

En Habr ya hay varios artículos sobre las tecnologías Honeypot y Deception (, ). Sin embargo, todavía nos encontramos con la falta de comprensión sobre la diferencia entre estas dos clases de herramientas de protección. Para ello, nuestros colegas de (primer desarrollador ruso de la ) han decidido describir en detalle las diferencias, ventajas y características arquitectónicas de estas soluciones.
Veamos qué son exactamente los «honeypots» y «deceptions»:
Las «tecnologías de engaño» (ingl., Deception technology) han aparecido en el mercado de sistemas de seguridad informática relativamente recientemente. Sin embargo, algunos especialistas todavía consideran el Security Deception como simplemente honeypots más avanzados (ingl., honeypot).
En este artículo, intentaremos aclarar tanto la similitud como las diferencias fundamentales entre estas dos soluciones. En la primera parte, hablaremos sobre el «honeypot», cómo ha evolucionado esta tecnología y cuáles son sus ventajas y desventajas. En la segunda parte, nos detendremos a fondo en los principios de funcionamiento de las plataformas para crear infraestructuras distribuidas de objetivos ficticios (ingl., Distributed Deception Platform — DDP).
El principio básico que subyace en los honeypots es la creación de trampas para los hackers. Con el mismo principio se desarrollaron las primeras soluciones de Deception. Sin embargo, los DDP modernos superan significativamente a los honeypots, tanto en funcionalidad como en eficacia. Las plataformas Deception incluyen: trampas (ingl., decoys, traps), cebos (ingl., lures), aplicaciones, datos, bases de datos, Active Directory. Los DDP modernos pueden proporcionar amplias oportunidades para la detección de amenazas, el análisis de ataques y la automatización de respuestas.
Por lo tanto, el Deception representa técnicas de imitación de la infraestructura de TI de la empresa y confundir a los hackers. Como resultado, estas plataformas permiten detener ataques antes de causar un daño significativo a los activos de la empresa. Los honeypots, por supuesto, no tienen tal funcionalidad amplia y nivel de automatización, por lo que su uso requiere una mayor calificación de los empleados de los departamentos de seguridad informática.
1. Honeypots, Honeynets y Sandboxing: qué son y cómo se aplican
Por primera vez, el término «honeypots» fue utilizado en 1989 en el libro de Clifford Stoll «The Cuckoo’s Egg», en el que se describen los eventos de seguimiento a un hacker en el Laboratorio Nacional Lawrence Berkeley (EE. UU.). En la práctica, esta idea fue implementada en 1999 por Lance Spitzner, un experto en seguridad de la información de Sun Microsystems, quien fundó el proyecto de investigación «Honeynet Project». Los primeros honeypots eran muy intensivos en recursos, complejos de configurar y mantener.
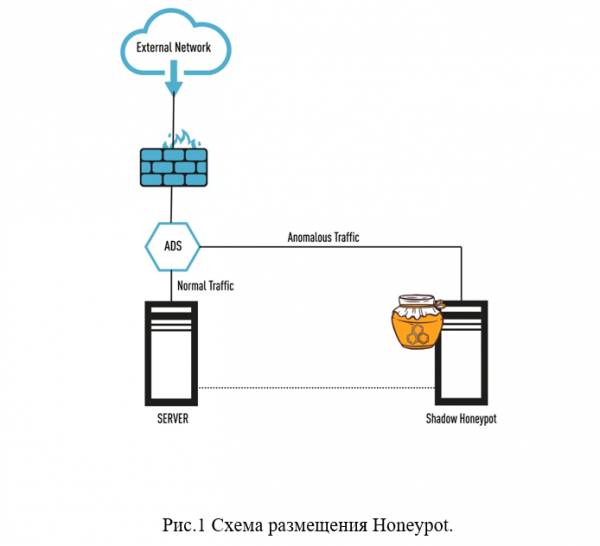
Analicemos más detenidamente qué son honeypots y honeynets. Los honeypots son hosts separados, cuyo propósito es atraer a los atacantes a infiltrarse en la red de la empresa y tratar de robar datos valiosos, así como expandir el dominio de la red. Un honeypot (traducido literalmente como «tarro de miel») es un servidor especial con un conjunto de diversos servicios y protocolos de red, como HTTP, FTP, etc. (ver fig. 1).
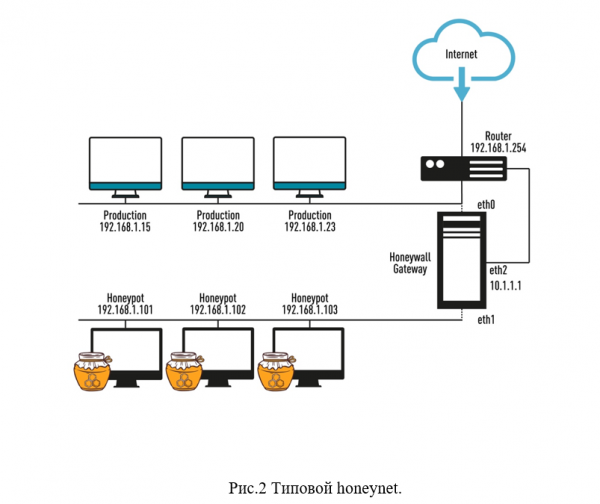
Si agrupamos varios honeypots en una red, obtendremos un sistema más efectivo de honeynet, que emula la red corporativa de la empresa (servidor web, servidor de archivos y otros componentes de la red). Esta solución permite entender la estrategia de los atacantes y engañarlos. Un honeynet típico generalmente opera en paralelo a la red de trabajo y es completamente independiente de ella. Esta «red» puede ser publicada en Internet a través de un canal separado, y también se puede asignar un rango de direcciones IP específico para ella (ver fig. 2).
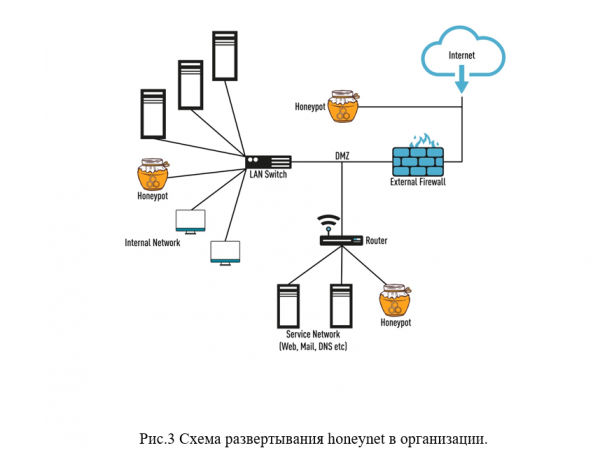
El propósito de utilizar honeynet es mostrar al hacker que supuestamente ha infiltrado la red corporativa de la organización, mientras que en realidad el atacante está en un «entorno aislado» y bajo vigilancia cercana de expertos en seguridad de la información (ver fig. 3).
Aquí también es necesario mencionar una herramienta llamada «sandbox» (en inglés, sandbox), que permite a los atacantes instalar y ejecutar programas maliciosos en un entorno aislado, donde los especialistas en TI pueden rastrear sus acciones con el fin de identificar riesgos potenciales y tomar las contramedidas necesarias. Actualmente, el sandboxing generalmente se implementa en máquinas virtuales dedicadas en un host virtual. Sin embargo, es importante destacar que el sandboxing solo muestra cómo se comportan los programas peligrosos y maliciosos, mientras que honeynet ayuda al especialista a analizar el comportamiento de los «jugadores peligrosos».
La evidente ventaja de las honeynets es que engañan a los infractores, desperdiciando sus fuerzas, recursos y tiempo. Como resultado, en lugar de atacar objetivos reales, atacan falsos y pueden desistir de la ataque a la red sin haber logrado nada. Con mayor frecuencia, las tecnologías de honeynets se utilizan en instituciones gubernamentales y grandes corporaciones, así como en organizaciones financieras, ya que estas estructuras son las que se convierten en objetivos de grandes ciberataques. Sin embargo, las pequeñas y medianas empresas (SMB) también necesitan herramientas efectivas para prevenir incidentes de ciberseguridad, pero las honeynets en el sector SMB no son tan fáciles de implementar debido a la falta de personal calificado para un trabajo tan complicado.
Limitaciones de las soluciones Honeypots y Honeynets
¿Por qué los honeypots y honeynets no son las mejores soluciones para contrarrestar ataques hoy en día? Es importante señalar que los ataques están volviéndose cada vez más sofisticados, técnicamente complejos y pueden causar serios daños a la infraestructura de TI de una organización, además el ciberdelito ha alcanzado un nivel completamente diferente y representa estructuras empresariales oscuras altamente organizadas, equipadas con todos los recursos necesarios. A esto se debe añadir el ‘factor humano’ (errores en la configuración del software y hardware, acciones de insiders, etc.), por lo que el uso exclusivo de tecnologías para prevenir ataques es ya insuficiente en este momento.
A continuación, enumeramos las principales limitaciones y desventajas de los honeypots (honeynets):
Los ‘honeypots’ fueron diseñados originalmente para identificar amenazas que están fuera de la red corporativa, están destinados más bien para analizar el comportamiento de los intrusos y no están diseñados para una respuesta rápida a las amenazas.
Los infractores, por lo general, ya han aprendido a reconocer sistemas emulados y evitar honeypots.
Las honeynets (honeypots) tienen un nivel extremadamente bajo de interactividad e interacción con otros sistemas de seguridad, lo que dificulta obtener información detallada sobre los ataques y los atacantes, y por lo tanto, responder de manera efectiva y rápida a los incidentes de ciberseguridad. Además, los especialistas en ciberseguridad reciben una gran cantidad de falsos avisos sobre amenazas.
En algunos casos, los hackers pueden utilizar un honeypot comprometido como punto de partida para continuar el ataque a la red de la organización.
A menudo surgen problemas con la escalabilidad de los honeypots, la alta carga operativa y la configuración de tales sistemas (requieren especialistas altamente calificados, no tienen una interfaz de gestión amigable, etc.). Hay grandes dificultades para implementar honeypots en entornos especializados, como IoT, POS, sistemas en la nube, etc.
2. Tecnología de engaño: ventajas y principios básicos de funcionamiento
Al estudiar todas las ventajas y desventajas de los honeypots, llegamos a la conclusión de que se necesita un enfoque completamente nuevo para la respuesta a incidentes de ciberseguridad con el objetivo de generar una respuesta rápida y adecuada a las acciones de los atacantes. Y esa solución son las tecnologías. Ciber engaño (Engaño de seguridad).
La terminología «Ciber engaño», «Engaño de seguridad», «Tecnología de engaño», «Plataforma de Engaño Distribuido» (DDP) es relativamente nueva y ha surgido recientemente. De hecho, todos estos términos significan el uso de «tecnologías de engaño» o «técnicas para simular la infraestructura de TI y desinformar a los delincuentes». Las soluciones más simples de Decepción son una evolución de las ideas de honeypots, pero a un nivel más tecnológicamente avanzado, que implica una mayor automatización en la detección de amenazas y su respuesta. Sin embargo, en el mercado ya existen soluciones serias de clase DDP, que permiten un fácil despliegue y escalabilidad, y cuentan con un arsenal significativo de «trampas» y «cebos» para los atacantes. Por ejemplo, el engaño permite emular objetos de infraestructura de TI, tales como bases de datos, estaciones de trabajo, enrutadores, conmutadores, cajeros automáticos, servidores y SCADA, equipos médicos e IoT.
¿Cómo funciona la «Plataforma de Engaño Distribuido»? Después de desplegar DDP, la infraestructura de TI de la organización se construirá como si consistiera en dos capas: la primera capa es la infraestructura real de la empresa, y la segunda es un entorno «emulado», que consiste en trampas (en inglés, decoys, traps) y cebos (en inglés, lures), que están ubicados en dispositivos físicos reales de la red (ver figura 4).
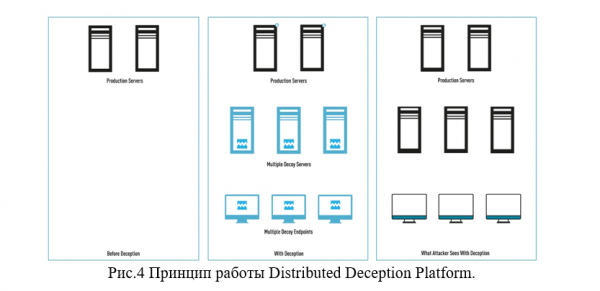
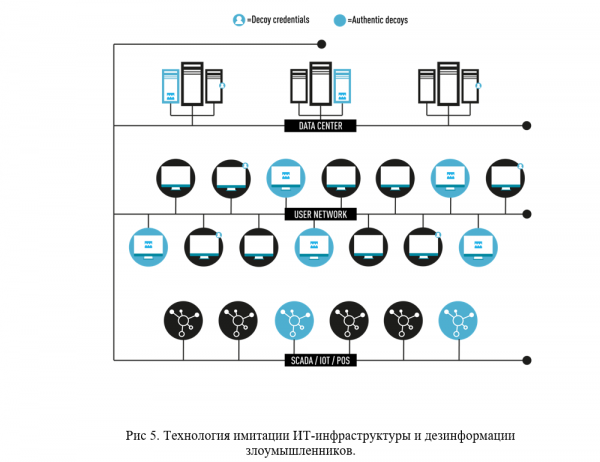
Por ejemplo, un atacante puede descubrir bases de datos falsas con "documentos confidenciales", credenciales falsas que supuestamente pertenecen a "usuarios privilegiados". Estos son objetivos engañosos que pueden interesar a los infractores, desviando así su atención de los verdaderos activos informativos de la empresa (ver figura 5).
DDP es una novedad en el mercado de productos de seguridad de la información, estas soluciones tienen apenas unos pocos años y actualmente solo el sector corporativo puede permitírselas. Sin embargo, las pequeñas y medianas empresas pronto también podrán beneficiarse del Deception, alquilando DDP a proveedores especializados, "como servicio". Esta opción es incluso más conveniente, ya que no hay necesidad de contar con personal altamente calificado propio.
A continuación se presentan las principales ventajas de la tecnología Deception:
Autenticidad. La tecnología Deception puede replicar un entorno IT completamente auténtico de la empresa, emulando de manera efectiva sistemas operativos, IoT, POS, sistemas especializados (médicos, industriales, etc.), servicios, aplicaciones, credenciales, etc. Los cebos se mezclan cuidadosamente con el entorno de trabajo, y el atacante no será capaz de identificarlos como honeypots.
Implementación. DDP emplea el aprendizaje automático en su funcionamiento. El uso de ML garantiza simplicidad, flexibilidad en la configuración y eficiencia en la implementación de Deception. Los "cebos" se actualizan muy rápidamente, involucrando al atacante en una infraestructura IT "falsa" de la empresa, mientras tanto, avanzados sistemas de análisis basados en inteligencia artificial pueden detectar acciones activas de hackers y prevenirlas (por ejemplo, un intento de acceso a Active Directory basado en credenciales fraudulentas).
Facilidad de operación. Las modernas "Plataformas de Deception Distribuida" son fáciles de mantener y gestionar. Generalmente, son administradas a través de una consola local o en la nube, con opciones de integración con el SOC (Centro de Operaciones de Seguridad) corporativo a través de API y con muchos medios de control de seguridad existentes. No se requieren servicios de expertos altamente calificados en seguridad de la información para el mantenimiento y funcionamiento de DDP.
Escalabilidad. Las tecnologías de Decepción pueden desplegarse en entornos físicos, virtuales y en la nube. DDP opera con éxito en entornos especializados, como IoT, ICS, POS, SWIFT, etc. Las plataformas avanzadas de Decepción pueden proyectar "tecnologías de engaño" incluso en oficinas remotas y entornos aislados, sin la necesidad de un despliegue completo adicional de la plataforma.
Interacción. Utilizando trampas (decoys) efectivas y atractivas, basadas en sistemas operativos reales y hábilmente dispuestas entre la infraestructura TI real, la plataforma de Decepción reúne información extensa sobre el atacante. Luego, DDP asegura la transmisión de alertas sobre amenazas, genera informes y lleva a cabo la respuesta automática a incidentes de seguridad.
Punto de inicio del ataque. En las soluciones modernas de Decepción, las trampas y decoys se colocan dentro del rango de la red, y no fuera de ella (como ocurre con los honeypots). Este modelo de despliegue de trampas impide que el atacante las utilice como punto de apoyo para atacar la infraestructura real de TI de la empresa. En soluciones más avanzadas de Decepción, existen capacidades de enrutamiento de tráfico, permitiendo dirigir todo el tráfico de los atacantes a través de una conexión designada. Esto permitirá analizar la actividad de los atacantes sin arriesgar los activos valiosos de la empresa.
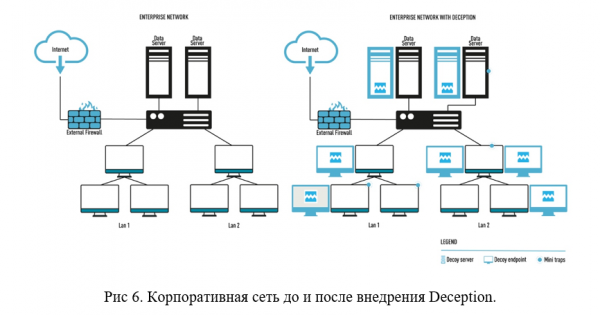
La credibilidad de las "tecnologías de engaño". En la fase inicial del ataque, los atacantes recopilan y analizan datos sobre la infraestructura de TI y luego los utilizan para avanzar horizontalmente por la red corporativa. Con las "tecnologías de engaño", el atacante inevitablemente caerá en "trampas" que lo desviarán de los activos reales de la organización. DDP analizará los posibles caminos de acceso a las credenciales en la red corporativa y ofrecerá al atacante "objetivos falsos" en lugar de credenciales reales. Estas capacidades eran muy escasas en las tecnologías honeypot. (Ver Fig. 6).
Deception VS Honeypot
Y finalmente, llegamos al momento más interesante de nuestra investigación. Intentaremos destacar las principales diferencias entre las tecnologías Deception y Honeypot. A pesar de algunas similitudes, estas dos tecnologías son significativamente diferentes, desde la idea fundamental hasta la efectividad de su operación.
Diferentes ideas fundamentales. Como mencionamos anteriormente, los honeypots se establecen como "cebos" alrededor de activos valiosos de la empresa (fuera de la red corporativa), tratando de desviar a los delincuentes. La tecnología honeypot se basa en la representación de la infraestructura de la organización; sin embargo, los honeypots pueden convertirse en un punto de apoyo para iniciar un ataque a la red de la empresa. La tecnología Deception se desarrolla considerando la perspectiva del atacante y permite identificar un ataque en una etapa temprana, así los especialistas en seguridad obtienen una ventaja significativa sobre los delincuentes y ganan tiempo.
"Atracción" VS "Confusión". Al utilizar honeypots, el éxito depende de atraer la atención de los atacantes y su posterior motivación para dirigirse al objetivo en el honeypot. Esto significa que el atacante debe llegar al honeypot, y solo entonces podrá detenerlo. De este modo, la presencia de delincuentes en la red puede continuar durante varios meses o más, lo que puede llevar a la fuga de datos y causar daños. Los DDP imitan de manera efectiva la infraestructura de TI real de la empresa, con el objetivo de no solo atraer la atención del delincuente, sino enredarlo para que pierda tiempo y recursos sin obtener acceso a los activos reales de la empresa.
"Escalabilidad limitada" VS "escalabilidad automática". Como se mencionó anteriormente, los honeypots y las honeynets tienen problemas de escalabilidad. Esto es complicado y costoso, y para aumentar la cantidad de honeypots en el sistema corporativo, será necesario agregar nuevas computadoras, sistemas operativos, comprar licencias y asignar IP. Además, también es necesario contar con personal calificado para gestionar tales sistemas. Las plataformas Deception se despliegan automáticamente a medida que se escala la infraestructura, sin gastos generales significativos.
"Gran cantidad de falsos positivos" VS "ausencia de falsos positivos"El problema radica en que incluso un usuario común puede encontrarse con un honeypot, por lo que el "lado negativo" de esta tecnología es la gran cantidad de falsas alarmas, lo que distrae a los especialistas en ciberseguridad de su trabajo. Las "cebos" y "trampas" en DDP están cuidadosamente ocultas del usuario común y están destinadas únicamente a los atacantes, por lo que cada señal de un sistema así es una alerta sobre una amenaza real, y no una falsa alarma.
Conclusión
En nuestra opinión, la tecnología Deception es un gran avance en comparación con la tecnología más antigua de los Honeypots. En esencia, DDP se ha convertido en una plataforma de seguridad integral que es fácil de desplegar y gestionar.
Las plataformas modernas de esta clase juegan un papel importante en la detección precisa y la respuesta efectiva a amenazas en la red, y su integración con otros componentes del stack de seguridad mejora el nivel de automatización, aumenta la eficacia y efectividad de la respuesta a incidentes. Las plataformas de Deception se basan en autenticidad, escalabilidad, facilidad de gestión e integración con otros sistemas. Todo esto proporciona una ventaja significativa en la velocidad de respuesta a los incidentes de ciberseguridad.
Además, a partir de las observaciones durante las pruebas de penetración de empresas donde se implementó o pilotó la plataforma Xello Deception, se puede concluir que incluso los pentesters experimentados a menudo no pueden reconocer los cebos en la red corporativa y sufren derrotas, cayendo en las trampas que se han tendido. Este hecho confirma una vez más la eficacia de Deception y las grandes perspectivas que se abren para esta tecnología en el futuro.
Prueba del producto
Si está interesado en las plataformas de Deception, estamos listos .
Sigue nuestras actualizaciones en nuestros canales (, , , )!
Fuente: habr.com
