

En los primeros dos trimestres de 2020, el número de ataques DDoS creció casi tres veces, siendo el 65% de ellos intentos primitivos de "pruebas de carga" que desconectan fácilmente sitios web desprotegidos de pequeñas tiendas en línea, foros, blogs y medios de comunicación.
¿Cómo elegir un hosting protegido contra ataques DDoS? ¿Qué aspectos considerar y a qué prepararse para no encontrarse en una situación desagradable?
(Vacuna contra el marketing "gris" interno)
La disponibilidad y variedad de herramientas para llevar a cabo ataques DDoS obliga a los propietarios de servicios en línea a tomar medidas adecuadas para contrarrestar la amenaza. Deben considerar la protección contra DDoS no solo después del primer fallo, ni siquiera en el marco de un conjunto de medidas para aumentar la resistencia de la infraestructura, sino ya en la etapa de elección del lugar de alojamiento (proveedor de hosting o centro de datos).
Los ataques DDoS se clasifican según la pertenencia de los protocolos cuyas vulnerabilidades se explotan a los niveles del modelo de interacción de sistemas abiertos (OSI):
- capa de enlace (L2),
- capa de red (L3),
- capa de transporte (L4),
- capa de aplicación (L7).
Desde el punto de vista de los sistemas de protección, se pueden resumir en dos grupos: ataques a nivel de infraestructura (L2-L4) y ataques a nivel de aplicación (L7). Esto se debe a la secuencia de ejecución de los algoritmos de análisis de tráfico y a la complejidad computacional: cuanto más profundizamos en el paquete IP, más potencia de cálculo se requiere.
En general, la tarea de optimizar los cálculos al procesar el tráfico en tiempo real es un tema para un ciclo separado de artículos. Y ahora simplemente imaginemos que hay un proveedor de nube con recursos computacionales casi ilimitados, que puede ofrecer protección contra ataques a nivel de aplicación (incluyendo ).
3 preguntas clave para determinar el nivel de protección del hosting contra ataques DDoS
Analicemos las condiciones del servicio de protección contra ataques DDoS y el Acuerdo de Nivel de Servicio (SLA) del proveedor de hosting. ¿Contienen respuestas a las siguientes preguntas?
- ¿Qué restricciones técnicas declara el proveedor del servicio??
- ¿Qué sucede cuando el cliente excede los límites?
- ¿Cómo establece el proveedor de hosting la protección contra ataques DDoS (tecnologías, soluciones, proveedores)?
Si no has encontrado esta información, es un motivo para reflexionar sobre la seriedad del proveedor de servicios, o para organizar una protección básica contra DDoS (L3-4) por tu cuenta. Por ejemplo, ordenar una conexión física a la red de un proveedor de protección especializado.
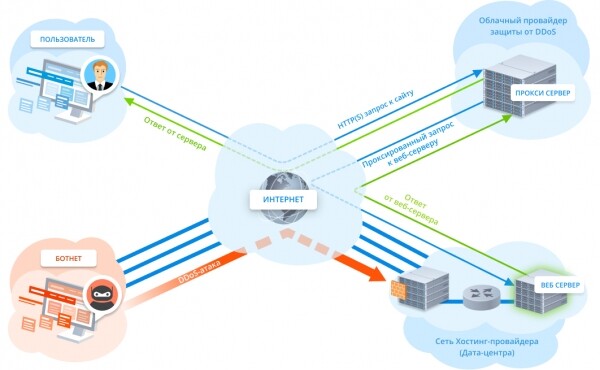
¡Importante! No tiene sentido proporcionar protección contra ataques de nivel de aplicación mediante un Reverse Proxy si tu proveedor de hosting no puede garantizar protección contra ataques a nivel de infraestructura: el equipo de red se verá sobrecargado y se volverá inaccesible, incluso para los servidores proxy del proveedor de nube (ver figura 1).
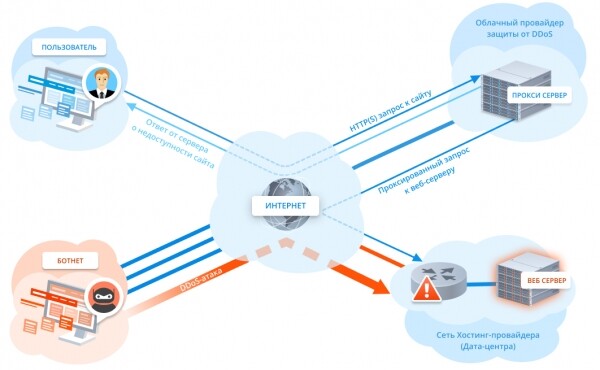
Figura 1. Ataque directo a la red del proveedor de hosting.
Y que no te intenten contar cuentos sobre que la dirección IP real del servidor está oculta detrás de la nube del proveedor de protección, lo que hace que atacar directamente sea imposible. En nueve de cada diez casos, al atacante no le resultará difícil encontrar la dirección IP real del servidor o al menos la de la red del proveedor de hosting, lo que podría 'derribar' todo un centro de datos.
Cómo actúan los hackers en la búsqueda de la dirección IP real.
Bajo los spoilers, se presentan varios métodos para encontrar la dirección IP real (se brindan con fines informativos).
Método 1: Búsqueda en fuentes abiertas.
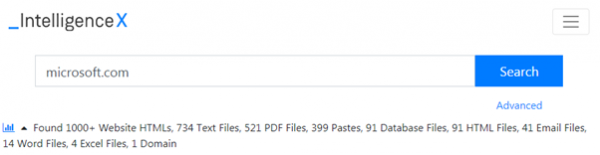
Se puede comenzar la búsqueda con el servicio en línea: busca información en la dark web, en plataformas de intercambio de documentos, procesa datos de Whois, filtraciones de datos públicos y muchas otras fuentes.
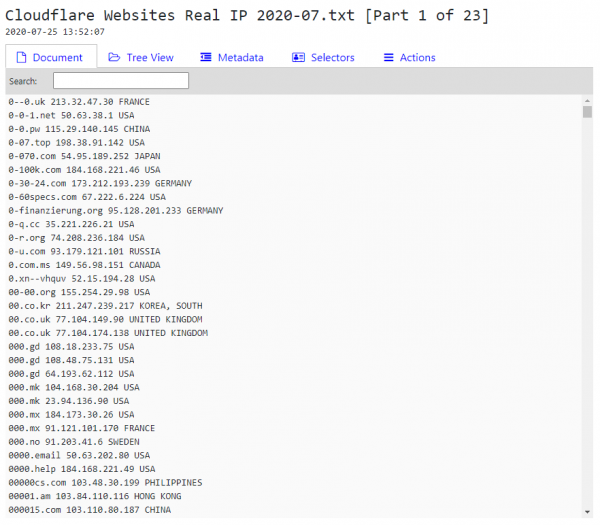
Si por algunos signos (cabeceras HTTP, datos de Whois, entre otros) lograste determinar que la protección del sitio está organizada mediante Cloudflare, puedes comenzar la búsqueda de la IP real desde, que contiene cerca de 3 millones de direcciones IP de sitios ubicados detrás de Cloudflare.
Con el certificado SSL y el servicio se puede encontrar mucha información útil, incluyendo la dirección IP real del sitio. Para formar una consulta sobre tu recurso, ve a la pestaña Certificados e introduce:
_parsed.names: nombredel sitio AND tags.raw: trusted.
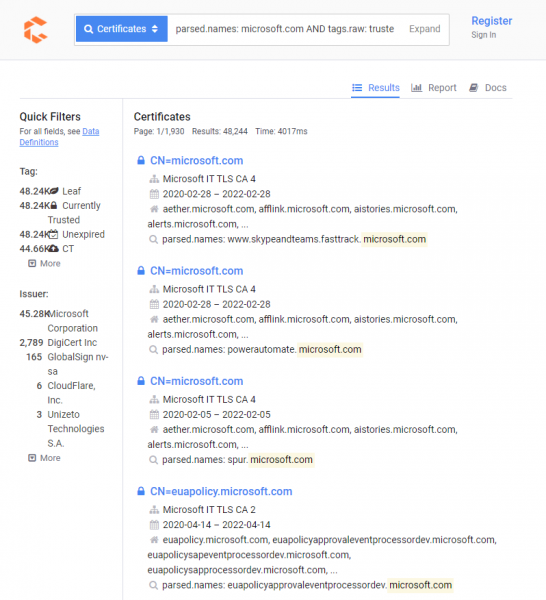
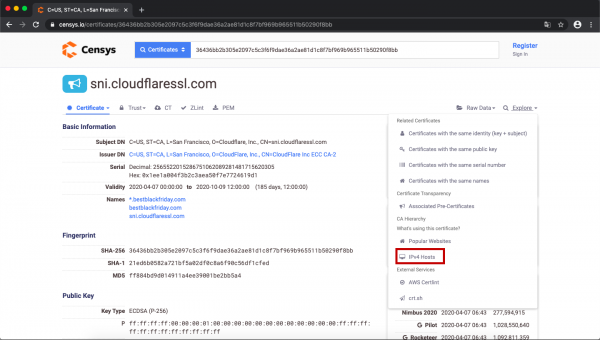
Para buscar las direcciones IP de los servidores que utilizan un certificado SSL, será necesario recorrer manualmente el menú desplegable con varias herramientas (pestaña 'Explorar', luego seleccionamos 'Hosts IPv4').
Método 2: DNS.
Buscar en el historial de cambios de registros DNS es un método antiguo y comprobado. La IP anterior del sitio puede dar pistas sobre en qué hosting (o en qué centro de datos) se alojaba. Entre los servicios en línea, destacan por su facilidad de uso y .
Al cambiar la configuración, el sitio no utilizará de inmediato la dirección IP del proveedor de protección en la nube o CDN, y funcionará directamente durante un tiempo. En este caso, existe la posibilidad de que los servicios en línea de almacenamiento histórico de cambios de dirección IP contengan información sobre la dirección original del sitio.
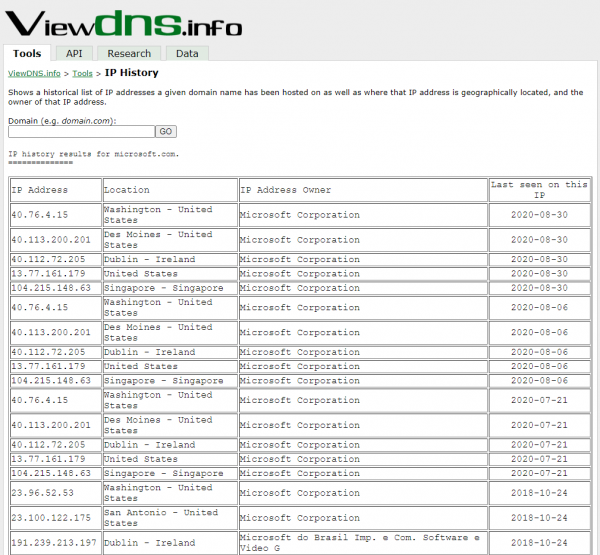
Si no hay nada más que el nombre del antiguo servidor DNS, se puede solicitar la dirección IP a través de utilidades especiales (dig, host o nslookup) usando el nombre de dominio del sitio, por ejemplo:
_dig @nombre_del_antiguo_servidor_dns nombredel sitio web
Método 3: correo electrónico
La idea del método es obtener un correo en tu bandeja de entrada a través de un formulario de contacto / registro (o de cualquier otra manera que inicie el envío de un correo) y revisar los encabezados, en particular el campo "Received".
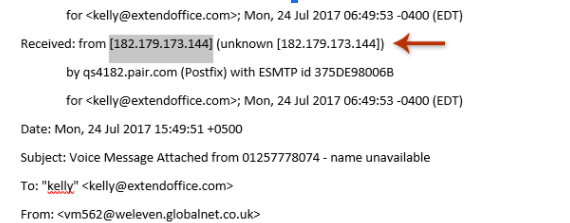
En el encabezado del correo a menudo se encuentra la dirección IP real del registro MX (servidor de intercambio de correo electrónico), que puede ser un punto de partida para buscar otros servidores del objetivo.
Herramientas para automatizar la búsqueda
El software para buscar IP detrás del escudo de Cloudflare suele trabajar en tres tareas:
- escanear configuraciones incorrectas de DNS, utilizando DNSDumpster.com;
- escanear a través de la base de datos Crimeflare.com;
- buscar subdominios mediante el método de prueba de diccionario.
La búsqueda de subdominios a menudo resulta ser la opción más efectiva de las tres: el propietario del sitio podría haber protegido el sitio principal mientras que los subdominios seguirían funcionando directamente. Para comprobarlo, lo más sencillo es usar .
Además, existen utilidades diseñadas únicamente para encontrar subdominios mediante prueba de diccionario y búsqueda en fuentes abiertas, por ejemplo: o .
Cómo se realiza la búsqueda en la práctica
Tomemos como ejemplo el sitio seo.com, que utiliza Cloudflare, que encontraremos usando el conocido servicio (permite tanto identificar tecnologías / motores / CMS en los que funciona el sitio, como, a la inversa, buscar sitios por las tecnologías utilizadas).
Al ir a la pestaña "IPv4 Hosts", el servicio mostrará una lista de hosts que utilizan el certificado. Para encontrar el deseado, busca la dirección IP con el puerto 443 abierto. Si redirige al sitio correcto, la tarea está cumplida; de lo contrario, es necesario añadir en el encabezado "Host" de la solicitud HTTP el nombre de dominio del sitio (por ejemplo, *curl -H "Host: nombre_sitio" *).
En nuestro caso, la búsqueda en la base Censys no arrojó resultados, seguimos adelante.
Realizaremos la búsqueda por DNS a través del servicio.
Al iterar sobre las direcciones mencionadas en las listas de servidores DNS con la herramienta CloudFail, encontramos recursos activos. El resultado estará listo en unos pocos segundos.
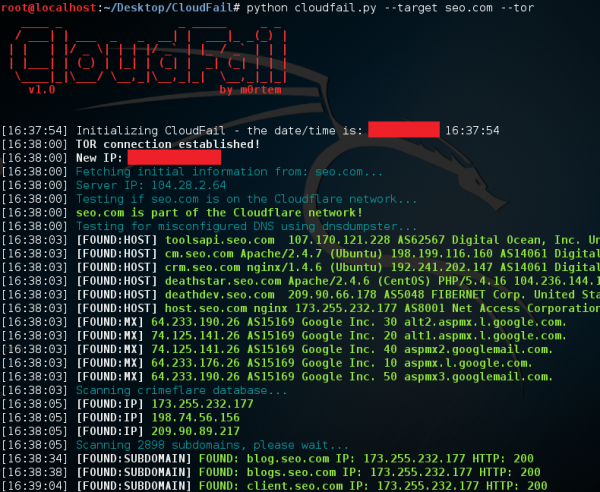
Utilizando solo datos públicos y herramientas simples, hemos determinado la dirección IP real del servidor web. El resto es un asunto técnico para el atacante.
Regresemos a la elección del proveedor de hosting. Para evaluar la utilidad del servicio para el cliente, consideraremos posibles métodos de protección contra ataques DDoS.
Cómo el proveedor de hosting construye su defensa
- Sistema de defensa propio con equipo de filtrado (figura 2).
Requiere la presencia de:
1.1. Equipos para la filtración de tráfico y licencia de software;
1.2. Especialistas internos para su apoyo y operación;
1.3. Canales de acceso a Internet suficientes para recibir ataques;
1.4. Un ancho de banda prepagado significativo para recibir tráfico "basura".

Figura 2. Sistema de defensa propio del proveedor de hosting
Si consideramos el sistema descrito como un medio de protección contra ataques DDoS modernos de cientos de Gbps, dicho sistema costará mucho dinero. ¿El proveedor de hosting tiene tal protección? ¿Está dispuesto a pagar por el tráfico “basura”? Es evidente que tal modelo económico es deficitario para el proveedor, a menos que en sus tarifas se contemplen pagos adicionales. - Reverse Proxy (solo para sitios web y algunas aplicaciones). A pesar de una serie de , el proveedor no garantiza protección contra ataques DDoS directos (ver figura 1). Los proveedores de hosting a menudo ofrecen esta solución como una panacea, trasladando la responsabilidad al proveedor de protección.
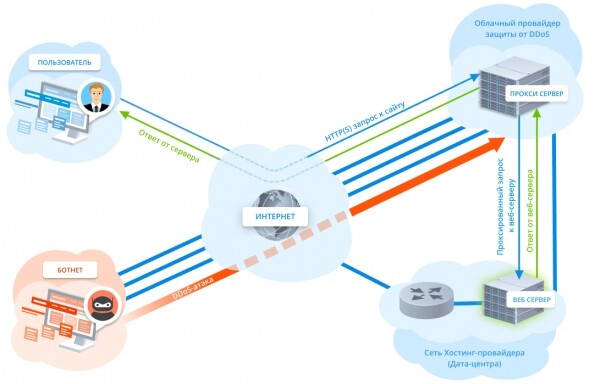
- Servicios de un proveedor de nube especializado (uso de su red de filtración) para protección contra ataques DDoS en todos los niveles de OSI (figura 3).

Figura 3. Protección integral contra ataques DDoS con la ayuda de un proveedor especializado
supone una profunda integración y un alto nivel de competencia técnica de ambas partes. La externalización de los servicios de filtración de tráfico permite al proveedor de hosting reducir el costo de servicios adicionales para el cliente.
¡Importante! Cuanto más detalladas sean las especificaciones técnicas del servicio proporcionado, más posibilidades habrá de exigir su cumplimiento o compensación en caso de inactividad.
Además de los tres métodos principales, existen muchas combinaciones y variaciones. Al elegir un hosting, es importante que el cliente recuerde que la decisión afectará no solo el tamaño de los ataques que se pueden bloquear garantizados y la precisión de la filtración, sino también la velocidad de respuesta y la información proporcionada (lista de ataques bloqueados, estadísticas generales, etc.).
Recuerde que sólo unos pocos proveedores de hosting en el mundo pueden garantizar un nivel aceptable de protección por sí mismos; en la mayoría de los casos, la cooperación y el conocimiento técnico son esenciales. Comprender los principios básicos de la organización de la protección contra los ataques DDoS permitirá al propietario del sitio evitar trucos de marketing y no comprar 'un gato en una bolsa'.
Fuente: habr.com
