

Y nadie echa vino nuevo en odres viejos; de lo contrario, el vino nuevo romperá los odres, y se derramará, y los odres perecerán; sino que se debe echar vino nuevo en odres nuevos; así ambos se conservan. Lc. 5:37,38
En abril de este año, la administración del mayor hub de DC del mundo anunció el inicio del soporte para conexiones seguras. Veamos qué ha resultado de esto.
Libertad de conciencia
Ya que todo lo que pensaba al respecto ya se ha dicho , esta parte del artículo no debía existir.
Si se necesita seguridad, elija un cliente moderno y . Punto.
Pero, ¿qué pasa si realmente se utiliza un hub NMDC, es decir, normal? В этом случае придётся столкнуться с несовместимостью старых, очень старых, новых или просто ненастроенных DC клиентов. Но – это было сделано, и проблемы не заставили себя ждать.
Mafia
En primer lugar, las conexiones seguras 'cliente-cliente' se establecen independientemente de la existencia de cifrado 'cliente-hub'.
En segundo lugar, no es posible determinar visualmente un hub que retransmite o no retransmite solicitudes para conexiones seguras.
En tercer lugar, hoy en día, prácticamente en todos los clientes de DC, el cifrado de conexiones está habilitado por defecto.
¿Recuerdas? Ahora vamos a la configuración de TLS del lado del usuario, conectémonos al hub y probemos con cuidado a conectar clientes entre sí.
hub NMDC
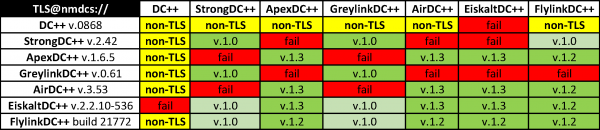
DC++ rechaza categóricamente las conexiones seguras en hubs NMDC, pero aprueba las normales. La razón ha sido mencionada por los desarrolladores en varias ocasiones: ¡no hay que repetir viejos errores!
StrongDC++ solo admite TLS v.1.0, y los clientes modernos no se conectan con él. Con GreylinkDC++ es aún peor.
FlylinkDC++ cae gustosamente en modo de compatibilidad con clientes antiguos. ¿Por cuánto tiempo y realmente es necesario?..
EiskaltDC++ hace lo mismo con menos entusiasmo, solo para su propia conveniencia.
hub(s) de ADC
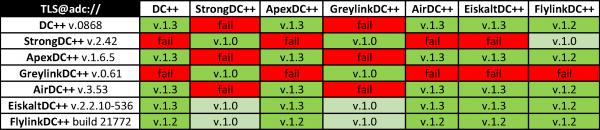
Todo es exactamente lo mismo, pero DC++ se activa en el juego.
EiskaltDC++, parece que no hace distinciones entre hubs NMDC y ADC, siendo estricto con ambos.
¿Y si filtramos los clientes obsoletos, exigiendo la norma de soporte TLS v.1.2 para la entrada?..
hub(s) de ADC

Magnífico, ¿verdad?
Conclusiones
Al lector puede parecerle que lo mejor es usar FlylinkDC++ y no tener problemas, sin embargo, olvida que este cliente por sí mismo. Uno de los últimos incidentes conocidos que tengo con él es la falta de las marcas que habilitan la conexión segura a través de la configuración remota para muchos usuarios, así como la ausencia total de estas en todas sus versiones anteriores.
En resumen, debido a múltiples razones históricas y políticas, el uso de hubs NMDC como base para conexiones seguras entre clientes está dificultado o es completamente imposible. Al usar un hub NMDC, pierde la capacidad de conectarse con parte de los usuarios, y a cambio obtiene seguridad, pero sin garantías.
Recomendaciones
Empiece a usar hubs ADC, aunque sea anticipadamente. Deje de usar clientes obsoletos y, si es administrador del hub DC, prohíba Strong y Gray en su servidor. Porque
Todo reino dividido contra sí mismo queda desolado; y toda ciudad o casa que se divide contra sí misma no permanecerá. Mateo 12:25
Fuente: habr.com
