

Un día recibimos una solicitud de servicios en la nube. Hicimos un análisis general de lo que se requeriría y enviamos una lista de preguntas para aclarar los detalles. Luego, analizamos las respuestas y entendimos: el cliente quiere alojar datos personales de segundo nivel de protección en la nube. Le respondimos: “Usted tiene datos personales de segundo nivel, lo siento, solo podemos hacer una nube privada”. Y él: “¿Sabe?, en la empresa X pueden alojarlo todo en público”.
Foto de Steve Crisp, Reuters
¡Cosas extrañas! Visitamos el sitio web de la empresa X, revisamos sus documentos de certificación, movimos la cabeza y entendimos: hay muchas preguntas abiertas sobre el alojamiento de datos personales que deben ser bien ventiladas. Eso es lo que haremos en esta publicación.
Cómo debería funcionar todo
Para comenzar, analicemos qué criterios se utilizan para clasificar los datos personales en diferentes niveles de protección. Esto depende de la categoría de los datos, del número de sujetos de dichos datos que el operador almacena y procesa, así como del tipo de amenazas actuales.
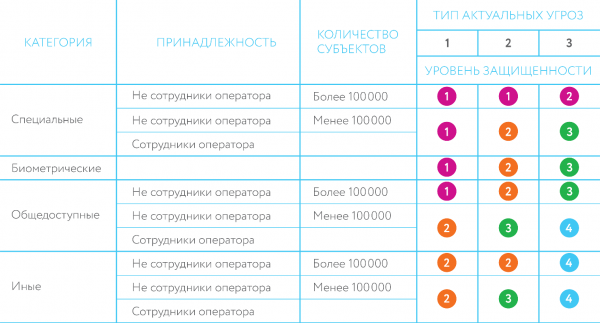
La definición de tipos de amenazas actuales se presenta en del 1 de noviembre de 2012 «Sobre la aprobación de los requisitos para la protección de datos personales durante su procesamiento en sistemas de información de datos personales»:
«Las amenazas del tipo 1 son relevantes para un sistema de información si, entre otras cosas, son relevantes las amenazas relacionadas con la presencia de capacidades no documentadas (no declaradas) en el software del sistema, utilizado en el sistema de información.
Las amenazas del tipo 2 son relevantes para un sistema de información si, entre otras cosas, son relevantes las amenazas relacionadas con la presencia de capacidades no documentadas (no declaradas) en el software de aplicación, utilizado en el sistema de información.
Las amenazas del tipo 3 son relevantes para un sistema de información, si es que para él son relevantes las amenazas que no están relacionadas con la presencia de capacidades no documentadas (no declaradas) en el software del sistema y de aplicación, utilizado en el sistema de información.»
Lo principal en estas definiciones es la presencia de capacidades no documentadas (no declaradas). Para confirmar la ausencia de tales capacidades en el software (en el caso de la nube, esto es el hipervisor), se realiza la certificación del FSTEC de Rusia. Si un operador de datos personales acepta que no hay tales capacidades en el software, entonces las amenazas correspondientes no son relevantes. Las amenazas del tipo 1 y 2 rara vez son consideradas relevantes por los operadores de datos personales.
Además de determinar el nivel de protección de los datos personales, el operador también debe identificar las amenazas específicas relevantes para la nube pública y, a partir del nivel de protección de datos personales y las amenazas actuales identificadas, establecer las medidas y los medios de protección necesarios contra ellas.
La FSTEC enumera claramente todas las principales amenazas en (la base de datos de amenazas). Los proveedores y certificadores de infraestructuras en la nube utilizan esta base en su trabajo. Aquí hay ejemplos de amenazas:
: «La amenaza radica en la posibilidad de comprometer la seguridad de los datos del usuario por parte de programas que operan dentro de una máquina virtual, mediante software malicioso que opera fuera de la máquina virtual». Esta amenaza se debe a la existencia de vulnerabilidades en el software del hipervisor, que asegura la aislamiento del espacio de direcciones utilizado para almacenar los datos de usuario que funcionan dentro de la máquina virtual, contra el acceso no autorizado por parte de software malicioso funcionando fuera de la máquina virtual.
La realización de esta amenaza es posible si el código malicioso logra superar los límites de la máquina virtual no solo mediante la explotación de vulnerabilidades del hipervisor, sino también llevando a cabo tal acción desde niveles de funcionamiento inferiores (en relación con el hipervisor).
: «La amenaza radica en la posibilidad de acceso no autorizado a la información protegida de un consumidor de servicios en la nube por parte de otro. Esta amenaza se debe a que, debido a las características de las tecnologías de nube, los consumidores de servicios en la nube deben compartir la misma infraestructura de nube. La realización de esta amenaza es posible en caso de que ocurran errores al segmentar los elementos de la infraestructura en la nube entre los consumidores de servicios en la nube, así como en la isolación de sus recursos y la separación de datos entre sí».
La única manera de protegerse contra estas amenazas es a través del hipervisor, ya que este es el que gestiona los recursos virtuales. Así, el hipervisor debe ser considerado como un medio de protección.
Y de acuerdo con A partir del 18 de febrero de 2013, el hipervisor debe certificar la ausencia de NDV de nivel 4, de lo contrario, el uso de datos personales de niveles 1 y 2 con él será ilegal («p.12. … Para garantizar los niveles 1 y 2 de protección de datos personales, así como para garantizar el nivel 3 de protección de datos personales en los sistemas de información, para los cuales se han identificado amenazas de tipo 2, se utilizan medios de protección de información cuyo software ha sido verificado no por debajo del nivel 4 de control de la ausencia de capacidades no declaradas»).
El único hipervisor que tiene el nivel de certificación requerido, NDV-4, es de desarrollo ruso — . Dicho de manera suave, no es la solución más popular. Las nubes comerciales, por lo general, se construyen sobre la base de VMware vSphere, KVM, Microsoft Hyper-V. Ninguno de estos productos tiene certificación para NDV-4. ¿Por qué? Probablemente, obtener tal certificación aún no es económicamente viable para los fabricantes.
Y para los datos personales de niveles 1 y 2 en la nube pública, solo nos queda Gorizont VS. Triste pero cierto.
Cómo creemos que funciona en realidad
A primera vista, todo parece bastante estricto: las amenazas indicadas deben ser eliminadas mediante la configuración correcta de los mecanismos de protección integrados del hipervisor, certificado bajo NDV-4. Pero hay una escapatoria. De acuerdo con la Orden de la FSTEK No. 21 («p.2 La seguridad de los datos personales durante su procesamiento en un sistema de información de datos personales (en adelante — sistema de información) es garantizada por el operador o la persona que realiza el procesamiento de datos personales por encargo del operador de acuerdo con de la Federación Rusa»), los proveedores evalúan por sí mismos la relevancia de las posibles amenazas y, en consecuencia, eligen las medidas de protección. Por lo tanto, si no se consideran relevantes las amenazas UBI.44 y UBI.101, no surgirá la necesidad de utilizar un hipervisor certificado bajo NDV-4, que precisamente debe garantizar la protección contra ellas. Y esto será suficiente para obtener el certificado de conformidad de la nube pública a los niveles 1 y 2 de protección de datos personales, que será plenamente satisfactorio para Roskomnadzor.
Por supuesto, además de la Roskomnadzor, la FSTEK puede realizar una inspección, y esta organización es mucho más meticulosa en cuestiones técnicas. Seguramente le interesará saber por qué las amenazas UBI.44 y UBI.101 fueron consideradas irrelevantes. Pero, normalmente, la FSTEK realiza una inspección solo cuando recibe información sobre algún incidente destacado. En este caso, la agencia federal primero se dirige al operador de datos personales, es decir, al cliente de los servicios en la nube. En el peor de los casos, el operador recibe una pequeña multa — por ejemplo, para Twitter a principios de este año en un caso similar fue de 5000 rublos. Después, la FSTEK avanza hacia el proveedor de servicios en la nube. Este puede ser despojado de su licencia por incumplimiento de los requisitos normativos — y esos son riesgos completamente diferentes, tanto para el proveedor de la nube como para sus clientes. Pero, repito, para una inspección, la FSTEK generalmente necesita un motivo claro. Así que los proveedores de nube están dispuestos a asumir riesgos. Hasta el primer incidente serio.
Hay un grupo de proveedores "más responsables" que creen que se pueden cerrar todas las amenazas añadiendo una extensión tipo vGate sobre el hipervisor. Pero en un entorno virtual distribuido entre los clientes, para algunas amenazas (por ejemplo, la mencionada UBI.101) un mecanismo de protección efectivo solo se puede implementar a nivel de un hipervisor certificado por NDV-4, ya que cualquier sistema de extensión no afecta a las funciones estándar del hipervisor para la gestión de recursos (en particular, de la memoria RAM).
Cómo trabajamos
Tenemos un segmento en la nube, implementado sobre un hipervisor certificado por la FSTEK (pero sin certificación por NDV-4). Este segmento está acreditado, así que se pueden almacenar datos personales en la nube basados en esto. niveles 3 y 4 de protección — no es necesario cumplir con los requisitos de protección contra capacidades no declaradas aquí. Aquí está, por cierto, la arquitectura de nuestro segmento seguro de la nube:
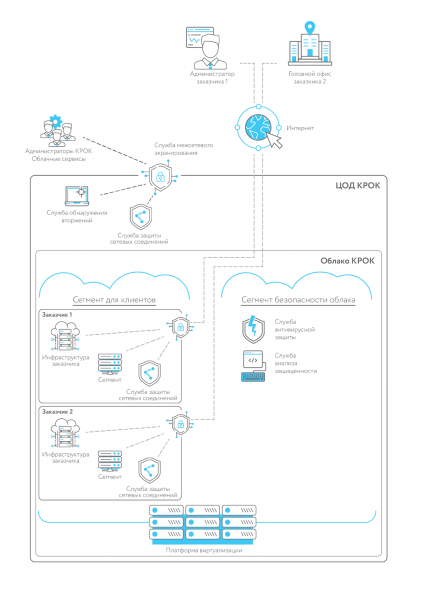
Sistemas para datos personales niveles 1 y 2 de protección Solo utilizamos equipos dedicados. Solo en este caso, por ejemplo, la amenaza UBI.101 realmente no es relevante, ya que los racks de servidores, que no están unidos por un mismo entorno virtual, no pueden influirse entre sí, incluso al estar ubicados en el mismo centro de datos. Para tales casos, ofrecemos el servicio de alquiler de equipos dedicados (que también se llama Hardware as a Service, equipos como servicio).
Si no está seguro de qué nivel de protección necesita para su sistema de datos personales, también le ayudamos en su clasificación.
Salida
Nuestra pequeña investigación de mercado mostró que algunos operadores en la nube están dispuestos a arriesgar tanto la seguridad de los datos de los clientes como su propio futuro para conseguir un pedido. Pero en estos asuntos seguimos una política diferente, que hemos descrito brevemente un poco más arriba. Estaremos encantados de responder a sus preguntas en los comentarios.
Fuente: habr.com
