

No importa cuántos mitos y leyendas se desmantelen en torno a la conformidad con la Ley 152-FZ, siempre hay algo que queda fuera de cuadro. Hoy queremos discutir los matices no siempre evidentes que pueden enfrentar tanto las grandes empresas como los pequeños negocios.
las sutilezas de la clasificación de datos personales por categorías: cuando una pequeña tienda en línea recopila datos que pertenecen a una categoría especial, incluso sin saberlo;
dónde se pueden almacenar las copias de seguridad de los datos personales recopilados y realizar operaciones sobre ellos;
cuál es la diferencia entre un certificado y una declaración de conformidad, qué documentos solicitar al proveedor y todo eso.
Por último, compartiremos con ustedes nuestra propia experiencia en el proceso de certificación. ¡Vamos!
El experto en el artículo de hoy será Aleksey Afanásiev, especialista en cuestiones de seguridad de proveedores de nube de 'IT-GRAD' y #CloudMTS (parte del grupo MTS).
Las sutilezas de la clasificación
A menudo nos encontramos con el deseo del cliente de determinar rápidamente, sin una auditoría del sistema de información, el nivel requerido de seguridad para el sistema de información de datos personales. Algunos materiales en internet sobre este tema generan una falsa impresión de que es una tarea sencilla y que es difícil cometer un error.
Para determinar el nivel de seguridad, es necesario comprender qué datos se recopilarán y procesarán en el sistema de información del cliente. A veces, es complicado determinar de manera precisa los requisitos de protección y la categoría de datos personales con los que opera el negocio. Los mismos tipos de datos personales pueden ser evaluados y clasificados de manera completamente diferente. Por lo tanto, en algunos casos, la opinión del negocio puede diferir de la del auditor o incluso del inspector. Veamos algunos ejemplos.
Flota. Aparentemente, es un tipo de negocio bastante tradicional. Muchas flotas de automóviles han estado operando durante décadas, y sus propietarios contratan a autónomos y personas físicas. Por lo general, los datos de los empleados están sujetos a los requisitos de UZ-4. Sin embargo, para trabajar con los conductores, no solo es necesario recopilar datos de encuestas, sino también realizar un control médico en las instalaciones de la flota antes de que comiencen su turno, y la información recopilada en el proceso se clasifica de inmediato como datos médicos, que son datos personales de categoría especial. Además, la flota puede solicitar certificados que luego se almacenarán en el expediente del conductor. Un escaneo de dicho certificado en formato electrónico contiene datos sobre el estado de salud, así como datos personales de categoría especial. Por lo tanto, no basta con UZ-4, se requiere al menos UZ-3.
Tienda en línea. Aparentemente, los nombres, correos electrónicos y teléfonos recopilados encajan en una categoría pública. Sin embargo, si sus clientes indican preferencias gastronómicas, como halal o kosher, esa información puede ser considerada como datos sobre la afiliación y creencias religiosas. Por lo tanto, durante la verificación o al llevar a cabo otras actividades de control, el auditor puede clasificar los datos que usted recopila como pertenecientes a una categoría especial de datos personales. Si la tienda en línea recopilara información sobre si su comprador prefiere carne o pescado, los datos se podrían clasificar como otros datos personales. Por cierto, ¿qué hacer con los vegetarianos? También se podría considerar eso como creencias filosóficas, que también pertenecen a una categoría especial. Pero, por otro lado, podría ser simplemente la posición de una persona que ha excluido la carne de su dieta. Lamentablemente, no hay ninguna tabla que defina de forma inequívoca la categoría de datos personales en tales situaciones 'delicadas'.
Agencia de publicidad a través de algún servicio de nube occidental, procesa datos públicos de sus clientes—nombre completo, direcciones de correo electrónico y teléfonos. Estos datos de encuestas, por supuesto, son considerados PII. Surge la pregunta: ¿es legal llevar a cabo tal procesamiento? ¿Se pueden mover esos datos sin anonimización fuera de Rusia, por ejemplo, almacenar copias de seguridad en alguna nube extranjera? Por supuesto, se puede. La agencia tiene derecho a almacenar estos datos fuera de Rusia, sin embargo, la recopilación inicial, según nuestra legislación, debe realizarse en el territorio de la Federación Rusa. Si haces copias de seguridad de esa información, realizas estadísticas basadas en ella, llevas a cabo investigaciones o realizas alguna otra operación con ellos, todo esto se puede hacer en recursos occidentales. El aspecto clave desde el punto de vista de la legislación es dónde ocurre la recopilación de PII. Por lo tanto, es importante no confundir la recopilación inicial y el procesamiento.
Como se desprende de estos breves ejemplos, trabajar con PII no siempre es sencillo y directo. No solo es necesario saber que se está trabajando con ellos, sino también ser capaz de clasificarlos correctamente, comprender cómo funciona el sistema de información para determinar el nivel de protección necesario. En algunos casos, podría surgir la cuestión de cuánta PII realmente necesita la organización para su funcionamiento. ¿Es posible prescindir de los datos más 'sensibles' o simplemente innecesarios? Además, el regulador recomienda anonimizar la PII donde sea posible.
Como en los ejemplos anteriores, a veces uno puede encontrarse con que las autoridades interpretan la PII recopilada de manera diferente a como usted la evaluó.
Por supuesto, se puede contar con la ayuda de un auditor o un integrador de sistemas, pero ¿será el 'asistente' responsable de las decisiones tomadas en caso de una inspección? Cabe destacar que la responsabilidad siempre recae en el propietario de la base de datos personal - el operador de datos personales. Es por eso que, cuando una empresa lleva a cabo tales trabajos, es importante acudir a actores serios en el mercado de estos servicios, como las empresas que realizan trabajos de acreditación. Las empresas acreditadoras tienen una gran experiencia en la realización de este tipo de trabajos.
Opciones para construir bases de datos personales
La construcción de un Sistema de Información de Protección de Datos Personales (ISPDn) no solo es una cuestión técnica, sino también, en gran medida, legal. El director de TI o el director de seguridad debe consultar obligatoriamente con un abogado. Dado que en muchas empresas no siempre hay un especialista con el perfil adecuado, es recomendable considerar la opción de auditores-consultores. Muchos aspectos delicados pueden no ser evidentes.
La consulta permitirá determinar con qué datos personales se está tratando y qué nivel de protección requieren. En consecuencia, obtendrás una comprensión del sistema que es necesario crear o complementar con medios de protección y documentos de regulación (ORD).
A menudo, la elección para la empresa se reduce a dos opciones:
Construir un sistema correspondiente sobre sus soluciones de software y hardware, posiblemente en su propio centro de datos.
Acudir a un proveedor de nube y seleccionar una solución flexible, ya con una ‘servidor virtual’ acreditada.
La mayoría de los IS que procesan datos personales utilizan un enfoque tradicional que, desde el punto de vista empresarial, es difícil de calificar de fácil y exitoso. Al elegir esta opción, es crucial entender que el proyecto técnico incluirá la descripción del equipo, incluyendo soluciones de software y hardware, así como plataformas. Esto implica que te enfrentarás a las siguientes dificultades y limitaciones:
dificultad en la escalabilidad;
largo plazo de implementación del proyecto: es necesario seleccionar, adquirir, instalar, configurar y documentar el sistema;
una gran cantidad de trabajo ‘de papel’, por ejemplo, el desarrollo de un paquete completo de documentación para todo el ISPDn.
Además, el negocio, por lo general, solo comprende el ‘nivel superior’ de su sistema — las aplicaciones comerciales utilizadas. En otras palabras, el personal de TI está calificado en su área específica. No hay comprensión de cómo funcionan todos los ‘niveles inferiores’: los medios de protección de software y hardware, los sistemas de almacenamiento, copias de seguridad y, por supuesto, cómo configurar los medios de protección y construir la parte ‘física’ de la configuración cumpliendo con todos los requisitos. Es importante entender: esta es una gran cantidad de conocimientos que están más allá del ámbito del negocio del cliente. Aquí es donde puede ser útil la experiencia de un proveedor de nube que ofrezca un ‘servidor virtual’ acreditado.
A su vez, los proveedores de la nube poseen una serie de ventajas que, sin exagerar, pueden satisfacer el 99% de las necesidades empresariales en cuanto a la protección de datos personales.
los gastos de capital se convierten en gastos operativos;
el proveedor garantiza el nivel de seguridad y disponibilidad necesario en base a una solución estándar comprobada;
no es necesario mantener un personal especializado que garantice el funcionamiento del sistema de protección de datos personales a nivel de «hardware»;
los proveedores ofrecen soluciones mucho más flexibles y elásticas;
los especialistas del proveedor tienen todas las certificaciones necesarias;
el cumplimiento no es menor que al construir una arquitectura propia, teniendo en cuenta los requisitos y recomendaciones de los reguladores.
El viejo mito de que no se pueden alojar datos personales en la nube sigue siendo increíblemente popular. Es cierto solo en parte: los datos personales no se pueden alojar en cualquier nube. Es necesario cumplir con ciertas medidas técnicas y aplicar soluciones certificadas específicas. Si el proveedor cumple con todos los requisitos legales, los riesgos asociados con la filtración de datos personales se reducen al mínimo. Muchos proveedores tienen una infraestructura separada para el procesamiento de datos personales de acuerdo con la Ley 152-FZ. Sin embargo, también es necesario abordar la elección del proveedor con el conocimiento de ciertos criterios, que abordaremos a continuación.
Los clientes a menudo vienen a nosotros con algunas preocupaciones sobre el alojamiento de datos personales en la nube del proveedor. Bueno, discutamos esas preocupaciones de inmediato.
Los datos pueden ser robados durante la transmisión o migración.
No hay que temer esto: el proveedor ofrece al cliente la creación de un canal de transmisión de datos protegido, basado en soluciones certificadas, con medidas de autenticación reforzadas para contrapartes y empleados. Solo queda elegir los métodos de protección adecuados e implementarlos en el marco del trabajo con el cliente.
Vendrán los grupos de asalto y se llevarán/sellarán/cortarán la energía del servidor.
Es posible entender a los clientes que temen que sus procesos comerciales se vean interrumpidos debido a un control insuficiente sobre la infraestructura. Generalmente, esto lo piensan aquellos clientes cuyas máquinas solían estar en pequeñas salas de servidores en lugar de en centros de datos especializados. En la realidad, los centros de datos están equipados con modernos medios de protección tanto física como de información. Cualquier operación en tal centro de datos es prácticamente imposible de llevar a cabo sin suficientes justificaciones y documentación, y tales actividades requieren seguir un conjunto completo de procedimientos. Además, 'arrancar' su servidor del centro de datos puede afectar a otros clientes del proveedor, y eso definitivamente no es algo que nadie quiera. Nadie podrá señalar exactamente su servidor virtual, por lo que, si alguien decide robarlo o hacer un espectáculo, primero se enfrentará a una serie de obstáculos burocráticos. Durante ese tiempo, es muy probable que usted haya migrado a otra plataforma varias veces.
Los hackers robarán datos de la nube
Internet y la prensa escrita están llenas de titulares sobre cómo otra nube ha caído víctima de ciberdelincuentes, y millones de registros con datos personales han sido filtrados. En la gran mayoría de los casos, las vulnerabilidades se descubrieron no del lado del proveedor, sino en el sistema de información de las víctimas: contraseñas débiles o incluso predeterminadas, 'huecos' en los motores de sitios web y bases de datos, la mera negligencia de las empresas en la elección de medios de protección y en la organización de procedimientos para el acceso a los datos. Todas las soluciones certificadas se revisan en busca de vulnerabilidades. Nosotros también realizamos regularmente pruebas de penetración 'de control' y auditorías de seguridad tanto de forma interna como a través de organizaciones externas. Para el proveedor, esto es una cuestión de reputación y del negocio en general.
El proveedor/empleados del proveedor robarán datos personales con fines egoístas
Este es un punto bastante delicado. Varias empresas en el ámbito de la ciberseguridad "asustan" a sus clientes y sostienen que "los empleados internos son más peligrosos que los hackers externos". Esto puede ser cierto en ciertos casos, pero no se puede construir un negocio sin confianza. De vez en cuando surgen noticias de que empleados de las organizaciones filtran datos de clientes a delincuentes, y la seguridad interna a menudo está organizada mucho peor que la externa. Aquí es importante entender que cualquier proveedor grande no está interesado en casos negativos. Las acciones de los empleados del proveedor están bien reguladas, se dividen roles y áreas de responsabilidad. Todos los procesos comerciales están configurados de tal manera que los casos de filtración de datos son extremadamente improbables y siempre son detectables por los servicios internos, por lo que los clientes no deberían preocuparse por este lado.
Usted paga poco porque está utilizando los datos de su negocio para pagar por los servicios.
Otro mito: el cliente que alquila infraestructura segura a un precio cómodo, en realidad está pagando con sus datos; este es a menudo el pensamiento de especialistas que no dudan en leer un par de teorías de conspiración antes de dormir. En primer lugar, la posibilidad de llevar a cabo alguna operación con sus datos, además de las especificadas en el encargo, es prácticamente cero. En segundo lugar, un proveedor serio valora su relación con usted y su reputación: además de usted, tiene muchos otros clientes. Es más probable el escenario opuesto, en el que el proveedor protegerá fervientemente los datos de sus clientes, de los cuales depende también su negocio.
Elegimos un proveedor de nube para el tratamiento de datos personales.
Hoy en día, el mercado ofrece muchas soluciones para las empresas que son operadores de datos personales. A continuación, presentamos una lista general de recomendaciones para elegir la adecuada.
El proveedor debe estar dispuesto a firmar un contrato oficial que describa las obligaciones de las partes, SLA y áreas de responsabilidad en el contexto del tratamiento de datos personales. De hecho, entre usted y el proveedor, además del contrato de servicio, debe firmarse un encargo para el tratamiento de datos personales. En cualquier caso, vale la pena revisarlos detenidamente. Es importante entender la división de responsabilidades entre usted y el proveedor.
Tenga en cuenta que el segmento debe cumplir con los requisitos, lo que significa que debe tener un certificado que indique un nivel de seguridad no inferior al requerido por su sistema de información. A veces, los proveedores publican solo la primera página del certificado, de la cual se entiende poco, o se refieren a auditorías o procedimientos de cumplimiento sin publicar el certificado en sí ("¿existió realmente?"). Vale la pena solicitarlo: es un documento público que indica quién llevó a cabo la certificación, su vigencia, la ubicación de la nube, etc.
El proveedor debe proporcionar información sobre la ubicación de sus instalaciones (sitios de protección) para que pueda controlar dónde se almacenan sus datos. Recordemos que la recolección inicial de datos personales debe realizarse en el territorio de la Federación Rusa, por lo tanto, en el contrato/certificado es preferible ver las direcciones de los centros de datos.
El proveedor debe utilizar medios de protección certificados. Por supuesto, la mayoría de los proveedores no hacen públicas las herramientas de protección y la arquitectura de las soluciones utilizadas. Pero como cliente, no podrás no saberlo. Por ejemplo, para la conexión remota al sistema de gestión (portal de gestión), se deben utilizar medios de protección. El proveedor no podrá eludir este requisito y te proporcionará (o requerirá que uses) soluciones certificadas. Prueba los recursos y comprenderás de inmediato cómo y qué está organizado.
Es altamente recomendable que el proveedor de la nube ofrezca servicios adicionales en el ámbito de la seguridad de la información. Estos pueden ser diversos servicios: protección contra ataques DDoS y WAF, servicio antivirus o sandbox, etc. Todo esto te permitirá recibir protección como servicio, sin distraerte en la construcción de sistemas de protección, y centrándote en aplicaciones empresariales.
El proveedor debe ser licenciatario de FSTEC y FSB. Por lo general, esta información se encuentra disponible directamente en el sitio web. Asegúrate de solicitar estos documentos y verificar si las direcciones de prestación de servicios, el nombre de la empresa proveedora, etc., están correctamente indicadas.
Para resumir, alquilar infraestructura permitirá renunciar al CAPEX y mantener en su área de responsabilidad solo sus aplicaciones empresariales y los datos mismos, mientras que la pesada carga de la certificación del "hardware" y de los medios software-hardware se transfiera al proveedor.
Cómo pasamos la certificación
Recientemente hemos completado con éxito la recertificación de la infraestructura de «Nube Protegida FZ-152» para cumplir con los requisitos para el manejo de datos personales. El trabajo fue realizado por el «Centro Nacional de Certificación».
En este momento, la «Nube Protegida FZ-152» está certificada para alojar sistemas de información que participan en el procesamiento, almacenamiento o transmisión de datos personales (ISPDn) de acuerdo con los requisitos del nivel UZ-3.
El procedimiento de certificación implica la verificación de la conformidad de la infraestructura del proveedor de la nube con el nivel de protección. El proveedor ofrece el servicio IaaS y no actúa como operador de datos personales. El proceso incluye la evaluación tanto de medidas organizativas (documentación, órdenes, etc.) como técnicas (configuración de medios de protección, etc.).
No se puede calificar de trivial. A pesar de que la norma GOST sobre programas y metodologías para la realización de actividades de certificación apareció en 2013, aún no existen programas estrictos para objetos en la nube. Los centros de certificación desarrollan estos programas basándose en su propia experiencia. Con la aparición de nuevas tecnologías, los programas se complican y modernizan, por lo tanto, el certificador debe tener experiencia trabajando con soluciones en la nube y comprender su especificidad.
En nuestro caso, el objeto de protección consta de dos ubicaciones.
Directamente en el centro de datos se encuentran los recursos en la nube (servidores, almacenamiento de datos, infraestructura de red, medios de protección, etc.). Por supuesto, este centro de datos virtual está conectado a redes públicas, por lo tanto, deben cumplirse ciertos requisitos para el enrutamiento, como el uso de cortafuegos certificados.
La segunda parte del objeto son los medios de gestión de la nube. Estas son las estaciones de trabajo (PDA del administrador) desde las cuales se gestiona el segmento protegido.
Las ubicaciones están conectadas a través de VPN-un canal construido sobre SKZI.
Dado que las tecnologías de virtualización crean las condiciones para la aparición de amenazas, usamos además medios de protección certificados.
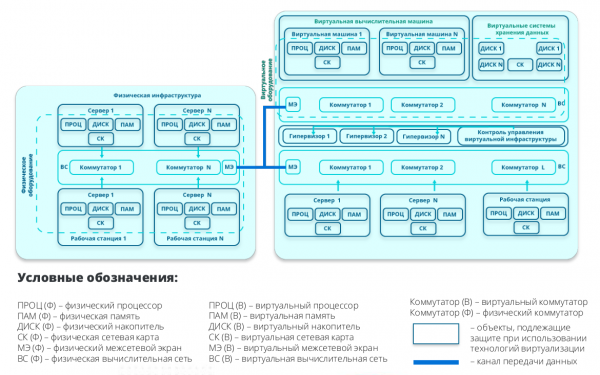 Esquema estructural «a través de los ojos del certificador»
Si un cliente necesita la certificación de su sistema de información personal (ISPDP), después de alquilar IaaS, solo tendrá que realizar una evaluación del sistema de información más allá del nivel del centro de datos virtual. Este procedimiento implica la verificación de la infraestructura y del software utilizado en él. Dado que en todos los asuntos relacionados con la infraestructura puede referirse al certificado del proveedor, solo tendrá que trabajar con el software.
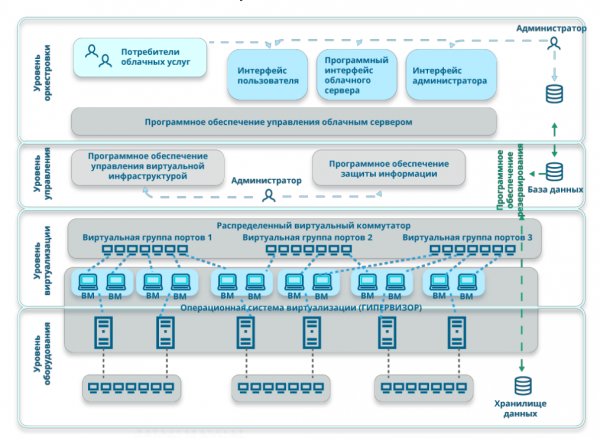 División en el nivel de abstracción
Para concluir, presentemos una breve lista de verificación para las empresas que ya trabajan con datos personales o que solo están planeando hacerlo. Entonces, ¿cómo manejarlo sin cometer errores?
Para la auditoría y el desarrollo de modelos de amenazas y atacantes, invite a un consultor experimentado de laboratorios de certificación que ayude a desarrollar la documentación necesaria y que le lleve a la fase de soluciones técnicas.
En la etapa de selección de un proveedor de nube, preste atención a la existencia de un certificado. Es bueno si la empresa lo ha publicado públicamente en su sitio web. El proveedor debe ser licenciatario de la FSTEC y del FSB, y el servicio que ofrezca debe estar certificado.
Asegúrese de que se celebre un contrato oficial y se firme un mandato para el tratamiento de datos personales. Con base en esto, podrá realizar tanto la verificación de conformidad como la certificación de ISPDP. Si estos trabajos en la fase del proyecto técnico y la elaboración de la documentación técnica del proyecto le parecen gravosos, vale la pena acudir a empresas consultoras externas entre los laboratorios de certificación.
Si las cuestiones relacionadas con el tratamiento de datos personales son relevantes para usted, el 18 de septiembre, este viernes, estaremos encantados de verle en el seminario web. .
Fuente: habr.com
