

A todos los que han intentado iniciar una máquina virtual en la nube, les resulta bien conocido que el puerto RDP estándar, si se deja abierto, será atacado casi de inmediato por oleadas de intentos de ataque de fuerza bruta desde varias direcciones IP de todo el mundo.
En este artículo, mostraré cómo en se puede configurar una respuesta automática a los intentos de fuerza bruta mediante la adición de una nueva regla en el cortafuegos. InTrust es una para la recolección, análisis y almacenamiento de datos no estructurados, que ya cuenta con cientos de reacciones predefinidas a diferentes tipos de ataques.
En Quest InTrust, se pueden configurar acciones de respuesta cuando se activa una regla. Desde el agente recolector de logs, InTrust recibe un mensaje sobre un intento fallido de autenticación en una estación de trabajo o servidor. Para configurar la adición de nuevas direcciones IP en el cortafuegos, es necesario copiar una regla de detección especializada existente para múltiples intentos fallidos de autenticación y abrir su copia para editar:
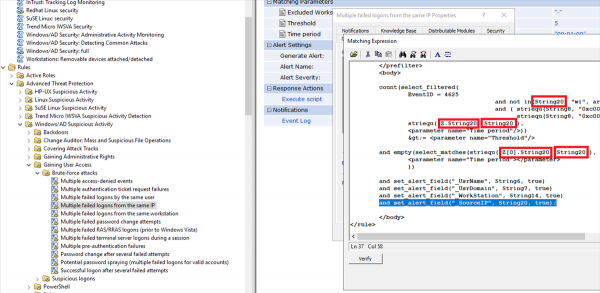
Los eventos en los registros de Windows utilizan lo que se llama InsertionString. (que es un inicio de sesión fallido) y verá que los campos que nos interesan están almacenados en InsertionString14 (Nombre de la estación de trabajo) e InsertionString20 (Dirección de la red de origen). En un ataque desde Internet, el campo de Nombre de la estación de trabajo estará, probablemente, vacío, por lo que es importante insertar el valor de Dirección de la red de origen en su lugar.
Así es como se ve el texto del evento 4625
Una cuenta no pudo iniciar sesión.
Sujet:
	ID de seguridad:		S-1-5-21-1135140816-2109348461-2107143693-500
	Nombre de cuenta:		ALebovsky
	Dominio de cuenta:		LOGISTICS
	ID de inicio de sesión:		0x2a88a
Tipo de inicio de sesión:			2
Cuenta para la que falló el inicio de sesión:
	ID de seguridad:		S-1-0-0
	Nombre de cuenta:		Paul
	Dominio de cuenta:		LOGISTICS
Información sobre la falla:
	Razón de la falla:		Cuenta bloqueada.
	Estado:			0xc0000234
	Subestado:		0x0
Información del proceso:
	ID de proceso del llamado:	0x3f8
	Nombre de proceso del llamado:	C:WindowsSystem32svchost.exe
Información de la red:
	Nombre de estación de trabajo:	DCC1
	Dirección de red de origen:	::1
	Puerto de origen:		0
Información de autenticación detallada:
	Proceso de inicio de sesión:		seclogo
	Paquete de autenticación:	Negotiate
	Servicios transitados:	-
	Nombre del paquete (solo NTLM):	-
	Longitud de clave:		0
Este evento se genera cuando un intento de inicio de sesión falla. Se genera en la computadora donde se intentó el acceso.
Los campos Sujet indican la cuenta en el sistema local que solicitó el inicio de sesión. Esto es más comúnmente un servicio como el servicio de servidor, o un proceso local como Winlogon.exe o Services.exe.
El campo Tipo de inicio de sesión indica el tipo de inicio de sesión que se solicitó. Los tipos más comunes son 2 (interactivo) y 3 (red).
Los campos de Información del Proceso indican qué cuenta y proceso en el sistema solicitaron el inicio de sesión.
Los campos de Información de la Red indican de dónde se originó una solicitud de inicio de sesión remoto. El nombre de la estación de trabajo no siempre está disponible y puede quedar en blanco en algunos casos.
Los campos de información de autenticación proporcionan información detallada sobre esta solicitud de inicio de sesión específica.
	- Los servicios transitados indican qué servicios intermedios han participado en esta solicitud de inicio de sesión.
	- El nombre del paquete indica qué subprotocolo se utilizó entre los protocolos NTLM.
	- La longitud de la clave indica la longitud de la clave de sesión generada. Esto será 0 si no se solicitó ninguna clave de sesión.
Además, añadiremos el valor de la Dirección de red de origen en el texto del evento.
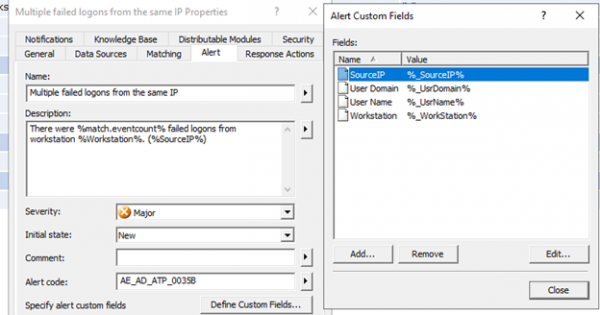
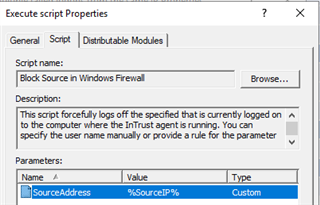
Luego, es necesario agregar un script que bloquee la dirección IP en el cortafuegos de Windows. A continuación, un ejemplo que se puede utilizar para esto.
Script para configurar el cortafuegos
param(
         [Parameter(Mandatory = $true)]
         [ValidateNotNullOrEmpty()]
         [string]
         $SourceAddress
)

$SourceAddress = $SourceAddress.Trim()
$ErrorActionPreference = 'Stop'
$ruleName = 'Quest-InTrust-Block-Failed-Logons'
$ruleDisplayName = 'Quest InTrust: Bloquea las direcciones IP de los inicios de sesión fallidos'

function Get-BlockedIps {
    (Get-NetFirewallRule -Name $ruleName -ErrorAction SilentlyContinue | get-netfirewalladdressfilter).RemoteAddress
}

$blockedIps = Get-BlockedIps
$allIps = [array]$SourceAddress + [array]$blockedIps | Select-Object -Unique | Sort-Object

if (Get-NetFirewallRule -Name $ruleName -ErrorAction SilentlyContinue) {
    Set-NetFirewallRule -Name $ruleName -RemoteAddress $allIps
} else {
    New-NetFirewallRule -Name $ruleName -DisplayName $ruleDisplayName -Direction Inbound -Action Block -RemoteAddress $allIps
}
Ahora se puede cambiar el nombre de la regla y su descripción para evitar confusiones más adelante.
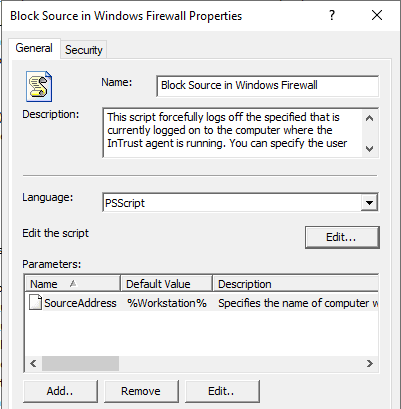
Ahora es necesario agregar este script como acción de respuesta a la regla, activar la regla y asegurarse de que la regla correspondiente esté habilitada en la política de monitoreo para el modo en tiempo real. En el agente debe estar habilitada la capacidad de ejecutar scripts de respuesta y debe especificarse el parámetro correcto.
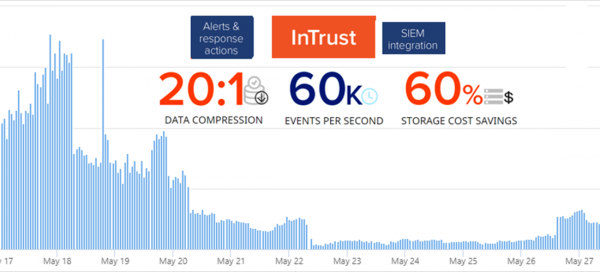
Después de realizar los ajustes, el número de intentos de autorización fallidos se redujo en un 80%. ¿La ganancia? ¡Bastante!
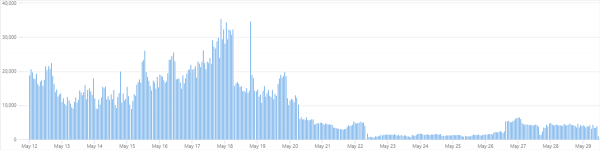
A veces, se produce un pequeño aumento nuevamente, pero eso se debe a la aparición de nuevas fuentes de ataque. Luego, todo vuelve a disminuir.
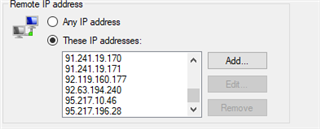
En una semana de trabajo, 66 direcciones IP fueron añadidas a la regla del cortafuegos.
A continuación, se presenta una tabla con los 10 nombres de usuario más comunes que se utilizaron para los intentos de autorización.
Nombre de usuario
Cantidad
En porcentaje
administrador
1220235
40.78
admin
672109
22.46
usuario
219870
7.35
contoso
126088
4.21
contoso.com
73048
2.44
Administrador
55319
1.85
servidor
39403
1.32
sgazlabdc01.contoso.com
32177
1.08
administrateur
32377
1.08
sgazlabdc01
31259
1.04
Cuéntenos en los comentarios cómo construyen su respuesta ante las amenazas de seguridad informática. Qué sistema utilizan, cuán cómodo es.
Si tiene interés en ver InTrust en acción, a través del formulario de contacto en nuestro sitio web o envíame un mensaje directo.
Lea nuestros otros artículos sobre el tema de seguridad informática:
(artículo popular)
Fuente: habr.com
