

Este año muchas empresas se apresuraron a adoptar el trabajo remoto. A algunos clientes les a organizar más de cien puestos de trabajo remotos en una semana. Era importante hacerlo no solo de manera rápida, sino también segura. La tecnología VDI llegó al rescate: con su ayuda es conveniente implementar políticas de seguridad en todos los lugares de trabajo y protegerse contra las fugas de datos.
En este artículo, hablaré sobre cómo funciona nuestro servicio de escritorios virtuales basado en Citrix VDI desde el punto de vista de la seguridad de la información. Mostraré lo que hacemos para proteger los escritorios de los clientes de amenazas externas como ransomware o ataques dirigidos.
Qué tareas de seguridad abordamos
Hemos identificado varias amenazas de seguridad principales para el servicio. Por un lado, el escritorio virtual corre el riesgo de infectarse desde la computadora del usuario. Por otro lado, existe el peligro de salir del escritorio virtual al vasto espacio abierto de internet y descargar un archivo infectado. Incluso si esto ocurriera, no debería afectar toda la infraestructura. Por lo tanto, al crear el servicio, abordamos varias tareas:
- Protección de todo el entorno VDI contra amenazas externas.
- Aislamiento de los clientes entre sí.
- Protección de los propios escritorios virtuales.
- Conexión segura para usuarios desde cualquier dispositivo.
El núcleo de la protección es FortiGate: un cortafuegos de nueva generación de Fortinet. Controla el tráfico del entorno VDI, proporciona infraestructura aislada para cada cliente y protege contra vulnerabilidades del lado del usuario. Sus capacidades son suficientes para cerrar la mayoría de las cuestiones de seguridad de la información.
Pero si la empresa tiene requisitos especiales de seguridad, ofrecemos opciones adicionales:
- Organizamos una conexión segura para trabajar desde computadoras domésticas.
- Damos acceso para el análisis autónomo de los registros de seguridad.
- Proporcionamos gestión de la protección antivirus en los escritorios.
- Protegemos contra vulnerabilidades de día cero.
- Configuramos autenticación multifactor para una protección adicional contra conexiones no autorizadas.
Contaré en más detalle cómo abordamos las tareas.
Cómo protegemos el entorno y garantizamos la seguridad de la red
Segmentamos la parte de la red. En el stand, destacamos un segmento de gestión cerrado para administrar todos los recursos. El segmento de gestión no es accesible desde el exterior: en caso de un ataque al cliente, los delincuentes no podrán acceder a él.
La protección está a cargo de FortiGate. Combina funciones de antivirus, cortafuego y sistema de prevención de intrusiones (intrusion prevention system, IPS).
Creamos un segmento de red aislado para cada cliente para escritorios virtuales. Para esto, FortiGate cuenta con tecnología de dominios virtuales, o VDOM. Esto permite dividir el cortafuegos en varias entidades virtuales y asignar a cada cliente su propio VDOM, que se comporta como un cortafuegos independiente. También creamos un VDOM separado para el segmento de gestión.
Así queda el esquema:
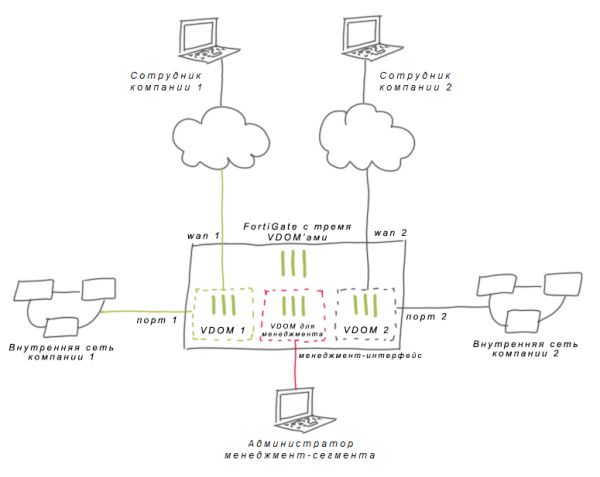
No hay conectividad de red entre los clientes: cada uno vive en su VDOM y no afecta al otro. Sin esta tecnología, tendríamos que separar a los clientes mediante reglas de cortafuegos, lo cual es arriesgado debido al factor humano. Se puede comparar estas reglas con una puerta que debe cerrarse constantemente. En el caso de VDOM, no dejamos ''puertas'' en absoluto.
En un VDOM separado, el cliente tiene su propia dirección y enrutamiento. Por lo tanto, la superposición de rangos no se convierte en un problema para la empresa. El cliente puede asignar las direcciones IP necesarias a los escritorios virtuales. Esto es conveniente para grandes empresas que tienen sus propios planes de IP.
Abordamos los temas de conectividad con la red corporativa del cliente. Una tarea adicional es la integración de VDI con la infraestructura del cliente. Si la empresa tiene sistemas corporativos en nuestro centro de datos, se puede simplemente conectar un cable de red desde su equipo al cortafuegos. Sin embargo, a menudo tratamos con un sitio remoto: otro centro de datos o la oficina del cliente. En este caso, diseñamos un intercambio seguro con el sitio y construimos un VPN site-to-site utilizando IPsec VPN.
Los esquemas pueden ser diversos, dependiendo de la complejidad de la infraestructura. En algunos casos, es suficiente conectar a la única red de oficina a través de VDI, donde la enrutación estática es suficiente. En grandes empresas, hay muchas redes que cambian constantemente; aquí el cliente necesita enrutamiento dinámico. Utilizamos diferentes protocolos: ya hemos tenido casos con OSPF (Open Shortest Path First), túneles GRE (Generic Routing Encapsulation) y BGP (Border Gateway Protocol). FortiGate soporta protocolos de red en VDOMs separados, sin afectar a otros clientes.
También se puede construir un VPN conforme a GOST: cifrado basado en medios de criptografía certificados por el FSB de Rusia. Por ejemplo, utilizando soluciones de clase KS1 en el entorno virtual "S-Terra virtual gateway" o el sistema ViPNet, APKSH "Continente", "S-Terra".
Configuramos Políticas de Grupo. Coordinamos con el cliente las políticas de grupo que se aplican en VDI. Aquí, los principios de configuración no difieren de los ajustes de políticas en la oficina. Configuramos la integración con Active Directory y delegamos a los clientes la gestión de algunas políticas de grupo. Los administradores del cliente pueden aplicar políticas sobre el objeto Computer, gestionar la unidad organizativa en Active Directory y crear usuarios.
En FortiGate, escribimos políticas de seguridad de red para cada VDOM del cliente, establecemos restricciones de acceso y configuramos la inspección del tráfico. Utilizamos varios módulos de FortiGate:
- el módulo IPS verifica el tráfico en busca de malware y previene intrusiones;
- el antivirus protege los escritorios de malware y spyware;
- el filtrado web bloquea el acceso a recursos sospechosos y sitios con contenido malicioso o inaceptable;
- las configuraciones del cortafuegos pueden permitir que los usuarios salgan a internet solo a ciertos sitios.
A veces, el cliente desea gestionar por sí mismo el acceso de los empleados a los sitios. Este tipo de solicitud proviene más a menudo de bancos: los departamentos de seguridad exigen que el control de acceso permanezca en manos de la empresa. Estas empresas monitorean el tráfico de forma independiente y realizan cambios en las políticas regularmente. En este caso, dirigimos todo el tráfico desde FortiGate hacia el cliente. Para ello, utilizamos una interfaz configurada con la infraestructura de la empresa. Después de esto, el cliente configura las reglas de acceso a la red corporativa e internet.
Observamos los eventos en el stand. Junto con FortiGate, utilizamos FortiAnalyzer, el recolector de logs de Fortinet. Con él, revisamos todos los registros de eventos en VDI en un solo lugar, encontramos acciones sospechosas y rastreamos correlaciones.
Uno de nuestros clientes utiliza productos de Fortinet en su oficina. Para él, configuramos la exportación de registros, lo que le permitió analizar todos los eventos de seguridad para las máquinas de oficina y los escritorios virtuales.
Cómo protegemos los escritorios virtuales
De amenazas conocidas. Si el cliente desea gestionar la protección antivirus por sí mismo, además instalamos Kaspersky Security para entornos virtuales.
Esta solución funciona bien en la nube. Todos estamos acostumbrados a que el antivirus clásico de Kaspersky sea una solución "pesada". A diferencia de eso, Kaspersky Security para entornos virtuales no sobrecarga las máquinas virtuales. Todas las bases de virus se encuentran en el servidor, que emite juicios para todas las máquinas virtuales del nodo. En el escritorio virtual se instala solo un agente ligero. Este envía archivos para verificar en el servidor.
Esta arquitectura proporciona al mismo tiempo protección de archivos, protección en internet, defensa contra ataques y no disminuye el rendimiento de las máquinas virtuales. Además, el cliente puede hacer excepciones en la protección de archivos. Ayudamos con la configuración básica de la solución. A sus características les dedicaremos un artículo separado.
De amenazas desconocidas. Para esto conectamos FortiSandbox, el "sandbox" de Fortinet. La usamos como filtro en caso de que el antivirus pase por alto una amenaza de "día cero". Después de descargar el archivo, primero lo revisamos con el antivirus y, luego, lo enviamos al "sandbox". FortiSandbox emula una máquina virtual, ejecuta el archivo y observa su comportamiento: a qué objetos del registro accede, si envía consultas externas, etc. Si el archivo se comporta de manera sospechosa, la virtual en el sandbox se elimina y el archivo malicioso no llega a la VDI del usuario.
Cómo configuramos una conexión segura a la VDI
Verificamos que el dispositivo cumpla con los requisitos de ciberseguridad. Desde el inicio del trabajo remoto, los clientes nos han consultado sobre cómo garantizar un trabajo seguro para los usuarios desde sus computadoras personales. Cualquier especialista en ciberseguridad sabe que proteger los dispositivos domésticos es complicado: no se puede instalar el antivirus necesario ni aplicar políticas grupales, ya que no se trata de equipos de oficina.
Por defecto, VDI se convierte en una «capa» segura entre el dispositivo personal y la red corporativa. Para proteger el VDI de ataques desde la máquina del usuario, deshabilitamos el portapapeles y prohibimos la redirección de USB. Sin embargo, esto no hace que el propio dispositivo del usuario sea seguro.
Resolvemos el problema con FortiClient. Esta herramienta está diseñada para la protección de puntos finales. Los empleados de la empresa instalan FortiClient en sus computadoras domésticas y, a través de ella, se conectan al escritorio virtual. FortiClient aborda tres tareas de inmediato:
- se convierte en una «ventana única» de acceso para el usuario;
- verifica si hay un antivirus en la computadora personal y las últimas actualizaciones del sistema operativo;
- establece un túnel VPN para un acceso seguro.
El empleado obtiene acceso solo si pasa la verificación. A su vez, los propios escritorios virtuales no están disponibles desde internet, lo que significa que están mejor protegidos contra ataques.
Si la empresa quiere gestionar la protección de puntos finales por sí misma, ofrecemos FortiClient EMS (Endpoint Management Server). El cliente puede configurar la exploración de escritorios y la prevención de intrusiones, así como formar listas blancas de direcciones.
Agregamos factores de autenticación. Por defecto, los usuarios se autentican a través de Citrix Netscaler. Aquí también podemos reforzar la seguridad utilizando la autenticación multifactor basada en los productos de SafeNet. Este tema merece una atención especial y también lo abordaremos en un artículo separado.
Hemos acumulado tal experiencia con diferentes soluciones durante el último año de trabajo. El servicio VDI se configura individualmente para cada cliente, por lo que elegimos herramientas lo más flexibles posibles. Es posible que en un futuro cercano agreguemos algo más y compartamos nuestra experiencia.
El 7 de octubre a las 17:00, mis colegas hablarán sobre los escritorios virtuales en un seminario web titulado «¿Necesita VDI, o cómo organizar el trabajo remoto?"
, si desea discutir cuándo la tecnología VDI es adecuada para la empresa y cuándo es mejor utilizar otros métodos.
Fuente: habr.com
