

Escribí esta revisión (o, si lo prefieres, una guía para comparar) cuando se me encargó comparar varios dispositivos de diferentes vendedores. Además, estos dispositivos pertenecían a diferentes categorías. Tuve que profundizar en la arquitectura y las características de todos estos dispositivos y crear un "sistema de coordenadas" para compararlos. Estaré encantado si mi revisión ayuda a alguien:
- Comprender las descripciones y especificaciones de los dispositivos de cifrado
- Distinguir las características "teóricas" de las realmente importantes en la vida real
- Irrumpir en el ámbito habitual de proveedores e incluir productos que sean adecuados para resolver la tarea planteada
- Formular las preguntas correctas en las negociaciones
- Elaborar los requisitos de licitación (RFP)
- Entender qué características tendrán que sacrificar si se elige un modelo de dispositivo determinado
Qué se puede evaluar
En principio, el enfoque es aplicable a cualquier dispositivo autónomo (standalone) adecuado para cifrar el tráfico de red entre segmentos remotos de Ethernet (cifrado intersitios). Es decir, "cajas" en una carcasa separada (bueno, también incluiremos blades/módulos para chasis aquí), que se conectan a través de uno o varios puertos Ethernet a una red local (campus) Ethernet con tráfico sin cifrar, y a través de otro puerto (puertos) - a un canal/red por el cual el tráfico cifrado se transmite a otros segmentos remotos. Esta solución de cifrado se puede implementar en una red privada o de operador a través de diferentes tipos de "transporte" (fibra óptica "oscura", equipos de división de frecuencias, red Ethernet conmutada, así como "pseudo-cables" tendidos a través de una red con otra arquitectura de enrutamiento, más comúnmente MPLS), utilizando tecnología VPN o sin ella.
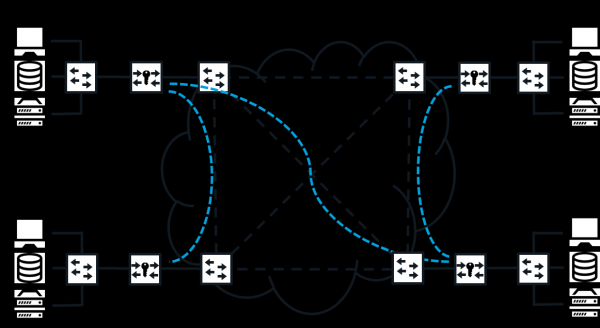
Cifrado de red en una red distribuida de Ethernet
Los dispositivos pueden ser ya sea especializados (destinados exclusivamente a la cifrado), o multifuncionales (híbridos, convergentes), es decir, que también cumplen otras funciones (como un cortafuegos o un enrutador). Diferentes proveedores clasifican sus dispositivos en diferentes clases/categorías, pero eso no importa: lo único que importa es si pueden cifrar el tráfico intersitios, y qué características tienen en ese caso.
Por si acaso, recuerdo que «cifrado de red», «cifrado de tráfico» y «cifrador» son términos informales, aunque se usan con frecuencia. En los actos normativos y legales rusos (incluidos aquellos que introducen GOSTs) probablemente no los encontrarán.
Niveles de cifrado y modos de transmisión
Antes de proceder a describir las características que se usarán para la evaluación, es necesario entender una cosa importante, específicamente el «nivel de cifrado». He notado que se menciona a menudo tanto en los documentos oficiales de los proveedores (en descripciones, manuales, etc.) como en discusiones informales (en negociaciones, en capacitaciones). Es como si todos supieran de qué se trata, pero personalmente he sido testigo de cierta confusión.
Entonces, ¿qué es exactamente un «nivel de cifrado»? Está claro que se refiere al número del nivel del modelo de referencia de red OSI/ISO en el que se realiza el cifrado. Leemos el GOST R ISO 7498-2–99 «Tecnología de la información. Interconexión de sistemas abiertos. Modelo básico de referencia. Parte 2. Arquitectura de protección de información». A partir de este documento, se puede entender que el nivel del servicio de confidencialidad (uno de los mecanismos para asegurarla es precisamente el cifrado) es el nivel del protocolo, el bloque de datos del servicio («carga útil», datos del usuario) que es cifrado. Como se indica en la norma, el servicio se puede proporcionar tanto a este mismo nivel, «por sus propios medios», como con la ayuda de un nivel inferior (exactamente así, por ejemplo, se realiza con mayor frecuencia en MACsec).
En la práctica, sin embargo, pueden existir dos modos de transmisión de información cifrada a través de la red (me viene a la mente IPsec, pero estos mismos modos también se encuentran en otros protocolos). En modo de transporte (a veces también se le llama nativo) solo se cifra el bloque de datos del servicio, mientras que los encabezados permanecen «abiertos», sin cifrar (a veces se agregan campos adicionales con información de servicio sobre el algoritmo de cifrado, y otros campos se modifican, se recalculan). En modo de túnel todo el bloque de datos del protocolo (es decir, el propio paquete) se cifra y se encapsula en el bloque de datos del servicio de ese mismo nivel o de un nivel superior, es decir, se rodea con nuevos encabezados. bloque de datos de protocolo (es decir, el paquete mismo) y se encapsula en el bloque de datos de servicio del mismo nivel o de un nivel superior, es decir, se rodea con nuevas cabeceras. datos del protocolo (es decir, el propio paquete) y se encapsula en un bloque de datos de servicio del mismo nivel o de un nivel superior, es decir, se rodea de nuevos encabezados.
El nivel de cifrado en sí, combinado con algún modo de transmisión, no es ni bueno ni malo, por lo que no se puede decir, por ejemplo, que L3 en modo de transporte sea mejor que L2 en modo túnel. Simplemente, muchos aspectos dependen de ellos, por los cuales se evalúan los dispositivos. Por ejemplo, flexibilidad y compatibilidad. Para operar en la red L1 (retransmisión de flujo de bits), L2 (conmutación de tramas) y L3 (rutamiento de paquetes) en modo de transporte, se necesitan soluciones que cifren en el mismo nivel o superior (de lo contrario, se cifrará la información de dirección y los datos no llegarán a su destino), mientras que el modo túnel permite superar esta limitación (aunque a expensas de otras características importantes).
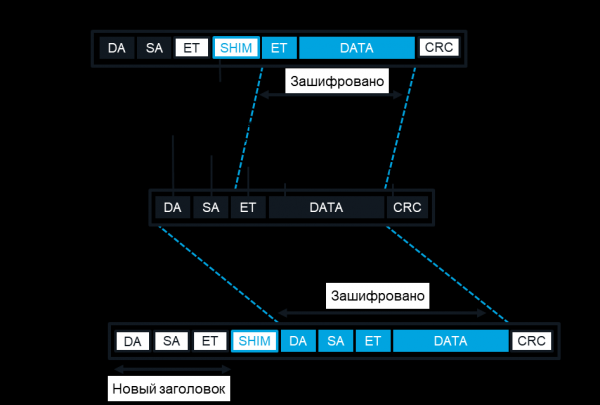
Modos de cifrado L2 en transporte y túnel
Ahora pasemos al análisis de las características.
Rendimiento
Para el cifrado en red, el rendimiento es un concepto complejo y multidimensional. A veces, un modelo específico supera en una característica de rendimiento pero se queda atrás en otra. Por lo tanto, siempre es útil considerar todos los componentes del rendimiento del cifrado y su impacto en el rendimiento de la red y las aplicaciones que la utilizan. Aquí se puede hacer una analogía con un automóvil, donde no solo es importante la velocidad máxima, sino también el tiempo de aceleración a «cien», el consumo de combustible, etc. Las características de rendimiento son seguidas de cerca por las empresas proveedoras y sus posibles clientes. Generalmente, el rendimiento es el criterio de clasificación en las líneas de dispositivos de cifrado de los proveedores.
Está claro que el rendimiento depende tanto de la complejidad de las operaciones de red y criptográficas realizadas en el dispositivo (incluyendo qué tan bien se pueden paralelizar y canalizar estas tareas), como del rendimiento del hardware y la calidad del software integrado. Por lo tanto, en los modelos más avanzados se utiliza hardware más potente, y a veces hay posibilidad de equiparlo con procesadores y módulos de memoria adicionales. Existen varios enfoques para implementar funciones criptográficas: en una unidad central de procesamiento (CPU), en un circuito integrado de aplicación específica (ASIC) o en una matriz de puertas programables en campo (FPGA). Cada enfoque tiene sus ventajas y desventajas. Por ejemplo, la CPU puede convertirse en un
n etwork encryption, es lógico que el rendimiento de las soluciones se mida en las mismas magnitudes que para otros dispositivos de red: ancho de banda, porcentaje de pérdida de tramas (frame loss) y latencia. Estas magnitudes están definidas en el RFC 1242. Por cierto, en este RFC no se menciona la variación de latencia que se menciona a menudo (jitter). ¿Cómo medir estas magnitudes? No he encontrado ninguna metodología aprobada en estándares (oficiales o no oficiales como RFC) específicamente para la encriptación de red. Sería lógico utilizar la metodología para dispositivos de red establecida en el estándar RFC 2544. Muchos proveedores la siguen, muchos, pero no todos. Por ejemplo, solo envían tráfico de prueba en una dirección en lugar de en ambas, como se recomienda estipula el estándar. Bueno, dejando eso de lado.
La medición del rendimiento de los dispositivos de cifrado de red tiene sus particularidades. En primer lugar, es correcto realizar todas las mediciones para un par de dispositivos: aunque los algoritmos de cifrado son simétricos, las latencias y las pérdidas de paquetes durante el cifrado y el descifrado no necesariamente serán iguales. En segundo lugar, tiene sentido medir específicamente la delta, el impacto del cifrado de red en el rendimiento final de la red, comparando dos configuraciones: sin dispositivos de cifrado y con ellos. O, en el caso de los dispositivos híbridos que combinan varias funciones además del cifrado de red, comparando con el cifrado desactivado y activado. Este impacto puede variar y depender de la disposición de los dispositivos de cifrado, de los modos de operación, y finalmente, de la naturaleza del tráfico. En particular, muchos parámetros de rendimiento dependen de la longitud de los paquetes, por lo que a menudo se utilizan gráficos que muestran la dependencia de estos parámetros de la longitud de los paquetes para comparar el rendimiento de diferentes soluciones, o se utiliza IMIX, que es una distribución del tráfico basada en la longitud de los paquetes que refleja aproximadamente la realidad. Si tomamos como referencia la misma configuración base sin cifrado, podemos comparar soluciones para el cifrado de red implementadas de diferentes maneras, sin profundizar en estas diferencias: L2 con L3, el sistema de
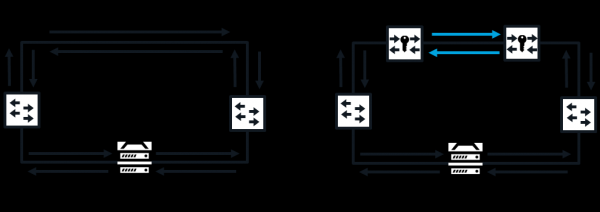
Esquema de conexión para la prueba de rendimiento
La primera característica que se observa es la "velocidad" del dispositivo de cifrado, es decir, ancho de banda (bandwidth) de sus interfaces de red, velocidad de flujo de bits. Esto se determina por los estándares de red que son compatibles con las interfaces. Para Ethernet, los números comunes son 1 Gb/s y 10 Gb/s. Pero, como sabemos, en cualquier red la capacidad teórica máxima de transmisión (throughput) en cada uno de sus niveles siempre es menor que el ancho de banda: parte del ancho de banda es 'consumido' por los intervalos entre tramas, encabezados administrativos, y así sucesivamente. Si un dispositivo puede recibir, procesar (en nuestro caso, cifrar o descifrar) y transmitir tráfico a la velocidad completa de la interfaz de red, es decir, con el ancho de banda teórico máximo para este nivel del modelo de red, se dice que está funcionando. a la velocidad de la línea. Para esto, es necesario que el dispositivo no pierda ni descarte paquetes de cualquier tamaño y frecuencia. Si el dispositivo de cifrado no soporta operar a la velocidad de la línea, suele indicarse su capacidad máxima en los mismos gigabits por segundo (a veces especificando la longitud de los paquetes; cuanto más cortos son los paquetes, generalmente menor es el ancho de banda). Es muy importante entender que el ancho de banda máximo es el máximo. sin pérdida (incluso si el dispositivo puede 'procesar' tráfico a una velocidad mayor, pero perdiendo paquetes en el proceso). Además, hay que tener en cuenta que algunos proveedores miden la capacidad total entre todos los pares de puertos, por lo que estas cifras poco dicen si todo el tráfico cifrado pasa a través de un único puerto.
¿Dónde es especialmente importante operar a la velocidad de la línea (o, de otro modo, sin pérdida de paquetes)? En canales de alta capacidad y grandes retardos (por ejemplo, satelitales), donde para mantener una alta velocidad de transmisión se necesita configurar un gran tamaño de ventana TCP, y donde las pérdidas de paquetes reducen drásticamente el rendimiento de la red.
Pero no toda la capacidad se utiliza para transmitir datos útiles. Hay que considerar los llamados costos adicionales (sobrecarga) de ancho de banda. Esta es la parte del ancho de banda del dispositivo de cifrado (en porcentaje o en bytes por paquete) que se pierde realmente (no puede ser utilizada para la transmisión de datos de aplicaciones). La sobrecarga ocurre, en primer lugar, debido al aumento del tamaño (adiciones, 'padding') del campo de datos en los paquetes de red cifrados (depende del algoritmo de cifrado y el modo de operación). En segundo lugar, debido al aumento de la longitud de los encabezados de los paquetes (modo de túnel, inserción de protocolo de cifrado, inserción de datos de control, etc., dependiendo del protocolo y el modo de operación del cifrador y del modo de transmisión). Normalmente, estas sobrecargas son las más significativas y son las que se consideran primero. En tercer lugar, debido a la fragmentación de paquetes cuando se supera el tamaño máximo de unidad de transmisión (MTU) (si la red puede dividir un paquete que excede el MTU en dos, duplicando sus encabezados). En cuarto lugar, debido a la aparición de tráfico adicional de control en la red entre los dispositivos de cifrado (para el intercambio de claves, establecimiento de túneles, etc.). Baja sobrecarga es importante donde el ancho de banda del canal es limitado. Esto se manifiesta especialmente en el tráfico de paquetes pequeños, como el de voz, donde la sobrecarga puede consumir más de la mitad de la velocidad del canal!
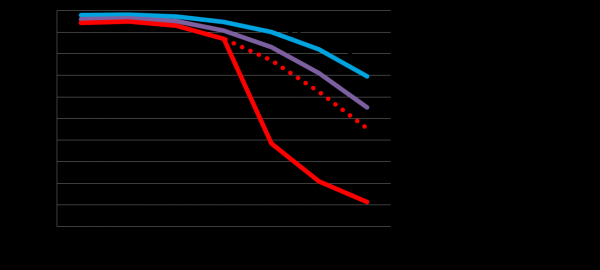
Ancho de banda
Finalmente, también hay retraso introducido La diferencia (en fracciones de segundo) en la latencia de red (tiempo que tardan los datos en ir desde el punto de entrada a la red hasta su salida) entre la transmisión de datos sin cifrado y con cifrado. En general, cuanto menor es la latencia de la red, más crítica se vuelve la latencia introducida por los dispositivos de cifrado. La latencia se debe tanto a la operación de cifrado (que depende del algoritmo de cifrado, la longitud del bloque y el modo de operación del cifrador, así como de la calidad de su implementación en el software) como al procesamiento del paquete de red en el dispositivo. La latencia introducida depende tanto del modo de procesamiento de paquetes (en línea o 'guardar-y-enviar'), así como del rendimiento de la plataforma (la implementación 'hardware' en FPGA o ASIC, por lo general, es más rápida que la 'software' en CPU). El cifrado L2 casi siempre presenta una latencia introducida menor en comparación con el cifrado en L3 o L4: esto se debe a que los dispositivos que cifran en L3/L4 suelen ser convergentes. Por ejemplo, en cifradores Ethernet de alta velocidad, implementados en FPGA y que cifran en L2, la latencia debido a la operación de cifrado es insignificante; a veces, al activar el cifrado en un par de dispositivos, la latencia total que introducen incluso disminuye. La baja latencia es importante donde es comparable con las latencias totales en el canal, incluido el retardo de propagación de la señal, que es aproximadamente de 5 µs por kilómetro. Es decir, podemos decir que para redes de escala urbana (decenas de kilómetros de diámetro), los microsegundos pueden marcar una gran diferencia. Por ejemplo, para la replicación sincrónica de bases de datos, el comercio de alta frecuencia, y el mismo blockchain.
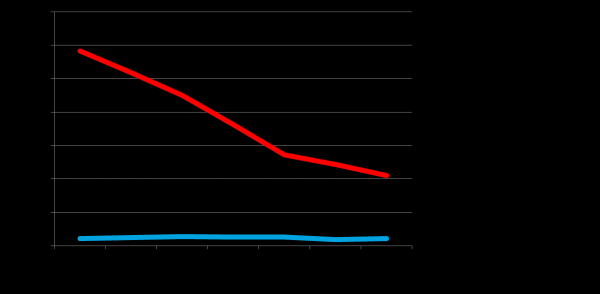
Latencia introducida
Escalabilidad
Las grandes redes distribuidas pueden incluir miles de nodos y dispositivos de red, así como cientos de segmentos de redes locales. Es importante que las soluciones de cifrado no impongan restricciones adicionales sobre el tamaño y la topología de la red distribuida. Esto se refiere, sobre todo, al número máximo de direcciones de nodos y redes. Estas limitaciones pueden surgir, por ejemplo, al implementar una topología de red cifrada multipunto (con conexiones protegidas independientes, o túneles) o cifrado selectivo (por ejemplo, basado en el número de protocolo o VLAN). Si, además, las direcciones de red (MAC, IP, VLAN ID) se utilizan como claves en una tabla cuyo número de filas está limitado, estas restricciones se hacen evidentes.
Además, las grandes redes a menudo tienen varios niveles estructurales, incluyendo redes de backbone, donde se implementan diferentes esquemas de direccionamiento y políticas de enrutamiento. Para implementar este enfoque, a menudo se utilizan formatos de tramas especiales (como Q-in-Q o MAC-in-MAC) y protocolos de enrutamiento. Para no obstaculizar la construcción de tales redes, los dispositivos de cifrado deben manejar correctamente estas tramas (es decir, en este sentido, la escalabilidad significará compatibilidad, que se describirá a continuación).
Flexibilidad
Esto se refiere al soporte de diversas configuraciones, esquemas de conexión, topologías y demás. Por ejemplo, para redes conmutadas basadas en tecnología Carrier Ethernet, esto implica el soporte de diferentes tipos de conexiones virtuales (E-Line, E-LAN, E-Tree), distintos tipos de servicios (tanto a nivel de puertos como de VLAN) y diversas tecnologías de transporte (ya se han mencionado anteriormente). Es decir, el dispositivo debe ser capaz de operar tanto en modo lineal (“punto a punto”) como en modo multipunto, estableciendo túneles separados para diferentes VLAN y permitiendo la entrega desordenada de paquetes dentro de un canal protegido. La posibilidad de elegir diferentes modos de funcionamiento del cifrado (incluyendo autenticación de contenido o no) y diferentes modos de transmisión de paquetes permite equilibrar entre resistencia y rendimiento según las condiciones actuales.
También es importante el soporte para redes privadas, cuyo equipo pertenece a una sola organización (o es arrendado por ella), y las redes de operadores, cuyos diferentes segmentos están bajo la gestión de distintas empresas. Es preferible que la solución permita la gestión tanto por parte de personal interno como por una organización externa (bajo el modelo de servicio gestionado). En las redes de operadores, otra función crítica es el soporte de la multitenencia (uso compartido por diferentes clientes) mediante el aislamiento criptográfico de los diferentes clientes (abonados), cuyo tráfico pasa a través de un mismo conjunto de dispositivos de cifrado. Por lo general, esto requiere el uso de conjuntos de claves y certificados separados para cada cliente.
Si el dispositivo se adquiere para un escenario específico, es posible que todas estas capacidades no sean tan importantes: simplemente hay que asegurarse de que el dispositivo soporte lo que se necesita actualmente. Pero si la solución se adquiere con la vista puesta en el futuro, para soportar también escenarios futuros, y se elige como "estándar corporativo", la flexibilidad será valiosa, especialmente teniendo en cuenta las limitaciones de interoperabilidad entre dispositivos de diferentes proveedores (sobre esto hablaremos más adelante).
Simplicidad y conveniencia
La conveniencia de mantenimiento también es un concepto multifacético. Aproximadamente se puede decir que es el gasto total de tiempo de especialistas de cierta calificación necesarios para soportar la solución en diferentes etapas de su ciclo de vida. Si no hay gastos, y la instalación, configuración y operación son completamente automáticas, los costos son cero, y la conveniencia es absoluta. Por supuesto, en el mundo real esto no ocurre. Un enfoque razonable es el modelo «nodo en el cable» (bump-in-the-wire), o conexión transparente, donde añadir y quitar dispositivos de cifrado no requiere cambios manuales ni automáticos en la configuración de la red. Esto simplifica el mantenimiento de la solución: se puede activar y desactivar la función de cifrado sin preocupaciones, y si es necesario, simplemente "eludir" el dispositivo con un cable de red (es decir, conectar directamente los puertos del equipo de red al que estaba conectado). Sin embargo, hay un inconveniente: un atacante también puede hacer lo mismo. Para implementar el principio de "nodo en el cable", es necesario considerar el tráfico no solo capa de datos, sino también capas de control y gestión – los dispositivos deben ser transparentes para ellos. Por lo tanto, este tipo de tráfico solo puede ser cifrado cuando en la red entre los dispositivos de cifrado no hay receptores de tráfico de estos tipos, ya que si se descarta o se cifra, la configuración de la red puede cambiar al activar o desactivar el cifrado. Un dispositivo de cifrado también puede ser transparente para la señalización en el nivel físico. En particular, al perder la señal, debe transmitir esta pérdida (es decir, desactivar sus transmisores) de vuelta y hacia adelante («por sí mismo») en la dirección de la señal.
También es importante apoyar la separación de funciones entre los departamentos de seguridad informática y TI, en particular, el departamento de redes. La solución de cifrado debe respaldar el modelo de gestión de acceso y auditoría aceptado en la organización. La necesidad de interacción entre diferentes departamentos para realizar operaciones rutinarias debe ser minimizada. Por lo tanto, los dispositivos especializados que solo admiten funciones de cifrado y son lo más transparentes posibles para las operaciones de red tienen una ventaja en términos de comodidad. En otras palabras, los empleados del departamento de seguridad informática no deben tener motivos para contactar a los "redistas" para cambiar la configuración de la red. Y, a su vez, los redistas no deben necesitar cambiar la configuración de cifrado al mantener la red.
Otro factor a considerar son las capacidades y la facilidad de uso de las herramientas de gestión. Deben ser claras, lógicas, permitir la importación y exportación de configuraciones, la automatización, entre otros. Es importante prestar atención a las opciones de gestión disponibles (por lo general, un entorno de gestión propio, una interfaz web y una línea de comandos) y qué conjunto de funciones tiene cada una (puede haber limitaciones). Una función importante es el soporte de gestión fuera de banda (out-of-band), es decir, a través de una red de gestión dedicada, y de gestión en banda (in-band), es decir, a través de la red común que transporta el tráfico útil. Las herramientas de gestión deben alertar sobre todas las situaciones anómalas, incluidos los incidentes de seguridad de la información. Las operaciones rutinarias y repetitivas deben realizarse automáticamente. Esto se aplica principalmente a la gestión de claves. Deben generarse/distribuirse automáticamente. El soporte de PKI es un gran plus.
Compatibilidad
Es decir, la compatibilidad del dispositivo con los estándares de red. Esto se refiere no solo a los estándares industriales adoptados por organizaciones autorizadas como el IEEE, sino también a los protocolos patentados de los líderes de la industria, como Cisco. Hay dos formas fundamentales de asegurar la compatibilidad: ya sea a través de la transparencia, o a través de el apoyo explícito de protocolos (cuando el dispositivo de cifrado se convierte en un nodo de la red para un protocolo específico y procesa el tráfico de control de ese protocolo). La compatibilidad con las redes depende de la integridad y corrección de la implementación de los protocolos de control. Es importante el soporte de diferentes variantes del nivel PHY (velocidades, medios de transmisión, esquemas de codificación), tramas Ethernet de diferentes formatos con cualquier MTU, y diferentes protocolos de servicio L3 (principalmente de la familia TCP/IP).
La transparencia se asegura mediante mecanismos de mutación (cambio temporal del contenido de los encabezados abiertos en el tráfico entre cifradores), para eludir (cuando paquetes individuales permanecen sin cifrar) y la deferencia del inicio del cifrado (cuando campos de paquetes que normalmente se cifran no son cifrados).
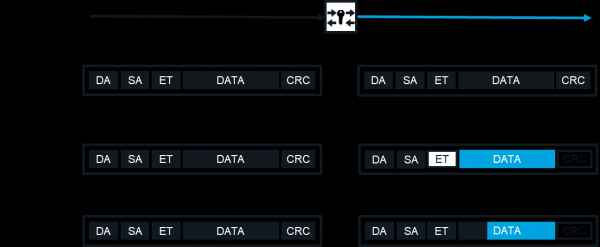
¿Cómo se asegura la transparencia?
Por lo tanto, siempre aclare cómo se asegura el soporte para un protocolo en particular. A menudo, el soporte en modo transparente es más conveniente y confiable.
Interoperabilidad
Esta también es una compatibilidad, pero en otro sentido, es decir, la capacidad de trabajar conjuntamente con otros modelos de dispositivos de cifrado, incluidos los de otros fabricantes. Aquí, mucho depende del estado de estandarización de los protocolos de cifrado. No hay estándares de cifrado reconocidos universalmente en L1.
Para el cifrado L2 en redes Ethernet, existe el estándar 802.1ae (MACsec), pero este no utiliza cifrado (end-to-end), sino cifrado entre puertos, cifrado "salto por salto" (hop-by-hop), y en su versión original no era adecuado para el uso en redes distribuidas, por lo que aparecieron sus extensiones propietarias que superan esta limitación (por supuesto, a expensas de la interoperabilidad con el hardware de otros fabricantes). Sin embargo, en 2018, se agregó soporte para redes distribuidas al estándar 802.1ae, pero todavía no hay soporte para conjuntos de algoritmos de cifrado GOST. Por lo tanto, los protocolos de cifrado L2 propietarios y no estándar generalmente se caracterizan por una mayor eficiencia (en particular, menores costos de ancho de banda) y flexibilidad (la posibilidad de cambiar algoritmos y modos de cifrado).
En niveles más altos (L3 y L4), hay estándares reconocidos, principalmente IPsec y TLS, pero aquí las cosas no son tan simples. La cuestión es que cada uno de estos estándares es un conjunto de protocolos, cada uno de los cuales tiene diferentes versiones y extensiones obligatorias o no obligatorias para su implementación. Además, algunos fabricantes prefieren aplicar sus propios protocolos de cifrado también en L3/L4. Por lo tanto, en la mayoría de los casos, no se puede contar con una interoperabilidad total, pero es importante que al menos se garantice la interacción entre diferentes modelos y diferentes generaciones de un mismo fabricante.
Fiabilidad
Para comparar diferentes soluciones, se puede utilizar o el tiempo medio de funcionamiento antes de fallos, o el índice de disponibilidad. Si estas cifras no están disponibles (o no se les tiene confianza), se puede realizar una comparación cualitativa. La ventaja será para los dispositivos con gestión fácil (menos riesgo de errores en la configuración), para los cifradores especializados (por la misma razón), así como para las soluciones con el menor tiempo de detección y corrección de fallos, incluyendo medios de "reserva caliente" de nodos y dispositivos completos.
Costo
En cuanto al costo, al igual que con la mayoría de las soluciones de TI, es razonable comparar el costo total de propiedad. Para calcularlo, no hay necesidad de reinventar la rueda, se puede utilizar cualquier metodología adecuada (por ejemplo, la de Gartner) y cualquier calculadora (como la que ya se utiliza en la organización para calcular el TCO). Es evidente que para la solución de cifrado de red, el costo total de propiedad consiste en costos directos de adquisición o alquiler de la solución misma, de la infraestructura para alojar el equipo y de los gastos de implementación, administración y mantenimiento (ya sea con recursos propios o como servicios de una organización externa), así como costos indirectos debido al tiempo de inactividad de la solución (provocado por la pérdida de productividad de los usuarios finales). Probablemente solo haya un matiz. El impacto del rendimiento de la solución se puede considerar de diferentes maneras: ya sea como costos indirectos provocados por la caída de la productividad, o como costos directos "virtuales" de adquisición/actualización y mantenimiento de herramientas de red que compensan la disminución del rendimiento de la red debido a la implementación del cifrado. En cualquier caso, los gastos que son difíciles de calcular con suficiente precisión es mejor "sacar de la ecuación" del cálculo: esto generará más confianza en la cifra final. Y, como suele ser el caso, en cualquier situación, comparar diferentes dispositivos en términos de TCO tiene sentido hacerlo para un escenario concreto de su uso: real o típico.
Resiliencia
Y la última característica es la robustez de la solución. En la mayoría de los casos, la robustez solo se puede evaluar cualitativamente, comparando diferentes soluciones entre sí. Debemos recordar que los dispositivos de cifrado no solo son herramientas, sino también objetos de protección. Pueden estar expuestos a diferentes amenazas. En primer plano están las amenazas a la privacidad, reproducción y modificación de mensajes. Estas amenazas pueden materializarse a través de vulnerabilidades del cifrado o de modos específicos, así como a través de vulnerabilidades en los protocolos de cifrado (incluidos en las etapas de establecimiento de conexión y generación/distribución de claves). Las soluciones que permiten cambiar el algoritmo de cifrado o alternar el modo de cifrado (aunque sea a través de una actualización de firmware) tendrán ventajas, así como las soluciones que garantizan un cifrado completo, ocultando no solo los datos del usuario, sino también información de dirección y otros datos de servicio, así como aquellas soluciones que no solo cifran, sino que también protegen los mensajes contra la reproducción y modificación. Para todos los algoritmos de cifrado modernos, firmas electrónicas, generación de claves y otros que están establecidos en los estándares, se puede considerar que la robustez es similar (de lo contrario, uno podría perderse en la complejidad de la criptografía). ¿Deben ser necesariamente algoritmos GOST? Aquí todo es simple: si el escenario de uso requiere certificación del FSB para SKZI (y en Rusia esto es a menudo el caso), para la mayoría de los escenarios de cifrado en red eso es así, entonces solo elegimos entre los certificados. Si no es así, no tiene sentido excluir dispositivos sin certificados de consideración.
Otra amenaza es la amenaza de hackeo, acceso no autorizado a los dispositivos (incluyendo a través de acceso físico desde fuera y dentro de la carcasa). La amenaza puede materializarse a través de
Las vulnerabilidades en la implementación están en el hardware y en el código. Por lo tanto, las soluciones con una "superficie de ataque" mínima a través de la red, con gabinetes protegidos contra acceso físico (con sensores de manipulación, protección contra sondeo y un reinicio automático de la información clave al abrir el gabinete), así como aquellas que permiten actualizaciones del firmware en caso de una vulnerabilidad conocida en el código, tendrán una ventaja. Hay otro camino: si todos los dispositivos comparados tienen certificados del FSB, entonces la resistencia al hackeo se puede considerar según la clase de SKZI para la que se emitió el certificado.
Finalmente, otro tipo de amenaza son los errores en la configuración y operación, el factor humano en su máxima expresión. Aquí se manifiesta otra ventaja de los cifradores especializados sobre las soluciones convergentes, que a menudo están orientadas a los "networkers" experimentados, y pueden crear dificultades para especialistas de seguridad de la información "comunes" y multidisciplinarios.
Resumen
En principio, aquí se podría proponer un indicador integral para comparar diferentes dispositivos, algo así como
$$display$$K_j=∑p_i r_{ij}$$display$$
donde p es el peso del indicador y r es el rango del dispositivo según este indicador, además, cualquiera de las características mencionadas anteriormente se puede descomponer en indicadores "atómicos". Esta fórmula podría ser útil, por ejemplo, al comparar propuestas de licitación de acuerdo con reglas previamente acordadas. Pero también se puede prescindir de una simple tabla del tipo
Características
Dispositivo 1
Dispositivo 2
…
Dispositivo N
Ancho de banda
+
+
+++
Costos indirectos
+
++
+++
Retraso
+
+
++
Escalabilidad
+++
+
+++
Flexibilidad
+++
++
+
Interoperabilidad
++
+
+
Compatibilidad
++
++
+++
Simplicidad y conveniencia
+
+
++
Tolerancia a fallos
+++
+++
++
Costo
++
+++
+
Resiliencia
++
++
+++
Estaré encantado de responder a preguntas y comentarios críticos constructivos.
Fuente: habr.com
