

¡Hola! En en la publicación anterior Describí el funcionamiento de nuestro servicio MultiSIM en cuanto a la reserva y de balanceo de canales. Como se mencionó, conectamos a los clientes a la red a través de VPN, y hoy hablaré un poco más sobre VPN y nuestras capacidades en este ámbito.
Comencemos con el hecho de que, como operador de telecomunicaciones, contamos con una gran red MPLS, que para los clientes de servicios fijos se divide en dos segmentos principales: uno que se utiliza directamente para el acceso a Internet y otro que se utiliza para crear redes aisladas. Por medio de este segmento MPLS se transmite el tráfico IPVPN (L3 OSI) y VPLAN (L2 OSI) para nuestros clientes corporativos.
Normalmente, la conexión del cliente se realiza de la siguiente manera.
Se traza una línea de acceso desde el Punto de Presencia de la red más cercano (nodo MEN, PPRL, BSSS, FTTB, etc.) hasta la oficina del cliente, y luego, el canal se conecta a través de la red de transporte al enrutador PE-MPLS correspondiente, donde lo encaminamos a un VRF creado específicamente para el cliente, teniendo en cuenta el perfil de tráfico necesario para el cliente (las etiquetas de perfil se eligen para cada puerto de acceso, basado en los valores de precedencia IP 0, 1, 3, 5).
Si por alguna razón no podemos organizar plenamente la última milla para el cliente, por ejemplo, si la oficina del cliente se encuentra en un centro de negocios donde otro proveedor tiene prioridad, o simplemente no hay un punto de presencia nuestro cerca, antes los clientes tenían que crear varias redes IPVPN con diferentes proveedores (una estructura no muy rentable en términos de precio) o resolver por sí mismos los problemas de conexión a su VRF a través de Internet.
Muchos hicieron esto mediante la instalación de un gateway IPVPN a Internet: instalaban un enrutador perimetral (hardware o alguna solución basada en Linux), conectaban un puerto al canal IPVPN y otro al canal de Internet, lanzaban su un servidor VPN y conectaban a los usuarios a través de su propio gateway VPN. Naturalmente, este esquema genera complicaciones: es necesario saber cómo construir esa infraestructura y, lo que es más incómodo: explotarla y mantenerla.
Para facilitar la vida de nuestros clientes, hemos establecido un hub VPN centralizado y organizado el soporte de conexiones sobre Internet utilizando IPSec, es decir, ahora los clientes solo necesitan configurar su router para trabajar con nuestro hub VPN a través de un túnel IPSec a través de cualquier Internet público, y nosotros emitiremos el tráfico de ese cliente en su VRF.
¿A quién le será útil?
- A aquellos que ya tienen una gran red IPVPN y necesitan nuevas conexiones en plazos reducidos.
- A todos aquellos que, por alguna razón, quieren trasladar parte del tráfico de Internet público a IPVPN, pero que anteriormente enfrentaron limitaciones técnicas relacionadas con múltiples proveedores de servicios.
- A aquellos que actualmente tienen varias redes VPN dispares con diferentes operadores de telecomunicaciones. Existen clientes que tienen IPVPN organizadas con Beeline, MegaFon, y Rostelecom, etc. Para simplificar, pueden quedarse solo con nuestra única VPN, redirigiendo todos los demás canales de otros operadores a Internet, tras lo cual se conectarán a la IPVPN de Beeline a través de IPSec e Internet de esos operadores.
- A aquellos que ya tienen una red IPVPN superpuesta sobre Internet.
Si todo se despliega con nosotros, los clientes obtienen soporte completo para VPN, una sólida redundancia de infraestructura y configuraciones estándar que funcionarán en cualquier router familiar (ya sea Cisco o Mikrotik, siempre que soporte correctamente IPSec/IKEv2 con métodos de autenticación estandarizados). Por cierto, respecto a IPSec, en este momento solo lo soportamos, pero planeamos lanzar un funcionamiento completo de OpenVPN y Wireguard, para que los clientes no dependan del protocolo y puedan trasladar todo con nosotros más fácilmente, y también queremos comenzar a conectar a clientes desde computadoras y dispositivos móviles (soluciones integradas en el SO, Cisco AnyConnect y strongSwan y similares). Con este enfoque, de facto, la construcción de la infraestructura se puede dejar al operador, quedando solo la configuración de la CPE o del host.
¿Cómo se lleva a cabo el proceso de conexión para el modo IPSec?
- El cliente envía una solicitud a su gerente en la que indica la velocidad de conexión requerida, el perfil de tráfico y los parámetros de direccionamiento IP para el túnel (de forma predeterminada, una subred con máscara /30) y el tipo de enrutamiento (estático o BGP). Para transmitir rutas a las redes locales del cliente en la oficina conectada, se utilizan mecanismos de fase IKEv2 del protocolo IPSec con las configuraciones correspondientes en el enrutador del cliente, o se anuncian a través de BGP en MPLS desde el BGP AS privado indicado en la solicitud del cliente. De este modo, la información sobre las rutas de las redes del cliente está completamente controlada por el cliente a través de la configuración de su enrutador.
- En respuesta, el cliente recibe de su gerente los datos de contabilidad para incluir en su VRF del tipo:
- Dirección IP VPN-HUB
- Inicio de sesión
- Contraseña de autenticación
- Configure el CRE, a continuación, se muestran dos ejemplos de la configuración básica:Opción para Cisco:
crypto ikev2 keyring BeelineIPsec_keyring
peer Beeline_VPNHub
address 62.141.99.183 – Concentrador VPN Beeline
pre-shared-key
!
Para la opción con rutas estáticas, las rutas hacia las redes accesibles a través del Vpn-hub pueden definirse en la configuración IKEv2 y aparecerán automáticamente como rutas estáticas en la tabla de enrutamiento del CRE. Estas configuraciones también se pueden realizar de la manera estándar de definir rutas estáticas (ver a continuación).crypto ikev2 authorization policy FlexClient-author
La ruta hacia las redes detrás del enrutador CRE es una configuración obligatoria en el enrutamiento estático entre el CRE y el PE. La transmisión de datos de rutas al PE se realiza automáticamente al levantar el túnel a través de la interacción IKEv2.
route set remote ipv4 10.1.1.0 255.255.255.0 – Red local de la oficina
!
crypto ikev2 profile BeelineIPSec_profile
identity local
authentication local pre-share
authentication remote pre-share
keyring local BeelineIPsec_keyring
aaa authorization group psk list group-author-list FlexClient-author
!
crypto ikev2 client flexvpn BeelineIPsec_flex
peer 1 Beeline_VPNHub
client connect Tunnel1
!
crypto ipsec transform-set TRANSFORM1 esp-aes 256 esp-sha256-hmac
mode tunnel
!
crypto ipsec profile default
set transform-set TRANSFORM1
set ikev2-profile BeelineIPSec_profile
!
interface Tunnel1
ip address 10.20.1.2 255.255.255.252 – Dirección del túnel
tunnel source GigabitEthernet0/2 – Interfaz de acceso a Internet
tunnel mode ipsec ipv4
tunnel destination dynamic
tunnel protection ipsec profile default
!
Las rutas hacia las redes privadas del cliente, accesibles a través del concentrador VPN Beeline, pueden definirse de forma estática.ip route 172.16.0.0 255.255.0.0 Tunnel1
ip route 192.168.0.0 255.255.255.0 Tunnel1Opción para Huawei (ar160/120):
ike local-name
#
acl name ipsec 3999
regla 1 permite ip fuente 10.1.1.0 0.0.0.255 – Red local de la oficina
#
aaa
esquema de servicio IPSEC
conjunto de ruta acl 3999
#
propuesta ipsec ipsec
algoritmo de autenticación esp sha2-256
algoritmo de cifrado esp aes-256
#
propuesta ike por defecto
algoritmo de cifrado aes-256
grupo dh2
algoritmo de autenticación sha2-256
método de autenticación pre-compartido
algoritmo de integridad hmac-sha2-256
prf hmac-sha2-256
#
par-ip ike ipsec
clave pre-compartida simple
tipo de id local fqdn
tipo de id remoto ip
dirección remota 62.141.99.183 – Concentrador VPN Beeline
esquema de servicio IPSEC
intercambio de configuración solicitud
intercambio de configuración establecer aceptar
intercambio de configuración establecer enviar
#
perfil ipsec ipsecprof
par ipke ipsec
propuesta ipsec
#
interfaz Tunnel0/0/0
ip address 10.20.1.2 255.255.255.252 – Dirección del túnel
protocolo de túnel ipsec
fuente GigabitEthernet0/0/1 – Interfaz de acceso a Internet
perfil ipsec ipsecprof
#
Las rutas a las redes privadas del cliente, accesibles a través del concentrador VPN de Beeline, se pueden establecer de forma estáticaruta ip estática 192.168.0.0 255.255.255.0 Tunnel0/0/0
ruta ip estática 172.16.0.0 255.255.0.0 Tunnel0/0/0
El esquema de comunicación resultante se ve más o menos así:
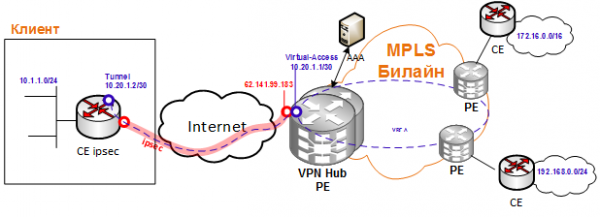
Si el cliente no tiene ejemplos de configuración básica, generalmente ayudamos a formarlos y los hacemos disponibles para todos los demás.
Solo queda conectar el CPE a Internet, hacer ping a la parte de respuesta del túnel VPN y a algún host dentro de la VPN, y ya está, se puede considerar que la conexión se ha establecido.
En el siguiente artículo, contaremos cómo combinamos este esquema con IPSec y MultiSIM de Reserva usando CPE Huawei: instalamos a los clientes nuestro CPE Huawei, que puede usar no solo una conexión a Internet por cable, sino también 2 tarjetas SIM diferentes, y el CPE restablece automáticamente el túnel IPSec a través de WAN por cable o vía radio (LTE#1/LTE#2), implementando una alta resiliencia del servicio final.
Un agradecimiento especial por preparar este artículo (y, por supuesto, a los autores de estas soluciones técnicas) a nuestros colegas del RnD.
Fuente: habr.com
