

Antes de pasar a la descripción del sistema que se encarga de filtrar el acceso por parte de los operadores de telecomunicaciones, cabe señalar que ahora Roskomnadzor también se encargará de supervisar el funcionamiento de los motores de búsqueda.
A principios de año se aprobó el procedimiento de control y la lista de actividades para asegurar que los operadores de motores de búsqueda cumplan con los requisitos de cesar la emisión de información sobre los recursos de Internet cuyo acceso está restringido en el territorio de la Federación de Rusia.
de Roskomnadzor del 7 de noviembre de 2017, nº 229, está registrada en el Ministerio de Justicia de Rusia.
La orden fue adoptada en el marco de la implementación de las disposiciones del artículo 15.8 de la Ley Federal del 27.07.2006 nº 149-FZ "Sobre la información, las tecnologías de la información y la protección de la información", que define las obligaciones de los propietarios de servicios VPN, "anonimizadores" y operadores de motores de búsqueda para restringir el acceso a la información, cuya difusión está prohibida en Rusia.
Las actividades de control se llevan a cabo en el lugar donde se encuentra el órgano de control sin interacción con los operadores de motores de búsqueda.
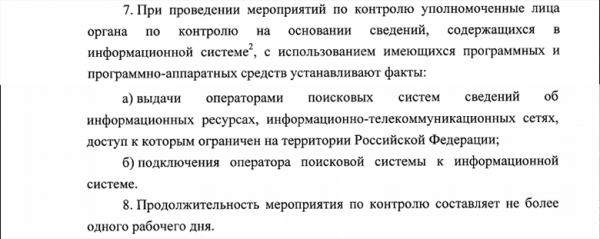
Por sistema de información se entiende el FGIS de recursos informativos de redes de telecomunicaciones, cuyo acceso está restringido.
Al finalizar la actividad se elabora un acta, en la que se indica, entre otras cosas, la información sobre el software utilizado para establecer estos hechos, así como los datos que confirman que una página (o varias páginas) del sitio estuvo en el sistema de información durante más de un día.
El acta se envía al operador de motores de búsqueda a través del sistema de información. En caso de desacuerdo con el acta, el operador tiene derecho a presentar sus objeciones a Roskomnadzor dentro de los tres días hábiles, quien también considerará las objeciones en el plazo de tres días hábiles. Como resultado del examen de las objeciones del operador, el jefe del órgano de control o su adjunto toman una decisión sobre el inicio de un caso por infracción administrativa.
Cómo está actualmente configurado el sistema de filtrado de acceso para los operadores de telecomunicaciones
En Rusia existe una serie de leyes que obligan a los operadores de telecomunicaciones a filtrar el acceso a las páginas que difunden contenido prohibido:
- Ley Federal 126 "Sobre las telecomunicaciones", enmienda al art. 46 — sobre la obligación del operador de restringir el acceso a la información (FSEM).
- «Registro Unificado» — decreto del Gobierno de la Federación de Rusia del 26 de octubre de 2012 N 1101 «Sobre el sistema de información automatizado unificado «Registro Unificado de nombres de dominio, punteros de páginas web en la red de información y telecomunicaciones «Internet» y direcciones de red que permiten identificar sitios en la red de información y telecomunicaciones «Internet», que contienen información cuya distribución está prohibida en la Federación de Rusia»
- Ley Federal 436 «Sobre la protección de los niños...», categorización de la información accesible.
- Ley Federal №3 «Sobre la Policía», artículo 13, p. 12 — sobre la eliminación de las causas y condiciones que contribuyen a la realización de amenazas a la seguridad de los ciudadanos y la seguridad pública.
- Ley Federal №187 «Sobre la introducción de modificaciones en ciertos actos legislativos de la Federación de Rusia sobre la protección de derechos intelectuales en redes de información y telecomunicaciones» («ley antipiratería»).
- Cumplimiento de las decisiones de los órganos judiciales y de las órdenes de la fiscalía.
- Ley Federal del 28.07.2012 N 139-ФЗ «Sobre la introducción de cambios en la Ley Federal «Sobre la protección de los niños contra información que puede dañar su salud y desarrollo» y determinados actos legislativos de la Federación de Rusia».
- Ley Federal del 27 de julio de 2006 N 149-ФЗ «Sobre la información, tecnologías de la información y sobre la protección de la información».
Las solicitudes de Roskomnadzor para el bloqueo llevan una lista actualizada de requisitos para el proveedor, cada entrada de tal solicitud contiene:
- tipo de registro, en conformidad con el cual se realiza la restricción;
- momento en que surge la necesidad de restringir el acceso;
- tipo de urgencia de la respuesta (urgencia normal – dentro de un día, alta urgencia – respuesta inmediata);
- tipo de bloqueo de la entrada del registro (por URL o por nombre de dominio);
- código hash de la entrada del registro (cambia con cualquier modificación del contenido de la entrada);
- detalles de la decisión sobre la necesidad de restringir el acceso;
- uno o varios punteros de páginas web, cuyo acceso debe ser restringido (no necesariamente);
- uno o varios nombres de dominio (no necesariamente);
- una o varias direcciones de red (no necesariamente);
- una o varias subredes IP (no necesariamente).
Para transmitir información de manera efectiva a los operadores, se ha creado el «Sistema de Información para la Interacción de Roskomnadzor con los Operadores de Telecomunicaciones». Está ubicado junto con los actos normativos, instrucciones y recordatorios para los operadores en un portal especializado:
Por su parte, para verificar a los operadores de telecomunicaciones, Roskomnadzor ha comenzado a emitir el cliente de la AC «Revisor». A continuación, un poco sobre la funcionalidad del agente.
El algoritmo para llevar a cabo la verificación de la disponibilidad de cada URL por parte del Agente. Al realizar la verificación, el Agente debe:
- determinar las direcciones IP a las que se convierte el nombre de red del sitio web (dominio) que se verifica o utilizar las direcciones IP proporcionadas en la descarga;
- para cada dirección IP recibida de los servidores DNS, realizar una solicitud HTTP a la URL verificada. En caso de recibir una redirección HTTP del sitio verificado, el Agente debe verificar la URL a la que se redirige. Se admiten al menos 5 redirecciones HTTP consecutivas;
- en caso de no poder realizar una solicitud HTTP (no se establece la conexión TCP), el Agente debe concluir que hay un bloqueo de la dirección IP en su totalidad;
- en caso de éxito en la solicitud HTTP, el Agente debe verificar la respuesta recibida del sitio verificado según el código de respuesta HTTP, los encabezados HTTP, y el contenido HTTP (los primeros datos recibidos de hasta 10 kB). Si la respuesta recibida coincide con los patrones de las páginas de alerta creados en el Centro de Gestión, se debe concluir que hay un bloqueo de la URL verificada.;
- al realizar la verificación de la URL, el Agente debe comprobar la instalación de la conexión cifrada y marcar el recurso;
- en caso de que los datos obtenidos por el Agente no coincidan con los patrones de las páginas de alerta o las páginas de redirección de confianza que informan sobre el bloqueo del recurso, el Agente debe concluir que no hay un bloqueo de la URL en el SPD del operador de telecomunicaciones. En este caso, la información sobre los datos (respuesta HTTP) recibida por el Agente se registra en el informe (archivo de registro de verificación). El administrador del sistema puede formar a partir de esta entrada un patrón de una nueva página de alerta, para evitar conclusiones erróneas posteriores sobre la ausencia de bloqueo.
Lista de lo que debe garantizar el Agente
- contactar al CTC para obtener la lista completa de URL y modos de bloqueo que deben ser probados;
- contactar al CTC para obtener datos sobre los modos de verificación. Modos soportados: verificación completa única, verificación periódica completa con un intervalo establecido, verificación única aleatoria con una lista de URL definida por el usuario, verificación periódica con un intervalo establecido de una lista de URL (de tipo de registros determinado);
- continuar la ejecución de los procedimientos de verificación establecidos con la lista de URL existente, en caso de no poder obtener la lista de URL del CTC, y almacenar los resultados de las verificaciones obtenidas para su posterior transmisión al CTC;
- cumplimiento completo de los procedimientos de verificación establecidos con las listas de URL existentes, en caso de no poder obtener información sobre los modos de verificación del CTC, y almacenar los resultados de la verificación obtenida para su posterior transmisión al CTC;
- realizar la verificación de los resultados de bloqueo de acuerdo con el modo establecido;
- enviar al CTC un informe de la verificación realizada (archivo de registro de verificación);
- posibilidad de verificar la funcionalidad de la SDP del operador de telecomunicaciones, es decir, verificar la disponibilidad de una lista de sitios identificados como accesibles;
- posibilidad de realizar la verificación de los resultados de bloqueo utilizando un servidor proxy;
- posibilidad de actualizar el software de forma remota;
- posibilidad de realizar procedimientos de diagnóstico en la SDP (tiempo de respuesta, ruta de los paquetes, velocidad de descarga de archivos de un recurso externo, determinación de direcciones IP para nombres de dominio, valor de velocidad de recepción de información en el canal de retorno en redes de acceso cableadas, tasa de pérdida de paquetes, tiempo medio de retardo en la transmisión de paquetes);
- rendimiento de verificación de al menos 10 URL por segundo, siempre que el ancho de banda de la conexión sea suficiente;
- posibilidad de que el agente haga múltiples solicitudes al recurso (hasta 20 veces), con una periodicidad variable de 1 vez por segundo a 1 vez por minuto;
- posibilidad de crear un orden aleatorio de los registros de la lista que se envían para prueba y asignar prioridad a una página específica del sitio en la red 'Internet'.
En general, la estructura se ve así:
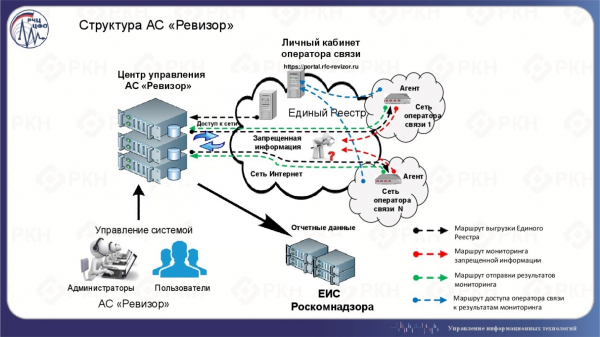
Las soluciones de software y hardware para la filtración del tráfico de internet (soluciones DPI) permiten a los operadores bloquear el tráfico de usuarios hacia sitios de la lista de la RKN. Si los bloquean o no, lo verifica el cliente del sistema Revizor, que comprueba automáticamente la disponibilidad del sitio según la lista de la RKN.
Un ejemplo del protocolo de monitoreo está disponible. .
El año pasado, Roskomnadzor comenzó a probar soluciones para el bloqueo que los operadores pueden aplicar para implementar este esquema. Citaré una declaración sobre los resultados de dichas pruebas:
«Las soluciones de software especializadas 'UBIC', 'EcoFilter', 'СКАТ DPI', 'Тиксен-Блокировка', 'SkyDNS Zapret ISP' y 'Carbon Reductor DPI' han recibido conclusiones positivas de Roskomnadzor.»
También se ha recibido una conclusión de Roskomnadzor que confirma la posibilidad de que los operadores de telecomunicaciones utilicen el software 'ZapretService' como medio para restringir el acceso a recursos prohibidos en internet. Los resultados de las pruebas mostraron que, al ser instalado siguiendo el esquema de conexión 'en interrupción' recomendado por el fabricante y con la configuración correcta de la red del operador, la cantidad de infracciones detectadas en el Registro Unificado de Información Prohibida no supera el 0,02%.
Por lo tanto, se ha brindado a los operadores de telecomunicaciones la posibilidad de elegir la solución que mejor se adapte a sus necesidades para restringir el acceso a recursos prohibidos, incluidos aquellos de la lista de productos de software que han recibido la aprobación positiva de Roskomnadzor.
Sin embargo, durante las pruebas del producto de software IdecoSelecta ISP, debido al prolongado proceso de despliegue y configuración, algunos operadores no pudieron iniciar las pruebas en los plazos establecidos. Más de la mitad de los operadores de telecomunicaciones que participaron en las pruebas tuvieron un período de operación de prueba del Ideco Selecta ISP que no superó una semana. Teniendo en cuenta la escasa cantidad de datos estadísticos obtenidos y el pequeño número de participantes en las pruebas, Roskomnadzor indicó en la conclusión oficial la imposibilidad de obtener conclusiones definitivas sobre la efectividad del producto 'Ideco Selecta ISP' como medio para restringir el acceso a recursos prohibidos en internet.
Cabe mencionar que en la prueba de cada producto de software participaron hasta 27 operadores de telecomunicaciones con diferentes números de abonados de diversos distritos federales de la Federación Rusa.
Se pueden consultar las conclusiones oficiales sobre los resultados de las pruebas. . En estas conclusiones prácticamente no hay información técnica. Se puede leer sobre el producto «Ideco Selecta ISP» para saber cómo no se deben hacer las cosas.
Este año, las pruebas continuarán y, hasta el momento, según las noticias de Roskomnadzor, ya se ha tomado un producto y hay 2 más en los planes inmediatos.
¿Qué pasa si el bloqueo ocurrió por error?
Para concluir, me gustaría recordar que Roskomnadzor "no se equivoca", como lo confirma el Tribunal Constitucional.
La resolución, que efectivamente exonera a Roskomnadzor de la responsabilidad por el bloqueo erróneo de sitios web, fue adoptada en el marco de la consideración de una queja por parte del director de la asociación de editores de Internet, Vladimir Kharitonov. En ella se decía que en diciembre de 2012 Roskomnadzor bloqueó por error su biblioteca digital en línea digital-books.ru. Como explicó el Sr. Kharitonov, su recurso estaba ubicado en la misma dirección IP que el portal rastamantales(.)ru (ahora rastamantales(.)com), que era el objeto original del bloqueo. Vladimir Kharitonov intentó impugnar la decisión de Roskomnadzor en los tribunales, sin embargo, en junio de 2013, el tribunal de distrito de Tagansky reconoció el bloqueo como legal, y en septiembre de 2013, esta decisión fue mantenida por el Tribunal de Moscú.
Desde allí:
En Roskomnadzor, «Ъ» afirmó que están satisfechos con la decisión del Tribunal Constitucional. «El Tribunal Constitucional confirmó que Roskomnadzor cumple con la ley. Si el operador no tiene la posibilidad técnica de restringir el acceso a una página específica del sitio, y no a su dirección de red, entonces es responsabilidad del operador», dijo el portavoz de la agencia a «Ъ».
Este problema también es relevante para los proveedores de nube y las empresas de hosting, ya que incidentes similares también les han ocurrido. En junio de 2016, se bloqueó en Rusia el servicio en la nube Amazon S3, aunque en el registro, a petición del Servicio Federal de Impuestos, solo se incluyó la página de la sala de póker 888poker ubicada en su plataforma. El bloqueo de todo el recurso se debió precisamente a que Amazon S3 utiliza el protocolo seguro https, que no permite bloquear páginas individuales. Solo después de que Amazon eliminó la página que generó quejas por parte de las autoridades rusas, el recurso fue excluido del registro.
Fuente: habr.com
