

, la mayoría (87%) de los incidentes de seguridad de la información ocurren en cuestión de minutos, mientras que 68% de las empresas tardan meses en detectarlos. Esto es confirmado por , según el cual la mayoría de las organizaciones tardan un promedio de 206 días en detectar un incidente. A partir de nuestras investigaciones, los hackers pueden controlar la infraestructura de una empresa durante años sin ser detectados. Por ejemplo, en una de las organizaciones donde nuestros expertos llevaron a cabo una investigación de un incidente de seguridad de la información, se descubrió que los hackers controlaban por completo toda la infraestructura de la organización y robaban información importante .
Supongamos que ya tiene un SIEM funcionando, que recopila registros y analiza eventos, y que se han instalado antivirus en los puntos finales. Sin embargo, , al igual que no es posible implementar sistemas EDR en toda la red, lo que significa que no se pueden evitar las "zonas ciegas". Los sistemas de análisis de tráfico de red (network traffic analysis, NTA) ayudan a lidiar con ellos. Estas soluciones detectan la actividad de los atacantes en las primeras etapas de su infiltración en la red, así como durante los intentos de mantenerse y desarrollar un ataque dentro de la red.
Existen dos tipos de NTA: unas trabajan con NetFlow y otras analizan tráfico en crudo. La ventaja de los segundos sistemas es que pueden almacenar registros de tráfico en crudo. Gracias a esto, un especialista en seguridad de la información puede verificar el éxito del ataque, localizar la amenaza, entender cómo ocurrió el ataque y cómo prevenir uno similar en el futuro.
Mostraremos cómo, utilizando NTA, se pueden identificar todas las tácticas de ataque conocidas a través de indicios directos o indirectos, descritas en la base de conocimientos . Hablaremos de cada una de las 12 tácticas, desglosaremos las técnicas que pueden ser detectadas a través del tráfico y demostraremos su detección utilizando nuestro sistema NTA.
Sobre la base de conocimientos ATT&CK
MITRE ATT&CK es una base de conocimientos pública, desarrollada y mantenida por la corporación MITRE basada en el análisis de APT reales. Es un conjunto estructurado de tácticas y técnicas utilizadas por los atacantes. Esto permite que los especialistas en seguridad de la información de todo el mundo se comuniquen en un mismo idioma. La base se expande y se complementa continuamente con nuevos conocimientos.
En la base se destacan 12 tácticas, que se dividen por etapas del ciberataque:
- acceso inicial (initial access);
- ejecución (execution);
- persistencia (persistence);
- escalamiento de privilegios (privilege escalation);
- evasión de detección (defense evasion);
- acceso a credenciales (credential access);
- reconocimiento (discovery);
- movimiento lateral (lateral movement);
- recolección de datos (collection);
- comando y control (command and control);
- exfiltración de datos (exfiltration);
- impacto (impact).
Para cada táctica en la base de conocimientos ATT&CK se enumera una lista de técnicas que ayudan a los atacantes a lograr su objetivo en la etapa actual del ataque. Dado que una misma técnica puede usarse en diferentes etapas, puede relacionarse con varias tácticas.
La descripción de cada técnica incluye:
- identificador;
- lista de tácticas en las que se aplica;
- ejemplos de uso por grupos APT;
- medidas para mitigar el daño por su aplicación;
- recomendaciones para la detección.
Los especialistas en ciberseguridad pueden utilizar el conocimiento de la base para estructurar información sobre métodos de ataque relevantes y, teniendo esto en cuenta, construir un sistema de seguridad eficaz. Comprender cómo actúan los grupos APT reales también puede convertirse en una fuente de hipótesis para la búsqueda proactiva de amenazas en el marco de .
Sobre PT Network Attack Discovery
Identificaremos la aplicación de técnicas de la matriz ATT&CK usando el sistema — el sistema NTA de Positive Technologies, diseñado para detectar ataques en el perímetro y dentro de la red. PT NAD cubre en diferentes grados todas las 12 tácticas de la matriz MITRE ATT&CK. Es más fuerte en la identificación de técnicas de acceso inicial (initial access), movimiento lateral (lateral movement) y comando y control (command and control). En estas, PT NAD cubre más de la mitad de las técnicas conocidas, detectando su uso a través de indicios directos o indirectos.
El sistema identifica ataques utilizando técnicas ATT&CK a través de reglas de detección creadas por el equipo (PT ESC), aprendizaje automático, indicadores de compromiso, análisis profundo y análisis retrospectivo. El análisis de tráfico en tiempo real combinado con la retrospectiva permite identificar la actividad maliciosa oculta actual y rastrear los vectores de desarrollo y la cronología de los ataques.
mapeo completo de PT NAD a la matriz MITRE ATT&CK. La imagen es grande, así que te sugerimos que la consideres en una ventana separada.
Acceso inicial (initial access)
La táctica para obtener acceso inicial incluye técnicas para infiltrarse en la red de la empresa. El objetivo de los atacantes en esta etapa es entregar código malicioso al sistema atacado y asegurarse de que pueda ejecutarse posteriormente.
El análisis de tráfico con PT NAD permite identificar siete técnicas para obtener acceso inicial:
1. : compromiso drive-by
Técnica en la que la víctima abre un sitio web utilizado por los atacantes para explotar el navegador web y obtener tokens de acceso a la aplicación.
Qué hace PT NAD: si el tráfico web no está cifrado, PT NAD inspecciona el contenido de las respuestas de los servidores HTTP. Precisamente en estas respuestas se encuentran los exploits que permiten a los atacantes ejecutar código arbitrario dentro del navegador. PT NAD identifica automáticamente tales exploits mediante reglas de detección.
Además, PT NAD detecta la amenaza en la etapa anterior. Las reglas e indicadores de compromiso se activan si el usuario visitó un sitio que lo redirigió a un sitio con un conjunto de exploits.
2. : explotación de aplicaciones accesibles al público
Explotación de vulnerabilidades en servicios que son accesibles desde Internet.
Qué hace PT NAD: realiza una inspección profunda del contenido de los paquetes de red, identificando signos de actividad anómala. En particular, existen reglas que permiten detectar ataques en sistemas de gestión de contenido (content management system, CMS), interfaces web de equipos de red, ataques a servidores de correo y FTP.
3. : servicios remotos externos
Uso por parte de atacantes de servicios de acceso remoto para conectarse a recursos de la red interna desde el exterior.
Qué hace PT NAD: dado que el sistema reconoce los protocolos no por los números de puerto, sino por el contenido de los paquetes, los usuarios del sistema pueden filtrar el tráfico para encontrar todas las sesiones de protocolos de acceso remoto y verificar su legitimidad.
4. : adjunto de spearphishing
Se trata de los infames envíos de adjuntos de phishing.
Qué hace PT NAD: extrae automáticamente archivos del tráfico y los verifica según los indicadores de compromiso. Los archivos ejecutables en los adjuntos son detectados por reglas que analizan el contenido del tráfico de correo. En el entorno corporativo, un adjunto de este tipo se considera anómalo.
5. : enlace de spearphishing
Uso de enlaces de phishing. La técnica implica el envío de un correo electrónico de phishing por parte de los atacantes con un enlace que, al hacer clic, descarga un malware. Generalmente, el enlace va acompañado de un texto elaborado según todas las normas de ingeniería social.
Qué hace PT NAD: detecta enlaces de phishing utilizando indicadores de compromiso. Por ejemplo, en la interfaz PT NAD vemos una sesión en la que hubo una conexión HTTP a través de un enlace que se añadió a la lista de direcciones de phishing (phishing-urls).
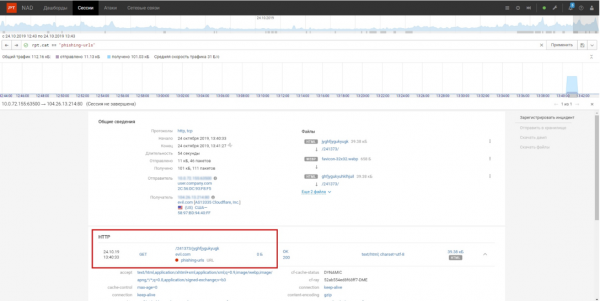
Conexión a través del enlace de la lista de indicadores de compromiso phishing-urls
6. : relación de confianza
Acceso a la red de la víctima a través de terceros con los cuales la víctima tiene relaciones de confianza. Los atacantes pueden comprometer una organización de confianza y conectarse a la red objetivo a través de ella. Para esto, utilizan conexiones VPN o relaciones de confianza entre dominios, lo que se puede detectar mediante el análisis del tráfico.
Qué hace PT NAD: descompone protocolos de aplicaciones y guarda los campos descompuestos en una base de datos, gracias a lo cual un analista de seguridad puede encontrar en la base de datos todas las conexiones VPN sospechosas o conexiones interdominio utilizando filtros.
7. : cuentas válidas
Uso de credenciales estándar, locales o de dominio para la autorización en servicios externos e internos.
Qué hace PT NAD: extrae automáticamente las credenciales de los protocolos HTTP, FTP, SMTP, POP3, IMAP, SMB, DCE/RPC, SOCKS5, LDAP, Kerberos. En general, esto incluye el nombre de usuario, la contraseña y el indicador de éxito de la autenticación. Si se utilizaron, se muestran en la tarjeta de sesión correspondiente.
Ejecución (execution)
La táctica de Ejecución incluye técnicas que los atacantes utilizan para ejecutar código en sistemas comprometidos. La ejecución de código malicioso ayuda a los atacantes a consolidar su presencia (táctica de persistencia) y ampliar el acceso a sistemas remotos en la red, moviéndose dentro del perímetro.
PT NAD permite detectar la aplicación de 14 técnicas utilizadas por los atacantes para la ejecución de código malicioso.
1. : CMSTP (Instalador de Perfil de Administrador de Conexión de Microsoft)
Es una táctica en la que los atacantes preparan un archivo INF malicioso especial para la utilidad CMSTP.exe integrada en Windows (instalador de perfiles del gestor de conexiones). CMSTP.exe acepta el archivo como parámetro y establece el perfil del servicio para la conexión remota. Como resultado, CMSTP.exe puede ser utilizado para descargar y ejecutar bibliotecas de enlace dinámico (*.dll) o scriptlets (*.sct) desde servidores remotos.
Qué hace PT NAD: detecta automáticamente en el tráfico HTTP la transmisión de archivos INF de un tipo especial. Además, detecta la transmisión a través del protocolo HTTP de scriptlets maliciosos y bibliotecas de enlace dinámico desde un servidor remoto.
2. : interfaz de línea de comandos
Interacción con la interfaz de línea de comandos. Se puede interactuar con la interfaz de línea de comandos localmente o de forma remota, por ejemplo, utilizando utilidades de acceso remoto.
Qué hace PT NAD: detecta automáticamente la presencia de shells a partir de las respuestas a los comandos de lanzamiento de diversas utilidades de línea de comandos, tales como ping, ifconfig.
3. : modelo de objeto compuesto y COM distribuido
Uso de tecnologías COM o DCOM para ejecutar código en sistemas locales o remotos durante la propagación a través de la red.
Qué hace PT NAD: detecta llamadas DCOM sospechosas que los atacantes suelen utilizar para iniciar programas.
4. : explotación para ejecución del cliente
Explotación de vulnerabilidades para ejecutar código arbitrario en estaciones de trabajo. Los exploits más útiles para los atacantes son aquellos que permiten ejecutar código en un sistema remoto, ya que así los atacantes pueden acceder a dicho sistema. La técnica puede realizarse mediante los siguientes métodos: envíos de correos maliciosos, sites con exploits para navegadores y explotación remota de vulnerabilidades de aplicaciones.
Qué hace PT NAD: durante el análisis del tráfico de correo, PT NAD lo verifica en busca de archivos ejecutables en los adjuntos. Extrae automáticamente documentos de oficina de los correos que pueden contener exploits. Los intentos de explotación de vulnerabilidades son visibles en el tráfico, lo que PT NAD detecta automáticamente.
5. : mshta
El uso de la utilidad mshta.exe, que ejecuta aplicaciones Microsoft HTML (HTA) con la extensión .hta. Dado que mshta procesa archivos a través de la configuración de seguridad del navegador, los atacantes pueden utilizar mshta.exe para ejecutar archivos HTA, JavaScript o VBScript maliciosos.
Qué hace PT NAD: los archivos .hta para su ejecución a través de mshta se transmiten también a través de la red, lo cual es evidente en el tráfico. PT NAD detecta automáticamente la transferencia de dichos archivos maliciosos. Captura los archivos, y la información sobre ellos se puede ver en la tarjeta de sesión.
6. : PowerShell
El uso de PowerShell para buscar información y ejecutar código malicioso.
Qué hace PT NAD: cuando PowerShell es utilizado por atacantes de forma remota, PT NAD lo detecta mediante reglas. Detecta las palabras clave del lenguaje PowerShell que se utilizan con mayor frecuencia en scripts maliciosos y la transferencia de scripts de PowerShell a través del protocolo SMB.
7. : tarea programada
El uso del programador de tareas de Windows y otras utilidades para iniciar automáticamente programas o scripts en un momento determinado.
Qué hace PT NAD: los atacantes crean tales tareas, generalmente de forma remota, y por lo tanto, tales sesiones son visibles en el tráfico. PT NAD detecta automáticamente operaciones sospechosas de creación y modificación de tareas utilizando las interfaces RPC ATSVC e ITaskSchedulerService.
8. : scripting
La ejecución de scripts para automatizar diversas acciones de los atacantes.
Qué hace PT NAD: detecta hechos de transmisión de scripts a través de la red, es decir, incluso antes de su ejecución. Detecta el contenido de los scripts en el tráfico en bruto y identifica la transferencia de archivos con extensiones correspondientes a lenguajes de scripting populares.
9. : ejecución de servicios
La ejecución de un archivo ejecutable, instrucciones de la interfaz de línea de comandos o un script a través de la interacción con los servicios de Windows, como el administrador de control de servicios (Service Control Manager, SCM).
Qué hace PT NAD: inspecciona el tráfico SMB y detecta el acceso a SCM mediante reglas para crear, modificar y ejecutar un servicio.
La técnica de iniciación de servicios puede implementarse mediante una utilidad para la ejecución remota de comandos como PSExec. PT NAD analiza el protocolo SMB y detecta el uso de PSExec cuando utiliza el archivo PSEXESVC.exe o el nombre de servicio estándar PSEXECSVC para ejecutar código en una computadora remota. El usuario debe revisar la lista de comandos ejecutados y la legitimidad de la ejecución remota de comandos desde el nodo.
En la tarjeta de ataque en PT NAD se muestran los datos sobre las tácticas y técnicas utilizadas según la matriz ATT&CK, para que el usuario pueda entender en qué etapa del ataque se encuentran los atacantes, cuáles son sus objetivos y qué medidas compensatorias tomar.
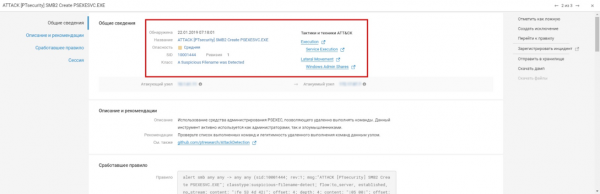
Activación de la regla sobre el uso de la herramienta PSExec, lo que puede indicar un intento de ejecutar comandos en una máquina remota.
10. : software de terceros
Técnica en la que los atacantes obtienen acceso a software de administración remota o a un sistema de implementación corporativa y, mediante estos, ejecutan código malicioso. Ejemplos de este software: SCCM, VNC, TeamViewer, HBSS, Altiris.
Por cierto, esta técnica es especialmente relevante debido a la transición masiva al trabajo remoto y, como consecuencia, a la conexión de numerosos dispositivos domésticos no seguros a través de canales de acceso remoto cuestionables.
Qué hace PT NAD: identifica automáticamente la operación de dicho software en la red. Por ejemplo, las reglas se activan al detectar conexiones a través del protocolo VNC y la actividad del troyano EvilVNC, que instala de forma encubierta un servidor VNC en el anfitrión de la víctima y lo inicia automáticamente. También PT NAD identifica automáticamente el protocolo TeamViewer, lo que ayuda al analista a encontrar todas estas sesiones usando filtros y a verificar su legitimidad.
11. : ejecución por parte del usuario
Técnica en la que el usuario ejecuta archivos que pueden llevar a la ejecución de código. Esto puede ocurrir, por ejemplo, si abre un archivo ejecutable o ejecuta un documento de oficina con un macro.
Qué hace PT NAD: detecta tales archivos incluso en la etapa de transferencia, antes de su ejecución. La información sobre ellos puede ser estudiada en la tarjeta de sesiones en las que fueron transferidos.
12. : Instrumentación de Administración de Windows
Uso de la herramienta WMI, que permite el acceso local y remoto a los componentes del sistema Windows. Con WMI, los atacantes pueden interactuar con sistemas locales y remotos y llevar a cabo múltiples tareas, como recopilar información para la inteligencia y ejecutar procesos de forma remota durante la movilidad horizontal.
Qué hace PT NAD: dado que las interacciones con sistemas remotos a través de WMI son visibles en el tráfico, PT NAD detecta automáticamente las solicitudes de red para establecer sesiones WMI y revisa el tráfico por la transferencia de scripts que utilizan WMI.
13. : Administración Remota de Windows
Uso de un servicio y protocolo de Windows que permite a los usuarios interactuar con sistemas remotos.
Qué hace PT NAD: ve las conexiones de red establecidas a través de Windows Remote Management. Estas sesiones se detectan automáticamente mediante reglas.
14. : procesamiento de script XSL (Extensible Stylesheet Language)
El lenguaje de marcado de estilos XSL se utiliza para describir el procesamiento y la visualización de datos en archivos XML. Para respaldar operaciones complejas, el estándar XSL incluye soporte para scripts integrados en varios lenguajes. Estos lenguajes permiten ejecutar código arbitrario, lo que lleva a eludir políticas de seguridad basadas en listas blancas.
Qué hace PT NAD: detecta la transferencia de tales archivos a través de la red, es decir, incluso antes de que se ejecuten. Detecta automáticamente la transmisión de archivos XSL y archivos con marcado XSL anómalo.
En el siguiente material, analizaremos cómo el sistema NTA PT Network Attack Discovery encuentra otras tácticas y técnicas de los atacantes de acuerdo con MITRE ATT&CK. ¡Mantente atento!
Autores:
- Anton Kutepov, especialista del centro de seguridad (PT Expert Security Center) de Positive Technologies
- Natalia Kazankova, especialista en marketing de productos de Positive Technologies
Fuente: habr.com
