

Este artículo es el quinto de una serie de artículos titulada 'Cómo tomar el control de la infraestructura de red'. Puedes encontrar el contenido de todos los artículos de la serie y enlaces. .
Esta parte se dedicará a los segmentos de VPN Campus (Oficina) y acceso remoto.
Puede parecer que el diseño de la red de oficina es algo sencillo.
De hecho, tomamos switches L2/L3, los conectamos entre sí. Luego, realizamos la configuración básica de VLANs, gateways predeterminados, configuramos el enrutamiento simple, conectamos controladores WiFi, puntos de acceso, instalamos y configuramos ASA para acceso remoto, y celebramos que todo funciona. En principio, como ya mencioné en uno de los artículos anteriores de este ciclo, diseñar y ajustar una red de oficina para que 'funcione' puede hacerlo casi cualquier estudiante que haya cursado (y comprendido) dos semestres de telecomunicaciones. Sin embargo, cuanto más aprendes, menos sencilla parece esta tarea. Personalmente, este tema, el diseño de la red de oficina, no me parece en absoluto sencillo, y en este artículo intentaré explicar por qué.
En resumen, hay que tener en cuenta una gran cantidad de factores. A menudo, estos factores se contradicen entre sí y se debe buscar un compromiso razonable.
Esta incertidumbre es la dificultad principal. Al hablar de seguridad, tenemos un triángulo con tres vértices: seguridad, comodidad para los empleados, y costo de la solución.
Y cada vez hay que buscar un compromiso entre estos tres.
Como ejemplo de arquitectura para estos dos segmentos, al igual que en los artículos anteriores, recomiendo
Arquitectura
Cisco SAFE Enterprise Campus , .
nueva documentación .
Este artículo, como siempre, sin pretender ser exhaustivo, es más bien un complemento a esta información.
Al final del artículo, analizaremos el diseño de Cisco SAFE para la oficina desde la perspectiva de los conceptos expuestos aquí.
Principios generales
El diseño de la red de oficina, por supuesto, debe satisfacer los requisitos generales que se han tratado.
El diseño de la red de oficina, por supuesto, debe satisfacer los requisitos generales que se han tratado. en el capítulo «Criterios de evaluación de la calidad del diseño». Además del precio y la seguridad, que pretendemos discutir en este artículo, hay otros tres criterios que debemos tener en cuenta al diseñar (o al realizar cambios):
- escalabilidad (scalability)
- facilidad de gestión (managability)
- disponibilidad (availability)
Mucho de lo que se ha discutido para también es válido para la oficina.
Sin embargo, el segmento de oficina tiene su propia especificidad, que es crítica desde el punto de vista de la seguridad. La esencia de esta especificidad es que este segmento se crea para proporcionar servicios de red a los empleados (así como a socios e invitados) de la empresa y, como consecuencia, en el nivel más alto del análisis del problema, tenemos dos tareas:
- proteger los recursos de la empresa de acciones maliciosas que pueden provenir de empleados (invitados, socios) y del software que utilizan. Esto también incluye la protección contra la conexión no autorizada a la red.
- proteger los sistemas y datos de los propios usuarios
Y esta es solo una parte del problema (más bien, una punta del triángulo). En el otro lado está la comodidad del usuario y el precio de las soluciones aplicadas.
Comencemos considerando qué espera el usuario de una red de oficina moderna.
Comodidades
Así es como, en mi opinión, lucen las «comodidades de red» para el usuario de oficina:
- Movilidad
- Posibilidad de utilizar todo el espectro de dispositivos y sistemas operativos familiares
- Acceso fácil a todos los recursos necesarios de la empresa
- Disponibilidad de recursos de internet, incluidos varios servicios en la nube
- «Trabajo rápido» de la red
Todo esto se aplica tanto a empleados como a invitados (o socios), y esta ya es una tarea para los ingenieros de la empresa con el fin de, sobre la base de la autorización, delimitar los accesos para diferentes grupos de usuarios.
Examinemos con un poco más de detalle cada uno de estos aspectos.
Movilidad
Se trata de la posibilidad de trabajar y utilizar todos los recursos necesarios de la empresa desde cualquier parte del mundo (por supuesto, donde haya acceso a internet).
Esto se aplica plenamente a la oficina. Es conveniente poder seguir trabajando desde cualquier lugar de la oficina, por ejemplo, recibiendo correos, comunicándose a través de mensajería corporativa, estando disponible para llamadas de video, … Así, permite, por un lado, abordar ciertos temas a través de la comunicación «en vivo» (por ejemplo, participar en reuniones) y, por otro, estar siempre en línea, mantener el pulso y resolver rápidamente algunas tareas urgentes y de alta prioridad. Es muy conveniente y, de hecho, mejora la calidad de las comunicaciones.
Esto se logra con un diseño adecuado de la red WiFi.
Nota
Aquí normalmente surge la pregunta, ¿es suficiente utilizar solo WiFi? ¿Significa esto que se puede prescindir de los puertos Ethernet en la oficina? Si hablamos solo de usuarios, y no de servidores, que de todas formas es razonable conectar mediante un puerto Ethernet normal, entonces, en términos generales, la respuesta es: sí, se puede limitar a solo WiFi. Pero hay matices.
Hay grupos de usuarios importantes que requieren un enfoque separado. Estos son, por supuesto, los administradores. En principio, la conexión WiFi es menos confiable (en términos de pérdida de tráfico) y menos rápida que un puerto Ethernet común. Esto puede ser crucial para los administradores. Además, los administradores de red, por ejemplo, pueden tener una red Ethernet dedicada para conexiones de out-of-band.
Es posible que en su empresa haya otros grupos/departamentos para los cuales estos factores también sean importantes.
Hay otro aspecto importante: la telefonía. Por alguna razón, puede que no desee utilizar VoIP inalámbrico y prefiera usar teléfonos IP con conexión Ethernet normal.
En general, en las empresas en las que trabajé, normalmente había disponibilidad tanto de conexión WiFi como de puerto Ethernet.
Me gustaría que la movilidad no se limitara solo a la oficina.
Para permitir la posibilidad de trabajar desde casa (o cualquier otro lugar con acceso a Internet), se utiliza una conexión VPN. Además, es deseable que los empleados no sientan la diferencia entre trabajar desde casa y trabajar remotamente, lo que implica tener los mismos accesos. Cómo organizar esto lo discutiremos más adelante en el capítulo «Sistema centralizado de autenticación y autorización».
Nota
Es probable que no pueda proporcionar la misma calidad de servicios para el trabajo remoto que tiene en la oficina. Supongamos que utiliza un Cisco ASA 5520 como puerta de enlace VPN. De acuerdo con , este dispositivo solo puede gestionar 225 Mbps de tráfico VPN. Es decir, evidentemente, desde el punto de vista de ancho de banda, la conexión VPN difiere mucho del trabajo en la oficina. Además, si por alguna razón, la latencia, las pérdidas o el jitter (por ejemplo, si desea utilizar la telefonía IP de oficina) son significativos para sus servicios en red, tampoco obtendrá la misma calidad que si estuviera en la oficina. Por lo tanto, al hablar de movilidad, debemos tener en cuenta las posibles limitaciones.
Acceso fácil a todos los recursos de la empresa
Esta tarea debe resolverse en conjunto con otros departamentos técnicos.
La situación ideal es cuando el usuario solo necesita autenticarse una vez, y después de eso, obtiene acceso a todos los recursos necesarios.
Proporcionar un acceso fácil sin comprometer la seguridad puede aumentar significativamente la eficiencia laboral y reducir el estrés de sus compañeros.
Nota 1
La comodidad del acceso no se trata solo de cuántas veces tiene que ingresar su contraseña. Si, por ejemplo, de acuerdo con su política de seguridad, para conectarse desde la oficina al centro de datos primero debe conectarse a la puerta de enlace VPN, y al hacerlo pierde el acceso a los recursos de la oficina, eso también es muy, muy incómodo.
Nota 2
Existen servicios (por ejemplo, acceso a equipos de red) donde normalmente tenemos nuestros servidores AAA dedicados y es normal autenticarse varias veces en este caso.
Disponibilidad de recursos en internet
Internet no solo es entretenimiento, sino también un conjunto de servicios que pueden ser muy útiles para el trabajo. También hay factores psicológicos. La persona moderna está conectada a otras personas a través de Internet mediante muchas cuerdas virtuales, y, en mi opinión, no hay nada de malo en que continúe sintiendo esta conexión incluso durante el trabajo.
Desde el punto de vista de la pérdida de tiempo, no hay nada de malo si un empleado tiene, por ejemplo, Skype abierto y pasa 5 minutos hablando con una persona cercana si es necesario.
¿Significa esto que Internet siempre debe estar disponible, que los empleados pueden acceder a todos los recursos sin ningún control?
No, no significa eso, por supuesto. El nivel de apertura de Internet puede variar entre diferentes empresas, desde un cierre total hasta una apertura total. Hablaremos sobre los métodos de control del tráfico más adelante en las secciones dedicadas a las herramientas de seguridad.
La posibilidad de utilizar la gama completa de dispositivos habituales
Es conveniente cuando, por ejemplo, puedes seguir utilizando todos los medios de comunicación que te son familiares en el trabajo. No hay complicaciones técnicas para lograr esto. Solo se necesita WiFi y una VLAN de invitados.
También es bueno si hay posibilidad de usar el sistema operativo al que estás acostumbrado. Pero, según mi observación, normalmente esto se permite solo a gerentes, administradores y desarrolladores.
Ejemplo
Por supuesto, se puede optar por el camino de las prohibiciones, prohibir el acceso remoto, prohibir la conexión desde dispositivos móviles, limitar todo a conexiones Ethernet estáticas, restringir el acceso a Internet, requerir la entrega de teléfonos móviles y gadgets en la entrada... Y algunas organizaciones con requisitos de seguridad más altos realmente siguen este camino, y en algunos casos puede ser justificado, pero... admitamos que esto parece un intento de detener el progreso dentro de una organización específica. Por supuesto, sería ideal combinar las oportunidades que brindan las tecnologías modernas con un nivel adecuado de seguridad.
«Trabajo rápido» de la red
La velocidad de transmisión de datos se compone técnicamente de muchos factores. Y la velocidad de su puerto de conexión suele ser uno de los menos importantes. No siempre el mal funcionamiento de una aplicación está relacionado con problemas de red, pero ahora solo nos interesa la parte de red. El problema más común de 'lentitud' en la red local está relacionado con la pérdida de paquetes. Esto ocurre comúnmente debido a un efecto de 'cuello de botella' o problemas en la capa L1 (OSI). Menos frecuentemente, en algunos diseños (por ejemplo, cuando los cortafuegos actúan como gateways predeterminados en sus subredes, y así todo el tráfico pasa a través de ellos), puede haber un rendimiento insuficiente del hardware.
Por lo tanto, al elegir el hardware y la arquitectura, debe relacionar las velocidades de los puertos finales, troncos y el rendimiento del equipo.
Ejemplo
Supongamos que está utilizando conmutadores de 1 gigabit como conmutadores de acceso. Están conectados entre sí a través de Etherchannel 2 x 10 gigabits. Como puerta de enlace predeterminada, utiliza un firewall con puertos de gigabit, para conectar el cual a la red L2 de la oficina utiliza 2 puertos de gigabit, combinados en Etherchannel.
Esta arquitectura es bastante conveniente en términos de funcionalidad, ya que todo el tráfico pasa a través del firewall, y puede gestionar cómodamente las políticas de acceso y aplicar algoritmos complejos de control de tráfico y prevención de posibles ataques (ver más adelante), pero en términos de capacidad y rendimiento, este diseño tiene, por supuesto, problemas potenciales. Por ejemplo, 2 hosts que transfieren datos (a una velocidad de puerto de 1 gigabit) pueden saturar completamente la conexión de 2 gigabits al firewall, y así llevar a una degradación del servicio para todo el segmento de la oficina.
Hemos considerado un vértice del triángulo, ahora veamos qué medios podemos utilizar para garantizar la seguridad.
Medidas de protección
Así que, por supuesto, generalmente, nuestro deseo (o más bien, el deseo de nuestra dirección) es alcanzar lo imposible: proporcionar la máxima comodidad con la máxima seguridad y el menor costo posible.
Veamos qué métodos tenemos para proporcionar protección.
Para la oficina, destacaría lo siguiente:
- enfoque de zero trust en el diseño
- alto nivel de protección
- visibilidad de red
- sistema centralizado de autenticación y autorización
- verificación de host (host checking)
A continuación, nos detendremos un poco más en cada uno de estos aspectos.
Zero Trust
El mundo de la TI está cambiando muy rápido. En la última década, la aparición de nuevas tecnologías y productos ha llevado a una revisión significativa de los conceptos de seguridad. Hace diez años, desde el punto de vista de la seguridad, segmentábamos la red en zonas de confianza, DMZ y no confianza, aplicando lo que se denominaba "protección perimetral", donde había dos líneas de defensa: no confianza -> DMZ y DMZ -> confianza. Además, la protección generalmente se limitaba a listas de acceso basadas en encabezados L3/L4 (OSI) (IP, puertos TCP/UDP, banderas TCP). Todo lo relacionado con niveles más altos, incluido L7, se dejaba en manos del sistema operativo y de los productos de seguridad instalados en los hosts finales.
Ahora la situación ha cambiado drásticamente. El concepto moderno de parte de la premisa de que ya no se puede considerar que los sistemas internos, es decir, aquellos que están dentro del perímetro, son de confianza, y el mismo concepto de perímetro se ha vuelto difuso.
Además de la conexión a Internet, también tenemos
- acceso remoto VPN de usuarios
- diversos dispositivos personales, portátiles traídos que se conectan a través del WiFi de la oficina
- otras (sucursales) oficinas
- integración con la infraestructura en la nube.
¿Cómo se ve el enfoque Zero Trust en la práctica?
En ideal, solo debería permitirse el tráfico que se requiere y, si hablamos de ideales, el control debería estar no solo a nivel L3/L4, sino también a nivel de aplicación.
Por ejemplo, si tiene la posibilidad de filtrar todo el tráfico a través de un firewall, puede intentar acercarse a ese ideal. Pero este enfoque puede reducir sustancialmente el ancho de banda total de su red, además de que la filtración a nivel de aplicación no siempre funciona bien.
Con el control del tráfico en un enrutador o un conmutador L3 (utilizando ACL estándar), se enfrenta a otros problemas:
- es solo filtración L3/L4. Nada impide a un atacante usar puertos permitidos (por ejemplo, TCP 80) para su propia aplicación (no http)
- gestión compleja de ACL (difícil de analizar ACL)
- no es un firewall stateful, lo que significa que debe permitir explícitamente el tráfico de regreso
- en el caso de los conmutadores, generalmente está bastante limitado por el tamaño de TCAM, lo que al aplicar el enfoque de "permitir solo lo que se necesita" puede convertirse rápidamente en un problema.
Nota
Al hablar de tráfico de regreso, debemos recordar que tenemos la siguiente opción (Cisco)
permitir tcp cualquier cualquier establecido
Pero hay que entender que esta línea es equivalente a dos líneas:
permit tcp any any ack
permit tcp any any rstLo que significa que incluso si no hubo un segmento TCP inicial con la bandera SYN (es decir, la sesión TCP ni siquiera comenzó a establecerse), esta ACL permitirá el paquete con la bandera ACK, que un atacante podría aprovechar para transmitir datos.
Es decir, esta línea de ninguna manera convierte su enrutador o conmutador L3 en un firewall stateful.
Un alto nivel de protección.
En En la sección dedicada a los centros de datos, hemos considerado las siguientes formas de protección.
- firewalling stateful (por defecto)
- protección contra ddos/dos
- firewalling de aplicaciones
- prevención de amenazas (antivirus, anti-spyware y vulnerabilidades)
- filtrado de URL
- filtrado de datos (filtrado de contenido)
- bloqueo de archivos (bloqueo de tipos de archivos)
En el caso de la oficina, la situación es similar, pero las prioridades son un poco diferentes. La disponibilidad de la oficina (availability) generalmente no es tan crítica como en el caso de un centro de datos, mientras que la probabilidad de tráfico malicioso 'interno' es significativamente mayor.
Por lo tanto, los siguientes métodos de protección para este segmento se vuelven críticos:
- firewalling de aplicaciones
- prevención de amenazas (antivirus, anti-spyware y vulnerabilidades)
- filtrado de URL
- filtrado de datos (filtrado de contenido)
- bloqueo de archivos (bloqueo de tipos de archivos)
Aunque todos estos métodos de protección, excepto el firewalling de aplicaciones, tradicionalmente se han abordado y siguen abordándose en los hosts finales (por ejemplo, mediante la instalación de software antivirus) y con proxies, los modernos NGFW también proporcionan estos servicios.
Los proveedores de equipos de seguridad están esforzándose por crear una protección integral, por lo que además de la protección en la caja local, se ofrecen diversas tecnologías en la nube y software cliente para hosts (end point protection/EPP). Así, por ejemplo, del vemos que Palo Alto y Cisco tienen sus EPP (PA: Traps, Cisco: AMP), pero no están entre los líderes.
La activación de estas protecciones (generalmente mediante la compra de licencias) en el firewall no es obligatoria (puede seguir el camino tradicional), pero ofrece ciertas ventajas:
- en este caso, se presenta un único punto de aplicación de los métodos de protección, lo que mejora la visibilidad (ver el próximo tema).
- si hay un dispositivo no protegido en su red, aún estará bajo el 'paraguas' de protección del firewall.
- Al utilizar la protección del cortafuegos junto con la protección en los hosts finales, aumentamos la probabilidad de detectar tráfico malicioso. Por ejemplo, el uso de prevención de amenazas en los hosts locales y en el cortafuegos incrementa la probabilidad de detección (siempre que, por supuesto, estas soluciones se basen en productos de software diferentes).
Nota
Si, por ejemplo, utiliza Kaspersky como antivirus tanto en el cortafuegos como en los hosts finales, entonces, claro, esto no aumentará mucho sus posibilidades de prevenir un ataque de virus en su red.
Visibilidad de la red
es simple: "ver" lo que está ocurriendo en su red, tanto en tiempo real como datos históricos.
Dividiría esta "visión" en dos grupos:
Grupo uno: lo que usualmente le proporciona su sistema de monitoreo.
- carga de dispositivos
- carga de canales
- uso de memoria
- uso de discos
- cambio en la tabla de enrutamiento
- estado de los enlaces
- disponibilidad de dispositivos (o hosts)
- …
Grupo dos: información relacionada con la seguridad.
- diversas estadísticas (por ejemplo, sobre aplicaciones, sobre el tráfico de URL, qué tipos de datos se descargaron, información sobre los usuarios)
- lo que fue bloqueado por las políticas de seguridad y por qué razón, a saber,
- aplicación prohibida
- bloqueada en base a ip/protocolo/puerto/bandera/zona
- prevención de amenazas
- filtrado de URL
- filtrado de datos
- bloqueo de archivos
- …
- estadísticas sobre ataques DOS/DDOS
- intentos fallidos de identificación y autorización
- estadísticas sobre todos los eventos anteriores de violación de políticas de seguridad.
- …
En este capítulo, dedicado a la seguridad, nos interesa precisamente la segunda parte.
Algunos cortafuegos modernos (de mi experiencia, Palo Alto) proporcionan un buen nivel de visibilidad. Pero, por supuesto, el tráfico que le interesa debe pasar a través de este cortafuegos (en este caso tiene la opción de bloquear el tráfico) o ser reflejado en el cortafuegos (usado solo para monitoreo y análisis), y necesita tener licencias que le permitan activar todos estos servicios.
Hay, por supuesto, un camino alternativo, más bien un camino tradicional, por ejemplo,
- la estadística de sesiones se puede recopilar a través de netflow y luego utilizar herramientas especiales para analizar la información y visualizar los datos.
- prevención de amenazas: programas especiales (antivirus, antispyware, cortafuegos) en los hosts finales.
- Filtrado de URL, filtrado de datos, bloqueo de archivos – en proxy
- también se puede analizar tcpdump usando, por ejemplo,
Se pueden combinar estos dos enfoques, complementando las funciones que faltan o duplicándolas para aumentar la probabilidad de detección de un ataque.
¿Qué enfoque elegir?
Depende mucho de la calificación y preferencias de su equipo.
En ambos hay ventajas y desventajas.
Sistema de autenticación y autorización centralizado
Con un buen diseño, la movilidad que discutimos en este artículo implica que tienes los mismos accesos, trabajando desde la oficina o desde casa, desde el aeropuerto, desde un café o cualquier otro lugar (con las limitaciones que discutimos anteriormente). ¿Cuál es el problema?
Para entender mejor la complejidad de esta tarea, veamos un diseño típico.
Ejemplo
- Has dividido a todos los empleados en grupos. Has decidido proporcionar accesos por grupos.
- Dentro de la oficina controlas los accesos en el cortafuegos de la oficina.
- El tráfico de la oficina al centro de datos lo controlas en el cortafuegos del centro de datos.
- Como puerta de enlace VPN utilizas Cisco ASA y para controlar el tráfico que entra en tu red desde clientes externos, aplicas ACL locales (en ASA).
Ahora, supongamos que te piden añadir acceso adicional a un empleado específico. Te piden que agregues acceso solo para él y no para nadie más de su grupo.
Para esto, tenemos que crear un grupo separado para este empleado, es decir,
- en ASA crear un pool de IP separado para este empleado.
- añadir una nueva ACL en ASA y vincularla a este cliente remoto.
- crear nuevas políticas de seguridad en los cortafuegos de oficina y centro de datos.
Está bien si este evento es raro. Pero en mi experiencia, hubo situaciones donde los empleados participaban en diferentes proyectos, y este conjunto de proyectos para algunos de ellos cambiaba con bastante frecuencia, y no eran 1 o 2 personas, sino decenas. Por supuesto, aquí había que hacer algún cambio.
Esto se resolvió de la siguiente manera.
Decidimos que la única fuente de verdad, que definiría todos los posibles accesos del empleado sería LDAP. Creamos todo tipo de grupos que definen conjuntos de accesos y cada usuario lo vinculamos a uno o más grupos.
Por ejemplo, supongamos que había grupos
- invitado (acceso a Internet)
- acceso común (accesos a recursos compartidos: correo, base de conocimientos, …)
- contabilidad
- proyecto 1
- proyecto 2
- administrador de base de datos
- administrador de linux
- …
Y si alguno de los empleados estuvo involucrado tanto en el proyecto 1 como en el proyecto 2, y necesitaba los accesos necesarios para trabajar en estos proyectos, entonces este empleado se vinculaba respectivamente a los grupos:
- invitado
- acceso común
- proyecto 1
- proyecto 2
¿Cómo convertir ahora esta información en accesos en el equipo de red?
Cisco ASA Dynamic Access Policy (DAP) (ver ) la solución encaja perfectamente para esta tarea.
En resumen, en nuestro proceso de identificación/autenticación, ASA recibe del LDAP un conjunto de grupos que corresponden a este usuario y 'construye' un ACL dinámico a partir de varias ACL locales (cada una de las cuales corresponde a un grupo) con todos los accesos necesarios, lo que corresponde completamente a nuestras necesidades.
Pero esto es solo para conexiones VPN. Para hacer que la situación fuera idéntica para los empleados conectados a través de VPN y para los que se encuentran en la oficina, se realizó el siguiente paso.
Al conectarse desde la oficina, los usuarios a través del protocolo 802.1x eran dirigidos ya sea a la VLAN de invitados (para visitantes) o a la VLAN de accesos comunes (para empleados de la empresa). Luego, para obtener accesos específicos (por ejemplo, a proyectos en el centro de datos), los empleados debían conectarse a través de VPN.
Se usaron diferentes grupos de túneles en ASA para las conexiones desde la oficina y desde casa. Esto es necesario para que el tráfico de aquellos conectados desde la oficina a recursos comunes (utilizados por todos los empleados, como correo, servidores de archivos, sistema de tickets, dns, ...) no pasara a través de ASA, sino a través de la red local. De esta manera, evitamos sobrecargar a ASA con tráfico adicional, incluidos los de alta intensidad.
Así, se resolvió el problema.
Obtuvimos
- el mismo conjunto de accesos, tanto para conexiones desde la oficina como para conexiones remotas
- la ausencia de degradación del servicio al trabajar desde la oficina, relacionado con la transmisión de tráfico de alta intensidad a través de ASA
¿Cuál es otra ventaja de este enfoque?
En la administración de accesos. Los accesos son fáciles de modificar, en un solo lugar.
Por ejemplo, si un empleado deja la empresa, simplemente lo eliminas del LDAP y automáticamente pierde todos los accesos.
Verificación de host (host checking)
Con la posibilidad de conexión remota, corremos el riesgo de permitir no solo a un empleado de la empresa, sino también a todo el software malicioso que, con alta probabilidad, está presente en su computadora (por ejemplo, en su hogar) y, además, a través de este software, podemos abrir el acceso a nuestra red a un atacante que utiliza este host como proxy.
Es razonable aplicar los mismos requisitos de seguridad al host que se conecta de forma remota que a aquel que se encuentra en la oficina.
Esto incluye, entre otras cosas, tener la «versión correcta» del sistema operativo, software antivirus, antiespía, firewall y actualizaciones. Normalmente, esta posibilidad está presente en el gateway VPN (para ASA, ver por ejemplo, ).
También es razonable aplicar los mismos métodos de análisis y bloqueo de tráfico (ver «Alto nivel de protección»), que de acuerdo con su política de seguridad se aplican al tráfico de oficina.
Es prudente suponer que ahora su red de oficina no se limita al edificio de la oficina y a los hosts que se encuentran en ella.
Ejemplo
Una buena práctica es proporcionar a cada empleado que necesita acceso remoto un buen y cómodo portátil y exigir trabajar, tanto en la oficina como desde casa, solo con él.
Esto no solo mejora el nivel de seguridad de su red, sino que también es realmente conveniente y normalmente es visto positivamente por los empleados (si es un buen y cómodo portátil).
Sobre el sentido de la medida y el equilibrio
En principio, esta es una conversación sobre el tercer vértice de nuestro triángulo: el precio.
Analicemos un ejemplo hipotético.
Ejemplo
Usted tiene una oficina con 200 personas. Decidió hacerla lo más cómoda y segura posible.
Por lo tanto, decidió hacer pasar todo el tráfico a través de un firewall y así para todas las subredes de la oficina el firewall es la puerta de enlace por defecto. Además del software de seguridad instalado en cada host final (antivirus, antiespía y software de firewall), también decidió implementar todos los métodos de protección posibles en el firewall.
Para garantizar una alta velocidad de conexión (todo por comodidad), eligió switches de acceso con puertos de 10 gigabits y como firewalls, firewalls de nueva generación de alto rendimiento, por ejemplo, la serie 7K de Palo Alto (con puertos de 40 gigabits), naturalmente con todas las licencias activadas y, por supuesto, en una pareja de alta disponibilidad.
Además, por supuesto, para trabajar con esta línea de equipos necesitamos al menos un par de ingenieros de seguridad altamente calificados.
Además, decidieron proporcionar a cada empleado un buen portátil.
En total, alrededor de 10 millones de dólares para la implementación, cientos de miles de dólares (creo que más cerca de un millón) para el soporte anual y los salarios de los ingenieros.
Oficina, 200 personas…
¿Cómodo? Probablemente sí.Usted presenta esta propuesta a su dirección...
Puede que en el mundo haya un número de empresas para las cuales esta sea una solución aceptable y correcta. Si usted es empleado de esta empresa, mis felicitaciones, pero en la gran mayoría de los casos, estoy seguro de que sus conocimientos no serán valorados por la dirección.
¿Es este ejemplo exagerado? El próximo capítulo responderá a esta pregunta.
Si en su red no ve algo de lo mencionado anteriormente, entonces eso es normal.
Para cada caso concreto necesita encontrar su compromiso razonable entre comodidad, precio y seguridad. A menudo, no es necesario tener un NGFW en su oficina, ni se requiere protección L7 en el cortafuegos. Es suficiente con asegurar un buen nivel de visibilidad y alertas, y esto puede hacerse utilizando productos de código abierto, por ejemplo. Sí, su reacción a un ataque no será inmediata, pero lo importante es que lo verá, y con los procesos correctos en su departamento podrá neutralizarlo rápidamente.
Y, permítame recordar que según el propósito de este ciclo de artículos, no se está ocupando del diseño de la red, solo está tratando de mejorar lo que ha heredado.
Análisis de la arquitectura SAFE del oficina
Preste atención a este cuadrado rojo, que he resaltado en el esquema de , que me gustaría discutir aquí.
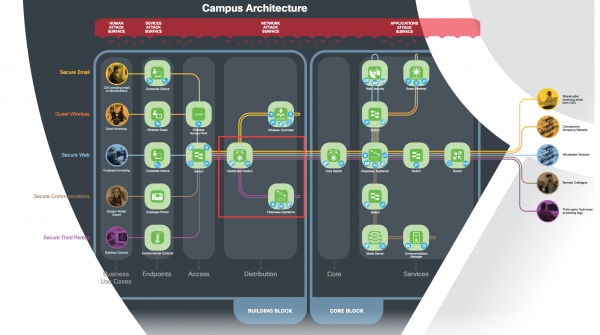
Este es uno de los lugares clave de la arquitectura y una de las incertidumbres más importantes.
Nota
Nunca he configurado ni trabajado con FirePower (de la línea de cortafuegos de Cisco, solo con ASA), por lo que lo consideraré como cualquier otro cortafuegos, por ejemplo, como un Juniper SRX o Palo Alto, asumiendo que tiene las mismas capacidades.
De las configuraciones comunes, veo solo 4 posibles variantes de uso del cortafuegos con tal conexión:
- el gateway por defecto para cada subred es un switch, y el cortafuegos funciona en modo transparente (es decir, todo el tráfico pasa a través de él, pero no forma un salto L3)
- El gateway por defecto para cada subred son los subinterfaces del firewall (o interfaces SVI), el switch desempeña un papel de L2.
- Se utilizan diferentes VRF en el switch, y el tráfico entre VRF pasa a través del firewall, mientras que el tráfico dentro de un VRF se controla mediante ACL en el switch.
- Todo el tráfico se refleja en el firewall para análisis y monitoreo, el tráfico no pasa a través de él.
Nota 1
Pueden darse combinaciones de estas opciones, pero para simplificar, no las consideraremos.
Nota 2
También existe la posibilidad de usar PBR (arquitectura de cadena de servicios), pero por ahora, aunque considero que es una solución interesante, es bastante exótica, por lo que no la discutiré aquí.
De la descripción de los flujos en el documento, vemos que el tráfico realmente pasa a través del firewall, es decir, de acuerdo con el diseño de Cisco, la cuarta opción queda descartada.
Veamos primero las dos primeras opciones.
Con estas opciones, todo el tráfico pasa a través del firewall.
Ahora veamos , miremos y vemos que si queremos tener un ancho de banda total para nuestra oficina de al menos entre 10 y 20 gigabits, debemos comprar la versión 4K.
Nota
Cuando hablo del ancho de banda total, me refiero al tráfico entre subredes (no dentro de un solo VLAN).
Del GPL vemos que para el paquete HA con Threat Defense, el precio varía según el modelo (4110 — 4150) entre aproximadamente 0,5 y 2,5 millones de dólares.
Es decir, nuestro diseño comienza a parecerse al ejemplo anterior.
¿Significa esto que este diseño es incorrecto?
No, no significa eso. Cisco te proporciona la máxima protección posible basada en la línea de productos que tiene. Pero eso no significa que sea un 'must-do' para ti.
En principio, esta es una pregunta común que surge al diseñar una oficina o un centro de datos, y solo significa que hay que buscar un compromiso.
Por ejemplo, no permitir que todo el tráfico pase a través del firewall, y en este caso, la tercera opción me parece bastante atractiva, o (ver la sección anterior), tal vez no necesites 'Threat Defense' o incluso no necesites un firewall en este segmento de la red, y te bastaría con un monitoreo pasivo usando soluciones de pago (no caras) o open source, o necesitar un firewall, pero de otro proveedor.
Casi siempre hay esta incertidumbre y no hay una respuesta clara sobre cuál es la mejor solución para ti.
En esto radica la complejidad y la belleza de esta tarea.
Fuente: habr.com
