

TL;DR
Absolute Computrace — una tecnología que permite bloquear la máquina (y no ), incluso si se reinstala el sistema operativo o se reemplaza el disco duro, por $15 al año. Compré una laptop en eBay que estaba bloqueada por esta cosa. Este artículo describe mi experiencia, cómo lidié con ello y cómo traté de hacer lo mismo utilizando Intel AMT, pero gratis.
Aclarando desde el principio: no estoy rompiendo puertas abiertas ni dando una clase sobre estas cosas remotas, sino que cuento una pequeña historia de fondo y cómo rápidamente se puede establecer acceso remoto a mi máquina en cualquier situación (si está conectada a la red a través de RJ-45) o, si está conectada por Wi-Fi, solo en Windows. También se puede configurar el SSID, el inicio de sesión y la contraseña de un punto específico directamente en Intel AMT, y así también se podrá acceder por Wi-Fi sin tener que iniciar sesión en el sistema. Además, si instalas los controladores de Intel ME en GNU/Linux, todo esto también debería funcionar allí. Al final, bloquear la laptop de forma remota y enviar un mensaje de posibilidad no será viable (no pude averiguar si eso es posible con esta tecnología), pero habrá acceso al escritorio remoto y a Secure Erase, que es lo principal.
El taxista se llevó mi laptop y decidí comprar una nueva en eBay. ¿Qué podría salir mal?
De comprador a ladrón — en un solo arranque
Al llegar a casa con la laptop de la oficina de correos, comencé a completar la preinstalación de Windows 10, y después incluso logré instalar Firefox, cuando de repente:
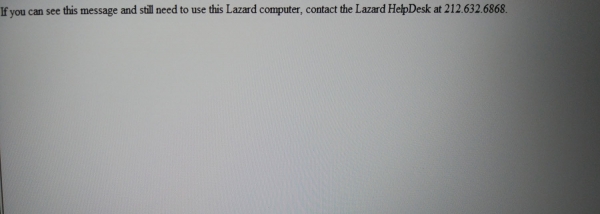
Sabía perfectamente que nadie modificaría la distribución de Windows, y si lo hicieran, no se vería tan descabellado y la bloqueo habría sucedido más rápidamente. Además, no tendría sentido bloquear algo, ya que todo se solucionaría con una reinstalación. Bien, reiniciemos.
Reiniciando en la BIOS, y ya todo se vuelve un poco más claro:
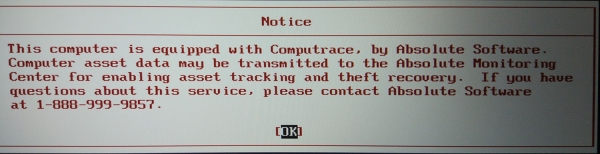
Y, finalmente, queda claro:
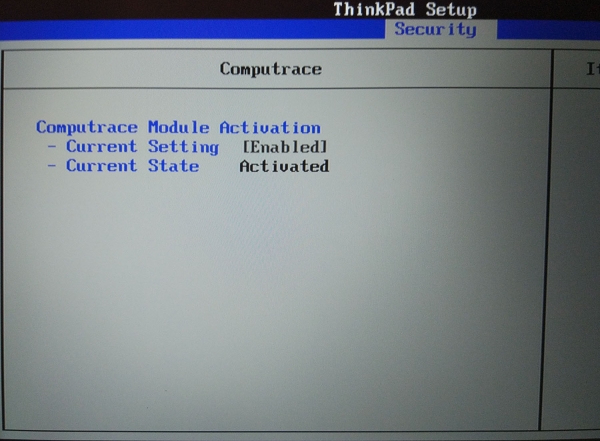
¿Cómo es posible que mi propia laptop me esté apretando? ¿Qué es Computrace?
Stricto sensu, Computrace es un conjunto de módulos en tu EFI BIOS que, tras la carga de Windows, inyectan sus troyanos, comunicándose con el servidor remoto de Absolute Software y permitiendo, si es necesario, bloquear el sistema por Internet. Puedes leer más detalladamente aquí. . Con sistemas operativos que no sean Windows, Computrace no funciona. Además, si conectamos un medio con Windows, encriptado con BitLocker, o cualquier otro software, Computrace nuevamente no funcionará: los módulos simplemente no podrán introducir sus archivos en nuestro sistema.
A primera vista, estas tecnologías pueden parecer futuristas, pero eso solo hasta que descubrimos que todo esto se hace en el UEFI nativo mediante uno o dos módulos cuestionables.
Parece que esta cosa es fría y omnipotente, hasta que intentamos, por ejemplo, iniciar en GNU/Linux:
En este portátil, Computrace está activado en este momento.
enumeración es la clave
¿Qué hacer?
Hay cuatro vectores obvios para resolver el problema surgido:
- Escribir al vendedor en eBay.
- Escribir a Absolute Software, el creador y propietario de Computrace.
- Hacer un volcado de la memoria BIOS, enviárselo a tipos sospechosos para que ellos nos envíen de vuelta un volcado con un parche que desactive todos los bloqueos y cambie el ID del dispositivo.
- Llamar a Lazard.
Los analizaremos en orden:
- Como todas las personas razonables, primero escribimos al vendedor que nos vendió dicho producto y discutimos el problema con quien es responsable de él en primer lugar.
Hecho:

- Según un consejo encontrado en las profundidades de Internet,
Necesitas contactar a Absolute Software. Ellos querrán el número de serie de la máquina y el número de serie de la placa base. También necesitarás proporcionar «prueba de compra», como un recibo. Ellos contactarán al propietario que tienen registrado y obtendrán el OK para eliminarlo. Suponiendo que no esté robado, ellos lo «marcarán para eliminar». Después de eso, la próxima vez que te conectes a Internet o tengas una conexión a Internet abierta, ocurrirá un milagro y desaparecerá. Envía lo que mencioné a TechSupport@absolute.com.
Podemos escribir directamente a Absolute y comunicarnos con ellos sobre el desbloqueo directamente. No me apresuré y decidí optar por esta solución solo hacia el final.
- Afortunadamente, también había una solución drástica al problema. Aquí están estos y muchos otros especialistas en soporte técnico en el mismo eBay e incluso indios en Facebook nos prometen desbloquear nuestro BIOS si les enviamos el volcado y esperamos un par de minutos.
El proceso de desbloqueo se describe así:
La solución de desbloqueo finalmente está disponible y requiere un programador SPEG para poder flashear la BIOS.
El proceso es:
- Leer la BIOS y crear un volcado válido. En un Thinkpad, la BIOS está emparejada con el chip TPM interno y contiene una firma única de él, por lo que es importante que la BIOS original sea una lectura correcta para el éxito de toda la operación y para restaurar la BIOS después.
- Parchear los binarios de la BIOS e inyectar un pequeño programa UEFI de allservice.ro. Este programa leerá el eeprom seguro, restablecerá el certificado y la contraseña TPM, escribirá el eeprom seguro y reconstruirá todos los datos.
- Escribe el volcado de BIOS corregido (esto solo funcionará en ese TP, por cierto), enciende el portátil y genera un ID de hardware. Te enviaremos una clave única que activará el BIOS de Allservice, mientras se carga el BIOS, ejecutará la rutina de desbloqueo y desbloqueará el SVP y el TPM.
- Finalmente, escribe el volcado original de BIOS para las operaciones normales y disfruta del portátil.
También podemos desactivar Computrace o cambiar el SN/UUID y restablecer el error de verificación de suma de comprobación RFID usando nuestro programa UEFI de la misma manera, si es necesario.
El precio del servicio de desbloqueo es por máquina (como hacemos para el Macbook/iMac, HP, Acer, etc). Para el precio del servicio y la disponibilidad, consulta la siguiente publicación a continuación. Puedes contactar a support@allservice.ro para cualquier consulta.
¡Parece legítimo! Pero esto también, por razones obvias, es una opción para la situación más desesperada, además, toda la diversión cuesta $80. Lo dejamos para después.
- Si Lazard me ha roto todo y piden que vuelva a llamar, ¡no hay que negarse! Es por el bien del asunto.
Llamamos a Lazard, también conocido como «la principal firma de asesoría financiera y gestión de activos del mundo, que asesora sobre fusiones, adquisiciones, reestructuración, estructura de capital y estrategia»
Mientras el vendedor de eBay responde, deposito algunos dólares en zadarma y anticipando la comunicación con, quizás, el interlocutor más insensible del planeta: el soporte de una enorme corporación financiera de Nueva York. La chica responde rápidamente, escucha mis tímidas explicaciones sobre cómo compré este portátil, anota su número de serie y promete pasarlo a los administradores, quienes me devolverán la llamada. Este proceso se repite exactamente dos veces con un día de diferencia. En la tercera vez, esperé específicamente a la noche, hasta que en Nueva York fueran las 10 de la mañana y llamé, recitando rápidamente la pasta ya familiar sobre mi compra. Dos horas después, la misma mujer me devolvió la llamada y comenzó a leer instrucciones:
— Presiona escape.
Presiono, pero no sucede nada.
— Algo no funciona, nada cambia.
— Sigue presionando.
— Estoy presionando.
— Ahora ingresa: 72406917
Ingreso. No sucede nada.
— Sabe, temo que esto no puede… Un momento...
El portátil se reinicia de repente, se carga el sistema, se ha ido la molesta pantalla blanca. Para estar seguro, entro en el BIOS, Computrace no está activado. Parece que todo. Gracias por el apoyo, le escribo al vendedor que resolví todos los problemas yo mismo y me relajo.
OpenMakeshift Computrace Intel AMT basado
Lo que sucedió me desanimó, pero me gustó la idea. Mi dolor fantasma por lo perdido sin sentido buscaba alguna salida; quería proteger mi nueva laptop, como si eso me devolviera la anterior. Si alguien usa Computrace, yo también puedo usarlo, ¿verdad? Después de todo, existía Intel Anti-Theft, que según la descripción era una tecnología magnífica que funcionaba como debía, pero fue asesinada por la inercia del mercado. Sin embargo, debía haber una alternativa. Resultó que esa alternativa comenzaba donde terminaba —en este campo solo pudo establecerse Absolute Software.
Para empezar, recordemos qué es Intel AMT: es un conjunto de bibliotecas que forma parte de Intel ME, integrada en el BIOS EFI, para que un administrador en alguna oficina pueda gestionar las máquinas en la red sin levantarse de la silla, incluso si no se inician, conectando imágenes ISO de forma remota, gestionando a través de escritorio remoto, etcétera.
Todo esto funciona sobre Minix y a aproximadamente este nivel:
Invisible Things Lab propuso llamar a la funcionalidad de la tecnología Intel vPro / Intel AMT anillo de protección -3. En el marco de esta tecnología, los chipsets que soportan la tecnología vPro contienen un microprocesador independiente (arquitectura ARC4), tienen una interfaz separada para la tarjeta de red, acceso exclusivo a una sección dedicada de RAM (16 MB) y acceso DMA a la RAM principal. Los programas se ejecutan de manera independiente del procesador central, y el firmware se almacena junto con los códigos BIOS o en un equivalente de memoria flash SPI (el código tiene firma criptográfica). Parte del firmware es un servidor web integrado. Por defecto, AMT está desactivado, pero parte del código aún funciona en este modo incluso cuando AMT está apagado. El código del anillo -3 está activo incluso en el modo de alimentación S3 Sleep.
Suena tentador, ya que parece que si pudiéramos establecer una conexión de reversa a algún panel de administración mediante Intel AMT, tendríamos acceso no muy diferente al de Computrace (en realidad no es cierto).
Activamos Intel AMT en nuestra máquina
Primero, a algunos de ustedes seguramente les gustaría tocar este AMT con sus propias manos, y aquí comienzan los matices. Primero: necesitan un procesador que lo soporte. Afortunadamente, con esto no hay problemas (si no tienen AMD), ya que vPro está añadido en casi todos los procesadores Intel i5, i7 e i9 (se puede verificar). ) comenzando en 2006, y el VNC normal llegó allí en 2010. En segundo lugar: si tienes un escritorio, necesitas una placa base que soporte esta funcionalidad, específicamente con un chipset Q. En las laptops, basta con conocer solo el modelo del procesador. Si has descubierto que tu dispositivo soporta Intel AMT, es una buena señal y podrás aplicar las configuraciones aquí expuestas. Si no, o bien no tuviste suerte / elegiste intencionadamente un procesador o chipset que no soporta esta tecnología, o ahorraste exitosamente eligiendo un AMD, lo que también es motivo de alegría.
Según los documentos
En modo no seguro, los dispositivos Intel AMT escuchan en el puerto 16992.
En modo TLS, los dispositivos Intel AMT escuchan en el puerto 16993.
Intel AMT acepta conexiones en los puertos 16992 y 16993. Allí nos dirigiremos.
Es necesario comprobar que Intel AMT esté habilitado en la BIOS:
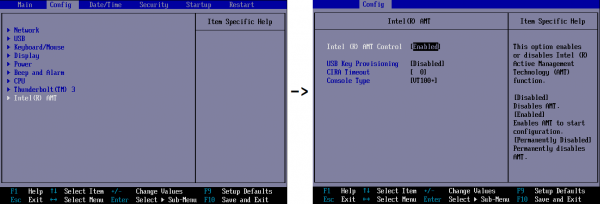
Luego necesitamos reiniciar y presionar Ctrl + P durante el arranque
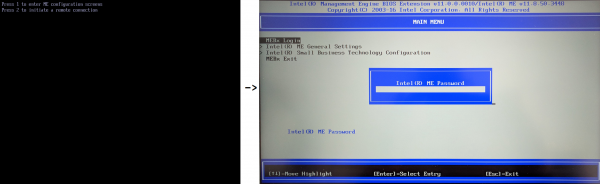
La contraseña por defecto, como suele ser admin.
Inmediatamente cambiamos la contraseña en la Configuración General de Intel ME. Luego, en la Configuración de Intel AMT, activamos el Acceso a la Red. Listo. Ahora estás oficialmente comprometido. Iniciamos sesión en el sistema.
Ahora un punto importante: lógicamente, podemos acceder a Intel AMT desde localhost y de forma remota, pero no. Intel dice que se puede conectar localmente y cambiar configuraciones utilizando , pero a mí me negaba rotundamente la conexión, así que solo logré conectarme de forma remota.
Tomamos algún dispositivo y nos conectamos a través de :16992
Así es como se ve:
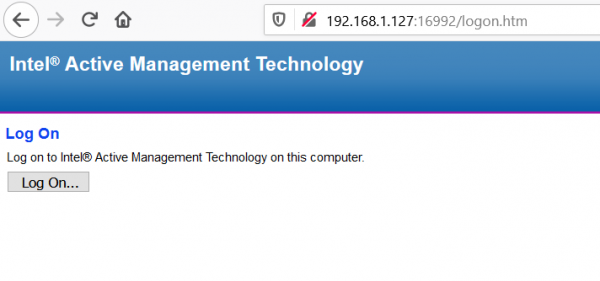
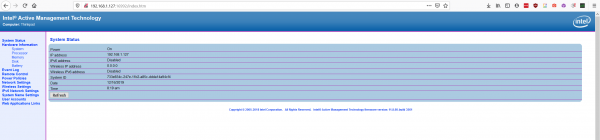
¡Bienvenido a la interfaz estándar de Intel AMT! ¿Por qué ‘estándar’? Porque está recortada y es completamente inútil para nuestros propósitos, y vamos a utilizar algo más serio.
Conociendo MeshCommander
Como suele suceder: las grandes empresas hacen algo, y los usuarios finales lo adaptan a sus necesidades. Así es como ha sucedido aquí.
Este modesto (no es una exageración: su nombre no aparece ni en su propio sitio, tuve que buscarlo) hombre llamado Ylian Saint-Hilaire ha desarrollado herramientas maravillosas para trabajar con Intel AMT.
Quiero llamar la atención sobre su , donde en sus videos muestra de forma simple y clara en tiempo real cómo realizar diversas tareas relacionadas con Intel AMT y su software.
Comencemos con . Descargamos, instalamos y tratamos de conectarnos a nuestra máquina:
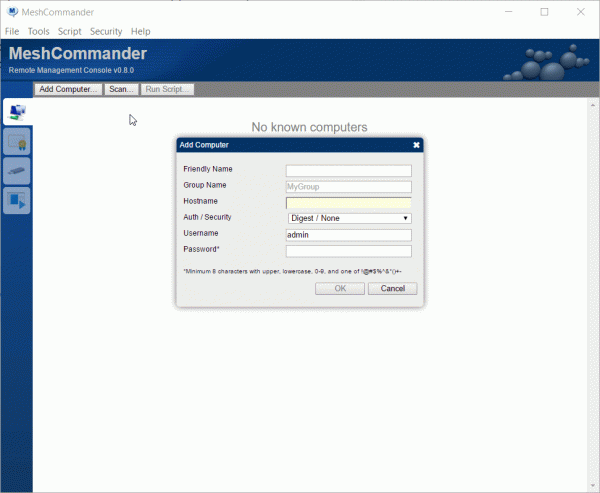
El proceso no es inmediato, pero al final obtendremos esta pantalla:
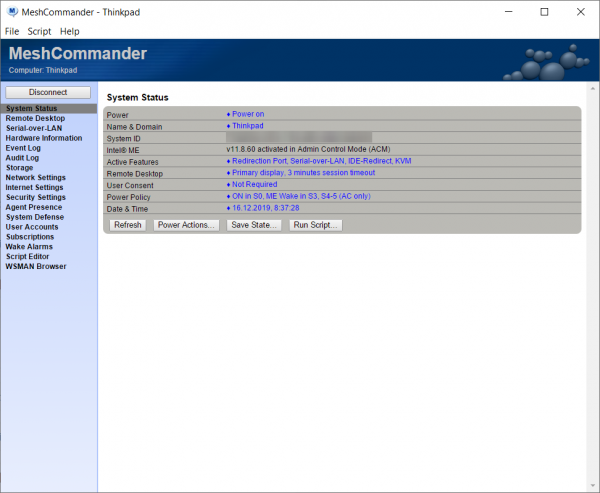
No es que sea paranoico, pero voy a ocultar datos sensibles, perdónenme tal coquetería.
La diferencia, como se dice, es evidente. No sé por qué en el panel de control de Intel no hay un conjunto de funciones así, pero el hecho es que Ylian Saint-Hilaire disfruta de la vida de una manera notable. Además, puedes instalar su interfaz web directamente en el firmware, lo que te permitirá acceder a todas las funciones sin utilizar una herramienta.
Se hace así:
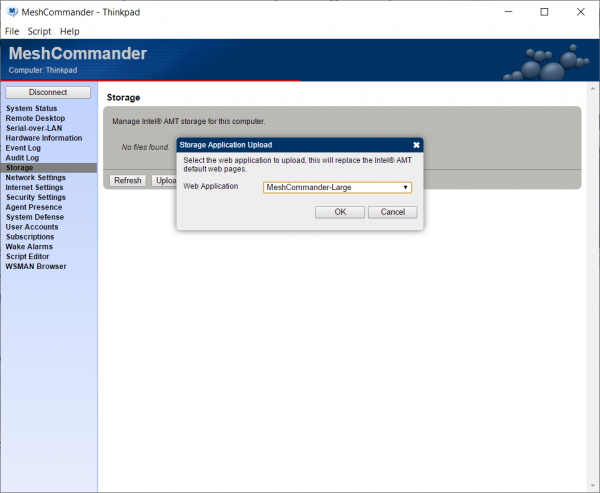
Debo señalar que no he usado esta funcionalidad (interfaz web personalizada) y no puedo decir nada sobre su eficacia o funcionamiento, ya que no es necesaria para mis propósitos.
Puedes experimentar con la funcionalidad, es poco probable que logres estropear todo, ya que el punto de partida inicial y final de todo este festival es el BIOS, desde el cual podrás restablecer todo desactivando Intel AMT.
Desplegamos MeshCentral e implementamos BackConnect.
Aquí comienza la verdadera locura. ¡El tío no solo creó un cliente, sino también toda una admin para nuestro troyano! Y no solo lo hizo, sino que .
Comienza instalando un servidor MeshCentral propio o, si no estás familiarizado con MeshCentral, puedes probar el servidor público bajo tu propio riesgo en MeshCentral.com.
Esto habla positivamente de la fiabilidad de su código, ya que no he podido encontrar noticias sobre hackeos o filtraciones durante el tiempo que ha estado en funcionamiento el servicio.
Personalmente, estoy corriendo MeshCentral en mi servidor ya que considero injustificadamente que es más confiable, pero no hay nada más que ruido y ansiedad. Si tú también quieres hacerlo, hay documentos y un contenedor con MeshCentral. En los documentos se explica cómo vincular todo esto en NGINX, así que la implementación se integra fácilmente en tus servidores domésticos.
Regístrate en , accede y crea un Grupo de Dispositivos eligiendo la opción 'no agent':
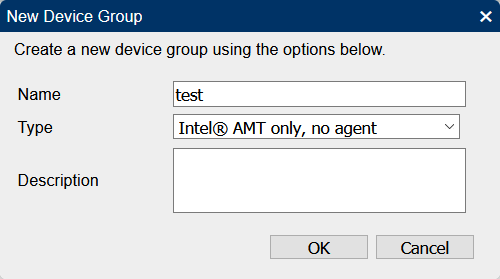
¿Por qué 'no agent'? Porque no necesitamos que instale algo innecesario, no sabemos cómo se comportará y cómo funcionará.
Haz clic en 'Add CIRA':
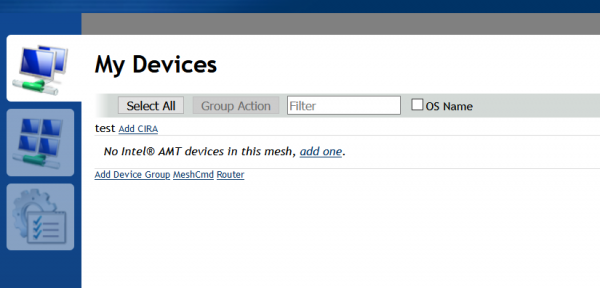
Descarga cira_setup_test.mescript y úsalo en nuestro MeshCommander de la siguiente manera:
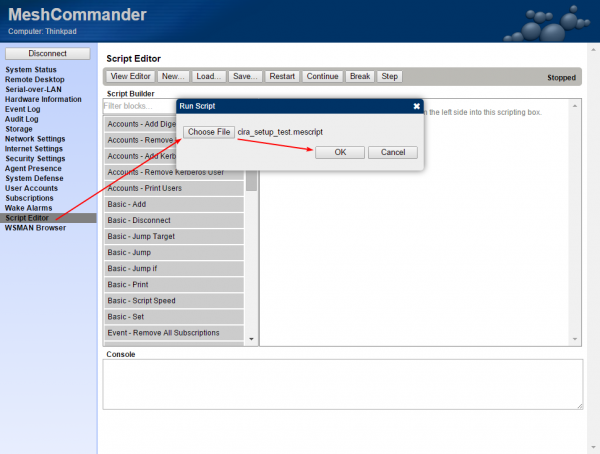
¡Voilà! Después de un tiempo, nuestra máquina se conectará a MeshCentral y podremos hacer algo con ella.
En primer lugar, debes saber que nuestro software no se conectará a un servidor remoto de forma automática. Esto se debe a que Intel AMT tiene dos opciones de conexión: a través de un servidor remoto y directamente de manera local. No funcionan simultáneamente. Nuestro script ya ha configurado el sistema para el trabajo remoto, pero puede que necesites conectarte localmente. Para que puedas conectarte localmente, necesitas escribir aquí
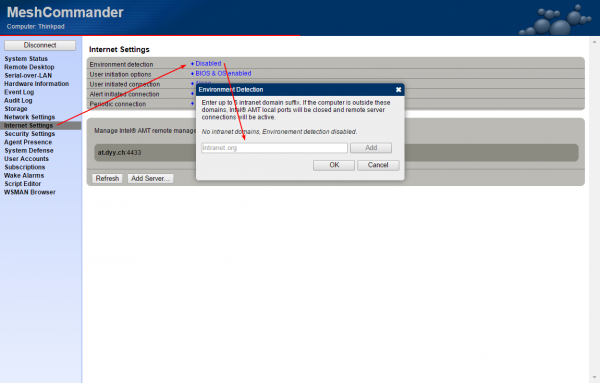
la línea que es tu dominio local (ten en cuenta que nuestro script ya ha introducido una cadena aleatoria para que la conexión funcione de manera remota) o eliminar todas las cadenas por completo (pero entonces no será posible la conexión remota). Por ejemplo, en mi OpenWrt, mi dominio local es lan:
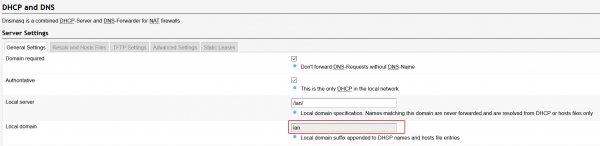
Por lo tanto, si escribimos lan y nuestra máquina está conectada a una red con este dominio local, la conexión remota no estará disponible, mientras que los puertos locales 16992 y 16993 se abrirán y aceptarán conexiones. En resumen, si hay algo sin relación con tu dominio local, el software se conecta, de lo contrario, tendrás que conectarte a él directamente a través de un cable, y eso es todo.
Segundo:
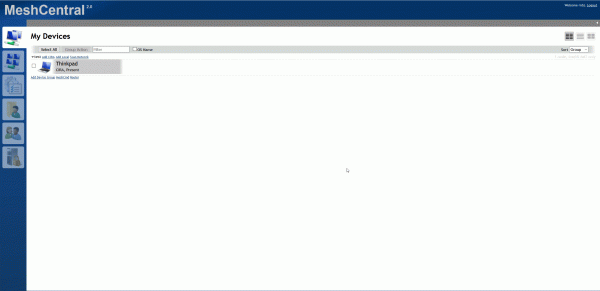
¡Todo listo!
Te preguntarás, ¿y dónde está aquí el AntiTheft? Como mencioné desde el principio, Intel AMT no está muy diseñado para luchar contra los ladrones. Administrar una red de oficina está bien, pero pelear contra individuos que se han apoderado ilegalmente de bienes a través de Internet no es realmente su fuerte. Consideremos las herramientas que, en teoría, pueden ayudarnos en la defensa de la propiedad privada:
- La mera existencia de acceso a la máquina, si está conectada por cable, o, si tiene Windows instalado, también por WiFi. Sí, es un infantilismo, pero para una persona común es muy difícil usar una computadora portátil así, incluso si alguien simplemente interrumpe repentinamente el control. A pesar de que no he podido entender los scripts, probablemente hay una forma de eliminar artísticamente alguna funcionalidad para bloquear/exhibir notificaciones en ellos.
- Borrado remoto seguro con Intel Active Management Technology

Con esta opción, puedes eliminar toda la información de la máquina en segundos. No se ha verificado si funciona en SSD que no sean de Intel. Aquí puedes leer más sobre esta función. Puedes ver cómo funciona. La calidad es terrible, pero solo son 10 megabytes y la esencia está clara.
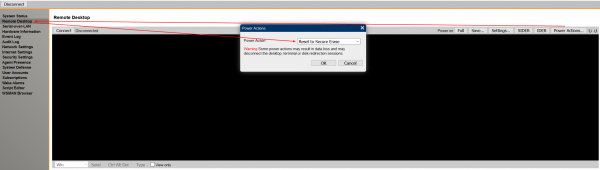
El problema de la ejecución diferida sigue sin resolverse, en otras palabras: hay que estar atento a cuando la máquina se conecte a la red para poder conectarnos a ella. Supongo que también hay alguna solución para esto.
En una implementación ideal, se debería bloquear el portátil y mostrar algún tipo de mensaje, pero en nuestro caso simplemente tenemos acceso inevitable, y cómo proceder después es cuestión de imaginación.
Quizás puedas de algún modo bloquear la máquina o al menos mostrar un mensaje, házmelo saber si lo sabes. ¡Gracias!
No olvides poner una contraseña en la BIOS.
Gracias al usuario por la revisión!
Fuente: habr.com
