

¡Hola a todos!
Hoy quiero hablar sobre la solución en la nube para la búsqueda y análisis de vulnerabilidades de Qualys Vulnerability Management, que es la base de uno de nuestros .
A continuación, mostraré cómo se organiza el propio escaneo y qué información sobre las vulnerabilidades se puede obtener como resultado.
Qué se puede escanear
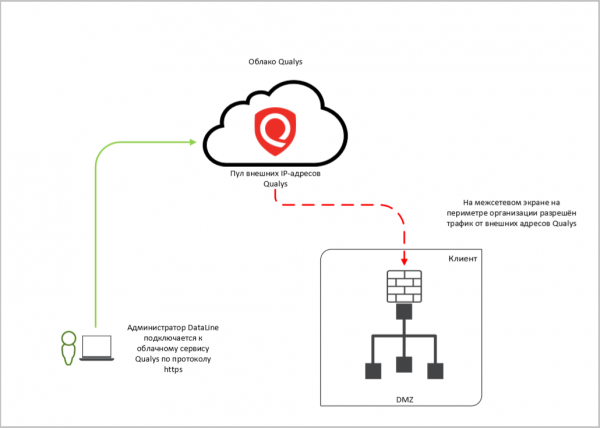
Servicios externos. Para escanear servicios que tengan acceso a internet, el cliente nos proporciona sus direcciones IP y credenciales (si se requiere un escaneo con autenticación). Escaneamos los servicios utilizando la nube de Qualys y enviamos un informe con los resultados.
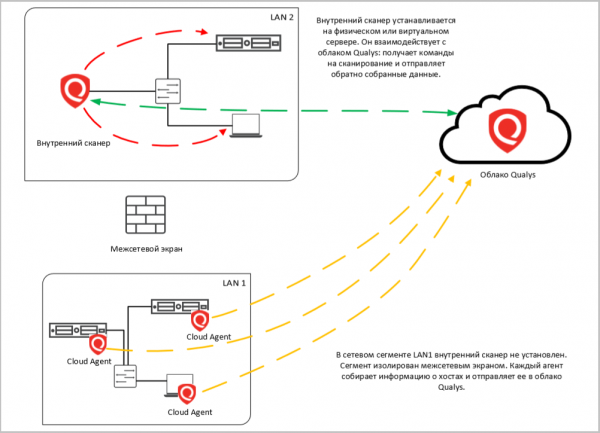
Servicios internos. En este caso, el escáner busca vulnerabilidades en servidores internos y en la infraestructura de red. Con este tipo de escaneo, se puede llevar a cabo un inventario de las versiones de los sistemas operativos, aplicaciones, puertos abiertos y servicios que están detrás de ellos.
Para el escaneo dentro de la infraestructura del cliente, se instala el escáner de Qualys. La nube de Qualys aquí cumple la función de centro de comandos para ese escáner.
Además del servidor interno con Qualys, se pueden instalar agentes (Cloud Agent) en los objetos de escaneo. Estos recopilan información sobre el sistema localmente, creando prácticamente ninguna carga en la red y en los hosts donde operan. La información obtenida se envía a la nube.
Hay tres puntos importantes aquí: autenticación y selección de objetos para escanear.
- Uso de la autenticación. Algunos clientes solicitan realizar un escaneo blackbox, especialmente para servicios externos: nos entregan un rango de direcciones IP sin especificar el sistema y dicen "actúen como hackers". Pero los hackers rara vez actúan a ciegas. Cuando se trata de un ataque (no de reconocimiento), ellos saben a qué están atacando.
A ciegas, Qualys puede encontrarse con banners engañosos y escanearlos en lugar del sistema objetivo. Además, sin comprender qué se va a escanear realmente, es fácil errar en la configuración del escáner y "aplicar" el servicio que se está revisando.
El escaneo será más beneficioso si se realizan verificaciones con autenticación antes de los sistemas escaneados (whitebox). Así, el escáner entenderá a dónde ha llegado y usted obtendrá datos completos sobre las vulnerabilidades del sistema objetivo.

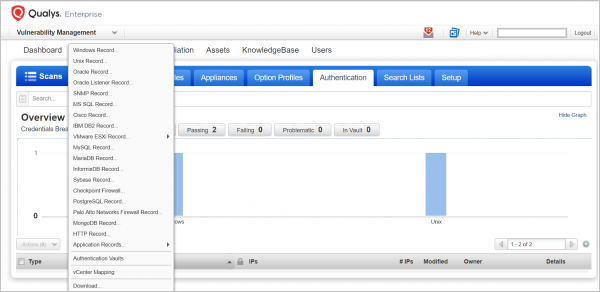
Qualys ofrece muchas opciones de autenticación. - Agrupar activos. Si se realiza un escaneo completo y sin distinguir, será largo y creará una carga adicional en los sistemas. Los hosts y servicios es mejor agruparlos según su importancia, ubicación, versión del sistema operativo, criticidad de la infraestructura y otros criterios (en Qualys se les llaman Asset Groups y Asset Tags) y elegir un grupo específico durante el escaneo.
- Seleccionar una ventana técnica para el escaneo. Incluso si has previsto y te has preparado para todo, el escaneo genera una carga adicional en el sistema. No necesariamente provocará degradación del servicio, pero es mejor elegir un tiempo específico para ello, como para las copias de seguridad o la instalación de actualizaciones.
¿Qué se puede aprender de los informes?
Al final del escaneo, el cliente recibe un informe que no solo contiene una lista de todas las vulnerabilidades encontradas, sino también recomendaciones básicas sobre cómo solucionarlas: actualizaciones, parches, etc. Hay muchos informes en Qualys: existen plantillas predeterminadas y se pueden crear las propias. Para no confundirse entre toda esta diversidad, es mejor aclarar primero los siguientes puntos:
- ¿quién verá este informe: un gerente o un especialista técnico?
- ¿qué información deseas obtener de los resultados del escaneo? Por ejemplo, si quieres averiguar si todos los parches necesarios están instalados y cómo va el trabajo en la eliminación de vulnerabilidades encontradas anteriormente, ese sería un informe. Si solo necesitas realizar un inventario de todos los hosts, sería otro.
Si tu tarea es mostrar una imagen clara, pero concisa, a la dirección, puedes formar un Informe Ejecutivo. Todas las vulnerabilidades se presentarán de manera organizada, por niveles de criticidad, gráficos y diagramas. Por ejemplo, las top 10 vulnerabilidades más críticas o las vulnerabilidades más comunes.
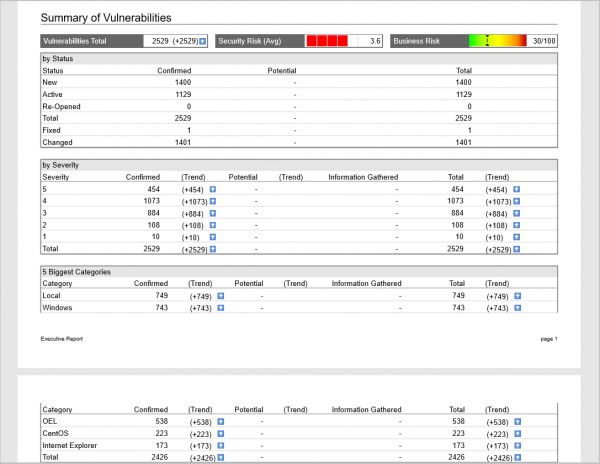
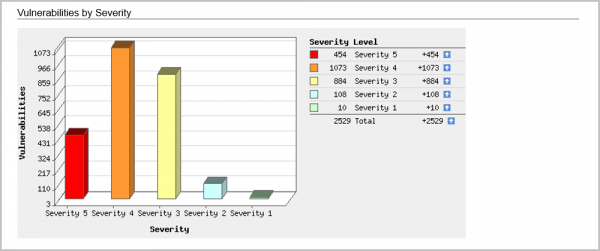
Para el especialista técnico hay un Informe Técnico con todos los detalles y pormenores. Se pueden elaborar los siguientes informes:
Informe por hosts. Una herramienta útil cuando se necesita realizar un inventario de la infraestructura y obtener una visión completa de las vulnerabilidades de los hosts.
Así es como se ve la lista de hosts analizados con el sistema operativo que se ejecuta en ellos.
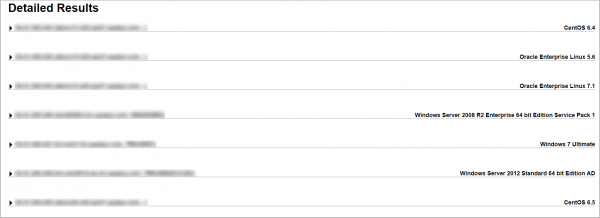
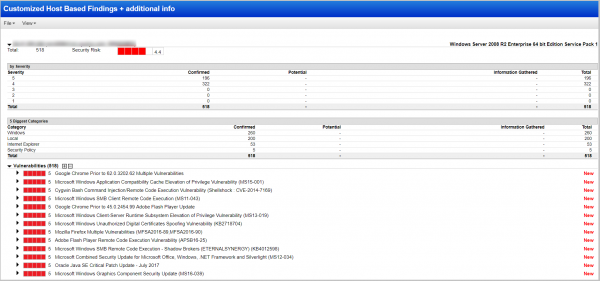
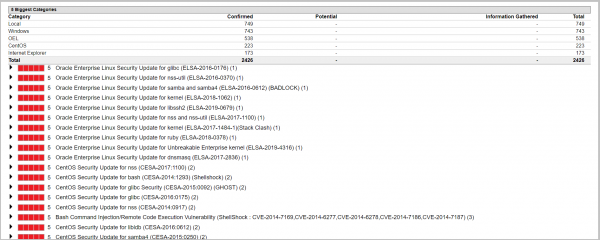
Abriremos el host en cuestión y veremos una lista de 219 vulnerabilidades encontradas, comenzando desde las más críticas, de nivel cinco:
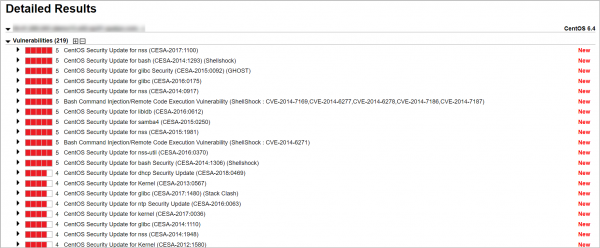
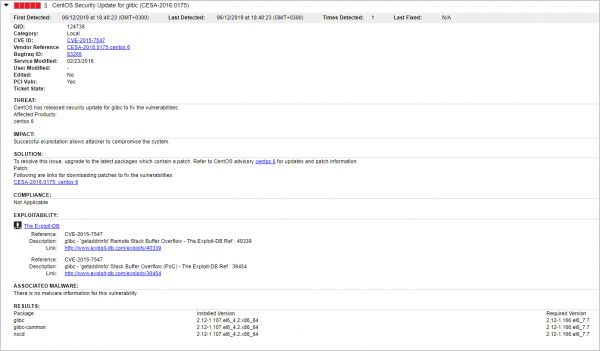
A continuación, se pueden ver los detalles de cada vulnerabilidad. Aquí vemos:
- cuando se detectó la vulnerabilidad por primera y última vez,
- números industriales de vulnerabilidades,
- parche para solucionar la vulnerabilidad,
- ¿hay problemas de conformidad con el estándar PCI DSS, NIST, etc.,
- ¿existe un exploit y malware para esta vulnerabilidad,
- ¿se detecta la vulnerabilidad al escanear con/sin autenticación en el sistema, etc.?
Si no es el primer escaneo, sí, se debe escanear regularmente 🙂 – entonces con Informe de Tendencias se puede rastrear la dinámica en el trabajo con vulnerabilidades. El estado de las vulnerabilidades se mostrará en comparación con el escaneo anterior: las vulnerabilidades que se encontraron anteriormente y se cerraron se marcarán como fixed, las no cerradas – active, las nuevas – new.
Informe de Vulnerabilidades. En este informe, Qualys generará una lista de vulnerabilidades, comenzando con las más críticas, indicando en qué host se puede captar esta vulnerabilidad. El informe será útil si decides tratar, por ejemplo, con todas las vulnerabilidades de nivel cinco.
También se puede hacer un informe separado solo para vulnerabilidades de cuarto y quinto niveles.
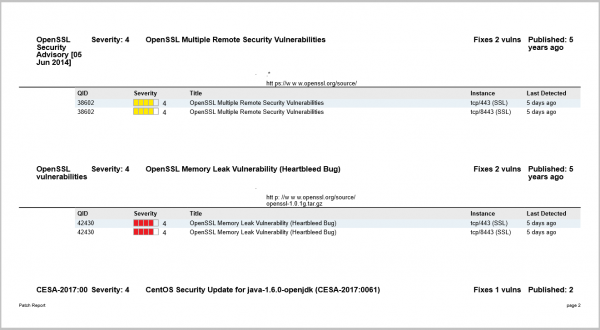
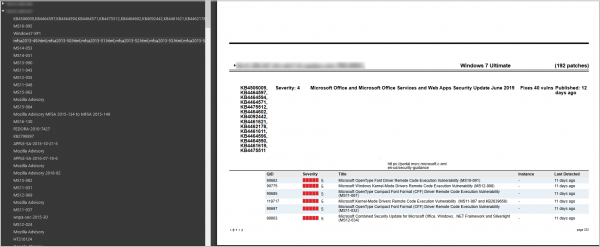
Informe de Parches. Aquí se proporciona una lista completa de parches que deben instalarse para resolver las vulnerabilidades encontradas. Para cada parche hay explicaciones sobre qué vulnerabilidades soluciona, en qué host/sistema debe instalarse y un enlace directo para su descarga.
Informe de conformidad con los estándares PCI DSS. El estándar PCI DSS requiere realizar escaneos de sistemas de información y aplicaciones accesibles desde Internet cada 90 días. Después del escaneo, se puede generar un informe que muestre qué en la infraestructura no cumple con los requisitos del estándar.
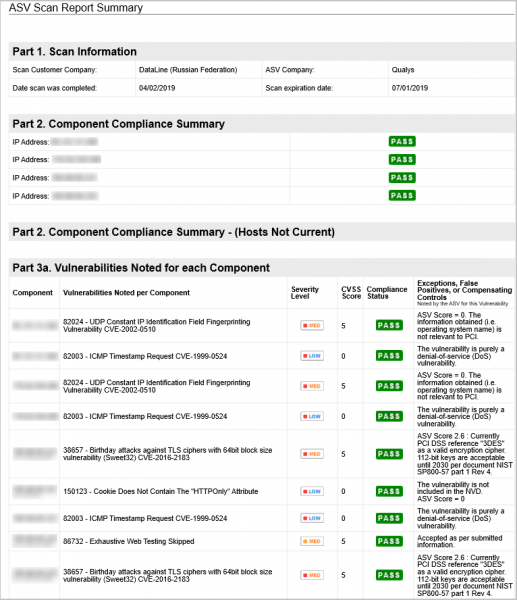
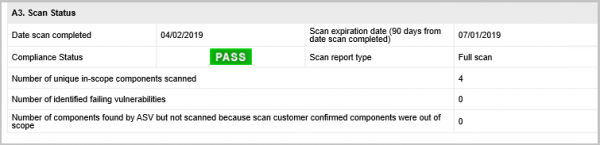
Informes sobre la eliminación de vulnerabilidades. Qualys se puede integrar con un servicio de soporte, y entonces todas las vulnerabilidades encontradas se convertirán automáticamente en tickets. Con este informe se podrá rastrear el progreso en la ejecución de tickets y la eliminación de vulnerabilidades.
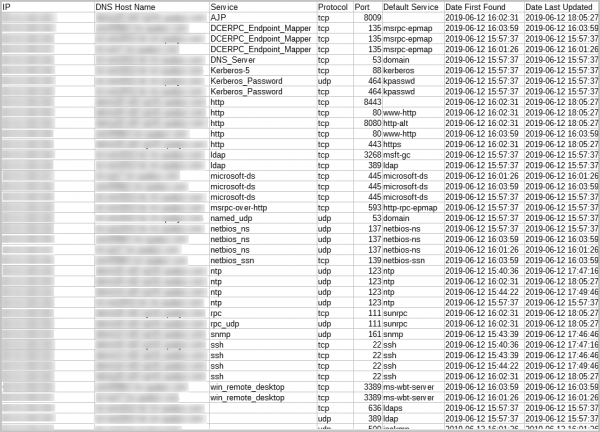
Informes sobre puertos abiertos. Aquí se puede obtener información sobre puertos abiertos y los servicios que funcionan en ellos:
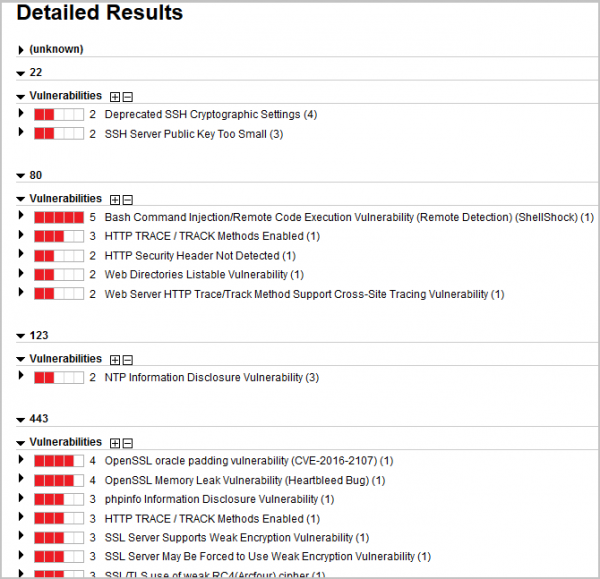
o generar un informe sobre vulnerabilidades en cada puerto:
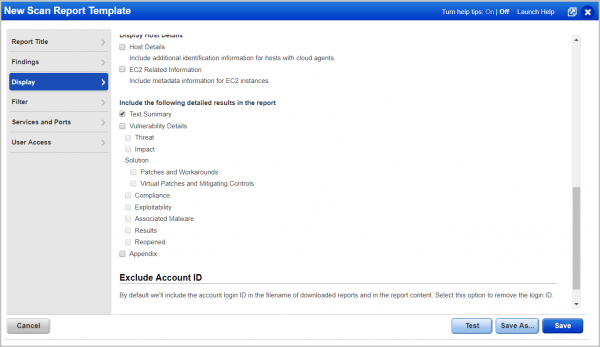
Estos son solo plantillas estándar de informes. Se pueden crear informes propios para tareas específicas, por ejemplo, mostrar solo vulnerabilidades de no menos de nivel cinco de criticidad. Todos los informes están disponibles. Formato de informes: CSV, XML, HTML, PDF y docx.
Y recuerden: La seguridad no es un resultado, sino un proceso. Un escaneo puntual puede revelar problemas en el momento, pero no se trata de un proceso completo de gestión de vulnerabilidades.
Para facilitar esta tarea regular, hemos desarrollado un servicio basado en Qualys Vulnerability Management.
Para todos los lectores de Habr hay una promoción: al contratar el servicio de escaneo anual, dos meses de escaneos son gratuitos. Las solicitudes se pueden enviar , en el campo "Comentario", escriban Habr.
Fuente: habr.com
