

En 2008, tuve la oportunidad de visitar una empresa de TI. En cada empleado se podía percibir una tensión insana. La razón era simple: los móviles debían dejarse en una caja al entrar en la oficina, había una cámara detrás, y dos grandes cámaras adicionales vigilando la oficina, además de un software de control con un keylogger. Y sí, no era la empresa que desarrollaba SORM o sistemas de soporte vital para aviones, sino simplemente un desarrollador de software de negocios, que ahora ha sido absorbido, aplastado y ya no existe (lo cual parece lógico). Si ahora te estiraste y piensas que en tu oficina con hamacas y M&M en cuencos esto no ocurre, podrías estar muy equivocado: simplemente en 11 años el control ha aprendido a ser sutil y correcto, sin confrontaciones por los sitios visitados y las películas descargadas.
Entonces, ¿acaso no se puede vivir sin todo esto? ¿Qué pasa con la confianza, la lealtad, la fe en las personas? No lo creerías, pero hay tantas empresas sin medidas de seguridad. Sin embargo, los empleados logran meter la pata tanto allí como aquí, simplemente porque el factor humano puede destruir mundos, ¡no digamos tu empresa! Entonces, ¿dónde pueden meterse en problemas tus empleados?
Este no es un post muy serio, que tiene precisamente dos funciones: hacer un poco más ameno el día laboral y recordar cosas básicas sobre la seguridad que a menudo se olvidan. Ah, y recordarte una vez más sobre — ¿acaso ese tipo de software no es una cuestión de seguridad? 🙂
¡Vamos en modo aleatorio!
Contraseñas, contraseñas, contraseñas...
Hablas de ellas y una ola de indignación se siente: ¿cómo es posible?, ¡cuántas veces se ha repetido este mensaje, y el problema sigue ahí! En empresas de todos los niveles, desde autónomos hasta corporaciones multinacionales, este es un punto muy doloroso. A veces me parece que si mañana construyen una auténtica Estrella de la Muerte, en el panel de administración habrá algo como admin/admin. Entonces, ¿qué se puede esperar de los usuarios comunes, para quienes su propia página en Vkontakte vale mucho más que la cuenta corporativa? Aquí hay puntos que hay que comprobar:
- Anotar contraseñas en papeles, en la parte trasera del teclado, en la pantalla, debajo del teclado, en una etiqueta en la parte inferior del ratón (¡astutos!) — los empleados nunca deben hacer esto. No porque un hacker aterrador pueda entrar y descargar toda la 1C en una memoria USB durante el almuerzo, sino porque en la oficina puede haber un Sasha resentido que está a punto de renunciar y quiere causar problemas o robar información como último acto. ¿Por qué no hacerlo durante el próximo almuerzo?
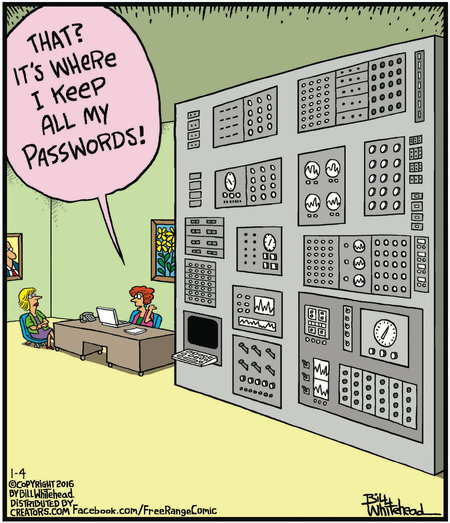
¿Esto? Este objeto almacena todas mis contraseñas.
- Establecer contraseñas simples para acceder a la PC y a programas de trabajo. Fechas de nacimiento, qwerty123 y hasta asdf son combinaciones que tienen cabida en chistes y en las redes sociales, no en el sistema de seguridad corporativa. Establezca requisitos para las contraseñas y su longitud, y programe su renovación periódica.
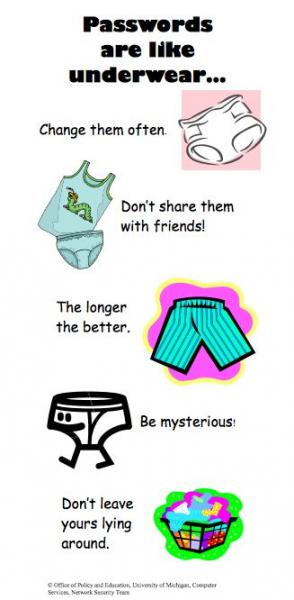
La contraseña es como la ropa interior: cámbiala a menudo, no la compartas con tus amigos, que sea larga es mejor, mantén el misterio, no la dejes esparcida por todas partes.
- Las contraseñas predeterminadas del proveedor para acceder al programa son problemáticas, al menos porque casi todos los empleados del proveedor las conocen, y si estás tratando con un sistema web en la nube, nadie tendrá dificultades para acceder a los datos. Especialmente si además tienes la seguridad de red a nivel de «no desconectar el cable».
- Explique a los empleados que la pista de la contraseña en el sistema operativo no debe ser algo como 'mi cumpleaños', 'nombre de mi hija', 'Clavo-78545-ap#1! en inglés' o 'qwerty y uno con cero'.
¡Mi gatito me proporciona contraseñas magníficas! Camina sobre mi teclado.
Accesos físicos a los expedientes.
¿Cómo está organizado el acceso a la documentación contable y de personal en su empresa (por ejemplo, a los expedientes de los empleados)? Déjame adivinar: si es un pequeño negocio, en la contabilidad o en la oficina del jefe en carpetas en estanterías o en un archivo; si es grande, en el departamento de recursos humanos en estantes. Y si es muy grande, probablemente todo esté bien: una oficina o bloque separado con una llave magnética, a la que solo acceden ciertos empleados, y para entrar, hay que llamar a alguno de ellos y acceder a este compartimento en su presencia. No hay nada complicado en implementar tal protección en cualquier negocio o al menos aprender a no escribir la contraseña de la caja fuerte de la oficina con tiza en la puerta o en la pared (todo basado en hechos reales, no se rían).
¿Por qué es importante? En primer lugar, los empleados tienen una patológica inclinación a conocer lo más secreto sobre los demás: su estado civil, salario, diagnósticos médicos, educación, etc. Esto es como material comprometedora en la competitividad del oficina. Y no te favorecerán las disputas que surgirán cuando el diseñador Petya descubra que gana 20 mil menos que la diseñadora Alisa. En segundo lugar, los empleados pueden tener acceso a información financiera de la empresa (balances, informes anuales, contratos). En tercer lugar, algo elemental puede ser perdido, dañado o robado con el fin de ocultar evidencias en su propia biografía laboral.
Un almacén, donde para algunos es una pérdida, para otros un tesoro.
Si tienes un almacén, considera que tarde o temprano te encontrarás garantizado con delincuentes: así es la psicología del ser humano, que al ver un gran volumen de productos cree firmemente que tomar un poco de mucho no es robo, sino reparto. Y una unidad de este montón puede costar tanto 200 mil, como 300 mil, o varios millones. Desafortunadamente, nada puede detener el robo, excepto el control metódico y total: cámaras, recepción y eliminación mediante códigos de barras, automatización del control de inventario (por ejemplo, en nuestro caso, el control de inventario está organizado de tal manera que el gerente y el supervisor pueden ver los movimientos de mercancías en el almacén en tiempo real).
Por eso, equipa tu almacén hasta los dientes, asegúrate de la seguridad física contra enemigos externos y de la seguridad total contra los internos. Los empleados en transporte, logística y en el almacén deben ser conscientes de que hay control, funciona y que si algo sucede, ellos mismos se castigarán.
*No te metas en la infraestructura.
Si la historia sobre el servidor y la limpiadora ya se ha convertido en un mito y ha pasado a otras industrias (por ejemplo, había una similar sobre el misterioso apagón de un ventilador en la misma sala), los demás siguen siendo una realidad. La seguridad de red y TI en las pequeñas y medianas empresas deja mucho que desear, y a menudo esto no depende de si tienes un administrador de sistema propio o uno contratado. Este último a menudo se desenvuelve incluso mejor.
Entonces, ¿de qué son capaces los empleados aquí?
- Lo más tierno e inofensivo es ir al servidor, mover cables, mirar, derramar té, ensuciar o intentar ajustar algo por tu cuenta. Especialmente esto es común entre los 'usuarios seguros y avanzados', que heroicamente enseñan a sus colegas a desactivar el antivirus y eludir la protección en los PC, convencidos de que son dioses innatos del servidor. En resumen, el acceso autorizado y restringido lo es todo para ti.
- El robo de equipos y el cambio de componentes. ¿Amas tu empresa y les has instalado potentes tarjetas gráficas para que funcionen muy bien el sistema de facturación, CRM y todo lo demás? ¡Excelente! Pero algunos chicos astutos (y a veces chicas) pueden fácilmente reemplazarlas por las de casa y jugar a juegos en un nuevo modelo de oficina, ya que medio mundo no lo sabrá. La misma historia con teclados, ratones, refrigeradores, SAI y todo lo que se pueda sustituir dentro de la configuración de hardware. Al final, asumes el riesgo de daño a la propiedad, su pérdida total y, al mismo tiempo, no obtienes la velocidad y calidad deseadas en el trabajo con sistemas de información y aplicaciones. Lo que salva es un sistema de monitoreo (sistema ITSM) con control de configuraciones, que debe ser proporcionado junto a un administrador de sistemas incorruptible y principista.
¿Quizás quieras buscar un sistema de seguridad mejor? No estoy seguro de que este signo sea suficiente.
- El uso de tus propios módems, puntos de acceso o algún Wi-Fi compartido hace que el acceso a los archivos sea menos seguro y prácticamente incontrolado, lo que puede aprovechar los delincuentes (incluyendo en complicidad con empleados). Además, la probabilidad de que un empleado 'con su internet' pase el tiempo laboral en YouTube, sitios humorísticos y redes sociales es mucho mayor.
- Las mismas contraseñas y nombres de usuario para acceder al panel de administración del sitio, CMS, software de aplicación son cosas terribles que convierten a un empleado torpe o malicioso en un vengador indetectable. Si tienes 5 personas de la misma subred que ingresan con el mismo usuario/contraseña para colgar un banner, verificar enlaces publicitarios y métricas, corregir el maquetado y cargar una actualización, nunca adivinarás quién de ellos accidentalmente convirtió el CSS en una calabaza. Por lo tanto: diferentes usuarios, diferentes contraseñas, registro de acciones y restricción de derechos de acceso.
- ¿Es necesario hablar sobre el software no licenciado que los empleados llevan a sus computadoras para editar algunas fotos o diseñar algo muy aficionado durante el horario laboral? ¿No han oído hablar de la verificación del departamento 'K' de la Policía? ¡Entonces se dirigen a ustedes!
- El antivirus debe funcionar. Sí, algunos de ellos pueden ralentizar el rendimiento de la computadora, ser molestos y parecer un signo de cobardía, pero es mejor prevenir que tener que enfrentar inactividad laboral o, peor aún, datos robados.
- Las advertencias del sistema operativo sobre los peligros de instalar aplicaciones no deben ignorarse. Hoy en día, descargar algo para trabajar es cuestión de segundos o minutos. Por ejemplo, Direct.Commander o el editor de Adwords, algún SEO-parser, y otros. Si con los productos de Yandex y Google todo es más o menos claro, los nuevos picresizers, limpiadores de virus gratuitos, editores de video con tres efectos, capturadores de pantalla, grabadores de Skype y otros 'programitas pequeños' pueden causar daños tanto a una computadora individual como a toda la red de la empresa. Acostumbra a los usuarios a leer lo que desean de su computadora, antes de que llamen al administrador de sistemas y digan que 'todo ha fallado'. En algunas empresas, la situación se resuelve de manera sencilla: muchas utilidades útiles descargadas se encuentran en una unidad de red, donde también se publica una lista de soluciones en línea útiles.
- La política BYOD, o por el contrario, la política de permitir el uso de equipos de trabajo fuera de la oficina, es un lado muy peligroso de la seguridad. En este caso, amigos, familiares, niños, redes públicas no protegidas y otros tienen acceso a la tecnología. Es como una ruleta rusa: se puede llevar cinco años sin problemas, pero también se pueden perder o dañar todos los documentos y archivos valiosos. Además, si un empleado tiene malas intenciones, con un equipo 'móvil' es realmente fácil filtrar datos. También hay que recordar que los empleados a menudo transfieren archivos entre sus computadoras personales, lo que nuevamente puede crear agujeros en la seguridad.
- El bloqueo de dispositivos durante la ausencia es un buen hábito tanto en el ámbito corporativo como personal. De nuevo, protege de colegas curiosos, conocidos y delincuentes en lugares públicos. Es difícil acostumbrarse a ello, pero en uno de mis trabajos anteriores tuvimos una experiencia excelente: los colegas se acercaban a la PC desbloqueada y en todo el monitor aparecía Paint con la frase «¡Bloquea la compu!» y algo cambiaba en el trabajo, por ejemplo, se borraba la última versión descargada o se eliminaba el último error introducido (éramos un grupo de pruebas). Era duro, pero con 1 o 2 veces era suficiente incluso para los menos hábiles. Aunque sospecho que quienes no son del área de TI pueden no entender ese tipo de humor.
- Pero el pecado más grave, por supuesto, recae en el administrador de sistemas y la dirección — en caso de que no utilicen categóricamente sistemas de control de tráfico, equipos, licencias, etc.
Esto, por supuesto, es fundamental, porque la infraestructura de TI es precisamente el lugar donde, cuanto más adentrándose en el bosque, más leña se encuentra. Y esta base debe estar presente en todos, y no ser reemplazada por frases como «todos confían en los demás», «somos una familia», «¿a quién le importa?» — desafortunadamente, esto dura hasta cierto punto.
Es internet, cariño, aquí pueden saber mucho sobre ti.
Es hora de incorporar el manejo seguro de internet en el currículo de educación para la vida en la escuela — y no se trata de las medidas que nos imponen desde fuera. Se trata de la habilidad para distinguir un enlace de otro, comprender dónde hay phishing y dónde hay estafa, no abrir archivos adjuntos de correos con el tema «Conciliación» de direcciones desconocidas, sin antes indagar, etc. Aunque, parece que los estudiantes ya han dominado esto, pero los empleados no. Hay muchas trampas y errores que pueden poner en peligro a toda la empresa de una vez.
- Las redes sociales son una parte de internet que no tiene cabida en el trabajo, pero bloquearlas a nivel empresarial en 2019 es una medida impopular y desmotivadora. Por eso, simplemente hay que informar a todos los empleados sobre cómo verificar la legalidad de los enlaces, hablar sobre los tipos de fraude y pedirles que trabajen en el trabajo.
- El correo electrónico es un punto crítico y probablemente la forma más popular de robar información, introducir malware, infectar computadoras y toda una red. Lamentablemente, muchos empleadores consideran al cliente de correo un artículo de ahorro y utilizan servicios gratuitos, que reciben hasta 200 correos de spam al día, que atraviesan los filtros, etc. Y algunas personas inconscientes abren esos correos, archivos adjuntos, enlaces, imágenes — al parecer, esperan que un príncipe africano les haya dejado una herencia. Después de esto, el administrador tiene mucho trabajo por delante. O ¿era eso lo que se había planeado? Por cierto, otra historia cruel: en una empresa, cada correo de spam reducía el KPI del administrador de sistemas. Al final de un mes, no había más spam — la práctica fue adoptada por la organización principal, y todavía no hay spam. Nosotros resolvimos este problema de manera elegante — desarrollamos nuestro propio cliente de correo e incorporamos esto en nuestro propio , por lo que todos nuestros clientes también obtienen esta característica tan conveniente.
¡La próxima vez que recibas un correo extraño con un icono de clip, no hagas clic en él!
- Los mensajeros también son una fuente de enlaces inseguros, pero es un mal mucho menor que el correo (sin contar el tiempo perdido en charlas en los chats).
Parece que todo esto son trivialidades. Sin embargo, cada una de estas trivialidades puede tener consecuencias catastróficas, especialmente si tu empresa es un objetivo de ataque por parte de competidores. Y esto puede sucederle a cualquiera.
Empleados habladores
Este es el famoso factor humano, del cual será difícil deshacerse. Los empleados pueden discutir sobre trabajo en los pasillos, en cafeterías, en la calle, hablar en voz alta sobre otro cliente frente a un cliente, contar sus logros laborales y proyectos en casa. Por supuesto, la probabilidad de que un competidor esté escuchando por detrás es muy baja (si no están en el mismo centro de negocios, como ha ocurrido), pero la posibilidad de que alguien grabe a una persona hablando claramente de asuntos empresariales con un smartphone y lo suba a YouTube es sorprendentemente mayor. Pero esto es una nimiedad. No es nimiedad cuando tus empleados comparten información sobre el producto o la empresa en entrenamientos, conferencias, meetups, foros profesionales, incluso en Habr. Sobre todo, a menudo las personas provocan deliberadamente a sus oponentes para tener estas conversaciones y llevar a cabo espionaje competitivo.
Una historia ejemplar. En una conferencia de TI de escala galáctica, el ponente de la sección mostró en la diapositiva un esquema completo de la organización de la infraestructura de TI de una gran empresa (top 20). El esquema era mega impresionante, simplemente cósmico, casi todos lo fotografiaron, y rápidamente comenzó a volar por las redes sociales con comentarios entusiastas. Luego, el ponente rastreó a través de geotags, stands y redes sociales donde se publicó y pidió que lo eliminaran, porque pronto recibió una llamada que le dijo que había un problema. Un hablador es un hallazgo para un espía.
La ignorancia... nos libra del castigo
Según el informe global de Kaspersky Lab del año 2017, entre las empresas que enfrentaron incidentes de ciberseguridad en 12 meses, uno de cada diez (11%) de los tipos más serios de incidentes se debía a empleados negligentes e desinformados.
No supongas que los empleados saben todo sobre las medidas de seguridad corporativa, asegúrate de advertirles, realiza capacitaciones, envía interesantes boletines periódicos sobre problemas de seguridad, organiza reuniones con pizza y aclara las cuestiones nuevamente. Y sí, un gran consejo: marca toda la información impresa y electrónica con colores, señales, inscripciones: secreto comercial, confidencial, uso interno, acceso general. Realmente funciona.
El mundo moderno ha puesto a las empresas en una posición muy delicada: hay que equilibrar el deseo del empleado de no solo trabajar arduamente, sino también disfrutar de contenido entretenido en el fondo/o durante los descansos, y las estrictas reglas de seguridad corporativa. Si implementas un hipercontrol y programas de seguimiento absurdos (sí, no es un error tipográfico — esto no es seguridad, es paranoia) y cámaras detrás de la espalda, la confianza de los empleados en la empresa disminuirá, y conservar la confianza también es una herramienta de seguridad corporativa.
Por lo tanto, conoce tus límites, respeta a los empleados, realiza copias de seguridad. Y lo más importante, prioriza la seguridad en vez de la paranoia personal.
Si necesita y compara sus capacidades con tus objetivos y necesidades. Si tienes preguntas o dificultades, escríbenos, llámanos, organizaremos para ti una presentación en línea personalizada — sin clasificaciones ni comparaciones.
 , en el que compartimos cosas no tan formales sobre CRM y negocios sin publicidad.
Fuente: habr.com
