

 El 27 de febrero de 2020, el centro de certificación gratuito Let’s Encrypt .
En un comunicado de prensa festivo, los representantes del proyecto recuerdan que el anterior hito de 100 millones de certificados emitidos se celebró . En ese momento, la cuota de tráfico HTTPS en Internet era del 58% (en EE.UU., del 64%). En dos años y medio, las cifras han crecido considerablemente: "Hoy, el 81% de las páginas cargadas en todo el mundo utilizan HTTPS, y en los Estados Unidos estamos al nivel del 91%! — se alegran los chicos del proyecto. — Un logro increíble. Esto representa un nivel de privacidad y seguridad mucho más alto para todos."
Let’s Encrypt ha desempeñado un papel muy importante en convertir los certificados HTTPS en un estándar utilitario, y la encriptación segura del tráfico se ha convertido en la norma en Internet.
Las pruebas beta del innovador centro de certificación Let’s Encrypt comenzaron en diciembre de 2015. Una característica única del nuevo centro fue que el proceso de emisión de certificados se automatizó completamente desde el inicio.
La configuración automática de HTTPS en el servidor se realiza en dos etapas. En la primera etapa, el agente informa al centro de certificación sobre los derechos del administrador del servidor en el nombre de dominio. Por ejemplo, la verificación puede incluir la creación de un subdominio específico o la instalación dentro del dominio de un recurso HTTP con un URI determinado.
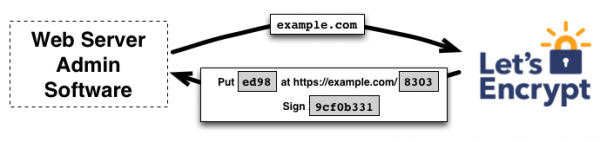
Let’s Encrypt identifica el servidor web con un agente en funcionamiento mediante la clave pública. Las claves pública y privada son generadas por el agente antes de la primera conexión al centro de certificación. Durante la verificación automática, el agente realiza una serie de pruebas: por ejemplo, firma un código de un solo uso con la clave pública y presenta un recurso HTTP con un URI específico. Si la firma digital es correcta y todas las pruebas están aprobadas, se otorgan al agente derechos para gestionar los certificados del dominio.
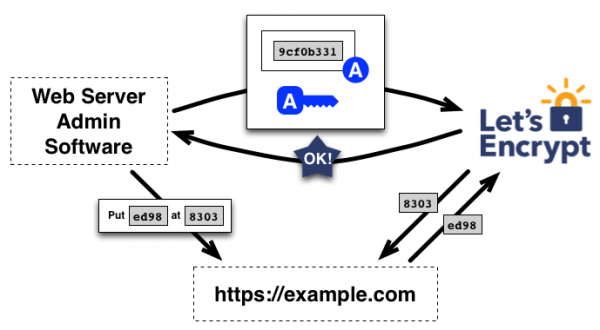
En la segunda etapa, el agente puede solicitar, actualizar y revocar certificados. Para la emisión automática de certificados, se utiliza el protocolo de autenticación de clase "reto-respuesta" llamado Automated Certificate Management Environment (ACME). Todas las manipulaciónes de certificados se realizan sin detener el servidor web mediante el cliente ACME. . Es fácil de usar, funciona en la mayoría de los sistemas operativos y está bien documentado. Hay un modo experto con un conjunto ampliado de configuraciones. Además de Certbot, hay .
El importante papel de Let’s Encrypt
Let’s Encrypt ha revolucionado realmente el mercado, donde anteriormente dominaban los centros de certificación comerciales. Ahora prácticamente han dejado de emitir certificados DV (certificados de validación de dominio), aunque continúan vendiendo certificados de validación de organización (Organization Validation, OV) y certificados de alta confiabilidad (Extended Validation, EV), que Let’s Encrypt no emite porque no se pueden automatizar. Sin embargo, esto es un producto nicho, y en el mercado masivo dominan de manera absoluta los certificados gratuitos de Let’s Encrypt.
Let’s Encrypt ha establecido como estándar la renovación automática de certificados. A pesar de su breve vida útil (90 días), el procedimiento automático elimina el "factor humano", que tradicionalmente representa la principal vulnerabilidad en seguridad. Los administradores de dominios a menudo simplemente olvidan renovar los certificados, lo que causa que los servicios dejen de funcionar. El último caso de este tipo ocurrió con Microsoft Teams. El 3 de febrero de 2020, este servicio de colaboración quedó fuera de línea .
El reemplazo automático de certificados a través del protocolo ACME elimina la posibilidad de estos incidentes.
Aunque el proyecto Let’s Encrypt atiende a la mitad de Internet, en el mundo físico es una pequeña organización sin fines de lucro: "Durante estos dos años y medio nuestra organización ha crecido, pero muy poco! —escriben ellos. — En junio de 2017 atendíamos alrededor de 46 millones de sitios web con 11 empleados a tiempo completo y un presupuesto anual de $2.61 millones. Hoy atendemos casi 192 millones de sitios web con 13 empleados a tiempo completo y un presupuesto anual de aproximadamente $3.35 millones. Esto significa que atendemos más de cuatro veces más sitios con solo dos empleados adicionales y un aumento del presupuesto del 28%."
El apoyo al proyecto se realiza a través de y .
A día de hoy, HTTPS se ha convertido en el estándar de facto en Internet. Desde el año pasado, los principales navegadores advierten a los usuarios sobre los peligros de conectarse a sitios que no cifran el tráfico a través de HTTPS. En este cambio del panorama de seguridad, Let’s Encrypt ha desempeñado un papel fundamental.
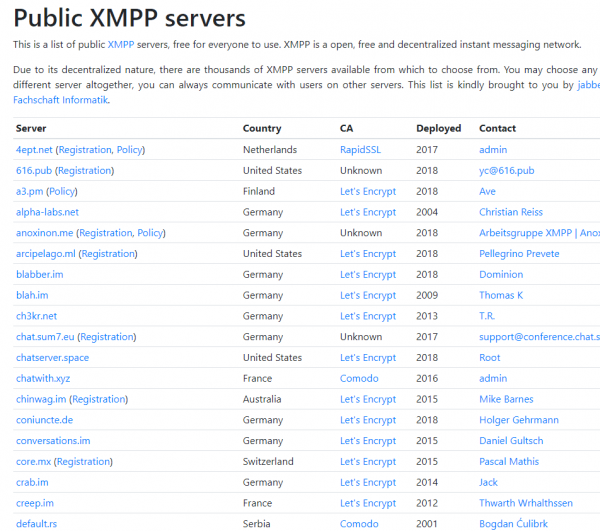
Además, Let’s Encrypt literalmente . Ahora Jabber funciona con cifrado seguro tanto a nivel cliente-servidor como servidor-servidor, y la gran mayoría de los certificados fueron emitidos por Let’s Encrypt.
«Como comunidad, hemos hecho cosas increíbles para proteger a las personas en Internet», se dice en el . «La emisión de mil millones de certificados es una confirmación de todo el progreso que hemos logrado como comunidad».
Fuente: habr.com
