

 Minimización de riesgos en el uso de DoH y DoT
Protección contra DoH y DoT
¿Controla su tráfico DNS? Las organizaciones invierten mucho tiempo, dinero y esfuerzo en asegurar sus redes. Sin embargo, una de las áreas que a menudo no recibe la atención adecuada es el DNS.
Una buena visión general de los riesgos que presenta el DNS es en la conferencia Infosecurity.
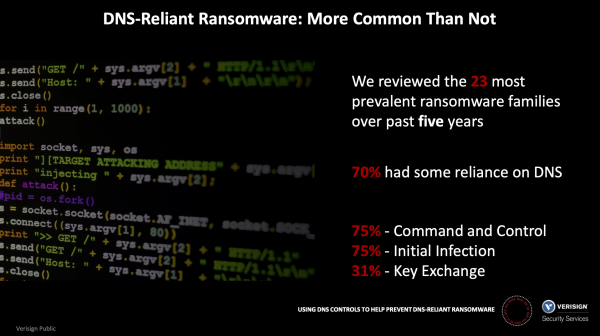 El 31% de las familias de malware encuestadas utilizaron DNS para el intercambio de claves. Las conclusiones del estudio
El 31% de las familias de malware encuestadas utilizaron DNS para el intercambio de claves.
El problema es serio. Según el laboratorio de investigación Palo Alto Networks Unit 42, aproximadamente el 85% de los malware utilizan DNS para establecer un canal de control y gestión, lo que permite a los atacantes introducir fácilmente malware en su red y robar datos. Desde su creación, el tráfico DNS ha sido en su mayoría no cifrado y fácilmente analizable por mecanismos de protección NGFW.
Han surgido nuevos protocolos para DNS, destinados a mejorar la privacidad de las conexiones DNS. Están siendo apoyados activamente por los principales proveedores de navegadores y otros proveedores de software. Pronto comenzará a crecer el tráfico DNS cifrado en las redes corporativas. El tráfico DNS cifrado, que no se analiza adecuadamente y está permitido, representa una amenaza para la seguridad de la empresa. Por ejemplo, una de esas amenazas son los criptolocker, que utilizan DNS para el intercambio de claves de cifrado. Los atacantes ahora exigen rescates de varios millones de dólares para restaurar el acceso a sus datos. En la empresa Garmin, por ejemplo, pagaron 10 millones de dólares.
Con la configuración correcta, los NGFW pueden prohibir o proteger el uso de DNS-over-TLS (DoT) y pueden utilizarse para prohibir el uso de DNS-over-HTTPS (DoH), lo que permite analizar todo el tráfico DNS en su red.
¿Qué es DNS cifrado?
Qué es DNS
El sistema de nombres de dominio (DNS) convierte nombres de dominio legibles por humanos (por ejemplo, la dirección ) a direcciones IP (por ejemplo, 34.107.151.202). Cuando un usuario ingresa un nombre de dominio en el navegador web, el navegador envía una consulta DNS al servidor DNS solicitando la dirección IP asociada con ese nombre de dominio. En respuesta, el servidor DNS devuelve la dirección IP que utilizará este navegador.
Las consultas y respuestas DNS se envían a través de la red como texto plano en formato no cifrado, lo que las hace vulnerables a la espionaje o a la modificación de respuestas que desvíen al navegador a servidores maliciosos. El cifrado de DNS dificulta el seguimiento de las consultas DNS o su modificación durante la transmisión. El cifrado de las consultas y respuestas DNS te protege contra ataques de tipo Man-in-the-Middle, cumpliendo al mismo tiempo las mismas funciones que el protocolo DNS tradicional (sistema de nombres de dominio) con texto claro.
En los últimos años, se han implementado dos protocolos de cifrado DNS:
DNS-over-HTTPS (DoH)
DNS-over-TLS (DoT)
Estos protocolos tienen un rasgo en común: ocultan intencionadamente las consultas DNS de cualquier interceptación… e incluso de los responsables de seguridad de la organización. Los protocolos utilizan principalmente el protocolo TLS (Transport Layer Security) para establecer una conexión cifrada entre el cliente que realiza las consultas y el servidor que resuelve las consultas DNS, a través de un puerto que generalmente no se utiliza para el tráfico DNS.
La privacidad de las consultas DNS es una gran ventaja de estos protocolos. Sin embargo, crean problemas para los responsables de seguridad, que deben supervisar el tráfico de la red y detectar y bloquear conexiones maliciosas. Dado que los protocolos difieren en su implementación, los métodos de análisis también variarán entre DoH y DoT.
DNS over HTTPS (DoH)
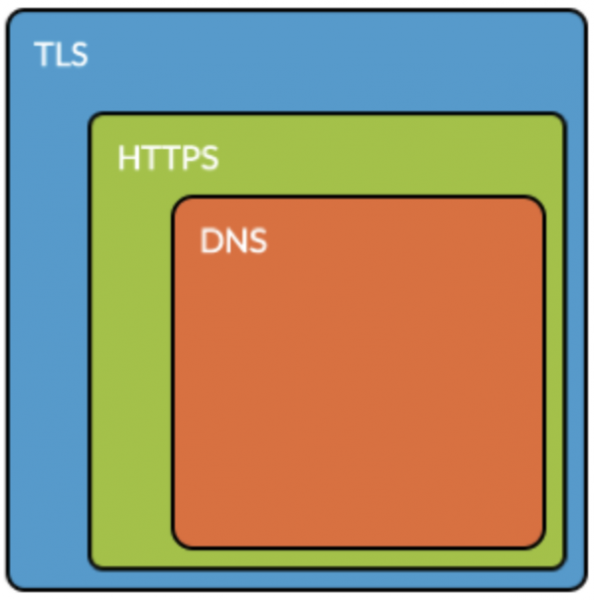 DNS dentro de HTTPS
DoH utiliza el conocido puerto 443 para HTTPS, para el cual se especifica en el RFC que la tarea es "mezclar el tráfico de DoH con otro tráfico HTTPS en la misma conexión", "dificultando el análisis del tráfico DNS" y, de esta manera, evadiendo las medidas de control corporativo ( ). El protocolo DoH utiliza cifrado TLS y la sintaxis de consultas proporcionada por los estándares comunes de HTTPS y HTTP/2, añadiendo consultas y respuestas DNS sobre las solicitudes estándar HTTP.
Riesgos asociados con DoH
Si no puede distinguir entre el tráfico HTTPS normal y las solicitudes DoH, las aplicaciones dentro de su organización pueden (y lo harán) eludir la configuración local de DNS, redirigiendo las solicitudes a servidores externos que responden a las solicitudes DoH, lo que elude cualquier monitoreo, es decir, destruye la posibilidad de controlar el tráfico DNS. En ideal, debe controlar DoH utilizando funciones de descifrado HTTPS.
Y en la última versión de sus navegadores, y ambas empresas trabajan en la posibilidad de usar DoH por defecto para todas las solicitudes DNS. para integrar DoH en sus sistemas operativos. Un inconveniente es que no solo empresas respetables de software, sino también atacantes han comenzado a utilizar DoH como medio para eludir las medidas tradicionales del firewall corporativo. (Por ejemplo, consulte los siguientes artículos: , y .) En cualquier caso, tanto el tráfico DoH benigno como el malicioso permanecerán sin ser detectados, dejando a la organización ciega al uso malicioso de DoH como canal para el control de malware (C2) y el robo de datos confidenciales.
Asegurando la visibilidad y el control del tráfico DoH
Como mejor solución para controlar DoH, recomendamos configurar en NGFW el descifrado del tráfico HTTPS y la bloqueo del tráfico DoH (nombre de la aplicación: dns-over-https).
Primero, asegúrese de que el NGFW esté configurado para descifrar HTTPS, de acuerdo con .
En segundo lugar, cree una regla para el tráfico de la aplicación 'dns-over-https', como se muestra a continuación:
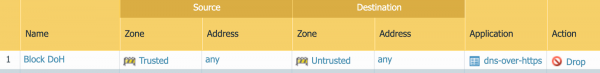 Regla de Palo Alto Networks NGFW para bloquear DNS-over-HTTPS
Como alternativa intermedia (si su organización no ha implementado completamente el descifrado HTTPS), el NGFW se puede configurar para aplicar la acción 'denegar' al ID de aplicación 'dns-over-https', pero el efecto estará limitado a bloquear ciertos servidores DoH bien conocidos por su nombre de dominio, ya que sin el descifrado HTTPS, el tráfico DoH no puede ser verificado completamente (ver. y busque la frase 'dns-over-https').
DNS sobre TLS (DoT)
 DNS dentro de TLS
Mientras que el protocolo DoH intenta mezclarse con otro tráfico en el mismo puerto, DoT, por el contrario, utiliza por defecto un puerto especial reservado solo para este propósito, incluso prohibiendo específicamente el uso del mismo puerto para tráfico DNS no cifrado tradicional ( ).
El protocolo DoT utiliza el protocolo TLS para proporcionar cifrado, encapsulando las solicitudes estándar del protocolo DNS, con tráfico que utiliza el bien conocido puerto 853 ( ). El protocolo DoT fue diseñado para facilitar a las organizaciones bloquear tráfico en el puerto, ya sea aceptando su uso, pero incluyendo la desencriptación en ese puerto.
Riesgos asociados con DoT
Google implementó DoT en su cliente , teniendo la configuración automática de usar DoT, si está disponible, activada por defecto. Si ha evaluado los riesgos y está listo para utilizar DoT a nivel organizacional, los administradores de red deben permitir explícitamente el tráfico saliente en el puerto 853 a través de su perímetro para este nuevo protocolo.
Asegurando visibilidad y control del tráfico DoT
Como mejor práctica para el control de DoT, recomendamos cualquiera de las siguientes, según los requisitos de su organización:
Configure un NGFW para desencriptar todo el tráfico para el puerto de destino 853. Con la desencriptación del tráfico, el DoT aparecerá como una aplicación DNS, a la que puede aplicar cualquier acción, como habilitar la suscripción. para controlar dominios DGA o uno ya existente y anti-spyware.
Como alternativa, se puede bloquear completamente el tráfico 'dns-over-tls' a través del puerto 853 utilizando el motor App-ID. Por lo general, este tráfico está bloqueado por defecto, no se requieren acciones (a menos que haya permitido específicamente la aplicación 'dns-over-tls' o el tráfico a través del puerto 853).
Fuente: habr.com
