

TL;DR Si necesitas un antivirus en tus dispositivos móviles corporativos, significa que estás haciendo todo mal y el antivirus no te ayudará.
Esta publicación es el resultado de intensos debates sobre si es necesario tener un antivirus en un teléfono móvil corporativo, en qué casos funciona y en cuáles es inútil. El artículo analiza los modelos de amenazas de los cuales, en teoría, un antivirus debería proteger.
A menudo, los vendedores de antivirus logran convencer a los clientes corporativos de que un antivirus aumentará significativamente su seguridad, pero en la mayoría de los casos esta protección es ilusoria, lo que solo disminuye la vigilancia tanto de los usuarios como de los administradores.
La infraestructura corporativa correcta
Cuando en una empresa hay decenas o incluso miles de empleados, configurar manualmente cada dispositivo del usuario no es posible. Las configuraciones pueden cambiar cada día, llegan nuevos empleados, sus teléfonos móviles y portátiles se rompen o se pierden. Al final, el trabajo de los administradores consistiría en implementar nuevas configuraciones en los dispositivos de los empleados todos los días.
Desde hace tiempo, esta tarea se ha empezado a resolver en las computadoras de escritorio. En el mundo de Windows, generalmente, esta gestión se realiza a través de Active Directory, sistemas de autenticación centralizados (Single Sign In), etc. Pero ahora todos los empleados tienen teléfonos inteligentes que se suman a los computadores, donde se llevan a cabo gran parte de los procesos laborales y se almacenan datos importantes. Microsoft intentó integrar sus teléfonos en Windows Phone en un ecosistema único con Windows, pero esta idea murió junto con la muerte oficial de Windows Phone. Por lo tanto, en el entorno corporativo, en cualquier caso, se debe elegir entre Android e iOS.
Actualmente, en el entorno corporativo, para gestionar los dispositivos de los empleados, está de moda el concepto de UEM (Gestión de Puntos Finales Unificados). Este es un sistema de gestión centralizada de dispositivos móviles y computadores de escritorio.
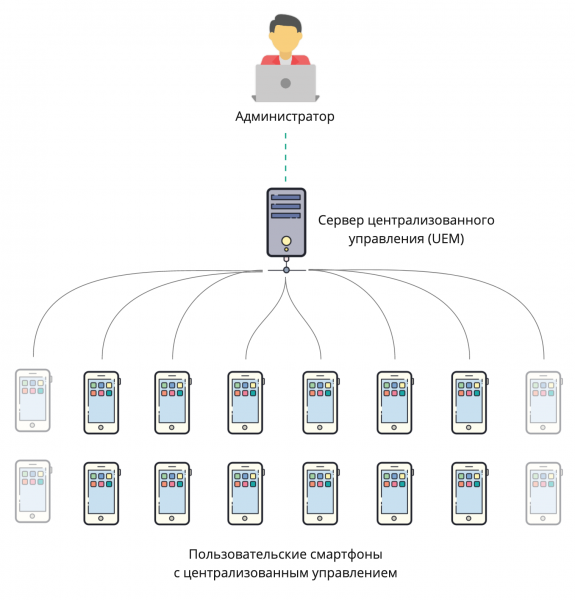
Gestión centralizada de dispositivos de usuario (Gestión de Puntos Finales Unificados)
El administrador del sistema UEM puede establecer diferentes políticas para los dispositivos de usuario. Por ejemplo, permitir al usuario un mayor o menor control sobre el dispositivo, instalar aplicaciones de fuentes externas, etc.
Lo que UEM puede hacer:
Gestionar todas las configuraciones — el administrador puede prohibir completamente al usuario modificar la configuración del dispositivo y cambiarlas de forma remota.
Controlar el software en el dispositivo — permitir la instalación de programas en el dispositivo y realizar instalaciones automáticas sin el conocimiento del usuario. Además, el administrador puede prohibir o permitir la instalación de programas desde la tienda de aplicaciones o desde fuentes no confiables (desde archivos APK en caso de Android).
Bloqueo remoto — en caso de que el teléfono se pierda, el administrador puede bloquear el dispositivo o borrar los datos. Algunos sistemas también permiten establecer la eliminación automática de datos si el teléfono no se ha comunicado con el servidor durante más de N horas, para evitar intentos de hackeo fuera de línea, donde los atacantes pueden haber extraído la tarjeta SIM antes de que se enviara una orden de borrado desde el servidor.
Recopilar estadísticas — rastrear la actividad del usuario, el tiempo de uso de aplicaciones, la ubicación, el nivel de batería, etc.
Tipos de UEM
Hay dos enfoques fundamentalmente diferentes para la gestión centralizada de los smartphones de los empleados: en un caso, la empresa adquiere dispositivos de un solo fabricante para los empleados y generalmente elige un sistema de gestión del mismo proveedor. En el otro caso, los empleados usan sus dispositivos personales para trabajar, y aquí comienza un auténtico zoológico de sistemas operativos, versiones y plataformas.
BYOD (Bring Your Own Device, Trae tu propio dispositivo) — concepto en el que los empleados utilizan sus dispositivos personales y cuentas para trabajar. Algunos sistemas de gestión centralizada permiten agregar una segunda cuenta de trabajo y separar completamente los datos personales y laborales.
— es el sistema nativo de gestión centralizada de Apple. Solo puede gestionar dispositivos de Apple, computadoras con macOS y teléfonos con iOS. Soporta BYOD y crea un segundo entorno aislado con otra cuenta de iCloud.
— permite gestionar teléfonos con Android y Apple iOS, así como computadoras de escritorio con Windows 10. Se declara soporte para BYOD.
— solo soporta dispositivos móviles Samsung. Por lo tanto, solo se puede utilizar de inmediato .
De hecho, hay muchos más proveedores de UEM, pero no vamos a analizarlos todos en este artículo. Lo principal que debe tenerse en cuenta es que estos sistemas ya existen y permiten al administrador configurar los dispositivos de usuario de acuerdo con el modelo de amenazas existente.
Modelo de amenazas
Antes de elegir herramientas de protección, es necesario entender de qué nos estamos protegiendo, qué es lo peor que puede suceder en nuestro caso particular. En términos generales: nuestro torso es fácilmente vulnerable a una bala e incluso a un tenedor con un clavo, pero no nos ponemos un chaleco antibalas al salir de casa. Por lo tanto, el riesgo de ser asesinado en el camino al trabajo no entra en nuestro modelo de amenazas, aunque estadísticamente no es tan increíble. Sin embargo, en ciertas condiciones, llevar un chaleco antibalas es bastante justificable.
En diferentes empresas, los modelos de amenazas varían. Tomemos, por ejemplo, el teléfono inteligente de un mensajero que está entregando un paquete a un cliente. En su teléfono inteligente solo hay una dirección de entrega actual y la ruta en el mapa. Lo peor que puede pasar con sus datos es la filtración de las direcciones de entrega de los paquetes.
Ahora, hablemos del teléfono inteligente de un contador. Él tiene acceso a la red corporativa a través de VPN, tiene instalada la aplicación del banco corporativo y guarda documentos con información valiosa. Es evidente que el valor de los datos en estos dos dispositivos varía significativamente y deben ser protegidos de manera diferente.
¿Nos salvará el antivirus?
Desafortunadamente, detrás de los eslóganes de marketing se pierde el verdadero sentido de las tareas que realiza un antivirus en un dispositivo móvil. Intentemos desglosar detalladamente qué hace un antivirus en el teléfono.
Auditoría de seguridad
La mayoría de los modernos antivirus móviles realizan una auditoría de la configuración de seguridad del dispositivo. A veces, esta auditoría se denomina 'comprobación de reputación del dispositivo'. Los antivirus consideran que un dispositivo es seguro si se cumplen cuatro condiciones:
- El dispositivo no está comprometido (root, jailbreak).
- Hay una contraseña configurada en el dispositivo.
- La depuración por USB no está habilitada en el dispositivo.
- No se permite la instalación de aplicaciones de fuentes no confiables (sideloading) en el dispositivo.
Si después de la verificación se determina que el dispositivo es inseguro, el antivirus notificará al propietario y sugerirá desactivar la funcionalidad "peligrosa" o restaurar el firmware de fábrica si se detectan signos de root o jailbreak.
Según las normas corporativas, no es suficiente solo notificar al usuario. Es necesario eliminar configuraciones inseguras. Para ello, se deben establecer políticas de seguridad en los dispositivos móviles utilizando un sistema UEM. En caso de detectar root/jailbreak, se deben eliminar rápidamente los datos corporativos del dispositivo y bloquear su acceso a la red corporativa. Esto también es posible con UEM. Solo después de estos procedimientos se puede considerar que el dispositivo móvil es seguro.
Búsqueda y eliminación de virus
Contrario a la creencia popular de que no existen virus para iOS, esto no es cierto. Aún existen exploits en la naturaleza para versiones antiguas de iOS que a través de la explotación de vulnerabilidades en el navegador. Sin embargo, debido a la arquitectura de iOS, el desarrollo de antivirus para esta plataforma es inviable. La principal razón es que las aplicaciones no pueden acceder a la lista de aplicaciones instaladas y tienen muchas restricciones para acceder a archivos. Solo el UEM puede obtener la lista de aplicaciones iOS instaladas, pero ni siquiera el UEM puede acceder a los archivos.
Con Android, la situación es diferente. Las aplicaciones pueden obtener información sobre las aplicaciones instaladas en el dispositivo. Incluso pueden acceder a sus distribuciones (por ejemplo, Apk Extractor y sus análogos). Las aplicaciones de Android también tienen la posibilidad de acceder a archivos (por ejemplo, Total Commander, entre otros). Las aplicaciones de Android se pueden descompilar.
Con tales capacidades, se presenta un algoritmo antivirus lógico:
- Verificación de aplicaciones
- Obtener la lista de aplicaciones instaladas y sus sumas de verificación (SV) de sus distribuciones.
- Verificar las aplicaciones y sus SV primero en la base de datos local y luego en la base de datos global.
- Si la aplicación es desconocida, enviar su distribución a la base de datos global para análisis y descompilación.
- Verificación de archivos, búsqueda de firmas de virus
- Verificar las SV de los archivos en la base de datos local y luego en la base de datos global.
- Verificar la presencia de contenido inseguro en los archivos (scripts, exploits, etc.) en la base de datos local y luego en la base de datos global.
- Si se detecta malware, informar al usuario y/o bloquear el acceso del usuario al malware y/o pasar la información al UEM. Es necesario transmitir información al UEM porque el antivirus no puede eliminar malware del dispositivo por sí mismo.
Lo que más preocupa es la posibilidad de transferir distribuidores de programas del dispositivo a un servidor externo. Sin esto, no se puede implementar el 'análisis de comportamiento' que afirman los fabricantes de antivirus, ya que no se puede ejecutar la aplicación en una 'sandbox' separada o descompilarla (cuán efectiva sea esto con el uso de ofuscación es una pregunta complicada por sí sola). Por otro lado, en los dispositivos móviles de los empleados pueden estar instaladas aplicaciones corporativas que son desconocidas para el antivirus, porque no están en Google Play. Estas aplicaciones móviles pueden contener datos sensibles, lo que impide que se publiquen en la tienda pública. La transferencia de tales distribuidores al fabricante del antivirus parece incorrecta desde el punto de vista de la seguridad. Tiene sentido incluirlas en las excepciones, pero no sé de la existencia de tal mecanismo hasta ahora.
Malware sin privilegios de root puede
1. Dibujar una ventana invisible sobre la aplicación o inyectar su propio teclado para copiar los datos ingresados por el usuario: credenciales, información de tarjetas bancarias, etc. Un ejemplo reciente es la vulnerabilidad , que permite sustituir la pantalla activa de la aplicación y así obtener acceso a los datos que ingresa el usuario. Para el usuario, esto significa la posibilidad de robo de la cuenta de Google con acceso a la copia de seguridad del dispositivo y a los datos de las tarjetas bancarias. Para la organización, a su vez, es importante no perder sus datos. Si los datos se encuentran en la memoria privada de la aplicación y no se almacenan en la copia de seguridad de Google, el malware no podrá acceder a ellos.
2. Obtener acceso a datos en directorios públicos – descargas, documentos, galería. No se recomienda almacenar información valiosa para la empresa en estos directorios, porque cualquier aplicación puede acceder a ellos. Además, el propio usuario siempre podrá compartir un documento confidencial a través de cualquier aplicación disponible.
3. Molestar al usuario con publicidad, minar bitcoins, formar parte de un botnet, etc.. Esto puede afectar negativamente el rendimiento del usuario y/o del dispositivo, pero no representará una amenaza para los datos corporativos.
El malware con privilegios de root puede hacer cualquier cosa. Son poco comunes porque hackear dispositivos Android modernos mediante una aplicación es prácticamente imposible. La última vulnerabilidad de este tipo fue descubierta en 2016. Se trataba del famoso Dirty COW, al que se le asignó el número . Lo clave aquí es que, al detectar signos de intrusión, el cliente UEM borrará toda la información corporativa del dispositivo, por lo que la probabilidad de un robo exitoso de datos mediante este tipo de malware en el mundo corporativo es baja.
Los archivos maliciosos pueden dañar tanto el dispositivo móvil como los sistemas corporativos a los que tiene acceso. Analicemos estos escenarios con más detalle.
Un dispositivo móvil puede dañarse, por ejemplo, si se descarga una imagen que, al abrirla o al intentar establecerla como fondo de pantalla, convierte el dispositivo en un 'ladrillo' o lo reinicia. Lo más probable es que esto cause daño al dispositivo o al usuario, pero no afectará la privacidad de los datos. Aunque a veces hay excepciones.
Recientemente se discutió la vulnerabilidad . Se afirmó que a través de esta se podía acceder a la consola de dispositivos móviles Samsung mediante una imagen infectada enviada por correo electrónico, mensajería o MMS. Aunque acceder a la consola significa tener acceso solo a los datos en directorios públicos, donde no debería haber información confidencial, la privacidad de los datos personales de los usuarios se ve amenazada, y esto asustó a los usuarios. Aunque en realidad, atacar dispositivos solo es posible a través de MMS. Y para un ataque exitoso, es necesario enviar entre 75 y 450 (!) mensajes. Aquí, desafortunadamente, el antivirus no ayudará, porque no tiene acceso al registro de mensajes. Para protegerse de esto, hay solo dos opciones. Actualizar el sistema operativo o bloquear los MMS. La primera opción puede tardar mucho en llegar y tal vez nunca llegue, ya que los fabricantes de dispositivos no lanzan actualizaciones para todos los dispositivos. Desactivar la recepción de MMS en este caso es mucho más sencillo.
Los archivos que se transfieren desde dispositivos móviles pueden dañar los sistemas corporativos. Por ejemplo, en un dispositivo móvil hay un archivo infectado que no puede dañar el dispositivo, pero puede infectar una computadora con Windows. El usuario envía dicho archivo por correo electrónico a un colega. Al abrirlo en su PC, puede infectarse. Sin embargo, en el camino de este vector de ataque hay al menos dos antivirus: uno en el servidor de correo electrónico y otro en el PC del destinatario. Añadir un tercer antivirus en el dispositivo móvil parece ser una paranoia total.
Como se puede ver, la mayor amenaza en el mundo digital corporativo proviene del malware sin privilegios de root. ¿De dónde pueden venir en un dispositivo móvil?
A menudo se instalan mediante sideloading, adb o tiendas de terceros, que deben estar prohibidas en dispositivos móviles con acceso a la red corporativa. Quedan dos opciones para la llegada del malware: desde Google Play o desde UEM.
Antes de su publicación en Google Play, todas las aplicaciones pasan por un control obligatorio. Sin embargo, para las aplicaciones con un número reducido de instalaciones, las verificaciones suelen realizarse sin intervención humana, solo de forma automática. Por lo tanto, a veces el malware llega a Google Play, aunque no con frecuencia. Un antivirus cuyas bases se actualizan a tiempo podrá detectar aplicaciones con malware en el dispositivo antes que Google Play Protect, que todavía se queda atrás en la velocidad de actualización de las bases de antivirus.
UEM puede instalar cualquier aplicación en el dispositivo móvil, incluido el malware, por lo que todas las aplicaciones deben ser verificadas previamente. Las aplicaciones se pueden verificar tanto durante su desarrollo mediante herramientas de análisis estático y dinámico, como justo antes de su distribución mediante "sandbox" especializados y/o soluciones antivirus. Es importante que la aplicación sea verificada una sola vez antes de ser cargada en UEM. Por lo tanto, incluso en este caso, no se necesita un antivirus en el dispositivo móvil.
Protección de red
Como parte de la protección de red, dependiendo del fabricante del antivirus, se pueden ofrecer una o varias de las siguientes funciones.
La filtración de URL se aplica con el objetivo de:
- Bloquear el tráfico según las categorías de recursos. Por ejemplo, para prohibir ver noticias u otro contenido no corporativo hasta el mediodía, cuando el empleado es más efectivo. En la práctica, el bloqueo a menudo funciona con muchas limitaciones: a los fabricantes de antivirus no siempre les resulta posible actualizar a tiempo los directorios de categorías de recursos, teniendo en cuenta la existencia de varios "espejos". Además, existen los anonymizers y Opera VPN, a los cuales el bloqueo rara vez se aplica.
- Protección contra phishing o suplantación de hosts de destino. Para esto, las URL a las que accede el dispositivo se verifican previamente con la base de datos antivirus. Los enlaces, así como los recursos a los que conducen (incluidos posibles redireccionamientos múltiples), se verifican con la base de datos de sitios web de phishing conocidos. También se verifica el nombre de dominio, certificado y dirección IP entre el dispositivo móvil y el servidor de confianza. Si el cliente y el servidor obtienen datos diferentes, entonces se trata de un MITM ("hombre en el medio"), o bloqueo de tráfico por parte del mismo antivirus o de varios tipos de proxies y filtros web en la red a la que está conectado el dispositivo móvil. Afirmar con seguridad que hay alguien en el medio es complicado.
Para acceder al tráfico móvil, el antivirus construye un VPN o utiliza las capacidades de Accessibility API (API para aplicaciones diseñadas para personas con discapacidades). No es posible el funcionamiento simultáneo de varios VPN en un dispositivo móvil, por lo que la protección de red de los antivirus que construyen su propio VPN no es aplicable en el mundo corporativo. El VPN del antivirus simplemente no funcionará junto con el VPN corporativo que se utiliza para acceder a la red corporativa.
Proporcionar acceso al antivirus a la Accessibility API conlleva otro peligro. El acceso a la Accessibility API significa, de hecho, permitir que haga cualquier cosa en nombre del usuario: ver lo que ve el usuario, realizar acciones en las aplicaciones en lugar del usuario, etc. Dado que el usuario debe otorgar explícitamente dicho acceso al antivirus, es probable que se niegue a hacerlo. O, si se le obliga, comprará otro teléfono sin antivirus.
Cortafuegos
Bajo este nombre general se ocultan tres funciones:
- Recopilación de estadísticas sobre el uso de la red, desglosadas por aplicaciones y tipo de red (Wi-Fi, operador móvil). La mayoría de los fabricantes de dispositivos Android proporcionan estos datos en la aplicación 'Configuraciones'. La duplicación en la interfaz del antivirus móvil parece redundante. La información acumulada de todos los dispositivos puede ser de interés. La recopilan y analizan con éxito los sistemas UEM.
- Límite de tráfico móvil: configuración de un límite y notificación al alcanzarlo. Los usuarios de la mayoría de los dispositivos Android tienen acceso a estas funciones en la aplicación 'Configuraciones'. La configuración centralizada de restricciones es una tarea del UEM, no del antivirus.
- Esencialmente, el cortafuegos. O, de otro modo, la restricción de acceso a ciertas direcciones IP y puertos. Considerando el DDNS en todos los recursos populares y la necesidad de activar una VPN para estos fines, que, como se mencionó anteriormente, no puede funcionar conjuntamente con la VPN principal, la función parece inaplicable en la práctica corporativa.
Verificación de la confianza de Wi-Fi
Los antivirus móviles pueden evaluar la seguridad de las redes Wi-Fi a las que se conecta el dispositivo móvil. Se puede suponer que se verifica la presencia y la solidez del cifrado. Sin embargo, todos los programas modernos utilizan cifrado para transmitir datos sensibles. Por lo tanto, si algún programa es vulnerable a nivel de enlace, también es peligrosos usarlo a través de cualquier canal de internet, no solo a través de Wi-Fi público.
Por lo tanto, el Wi-Fi público, incluso sin cifrado, no es más peligroso ni menos seguro que cualquier otro canal de transmisión de datos no confiables sin cifrado.
Protección contra el spam
La protección generalmente se reduce a filtrar llamadas entrantes según una lista proporcionada por el usuario o una base de datos de spammers conocidos que continuamente molestan con seguros, créditos e invitaciones al teatro. Aunque en la autoaislación no llaman, pronto volverán a hacerlo. Solo las llamadas están sujetas a filtrado. Los mensajes en Android actuales no son filtrados. Teniendo en cuenta el cambio regular de números por parte de los spammers y la imposibilidad de proteger los canales de texto (SMS, mensajeros), la funcionalidad tiene un carácter más de marketing que práctico.
Protección antirrobo
Ejecutar acciones remotas en un dispositivo móvil en caso de pérdida o robo. Alternativa a los servicios Find My iPhone y Find My Device de Apple y Google, respectivamente. A diferencia de sus homólogos, los servicios de los fabricantes de antivirus no pueden proporcionar el bloqueo del dispositivo si el atacante ha logrado restablecerlo a la configuración de fábrica. Pero si eso no ha sucedido, se puede hacer lo siguiente de forma remota con el dispositivo:
- Bloquear. Protección contra un ladrón cercano, ya que se puede eludir fácilmente el restablecimiento del dispositivo a la configuración de fábrica a través del modo de recuperación.
- Conocer las coordenadas del dispositivo. Útil cuando el dispositivo ha sido perdido recientemente.
- Activar una fuerte señal acústica para localizar el dispositivo, si está configurado en modo silencioso.
- Restablecer el dispositivo a la configuración de fábrica. Tiene sentido cuando el usuario ha reconocido que el dispositivo se ha perdido irremediablemente, pero no quiere que los datos almacenados en él sean divulgados.
- Tomar una foto. Fotografiar al ladrón si tiene el teléfono en sus manos. La funcionalidad más dudosa: la probabilidad de que el ladrón se admire en el teléfono con buena iluminación es baja. Sin embargo, tener una aplicación en el dispositivo que puede operar la cámara del smartphone de manera discreta, tomar fotos y enviarlas a su servidor, genera una preocupante inquietud.
La ejecución remota de comandos es básica en cualquier sistema UEM. La única ausencia es la fotografía remota. Este es un camino seguro para que los usuarios saquen las baterías de sus teléfonos al final de la jornada laboral y las guarden en una bolsa de Faraday.
Las funciones anti-robo en los antivirus móviles están disponibles solo para Android. En iOS, tales acciones solo pueden ser llevadas a cabo por un UEM. Solo puede haber un UEM en un dispositivo iOS, esta es una característica arquitectónica de iOS.
Conclusiones
- Una situación en la que el usuario puede instalar un malware en el teléfono es INACEPTABLE.
- Un UEM correctamente configurado en un dispositivo corporativo elimina la necesidad de un antivirus.
- En caso de usar vulnerabilidades de día cero en el sistema operativo, el antivirus es inútil. Solo puede indicar al administrador que el dispositivo es vulnerable.
- Determinar si una vulnerabilidad está presente es algo que un antivirus no puede hacer. Así como lanzar una actualización para un dispositivo para el cual el fabricante ya no emite actualizaciones de seguridad. Como máximo, eso podría ser uno o dos años.
- Si se abstrae de los requisitos de los reguladores y del marketing, los antivirus móviles corporativos son necesarios solo en dispositivos Android, donde los usuarios tienen acceso a Google Play y pueden instalar programas de fuentes externas. En otros casos, la efectividad de los antivirus no es más que un placebo.
Fuente: habr.com
