

A principios de año, en el informe sobre problemas y disponibilidad de Internet de 2018-2019 , que la difusión de TLS 1.3 es inevitable. Hace un tiempo implementamos la versión 1.3 del Protocolo de Seguridad en la Capa de Transporte y, después de recopilar y analizar datos, finalmente estamos listos para hablar sobre las características de esta transición.
Los presidentes del grupo de trabajo IETF TLS :
«En esencia, TLS 1.3 debe proporcionar la base para un Internet más seguro y eficiente en los próximos 20 años».
Desarrollo tomó largos 10 años. En Qrator Labs, junto con el resto de la industria, hemos estado siguiendo de cerca el proceso de creación del protocolo desde su proyecto inicial. Durante este tiempo, fue necesario redactar 28 versiones sucesivas del borrador para que, en 2019, el protocolo equilibrado y fácil de implementar viera la luz. El apoyo activo al TLS 1.3 por parte del mercado ya es evidente: la implementación de un protocolo de seguridad probado y confiable responde a las demandas del momento.
Según Eric Rescorla (director técnico de Firefox y único autor de TLS 1.3) :
«Es un reemplazo completo de TLS 1.2, utilizando las mismas claves y certificados, por lo que el cliente y el servidor pueden comunicarse automáticamente mediante TLS 1.3, si ambos lo soportan», dijo. «Ya hay un buen soporte a nivel de bibliotecas, y Chrome y Firefox incluyen TLS 1.3 de manera predeterminada».
Paralelamente, el grupo de trabajo IETF TLS está finalizando , que declara obsoletas y no utilizables las viejas versiones de TLS (excepto TLS 1.2). Es probable que el RFC final se publique antes de finales del verano. Esta es otra señal para la industria de TI: no hay que posponer la actualización de los protocolos de cifrado.
La lista de las implementaciones actuales de TLS 1.3 está disponible en Github para todos aquellos que buscan la biblioteca más adecuada: . Es evidente que la adopción y el apoyo del protocolo actualizado será -y ya está siendo- rápida. La comprensión de cuán fundamental se ha vuelto el cifrado en el mundo moderno se ha extendido bastante.
¿Qué ha cambiado en comparación con TLS 1.2?
De :
«¿Cómo mejora el mundo TLS 1.3?
TLS 1.3 incluye ciertas ventajas técnicas, como un proceso de handshake simplificado para establecer una conexión segura, y permite a los clientes reanudar sesiones con los servidores más rápidamente. Estas medidas están diseñadas para reducir la latencia en el establecimiento de conexiones y la cantidad de conexiones fallidas en canales débiles, a menudo utilizados como justificación para ofrecer solo conexiones HTTP no cifradas.
No menos importante es que se ha eliminado el soporte para varios algoritmos de cifrado y hash obsoletos e inseguros, que todavía están permitidos (aunque no recomendados) en versiones anteriores de TLS, incluyendo SHA-1, MD5, DES, 3DES y AES-CBC, al mismo tiempo que se añade soporte para nuevos conjuntos de cifrado. Otras mejoras incluyen más elementos de handshake cifrados (por ejemplo, ahora se cifra el intercambio de información sobre certificados) para reducir las pistas potenciales para un posible interceptador de tráfico, así como mejoras en la forward secrecy al utilizar ciertos modos de intercambio de claves, de manera que la comunicación en cualquier momento debe permanecer segura, incluso si los algoritmos utilizados para cifrarla se ven comprometidos en el futuro.
Desarrollo de protocolos modernos y DDoS
Como quizás ya haya leído, durante el desarrollo del protocolo , en el grupo de trabajo IETF TLS . Ya es evidente que ciertas empresas (incluidas las instituciones financieras) tendrán que cambiar la forma en que aseguran la seguridad de su propia red para adaptarse a la actualmente integrada en el protocolo .
Las razones por las cuales esto puede ser necesario se exponen en un documento . En el documento de 20 páginas se mencionan varios ejemplos de cuándo una empresa puede querer realizar la descifrado de tráfico out-of-band (lo que PFS no permite), con el fin de monitorear, cumplir con regulaciones o para protegerse contra ataques DDoS a nivel de aplicación (L7).
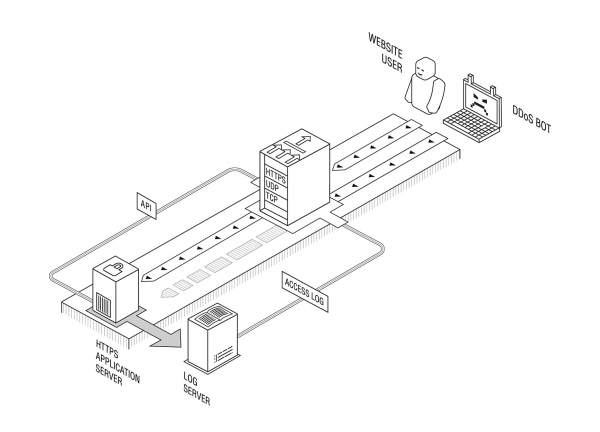
Aunque definitivamente no estamos listos para discutir los requisitos normativos, nuestro propio producto para neutralizar ataques DDoS a nivel de aplicación (incluyendo una solución, La información sensible y/o confidencial) fue creada en 2012 con PFS en mente, por lo que nuestros clientes y socios no necesitaron realizar cambios en su infraestructura después de actualizar la versión de TLS en el servidor.
Además, desde el momento de la implementación, no se han detectado problemas relacionados con el cifrado del transporte. Oficialmente: TLS 1.3 está listo para su uso en producción.
Sin embargo, existe un problema relacionado con el desarrollo de protocolos de próxima generación. Se debe a que, por lo general, el progreso en el desarrollo de protocolos en la IETF depende en gran medida de los resultados de la investigación científica, y el estado de la investigación académica en el campo de la neutralización de ataques distribuidos de denegación de servicio es bastante lamentable.
Así, un buen ejemplo puede ser del borrador de IETF "QUIC Manageability" ("Administración de QUIC"), que es parte del futuro conjunto de protocolos QUIC: en ella se menciona que "los métodos modernos de detección y neutralización [de ataques DDoS] generalmente incluyen mediciones pasivas utilizando datos de flujos de red".
Lo último, de hecho, es muy raro en entornos corporativos reales (y solo es parcialmente aplicable a los proveedores de internet), y en cualquier caso es poco probable que sea un "caso general" en el mundo real, pero figura constantemente en publicaciones científicas, que generalmente no están respaldadas por pruebas de todo el espectro de posibles ataques DDoS, incluidos los de nivel de aplicación. Estos, debido a la implementación global de TLS, evidentemente no pueden ser detectados mediante mediciones pasivas de paquetes y flujos de red.
De manera similar, aún no sabemos cómo los fabricantes de hardware para neutralización DDoS se adaptarán a las realidades de TLS 1.3. Debido a la complejidad técnica de soportar el protocolo fuera de banda, puede llevar algún tiempo la actualización.
Establecer los objetivos correctos para la dirección de la investigación científica es un serio desafío para los proveedores de servicios de neutralización DDoS. Una de las áreas donde se puede comenzar el desarrollo es en IRTF, donde los investigadores pueden colaborar con la industria para profundizar su conocimiento sobre las problemáticas del sector y explorar nuevas direcciones de investigación. También estamos listos para dar una cálida bienvenida a todos los investigadores que se presenten; pueden ponerse en contacto con nosotros para preguntas o propuestas relacionadas con las investigaciones de DDoS o con el grupo de investigación SMART, en
Fuente: habr.com
