

Día de la protección de datos personales, Minsk, 2019. Organizador: la organización de derechos humanos Human Constanta.
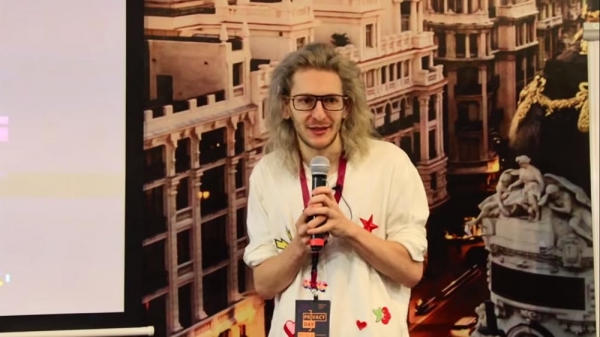
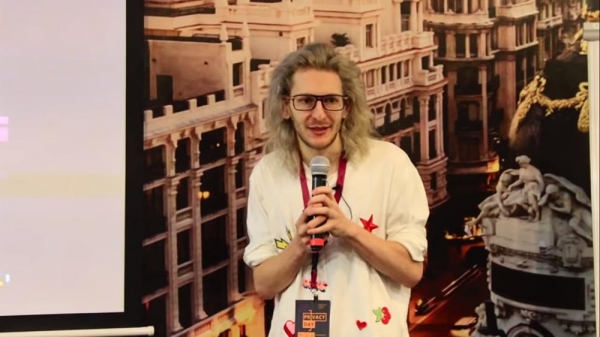
Moderador (en adelante, M): – Artur Kachuyan está involucrado... ¿Se puede decir "en el lado oscuro" en el contexto de nuestra conferencia?
Artur Kachuyan (en adelante, AK): – En el lado de las corporaciones, sí.
Q: – Él recopila tus datos, los vende a las corporaciones.
AK: – En realidad, no...
Q: – Y él va a contar cómo las corporaciones pueden usar tus datos, qué sucede con los datos cuando están en línea. Probablemente no va a contar qué hacer con esto. Nos lo pensaremos más adelante...
AK: – Voy a contar, voy a contar. En realidad, no me extenderé mucho, pero en el evento anterior me presentaron a una persona a la que 'Facebook' incluso le bloqueó la cuenta de su perro.
¡Hola a todos! Me llamo Artur. Realmente me dedico al procesamiento y recopilación de datos. Por supuesto, no vendo ningún dato personal a nadie en acceso público. Es una broma. Mi campo de actividad es la extracción de conocimiento de datos que se encuentran en fuentes abiertas. Cuando algo no es legalmente considerado datos personales, pero se puede extraer conocimiento de ello y hacerlo tan significativo como si esos datos se obtuvieran de datos personales. En realidad, no voy a contar nada aterrador. Aquí se trata, de hecho, de Rusia, pero también tengo cifras sobre Bielorrusia.
¿Cuáles son las verdaderas dimensiones?
Literalmente, anteayer estuve en Moscú en uno de los partidos gobernantes (no diré cuál), y discutimos la implementación de algún proyecto. Y entonces, el director de TI de ese partido se levanta y dice: "Ustedes hablaban, números y así, saben, el 2º departamento del FSB me preparó un documento que dice que hay 24 millones de rusos en las redes sociales. Y ustedes dicen – más de 120. En realidad, más de treinta [millones] no utilizan Internet". Yo digo: "¿Sí? Bueno, está bien".
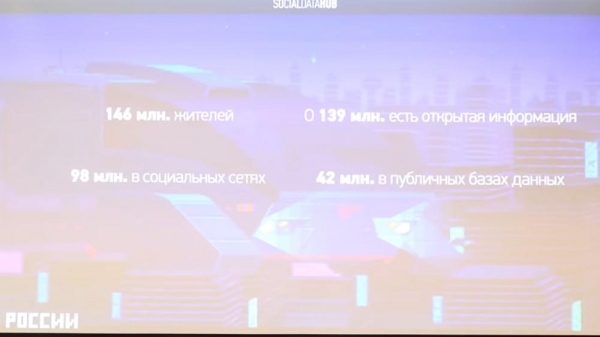
Las personas en realidad no son conscientes de la magnitud. No son solo organismos gubernamentales que probablemente no entienden completamente cómo funciona Internet, sino también mi madre, por ejemplo. Ella recién ahora ha comenzado a comprender que la tarjeta en ‘Perekrestok’ no se le da simplemente así, no por los míseros descuentos que ofrece este ‘Perekrestok’, sino porque luego sus datos se utilizan en OFD, compras, modelos predictivos y demás.
En general, hay esta cantidad de habitantes, y hay información sobre tantos en fuentes abiertas. De algunas personas solo se conoce el apellido, de otras se sabe todo, hasta el contenido para adultos que les gusta (siempre bromeo sobre esto, pero realmente es así); y toda clase de información: con qué frecuencia viajan las personas, con quién están saliendo, qué compras hacen, con quién viven, cómo se mueven, hay mucha información que pueden usar chicos malos, chicos no tan malos y chicos buenos (ni siquiera sé qué tipo de escala inventar ahora, pero no importa).
Hay redes sociales que, por supuesto, son un gigantesco conjunto de datos abiertos, aprovechando la debilidad de las personas que parecen gritar sobre la privacidad. Y en realidad es así: si imaginas un gráfico de los últimos 5 años, el nivel de histeria sobre los datos personales está creciendo, pero al mismo tiempo el número de cuentas cerradas en redes sociales disminuye año tras año. Tal vez no sea del todo correcto sacar conclusiones de esto, pero: lo primero que detiene a cualquier empresa que recopila datos es una cuenta cerrada en redes sociales, porque la opinión de una persona dentro de su cuenta cerrada, si no tiene 100 mil seguidores, en realidad no es muy interesante para algún análisis; pero también hay casos así.
¿De dónde obtienen información sobre nosotros?
¿Alguna vez han recibido la solicitud de amistad de viejos compañeros de escuela con los que no han hablado en mucho tiempo, y luego esa cuenta desaparecía? Existen chicos malos que recopilan números de teléfono: analizan a los amigos (y la lista de amigos casi siempre está abierta, incluso si la persona cierra su perfil, o se puede recuperar la lista de amigos «hacia atrás», recopilando a todos los demás usuarios). Toman a algún amigo inactivo, hacen una copia de su perfil, te envían una solicitud de amistad, tú lo agregas y a los dos segundos la cuenta se elimina; pero al mismo tiempo, la copia de tu perfil permanece. Así hicieron recientemente cuando 68 millones de perfiles de Facebook desaparecieron: se agregaron a todos como amigos, copiaron esa información, incluso le escribieron a alguien mensajes directos, hicieron algo...
Las redes sociales son una enorme fuente de información, en casi el 80 % de los casos la información sobre una persona específica no proviene directamente de ella, sino de su entorno más cercano; son diversos conocimientos indirectos, señales (a esto lo llamamos «algoritmo de la «Exnovia Malvada»), porque una conocida me inspiró esta idea absolutamente genial. Ella nunca seguía a su novio; siempre monitorizaba a cinco de sus amigos y siempre sabía dónde estaba. En realidad, esto es motivo suficiente para escribir un artículo científico completo.
Hay una gran cantidad de bots que hacen diversas cosas, buenas y malas. Hay algunos inofensivos que simplemente se suscriben a ti para luego publicitarte cosméticos; pero hay redes serias que intentan imponer su opinión, especialmente antes de las elecciones. No sé cómo es en Bielorrusia, pero en Moscú, antes de las elecciones municipales, de repente aparecieron muchos amigos desconocidos, y cada uno apoya a un candidato diferente, es decir, no analizan el contenido que consumo; simplemente intentan imponer alguna reforma incomprensible, teniendo en cuenta que ni siquiera estoy registrado en Moscú y no iré a votar.
Un basurero – fuente de información peligrosa
Además, existe "Tor", que no es que se subestime, sino que todos creen que solo se debe acceder para comprar drogas o aprender cómo se fabrica un arma. Pero en realidad hay muchas fuentes de datos. Prácticamente todas son ilegales (o al menos, semi-legales), porque alguien pudo haber hackeado una base de datos de aerolíneas en algún sitio de hackers y haberla hecho pública. Legalmente no puedes usar esos datos, pero si obtienes algún conocimiento de allí (como en un juicio en Estados Unidos), por ejemplo, una grabación de audio hecha sin una orden judicial, no puedes usarla, pero el conocimiento que has adquirido de esa grabación no lo olvidarás, y aquí es algo muy similar.
Esto es de hecho algo muy peligroso, por lo que siempre bromeo, pero es verdad. Siempre pido comida al vecino, porque "Delivery Club" se rompe muy frecuentemente y tiene problemas reales. Y recientemente me sorprendí mucho: pedí productos, y en la caja que llevé a la basura había una etiqueta pegada que decía: "Artur Khachuyan", número de teléfono, dirección del apartamento, código del portero y e-mail. De hecho, intentamos negociar con el municipio de Moscú para obtener acceso al vertedero: en general, ir al depósito de residuos y tratar de encontrar, solo por curiosidad, alguna mención de esos datos personales, hacer algo parecido a una mini-investigación. Pero nos negaron cuando supieron que queríamos ir con los empleados de Roskomnadzor.
Pero en realidad es así. ¿Has visto la increíble película "Hackers"? Ellos buscaban en la basura para encontrar alguna parte de un virus. Esto también es algo popular: la gente cuando tira algo en fuentes abiertas, se olvida de ello. Puede ser algún sitio escolar donde escribieron una disertación sobre la supremacía de la raza blanca, y luego fueron a la Duma Estatal y se olvidaron de eso. En realidad, ha habido tales casos.
¿Qué les gusta a los "erigidos"?
Si entras en el «top» del sitio web «Lifnews»… Hace dos años, mis estudiantes realizaron una investigación: tomaron a todos los participantes de las primarias de «Rusia Unida» (todos presentaron oficialmente sus cuentas en redes sociales al CEC), revisaron qué les gustaba – pornografía infantil, contenido extraño, anuncios confusos de adultas misteriosas… En resumen, la gente parece haber olvidado esto.
Luego escribieron una carta diciendo que veinte personas les habían robado las cuentas. Pero las cuentas les fueron robadas hace dos semanas, las presentaron al comité electoral hace ocho meses, y los 'me gusta' eran de hace dos años… En resumen, entienden, ¿verdad? Hay realmente una enorme cantidad de información que incluso con fines de investigación se puede utilizar siempre.
Un pequeño off-topic: ayer vi una noticia de que Roskomnadzor bloqueó una investigación de estudiantes de la «alta» de hace dos años. ¿Alguien ha visto esta noticia? Mis estudiantes hicieron una investigación: recogieron información de «Tor», del sitio «Hydra», donde se venden drogas (mis disculpas – de «Ramp»), sobre cuánto, qué, y en qué región de Rusia cuesta, y elaboraron una investigación. Se titulaba «La cesta de compras del fiestero». Es, por supuesto, algo gracioso, pero desde el punto de vista del análisis de datos, en realidad es un conjunto de datos interesante – después todavía participé en varios «hackatones» durante otros dos años. Esto es algo real – hay muchas cosas interesantes allí.
Cómo Get Contact «compró almas» de usuarios curiosos y por qué es importante leer el acuerdo de usuario
Normalmente, cuando le preguntas a alguien qué fuga de datos le preocupa (especialmente si tiene la cámara web tapada), siempre establece sus prioridades así: hackers, el estado, corporaciones.
Esto, claro, es una broma. Pero en realidad, los analistas de datos activos, diversos investigadores de datos han robado mucho más de lo que, me parece, los temidos hackers rusos, estadounidenses o de cualquier otro tipo (coloque cualquiera, dependiendo de sus creencias políticas). En resumen, generalmente todos le temen a esto – ¿todos tienen seguro la cámara web? Ni siquiera pueden levantar las manos.
Pero si los hackers hacen algo ilegal y el gobierno necesita una autorización judicial para obtener datos, entonces esas compañías en realidad no necesitan nada, porque tienen algo llamado acuerdo de usuario, que nadie jamás lee. Y espero de verdad que este tipo de iniciativas obligue a la gente a leer los acuerdos. No sé cómo será en Bielorrusia, pero en Moscú, a mediados de ese año, hubo un auge de la aplicación "GetContact" (supongo que has oído hablar de ello), cuando apareció de la nada una aplicación que decía: dale acceso a la aplicación a todos tus contactos, y nosotros te mostraremos cómo te tenían anotado algunos de ellos de manera graciosa.
No se mencionó en los medios, pero muchos funcionarios de alto rango se quejaron de que todos comenzaron a llamarlos constantemente. Al parecer, los administradores decidieron buscar en esa base el teléfono de Shoigu, y de alguien más... de Volochkova... Una cosa inocente. Pero aquellos que leyeron el acuerdo de licencia de "GetContact" saben que allí se dice: spam sin límite en cualquier momento, venta de tus datos de forma incontrolada a terceros, sin restricciones sobre derechos, caducidad y en general de todo lo que puedas imaginar. Y en realidad, no es una historia tan rara. A mí, "Facebook", mientras estuve allí, me mostraba 15 veces al día notificaciones: "¡Sincroniza tus contactos y yo te encontraré a todos tus amigos!".
A las corporaciones no les importa. Ley Federal 152 y GDPR.
Pero en realidad, las prioridades van en dirección opuesta, porque el derecho privado protege a las corporaciones y, por lo tanto, en casi todos los casos es imposible demostrar que no tienen razón. Y considerando que son grandes, temibles y muy caras, es prácticamente imposible. Y si además estás en Rusia, con una legislación obsoleta, las cosas son realmente desoladoras.
¿Sabes en qué se diferencia la ley rusa (que es prácticamente la bielorrusa) de, por ejemplo, el GDPR? La Ley Federal 152 de Rusia protege los datos (es un vestigio del pasado soviético) – un documento que protege los datos de filtraciones. El GDPR protege los derechos de los usuarios – derechos sobre las libertades, privilegios o cualquier otra cosa que puedan perder porque sus datos se filtren (se introdujo un concepto como "data-lis"). Y aquí, lo único que te pueden imputar es una multa por no tener un "Excel" certificado para el procesamiento de datos personales. Espero que esto cambie algún día, pero no creo que sea en un futuro cercano.
¿Cuáles son las posibilidades reales de segmentación hoy en día?
La primera, probablemente la historia más aterradora sobre la que todos han pensado, es la lectura de mensajes personales. Seguramente entre ustedes hay alguien que en alguna ocasión ha hablado en voz alta y luego ha recibido publicidad dirigida. Sí, ¿verdad? Levante la mano.
En realidad, no creo en la historia de que el "Yandex Navigator" reconozca el audio directamente en el flujo para todos los usuarios, porque aquellos que han tenido un poco de experiencia con el reconocimiento de voz entienden que, primero, el centro de datos de "Yandex" tendría que ser cinco veces más grande; pero lo más importante, el costo de atraer a una persona así sería enorme (para reconocer audio en el flujo y comprender de qué está hablando la persona). ¡Pero! Existen algoritmos que te etiquetan con ciertas palabras clave, para luego hacer alguna comunicación publicitaria.
Se han realizado muchas investigaciones de este tipo, y yo he creado cuentas limpias 100 veces, enviando mensajes a alguien, y luego, de repente, recibía publicidad que, aparentemente, no tenía nada que ver con esto. En realidad, hay dos conclusiones aquí. En contra de esta historia, se considera que una persona simplemente cae en algún tipo de muestra estadística; por ejemplo, usted es un hombre de 25 años que en ese momento debería haber encontrado cursos de inglés justo cuando le escribió a alguien. Al menos, Facebook siempre dice esto en los tribunales: que hay un modelo de comportamiento que no se les mostrará, construido a partir de datos que no se les mostrarán, tenemos investigaciones internas que absolutamente no se les mostrarán (porque todo es un secreto comercial); en resumen, usted ha caído en algún tipo de muestra estadística, por eso se lo hemos mostrado.
Cómo la privacidad de los usuarios enfureció a Facebook
Desafortunadamente, esto es prácticamente imposible de probar si no tiene a alguien dentro de la empresa que de alguna manera pueda confirmar estas acciones. Pero en la ley estadounidense, en tal caso, el acuerdo de no divulgación de este empleado tiene más peso que su deseo de ayudarle, así que nadie lo hará. También es interesante: hace alrededor de un año o año y medio, comenzó a desarrollarse una tendencia en América donde las personas instalaban extensiones para el navegador para cifrar los mensajes de Facebook: escribes algo a una persona, se cifra con una clave en su dispositivo y se envía un mensaje al público.
Facebook ha estado demandando a esta empresa durante un año y medio, y realmente no está claro sobre qué bases (porque no entiendo bien la ley estadounidense) los obligó a eliminar esta aplicación y luego hizo enmiendas en el acuerdo de usuario: si miran, hay un punto que dice que no se pueden enviar mensajes encriptados; está descrito de tal manera que no se pueden usar algoritmos criptográficos para modificar mensajes. Es decir, dijeron: o usas nuestra plataforma y escribes en público, o no escribes. De ahí surge la pregunta: ¿para qué necesitan en realidad los mensajes personales?
Los mensajes personales son una fuente de información 100% veraz.
Aquí hay algo muy simple. Todos los que se dedican al análisis del rastro digital y la actividad humana intentan utilizar estos datos para marketing o algo más; tienen una métrica llamada credibilidad. Es decir, una cierta imagen de la persona; comprendes perfectamente que no es la persona misma, esta imagen siempre es un poco más exitosa, un poco mejor. Los mensajes personales son conocimientos reales que se pueden obtener sobre una persona, casi siempre son 100% confiables. Porque raramente alguien va a escribir algo a alguien en mensajes personales, engañando, y todo esto se verifica muy fácilmente; corresponde a otros mensajes (ya entiendes de qué hablo). La esencia es que el conocimiento extraído de esta manera es casi 100% confiable, por lo que todos siempre intentan obtenerlo.
Sin embargo, esto sigue siendo una historia muy difícil de probar. Y aquellos que creen que 'VKontakte' tiene tal acceso para las fuerzas del orden a los mensajes personales, no es del todo cierto. Si simplemente miras el historial de solicitudes judiciales para la divulgación de información, verás cómo 'VKontakte' (en este caso Mail.ru) se defiende de estas solicitudes de manera muy astuta.
Su principal argumento siempre es: según la ley, las fuerzas del orden deben argumentar por qué requieren acceso a los mensajes personales. Como regla general, si se trata de un asesinato, el investigador siempre dice que probablemente la persona mencionó dónde escondió el arma (en los mensajes personales). Pero nosotros entendemos que ningún criminal en su sano juicio escribiría nunca en 'VKontakte' a sus cómplices sobre dónde escondió un arma de fuego. Pero esta es una de las explicaciones comunes que dan los funcionarios.
Aquí hay otro ejemplo aterrador (me pidieron que hoy trajera ejemplos aterradores) – sobre Rusia (espero que esto no ocurra en Bielorrusia): según la ley, el investigador debe tener razones suficientemente sólidas para que el operador divulgue esta información. Naturalmente, en ningún lugar se describen estos parámetros verificables (cuáles y en qué forma deben estar), pero actualmente en Rusia existe un número creciente de precedentes donde para la corte tal base aparece si hay un modelo que ha pronosticado un comportamiento determinado, ya sea bueno o malo.
Es decir, no pueden encarcelar a nadie (y eso es bueno) por quedar en una cierta muestra estadística de asesinos de sangre fría – y eso es bueno, porque viola la presunción de inocencia; pero existen precedentes donde los resultados de tales pronósticos se utilizaron para obtener una autorización judicial para acceder a datos. No solo en Rusia, por cierto. También hay tal cosa en América. Allí 'Palantir' ya ha puntuado a muchos, utilizan cosas similares. Una historia aterradora.
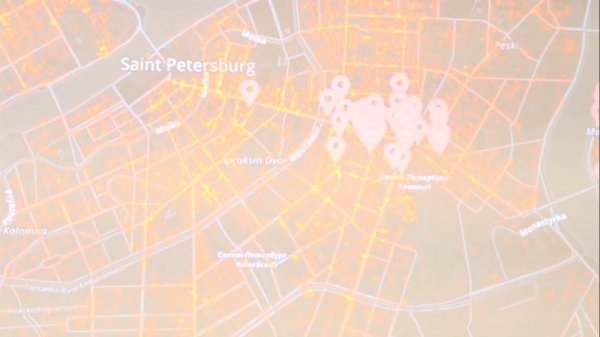
Esto es parte de mi investigación. Hicimos algo así: caminamos por San Petersburgo, en los lugares de puntos verdes escribíamos algunos momentos clave a amigos desde cuentas 'limpias' – tipo 'quiero tomar un café', '¿dónde puedo comprar detergente?' y así sucesivamente. Luego, por supuesto, recibíamos publicidad geolocalizada. ¿De qué manera mágica… O como decían: '¿Coincidencia? No lo creo!' Estos son mensajes personales en 'Vkontakte'. Que me perdone Mail.ru, pero así es. Cualquiera puede repetir un experimento parecido.
Por cierto, cuando presentamos la solicitud de soporte, Mail dijo que había puntos de wi-fi que capturaron su dirección MAC. También existe eso.
Métodos de obtención y variantes comunes de 'filtraciones' de datos personales
La siguiente historia es la de extraer conocimientos adicionales, de los cuales realmente he tocado un fragmento. De hecho, un perfil completo de una persona en redes sociales representa entre el 15% y el 20% de los conocimientos reales que un operador de datos tiene sobre ella. El resto de la historia proviene de cosas muy interesantes. ¿Por qué, creen, Google está desarrollando fuertemente bibliotecas para visión por computadora? En particular, fueron unos de los primeros en desarrollar bibliotecas para el análisis y categorización de objetos, ya sea en el fondo, en primer plano, no importa dónde. Porque es una enorme fuente de información adicional sobre cómo es el apartamento de una persona, su coche, dónde vive, objetos de lujo...
Hubo un montón de filtraciones 'hackers' cuando se filtraron redes neuronales entrenadas de Google (no sé de quién eran, pero aún así). Había mucha información interesante sobre el tamaño del busto, la medida de la cintura; ¿qué intentaban realmente averiguar las personas sobre otras basándose en el análisis de fotos? Porque, cuando una persona toma una foto, no siempre piensa en todo lo que interesante se puede averiguar de ella. ¿Y cuántos pasaportes de recién nacidos se publican en Rusia? ¡O: '¡Hurra, mi pequeño ha recibido la visa!' Esta es, en realidad, una pena de la sociedad moderna.
Otro dato fuera de contexto (hoy quiero compartirles algunos hechos): en Moscú, la filtración más frecuente de datos personales ocurre con los servicios públicos, cuando se coloca una lista de deudores en la puerta, y esos deudores luego demandan porque sus datos personales han sido expuestos sin su permiso. De repente, les puede pasar algo así… La cuestión es que una persona, cuando hace algo, no sabe qué había en esa foto, qué no había. Ahora hay muchos números de matrícula de coches.
Una vez realizamos una investigación; intentamos entender cuántas personas tienen fotos de coches abiertas (y, por lo tanto, tienen infracciones, etc.) — desafortunadamente, solo se podía hacer con bases de datos filtradas de la DGT, donde solo hay un número (información no muy confiable), pero también resultó interesante.
Tu próxima publicidad depende de cómo 'consumiste' la anterior.
Esta es la primera historia. La segunda historia son los modelos de comportamiento, el contenido que consume una persona, porque una de las métricas más importantes que las redes sociales intentan construir sobre ti es cómo interactúas con la publicidad. Por muy precisos y 'increíbles' que sean los algoritmos, por mucho que funcionen las inteligencias artificiales y todo lo demás, la verdadera prioridad de una red social siempre será ganar dinero. Por lo tanto, si llega una 'Coca-Cola' hipotética y dice: 'Quiero que todos los habitantes de Bielorrusia vean mi publicación', la verán, independientemente de lo que piensen los algoritmos sobre esta persona y cómo la segmentan. Seguro que has recibido publicidad que, además de estar súper segmentada, no tiene nada que ver. Porque por esa tontería desconectada se pagaron muchos dinero.
Pero una de las métricas clave es entender qué contenido interactúas mejor, específicamente, cómo reaccionas a él, para mostrarte historias publicitarias similares. Y, por lo tanto, esta es la métrica de cómo interactúas con la publicidad: quién la bloquea, quién no, cómo hace clic una persona, si solo lee los titulares o se sumerge completamente en el material; y luego, sobre la base de esto, seguir manteniéndote en lo que ahora se llama 'burbuja de filtros', para que continúes interactuando con este contenido.
Si alguna vez te interesa, intenta bloquear toda la publicidad de las redes sociales durante un largo tiempo, tal vez una semana, o incluso un mes: te muestran un anuncio y lo cierras. Si analizas esto y lo superpones en un gráfico, será una historia interesante: si pasas una semana bloqueando anuncios, la siguiente semana te mostrarán en un formato intensificado y de diferentes categorías; es decir, supongamos que amas los perros y te muestran publicidad de perros: si bloqueas todos los perros, empezarán a mostrarte todo tipo de tonterías variadas de diferentes categorías, para intentar entender qué es lo que realmente necesitas.
Y luego, al final, te marcarán como una persona que no interactúa con la publicidad, te pondrán una cruz simbólica y en ese momento comenzarás a ver anuncios únicamente de marcas ricas. Es decir, en ese momento solo verás anuncios de 'Coca-Cola', 'Kit Kat', 'Unilever' y de todas aquellas empresas que gastan enormes sumas de dinero, porque necesitan aumentar las visualizaciones. Durante un mes, realiza un experimento: una o dos semanas bloquea toda la publicidad, luego mira todo lo que hay y bloquéala, al final solo verás anuncios, como más tarde resulta (y dicen las agencias de publicidad), de los clientes que pagan por las visualizaciones, porque es imposible entender cómo interactúas con esa publicidad.
El porno lo ven más a menudo aquellos que tienden a profundizar en el contenido.
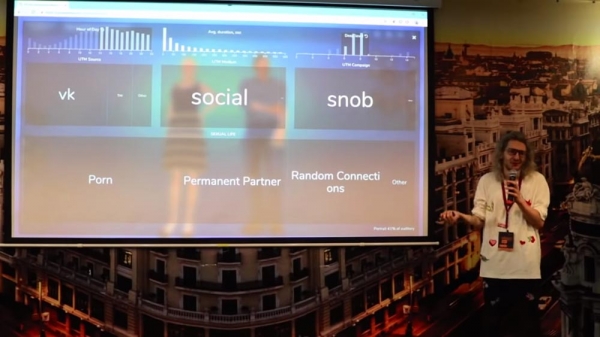
Por lo tanto, aquí hay una historia sobre el seguimiento del comportamiento. Tengo un ejemplo interesante: los visitantes de un sitio web gubernamental. Lo más curioso es que a cuanto mayor es la profundidad de navegación de las personas, más de ellos prefieren ver porno a mantener relaciones tradicionales. Lo siento por hablar de este tema todo el tiempo, pero en realidad tengo relaciones muy cercanas con 'Pornhub', y siempre son investigaciones muy interesantes, porque es un tema que parece tabú pero revela mucho sobre las personas. Y de aquí surgen los siguientes puntos sobre la conversión del tráfico… ¡Volveremos a mencionar 'Pornhub'!
¿Qué se considera datos personales y se puede desbloquear un 'iPhone' con un modelo 3D del rostro?
Mi favorito es eludir la ley sobre datos personales. Si lees la documentación técnica de Facebook, que ofreció algunos documentos internos (por ejemplo, en un juicio), no encontrarás menciones sobre el reconocimiento facial o el análisis de voz. Allí habrá formulaciones muy complejas que ningún abogado calificado encontrará en la legislación. En Rusia trabaja de manera similar – ahora te mostraré algo así.
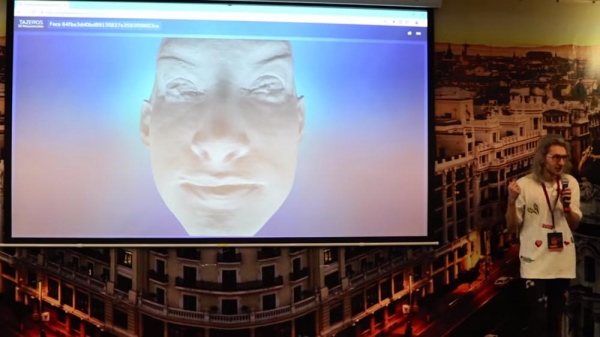
¿Qué es lo que ves aquí? Cualquier persona normal diría que es una cara. Por cierto, creo que es Sasha Grey. Legalmente, esto es una matriz de ciertos puntos tridimensionales, de los cuales hay 300,000 aquí. Bueno o malo, según la ley, esto no se considera datos personales. De hecho, el RKN ruso no considera una sola fotografía como datos personales; considera que son datos personales si hay algo más al lado (por ejemplo, nombre completo o número de teléfono), y la fotografía por sí misma no cuenta como nada. Una vez que se introdujo la ley sobre biometría, y los datos biométricos fueron equiparados a datos personales (de manera muy básica), todos comenzaron a decir: ¡esto no son datos biométricos, son un conjunto de puntos! Especialmente si tomas la transformación directa o inversa de Fourier de este conjunto de puntos, supuestamente no puedes volver a desanonimizar a la persona a partir de esta transformación, pero puedes identificarla. Teóricamente, esto no infringe la ley.
También hice otra investigación: es un algoritmo que construye una reconstrucción tridimensional de la cara a partir de fuentes abiertas: tomamos una cuenta de Instagram y luego se puede imprimir la carita en una impresora 3D. Por cierto, si a alguien le interesa, tengo un enlace de acceso público; si alguno quiere desbloquear un "iPhone"... Es una broma: no se puede desbloquear un "iPhone", la calidad se reduce.
Un perfil cerrado es una ventaja para la seguridad.
Esta es la primera cosa, y la segunda... Ya mencioné que la información se obtiene principalmente del entorno del usuario. Esta imagen la dibujé en 2017: el usuario promedio de las redes sociales rusas está dentro, tiene un promedio de 200-300 amigos, sus amigos y los amigos de sus amigos.
Gracias a las redes sociales por implementar algoritmos de "feeds" inteligentes, integrales que supuestamente aumentan la probabilidad de que te encuentres con contenido interesante. Esta cantidad de personas puede ver en cualquier momento el contenido que produces, incluso si tu cuenta está limitada solo a los niveles más altos de privacidad (solo para amigos de amigos y así sucesivamente). Estos son los amigos de amigos:
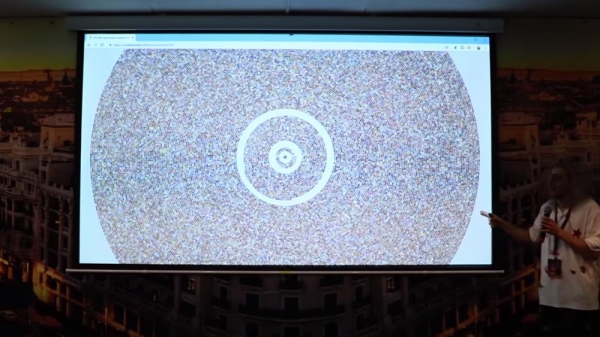
Si alguien piensa que al elegir en VK ver en «Mis publicaciones» «amigos de amigos», tres apretones de manos equivalen a aproximadamente 800 mil personas, lo cual no es poco, pero depende de tu contenido. Puede que estés realizando transmisiones inapropiadas, y todos esos amigos de amigos pueden interactuar con ese contenido. Alguien de ellos puede volver a publicar algo, todos tienen un flujo de 'me gusta' que, de hecho, probablemente será eliminado, porque no es algo muy presentable. Por lo tanto, en cualquier momento, el contenido puede llegar a otro lugar.
VK lanzó el año pasado perfiles ultracerrados, pero aún han sido utilizados por muy pocas personas (no diré cuántas, pero son pocas). Quizás, en algún momento, la gente considere esto; de verdad espero que así sea. Todas las investigaciones están constantemente dirigidas a hacer que la gente entienda la magnitud de los problemas. Porque, mientras a alguien no le afecten ciertas cosas terribles, nunca pensará en ello. Sigamos adelante.
En las entidades gubernamentales no saben qué son los datos personales y no se apresuran a dar una definición.
Cualquier especialista en derecho en el ámbito de los datos personales siempre dice lo siguiente: nunca se deben combinar distintas fuentes de datos, porque aquí tienes correos electrónicos (son un tipo de datos personales con algún tipo de identificador anonimizado), aquí – nombres completos... Si juntas todo esto, de alguna manera se volverán datos personales. En realidad, sería correcto abordar primero este tema, pero creo que ya estás sumergido en él y sabes, tal vez, cómo funciona la ley.
En realidad, nadie sabe qué son los datos personales. ¡Es un concepto importante! Cuando voy a las entidades gubernamentales, digo: «Una botella de coñac para quien diga qué son los datos personales». Y nadie puede decirlo. ¿Por qué? No porque sean tontos, sino porque nadie quiere asumir la responsabilidad. Porque, si Roskomnadzor dice que esto son datos personales, mañana alguien hará algo y ellos serán los culpables; y ellos son órganos del poder ejecutivo y, en general, no deben rendir cuentas por nada.
La cuestión es que la ley establece claramente que los datos personales son aquellos datos que permiten identificar a una persona. Y se da el ejemplo: nombre completo, dirección, número de teléfono. Pero nosotros sabemos que se puede identificar a una persona también por la manera en que presiona los botones, por cómo interactúa con la interfaz, y por otros parámetros indirectos. Si a alguien le interesa: prácticamente en cada esfera hay una gran cantidad de escapatorias.
Identificadores que nos revelan
Por ejemplo, todos comenzaron a establecer puntos para capturar direcciones MAC (¿han tenido experiencia con esto?) – los fabricantes de dispositivos móviles inteligentes (o no sé, codiciosos), como Apple y Google, rápidamente implementaron algoritmos que generan una dirección MAC aleatoria, para que no se pudiera identificarte mientras caminas por la ciudad y envías tu dirección MAC a todos. Pero los chicos inteligentes también fueron más allá con la siguiente historia.
Por ejemplo, puedes obtener una licencia de operador móvil; al obtener la licencia de operador móvil, tendrás acceso a algo que se llama protocolo SS7, a través del cual verás una cierta transmisión de los operadores móviles; hay un montón de identificadores que no son datos personales. Antes era el IMEI, y ahora, literalmente, alguien se apoderó de la idea y decidió crear en Rusia (una iniciativa así) una base de datos única de estos 'imeis'. Se supone que existe, pero aun así.
También hay un montón de identificadores – por ejemplo, el IMCI (identificador de equipos móviles), que no es un dato personal, ni está vinculado a otras cosas y, por lo tanto, se puede conservar sin ningún tipo de persecución legislativa, y luego intercambiar estos identificadores con alguien para comunicarse más tarde con la persona.
La cultura de trabajo con datos personales está en un nivel bajo
En general, la cuestión es que todos están muy preocupados por la combinación de datos de uno con otro, y la mayoría de las empresas que realizan esta combinación, a veces ni siquiera piensan en ello. Por ejemplo, un banco llegó, firmó un acuerdo de no divulgación con una empresa de scoring y le entregó 100 mil de sus clientes...
Y no siempre este banco tiene en su contrato una cláusula sobre la transferencia de datos a terceros. Estos clientes hicieron algo y no está claro a dónde fue después esa base de datos; en la mayoría de las empresas en Rusia no hay una cultura de eliminación de datos... seguro que ese "Excel" se queda en algún lugar en la computadora del secretario.
Nuestros datos pueden ser vendidos con cada compra en la tienda.
Hay muchas esquemas que parecen ser casi legales (es decir, legales). Por ejemplo, la siguiente historia: de los 15 bancos rusos más grandes, solo dos son realmente gateways de SMS: "Tinkoff" y "Alfa", es decir, ellos envían sus propios mensajes de texto. Los demás bancos utilizan gateways de SMS para enviar mensajes a los clientes finales. Estos gateways de SMS casi siempre tienen derecho a analizar el contenido (por razones de seguridad y sus propias conclusiones) para luego vender estadísticas agregadas. Estos gateways de SMS "son amigos" de los operadores de datos fiscales que manejan los recibos.
Y lo siguiente sucede: llegas a la caja, el operador de datos fiscales (ya sea que hayan proporcionado su número de teléfono o no, está vinculado de alguna manera)... recibes un mensaje de texto en tu número de teléfono, el gateway de esos mensajes de texto ve los últimos 4 dígitos de la tarjeta y el número de teléfono. Sabemos en qué momento realizaste la transacción según el operador de datos fiscales, y en los mensajes de texto sabemos (ahora ya) en qué número llegó la información sobre el cobro de cierta suma de dinero con esos cuatro últimos dígitos de la tarjeta. Los últimos cuatro dígitos de la tarjeta no te identifican y no violan la ley, porque no se puede desanonimizarte a partir de ellos, y la suma de la transacción tampoco lo hace.
Pero si acordaste con el operador de datos fiscales, sabes en qué ventana de tiempo (más o menos 5 minutos) debe llegar ese mensaje de texto. Así, te vinculamos rápidamente en el OFD a tu número de teléfono, y tu número de teléfono está vinculado a identificadores publicitarios, a todo, todo, todo. Así que luego pueden rastrearte: si fuiste a la tienda, luego te envían alguna tontería sin tu permiso. Creo que en esta sala es difícil encontrar a alguien que alguna vez haya presentado una queja a la FAS por spam. Dudo que haya alguien… Excepto yo, probablemente.
Los papeles son un medio arcaico, pero efectivo para luchar por tus derechos.
Funciona muy bien. De hecho, tendrás que esperar un año y medio, pero la FAS realmente llevará a cabo una inspección: quién, cómo, a quién le entregó los datos, por qué y demás.
Pregunta del público (en adelante – P): – En Bielorrusia no hay FAS. Es otro país.
AK: – Sí, lo entiendo. Seguramente habrá algún análogo...
Del público surgen objeciones.
AK: – Bien, un mal ejemplo, «lo siento». No es lo importante. Entre mis amigos no conozco a nadie que realmente sepa de la existencia de algo así – que se puede ir a escribir, y ellos seguirán trabajando durante un año más.
La segunda historia, que también se está desarrollando mucho en Rusia, pero creo que ustedes encontrarán un análogo en su país. Me encanta hacer esto cuando una entidad gubernamental no se comunica bien contigo, como algún banco o algo así: dices: «Dame un papel». Y escribes en el papel: «De acuerdo con el párrafo 14 de la Ley Federal 152, solicito que se procese mis datos personales en formato papel». No sé exactamente cómo se hace eso en Bielorrusia, pero seguramente se hace. Según la legislación rusa, no pueden negarse a prestarte el servicio basado en esto.
Incluso conozco a muchas personas que han enviado algo similar a Mail.ru y han solicitado que se lleve un registro de sus datos personales en papel. Mail.ru se resistió a esto durante mucho tiempo. Incluso sé de un desarrollador de Yandex que fue objeto de una broma: le eliminaron su cuenta en VK y le enviaron un montón de capturas de pantalla impresas, diciendo que le enviarían capturas cada vez que quisiera actualizar su página.
Es gracioso, pero sin embargo es una alternativa real, si alguien realmente se preocupa por los datos, por un lado… Por otro lado, la misma RKN me decía que este acuerdo sobre el procesamiento de datos personales es formal, y la ley prevé varias formas de dar este consentimiento. Y que, por ejemplo, me invitaron aquí a un evento, y si, por ejemplo, Human Constanta no puede firmar un acuerdo conmigo sobre el procesamiento de datos personales dentro de la ley rusa (porque el hecho de que vine y acepté presentarme ya es un consentimiento para el procesamiento de datos personales), aun así, todos toman estos permisos en papel. Pero la RKN me dijo que este tipo de cosas, es decir, que al final no es un hecho que probablemente algún día queden obsoletas.
Espero que en Rusia nunca se cree un operador único, Dios no lo quiera, de datos personales, porque lo peor que puede suceder es agrupar todos los datos personales en una sola canasta; solo puede ser aún peor si se agrupan en una canasta estatal. Porque nadie sabe qué puede resultar de todo eso.
Las empresas intercambian datos personales, y las leyes apenas regulan esto.
La mayoría de las empresas intercambian algún tipo de datos, identificadores. Puede ser una tienda con un banco, y luego – un banco con una red social, la red social – con algo más... Y al final, estas personas acumulan una cierta masa crítica de conocimientos que se puede utilizar de alguna manera, y aunque actualmente intentan retener estos conocimientos de su lado, aún terminan en algún tráfico publicitario o en otro lugar.
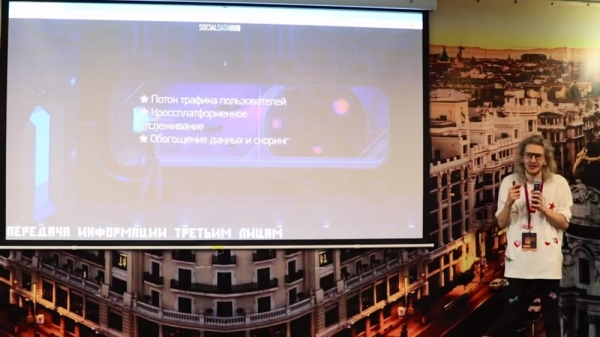
La transmisión de datos a terceros es lo más divertido que puede haber, porque en las leyes no se describe quiénes son estos terceros, a quién considerarse realmente 'terceros'. Esta, por cierto, es una frase muy común entre los abogados americanos – allí se refieren a ellos como 'terceros': ¿quién considera usted que son terceros? ¿una abuela, una bisabuela?... Incluso hubo un precedente en América cuando los datos de alguien fueron revelados y la persona demandó, demostrando que estaba conectado con el propietario de los datos a través de algunos amigos – con una cantidad de apretones de manos, presentaron algunas extrañas investigaciones sociológicas – de esta forma demostraron que estas personas no pueden considerarse terceros entre sí. Es gracioso. Pero el hecho de que tales datos se transfieran es muy común.
Incluso si visita un sitio web que tiene un contador para identificar – ese contador tiene derecho a transferir los datos de este tráfico a algún lugar (a 'Clickstream', propietarios de plataformas publicitarias de cualquier tipo, a 'Pornhub', por ejemplo). 'Pornhub', si alguno de ustedes es desarrollador web, – vayan a ver cuántos píxeles de rastreo hay en el sitio de 'Pornhub'. Simplemente accedes – y hay una enorme cantidad de javascript que se carga, tipo para mejorar la funcionalidad del sitio. En realidad, ahí se colocan cookies de terceros, y no sé cuántas cosas más, porque esta información siempre es muy valorada en el mercado de 'Clickstream'.
Facebook se mueve y no tiene intención de quitarse la máscara
Por supuesto, ninguna de las grandes empresas jamás le dice a nadie a quién y cómo les vende los datos. Debido a esto, por ejemplo, Europa ahora intenta demandar a Facebook. Justamente después de la implementación del GDPR, la Unión Europea está tratando de obligar a Facebook a revelar sus algoritmos de reventa de datos a terceros.
Facebook no hace eso y declara en voz alta que no lo hace, porque son 'la corporación del mundo' (cita extraída de una carta que me enviaron), son 'contra el uso malicioso de la tecnología' (especialmente si venden reconocimiento facial al Kremlin). En general, la cuestión es que Facebook no actúa de manera completamente honesta: su principal objetivo y lo que sucederá tan pronto como se revele este mecanismo es que se podrá realmente calcular la rentabilidad de la publicidad, se podrá entender el verdadero costo de los anuncios.
Condicionalmente, si Facebook ahora le dice que el costo de una impresión publicitaria es de 5 rublos, y se lo venden por 3 (y, supuestamente, nos quedan dos rublos), y ellos, supuestamente, obtienen el 5% de beneficio de estas impresiones publicitarias. En realidad, no es un 5%, sino un 505, porque si este algoritmo sale a la luz (quién y cuántas veces Facebook ha pasado los datos de 'clickstream', datos de visitas, datos de píxeles a diversas redes publicitarias), resultará que ganan mucho más dinero del que dicen. Y aquí no se trata solo de dinero, sino que el costo por clic es un rublo, cuando en realidad son centavos.
En general, la cuestión es que todos intentan ocultar este tipo de transferencias, ya sea de tráfico publicitario o no publicitario, pero existen. Desafortunadamente, no hay forma legal de averiguarlo, porque las empresas son privadas, y todo lo que tienen dentro es su derecho privado y secreto comercial. Pero estas historias emergen con mucha frecuencia.
Los narcotraficantes son predecibles y 'se delatan' en Avito
La última imagen de esta presentación. Es graciosa, y su esencia es que hay ciertas categorías de personas que se preocupan mucho por sus datos personales. ¡Y eso es algo bueno! Este ejemplo se refiere a una categoría de personas como los narcotraficantes. Podría parecer que son personas que deberían preocuparse mucho por sus datos personales...
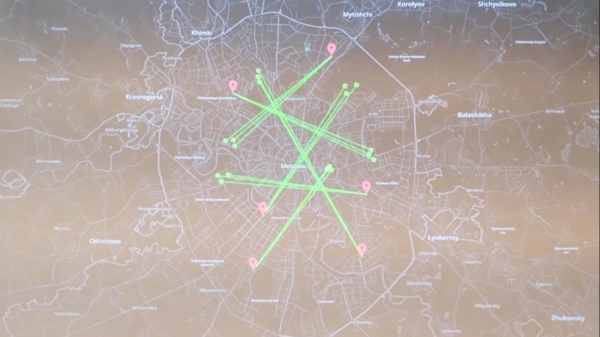
Este es un estudio que se realizó a principios de este año bajo la supervisión de las autoridades competentes. Sí, es un guion que recibió dinero para comprar drogas en Telegram y Tor, pero solo de aquellas personas que se podían identificar.
De hecho, casi todos los narcotraficantes de Moscú son atrapados porque su número de teléfono no aparece en fuentes abiertas, pero tarde o temprano venderán algo en Avito, lo que permitirá estimar su ubicación aproximada. La esencia es que los puntos rojos indican dónde viven las personas, mientras que los verdes son los lugares a los que van a dejar, ya saben qué. Esta era una parte del algoritmo que predecía el despliegue de las patrullas, pero estos chicos de Moscú siempre intentan viajar de forma diagonal, más lejos.
Ellos creen que si viven en la parte superior izquierda, deben viajar a la parte superior derecha y allí nunca los encontrarán. Esto lo menciono porque, si intentan esconderse de los omnipresentes algoritmos, la mejor opción real es cambiar el modelo de comportamiento: instalar algún ‘Host’ para aleatorizar las visitas, posesiones, etc. Dios, incluso hay algoritmos y complementos que cambian el tamaño del navegador por algunos píxeles para que no se pueda calcular la firma, el ‘fingerprint’ del navegador y así identificarte.
Eso es todo. Si tienen preguntas, ¡adelante! Aquí hay un enlace a la presentación.
Pregunta del público (P): – Por favor, ¿recomiendan el uso de Tor en cuanto al seguimiento del tráfico?
Es difícil esconderse, pero se puede.
AK: – ¿"Tor"? No, no hay "Tor" de ninguna manera. No sé cómo es en Bielorrusia, pero en Rusia, en absoluto, no deberías entrar ahí, porque prácticamente la mayoría de los "grace nodes" verificados de repente añaden ciertos paquetes a tu tráfico. No sé cuáles son, pero si miras: hay "nodos" que marcan el tráfico; no está claro quién lo hace, con qué propósito, pero alguien lo marca en el encabezado para que luego se pueda entender. Ahora en Rusia todo el tráfico se almacena, aunque esté encriptado, y todos comentan sobre la "Ley Yarovaya" en relación con el tráfico encriptado, pero sigue estando marcado, es decir, no se puede utilizar, no se puede desencriptar…
Z: – En Europa ya se ha almacenado durante mucho tiempo, ¿quizás unos diez años?
AK: – Sí, lo entiendo. Todos se ríen de esto; es como si dijeran que almacenan https, que no se puede leer. El contenido no se puede leer, pero se puede entender de dónde provienen los paquetes a través de ciertos algoritmos, según el peso de los paquetes, su longitud, etc. Y cuando tienes todos los proveedores bajo control, tienes, por supuesto, todo el equipo troncal y todos los pasaportes... ¿En resumen, entiendes de qué hablo?
Z: – ¿Qué navegador recomiendas usar?
AK: – ¿Para "Tor"?
Z: – No, en absoluto.
AK: – Bueno, no sé. En realidad, uso "Chrome", pero exclusivamente porque tiene el panel de desarrollador más conveniente. Si en algún momento necesito entrar en algún lugar, iré a alguna cafetería. Aunque ahí no deberías autenticarte con una tarjeta SIM real.
Z: – Mencionaste a algunos estudiantes. ¿Das clases o llevas algún curso?
AK: – Sí, tenemos una maestría en periodismo de datos. Enseñamos a los periodistas a recoger datos, analizarlos; ellos hacen investigaciones como estas periódicamente.
No hay aplicaciones seguras
Z: – En "Facebook", en "VKontakte" no es seguro hablar con amigos, para luego no recibir anuncios contextuales. ¿Cómo incrementar la seguridad?
AK: La cuestión es qué nivel de seguridad consideras aceptable. En principio, no existe la palabra 'seguro'. La pregunta es qué consideras permisible. Algunos piensan que es aceptable intercambiar fotos íntimas a través de 'Facebook', mientras que ciertos empleados de las agencias de seguridad creen que todo lo que se dice, incluso a la persona más cercana, ya no es seguro. Si no quieres que la red social se entere de esto, entonces sí, es mejor no mencionarlo. No conozco aplicaciones seguras. Temo que no las hay. Y eso es normal desde el punto de vista de que cualquier propietario de cualquier aplicación necesita monetizarla de alguna manera, incluso si es gratuita o se trata de algún medio. Aunque parezca gratuita, aún necesita sobrevivir de alguna manera. Por eso, no hay nada seguro. Solo tienes que decidir para ti mismo qué te parece aceptable.
Z: ¿Y tú qué usas?
AK: ¿Redes sociales?
Z: De mensajeros.
AK: De mensajeros, uso el principal mensajero del Estado de la Federación Rusa: 'Telegram'.
Z: 'Viber'. ¿Es seguro?
AK: Escucha, no estoy muy versado en mensajeros. Honestamente, no creo en la seguridad, ni en nada, porque eso sería un poco extraño. Aunque 'Telegram' es, en cierto modo, de código abierto y sus algoritmos de cifrado están revelados. Pero eso también es un asunto complicado, porque el cliente es 'open source', pero nadie ha visto los servidores. Creo que no: en 'Viber' hay mucho spam, bots y así sucesivamente. No tengo idea. Me parece que todo eso no funciona muy bien.
¿Quién es más peligroso: las corporaciones o el estado?
El presentador (V): – Tengo una pregunta para ti. Mira, tú has mencionado esto un par de veces de pasada: que el estado... Tener demasiada información no es bueno... Las corporaciones tienen demasiados datos. Bueno, así es la vida, ¿no? Entonces, ¿a quién deberíamos temer más: a las corporaciones o al estado? ¿Dónde están los puntos problemáticos?
AK: – Esta es una pregunta muy compleja. Es un límite. Una barrera ética difícil. Para una persona, si no tiene nada que temer y no ha violado la ley, ¿para qué necesita privacidad? Aunque yo no lo pienso así, es lo que piensa el Estado. Tal vez haya algo de verdad en eso. Escucha, le temo más a los hackers, algo así. De hecho, lo más terrible que he visto en mi vida (de todo este asunto): hace uno o dos años, en las afueras de Moscú, atraparon a un pedófilo y durante las investigaciones encontraron en su computadora varios tutoriales sobre 'Python', scripts, API de VK. Él recopilaba cuentas de chicas, analizaba quiénes estaban cerca, recopilaba contenido que… En resumen, ya entiendes. Eso es lo más aterrador que he visto. Y en realidad, eso es lo que más temo, que en algún momento alguien haga algo así.
Un pequeño ‘off-topic’: La organización europea de seguridad pública informó el año pasado que el número de robos de cuentas bancarias aumentó entre un 20% y un 25% debido a preguntas de seguridad comprometidas. Piensa ahora en tu pregunta secreta del banco y considera si podría averiguar la respuesta a partir de fuentes abiertas. Si allí tienes el apellido de soltera de tu madre o tu plato favorito… En resumen, la gente analizaba cuentas y, a partir de eso, entendían el nombre de la mascota favorita, algo así…
Z: – Ustedes mencionaron que las empresas y corporaciones recopilan la información necesaria a través de algoritmos. ¿Saben cómo lo hacen?
AK: – Hubo un movimiento de personas que, en un momento, utilizaban un filtro especial para procesar fotos, para que ese filtro rompiera el análisis de imágenes, de modo que después no se pudiera identificar a esas personas. Te di el ejemplo de que ‘Facebook’ luchaba contra la criptografía de mensajes. Y si esta cosa surge y se vuelve común, seguramente las redes sociales lucharán contra ello. Además, el reconocimiento de imágenes ahora funciona bastante bien, y eso está al borde de un nivel suficiente para ‘romper’ esta foto (para ‘romper’ el algoritmo que reconoce estas imágenes) – lo más probable es que ya no se entienda nada en ella.
Los filtros glitch funcionan bien cuando hay un fuerte desplazamiento directo en la mitad de la foto. Entonces, tu cuenta adquirirá todos los colores del LSD. Teóricamente, no considero que sea algo tan terrible si, por ejemplo, Facebook sabe qué coche tengo – probablemente si no iniciara sesión en el coche a través de Facebook.
La ley del olvido funciona, pero no en internet.
Z: – ¿Alguna vez te has encontrado con un usuario que te obligara a respetarlo, a eliminar o acceder a su información? Manejas grandes volúmenes de datos, seguramente notificas sobre esto. La gente puede contactarte. ¿Qué porcentaje?
AK: – Ahora te contaré. Esto va a ser realmente interesante. Voy a contar cuántas personas entran, porque después del evento siempre el 15-20% entra y completa el formulario para eliminar datos — eso es cierto. En realidad, es alrededor del 7-8% de cuentas cerradas que no analizamos, y aproximadamente 5 personas de cada mil que piden eliminar sus datos. Es muy poco, incluso a mi modesta opinión.
El problema aquí es el siguiente: hay algo llamado ley del olvido. Pero la ley del olvido, al menos en Rusia, se aplica legalmente solo a los motores de búsqueda. Está claramente escrito: motores de búsqueda. Y eso — solo se eliminan enlaces a materiales, no los propios materiales. En realidad, para eliminar algo de internet, hay que recorrer todas estas fuentes, por lo que no creo en ello en principio. Tratamos de advertir a los usuarios que primero piensen antes de publicar.
Por ahora este porcentaje es muy bajo — de 5 a 7 personas por cada mil. Hablando de la ley del olvido: todos conocen ese impresionante caso de “Sechin contra RBC”. La ley del olvido funcionó, eliminaron el artículo, pero sigue estando por todas partes. Entiendes que si algo entró en internet en algún momento, ya nunca desaparecerá de allí.
Los usuarios se eliminan, pero se les identifica por su comportamiento típico.
Z: – ¿No crees que las personas que eliminan sus cuentas y tratan de convertirse en un 'agujero negro' estarán en una posición más desfavorable en relación con otros agentes económicos?
AK: – Probablemente sí, esta situación no les será favorable a ellos mismos. Hay un montón de descuentos y ofertas de las que dependen. Pero, teóricamente, si una persona elimina su cuenta ahora… Es común entre ciertos extremistas, que eliminan su cuenta y crean un perfil falso, pero siguen interactuando con el mismo contenido; se puede identificar a esa persona nuevamente (especialmente si es dentro de la misma red social, desde la misma computadora — es todo un tema); es elemental encontrar a esta persona a partir de su patrón de consumo de contenido, si es que se plantea esa tarea.
Espero que en los próximos 5 años aparezca alguna tecnología para monetizar estos datos, donde realmente se le pueda pagar a la persona — tú mismo pagarías y no usaremos tus datos. Pero creo que si en algún ‘Instagram’ introducen una suscripción de pago, nadie la utilizará, por lo que la alternativa sería pagar a los usuarios por sus datos. Pero eso no será pronto, porque el lobby de esos chicos corporativos no permitirá que se apruebe tal ley, aunque sería interesante. Pero el tema es que es imposible evaluar el verdadero valor de los datos de una persona en un momento específico.
“Facebook” — son chicos muy inseguros.
Z: – Buenas tardes. Hace poco ha salido la noticia de que “Facebook” tiene la intención de integrar todos sus proyectos, incluyendo “Instagram” y “Facebook”, “WhatsApp” y demás. ¿Cuál es su opinión sobre esto respecto a los datos personales, cuando ahora tengo esas aplicaciones en mi smartphone como si estuvieran separadas, pero aun así pertenecen a Facebook?.. ¿Qué ocurrirá después?
AK: – Entiendo. Legalmente, ya pertenecen a “Facebook”, y ellos pueden integrarlas sin control, por lo que creo que no habrá cambios. Lo único es que ahora basta con hackear una aplicación para obtener acceso a todo. Y “Facebook”… Espero que estén prestando atención. Son realmente inseguros en todos los aspectos.
Recientemente ha surgido mucha información sobre esto: las filtraciones de datos de "Facebook". No se debe a que "Facebook" haya comenzado a perder estos datos de repente, sino porque el GDPR ahora obliga a la empresa a advertir con antelación. Y la multa más severa ocurre si se produce una filtración y la empresa no lo informa, por lo que "Facebook" ahora está hablando de ello. Esto no significa que antes no hubiera filtraciones de datos.
Z: – Hola. Tengo una pregunta sobre la conservación de datos. Actualmente, cada estado está implementando leyes para que los datos de los ciudadanos se almacenen en el territorio de ese estado. ¿Qué requisito es suficiente para cumplir con esta ley en una aplicación internacional? Por ejemplo, "Facebook": tiene una sola base de datos...
¿De qué manera se pueden cumplir estas condiciones?
AK: – Escuche, legalmente, basta con alquilar un servidor en este país y almacenar algo en él. El problema es que no hay un organismo de control competente. Los datos de "Facebook" no están almacenados en Rusia. Roskomnadzor está luchando, luchando... "Facebook" tiene algunos servidores donde se encuentra la interfaz de dicho "Facebook", y no es posible verificar dónde se almacenan realmente los datos ni cómo se sincronizan.
Z: – ¿Verificar el tráfico?
AK: – ¿Verificar el tráfico? Sí. Pero el tráfico podría ir a un punto troncal. Además, entre los servidores puede haber algo como una VPN u otra cosa. Teóricamente, no hay manera de controlar que, digamos, un administrador del sistema en algún momento acceda a este servidor y saque algo de allí. Este ley no se ha hecho para proteger los datos, sino para que las empresas abran representaciones, paguen impuestos y almacenen de manera concreta en el territorio del país. Pero, a mi parecer, es una iniciativa bastante extraña, para ser honesto.
Z: – Entonces, ¿es suficiente con verificar la interfaz?
AK: Puede que alguien venga a verificar que sus datos están allí. Pero usted puede mostrar algún "Excel", y nadie podrá verificarlo; es poco probable que alguien lo haga. Ahora solo se verifica por direcciones IP: si la dirección IP asociada con el dominio se encuentra en el territorio del país, no se investiga más. Ahora, probablemente vendrán a hacerme una revisión.
No hay servicios en los que se pueda confiar al 100%, pero las personas decentes no tienen nada que temer.
Z: – Esta es una noticia que se ha reproducido en muchos lugares: un tipo de Microsoft publicó un servicio para comprobar sus...
AK: – Algo como: ¿se han filtrado sus contraseñas? En realidad, tras las filtraciones en Facebook, este mismo Facebook siempre lanza algunos sitios de verificación donde se puede comprobar que no se ha incluido en esa base, nuevamente, el GDPR lo exige. Es decir, si no haces algo así, no te irá muy bien. Por eso, todos estos proyectos se presentan como 'esa es nuestra iniciativa'; en realidad, la ley lo exige. En verdad, es algo muy útil, pero no confiaría demasiado en estos servicios de verificación si necesitas enviar algo más complicado que tu contraseña, porque mucha gente tiene las mismas contraseñas.
Z: – Simplemente ingresas tu correo electrónico y ya dice cuántas veces ha sido comprometido...
AK: – En realidad, no confío en este tipo de cosas, porque es muy fácil vincularte después a ese navegador, a una cuenta real. Especialmente si utilizas servicios de las mismas personas que lanzaron este sitio. Es como el año pasado cuando Facebook envió: si se han filtrado sus fotos íntimas en Facebook, mándenoslas y verificaremos dónde han sido mencionadas.
No sé qué es este desastre de relaciones públicas y quién en Facebook lo ideó, pero realmente sucedió. Querían comparar si alguien había enviado tus fotos desnudas en mensajes privados. En principio, tiene buenas intenciones, pero es muy extraño. No confiaría en eso.
Z: – Y otra pregunta. Para el usuario promedio, ¿cuáles son los riesgos de filtración? Los riesgos de daño de las filtraciones.
AK: – Te entiendo. Depende de qué datos se almacenen. Creo que no son muy altos. Lo más grave es si se filtran correos electrónicos y contraseñas, y tienes esa misma contraseña en todas partes - entonces sí. En general, pienso que los usuarios no tienen mucho de qué preocuparse. Pero, por supuesto, a menos que estén almacenando algo muy comprometedor en Gmail. Ha habido muchos ejemplos.
La historia más conocida es la de Google, cuando en Utah secuestraron a una niña, no podían encontrarla, y en un momento determinado los secuestradores enviaron fotos de ella en un archivo adjunto. Y Google, al analizar ese archivo, descubrió signos de pornografía infantil. Encontraron a todos. Y ellos incluso se atrevieron a demandar a Google por violar el secreto de la correspondencia. Este litigio duró bastante tiempo. Sin embargo, creo que un usuario común no tiene nada de qué preocuparse, siempre y cuando no publique, digamos, su pasaporte en acceso abierto. Es una historia doble, dependiendo de qué datos se hablan y qué tipo de usuario es. Quizás ahora no sea grave, pero dentro de 15 años, cuando se convierta en algún funcionario, ciertos materiales podrían salir a flote.
¿Cómo es trabajar con el gobierno?
Z: – Gracias. Hablaste un poco sobre que realizas investigaciones para el gobierno, para organismos estatales, trabajas con ellos. ¿Podrías contar un poco más sobre algunos proyectos actuales? Y más si puedes, sobre… Dos preguntas: la primera – proyectos actuales, y la segunda – ¿hubo alguna propuesta por parte de los servicios estatales…?
AK: – ¡Indecentes!
Z: – Sí. Cuando pensabas: tal vez, no deberíamos hacer esto.
AK: – Te voy a contar. Se lo cuento a todos. Yo tuve una larga disputa en Twitter con esta persona. Recibí una pregunta del equipo de Milonov en Twitter sobre la búsqueda de maestros que ven pornografía gay. Inmediatamente dijimos que no. Pero hay algunos, a menudo llegan cartas, y en muchos casos esto está relacionado con opositores y manifestaciones. No nos ocupamos de esas tonterías, ya tenemos suficiente con que todos nos atacan. No me da vergüenza.
Nuestra política respecto a los "gobiernos" es la siguiente: desarrollamos software, software para reconstrucción 3D, reconocimiento facial, análisis de datos. Lo que hacen específicamente es muy difícil de decir, pero entre los modelos están la predicción de crímenes, lo que está relacionado con la seguridad del estado dentro de la ciudad, el movimiento de personas, geomarketing, y así sucesivamente. Desde la ubicación de objetos en el entorno urbano hasta la identificación de pedófilos, violadores, maníacos y toda clase de malos individuos.
Honestamente, no hemos estado ocupados con opositores. Tal vez no nos lo digan en la cara. En realidad, este es un problema muy grande: la colaboración con "los del gobierno", porque no siempre explican cuál es la tarea. Te dicen: haz un software para identificar amas de casa, y en realidad tienen planeado hacer algo completamente diferente con él; ahí todo se descompone.
Además, el estado es un cliente muy interesante y extraño, que constantemente intenta introducir algunos centavos en tu investigación, y a menudo su enfoque y comprensión del aprendizaje automático son muy superficiales. Por ejemplo, tengo una conferencia dedicada a los errores del aprendizaje automático. Siempre menciono el caso en el que desarrollamos un sistema de predicción del crimen en la región de Moscú, donde el cliente dijo: donde se venden sandías, por favor, aumenten el coeficiente cuatro veces. Pero luego resultó que los lugares de venta de sandías no eran para nada criminales. Simplemente son errores de lo que la gente piensa.
En resumen, el estado es un cliente interesante, hay muchas tareas intrigantes. La mayoría se resume en modelos de predicción de algo. Más a menudo se trata de infraestructura urbana.
Z: ¿Existen fuentes donde se pueda seguir sus investigaciones? Hay mucha información. Por lo que entiendo, mucho de ello aún ha quedado fuera. Sus páginas, algo más…
AK: No tengo páginas personales.
Z: ¿Quizás ya cerraron en Facebook?
AK: Hace unos cuatro meses tuvimos una historia: nos enviaron a todos cartas bastante grandes, diciendo que "ustedes son unos monstruos, venden todo al Kremlin, violan todas las reglas de Facebook". Incluso a mi perro le enviaron una carta: "Hola, Mars el corgi azul, ¡tú recoges datos!" y así sucesivamente. Escuchen, estamos en un proceso de rebranding ahora. En dos o tres semanas nuestro sitio y todo se actualizará. Se podrá seguir eso. Pero somos muy perezosos en ese sentido.
¿Cómo se puede determinar la fiabilidad de un VPN?
Z: Cuando dijiste que entrarías a un café sin identificarse con tu número de teléfono. ¿Y con qué?
AK: – No se puede hablar – en ajeno, porque eso es un llamamiento a violar el reglamento de identificación. No, no, no. Estoy bromeando. Ahora casi todos los cafés identifican todo lo que pueden – no solo el número de teléfono, hay un montón de píxeles, identificación del dispositivo, dirección MAC y lo que sea, para luego usarlo – desde fines publicitarios hasta investigaciones operativas. Así que con esas cosas hay que tener mucho cuidado. No solo se puede escribir algo, sino que desde su dispositivo pueden escribir y luego pasar algo.
Puede que haya visto la historia de que ahora se está investigando cómo (en Bielorrusia, por cierto, también) están alquilando cuentas de Facebook, tipo para publicidad de casinos. Pero en realidad no se sabe para qué, además también se concede acceso al ordenador. Hay que evitar esas cosas al máximo. Si decide escribir algo anónimamente desde algún lugar… Yo iría a un café y activaría algún VPN bueno. Pero en realidad (de nuevo, sin señalar a nadie), cuando use su cuenta en el VPN, verifique a quién pertenece ese VPN, a qué empresa, a quién pertenece esa empresa y así sucesivamente. Porque la mayoría de los jugadores en el mercado del VPN no son del todo buenos.
Bueno, en Bielorrusia no importa. En Rusia, un buen VPN se comprueba por si está bloqueado azino777 o no. Porque si no está bloqueado, hay una gran probabilidad de que ese servicio de VPN se cierre en una semana. En general, verifique todo.
Sobre la eliminación automática de mensajes
Z: – Hablaste tanto sobre los mensajes personales, que las redes sociales los leen… Pero, por ejemplo, Facebook tiene mensajes personales secretos que se pueden poner (además de que también son cifrados) para su destrucción. ¿Cómo puedes comentar esto?
AK: – No puedo. Primero, no soy un superprofesional en criptografía, y en segundo lugar, el problema aquí es que nadie ha visto los servidores de Facebook, nadie sabe cómo funciona todo eso. Supongamos que en alguna especificación dice que es cifrado de extremo a extremo, pero puede que no sea así, o que sea de extremo a extremo, pero con ciertos errores o algo así. Esa herramienta tiene sentido usarla si temes que la persona a la que envías esto en algún momento intente hacer algo.
En Telegram hay una función conveniente para enviar fotografías íntimas que se autodestruyen: cuando intentas hacer una captura de pantalla, se elimina automáticamente. En el iPhone, ha aparecido la función de grabación de video de pantalla, y se puede grabar video de la pantalla, etc. Me envían materiales con esta función (autodestrucción) muy a menudo, y nunca entiendo por qué. ¡Puedo descargarlo inmediatamente! Todo depende de su criterio.
Calificación social en China: mitos, realidad, perspectivas
Q: – De hecho, abuso un poco, aunque no necesito VPN (por cierto, tenemos un VPN confiable). Pero hay una cuestión de ética. Tenemos un gran amigo de Kazajistán, también lo trajimos a una conferencia. Una vez estábamos sentados en una conferencia donde hablaban de diferentes cosas, y él dice (y él se dedica a la ciberseguridad, es decir, a la seguridad en sentido estricto, una persona interesada en soluciones técnicas): "Acabo de regresar de China. Allí están haciendo algo genial: una calificación social". Por cierto, ¿has investigado algo sobre esto, cómo les funciona?
AK: – En Rusia vendemos scoring, sé mucho sobre esto.
Q: – Así que tengo la pregunta de que nos cuentes más sobre esto, sobre lo que tal vez todos nosotros enfrentamos en el futuro. Pero también hay una cuestión de ética. Él hablaba con mucho entusiasmo: "¡Una solución técnica interesante!" ¿Tienes tu propio código de ética?
AK: – Sí, de hecho, lo hay. Hace dos años lo introdujimos, justo después de la historia con Milonov, decidimos clasificar estos proyectos de alguna manera. Volviendo a la calificación: es una de las preguntas más populares, porque los medios demonizan mucho toda esta historia: que no dejan salir a la gente al extranjero, los matan con un láser desde la luna. Les sigo presentando, una vez más, cosas de ingeniería...
Si comienzas a investigar esta historia, al mirar qué parámetros forman parte de este índice social, entenderás que incluye pensiones alimenticias no pagadas, antecedentes penales, historial crediticio, es decir, es algo realmente impresionante desde el punto de vista ingenieril. Vives sin romper la ley, vives bien – te dan una tasa de interés baja en un préstamo. Tienes un trabajo social importante (por ejemplo, docente) – te ofrecen una vivienda adecuada. Al principio, esto desconcertó a muchos, porque se filtró la historia de que si escribías mal sobre el presidente, tu índice se reduciría. Aunque no había pruebas. A favor del índice puedo decir que nadie ha visto el algoritmo, qué parámetros se utilizan en realidad.
Luego surgió la historia de que más de un millón de personas no pudieron salir al extranjero, se les prohibió la salida. En realidad, esta no es una formulación del todo precisa. Cuando obtienes una visa (por ejemplo, a Europa), te la dan basándose en "70 euros al día" (algo así); si no presentas un comprobante de ingresos, no te darán la visa. En China, el Ministerio de Relaciones Exteriores local decidió ir un poco más allá: simplemente advirtió a las personas que no tenían suficiente dinero, que si querían viajar al extranjero, no tendrían suficiente dinero. En consecuencia, todo esto se dirigió hacia la idea de que no se deja salir a los pobres al extranjero. Es un tema ético complicado, flirtea con una presunción de culpabilidad-inocencia, pero en realidad no puedo hacer una evaluación.
Las personas matan, no las armas
Lo principal que hay que entender: todos estos algoritmos que la sociedad critica – el problema no está en los algoritmos. Los algoritmos simplemente permitieron analizar muy rápidamente un gran "volumen" de personas, y se elevó este problema social. Es decir, el bot de "Microsoft", que aprendió a partir de tuits y se volvió racista – no es culpa del bot, sino de los tuits que leyó. O la empresa que decide construir un modelo del empleado ideal, analizando a los actuales, y resulta que es un hombre blanco, de género masculino, con educación superior.
Esto no es un modelo: un racista, un sexista o algo así; son personas que contrataron a esas personas (si están en lo correcto o no, no importa). Todo simplemente roza la idea de que la inteligencia artificial es malvada, mala y que va a destruir el mundo, pero en realidad... Si hipotéticamente, por ejemplo, el gobierno ruso aprueba una ley que restringe la educación gratuita a los opositores, y desarrollan un software que identifica y les quita esa educación gratuita, no será la culpa del algoritmo. Aunque nadie respalda mi concepto, porque cuando digo que no son las armas las que matan a las personas, sino las personas, me llaman
En general, es realmente una solución de ingeniería muy genial. Hay que entender por qué esto, por ejemplo, no existirá en Rusia. Ustedes [en Bielorrusia] no tendrán esto, porque son un estado europeo, todo va bien para ustedes. En Rusia, no existirá por muchas razones: primero, no tenemos un nivel de confianza en el sistema de justicia como en China; nuestra digitalización está muy lejos de ser comparable. ¿Por qué ha funcionado todo en China? Porque el gobierno: tienen medicina digital, seguros digitales, policía digital. Y alguien inteligente pensó: reunamos todo esto y hagamos – en esencia, es un programa de lealtad. Allí hay más beneficios que 'no beneficios'.
Por lo tanto, sí, creo que esto no se implementará en Rusia. Primero se necesita digitalizar todo el Ministerio de Salud (y eso es un proyecto de 50 años) – alguien tendrá que dedicar su vida a hacerlo, y nadie, por supuesto, lo hará. Por otro lado, los bancos rusos son de los más avanzados del mundo en la evaluación de personas; hacen tantas cosas: 'Ah, ¿eres un hombre? ¿Te gustan las chicas jóvenes? Aquí tienes una tarjeta de crédito para tu amante'. Todo es muy sofisticado. Por ejemplo, en América casi en todas partes esa evaluación está prohibida porque tienen leyes que obligan al banco a explicarte por qué: '¡Ah! Porque la empresa Social Data Hub conserva la historia durante 10 años, y esto es lo que ha revelado sobre ti'! Y entonces tendrías que demandar a ambos, ¡a los unos y a los otros! Pero aquí no hay historias similares.
¿Por qué se oculta la estadística?
En principio apoyo el scoring, si no es alguna historia 'totalitaria'. Pero la cuestión es que es imposible predecirlo, evaluarlo. Esta es la historia más complicada en la ética de los grandes datos: prever el efecto social que tendrá en 15 años. Por ejemplo, he estado rogando durante mucho tiempo a la fiscalía que abra la información sobre la criminalidad. Los datos de la estadística criminal son una de las piedras angulares de cualquier estadística; todos lo quieren muchísimo. Sin embargo, en Rusia, por una razón muy simple, no se revelan las estadísticas criminales: temen alterar la demografía dentro de las ciudades. Piensan que la gente dejará de vivir en algunas ciudades, incluso dentro de la ciudad todo se redistribuirá de alguna manera. Por la misma razón, no se divulgan las estadísticas del EGE; ya entienden que algunas personas irán a algunas escuelas, mientras que a otras no.
Puede que sea correcto, puede que no, pero hubo muchos proyectos... Por ejemplo, 'Yandex' en un momento (nuevamente, según rumores 'amarillos', no lo vi, no lo sé) decidió agregar al modelo de predicción de 'inmuebles' el número de ataques a taxistas, es decir, un enfoque así respecto al nivel de criminalidad, contabilizando el número de quejas de los taxistas sobre que alguien los acosaba, los amenazaba, etc. Rápidamente se retractaron dentro de la empresa para evitar hacer cosas así.
Z: — Ustedes interactúan con estudiantes, se comunican con el público en su país, aquí en nuestro país. Han notado por el número de preguntas del público que todavía estamos en esa etapa de desarrollo en la que pensamos que necesitamos privacidad, que podemos escondernos de alguien, proteger nuestros datos sin proporcionarlos, escondiéndolos, encriptándolos. Si la Unión Europea ya ha pasado a la siguiente etapa, la etapa de la privacidad, que implica el control sobre los datos — hacer que todos aquellos que recopilan tus datos te proporcionen un control efectivo sobre ellos... En las selecciones por regiones, por clases sociales, ¿cuál de las categorías de ciudadanos ha pasado más ya a la segunda etapa, o quienes aún se quedan principalmente en la primera?
¿Quién está más preocupado por la seguridad de los datos personales?
AK: La gran mayoría... Diría que a todos les importa un bledo. Esto preocupa actualmente a los altos directivos. En las ciudades de Rusia, se destacan Moscú y San Petersburgo. El centro activo lo constituyen los trabajadores de TI, diseñadores, profesiones creativas, todos aquellos que saben filtrar contenido, adquirir nuevos conocimientos, y que tienen un alto interés en problemas internacionales. Principalmente son altos directivos; sí, trabajadores de TI (sin contar a los especialistas en seguridad); banqueros, es decir, todas las personas a las que una filtración de datos podría afectar de alguna manera.
Si, por ejemplo, se roban los datos de algún ama de casa de alguna Kaluga: es poco probable que su vida cambie drásticamente si alguien le roba, por ejemplo, el acceso a su Gmail, donde guarda sus series. La cuestión es que la ley protege a todos por igual, y esto es correcto, porque... desde el punto de vista de la ley, todos somos iguales - ja, ja... pero lo más importante es que es imposible entender cuánto valdrán los datos de alguien hasta que esos datos desaparezcan; desafortunadamente, es muy difícil de predecir. Pero en su mayoría se trata de esa categoría de ciudadanos.
¡Teléfono, envuélvelo en papel de aluminio!
Solo he visto una vez en mi vida el almacenamiento generalizado de todo y de todos en dos empresas. Una de ellas es el mayor integrador en seguridad informática: allí todo, hasta los USB, está pegado con cinta dentro de la oficina; y la gente que trabaja allí es igual - conocí a alguien que tenía el teléfono en una bolsita de papel de aluminio. Supe que hay empresas que venden esos bolsitos especiales. Y la segunda vez que vi algo similar fue en Bloomberg entre empleados: estábamos en la sala de fumadores, y alguien estaba siendo fotografiado en algún lugar, y uno de ellos dijo: '¡Espera, no queremos aparecer de fondo!' Pensé: '¡Vaya, esto es algo!'
«Mejor nosotros que el FSB»
No quisiera decir que son menos del uno por ciento de la población, pero, desafortunadamente, en la masa general a casi todos les importa un bledo. Pero por otro lado, tengo un servicio escandaloso para controlar las acciones de menores (lo lanzamos hace tiempo bajo el lema 'Mejor nosotros que el FSB'), para advertir a los padres de que su hijo menor está haciendo travesuras, antes de que nuestro propio algoritmo, instalado en algún lugar, envíe a alguien a él.
Al verificar a un niño, es necesario enviar una copia del pasaporte (esto es en principio una práctica normal), pero hemos indicado que pueden borrar el número de pasaporte, porque no es de nuestro interés; solo nos importa tu foto, la holograma y el nombre y apellido. Y prácticamente el 100 % de las personas, bueno, alrededor del 95 de cada 100 pasaportes, han recortado cuidadosamente esos números en 'Photoshop' y solo enviaron la parte necesaria. Es decir, entendieron - ah, ya que no lo necesitan, no es necesario enviarlo. En mi opinión, esto es un avance real, al que los ha empujado la desconfianza hacia nosotros.
Z: – La muestra es así – específica. Hay personas que se acercan, ya son avanzadas.
Las personas no quieren ser vigiladas, pero no leen los acuerdos.
AK: – Sí. Y la segunda cosa similar: lanzamos una aplicación de citas a finales del año pasado (pronto la relanzaremos). Había un grupo de control de 100 mil personas. Y ahí, según el enfoque del GDPR en el área de usuario, había 15 casillas – doy permiso para el análisis de la interacción con la interfaz, para el acceso a mi demografía, para el acceso a la reconstrucción tridimensional de la cara, para el acceso a mis mensajes personales, y así sucesivamente. Detallamos al máximo todos los accesos posibles. Incluso hay estadísticas de quién marcó qué casillas. El 98 % dejó todas las casillas marcadas por defecto (a pesar de que accedieron a esa página y vieron todo esto, pero no les importaba), y los 2 % restantes fueron interesantes de analizar sobre lo que fue prioritario para ellos.
Todos quitaron el permiso para acceder a los mensajes personales y prácticamente todos eliminaron el permiso para acceder a los datos de la prueba de sexualidad (lo que les gusta, lo que llenaron, sus perversiones – es una broma). Pero esto empujó a las personas a esto, les dijo el interfaz – lee esto con atención, da la oportunidad de desplazarte hasta el final de este acuerdo. Pero esto se hizo exclusivamente porque era un proyecto de investigación, y todos fueron advertidos. Ninguna empresa, incluida la nuestra, cuando lance esta aplicación al público, obligará a una persona a leer este mensaje hasta el final, porque... bueno, lo siento, así es como funciona todo.
Considerando que llegaron a nosotros sabiendo lo que hace la empresa, sabiendo que entraron en un servicio que te ofrecerá candidatos basándose en qué tipo de pornografía te gusta: incluso con base en esto, solo el 2% leyeron estas opciones y en realidad hicieron algo. Y prácticamente nadie marcó la opción de 'Acceso al tráfico y datos sobre la visita a otras páginas web'. En general, a todos les preocupaban los mensajes personales.
La desnudez y las detenciones por likes: leyes interesantes de las repúblicas hermanas.
Z: Tengo una pregunta sobre la protección de datos. Puedes llevar tu teléfono envuelto en papel de aluminio, hacer como que no existe... Luego resulta que, aunque parece que estás protegiendo tus datos, al final tienes que entregarlos al estado porque te lo exige, y no puedes hacer nada al respecto… Y aquí resulta que los contratistas del estado son completamente inseguros. Además, en Bielorrusia hay una norma que dice: si reviso la seguridad de mis datos personales (corrijo algo y obtengo acceso a ellos), de inmediato me convierto en un criminal. La misma acusación se utilizó para acusar a los periodistas del caso BelTa de haber accedido de forma no autorizada a los datos (puedes leerlo tú mismo). Entonces, mi pregunta es: ¿son estas restricciones una medida efectiva para la privacidad y la seguridad de los datos personales?
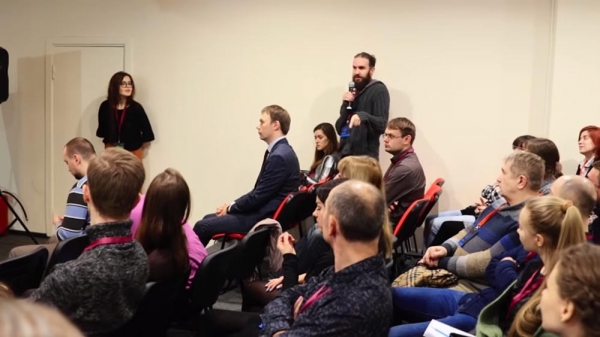
AK: Entiendo. En Bielorrusia hay muchas leyes muy interesantes. Recientemente me enteré... Siempre bromeo sobre la transmisión de desnudez, ¡y resulta que allí está prohibido!
Z: ¡La demostración está prohibida!
AK: Eso es realmente extraño.
Z: Se puede ver, no se puede transmitir, no se puede dar like. ¡No se puede ver juntos!
AK: Responderé a tu pregunta. Regresaré al tema de 'detenciones por likes' en Moscú. En Rusia, este es el tema número uno. No sé cómo es en Bielorrusia, pero, sinceramente, el estado... Si analizas las estadísticas, en Moscú el 95% de las detenciones por likes son cuando la gente denuncia a otros, alguien escribe a la fiscalía sobre otra persona. El estado raramente inicia este tipo de casos. Me parece que esta ley es absolutamente absurda. No conozco a ningún criminal real que haya sido encarcelado por esto. Pero esta medida se utiliza para imputar algo a la persona. Me parece que esto es extremadamente extraño. Creo que algún día lo derrogarán.
Z: Se llama mantener a alguien bajo control.
AK: Bueno, no puedo decirlo. No soy exactamente un monstruo pro-gubernamental, pero mi percepción ha cambiado un poco, saben, por personas que vienen a nosotros y dicen: 'Mi hijo ha desaparecido, ayúdenme a encontrarlo'. Yo digo: 'No puedo hacer nada sin la autorización de un juez'. Miras a esos padres que darían todo en sus vidas, que darían acceso a cualquier dato, solo para resolver su problema. Así que es muy difícil para mí llevar esa discusión: por un lado, creo que el gobierno hace cosas correctas al atrapar a personas reales, pero por otro lado, dar acceso sin control es una historia aterradora.
Volviendo a tu tema, disculpa que me distraje. En realidad, no creo en las fundas de papel aluminio. Tener un teléfono móvil y envolverlo en papel aluminio es una tontería. ¿Para qué hacerlo? ¿Para que el teléfono no se conecte al Wi-Fi? Es más fácil apagarlo. ¿Para que el operador móvil no te identifique? De todas formas, pueden triangulizar la señal de alguna manera. Para mí, las únicas medidas de seguridad efectivas son un almacenamiento protegido, como una red local, tal vez en casa, donde se pueda guardar algo.
Z: La cuestión aquí es la legislación. ¿Es la legislación represiva hacia la persona que quiere verificar sus datos?
AK: Entiendo, sí. Ni siquiera sabía de esta cuestión, así que no puedo decirte con precisión. En Rusia no hay nada parecido, aunque es muy complicado. Tal vez se pueda consultar a abogados calificados y, posiblemente, haya alguna laguna; tal vez se pueda presentar algo en algún tribunal europeo... ¿no? No puedo decirte sobre eso. Mis conocimientos en derecho son superficiales, al nivel de un gerente de empresa. Sé lo que no se debe hacer para que nadie te diga nada. Eso es, por supuesto, muy triste.
Z: A lo que me refiero es que en otros países (por ejemplo, en Estados Unidos) es una práctica normal que puedes probar una vulnerabilidad y luego reportarla, pero no hacerla pública.
AK: Sí, 'bug bounty'. Entiendo, hay eso.
Z: Y las empresas no tienen un mecanismo para eliminarte, porque es más barato.
AK: – Esta cosa también está al límite de la legalidad. Dependerá de cómo encuentren esta vulnerabilidad. Me parece que la gran cantidad de dinero pagada por esta vulnerabilidad en América fue bajo un acuerdo de confidencialidad y con la amenaza de demandar a esa persona. No voy a hacer cábalas. Siempre nos arriesgamos a esto. Mis empleados han encontrado un par de veces vulnerabilidades en diversas aplicaciones gubernamentales; siempre digo: «Es mejor enviar una carta anónima que decirles que hay un agujero allí». Y luego vendrá algún instituto de investigación que implementó este servicio... En fin, no seguiré con esto.
No es posible comprobar la honestidad de un negocio: si no te gusta, no lo uses.
Z: – Tengo una pregunta. Dijo que realizaron una prueba: se necesitaban 15 casillas marcadas... Supongamos que el usuario desmarca todas las casillas. ¿Quién y cómo controlará esto? ¿Cómo se puede verificar realmente?
AK: – Honestamente, nadie y de ninguna manera. En serio. El hecho de que usted marcara o desmarcara la casilla de «Impedir el seguimiento de anuncios» en «Google» no significa nada. Desafortunadamente, incluso cuando en «VKontakte» prohíbe la indexación por parte de motores de búsqueda, ellos aún lo indexan y luego simplemente no muestran esos resultados a ciertas personas. Todo esto se reduce a la falta de órganos competentes que puedan verificarlo. Además, las empresas que lo hacen son privadas. La posición de «Facebook», ya sea correcta o incorrecta, es una: si no te gusta, no lo uses.
Sobre la regulación
Z: – Solo tengo una simple pregunta. ¿Cuál es su opinión sobre la regulación en el procesamiento de datos y la autorregulación?
AK: – Yo, como representante de la empresa, creo que el mercado y el negocio necesitan autorregulación. Creo que la asociación de grandes datos puede regularse a sí misma, sin el estado. Desconfío mucho de la regulación estatal y también desconfío de todas las historias donde el estado quiere guardar algo, porque cada caso ha demostrado que esto es muy malo. Siempre habrá alguien que pegue su usuario y contraseña en un post-it amarillo en el monitor, etc.
En general, creo en la autorregulación. Además, creo que en los próximos 5 años llegaremos a una cierta apertura. Incluso ahora ya se puede ver en las noticias que es muy difícil para el gobierno mentir a los usuarios, y a los usuarios les resulta muy difícil mentir al sistema. Y eso, en principio, probablemente es algo bueno. Dado que nuestros agentes de inteligencia pueden ser detectados a partir de fotos públicas.
Todo esto lleva, probablemente, a una reducción en el nivel de criminalidad. Bueno, matemáticamente hablando. Si a alguien le interesa hablar sobre la reducción del nivel de criminalidad, hay muchas conclusiones que se pueden sacar. En general, estoy a favor de la autorregulación del mercado. ¡Gracias!

Un poco de publicidad 🙂
Gracias por permanecer con nosotros. ¿Te gustan nuestros artículos? ¿Quieres ver más contenido interesante? Apóyanos haciendo un pedido o recomendando a tus conocidos, , un análogo único de servidores entry-level que hemos diseñado para Ti: (disponibles opciones con RAID1 y RAID10, hasta 24 núcleos y hasta 40GB DDR4).
¿Dell R730xd a mitad de precio en el centro de datos Equinix Tier IV en Ámsterdam? Solo aquí ¡en los Países Bajos! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — ¡desde $99! Lee sobre cómo
Fuente: habr.com
