

¡Hola a todos!
Sé que se han realizado muchos ajustes con OpenVPN. Sin embargo, me di cuenta de que no hay información sistematizada sobre el tema del título y decidí compartir mi experiencia, especialmente para aquellos que no son expertos en administración de OpenVPN, pero que desean lograr la conexión de redes remotas tipo site-to-site en un NAS Synology. También quiero dejar una nota para mí mismo.
Entonces, tengo un NAS Synology DS918+ con el paquete VPN Server, configurado con OpenVPN y usuarios que pueden conectarse al servidor VPN. No entraré en detalles sobre la configuración del servidor en la interfaz DSM (portal web del servidor NAS). Esta información está disponible en el sitio del fabricante.
El problema es que la interfaz DSM (a la fecha de publicación, versión 6.2.3) tiene una cantidad limitada de configuraciones para gestionar el servidor OpenVPN. En nuestro caso, necesitamos un esquema de conexión tipo site-to-site, es decir, los hosts de la subred del cliente VPN deben poder ver los hosts de la subred del servidor VPN y viceversa. Las configuraciones típicas disponibles en el NAS solo permiten el acceso de los hosts de la subred del cliente VPN a los hosts de la subred del servidor VPN.
Para configurar el acceso a las subredes de los clientes VPN desde la subred del servidor VPN, necesitaremos acceder al NAS a través de SSH y configurar manualmente el archivo de configuración del servidor OpenVPN.
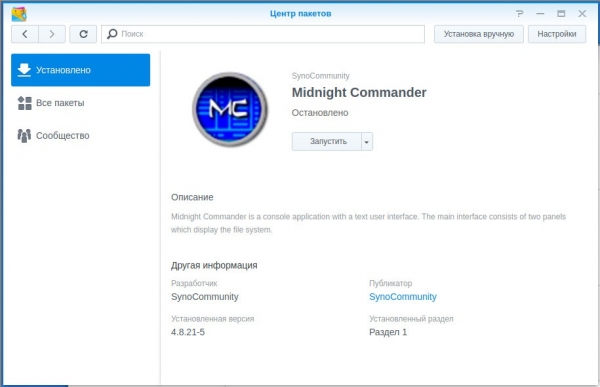
Para editar archivos en el NAS por SSH, me resulta más cómodo usar Midnight Commander. Para esto, conecté la fuente en el Centro de paquetes y instalé el paquete Midnight Commander.
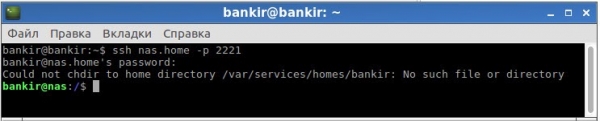
Accedemos por SSH al NAS con una cuenta de administrador.
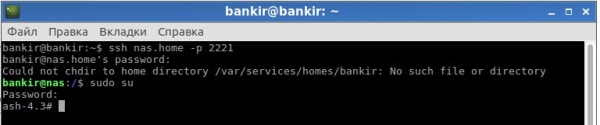
Escribimos sudo su y nuevamente ingresamos la contraseña de administrador:
Escribimos el comando mc y ejecutamos Midnight Commander:
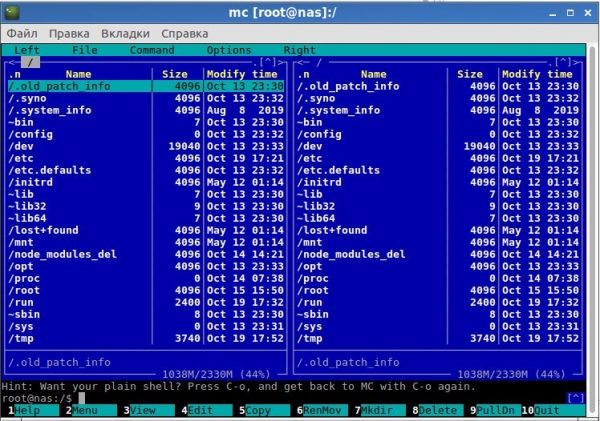
Luego, nos dirigimos al directorio /var/packages/VPNCenter/etc/openvpn/ y encontramos el archivo openvpn.conf:
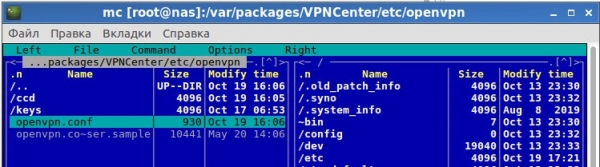
Para la tarea, necesitamos conectar 2 subredes remotas. Para esto, creamos a través de DSM 2 cuentas en el NAS con permisos limitados en todos los servicios del NAS y otorgamos acceso solo a la conexión VPN en la configuración del servidor VPN. Para cada cliente, debemos configurar una IP estática asignada por el servidor VPN y enrutar a través de esta IP el tráfico de la subred del servidor VPN a la subred del cliente VPN.
Datos de origen:
Subred del servidor VPN: 192.168.1.0/24.
El rango de direcciones del servidor OpenVPN es 10.8.0.0/24. El propio servidor OpenVPN recibe la dirección 10.8.0.1.
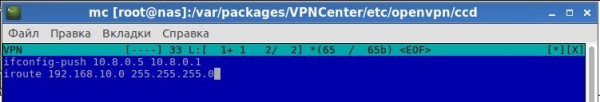
Subred del cliente VPN 1 (usuario VPN): 192.168.10.0/24, debe recibir en el servidor OpenVPN la dirección estática 10.8.0.5.
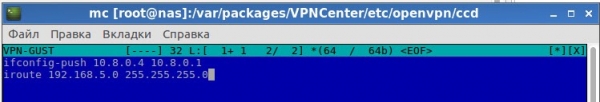
La subred del cliente VPN 2 (usuario VPN-GUST): 192.168.5.0/24, debe recibir una dirección estática 10.8.0.4 en el servidor OpenVPN
En el directorio de configuración, creamos una carpeta ccd y en ella creamos archivos de configuración con nombres correspondientes a los inicios de sesión de los usuarios.
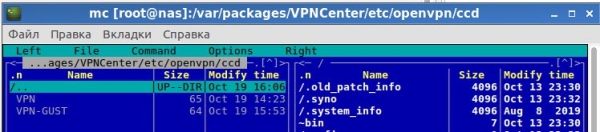
Para el usuario VPN, en el archivo escribimos la siguiente configuración:
Para el usuario VPN-GUST, en el archivo escribimos lo siguiente:
Solo queda ajustar la configuración del servidor OpenVPN: añadir el parámetro para leer las configuraciones de los clientes y agregar las rutas a las subredes de los clientes:
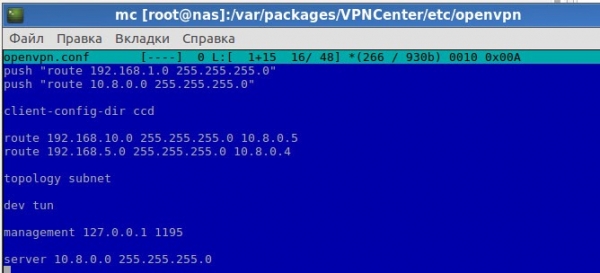
En la captura de pantalla proporcionada, las primeras 2 líneas de la configuración se configuran a través de la interfaz DSM (marcando la opción 'Permitir a los clientes acceder a la red local del servidor' en la configuración del servidor OpenVPN).
La línea client-config-dir ccd indica que las configuraciones de los clientes están en la carpeta ccd.
Las siguientes 2 líneas de configuración añaden rutas a las subredes de los clientes a través de los respectivos gateways de OpenVPN.
Y finalmente, para un funcionamiento correcto, es necesario aplicar la topología subnet.
No tocamos el resto de la configuración en el archivo.
Después de escribir la configuración, no olvidemos reiniciar el servicio VPN Server en el administrador de paquetes. En los hosts o en el gateway para los hosts de la subred del servidor, debemos escribir las rutas a las subredes de los clientes a través de NAS.
En mi caso, el gateway para todos los hosts de la subred, en la que se encuentra el NAS (su IP es 192.168.1.3), fue el enrutador (192.168.1.1). En este enrutador, añadí a la tabla de rutas estáticas los registros de enrutamiento para las redes 192.168.5.0/24 y 192.168.10.0/24 con el gateway 192.168.1.3 (NAS).
No olvidemos que, con el firewall activado en el NAS, será necesario configurarlo también. Además, en el lado del cliente puede haber un firewall activado, el cual también deberá ser configurado.
P.D. No soy un profesional en tecnologías de red y en particular en el trabajo con OpenVPN, simplemente comparto mi experiencia y publico las configuraciones que realicé, las cuales permitieron establecer la conexión entre las subredes de tipo site-to-site. Quizás haya configuraciones más simples y/o correctas, estaré encantado si comparten su experiencia en los comentarios.
Fuente: habr.com
