

El 4 de julio llevamos a cabo un gran Hoy publicamos la transcripción de la presentación de Andrey Novikov de Qualys. Él hablará sobre los pasos que se deben seguir para establecer un proceso de gestión de vulnerabilidades. Spoiler: solo llegaremos a la fase de escaneo a la mitad del camino.
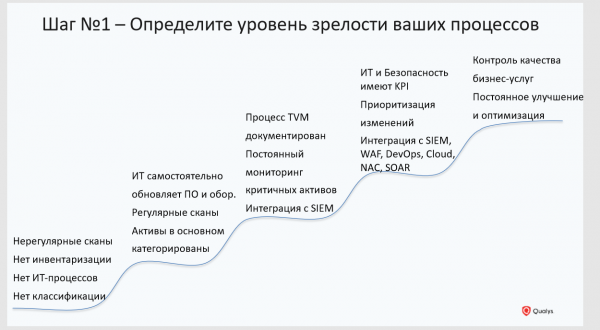
Paso n.º 1: Determine el nivel de madurez de los procesos de gestión de vulnerabilidades.
Al principio, es necesario comprender en qué nivel se encuentra su organización en términos de madurez de los procesos de gestión de vulnerabilidades. Solo después de esto podrá entender hacia dónde debe dirigirse y qué pasos necesita tomar. Antes de comenzar con los escaneos y otras actividades, las organizaciones deben realizar un trabajo interno y entender cómo están estructurados sus procesos actuales en términos de TI y de seguridad de la información.
Intente responder a preguntas básicas:
- ¿tiene procesos de inventario y clasificación de activos?
- ¿con qué frecuencia se escanea la infraestructura de TI y está toda la infraestructura cubierta, tiene toda la visión del panorama?
- ¿monitorean sus recursos de TI?
- ¿se han implementado algún KPI en sus procesos y cómo sabe que se están cumpliendo?
- ¿están documentados todos estos procesos?
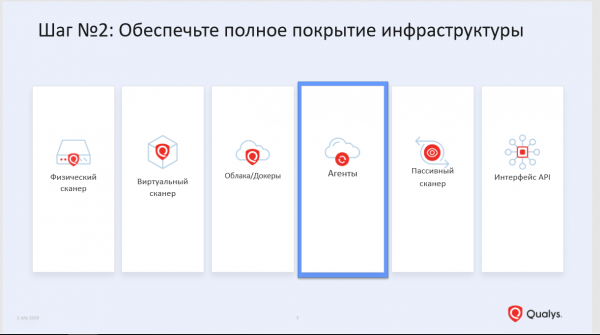
Paso n.º 2: Asegúrese de tener una cobertura completa de la infraestructura.
No puede proteger lo que no conoce. Si no tiene una imagen completa de lo que compone su infraestructura de TI, no podrá protegerla. La infraestructura moderna es compleja y cambia constantemente en cantidad y calidad.
Ahora la infraestructura de TI se basa no solo en un conjunto de tecnologías clásicas (estaciones de trabajo, servidores, máquinas virtuales), sino también en entornos relativamente nuevos – contenedores, microservicios. El servicio de seguridad informática tiende a evitar estos últimos, ya que es muy complicado trabajar con ellos utilizando los conjuntos de herramientas existentes, que consisten principalmente en escáneres. El problema es que ningún escáner puede cubrir toda la infraestructura. Para que un escáner pueda acceder a cualquier nodo en la infraestructura, deben coincidir varios factores a la vez. El activo debe estar dentro del perímetro de la organización en el momento del escaneo. El escáner debe tener acceso de red a los activos, sus cuentas, para recopilar información completa.
Según nuestras estadísticas, cuando se trata de organizaciones medianas o grandes, aproximadamente el 15-20% de la infraestructura no es capturada por el escáner por diversas razones: el activo ha salido del perímetro o nunca aparece en la oficina. Por ejemplo, un portátil de un empleado que trabaja de forma remota, pero que tiene acceso a la red corporativa, o un activo que se encuentra en servicios en la nube externos como Amazon. Y es probable que el escáner no tenga conocimiento de estos activos, ya que están fuera de su alcance.
Para cubrir toda la infraestructura, se necesita utilizar no solo escáneres, sino un conjunto completo de sensores, incluyendo tecnologías de escucha pasiva del tráfico para detectar nuevos dispositivos en su infraestructura, y un método de recolección de datos agente, que permite obtener información en línea, sin necesidad de escaneo, sin requerir credenciales.
Paso Nº 3: Realice la categorización de activos
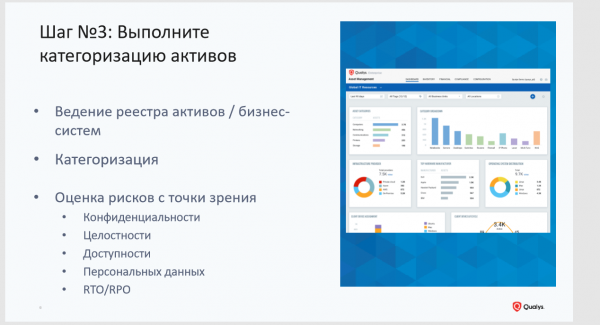
No todos los activos son igualmente valiosos. Determinar cuáles activos son importantes y cuáles no es su tarea. Ninguna herramienta, ni siquiera un escáner, hará esto por usted. Lo ideal es que seguridad informática, IT y el negocio analicen juntos la infraestructura para identificar los sistemas críticos para el negocio. Para ellos, definen métricas aceptables en términos de disponibilidad, integridad, confidencialidad, RTO/RPO, etc.
Esto ayudará a establecer prioridades en el proceso de gestión de vulnerabilidades. Cuando sus especialistas reciban datos sobre vulnerabilidades, no será una lista con miles de vulnerabilidades en toda la infraestructura, sino información granular teniendo en cuenta la criticidad de los sistemas.
Paso Nº 4: Realice una evaluación de la infraestructura
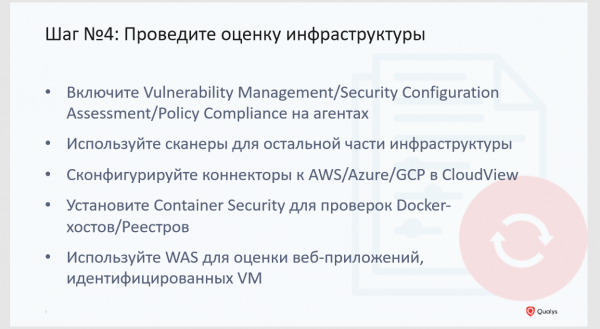
Y solo en el cuarto paso llegamos a la evaluación de la infraestructura en términos de vulnerabilidades. Te recomendamos que en esta etapa prestes atención no solo a las vulnerabilidades del software, sino también a los errores de configuración que también pueden ser una vulnerabilidad. Aquí recomendamos un método basado en agentes para la recopilación de información. Se pueden y deben utilizar escáneres para evaluar la seguridad del perímetro. Si utilizas recursos de proveedores de la nube, también debes recopilar información sobre activos y configuraciones de allí. Presta especial atención al análisis de vulnerabilidades en infraestructuras que utilizan contenedores Docker.
Paso nº 5: Configura la reportabilidad
Este es uno de los elementos importantes dentro del proceso de gestión de vulnerabilidades.
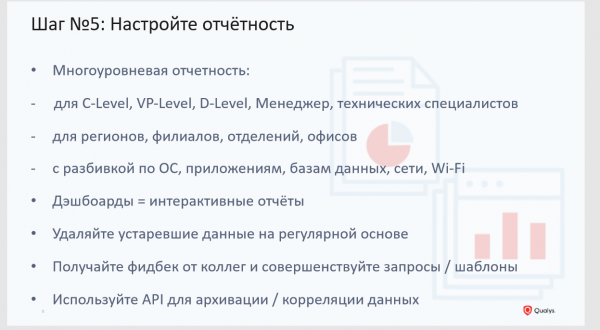
El primer punto: nadie trabajará con informes multipágina con una lista desordenada de vulnerabilidades y descripciones de cómo solucionarlas. Primero es necesario comunicarse con los compañeros y averiguar qué debería incluirse en el informe y cómo les resulta más cómodo recibir los datos. Por ejemplo, a un administrador no le interesa una descripción detallada de la vulnerabilidad, solo necesita información sobre el parche y un enlace a él. A otro especialista solo le importan las vulnerabilidades encontradas en la infraestructura de red.
El segundo punto: por reportabilidad entiendo no solo informes impresos. Este es un formato obsoleto para recibir información y una historia estática. Una persona recibe un informe y no puede influir en cómo se presentarán los datos en ese informe. Para obtener el informe en la forma deseada, un especialista en TI debe comunicarse con el especialista en ciberseguridad y pedirle que reformule el informe. El tiempo avanza, surgen nuevas vulnerabilidades. En lugar de llevar informes de un departamento a otro, los especialistas de ambos ámbitos deberían poder observar los datos en línea y ver la misma imagen. Por lo tanto, en nuestra plataforma utilizamos informes dinámicos en forma de tableros configurables.
Paso nº 6: Prioriza
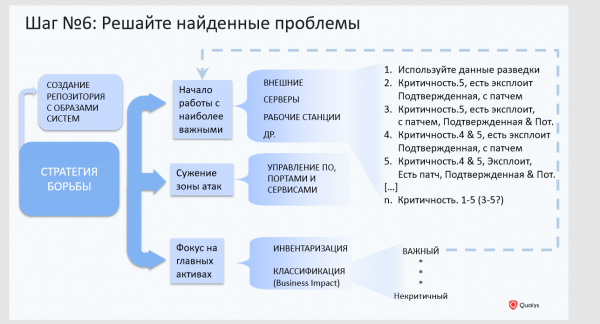
Aquí se pueden hacer las siguientes acciones:
1. Crear un repositorio con imágenes doradas de sistemas. Trabaja con imágenes doradas, verifica su vulnerabilidad y corrección de la configuración de forma constante. Esto se puede hacer utilizando agentes que informarán automáticamente sobre la aparición de un nuevo activo y proporcionarán información sobre sus vulnerabilidades.
2. Enfóquese en aquellos activos críticos para el negocio. No hay ninguna organización en el mundo que pueda eliminar las vulnerabilidades de una sola vez. El proceso de remediación de vulnerabilidades es largo y a veces tedioso.
3. Reduzca la superficie de ataque. Limpie su infraestructura de software innecesario, servicios y cierre puertos no utilizados. Recientemente, tuvimos un caso con una empresa en la que se encontraron alrededor de 100,000 vulnerabilidades relacionadas con una versión antigua del navegador Mozilla en 40,000 dispositivos. Al final resultó que Mozilla había sido implementado en la imagen dorada hace muchos años, nadie lo utilizaba, pero era la fuente de un gran número de vulnerabilidades. Al eliminar el navegador de las computadoras (incluso estaba en algunos servidores), decenas de miles de vulnerabilidades desaparecieron.
4. Califique las vulnerabilidades basándose en inteligencia de amenazas (threat intelligence). No solo considere la criticidad de la vulnerabilidad, sino también la existencia de un exploit público, malware, parches y el acceso externo al sistema vulnerable. Evalúe el impacto de esta vulnerabilidad en sistemas críticos del negocio: ¿puede llevar a la pérdida de datos, interrupciones del servicio, etc.?
Paso n.º 7: Alinee los KPI
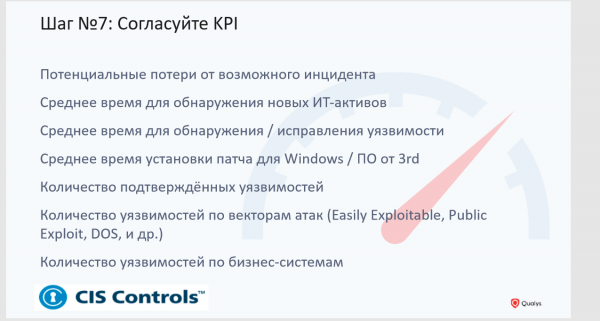
No escanee solo por escanear. Si no se actúa sobre las vulnerabilidades encontradas, el escaneo se convierte en una operación inútil. Para que la gestión de vulnerabilidades no se convierta en una formalidad, piense en cómo evaluará sus resultados. La ciberseguridad y TI deben acordar cómo se llevará a cabo el trabajo de remediación de vulnerabilidades, con qué frecuencia se realizarán escaneos, instalación de parches, etc.
En la diapositiva ve ejemplos de posibles KPI. También hay una lista ampliada que recomendamos a nuestros clientes. Si le interesa, contáctenos, estoy dispuesto a compartir esta información con usted.
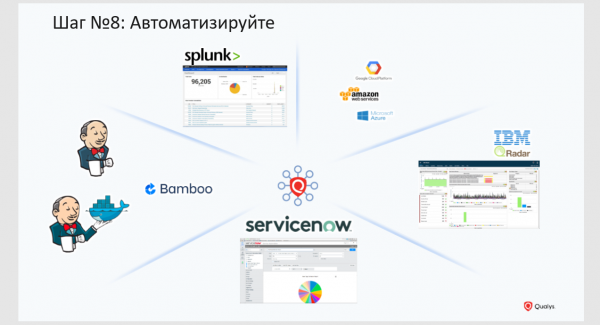
Paso n.º 8: Automate
Volveré a hablar sobre el escaneo. En Qualys creemos que el escaneo es lo menos importante que se puede hacer hoy en el proceso de gestión de vulnerabilidades, y que debemos automatizarlo al máximo para que se realice sin la participación de un especialista en ciberseguridad. Hoy en día hay muchas herramientas que permiten hacer esto. Solo necesitan tener una API abierta y el número necesario de conectores.
Un ejemplo que me gusta dar es el de DevOps. Si vas a implementar un escáner de vulnerabilidades, puedes olvidarte de DevOps. Con las tecnologías antiguas, que son los escáneres clásicos, simplemente no tendrás acceso a esos procesos. Los desarrolladores no van a esperar a que escanees y les entregues un extenso informe inconveniente. Los desarrolladores esperan que la información sobre vulnerabilidades se integre como información de errores en sus sistemas de integración de código. La seguridad debe estar integrada de manera fluida en estos procesos y debe ser solo una función que se activa automáticamente en el sistema utilizado por tus desarrolladores.
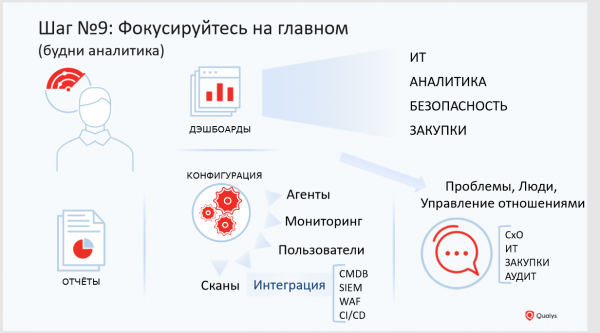
Paso n.º 9: Concéntrate en lo esencial
Concéntrate en lo que realmente aporta valor a tu empresa. Los escaneos pueden ser automáticos, los informes también pueden enviarse automáticamente.
Concéntrate en mejorar los procesos para que sean más flexibles y cómodos para todos los participantes. Asegúrate de que la seguridad esté integrada en todos los contratos con tus socios, que, por ejemplo, desarrollen aplicaciones web para ti.
Si necesitas más información sobre cómo establecer un proceso de gestión de vulnerabilidades en tu empresa, no dudes en contactarme a mí y a mis colegas. Estaré encantado de ayudar.
Fuente: habr.com
