

El desarrollo de la tecnología ha tenido un impacto significativo en la arquitectura de los sistemas de control de acceso. Siguiendo su evolución, podemos predecir qué nos espera en un futuro cercano.
Pasado
Hace mucho tiempo, las redes informáticas eran un gran lujo. Los sistemas de control de acceso en aquellos días estaban organizados de la siguiente manera: un controlador maestro atendía a un número limitado de controladores, y un ordenador actuaba como terminal para su programación y visualización de información. La lógica operativa era determinada por el controlador maestro, que gestionaba los controladores secundarios.
Los controladores secundarios no podían intercambiar información directamente entre sí, la comunicación se realizaba a través del controlador maestro. Este modelo impuso limitaciones significativas al desarrollo de los sistemas de control de acceso.
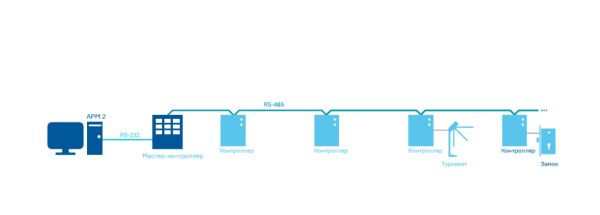
El desarrollo de la informática y el equipamiento de red influyó en la arquitectura de los sistemas, lo que llevó a la aparición de sistemas de control de acceso multifuncionales. Los cambios afectaron al software, pero los controladores se mantuvieron al margen, lo cual limitó la expansión y el desarrollo del sistema.
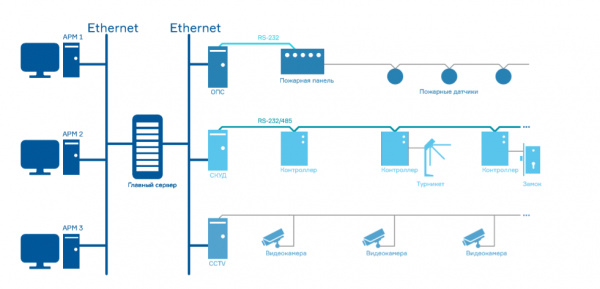
El presente
El avance de la microelectrónica permitió a los fabricantes de hardware cambiar radicalmente la arquitectura de los sistemas de control de acceso. A la antigua modelo le siguió una arquitectura en la que los controladores pudieron intercambiar datos directamente entre sí.
En este modelo, el software podía ser instalado en cualquier lugar dentro de la red local, y la integración con otros sistemas de seguridad se facilitaba mediante el uso de un entorno único para el intercambio de información.
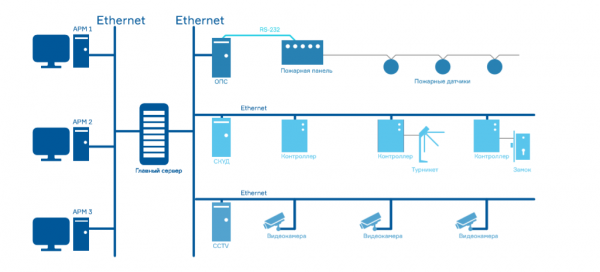
Este modelo sigue funcionando exitosamente hasta el día de hoy, pero el nivel actual de desarrollo tecnológico permite construir sistemas con una arquitectura completamente diferente. Existe una amplia gama de opciones físicas y lógicas para asegurar la comunicación entre los componentes del sistema y medios de interacción entre los usuarios y el sistema. Entre ellos se encuentran aplicaciones de consola, controladores especializados con interfaz gráfica, diversos paneles de control, tabletas y teléfonos, así como el uso de navegadores WEB estándar. Las capacidades de los microcontroladores superan con creces los recursos de los ordenadores utilizados en los primeros sistemas de control de acceso.
Desarrollo futuro de la arquitectura de los sistemas de control de acceso
Controlador como servidor
Un servidor en el sistema de control de acceso es necesario para ejecutar correctamente la lógica de negocio del sistema, almacenar datos sobre los usuarios y eventos. Hace 20 años, esto lo manejaba un controlador maestro. Desde entonces, los requisitos para los sistemas de control de acceso han aumentado significativamente, pero las capacidades de los controladores modernos superan las de las computadoras de hace 20 años.
El servidor del sistema puede ser instalado en el mismo controlador, si este posee los recursos adecuados. Un servidor desplegado en la memoria de los controladores tiene significativas ventajas. La primera de ellas es la facilidad de iniciar el sistema.
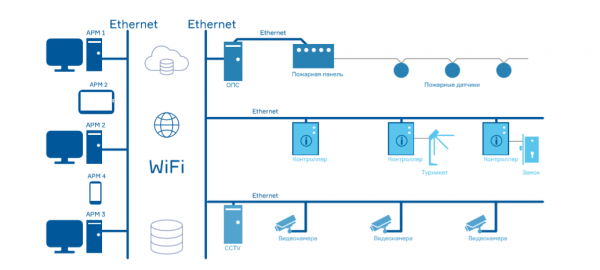
Uno de los controladores del sistema se designa como servidor (o maestro, como solía llamarse), y recibe instrucciones sobre con qué otros controladores trabajará. Listo, el sistema está preparado. Para trabajar con objetos remotos, al controlador designado como servidor se le asigna una IP blanca, que se especifica a otros controladores, los cuales se conectan por sí mismos. Para la integración con 1C, solo es necesario proporcionar a la aplicación la dirección del controlador. Para la integración con el sistema de reconocimiento de matrículas, debe indicarse el número de matrícula como el número de pase y la dirección IP de la cámara o sistema capaz de reconocer matrículas.
Control de acceso como servicio
La segunda ventaja importante es la comodidad para los usuarios. El cliente ya no tiene que preocuparse sobre en qué computadora desplegar el sistema, dónde estará y quién lo mantendrá. Ahora el cliente simplemente recibe una dirección IP, un nombre de usuario y una contraseña, y puede controlar la disciplina de los empleados, asignar derechos de acceso y emitir pases de visitante desde cualquier navegador que le resulte conveniente. Solo es necesario adquirir un torniquete y un controlador (o una solución lista, como una entrada electrónica) y los identificadores. Y el sistema está listo.
Este enfoque responde al moderno concepto de ver el control de acceso como un servicio. El cliente no se preocupa por la instalación y el mantenimiento del sistema; todo esto es realizado de manera remota por especialistas. Aquí surge inevitablemente la pregunta sobre el rendimiento del controlador y su capacidad para trabajar con 10,000 usuarios y 200 torniquetes. Por ahora, esto no parece posible, pero la base de datos se puede alojar en la nube o en un servidor dedicado. servidorCon el tiempo, las capacidades de los controladores aumentarán, y el sistema descrito anteriormente podrá implementarse incluso en grandes empresas con un gran número de empleados y dispositivos ejecutores.
El futuro
La estandarización como tendencia
La arquitectura de los sistemas de control de acceso se basará en controladores "inteligentes" que interactuarán entre sí de forma autónoma, teniendo entre ellos varios controladores maestros que actuarán como servidores. También podrán agruparse sobre la base de un único servidor (o varios) servidores), que proporcionará la lógica necesaria para la interacción.
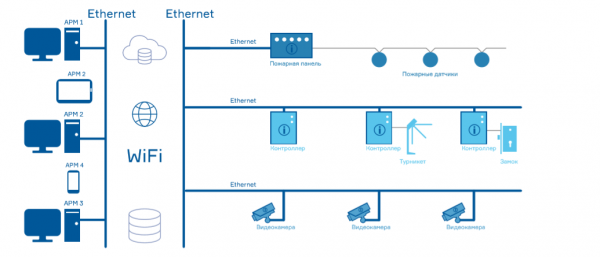
Es necesario que la estandarización de los protocolos sea respaldada por todos los actores del mercado, no solo a nivel de interacción con el controlador, sino también a nivel de interacción entre sistemas.
Es posible que el desarrollo de un estándar único se realice en un futuro lejano. Pero incluso si esto no ocurre, la estandarización de la interacción basada en REST API y el acceso a la información a través del navegador deben implementarse lo antes posible.
Fuente: habr.com
