

¡Hola a todos! En continuación de esto, quiero contarles más sobre las funcionalidades que ofrece la solución Sophos XG Firewall y presentarles la interfaz web. Los artículos y documentos comerciales son buenos, pero siempre es interesante ver cómo se ve la solución en vivo. ¿Cómo está todo organizado? Así que, empecemos con la revisión.
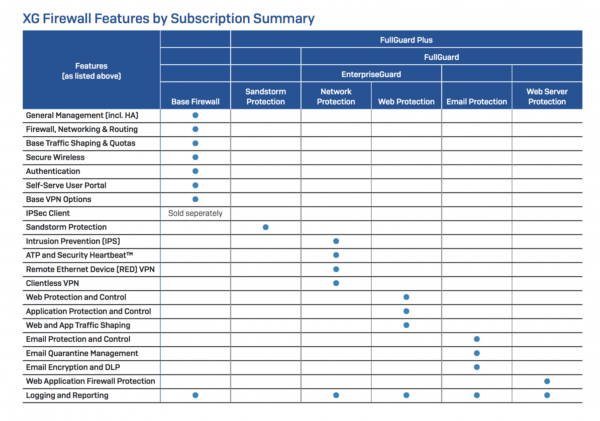
En este artículo se mostrará la primera parte de las funcionalidades de Sophos XG Firewall: «Monitoreo y análisis». La revisión completa saldrá como un ciclo de artículos. Nos basaremos en la interfaz web de Sophos XG Firewall y la tabla de licencias.
Centro de control de seguridad
Y así, abrimos el navegador y accedemos a la interfaz web de nuestro NGFW, donde vemos un mensaje para ingresar el nombre de usuario y la contraseña para iniciar sesión en el panel de administración.
Introducimos el nombre de usuario y la contraseña que establecimos al activar inicialmente y accedemos a nuestro centro de control. Se ve así.
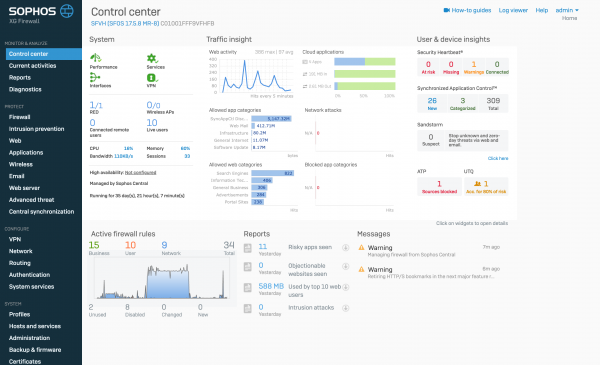
Casi cada uno de estos widgets es clickeable. Se puede profundizar en un incidente y ver los detalles.
Analicemos cada uno de los bloques, empezando por el bloque del Sistema.
Bloque del Sistema
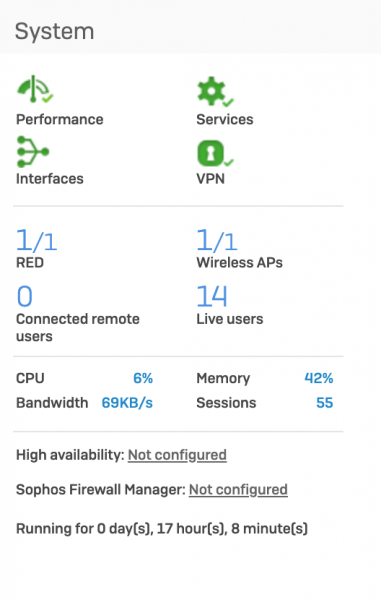
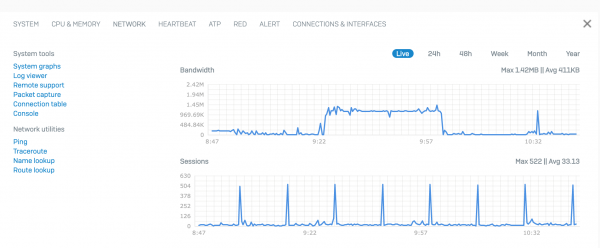
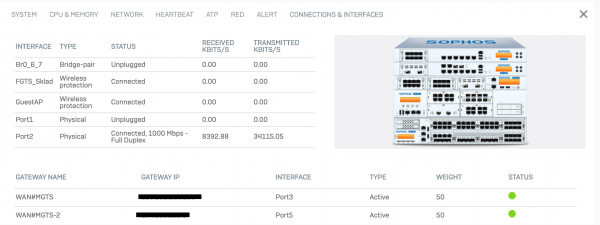
Este bloque muestra el estado de la máquina en tiempo real. Si hacemos clic en cualquiera de los íconos, accederemos a una página con información más detallada sobre el estado del sistema.
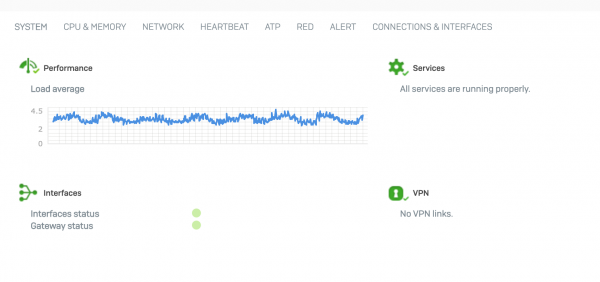
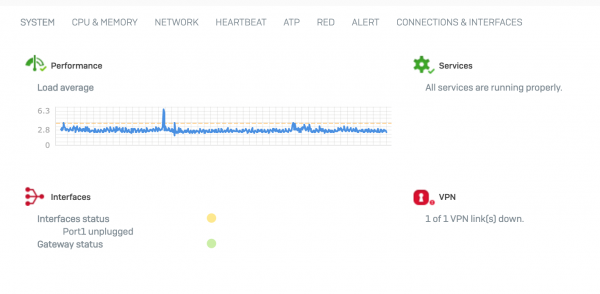
Si hay problemas en el sistema, este widget lo señalará, y en la página de información se puede ver la causa.
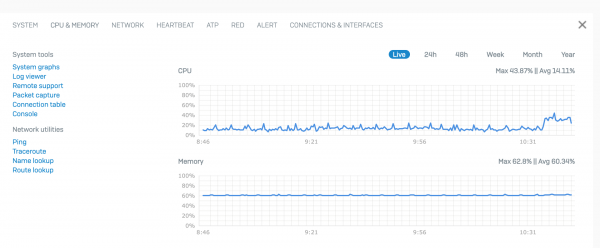
Al navegar por las pestañas, se puede obtener más información sobre diferentes aspectos del funcionamiento del cortafuegos.
Bloque de información del tráfico
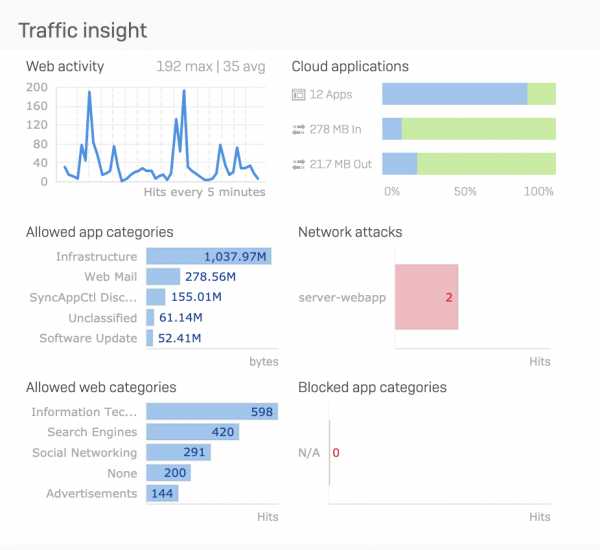
Esta sección nos da una idea de lo que está ocurriendo en nuestra red en este momento y lo que ha ocurrido en las últimas 24 horas. Las 5 principales categorías web y aplicaciones por tráfico, los ataques de red (activación del módulo IPS) y las 5 principales aplicaciones bloqueadas.
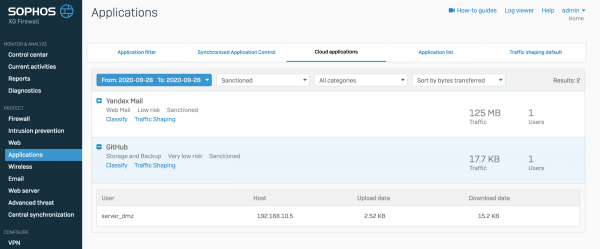
Además, vale la pena destacar la sección de Aplicaciones en la Nube. En ella se puede ver la disponibilidad en la red local de aplicaciones que utilizan servicios en la nube. Su número total, tráfico entrante y saliente. Si clicamos en este widget, accederemos a la página de información sobre aplicaciones en la nube, donde podremos ver más en detalle qué aplicaciones en la nube están en la red, quién las usa y la información sobre el tráfico.
Bloque de información del usuario y dispositivo
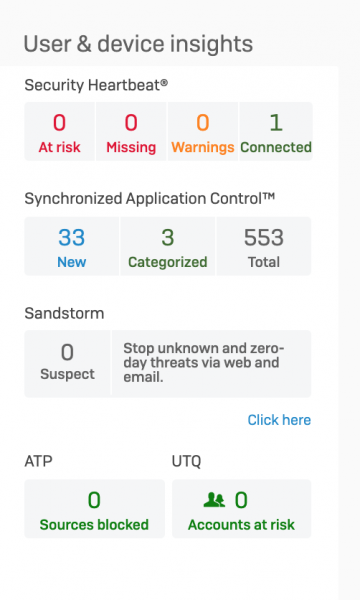
En este bloque se muestra información sobre los usuarios. La línea superior nos proporciona información sobre las computadoras infectadas de los usuarios, recopilando datos del antivirus de Sophos y transmitiéndolos al Sophos XG Firewall. Con esta información, el Firewall puede desconectar la computadora del usuario de la red local o del segmento de red en el nivel L2, bloqueando todas las conexiones. Se ofreció más información sobre Security Heartbeat en . A continuación hay dos líneas: control de aplicaciones y sandbox en la nube. Como se trata de una funcionalidad separada, no se abordará en este artículo.
Es importante prestar atención a los dos widgets inferiores. Estos son ATP (Protección Avanzada contra Amenazas) y UTQ (Cociente de Amenaza del Usuario).
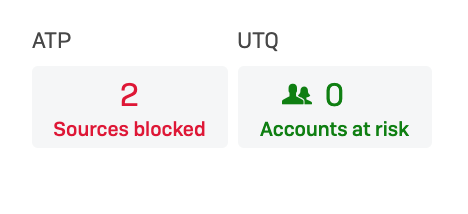
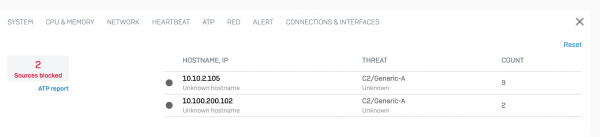
El módulo ATP bloquea las conexiones con los servidores C&C, que controlan las redes de botnets. Si un dispositivo en su red local es parte de una botnet, este módulo informará sobre ello y evitará que se conecte al servidor de control. Se presenta de la siguiente manera
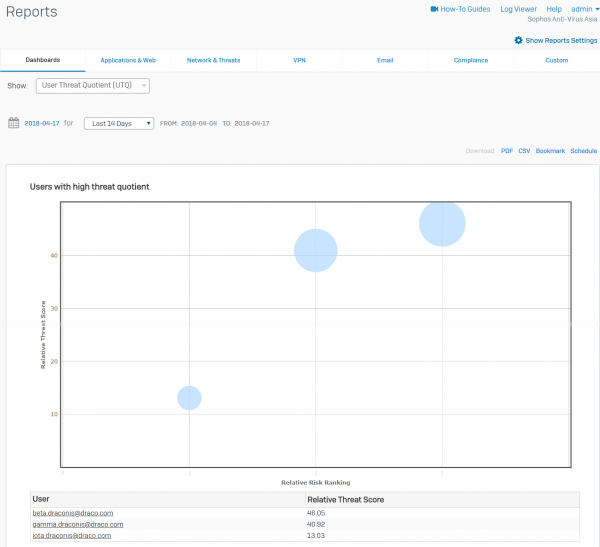
El módulo UTQ asigna a cada usuario un índice de seguridad. Cuanto más intenta un usuario acceder a sitios prohibidos o ejecutar aplicaciones prohibidas, mayor es su puntuación. Basándose en estos datos, se puede llevar a cabo una capacitación anticipada para estos usuarios sin esperar a que, en última instancia, su computadora sea infectada por malware. Se presenta de la siguiente manera
A continuación, se encuentra una sección con información general sobre las reglas de firewall activas y los informes rápidos que se pueden descargar en formato pdf.
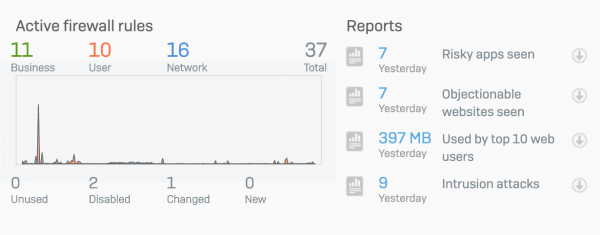
Pasemos a la siguiente sección del menú: Actividades actuales
Actividades actuales
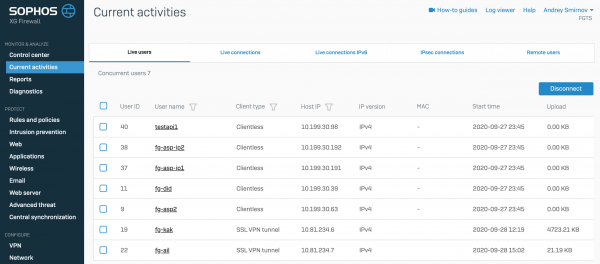
Comenzaremos el recorrido por la pestaña Usuarios en vivo. En esta página podemos ver quién de los usuarios está conectado actualmente al Sophos XG Firewall, el método de autenticación, la dirección IP de la máquina, el tiempo de conexión y el volumen de tráfico.
Conexiones en vivo
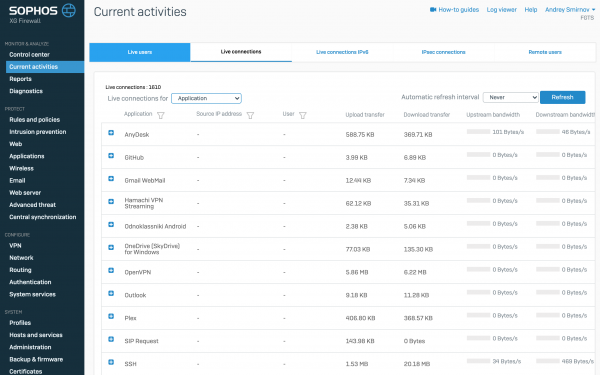
Esta pestaña muestra las sesiones activas en tiempo real. Esta tabla se puede filtrar por aplicaciones, usuarios y direcciones IP de las máquinas cliente.
Conexiones IPsec
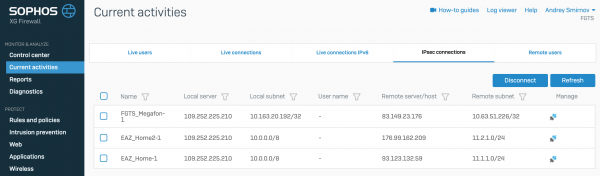
En esta pestaña se muestra información sobre las conexiones IPsec VPN activas.
Pestaña Usuarios remotos
En la pestaña Usuarios remotos hay información sobre los usuarios remotos que se han conectado a través de SSL VPN.
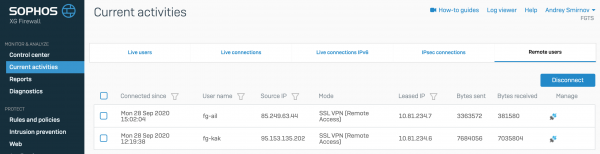
Además, en esta pestaña se puede ver el tráfico por usuarios en tiempo real y desconectar forzosamente a cualquier usuario.
Pasaremos por alto la pestaña Informes, ya que el sistema de informes en este producto es muy extenso y requiere un artículo por separado.
Diagnósticos
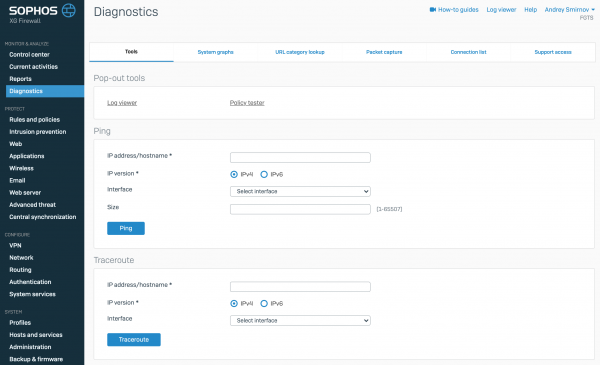
Se abre inmediatamente una página con diferentes utilidades para buscar problemas. Estas incluyen Ping, Traceroute, búsqueda de nombres, búsqueda de rutas.
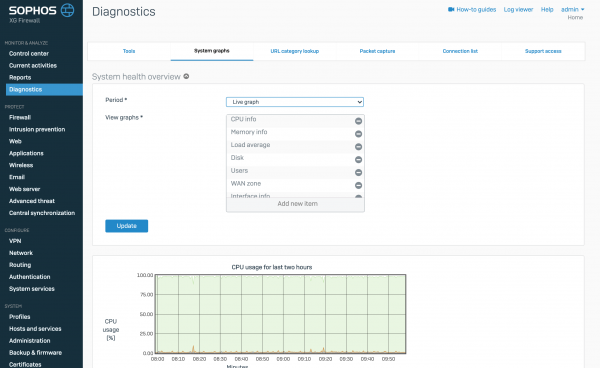
Luego viene una pestaña con gráficos del sistema que muestran el uso de hardware y puertos en tiempo real.
Gráficos del sistema
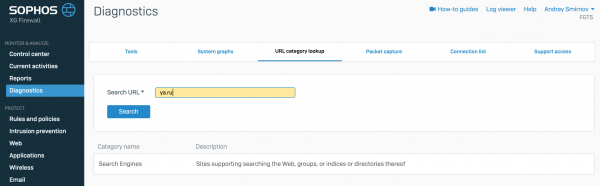
A continuación, hay una pestaña donde se puede verificar la categoría del recurso web
Búsqueda de categoría de URL
La pestaña siguiente, Captura de paquetes, es esencialmente un tcpdump integrado en la interfaz web. También se pueden escribir filtros.
Captura de paquetes
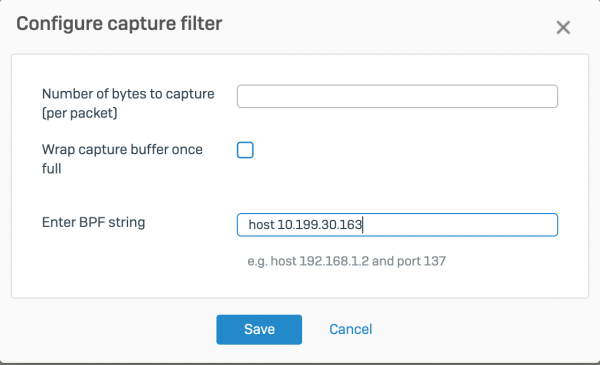
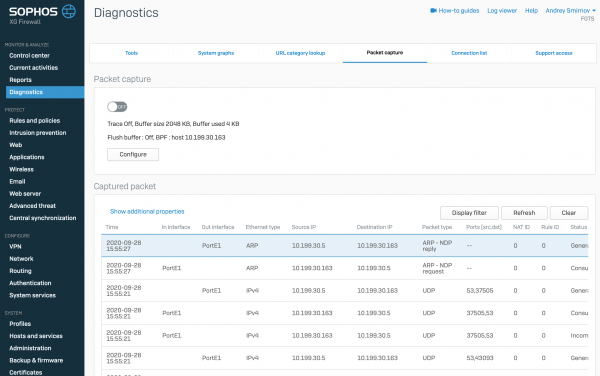
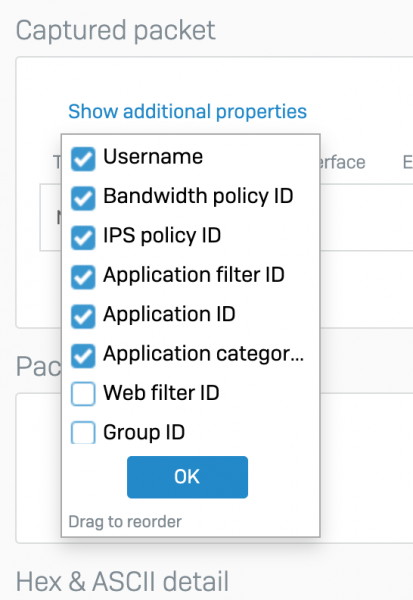
Es interesante notar que los paquetes se convierten en una tabla, donde se pueden activar y desactivar columnas adicionales de información. Esta funcionalidad es muy conveniente para buscar problemas de red; por ejemplo, se puede entender rápidamente qué reglas de filtrado se aplicaron al tráfico real.
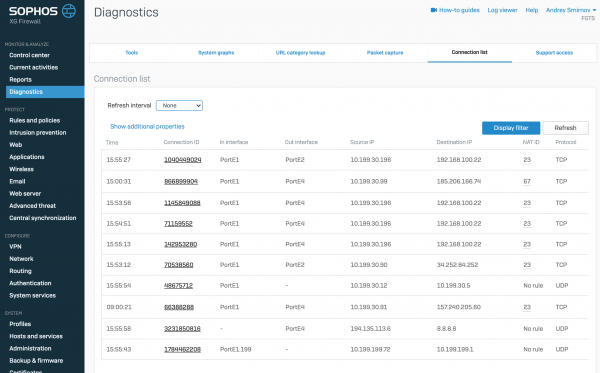
En la pestaña Lista de conexiones, se pueden ver todas las conexiones existentes en tiempo real y la información relacionada.
Lista de conexiones
Conclusión
Con esto concluye la primera parte de la revisión. Solo hemos cubierto una pequeña parte de la funcionalidad disponible y no hemos abordado los módulos de seguridad. En el próximo artículo, revisaremos las funcionalidades de informes integradas y las reglas de firewall, así como sus tipos y propósitos.
Gracias por su tiempo.
Si tiene preguntas sobre la versión comercial de XG Firewall, puede ponerse en contacto con nosotros — la empresa , distribuidor de Sophos. Simplemente escriba de forma libre a .
Fuente: habr.com
