

La expansión de las grandes ciudades y la formación de aglomeraciones es una de las tendencias importantes del desarrollo social hoy en día. Solo en Moscú, en 2019, se deberían expandir 4 millones de metros cuadrados de viviendas (sin contar los 15 asentamientos que se unirán en 2020). En toda esta vasta área, los operadores de telecomunicaciones tendrán que proporcionar a los usuarios acceso a Internet. Esto puede incluir tanto distritos urbanos densamente poblados con edificios de varios pisos como asentamientos de casas más "dispersos". Para estos casos, los requisitos del equipo varían un poco. Hemos analizado cada uno de estos escenarios y hemos creado un modelo universal de conmutador óptico: T2600G-28SQ. En este post, analizaremos en detalle las capacidades del dispositivo que serán de interés para los operadores de telecomunicaciones en toda Rusia.
Lugar en la red
El conmutador T2600G-28SQ está diseñado tanto para operar en el nivel de acceso a la red como para la agregación de enlaces de otros conmutadores de nivel de acceso. Es un conmutador de segundo nivel que realiza conmutación y enrutamiento estático. Si el operador tiene tanto conmutación como agregación, y acceso (enrutamiento solo en el núcleo de la red), el T2600G-28SQ se integrará en cualquiera de los niveles. En caso de agregación enrutada dinámicamente, aún se deben considerar algunas limitaciones en los escenarios de uso.
El modelo T2600G-28SQ es un conmutador Ethernet activo completo sin las restricciones adicionales que surgen al utilizar tecnologías xPON o similares. Por ejemplo, sin riesgo de una caída abrupta de la velocidad con el aumento del número de usuarios o mala compatibilidad entre el equipo de diferentes proveedores y firmware. A los interfaces del dispositivo pueden conectarse tanto usuarios finales como conmutadores de acceso subyacentes con enlaces ópticos, como el modelo T2600G-28TS. En el diagrama a continuación se presentan los ejemplos más comunes de tales conexiones.
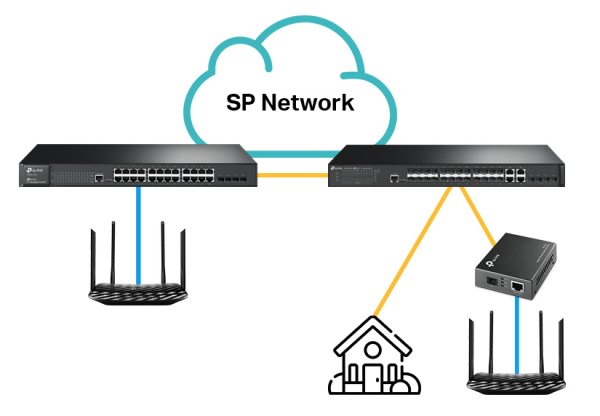
Para el acceso a la red del usuario final se puede utilizar fibra óptica o par trenzado. En el lado del abonado, la fibra óptica puede terminarse mediante un convertidor de medio (mediaconvertidor), por ejemplo, el TP-Link MC220L; o utilizando una interfaz óptica en un enrutador SOHO.
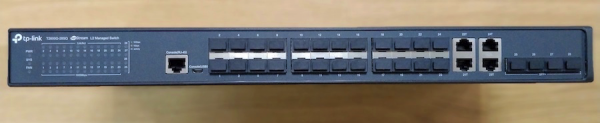
Para conectar un cliente cercano, se pueden utilizar cuatro puertos RJ-45 que operan a velocidades de 10/100/1000 Mbps. Sin embargo, si por alguna razón esto no es suficiente, el operador puede "convertir" las interfaces ópticas del conmutador a cobre. Esto se puede hacer utilizando SFPs especializados de "cobre" con conector RJ-45. No obstante, esta solución no se puede considerar estándar.
Algunos ejemplos de la práctica
Para completar la imagen, presentaremos algunos ejemplos del uso de conmutadores del modelo T2600G-28SQ.
Proveedor de la región de Moscú , que además de Internet ofrece servicios de telefonía y televisión por cable, utiliza el T2600G-28SQ a nivel de acceso en la construcción de redes en el sector privado (casas y adosados). Desde el lado del cliente, la conexión se realiza a enrutadores con puerto SFP, así como a través de convertidores de medios. Actualmente, no se producen en serie en nuestro país enrutadores SOHO con puerto SFP, pero, por supuesto, estamos considerando esto.
Operador de telecomunicaciones del distrito de Pavlovo-Posadski aplica conmutadores T2600G-28SQ como "pequeña agregación", utilizando en el acceso conmutadores de los modelos T2600G-28TS y T2500G-10TS.
El grupo de empresas ofrecen acceso a Internet, TV, telefonía y sistemas de videovigilancia en el sureste de la región de Moscú (Kolomna, Lukhovitsy, Zaraysk, Serpukhov, Ozyory). La topología aproximada aquí es la misma que la de MKS: T2600G-28SQ a nivel de agregación, y T2600G-28TS y T2500G-10TS a nivel de acceso.
Proveedor de Krasnoznamensk proporciona acceso a Internet mediante una red con penetración profunda de fibra óptica. Su base también se fundamenta en el T2600G-28SQ.
En las siguientes secciones, describiremos brevemente algunas capacidades del modelo T2600G-28SQ. Para no extender el material, hemos dejado fuera algunas opciones: QinQ (VLAN VPN), enrutamiento, QoS, entre otros. Creemos que podremos regresar a estos temas en una de las próximas publicaciones.
Capacidades del conmutador
Redundancia – STP
STP – Protocolo de Árbol de Expansión. Este protocolo de árbol cubierto es conocido desde hace mucho tiempo, gracias a la respetada Radia Perlman. En las redes modernas, los administradores intentan evitar el uso de este protocolo por todos los medios. Sí, STP tiene sus desventajas. Y es muy bueno si hay una alternativa a él. Sin embargo, como suele suceder, la alternativa a este protocolo dependerá en gran medida del proveedor. Por lo tanto, el Protocolo de Árbol de Expansión sigue siendo casi la única solución que es compatible con prácticamente todos los fabricantes, y también es conocida por todos los administradores de red.
El conmutador TP-Link T2600G-28SQ admite tres versiones de STP: STP clásico (IEEE 802.1D), RSTP (802.1W) y MSTP (802.1S).
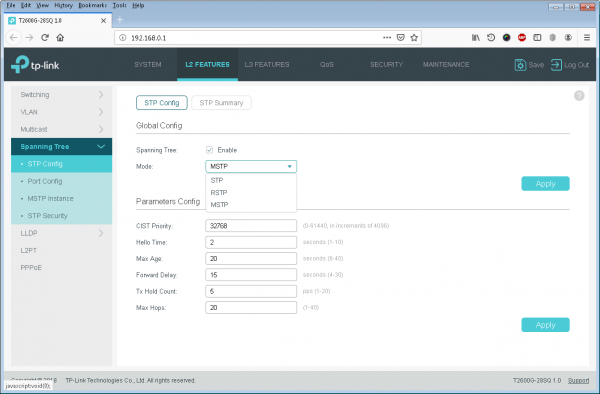
De estas opciones, el RSTP convencional es adecuado para la mayoría de los pequeños proveedores de servicios de Internet en Rusia, ya que tiene una ventaja indiscutible sobre la versión clásica: un tiempo de convergencia significativamente menor.
El protocolo MSTP es el más flexible en la actualidad, admite redes virtuales (VLAN) y permite múltiples árboles diferentes, lo que permite aprovechar todos los caminos redundantes disponibles. El administrador puede crear varias instancias del árbol (hasta ocho), cada una de las cuales gestiona un conjunto específico de redes virtuales.
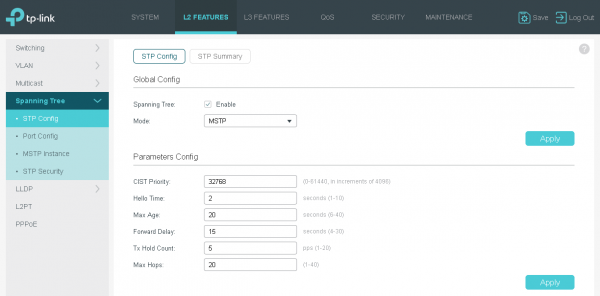
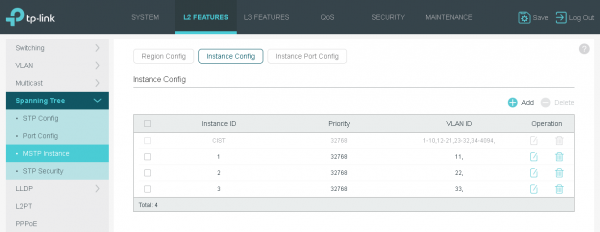
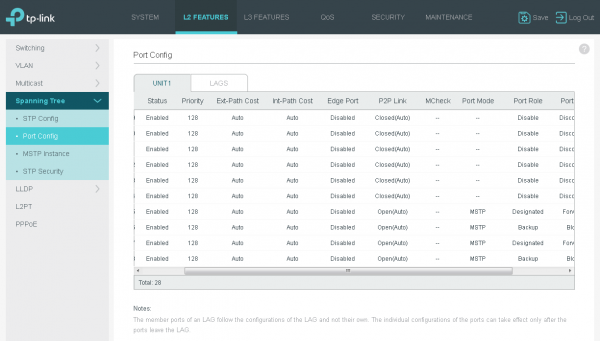
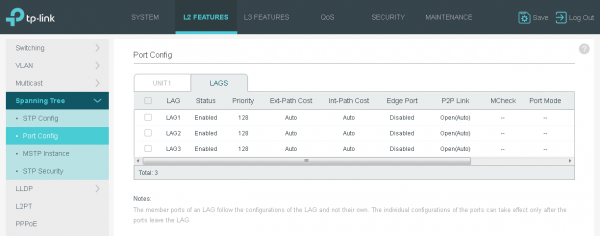
Aspectos del MSTPLos administradores principiantes deben tener mucho cuidado al usar MSTP. Esto se debe a que el comportamiento del protocolo dentro de una región y entre regiones es diferente. Por lo tanto, al configurar los conmutadores, es importante asegurarse de permanecer dentro de una sola región.
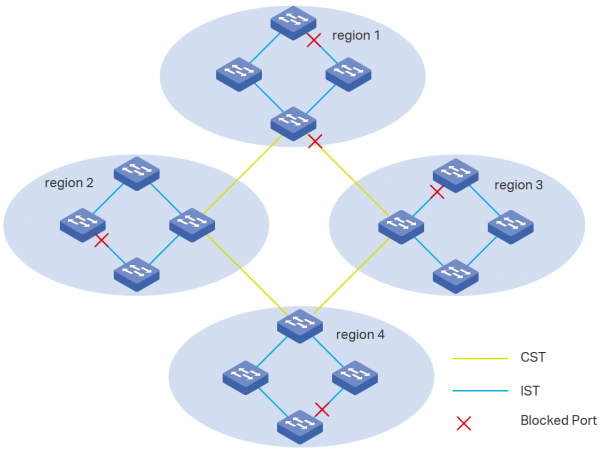
¿Qué es, entonces, esta famosa región? En términos de MSTP, una región se refiere a un conjunto de conmutadores interconectados que comparten las siguientes características: nombre de la región, número de revisión y la distribución de redes virtuales (VLAN) entre las instancias del protocolo.
Por supuesto, el Protocolo de Árbol de Expansión (cualquier versión) no solo combate los bucles que ocurren al conectar canales de respaldo, sino que también protege contra errores de conexión de cables, cuando un ingeniero conecta intencionadamente o accidentalmente puertos incorrectos, creando bucles con sus acciones.
Los administradores de red más experimentados prefieren utilizar diversas opciones adicionales para proteger el protocolo STP de ataques o situaciones de emergencia complejas. El modelo T2600G-28SQ ofrece un conjunto completo de tales características: Loop Protect y Root Protect, TC Guard, BPDU Protect y BPDU Filter.
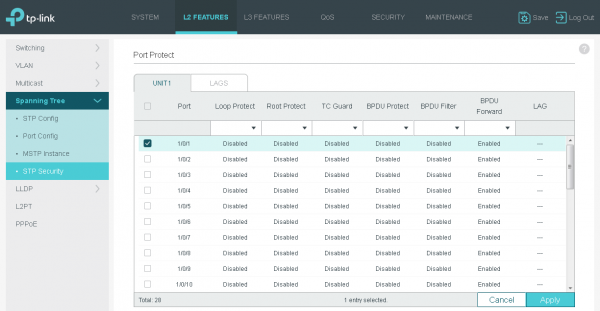
El uso correcto de las opciones mencionadas anteriormente junto con otros mecanismos de protección soportados permitirá estabilizar la red local y hacerla más predecible.
Reserva – LAG
LAG – Grupo de Agregación de Enlace. Esta es una tecnología que permite combinar varios canales físicos en uno lógico. Todos los demás protocolos dejan de utilizar los canales físicos que forman parte de LAG por separado y comienzan a "ver" una interfaz lógica única. Un ejemplo de tal protocolo es STP.
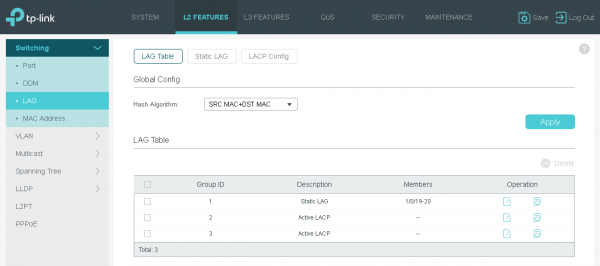
La distribución del tráfico de los usuarios entre los canales físicos dentro de lo lógico se realiza en función de un hash. Para su cálculo se pueden utilizar las direcciones MAC del remitente, del destinatario, o ambas; así como las direcciones IP del remitente, del destinatario, o ambas. La información de los protocolos de cuarto nivel (puertos TCP/UDP) no se tiene en cuenta.
El conmutador T2600G-28SQ admite LAG estáticos y dinámicos.
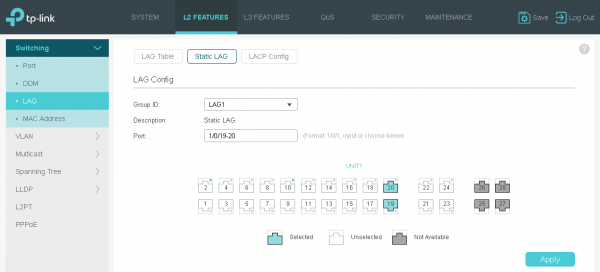
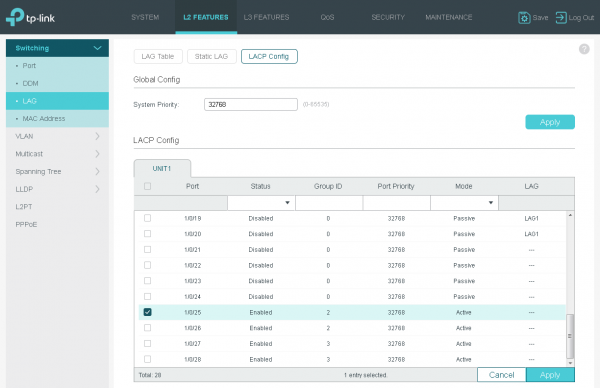
Para negociar los parámetros de funcionamiento del grupo dinámico se utiliza el protocolo LACP.
Seguridad – listas de acceso (ACL)
Nuestro conmutador T2600G-28SQ permite filtrar el tráfico de los usuarios mediante listas de acceso (ACL – Access Control List).
Las listas de acceso soportadas pueden ser de varios tipos diferentes: MAC e IP (IPv4/IPv6), combinadas, así como para realizar filtrado de contenido. La cantidad de listas de acceso soportadas de cada tipo depende de la plantilla SDM utilizada en ese momento, la cual describimos en otra sección.
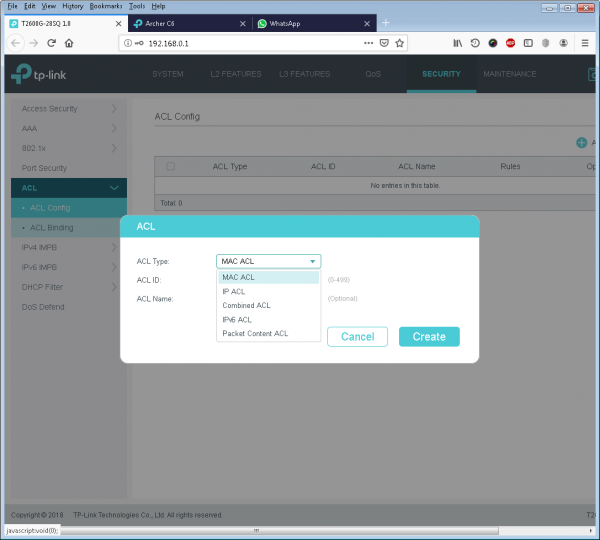
El operador puede utilizar esta opción para bloquear diversos tipos de tráfico no deseado en la red. Un ejemplo de tal tráfico podrían ser los paquetes IPv6 (a través del campo EtherType), si el servicio correspondiente no se ofrece; o bloquear SMB a través del puerto 445. En una red con direccionamiento estático DHCP/BOOTP, el tráfico no es necesario, por lo que mediante ACL el administrador puede filtrar los datagramas UDP a través de los puertos 67 y 68. También se puede prohibir el tráfico IPoE local mediante ACL. Este tipo de bloqueo puede ser necesario en redes de operadores que utilizan PPPoE.
El proceso de uso de listas de acceso es muy sencillo. Después de crear la lista, es necesario añadir la cantidad de entradas necesarias, cuyo tipo depende directamente de la lista que se esté configurando.
Configuración de listas de acceso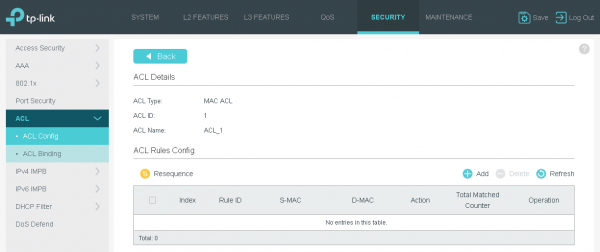
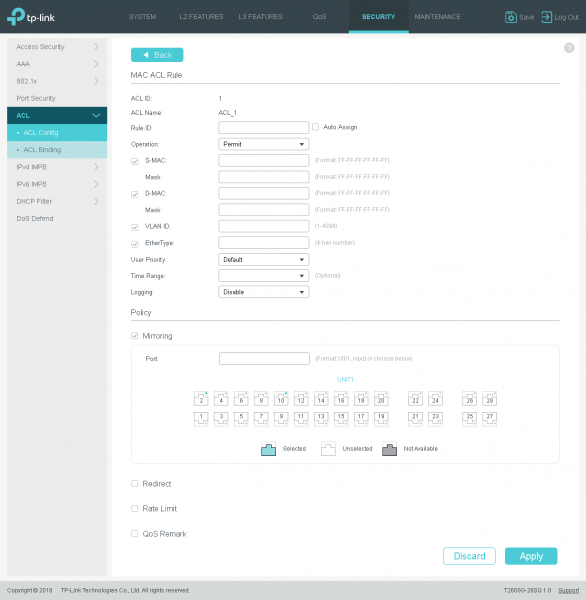
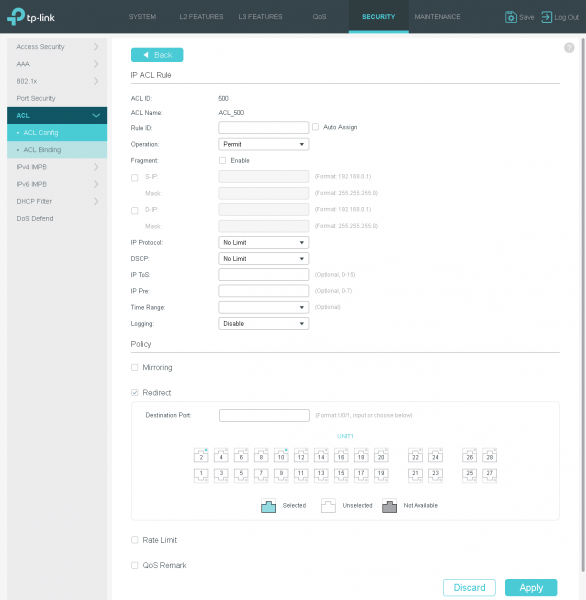
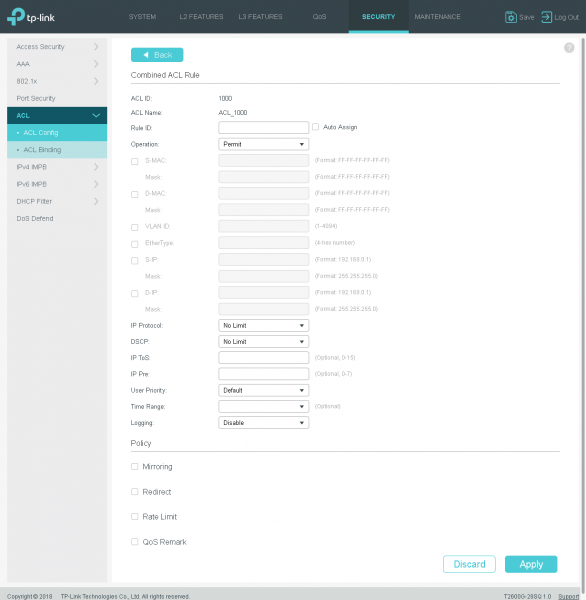
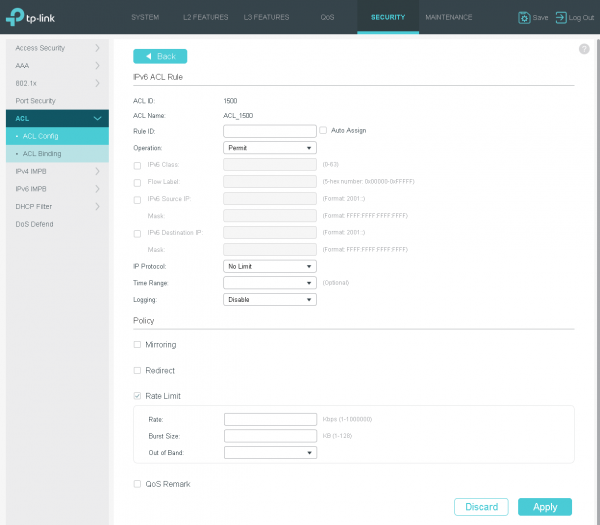
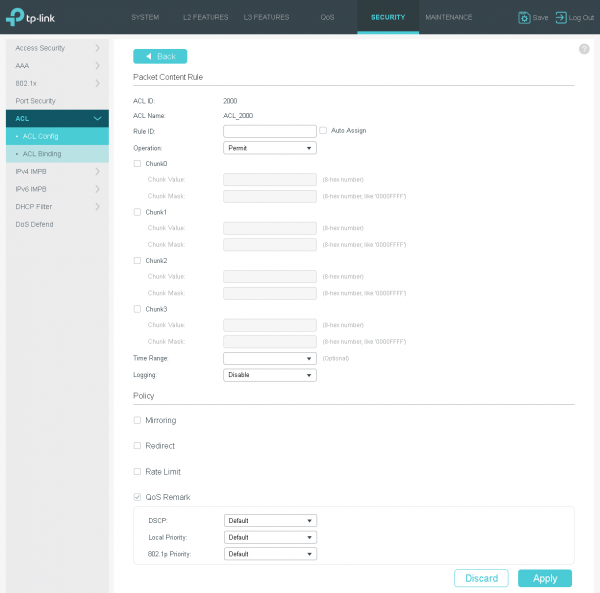
Cabe destacar que las listas de acceso no solo pueden realizar operaciones comunes de permitir o denegar el paso de tráfico, sino que también pueden redirigir, espejear, así como volver a etiquetar el tráfico o restringirlo en cuanto a velocidad.
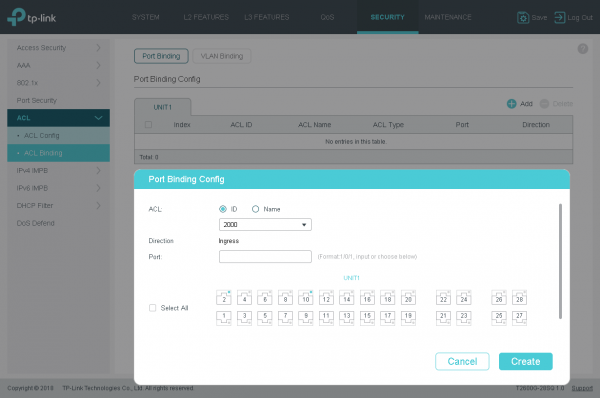
Una vez que se hayan creado todas las ACL necesarias, el administrador puede proceder a instalarlas. Se permite adjuntar la lista de acceso tanto a un puerto físico directo como a una red virtual específica.
Seguridad – cantidad de direcciones MAC
A veces, los operadores necesitan limitar la cantidad de direcciones MAC que un conmutador puede aprender en un puerto determinado. Las listas de acceso permiten alcanzar este efecto, pero requieren la especificación explícita de las direcciones MAC. Si solo se desea limitar la cantidad de direcciones de canal sin especificarlas de manera explícita, la seguridad de puerto acudirá al rescate.
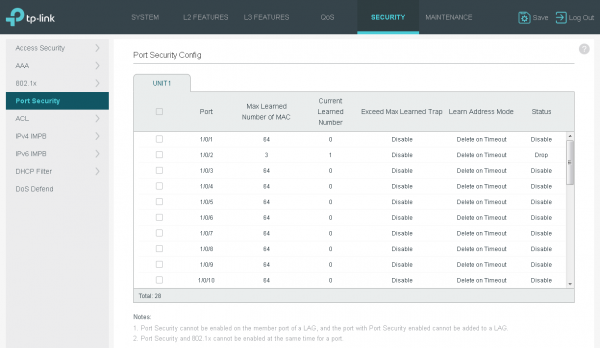
Tal restricción puede ser necesaria, por ejemplo, para protegerse contra la conexión de toda una red local a una única interfaz de conmutador del proveedor. Cabe mencionar que esto se refiere a una conexión conmutada, porque al conectarse a través de un enrutador, en el lado del cliente, el T2600G-28SQ solo aprenderá una dirección: la MAC que pertenece al puerto WAN del enrutador del cliente.
Existe toda una clase de ataques dirigidos contra la tabla de conmutación. Esto puede incluir el desbordamiento de tabla y el MAC-spoofing. La opción de seguridad de puerto ayudará a proteger contra el desbordamiento de la tabla de puenteo y contra ataques que tienen como objetivo reprogramar intencionadamente el conmutador, envenenando su tabla de puenteo.
No se puede dejar de mencionar el equipo del cliente que falla simplemente. No son raras las situaciones en las que una tarjeta de red de computadora o un enrutador que no funcionan correctamente generan un flujo de tramas con direcciones de origen y destino completamente aleatorias. Tal flujo puede fácilmente agotar el CAM.
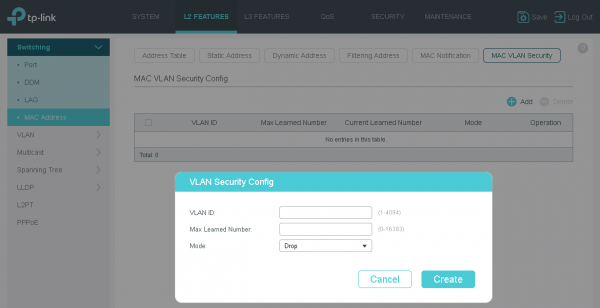
Otra forma de limitar la cantidad de registros utilizados en la tabla de puenteo es la herramienta MAC VLAN Security, que permite al administrador especificar la cantidad máxima de registros para una red virtual determinada.
Además de gestionar registros dinámicos en la tabla de conmutación, el administrador también puede crear estáticos.
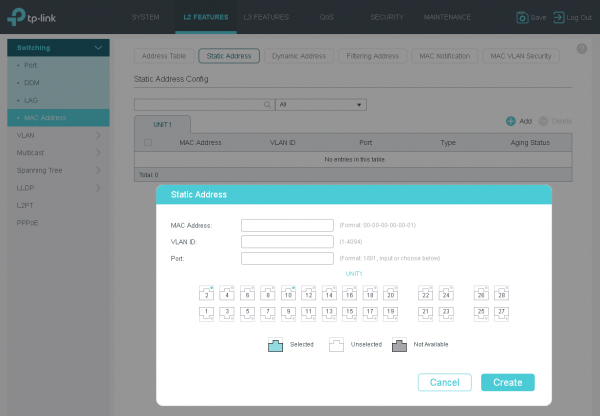
La tabla de puenteo del modelo T2600G-28SQ puede contener un máximo de 16K registros.
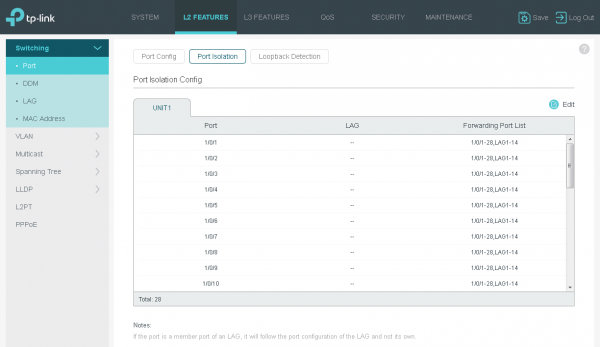
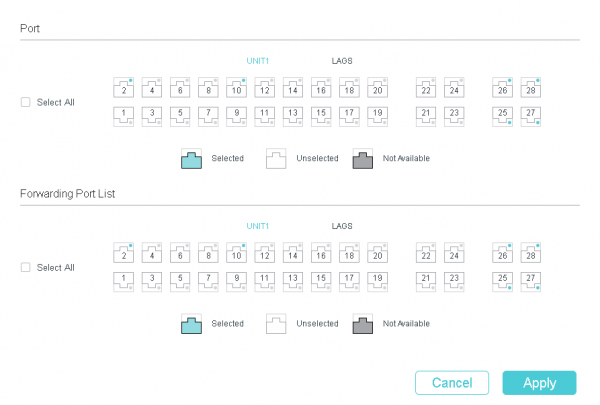
Otra opción destinada a filtrar la transmisión de tráfico de usuario es la función de Aislamiento de Puerto, que permite especificar claramente en qué dirección se permite el reenvío.
Seguridad – IMPB
En la vasta extensión de nuestra patria, el enfoque de los operadores de telecomunicaciones con respecto a la seguridad en la red varía desde la total ignorancia hasta la máxima aplicación de todas las opciones soportadas por el equipo.
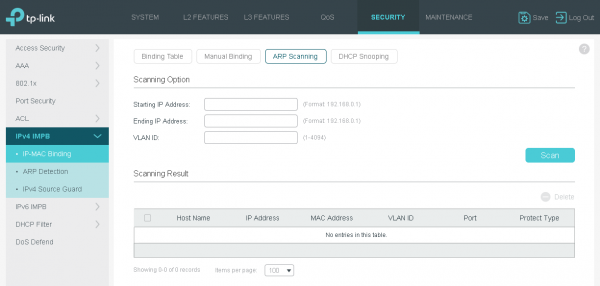
Las funciones IPv4 IMPB (IP-MAC-Port Binding) e IPv6 IMPB permiten protegerse contra una serie de ataques relacionados con la suplantación de direcciones IP y MAC por parte de los suscriptores mediante la vinculación de direcciones IP y MAC del equipo del cliente a la interfaz del conmutador del proveedor. Esta vinculación puede hacerse manualmente o utilizando las funciones de Escaneo ARP y DHCP Snooping.
Configuraciones básicas de IMPB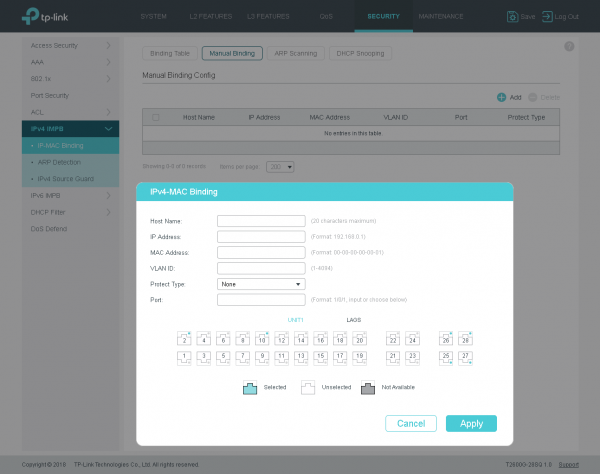
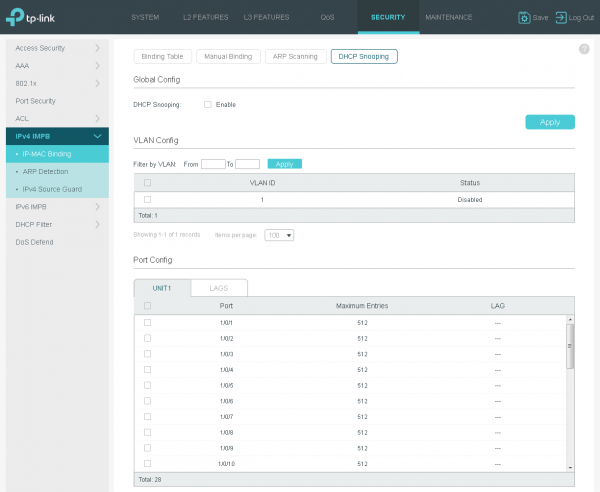
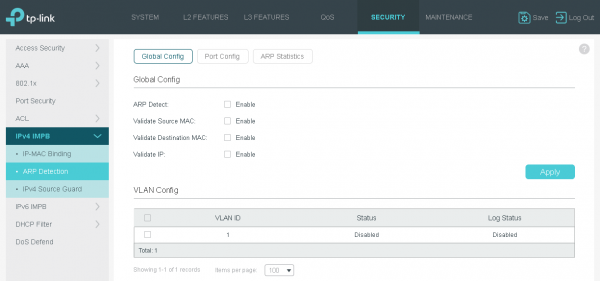
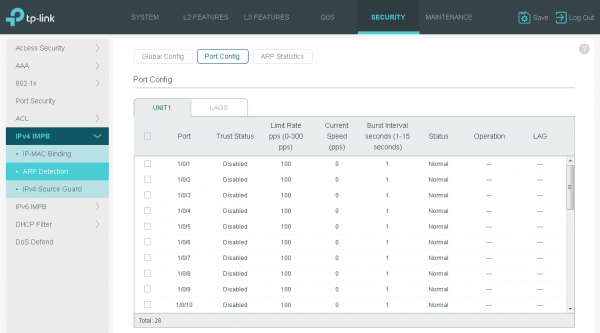
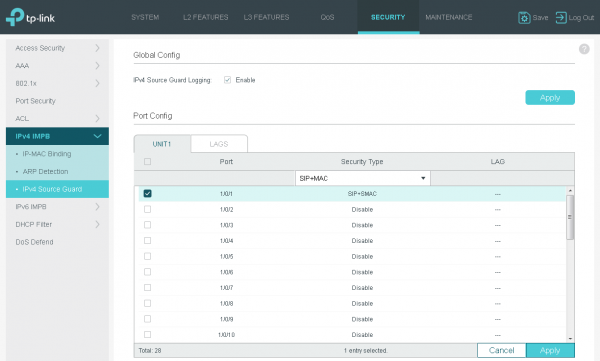
Para ser justos, hay que mencionar que para proteger el protocolo DHCP se puede utilizar una función especial: el Filtro DHCP.
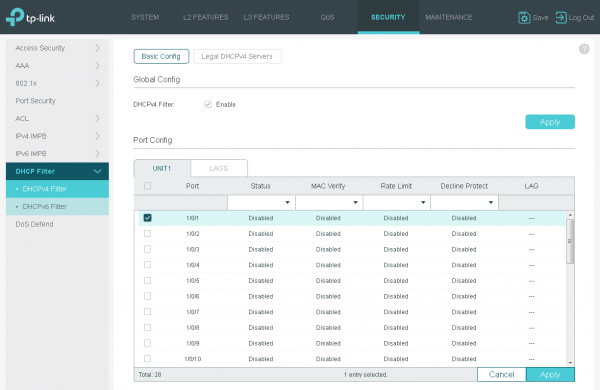
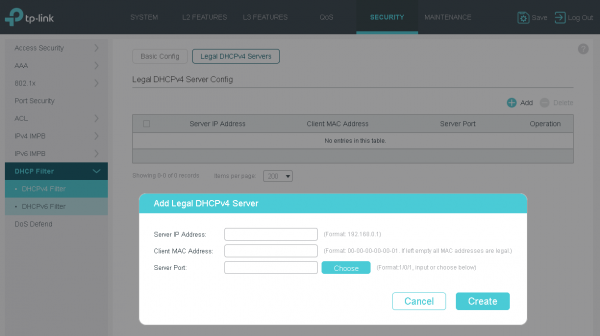
Con esta función, el administrador de la red puede especificar manualmente las interfaces a las que están conectados los verdaderos servidores DHCP. De este modo, los servidores DHCP falsos no podrán intervenir en el proceso de negociación de los parámetros IP.
Seguridad – DoS Defend
El modelo considerado permite proteger a los usuarios de varios tipos de ataques DoS conocidos y comunes.
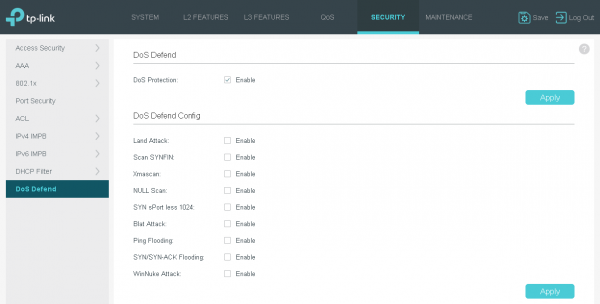
La mayoría de los ataques mencionados ya no son una amenaza para los dispositivos con sistemas operativos modernos; sin embargo, todavía pueden encontrarse en nuestras redes aquellos para los cuales la última actualización de software se realizó hace muchos años.
Soporte DHCP
El conmutador TP-Link T2600G-28SQ puede actuar como servidor o relay DHCP, y puede realizar diversos filtros de mensajes DHCP si otro dispositivo actúa como servidor.
La forma más sencilla de proporcionar a los usuarios los parámetros IP necesarios para trabajar es emplear el servidor DHCP integrado en el conmutador. Con su ayuda, ya se pueden entregar los parámetros básicos a los abonados.
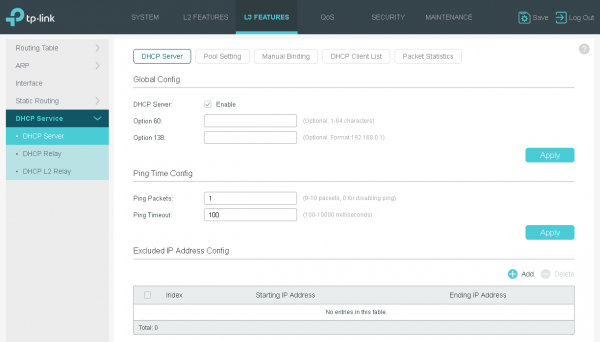
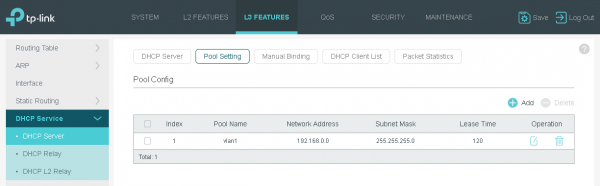
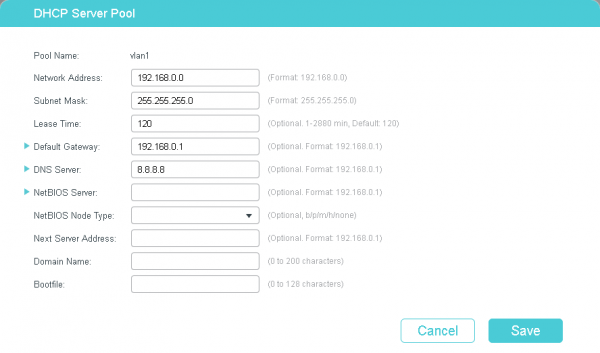
Conectamos nuestro enrutador SOHO Archer C6 a una de las interfaces del conmutador y confirmamos el éxito en la obtención de la dirección por parte del dispositivo cliente.
Así es como se ve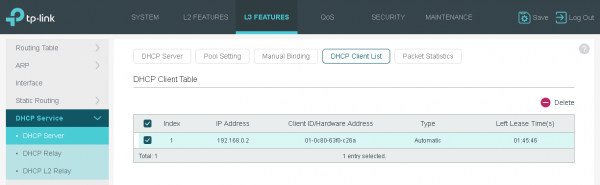
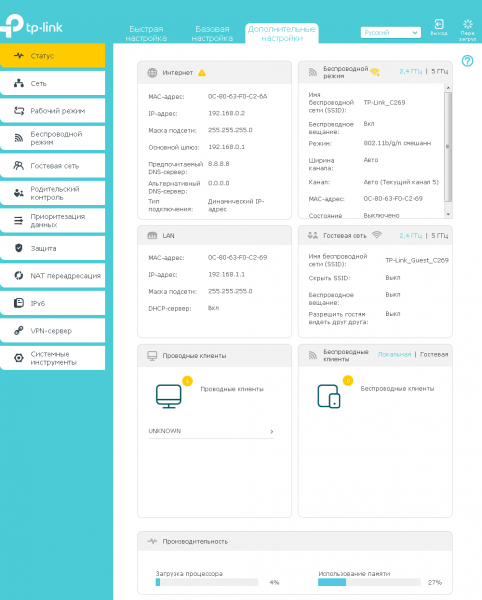
El servidor DHCP integrado en el conmutador puede no ser la solución más escalable y flexible: carece de soporte para opciones no estándar y no tiene conexión con IPAM. Si el operador requiere más control sobre el proceso de distribución de direcciones IP, se utilizará un servidor DHCP dedicado.
El T2600G-28SQ permite especificar un servidor DHCP dedicado para cada subred de usuarios, al que se redirigirán los mensajes del protocolo mencionado. La selección de la subred se produce indicando la interfaz L3 correspondiente: VLAN (SVI), puerto enrutado o port-channel.
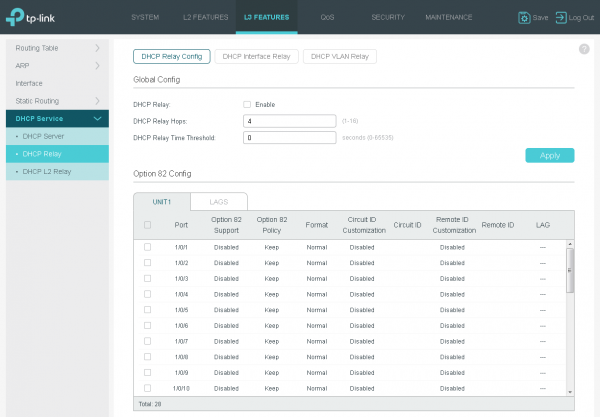
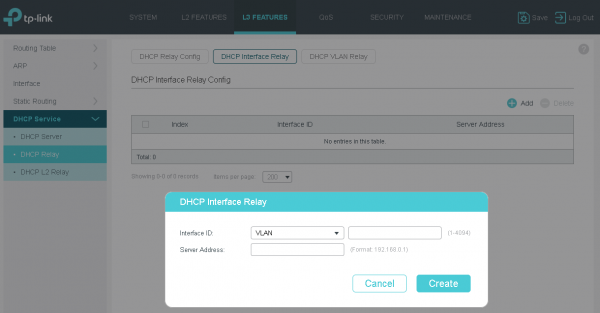
Para verificar el funcionamiento del relay, configuramos un enrutador diferente de otro fabricante para que funcione como servidor DHCP, cuyas configuraciones se presentan a continuación.
R1#sho run | s pool
ip dhcp pool test
 network 192.168.0.0 255.255.255.0
 default-router 192.168.0.1
 dns-server 8.8.8.8
El enrutador cliente volvió a recibir con éxito una dirección IP.
R1#sho ip dhcp binding
Bindings from all pools not associated with VRF:
IP address          Client-ID/          Lease expiration      Type
                    Hardware address/
                    User name
192.168.0.2         010c.8063.f0c2.6a    May 24 2019 05:07 PM    Automatic
Bajo el spoiler — contenido del paquete interceptado entre el conmutador y el servidor DHCP dedicado.
Contenido del paquete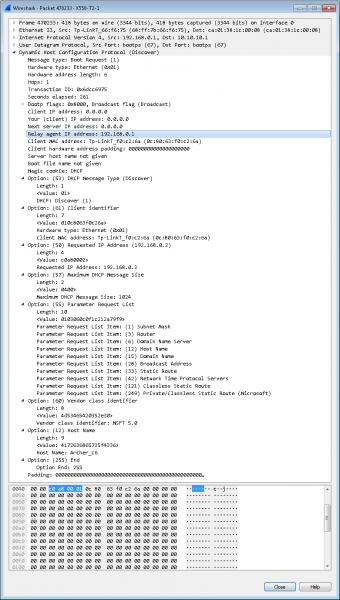
No se puede dejar de mencionar el soporte de la Opción 82 por parte del conmutador. Al activarla, el conmutador añadirá información sobre la interfaz de usuario desde la que se recibió el mensaje DHCP Discover. Además, el modelo T2600G-28SQ permite configurar la política de procesamiento de la información añadida al insertar la opción número 82. La inclusión de esta opción puede ser útil en situaciones en las que se necesite proporcionar la misma dirección IP para el abonado, independientemente de qué identificador de cliente (client-id) se comunique.
En la figura siguiente se presenta el mensaje DHCP Discover (transmitido por el relay) con la opción número 82 añadida.
Mensaje con la opción número 82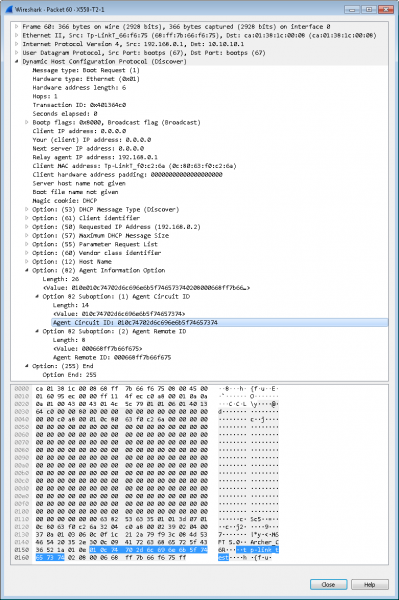
Por supuesto, se puede gestionar la opción número 82 sin necesidad de configurar un relay DHCP completo; las configuraciones correspondientes se presentan en el apartado "DHCP L2 Relay".
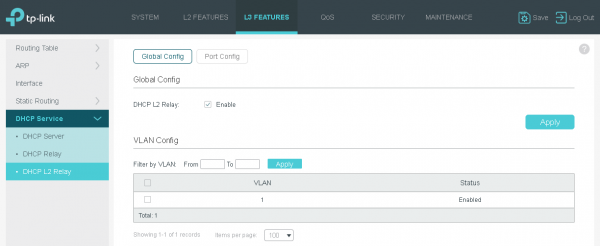
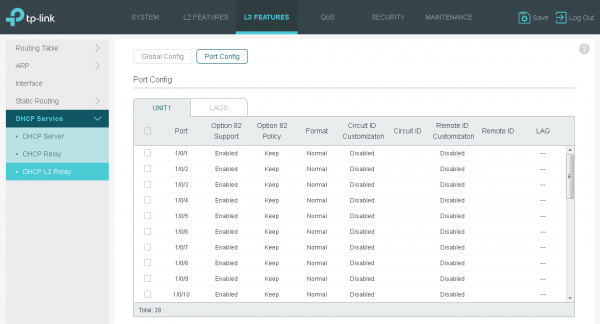
Ahora vamos a modificar la configuración del servidor DHCP para ilustrar el funcionamiento de la opción número 82.
R1#sho run | s dhcp
ip dhcp pool test
 network 192.168.0.0 255.255.255.0
 default-router 192.168.0.1
 dns-server 8.8.8.8
 class option82_test
  address range 192.168.0.222 192.168.0.222
ip dhcp class option82_test
 relay agent information
      relay-information hex 010e010c74702d6c696e6b5f746573740208000668ff7b66f675
R1#sho ip dhcp binding
Bindings from all pools not associated with VRF:
IP address          Client-ID/              Lease expiration        Type
                    Hardware address/
                    User name
192.168.0.222       010c.8063.f0c2.6a       May 24 2019 05:33 PM    Automatic
Así es como se vería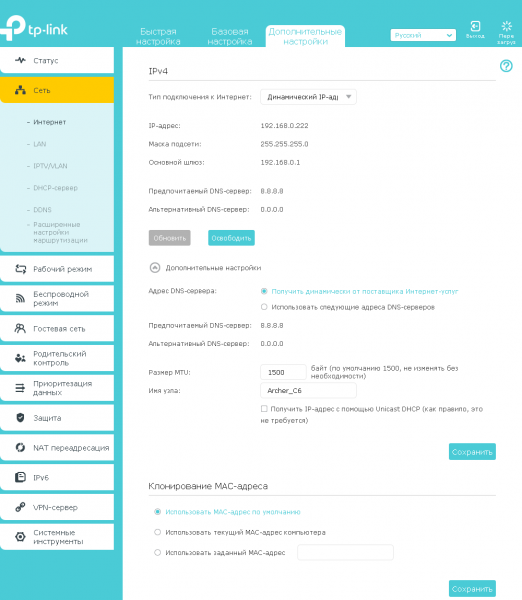
La función de relé de interfaz DHCP será útil en situaciones en las que el conmutador tenga no solo una interfaz L3 conectada a una red específica, sino que también esta interfaz posea una dirección IP. En caso de que no haya dirección en tal interfaz, se utilizará la función de relé VLAN de DHCP. La información sobre la subred en este caso se toma de la interfaz por defecto, es decir, los espacios de direcciones en varias redes virtuales serán idénticos (se solaparán).
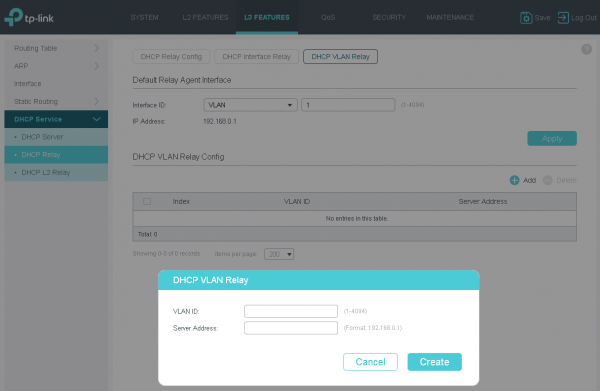
A menudo, los operadores también necesitan proteger a los abonados de la activación errónea o malintencionada del servidor DHCP en el equipo del cliente. Decidimos abordar esta funcionalidad en uno de los capítulos dedicados a cuestiones de seguridad.
IEEE 802.1X
Uno de los métodos de autenticación de usuarios en la red es el uso del protocolo IEEE 802.1X. La popularidad de este protocolo en las redes de operadores de telecomunicaciones en Rusia ha comenzado a disminuir, aunque todavía se utiliza principalmente en redes locales de grandes empresas para autenticar a los usuarios internos de la organización. El conmutador T2600G-28SQ soporta 802.1X, por lo que el proveedor puede implementarlo fácilmente si es necesario.
Para que funcione el protocolo IEEE 802.1X se requieren tres participantes: el equipo del cliente (supplicant), el conmutador de acceso del proveedor (authenticator) y los servidores de autenticación (generalmente servidores RADIUS).
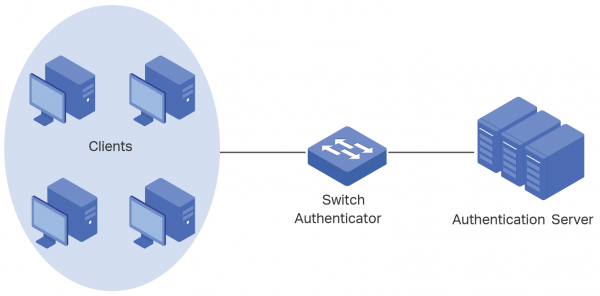
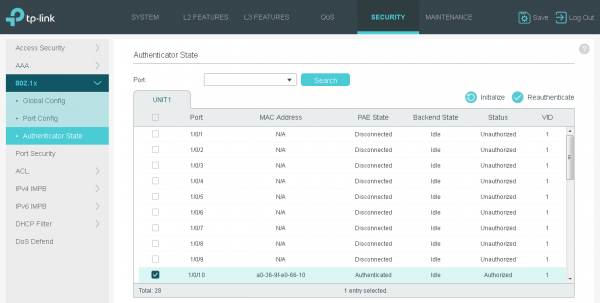
La configuración básica por parte del operador es bastante simple. Solo es necesario indicar la dirección IP del servidor RADIUS utilizado, donde se almacenará la base de datos de usuarios, y seleccionar las interfaces para las cuales se requiere autenticación.
Configuración básica de 802.1X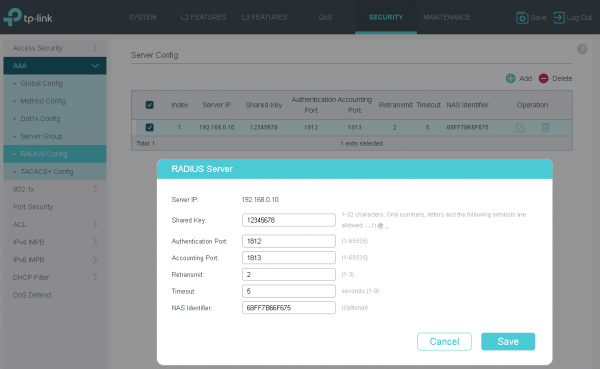
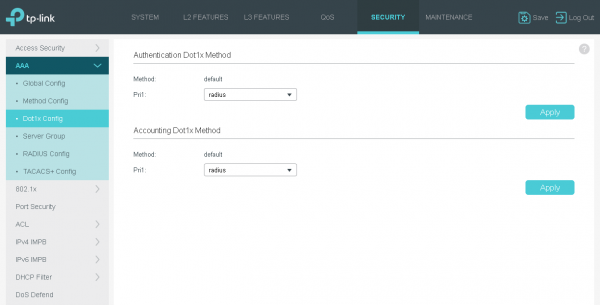
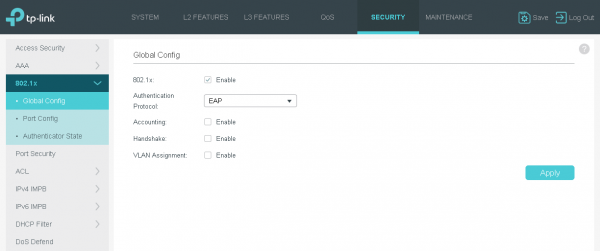
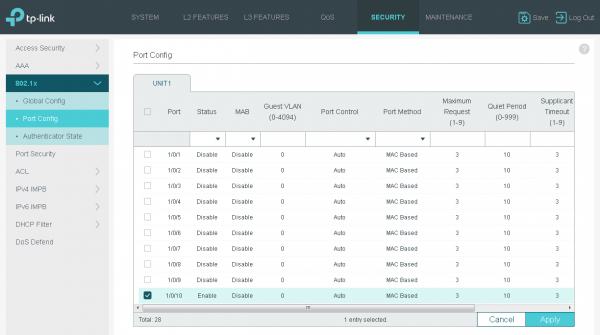
Desde el lado del cliente también se requiere una configuración mínima. Todos los sistemas operativos modernos ya incluyen el software necesario. Sin embargo, si es necesario, se puede instalar y utilizar TP-Link 802.1x Client, una aplicación que permite autenticar al cliente en la red.
Al conectar una PC del usuario directamente a la red del proveedor, es necesario activar la configuración de autenticación para la tarjeta de red utilizada para la conexión.
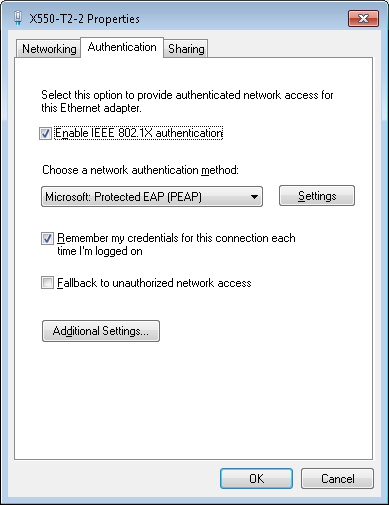
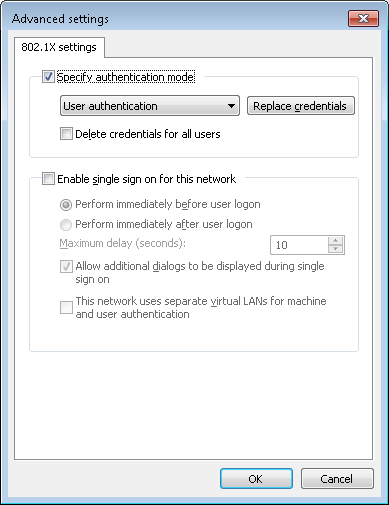
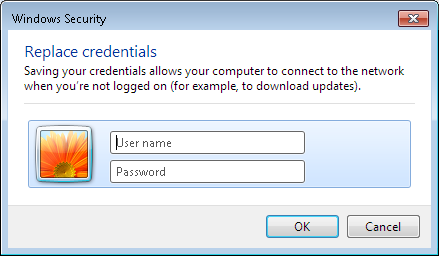
Sin embargo, en la actualidad, por lo general no se conecta directamente un ordenador del usuario a la red del operador, sino un enrutador SOHO que proporciona el funcionamiento de la red local del suscriptor (tanto para segmentos cableados como inalámbricos). En este caso, todas las configuraciones del protocolo 802.1X deben realizarse directamente en el enrutador.
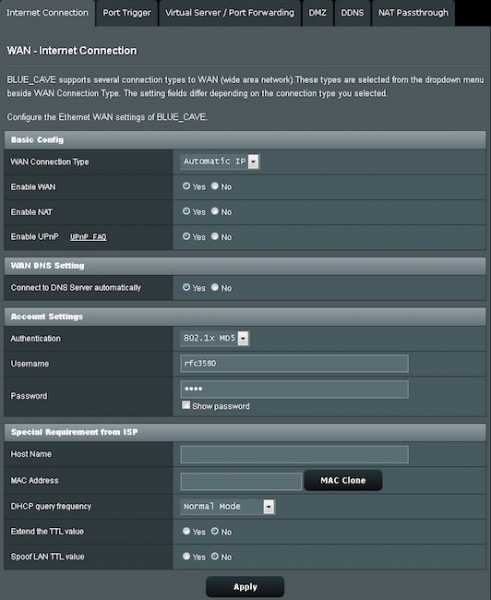
Nos parece que este método de autenticación ha sido olvidado injustamente en las redes de los operadores. Sí, la vinculación estricta del suscriptor al puerto del conmutador puede ser una solución más sencilla desde el punto de vista de las configuraciones del equipo del usuario. Pero si es necesaria la utilización de un nombre de usuario y contraseña, el 802.1X no será un protocolo tan pesado en comparación con las conexiones basadas en túneles PPTP/L2TP/PPPoE.
Inserción de ID de PPPoE
Muchos usuarios, no solo en nuestro país, sino en todo el mundo, todavía prefieren utilizar contraseñas extremadamente simples. Y los casos de robo de credenciales, lamentablemente, no son raros. Si en su red el operador utiliza el protocolo PPPoE para autenticar a los usuarios, el conmutador TP-Link T2600G-28SQ puede ayudar a resolver el problema relacionado con la filtración de credenciales. Esto se logra mediante la adición de una etiqueta especial al mensaje PPPoE Active Discovery. De esta manera, el proveedor puede autenticar al suscriptor no solo por nombre de usuario y contraseña, sino también por datos adicionales. Entre estos datos adicionales se encuentran la dirección MAC del dispositivo cliente, así como la interfaz del conmutador a la que está conectado.
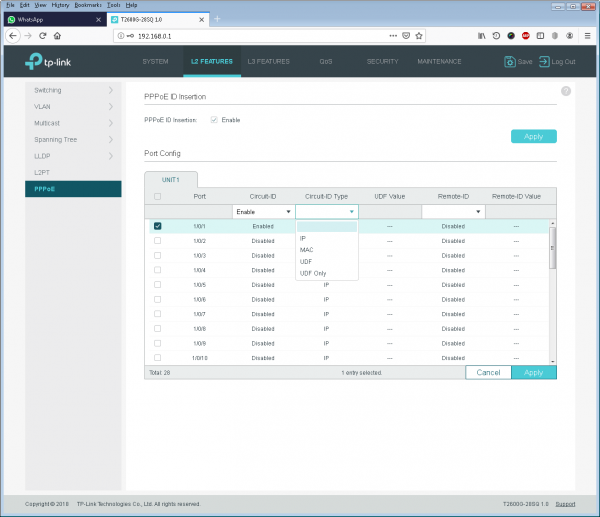
Algunos operadores desean prohibir al suscriptor (pares de nombre de usuario y contraseña) la posibilidad de moverse por la red. La función PPPoE ID Insertion también ayudará en este caso.
IGMP
El protocolo IGMP (Protocolo de Gestión de Grupos de Internet) ha existido durante décadas. Su popularidad es comprensible y fácil de explicar. Pero en la interacción IGMP participan dos partes: el PC del usuario (o cualquier otro dispositivo, por ejemplo, STB) y el enrutador IP que atiende un segmento de la red específico. Los conmutadores no participan en este intercambio. Sin embargo, esta última afirmación no es del todo correcta. O en redes modernas es completamente incorrecta. El soporte del protocolo IGMP por parte de los conmutadores es necesario para optimizar la transmisión de tráfico de grupo. Al escuchar el tráfico del usuario, el conmutador detecta en él mensajes IGMP Report, mediante los cuales determina los puertos para la transmisión de tráfico de grupo. La opción descrita se llama IGMP Snooping.
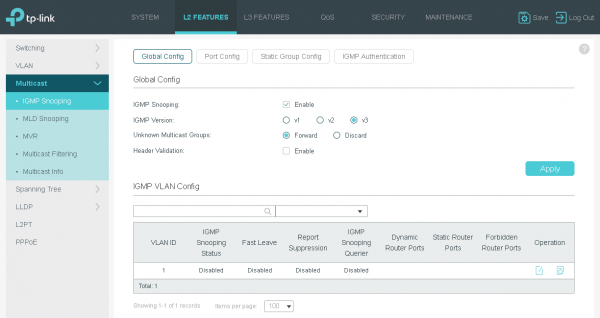
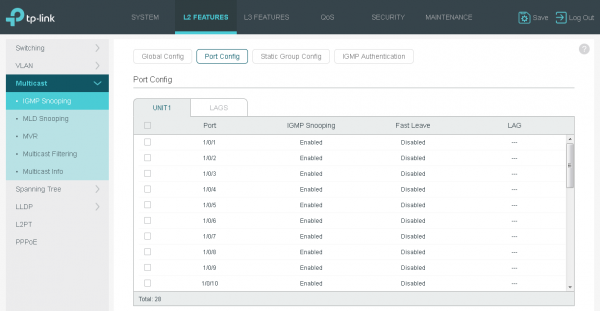
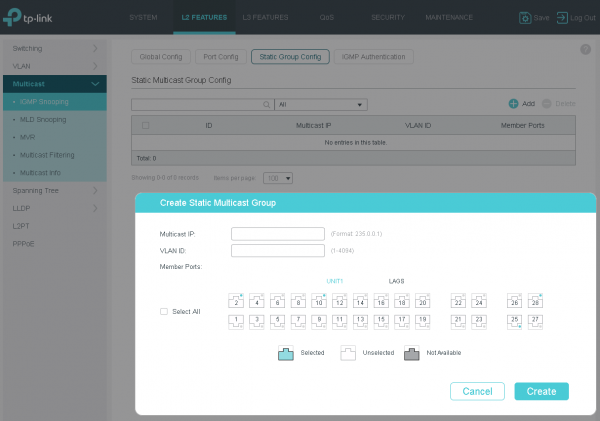
El soporte del protocolo IGMP puede utilizarse no solo para optimizar el tráfico como tal, sino también para identificar a los suscriptores que pueden recibir un servicio determinado, como IPTV. Se puede alcanzar el objetivo deseado tanto mediante la configuración manual de los parámetros de filtrado como utilizando la autenticación.
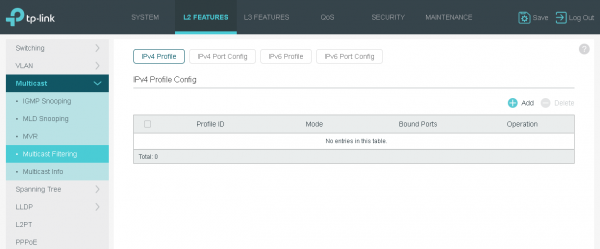
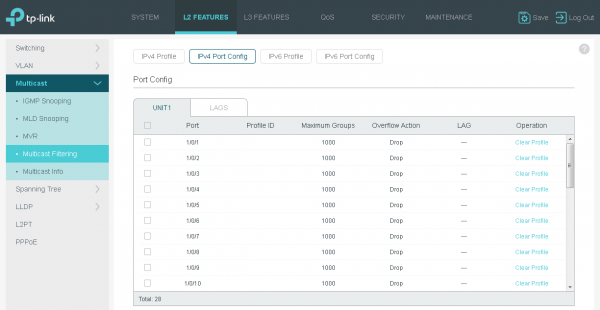
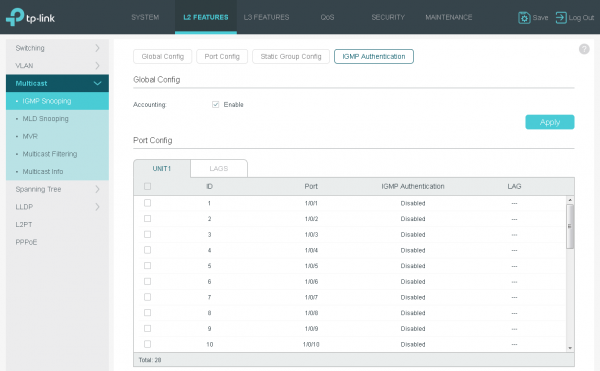
El soporte para tráfico de grupo en los conmutadores TP-Link está implementado de manera bastante flexible. Por ejemplo, se pueden establecer todos los parámetros para cada red virtual por separado.
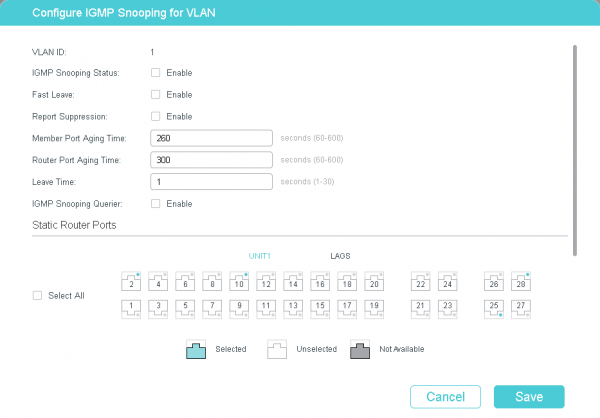
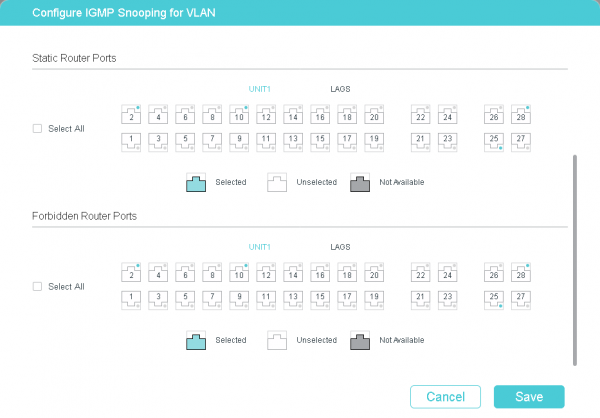
Si se conecta varias subredes a una sola interfaz de enrutador, donde se encuentran los receptores de tráfico multicast, ese enrutador se verá obligado a enviar múltiples copias de los paquetes a través de esa interfaz (una por cada red virtual).
La optimización del procedimiento de reenvío de tráfico multicast en este caso se puede lograr mediante la tecnología MVR – Registro de VLAN Multicast.
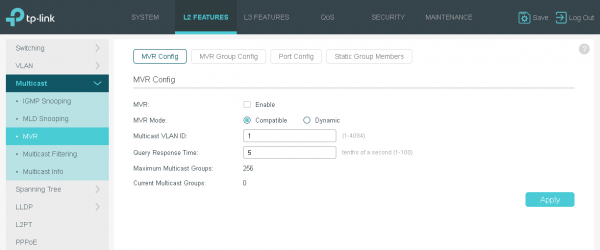
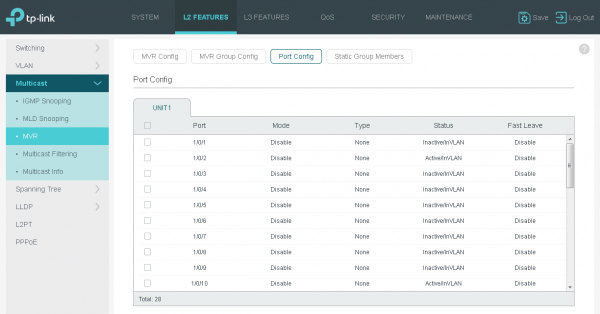
La esencia de la solución radica en crear una única red virtual que agrupe a todos los receptores. Sin embargo, esta red virtual solo se utiliza para el tráfico multicast. Este enfoque permite al enrutador enviar solo una copia del tráfico multicast a través de la interfaz.
DDM, OAM y DLDP
DDM – Monitoreo Diagnóstico Digital. Durante la operación de módulos ópticos, a menudo es necesario supervisar el estado del módulo en sí, así como el canal óptico al que está conectado. La función DDM puede ayudar con esta tarea. Con ella, los ingenieros del operador pueden monitorear la temperatura de cada módulo que soporta dicha funcionalidad, la tensión en él y la corriente, así como las potencias de la señal óptica enviada y recibida.
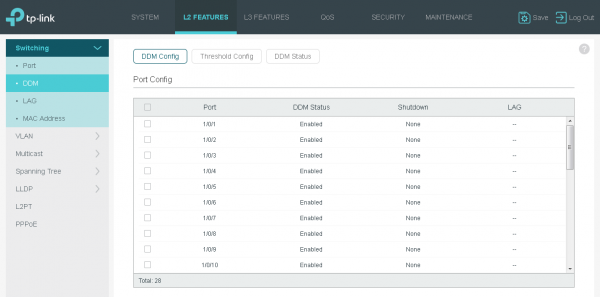
La configuración de niveles de umbral para los parámetros descritos anteriormente permitirá generar un evento en caso de que salgan del rango permitido.
Configuración de los umbrales de activación de DDM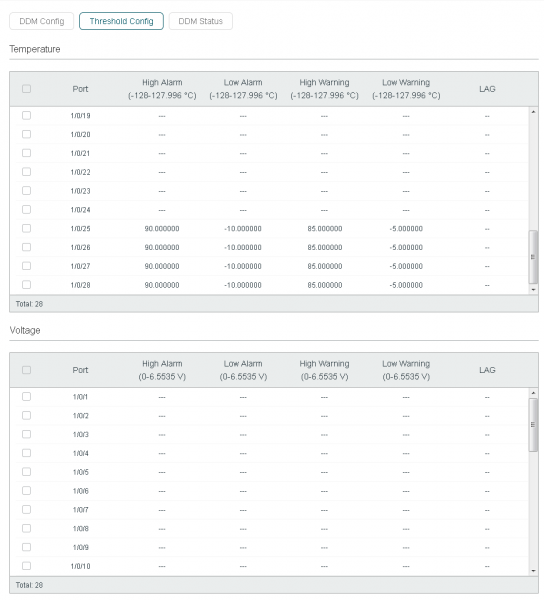
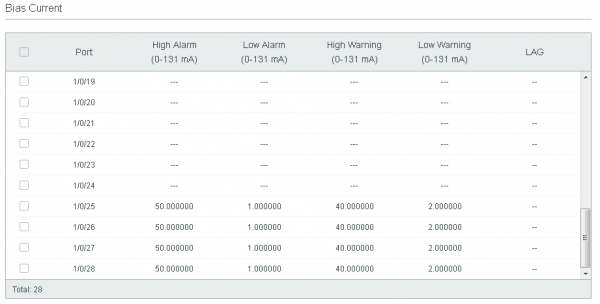
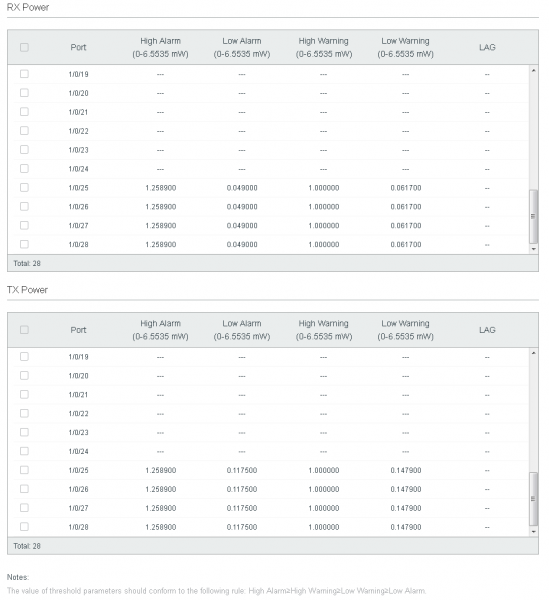
Naturalmente, el administrador puede revisar los valores actuales de los parámetros mencionados.
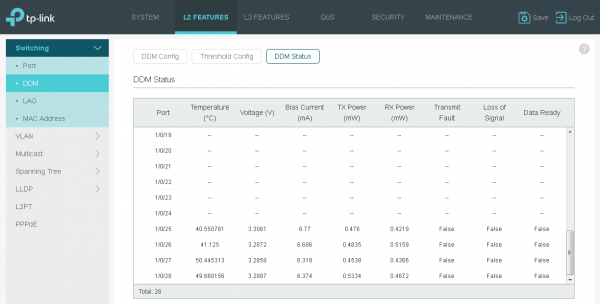
El conmutador TP-Link T2600G-28SQ cuenta con un sistema activo de refrigeración por aire. Además, nunca hemos experimentado sobrecalentamiento de módulos SFP en nuestros conmutadores, relacionado con la densidad de puertos. Sin embargo, si hipotéticamente se considera tal posibilidad (por ejemplo, debido a algún problema en el módulo SFP), a través de DDM el administrador será inmediatamente alertado sobre una situación potencialmente peligrosa. La amenaza aquí, evidentemente, no es para el propio conmutador, sino para el diodo/láser dentro del SFP, ya que con el aumento de su temperatura puede haber una degradación de la potencia de la señal óptica emitida, lo que resultará en una disminución del presupuesto óptico.
Cabe destacar que los conmutadores TP-Link no tienen una "función" de bloqueo de proveedor, es decir, se admiten cualquier módulo SFP compatible, lo que, por supuesto, será muy conveniente para los administradores de red.
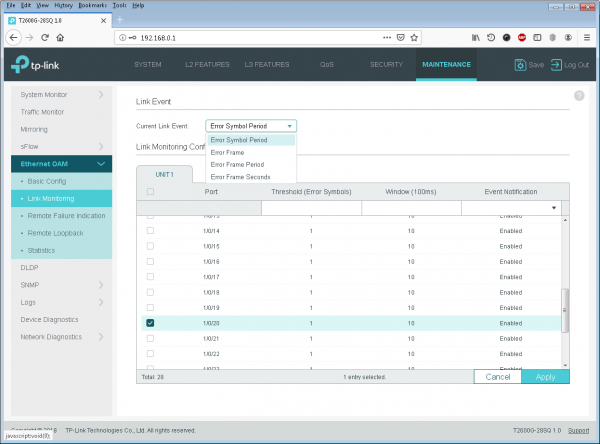
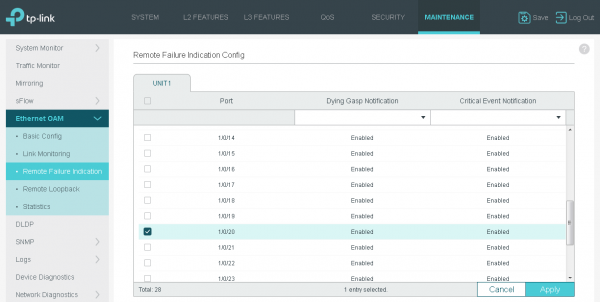
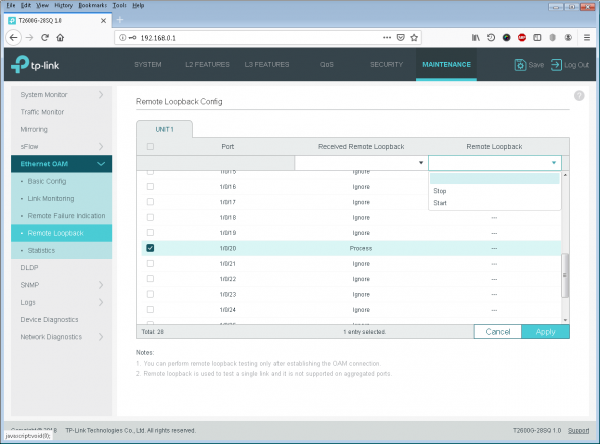
OAM — Operación, Administración y Mantenimiento (IEEE 802.3ah). OAM es un protocolo de segunda capa del modelo OSI, diseñado para la supervisión y la detección de fallos en redes Ethernet. A través de este protocolo, un conmutador puede monitorear el rendimiento de una conexión específica y los errores, generando alertas para que el administrador de red pueda gestionar la red más eficientemente.
Configuración básica de OAM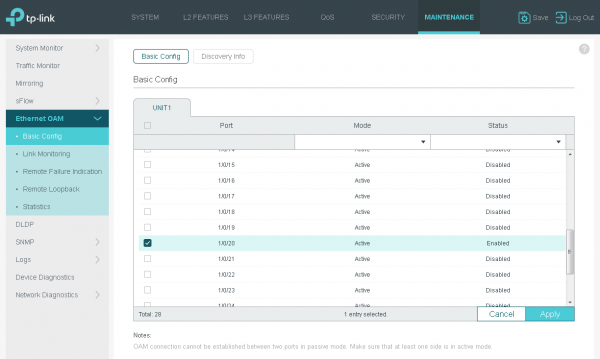
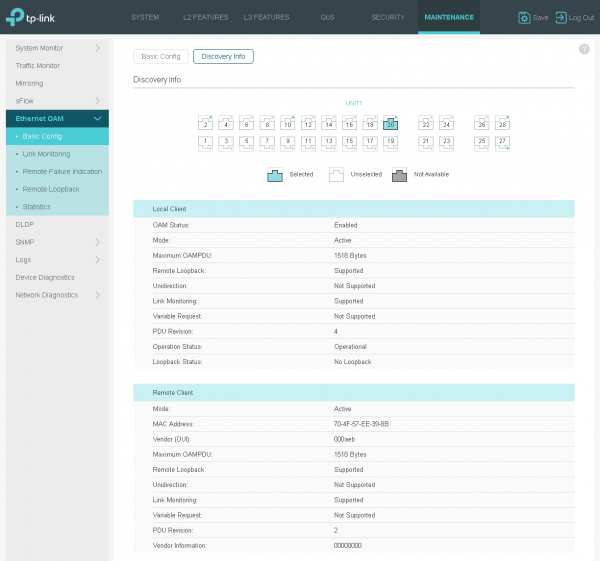
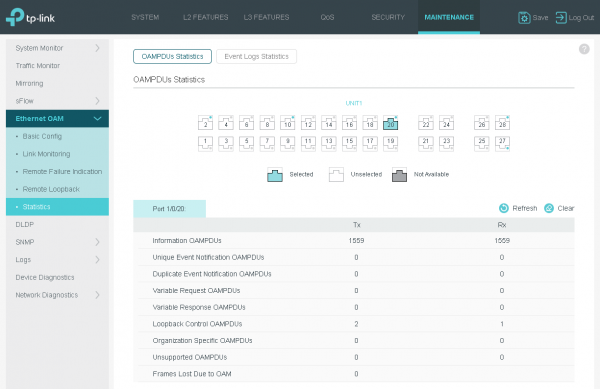
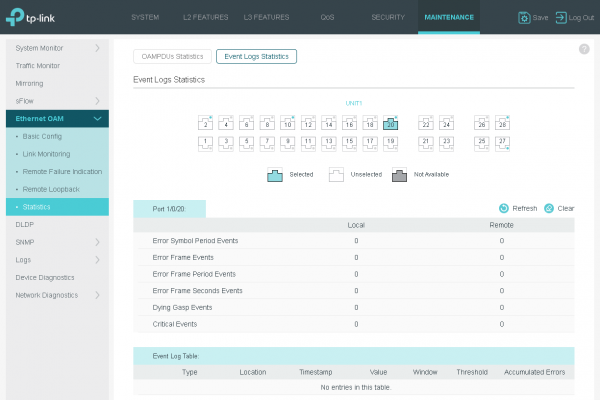
Detalles del funcionamiento de OAMDos dispositivos adyacentes que soportan OAM intercambian periódicamente mensajes mediante el envío de OAMPDU, que pueden ser de tres tipos: Informativos, Notificación de eventos y Control de retorno. Con los OAMPDU informativos, los conmutadores vecinos envían información estadística entre sí, así como datos determinados por el administrador. Este tipo de mensajes también se usa para mantener la conexión mediante el protocolo OAM. Los mensajes de Notificación de eventos son utilizados por la función de monitoreo de la conexión para notificar al lado opuesto sobre fallos ocurridos. Los mensajes de Control de retorno se utilizan para determinar bucles en la línea.
A continuación, hemos decidido enumerar las principales capacidades que proporciona el protocolo OAM:
- monitoreo del medio (detección y conteo de tramas dañadas),
- RFI – Indicación Remota de Fallo (envío de una notificación de fallo en el canal),
- Control Remoto de Retorno (pruebas del canal para medir la latencia, variabilidad de la latencia (jitter), cantidad de tramas perdidas).
Otra opción, muy demandada en los conmutadores ópticos, es la capacidad de detectar problemas en el canal de comunicación que llevan a que el canal se vuelva unidireccional, es decir, que el envío de datos solo pueda hacerse en una dirección. Nuestros conmutadores utilizan el protocolo DLDP – Protocolo de Detección de Enlace de Dispositivo, para la detección de enlaces unidireccionales. Es justo señalar que el protocolo DLDP es compatible tanto con interfaces ópticas como de cobre, aunque consideramos que será más utilizado en líneas de fibra óptica.
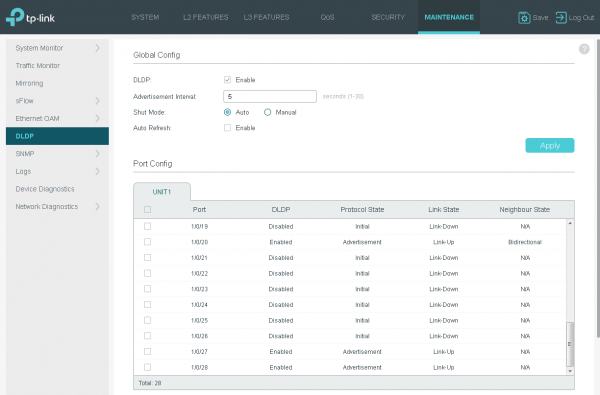
Al detectar un canal unidireccional, el conmutador puede desconectar automáticamente la interfaz problemática, lo que llevará a la reconfiguración del árbol STP y al uso de canales de comunicación de respaldo.
En nuestro arsenal contamos con módulos SFP que permiten la recepción y transmisión de señales a través de una sola fibra. Funcionan exclusivamente en pares y utilizan una señal óptica de diferentes longitudes de onda para la transmisión dentro del par. Un ejemplo puede ser el par TL-SM321A y TL-SM321B. Al utilizar este tipo de módulos, la ruptura de una fibra llevará a la inoperatividad completa de todo el canal óptico. Sin embargo, incluso en estos canales, el protocolo DLDP será demandado, ya que, aunque esto ocurre raramente, el canal puede tener diferentes características de transparencia para distintas longitudes de onda. Un problema más probable es la variabilidad de la transparencia del canal dependiendo de la dirección de propagación de la luz. La detección de estos problemas puede realizarse mediante una refractografía, pero eso es otra historia.
LLDP
En grandes redes corporativas o de operadores, ocasionalmente surgen problemas con la obsolescencia de la documentación de la red o inexactitudes en su elaboración. El administrador de red puede encontrarse en la situación de tener que averiguar qué equipo de operador está realmente conectado a un determinado puerto del conmutador. Para ayudar en esto, se utiliza el protocolo LLDP – Protocolo de Descubrimiento de Capa de Enlace (IEEE 802.1AB).
Parámetros de funcionamiento de LLDP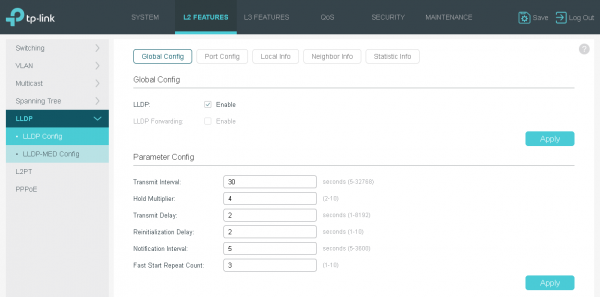
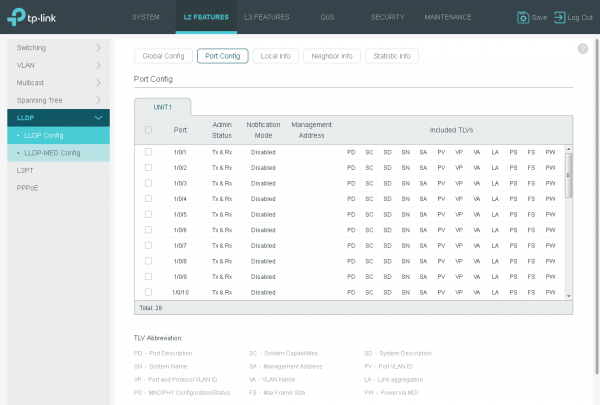
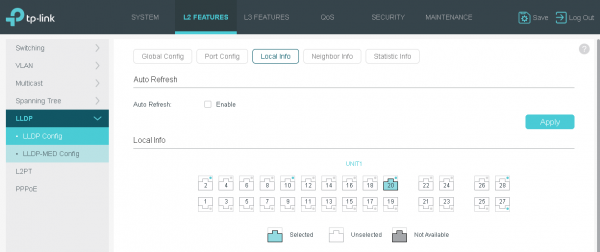
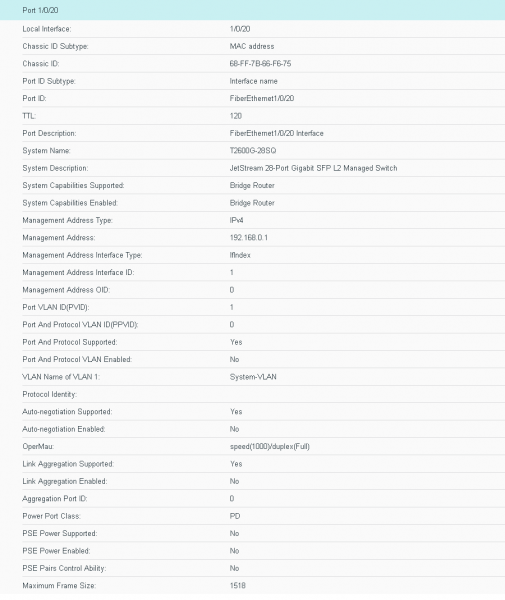
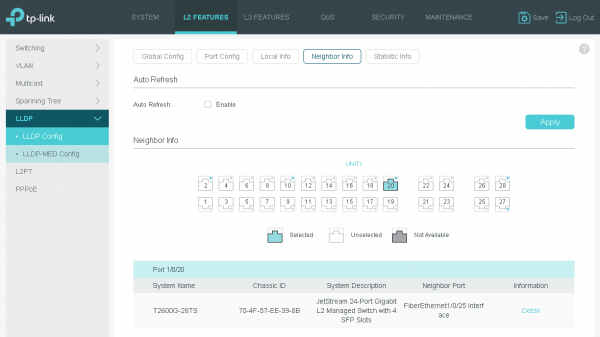
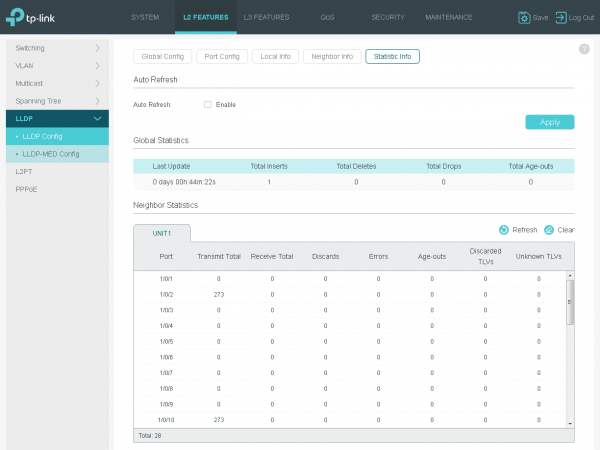
Nuestros conmutadores soportan el protocolo LLDP no solo para descubrir conmutadores vecinos u otros dispositivos de red, sino también para identificar sus capacidades.
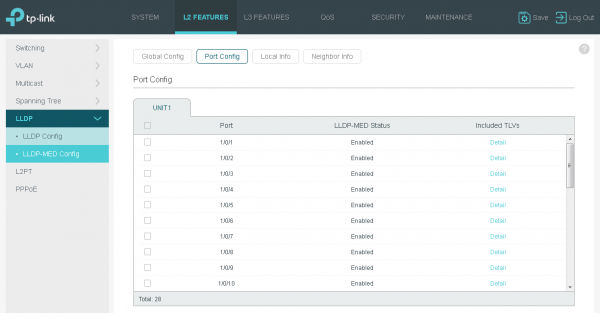
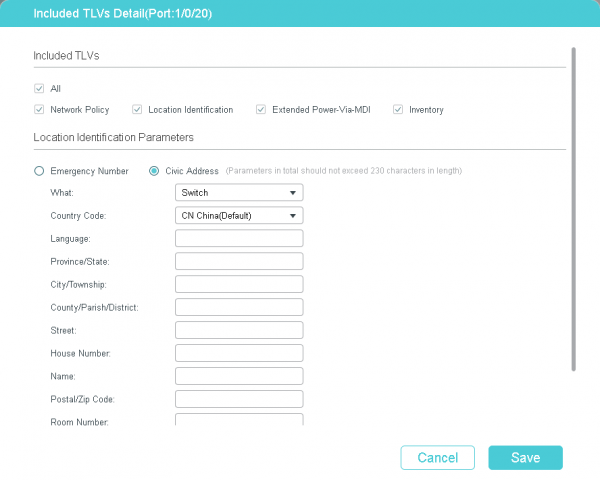
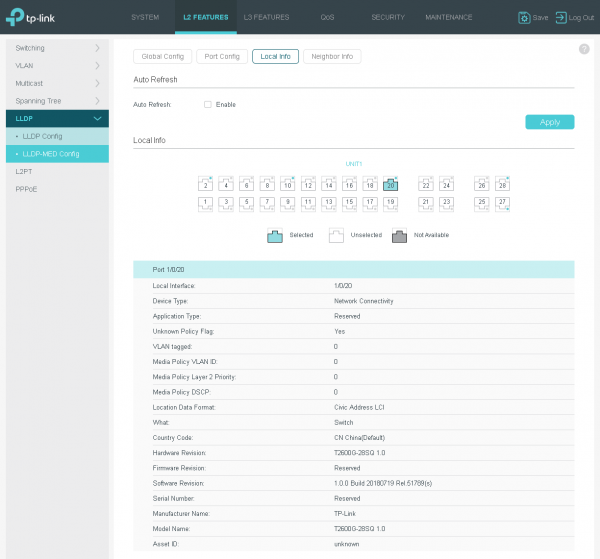
Los hermanos de cobre de nuestro conmutador pueden utilizar LLDP-MED para simplificar el proceso de conexión de teléfonos IP. Además, con esta opción, el conmutador PoE puede negociar los parámetros de alimentación con el dispositivo alimentado. Ya hemos hablado de esto con bastante detalle en uno de nuestros .
SDM y re-suscripción
Casi todos los conmutadores modernos procesan los tramas y paquetes entrantes sin la intervención del procesador central. El procesamiento (cálculo de la suma de verificación, aplicación de listas de acceso y otras comprobaciones de seguridad del sistema, así como la toma de decisiones sobre conmutación/ruteo) se realiza mediante circuitos integrados especializados, lo que permite alcanzar altas velocidades de transmisión de datos de usuarios. El conmutador en cuestión permite procesar el tráfico a la velocidad de los medios. Esto significa que el rendimiento del dispositivo es suficiente para enviar datos a las velocidades máximas posibles de todos los puertos al mismo tiempo. El modelo T2600G-28SQ cuenta con 24 puertos downlink (hacia los usuarios), que funcionan a velocidades de 1 Gbit/s, así como 4 puertos uplink (hacia el núcleo de la red) a 10 Gbit/s. Al mismo tiempo, el rendimiento del bus del conmutador es de 128 Gbit/s, lo cual es suficiente para manejar la máxima cantidad de tráfico entrante.
Para ser justos, cabe mencionar que el rendimiento de la matriz de conmutación es de 95.2 millones de paquetes por segundo. Es decir, al utilizar los tramas más pequeñas posibles de solo 64 bytes, el rendimiento total del dispositivo sería de 97.5 Gbit/s. Sin embargo, tal perfil de tráfico es prácticamente improbable para las redes de los operadores de telecomunicaciones.
Qué es la sobre-suscripciónOtra cuestión importante es la relación entre las velocidades de los canales ascendente y descendente (sobre-suscripción). Aquí, evidentemente, todo depende de la topología. Si el administrador utiliza las cuatro interfaces de 10 GE para conectarse al núcleo de la red y las agrupa mediante la tecnología LAG (Link Aggregation Group) o Port-Channel, entonces la velocidad estadísticamente obtenida hacia el núcleo será de 40 Gbit/s, lo que será más que suficiente para satisfacer las necesidades de todos los abonados conectados. Además, no es necesario que los cuatro enlaces ascendentes se conecten a un solo dispositivo físico. La conexión puede hacerse a un stack de conmutadores o a dos dispositivos agrupados en un clúster (mediante tecnologías como vPC o similares). En este caso no hay sobre-suscripción.
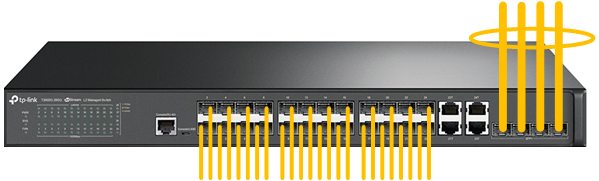
No solo se pueden utilizar los cuatro canales ascendentes simultáneamente combinándolos mediante LAG. Se puede lograr un efecto similar mediante una configuración adecuada de MSTP, aunque esa es otra historia.
Una segunda forma común de conexión L2 es utilizar dos LAG independientes (uno para cada switch de agregación). En este caso, es probable que uno de los enlaces virtuales esté bloqueado por el protocolo STP (cuando se utiliza STP o RSTP). La suscripción será de 5:6.
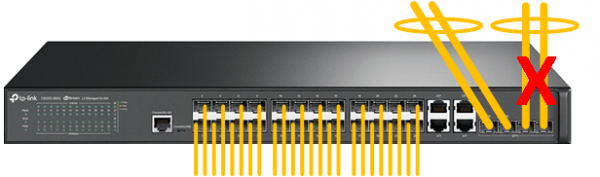
Una situación más rara, pero aún así bastante probable: el T2600G-28SQ está conectado a un switch superior o switches mediante canales independientes. El protocolo STP/RSTP dejará solo un enlace en estado no bloqueado. La suscripción será de 5:12.
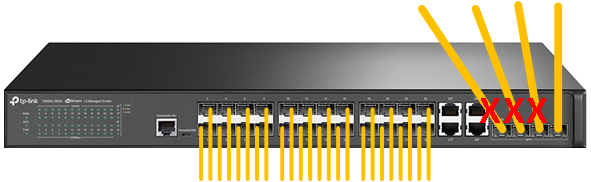
Tarea con estrella: calcular la suscripción para las situaciones descritas en la sección STP, donde analizamos un ejemplo de topología en la que dos switches de acceso están conectados a un dispositivo de agregación y están conectados entre sí.
Los chipsets programables, gracias a los cuales se alcanza una velocidad de transmisión tan alta, son un recurso bastante costoso, por lo que tratamos de optimizar su uso mediante una distribución adecuada de recursos entre diferentes funciones. La distribución es responsabilidad de SDM — Switch Database Management.
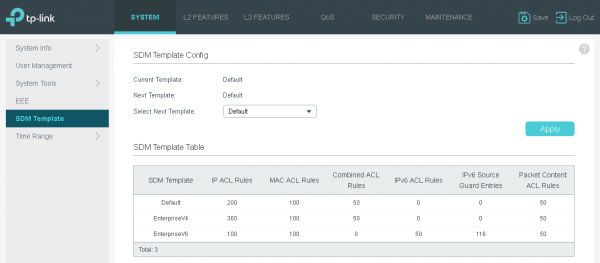
La distribución se realiza mediante un perfil SDM. Actualmente hay tres perfiles disponibles para su uso, que se enumeran a continuación.
- Default ofrece una solución equilibrada para el uso de listas de acceso MAC e IP, así como registros de detección ARP.
- EnterpriseV4 permite maximizar los recursos disponibles para el uso de listas de acceso MAC e IP.
- EnterpriseV6 asigna parte de los recursos para el uso de listas de acceso IPv6.
Para aplicar un nuevo perfil, es necesario reiniciar el switch.
Conclusión
De acuerdo con el posicionamiento inicial, este conmutador es más adecuado para operadores de telecomunicaciones que enfrentan la tarea de proporcionar acceso a la red a grandes distancias. El dispositivo puede usarse tanto a nivel de acceso, por ejemplo, en urbanizaciones y casas adosadas, como para agregar canales que provienen de conmutadores de acceso ubicados en edificios de apartamentos; es decir, en cualquier lugar donde se requieran conexiones a objetos remotos. Al utilizar canales ópticos, el abonado conectado puede estar a distancias de hasta varios kilómetros.
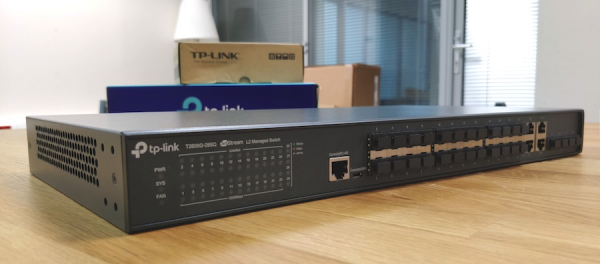
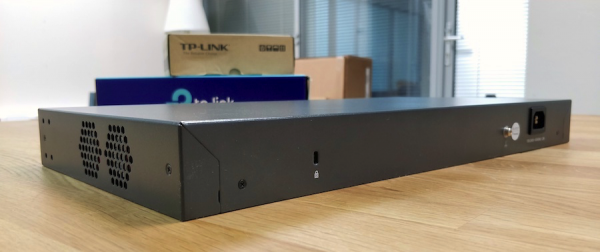
Desde el lado del cliente, los enlaces ópticos pueden terminar en pequeños conmutadores con interfaces ópticas o en convertidores de medios.
La gran cantidad de protocolos y opciones soportados permitirá utilizar el T2600G-28SQ en una red Ethernet de operador con cualquier topología y conjunto de tecnologías y servicios proporcionados. El conmutador se gestiona de forma remota a través de una interfaz web o línea de comandos. Si se necesita configuración local, se puede usar el puerto de consola, en el modelo T2600G-28SQ hay dos: RJ-45 y micro-USB. Como una pequeña desventaja, cabe mencionar la falta de soporte para apilamiento y una segunda fuente de alimentación. Sin embargo, generalmente, fuera de los centros de datos de los proveedores, la existencia de una segunda línea eléctrica ya es una rareza.
Entre sus ventajas, destacamos su bajo precio, la gran cantidad de puertos ópticos para abonados, la disponibilidad de uplinks ópticos de 10 GE, así como cuatro puertos combinados y el envío de tráfico a velocidades de medio.
Fuente: habr.com
