

Desde agosto de 2017, cuando Cisco adquirió Viptela, la tecnología principal que se ofrece para la organización de redes corporativas distribuidas ha sido Cisco SD-WAN. En los últimos 3 años, la tecnología SD-WAN ha pasado por numerosos cambios, tanto en calidad como en cantidad. Así, se han ampliado significativamente las capacidades funcionales y se ha añadido soporte para los enrutadores clásicos de las series Cisco ISR 1000, ISR 4000, ASR 1000 y el virtual CSR 1000v. Al mismo tiempo, muchos clientes y socios de Cisco siguen preguntándose - ¿cuáles son las diferencias entre Cisco SD-WAN y los enfoques habituales basados en tecnologías como Cisco DMVPN y Cisco Performance Routing y qué tan importantes son estas diferencias?
Aquí es importante aclarar que antes de la llegada de SD-WAN en el portafolio de Cisco, DMVPN junto con PfR constituían una parte clave en la arquitectura de Cisco IWAN (Intelligent WAN), que a su vez era el precursor de la tecnología SD-WAN completa. A pesar de la similitud general tanto en las tareas a resolver como en los métodos para resolverlas, IWAN no alcanzó el nivel necesario de automatización, flexibilidad y escalabilidad requerido para SD-WAN, y con el tiempo, el desarrollo de IWAN disminuyó significativamente. Al mismo tiempo, las tecnologías que componen IWAN no han desaparecido y muchos clientes siguen utilizándolas con éxito, incluso en equipos modernos. Como resultado, se ha creado una situación interesante: el mismo equipo de Cisco permite elegir la tecnología más adecuada para construir WAN (clásica, DMVPN+PfR o SD-WAN) de acuerdo con los requerimientos y expectativas de los clientes.
Este artículo no pretende analizar en detalle todas las características de las tecnologías Cisco SD-WAN y DMVPN (junto con o sin Performance Routing) - para ello hay una gran cantidad de documentos y materiales disponibles. La tarea principal es tratar de evaluar las diferencias clave entre estas tecnologías. Pero antes de pasar a discutir estas diferencias, recordemos brevemente las tecnologías en sí.
¿Qué es Cisco DMVPN y para qué sirve?
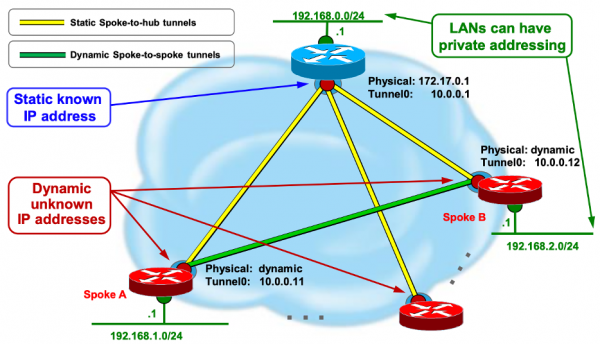
Cisco DMVPN aborda la cuestión de la conexión dinámica (=escalable) de la red de una sucursal remota a la red de la oficina central de la empresa utilizando diversos tipos de canales de comunicación, incluyendo Internet (=con cifrado del canal de comunicación). Técnicamente, esto se implementa creando una red superpuesta virtualizada de clase L3. VPN en modo punto a multipunto (point-to-multipoint) con una topología lógica tipo "Estrella" (Hub-n-Spoke). Para esto, DMVPN utiliza una combinación de las siguientes tecnologías:
- enrutamiento IP
- Túneles GRE multipunto (mGRE)
- Protocolo de Resolución de Siguiente Salto (NHRP)
- Perfiles de Cifrado IPSec
¿Cuáles son las principales ventajas de Cisco DMVPN en comparación con el enrutamiento clásico utilizando canales MPLS VPN?
- Cualquier canal de comunicación puede ser utilizado para crear una red entre sucursales: sirve todo lo que pueda proporcionar conectividad IP entre ellas; además, el tráfico será cifrado (donde se requiera) y balanceado (donde sea posible).
- Se forma automáticamente una topología completamente conectada entre las sucursales. En este caso, hay túneles estáticos entre la central y las sucursales remotas, y túneles dinámicos bajo demanda (con tráfico presente) entre las sucursales remotas.
- En los enrutadores de la central y de la sucursal remota, la configuración es homogénea hasta direcciones IP los interfaces. Gracias al uso de mGRE, no es necesario configurar individualmente decenas, cientos o incluso miles de túneles. Como consecuencia, una escalabilidad adecuada con un diseño correcto.
¿Qué es Cisco Performance Routing y para qué sirve?
Al utilizar DMVPN en la red entre sucursales, queda sin resolver una cuestión extremadamente importante: ¿cómo evaluar dinámicamente el estado de cada uno de los túneles DMVPN respecto a los requisitos del tráfico crítico para nuestra organización y, nuevamente basado en tal evaluación, tomar decisiones dinámicas sobre la reencaminación? El hecho es que DMVPN, en este aspecto, difiere poco del enrutamiento clásico: lo mejor que se puede hacer es configurar mecanismos de QoS que permitan priorizar el tráfico en la dirección de salida, pero que no pueden considerar el estado de toda la ruta en un momento dado.
¿Y qué hacer si el canal se degrada parcialmente y no completamente? ¿Cómo detectar y evaluar esto? DMVPN por sí solo no puede hacerlo. Dado que los canales que conectan las sucursales pueden pasar por operadores de telecomunicaciones completamente diferentes, utilizando tecnologías completamente diferentes, esta tarea se vuelve extremadamente no trivial. Aquí es donde la tecnología Cisco Performance Routing, que para entonces ya había pasado por varias etapas de desarrollo, entra en juego.
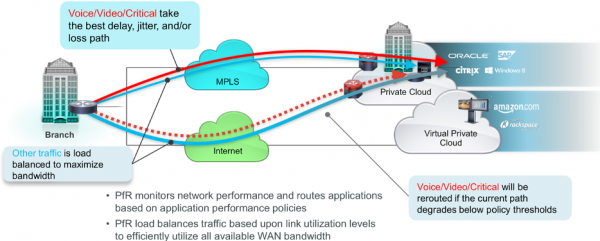
La tarea de Cisco Performance Routing (en adelante PfR) consiste en medir el estado de los caminos (túneles) de tráfico basándose en métricas clave importantes para las aplicaciones de red: latencia, variación de la latencia (jitter) y pérdidas de paquetes (en porcentaje). Además, se puede medir el ancho de banda utilizado. Estas mediciones se realizan lo más cerca posible del tiempo real (tanto como sea posible y razonable) y el resultado de estas mediciones permite al enrutador que utiliza PfR tomar decisiones dinámicas sobre la necesidad de cambiar la enrutación de ciertos tipos de tráfico.
Por lo tanto, la tarea de combinar DMVPN/PfR se puede caracterizar brevemente de la siguiente manera:
- Permitir al cliente utilizar cualquier tipo de canal de comunicación en la red WAN
- Garantizar la mejor calidad posible para aplicaciones críticas en estos canales
¿Qué es Cisco SD-WAN?
Cisco SD-WAN es una tecnología que utiliza un enfoque SDN para crear y operar la red WAN de una organización. Esto significa, en particular, el uso de lo que se llaman controladores (elementos de software) que proporcionan orquestación centralizada y configuración automatizada de todos los componentes de la solución. A diferencia del SDN canónico (estilo Clean Slate), en Cisco SD-WAN se utilizan varios tipos de controladores, cada uno de los cuales cumple su función, esto se hace intencionalmente para proporcionar mejor escalabilidad y geo-redundancia.
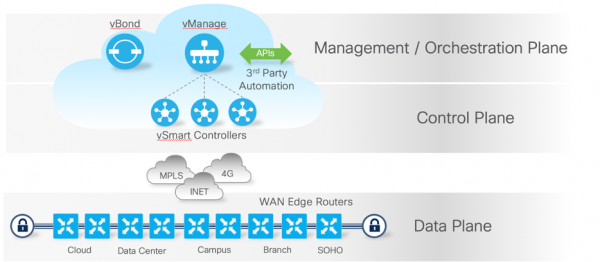
En el caso de SD-WAN, la tarea de usar cualquier tipo de canal y garantizar el funcionamiento de aplicaciones empresariales se mantiene, pero al mismo tiempo se amplían los requisitos de automatización, escalabilidad, seguridad y flexibilidad de dicha red.
Discusión de las diferencias
Si ahora comenzamos a analizar las diferencias entre estas tecnologías, caerán en una de las categorías:
- Diferencias arquitectónicas: ¿cómo se distribuyen las funciones entre los diferentes componentes de la solución, cómo se organiza la interacción entre estos componentes y cómo afecta esto a las capacidades y flexibilidad de la tecnología?
- Funcionalidades: ¿qué puede hacer una tecnología que otra no puede? ¿Y es realmente tan importante?
¿Cuáles son las diferencias arquitectónicas y son realmente importantes?
En cada una de las tecnologías mencionadas hay múltiples «partes móviles», que no solo tienen diferentes roles, sino también principios de interacción entre sí. La escalabilidad, la resistencia a fallos y la eficacia general de la solución dependen directamente de cuán bien pensados están estos principios y la mecánica general de la solución.
Analicemos diversos aspectos de la arquitectura con más detalle:
Data-plane es la parte de la solución responsable de la transmisión del tráfico de usuario entre el origen y el receptor. En DMVPN y SD-WAN se implementa de manera bastante similar en los enrutadores basados en túneles GRE Multipoint. La diferencia radica en cómo se forma el conjunto necesario de parámetros de estos túneles:
- en DMVPN/PfR es únicamente una jerarquía de nodos de dos niveles con una topología tipo «Estrella» o Hub-n-Spoke. Se requiere una configuración estática del Hub y un enlace estático del Spoke al Hub, así como la interacción a través del protocolo NHRP para formar la conectividad del data-plane. Como resultado, cambios en el Hubresultan significativamente difíciles, relacionados, por ejemplo, con la modificación/conexión de nuevos canales WAN o el cambio de parámetros de los existentes.
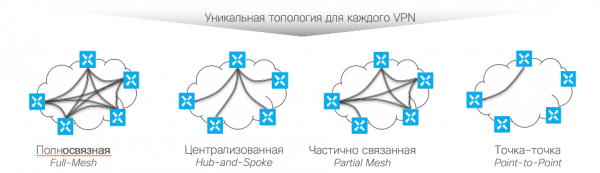
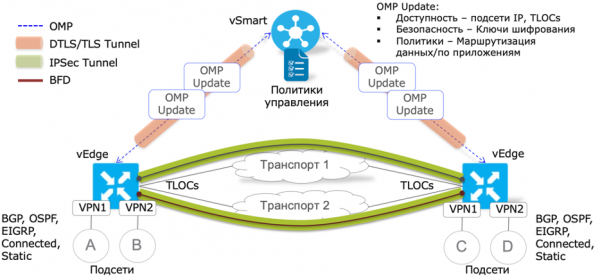
- en SD-WAN es un modelo completamente dinámico de detección de parámetros de túneles establecidos basado en control-plane (protocolo OMP) y orchestration-plane (interacción con el controlador vBond para la detección de controladores y NAT traversal). En este caso, se pueden tener cualquier tipo de topologías superpuestas, incluidas las jerárquicas. Dentro de la topología superpuesta establecida de los túneles, es posible una configuración flexible de la topología lógica en cada VPN (VRF) individual.
Control-plane son funciones de intercambio, filtrado y modificación de información de rutas y otros datos entre los componentes de la solución.
- en DMVPN/PfR solo se lleva a cabo entre los enrutadores Hub y Spoke. El intercambio directo de información de rutas entre Spoke no es posible. Como resultado, sin un Hub operativo, no puede funcionar ni el control-plane ni el data-plane., lo que impone a Hub requisitos adicionales de alta disponibilidad que no siempre pueden cumplirse.
- en SD-WAN – el plano de control nunca se establece directamente entre los enrutadores; la interacción se basa en el protocolo OMP y debe realizarse a través de un tipo especializado de controlador vSmart, lo que permite la carga equilibrada, la georreserva y la gestión centralizada de la carga de señalización. Otra característica del protocolo OMP es su significativa resistencia a la pérdida y su independencia de la velocidad del canal de comunicación con los controladores (dentro de límites razonables, por supuesto). Esto permite colocar controladores SD-WAN en nubes públicas o privadas con acceso a través de Internet.
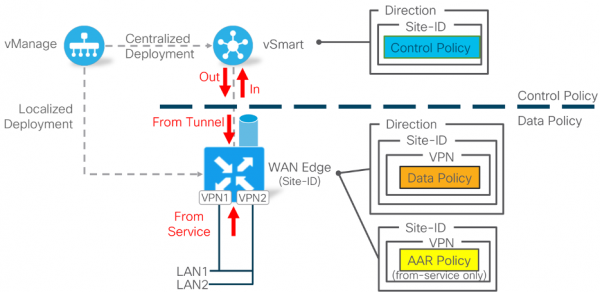
Política de plano – la parte de la solución encargada de definir, distribuir y aplicar políticas de gestión del tráfico en la red distribuida.
- DMVPN – está efectivamente limitada por las políticas de calidad de servicio (QoS), configuradas individualmente en cada enrutador a través de CLI o plantillas de Prime Infrastructure.
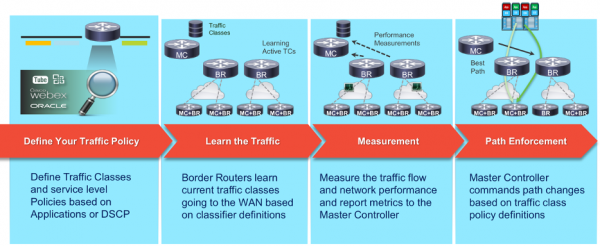
- DMVPN/PfR – las políticas PfR se generan en el enrutador centralizado Master Controller (MC) a través de CLI y luego se distribuyen automáticamente a los MC de las sucursales. Se utilizan las mismas vías de transferencia de políticas que para el plano de datos. No hay forma de disociar el intercambio de políticas, información de rutas y datos de usuarios. La distribución de políticas implica la necesidad de conectividad IP entre Hub y Spoke. En este contexto, la función del MC puede combinarse, si es necesario, con el enrutador DMVPN. Es posible (pero no obligatorio) usar plantillas de Prime Infrastructure para la creación centralizada de políticas. Una característica importante es que la política se forma globalmente de la misma manera en toda la red – no se admiten políticas individuales para segmentos específicos..
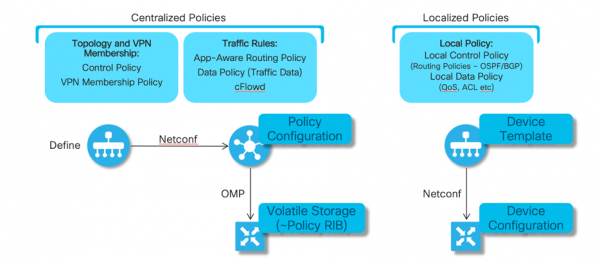
- SD-WAN Las políticas de gestión del tráfico y calidad del servicio se definen de forma centralizada a través de la interfaz gráfica de Cisco vManage, accesible también a través de Internet (si es necesario). Se distribuyen mediante canales de señalización directamente o indirectamente a través de controladores vSmart (depende del tipo de política). No dependen de la conectividad de data-plane entre los enrutadores, ya que utilizan todos los caminos disponibles para el tráfico entre el controlador y el enrutador.
Para diferentes segmentos de la red, es posible una formación flexible de diversas políticas: el ámbito de aplicación de la política se determina por una serie de identificadores únicos previstos en la solución, como el número de sucursal, tipo de aplicación, dirección del tráfico, etc.
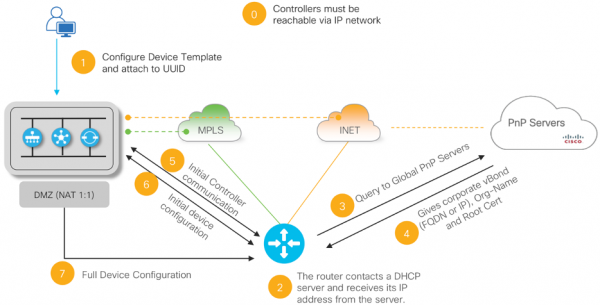
Plano de orquestación mecanismos que permiten que los componentes se descubran entre sí de forma dinámica, configuren y coordinen la posterior interacción.
- en DMVPN/PfR El descubrimiento mutuo entre los enrutadores se basa en la configuración estática de los dispositivos Hub y la configuración correspondiente de los dispositivos Spoke. El descubrimiento dinámico ocurre solo para Spoke, que reporta sus parámetros de conexión al dispositivo Hub, que a su vez ha sido previamente ingresado en la configuración de Spoke. Sin conectividad IP entre Spoke y al menos un Hub, no es posible formar ni data-plane ni control-plane.
- en SD-WAN La orquestación de los componentes de la solución se realiza utilizando el controlador vBond, con el que cada componente (enrutadores y controladores vManage/vSmart) debe establecer preliminarmente conectividad IP.
Inicialmente, los componentes no conocen los parámetros de conexión entre sí: para esto necesitan al intermediario-orquestador vBond. El principio general es el siguiente: cada componente en la fase inicial solo conoce (automáticamente o estáticamente) los parámetros de conexión a vBond; luego, vBond informa al enrutador sobre los controladores vManage y vSmart (detectados previamente), lo que permite el establecimiento automático de todas las conexiones de señalización necesarias.
El siguiente paso es que el nuevo enrutador obtenga información sobre los demás enrutadores en la red a través del intercambio OMP con el controlador vSmart. De este modo, el enrutador, sin conocer inicialmente nada sobre los parámetros de la red, puede descubrir y conectarse automáticamente a los controladores, y luego también descubrir y formar la conectividad con los demás enrutadores. En este proceso, los parámetros de conexión de todos los componentes son inicialmente desconocidos y pueden cambiar durante la operación.
Plano de gestión – la parte de la solución que proporciona gestión y monitoreo centralizados.
- DMVPN/PfR – no se contempla una solución de plano de gestión especializada. Para la automatización básica y el monitoreo, se pueden utilizar productos como Cisco Prime Infrastructure. Cada enrutador tiene la capacidad de ser administrado a través de la interfaz de línea de comandos CLI. No se contempla la integración con sistemas externos a través de API.
- SD-WAN – toda la interacción y el monitoreo se realizan de manera centralizada a través de la interfaz gráfica del controlador vManage. Todas las funcionalidades de la solución están disponibles para configuración a través de vManage, así como a través de una biblioteca de API REST completamente documentada.
Todas las configuraciones de la red SD-WAN en vManage se reducen a dos constructos principales: la creación de plantillas de dispositivos (Device Template) y la creación de políticas que definen la lógica de operación de la red y el tratamiento del tráfico. Así, al transmitir la política formulada por el administrador, vManage selecciona automáticamente qué cambios y en qué dispositivos/controladores individuales deben realizarse, lo que aumenta significativamente la eficiencia y escalabilidad de la solución.
A través de la interfaz vManage, se puede no solo configurar la solución Cisco SD-WAN, sino también realizar un monitoreo completo del estado de todos los componentes de la solución, incluyendo el estado actual de las métricas de túneles individuales y estadísticas de uso de diversas aplicaciones basadas en el análisis DPI.
A pesar de la centralización de la interacción, todos los componentes (controladores y enrutadores) también cuentan con una interfaz de línea de comandos (CLI) completamente funcional, que es necesaria en la fase de implementación o en caso de situaciones anómalas para el diagnóstico local. En modo estándar (con un canal de señal entre los componentes), la línea de comandos en los enrutadores está disponible solo para diagnóstico y no para realizar cambios locales, lo que garantiza tanto la seguridad local como una única fuente de cambios en dicha red: vManage.
Seguridad integrada – aquí se debe hablar no solo de la protección de los datos del usuario durante la transmisión por canales abiertos, sino también de la seguridad general de la red WAN basada en la tecnología elegida.
- en DMVPN/PfR se prevé la posibilidad de cifrado de datos del usuario y protocolos de señalización. Al utilizar ciertos modelos de enrutadores, también están disponibles las funciones de cortafuegos con inspección de tráfico, IPS/IDS. Se puede segmentar redes de sucursales utilizando VRF. Existe la posibilidad de autenticación (de un solo factor) de los protocolos de control.
El enrutador remoto se considera, por defecto, un elemento confiable de la red; es decir, no se suponen ni se consideran casos de compromiso físico de dispositivos individuales ni la posibilidad de acceso no autorizado a ellos, y no hay autenticación de dos factores para los componentes de la solución, lo que, en el caso de una red geográficamente distribuida, puede conllevar graves riesgos adicionales.
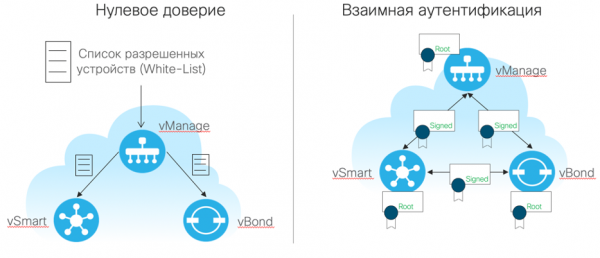
- en SD-WAN De manera similar a DMVPN, se prevé la posibilidad de cifrado de datos del usuario, pero con funciones de seguridad de red y segmentación L3/VRF significativamente ampliadas (MSS, IPS/IDS, filtrado de URL, filtrado de DNS, AMP/TG, SASE, proxy TLS/SSL, etc.). A su vez, el intercambio de claves de cifrado se realiza de manera más eficiente a través de controladores vSmart (y no directamente), a través de canales de señal previamente establecidos, protegidos por cifrado DTLS/TLS basado en certificados de seguridad. Esto, a su vez, garantiza la seguridad de dicho intercambio y proporciona una mejor escalabilidad de la solución, incluso hasta decenas de miles de dispositivos en una sola red.
Todas las conexiones de señal (controlador-controlador, controlador-rutina) también están protegidas mediante DTLS/TLS. Los enrutadores son equipados con certificados de seguridad al momento de su fabricación, con la posibilidad de ser reemplazados o renovados. La autenticación de dos factores se logra mediante el cumplimiento obligatorio y simultáneo de dos condiciones para que el enrutador/controlador funcione en la red SD-WAN:
- Certificado de seguridad vigente
- Incorporación explícita y consciente por parte del administrador de cada componente en la lista blanca de dispositivos permitidos.
Diferencias funcionales entre SD-WAN y DMVPN/PfR
Al pasar a discutir las diferencias funcionales, es importante señalar que muchas de ellas son una continuación de las arquitectónicas; no es un secreto que al formar la arquitectura de la solución, los desarrolladores se basan en las capacidades que desean obtener como resultado. Examinemos las diferencias más significativas entre las dos tecnologías.
AppQ (Calidad de Aplicación): funciones para asegurar la calidad de transmisión del tráfico de aplicaciones empresariales
Las funciones clave de las tecnologías consideradas están destinadas a mejorar en la medida de lo posible la experiencia del usuario al usar aplicaciones críticas para el negocio en una red distribuida. Esto es especialmente importante en situaciones en las que parte de la infraestructura no es controlada por IT o incluso no garantiza una transmisión exitosa de datos.
DMVPN no proporciona tales mecanismos por sí mismo. Lo mejor que se puede hacer en una red DMVPN clásica es clasificar el tráfico saliente por aplicaciones y priorizarlo al momento de transmitirlo hacia el canal WAN. La selección del túnel DMVPN se basa en su disponibilidad y en el resultado del funcionamiento de los protocolos de enrutamiento, sin tener en cuenta el estado del camino/túnel ni su posible degradación parcial en términos de métricas clave relevantes para las aplicaciones de red: latencia, variación de latencia (jitter) y pérdidas (%). Por lo tanto, comparar DMVPN clásico con SD-WAN en términos de resolver tareas de AppQ carece de sentido: DMVPN no puede abordar esta tarea. Sin embargo, al incorporar la tecnología de Cisco Performance Routing (PfR) a este contexto, la situación cambia y la comparación con Cisco SD-WAN se vuelve más razonable.
Antes de pasar a discutir las diferencias, hablemos brevemente sobre en qué se parecen las tecnologías. Así que ambas tecnologías:
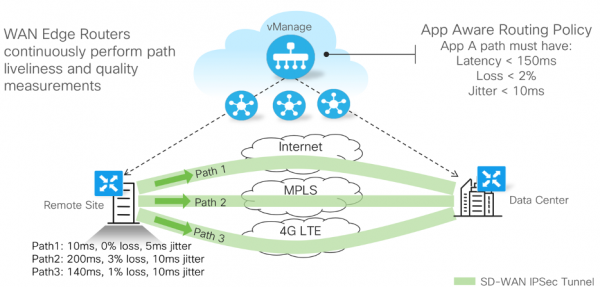
- tienen un mecanismo que permite evaluar dinámicamente el estado de cada túnel instalado en función de ciertas métricas: al menos, latencia, variación de latencia y pérdida de paquetes (%)
- utilizan un conjunto específico de herramientas para formar, difundir y aplicar las reglas (políticas) de gestión del tráfico teniendo en cuenta los resultados de la medición del estado de las métricas clave de los túneles.
- clasifican el tráfico de aplicaciones en los niveles L3-L4 (DSCP) del modelo OSI o por las firmas de aplicaciones en L7 basadas en mecanismos DPI incorporados en el enrutador.
- permiten a aplicaciones significativas definir valores umbrales aceptables de métricas, reglas de transmisión de tráfico por defecto y reglas de reenvío de tráfico al superar los valores umbrales.
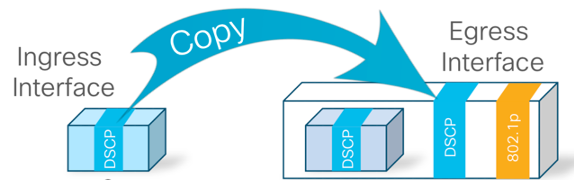
- al encapsular el tráfico en GRE/IPSec, utilizan un mecanismo establecido en la industria para transferir la marca de DSCP interna al encabezado del paquete GRE/IPSec externo, lo que permite sincronizar las políticas de QoS de la organización y el proveedor de servicios (si existe un SLA correspondiente).
¿Cómo difieren los mecanismos de evaluación de métricas de extremo a extremo entre SD-WAN y DMVPN/PfR?
DMVPN/PfR
- Para evaluar las métricas estándar del estado del túnel, se utilizan tanto sensores de software activos como pasivos (Probes). Los activos se basan en el tráfico del usuario, los pasivos emulan dicho tráfico (en su ausencia).
- No hay un ajuste fino de los temporizadores y las condiciones de detección de degradación, el algoritmo es fijo.
- Además, se puede medir el ancho de banda utilizado en la dirección de salida. Lo que agrega a DMVPN/PfR flexibilidad adicional en la gestión del tráfico.
- Algunos mecanismos de PfR, al superar las métricas, dependen de la retroalimentación en forma de mensajes TCA (Threshold Crossing Alert) especiales, que deben provenir del receptor del tráfico hacia la fuente, lo que a su vez implica que el estado de los canales medidos debe ser al menos suficiente para transmitir tales mensajes TCA. Lo que en la mayoría de los casos no es un problema, pero evidentemente no puede ser garantizado.
SD-WAN
- Para la evaluación continua de las métricas estándar del estado del túnel se utiliza el protocolo BFD en modo eco. En este caso, no se requiere retroalimentación especial en forma de TCA o mensajes similares, garantizando el aislamiento de los dominios de falla. Tampoco se necesita tráfico de usuario para evaluar el estado del túnel.
- Hay una opción de ajuste fino de los temporizadores BFD para regular la velocidad de activación y la sensibilidad del algoritmo a las degradaciones del canal de comunicación de unos pocos segundos a minutos.

- En el momento de redactar este artículo, en cada uno de los túneles hay prevista solo una sesión BFD. Esto potencialmente crea una granularidad menor al analizar el estado del túnel. En la práctica, esto puede convertirse en una limitación solo en caso de usar una conexión WAN basada en MPLS L2/L3 VPN con un SLA de QoS acordado; si la marcación DSCP del tráfico BFD (después de la encapsulación en IPSec/GRE) coincide con la cola de alta prioridad en la red del operador de telecomunicaciones, esto podría afectar la precisión y velocidad de detección de la degradación para el tráfico de baja prioridad. No obstante, existe la posibilidad de cambiar la marcación BFD por defecto para reducir el riesgo de que ocurran tales situaciones. Se espera que en las próximas versiones del software Cisco SD-WAN se introduzcan configuraciones más finas para BFD, así como la capacidad de iniciar varias sesiones BFD dentro de un mismo túnel con valores DSCP individuales (para diferentes aplicaciones).
- BFD también permite evaluar el tamaño máximo del paquete que se puede transmitir a través de un túnel sin fragmentación. Esto permite que SD-WAN ajuste dinámicamente parámetros como MTU y TCP MSS Adjust, para utilizar de manera óptima el ancho de banda disponible en cada canal.
- En SD-WAN también está disponible la opción de sincronizar QoS con los operadores de telecomunicaciones no solo basándose en el campo L3 DSCP, sino también en valores L2 CoS, que pueden ser generados automáticamente en la red de sucursales por dispositivos especializados, como teléfonos IP.
¿Cuáles son las diferencias en las capacidades, métodos de determinación y aplicación de las políticas AppQ?
Políticas DMVPN/PfR:
- Se definen en el (los) enrutador(-es) del centro de la sucursal (CF) a través de la línea de comandos CLI o plantillas de configuración CLI. La creación de plantillas CLI requiere preparación y conocimiento de la sintaxis de las políticas.

- Se definen globalmente sin posibilidad de personalización/cambio según los requisitos de segmentos individuales de la red.
- No se prevé la formación interactiva de políticas en la interfaz gráfica.
- No se contempla el seguimiento de cambios, la herencia, ni la creación de múltiples versiones de políticas para un rápido cambio.
- Se distribuyen automáticamente a los enrutadores de sucursales remotas. Para ello, se utilizan los mismos canales de comunicación que para la transmisión de datos de usuario. En caso de no haber un canal de comunicación entre la sede central y la sucursal remota, la distribución/cambio de las políticas es imposible.
- Se aplican en cada enrutador y modifican el resultado de los protocolos de enrutamiento estándar según sea necesario, teniendo mayor prioridad.
- En casos donde todos los canales WAN de la sucursal experimentan pérdidas significativas de tráfico, no se prevén mecanismos de compensación.
Políticas SD-WAN:
- Se definen en la interfaz gráfica de vManage a través de un asistente interactivo de plantillas.
- Soportan la creación de múltiples políticas, copia, herencia y cambio entre políticas en tiempo real.
- Soportan la personalización de políticas para diferentes segmentos (sucursales) de la red.
- Se distribuyen utilizando cualquier canal de señalización disponible entre el controlador y el enrutador y/o vSmart; no dependen directamente de la conectividad del data-plane entre los enrutadores. Sin embargo, se requiere conectividad IP entre el propio enrutador y los controladores.

- En casos donde todos los canales disponibles de la sucursal sufren pérdidas significativas de datos que superan los umbrales permitidos para aplicaciones críticas, es posible utilizar mecanismos adicionales que aumentan la fiabilidad de la transmisión:
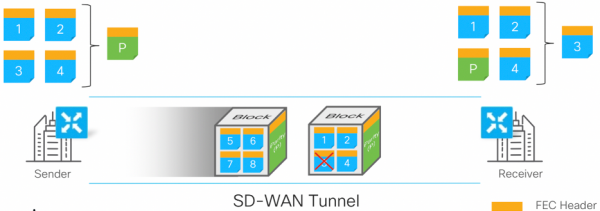
- FEC (Corrección de Errores Adelantada) utiliza un algoritmo especial de codificación redundante. Al transmitir tráfico crítico a través de canales con un porcentaje significativo de pérdidas, el FEC puede activarse automáticamente y permite recuperar la parte de los datos perdida si es necesario. Esto aumenta ligeramente el ancho de banda utilizado, pero mejora significativamente la fiabilidad.

- Duplicación de flujos de datos Además, la política de FEC puede prever la duplicación automática del tráfico de las aplicaciones seleccionadas en caso de pérdidas aún más graves que no pueden ser compensadas mediante FEC. En este caso, los datos seleccionados se transmitirán a través de todos los túneles hacia la filial receptora con posterior desduplicación (eliminación de copias de paquetes innecesarias). Este mecanismo aumenta notablemente la utilización de los canales, pero también mejora significativamente la fiabilidad de la transmisión.
- FEC (Corrección de Errores Adelantada) utiliza un algoritmo especial de codificación redundante. Al transmitir tráfico crítico a través de canales con un porcentaje significativo de pérdidas, el FEC puede activarse automáticamente y permite recuperar la parte de los datos perdida si es necesario. Esto aumenta ligeramente el ancho de banda utilizado, pero mejora significativamente la fiabilidad.
Las capacidades de Cisco SD-WAN, sin análogos directos en DMVPN/PfR
La arquitectura de la solución Cisco SD-WAN en algunos casos permite obtener capacidades cuya implementación en el marco de DMVPN/PfR es extremadamente difícil, poco adecuada debido al esfuerzo necesario, o incluso imposible. Consideremos las más interesantes de ellas:
Ingeniería de Tráfico (TE)
TE incluye mecanismos que permiten desviar el tráfico de la ruta estándar formada por los protocolos de enrutamiento. TE se utiliza a menudo para garantizar alta disponibilidad de los servicios de red, gracias a su capacidad para trasladar rápidamente y/o anticipadamente tráfico importante a una ruta alternativa (no coincidente), con el fin de garantizar una mejor calidad del servicio o velocidad de recuperación en caso de fallo en la ruta principal.
La complejidad de implementar TE radica en la necesidad de calcular y reservar (verificar) previamente una ruta alternativa. En las redes MPLS de los operadores de telecomunicaciones, esta tarea se aborda utilizando tecnologías como MPLS Traffic-Engineering junto con extensiones de protocolos IGP y el protocolo RSVP. También, recientemente, la tecnología de Segment Routing ha ganado popularidad, ya que está más optimizada para la configuración y orquestación centralizadas. En las redes WAN clásicas, estas tecnologías generalmente no están presentes o se reducen al uso de mecanismos hop-by-hop como Policy-Based Routing (PBR), que pueden desviar el tráfico, pero lo implementan en cada router por separado, sin tener en cuenta el estado general de la red o el resultado de PBR en pasos anteriores o posteriores. El resultado de aplicar estas opciones de TE es desalentador: el MPLS TE, debido a la complejidad de configuración y operación, generalmente se utiliza solo en la parte más crítica de la red (núcleo), y el PBR se utiliza en routers individuales sin la posibilidad de formar una política PBR unificada en toda la red. Esto también se aplica a las redes basadas en DMVPN.
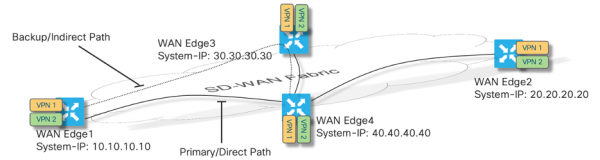
SD-WAN, en este sentido, ofrece una solución mucho más elegante, que no solo es fácil de configurar, sino que también escala significativamente mejor. Esto se debe a las arquitecturas de control de plano y política de plano utilizadas. La implementación del plano de políticas en SD-WAN permite definir de manera centralizada la política TE: ¿qué tráfico es de interés? ¿para qué VPN? ¿a través de qué nodos/túneles es necesario o, por el contrario, está prohibido formar una ruta alternativa? A su vez, la centralización del control de plano basada en controladores vSmart permite modificar los resultados de la enrutación sin recurrir a la configuración de dispositivos individuales: los routers ya ven solo el resultado de la lógica que se ha formado en la interfaz vManage y se ha transmitido para su aplicación en vSmart.
Service-chaining (Cadenas de servicios)
La formación de cadenas de servicios es una tarea aún más laboriosa en el enrutamiento clásico que el mecanismo de Ingeniería de Tráfico ya descrito. En este caso, no solo es necesario crear una ruta especial para una aplicación de red específica, sino también garantizar la posibilidad de redirigir el tráfico de la red en ciertos (o en todos) nodos de la red SD-WAN para su procesamiento por una aplicación o servicio específico (MCF, Balanceo, Caché, Inspección de tráfico, etc.). Es necesario tener la capacidad de controlar el estado de estos servicios externos para evitar situaciones de black-holing, así como contar con mecanismos que permitan ubicar dichos servicios externos homogéneos en diversas geo-localizaciones, con la capacidad de que la red elija automáticamente el nodo de servicio más óptimo para el procesamiento del tráfico de cada sucursal. En el caso de Cisco SD-WAN, esto se puede lograr fácilmente al crear una política centralizada correspondiente que
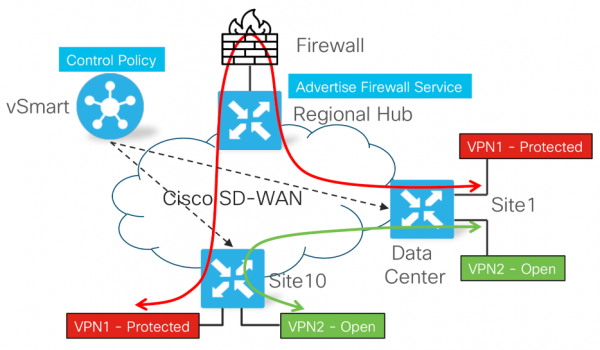
integre todos los aspectos de la cadena de servicios objetivo en un todo coherente y cambie automáticamente la lógica del data-plane y control-plane solo donde y cuando sea necesario.
¿Cuál es el resultado?
Es evidente que tanto DMVPN (con o sin Performance Routing) como Cisco SD-WAN abordan en última instancia tareas muy similares en relación con la red WAN distribuida de la organización. A su vez, las diferencias arquitectónicas y funcionales significativas de la tecnología Cisco SD-WAN llevan el proceso de resolución de estas tareas a un nivel de calidad diferente. En resumen, se pueden señalar las siguientes diferencias significativas entre las tecnologías SD-WAN y DMVPN/PfR:
- DMVPN/PfR utilizan en general tecnologías probadas para la construcción de redes VPN superpuestas y, en cuanto a la data-plane, son similares a la tecnología más moderna SD-WAN; sin embargo, existen varias limitaciones como la necesidad de una configuración estática obligatoria de los enrutadores y la elección de topologías está restringida a Hub-n-Spoke. Por otro lado, DMVPN/PfR cuenta con algunas funcionalidades que aún no están disponibles dentro de SD-WAN (se refiere a per-application BFD).
- En cuanto a la tecnología de control-plane, se diferencian fundamentalmente. Considerando el procesamiento centralizado de protocolos de señalización, SD-WAN permite, en particular, reducir significativamente los dominios de fallos y "desvincular" el proceso de transmisión del tráfico de usuario de la interacción de señalización; la momentánea indisponibilidad de los controladores no afecta la capacidad de transmitir tráfico de usuario. Al mismo tiempo, la momentánea indisponibilidad de alguna sucursal (incluida la central) no afecta de ninguna manera la capacidad de las demás sucursales para interactuar entre sí y con los controladores.
- La arquitectura para la formación y aplicación de políticas de gestión del tráfico en el caso de SD-WAN también supera a la de DMVPN/PfR; el geo-reservimiento está significativamente mejor implementado, no hay vinculación a Hub, hay más posibilidades para una configuración detallada de políticas y la lista de escenarios de gestión del tráfico implementados también es significativamente mayor.
- El proceso de orquestación de la solución también difiere considerablemente. DMVPN asume que hay parámetros conocidos de antemano que deben de alguna manera reflejarse en la configuración, lo que limita un poco la flexibilidad de la solución y la capacidad de realizar cambios dinámicos. Por su parte, SD-WAN parte de la paradigma de que en el momento inicial de conexión el enrutador "no sabe nada" sobre sus controladores, pero sabe "a quién preguntar"; esto es suficiente no solo para el establecimiento automático de conexión con los controladores, sino también para la formación automática de una topología de data-plane completamente conectada, que luego se puede ajustar/cambiar de manera flexible mediante políticas.
- En términos de gestión centralizada, automatización y monitoreo, SD-WAN supera notablemente las capacidades de DMVPN/PfR, que son el resultado de la evolución de tecnologías clásicas y se basan en gran medida en la línea de comandos CLI y en el uso de sistemas NMS basados en plantillas.
- En SD-WAN, en comparación con DMVPN, los requisitos de seguridad han alcanzado un nuevo nivel cualitativo. Los principios clave son: confianza cero, escalabilidad y autenticación de dos factores.
De estas observaciones simples puede surgir la impresión errónea de que crear una red basada en DMVPN/PfR ha perdido toda relevancia hoy en día. Esto, por supuesto, no es del todo cierto. Por ejemplo, en casos donde se utilizan muchos equipos obsoletos en la red y no hay posibilidad de reemplazarlos, DMVPN puede permitir combinar dispositivos "viejos" y "nuevos" en una única red geo-distribuida con muchas de las ventajas descritas anteriormente.
Por otro lado, es importante recordar que todos los enrutadores corporativos actuales de Cisco basados en IOS XE (ISR 1000, ISR 4000, ASR 1000, CSR 1000v) hoy en día soportan cualquier modo de operación, tanto el enrutamiento clásico como DMVPN y SD-WAN. La elección depende de las necesidades actuales y de la comprensión de que en cualquier momento se puede comenzar a avanzar hacia una tecnología más avanzada en el mismo equipo.
Fuente: habr.com
