

El Sistema de Nombres de Dominio (DNS) es similar a una guía telefónica, que traduce nombres amigables para el usuario, como "ussc.ru", en direcciones IP. Dado que la actividad de DNS está presente en prácticamente todas las sesiones de comunicación, independientemente del protocolo. Así, el registro de DNS es una fuente valiosa de datos para el especialista en seguridad de la información, permitiéndole detectar anomalías o obtener información adicional sobre el sistema en investigación.
En 2004, Florian Weimer propuso un método de registro conocido como Passive DNS, que permite recuperar el historial de cambios de los datos de DNS con capacidad de indexación y búsqueda, que pueden proporcionar acceso a los siguientes datos:
- Un nombre de dominio
- La dirección IP del nombre de dominio solicitado
- La fecha y hora de respuesta
- El tipo de respuesta
- etc.
Los datos para Passive DNS se recopilan desde servidores DNS recursivos mediante módulos integrados o mediante la interceptación de respuestas de los servidores DNS responsables de la zona.
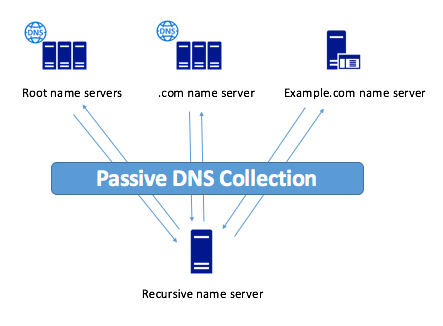
Figura 1. Passive DNS (tomado del sitio )
La característica de Passive DNS radica en la falta de necesidad de registrar la dirección IP del cliente, lo que permite proteger la privacidad de los usuarios.
Actualmente hay numerosos servicios que proporcionan acceso a datos de Passive DNS:
Empresa
Farsight Security
VirusTotal
Riskiq
SafeDNS
SecurityTrails
Cisco
Acceso
A solicitud
No requiere registro
Registro gratuito
A solicitud
No requiere registro
A solicitud
API
Presente
Presente
Presente
Presente
Presente
Presente
Disponibilidad del cliente
Presente
Presente
Presente
No disponible
No disponible
No disponible
Inicio de la recopilación de datos
2010
2013
2009
Solo muestra los últimos 3 meses
2008
2006
Tabla 1. Servicios con acceso a datos de Passive DNS
Opciones de uso de Passive DNS
Utilizando Passive DNS es posible establecer conexiones entre nombres de dominio, servidores NS y direcciones IP. Esto permite construir mapas de sistemas investigados y seguir los cambios de ese mapa desde el primer descubrimiento hasta el momento actual.
Además, Passive DNS facilita la identificación de anomalías en el tráfico. Por ejemplo, el seguimiento de cambios en zonas NS y registros de tipo A y AAAA permite identificar sitios maliciosos que utilizan el método fast flux, diseñado para ocultar C&C de la detección y el bloqueo. Dado que los nombres de dominio legítimos (excepto aquellos utilizados para balanceo de carga) no cambiarán sus direcciones IP con frecuencia, y la mayoría de las zonas legítimas raramente cambian sus servidores NS.
El DNS pasivo, a diferencia del escaneo directo de subdominios mediante diccionarios, permite encontrar nombres de dominio incluso los más exóticos, como “222qmxacaiqaaaaazibq4aaidhmbqaaa0undefined7140c0.p.hoff.ru”. También a veces permite identificar áreas de prueba (y vulnerables) de un sitio web, materiales para desarrolladores, etc.
Investigación del enlace del correo, utilizando DNS pasivo
En la actualidad, el spam es uno de los principales métodos a través del cual un atacante accede a la computadora de la víctima o roba información confidencial. Intentaremos investigar el enlace de un correo así, utilizando DNS pasivo, para evaluar la efectividad de este método.
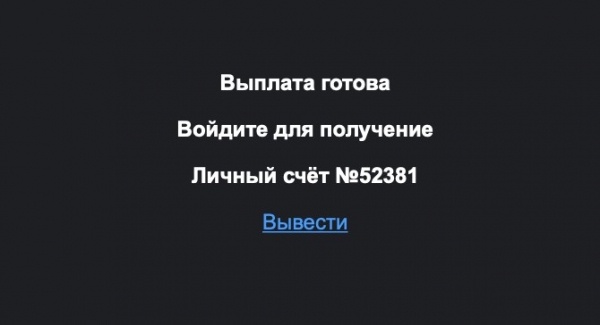
Figura 2. Correo de spam
El enlace de este correo conducía al sitio magnit-boss.rocks, que ofrecía automáticamente recopilar bonificaciones y recibir dinero:
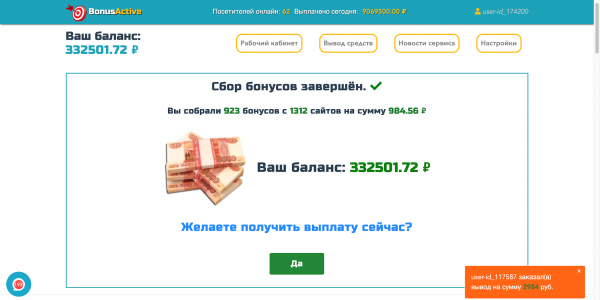
Figura 3. Página alojada en el dominio magnit-boss.rocks
Para investigar este sitio se utilizó , que ya tiene 3 clientes listos en , y .
Primero, conoceremos toda la historia de este nombre de dominio; para ello utilizaremos el comando:
pt-client pdns —query magnit-boss.rocks
Este comando proporcionará información sobre todos los resolvers DNS relacionados con este nombre de dominio.
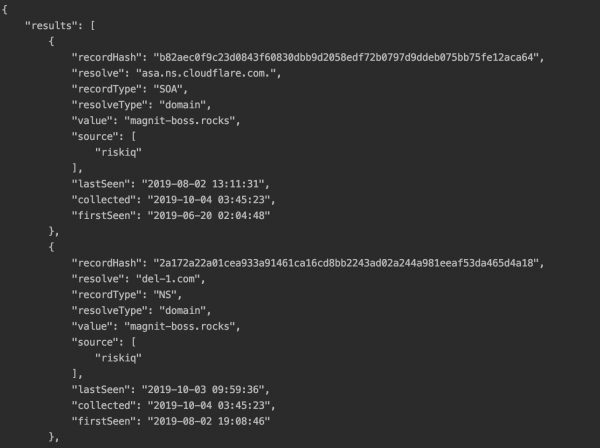
Figura 4. Respuesta de la API Riskiq
Presentemos la respuesta de la API de manera más visual:
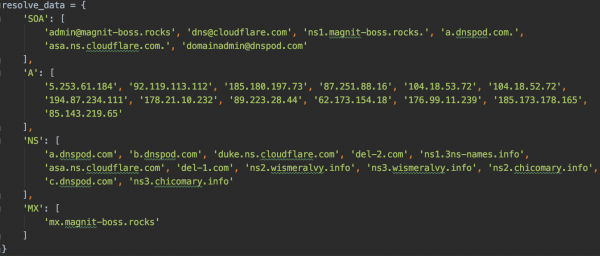
Figura 5. Todos los registros de la respuesta
Para una investigación más profunda, se tomaron las direcciones IP a las que este nombre de dominio se resolvía en el momento de recibir el correo el 01.08.2019; estas direcciones IP son 92.119.113.112 y 85.143.219.65.
Usando el comando:
pt-client pdns —query
se pueden obtener todos los nombres de dominio que están relacionados con estas direcciones IP.
La dirección IP 92.119.113.112 tiene 42 nombres de dominio únicos que se resolvieron en esta dirección IP, entre los cuales se encuentran los siguientes nombres:
- magnit-boss.club
- igrovie-avtomaty.me
- pro-x-audit.xyz
- zep3-www.xyz
- y otros
La dirección IP 85.143.219.65 tiene 44 nombres de dominio únicos que se resolvieron en esta dirección IP, entre los cuales se encuentran los siguientes nombres:
- cvv2.name (sitio para la venta de datos de tarjetas de crédito)
- emaills.world
- www.mailru.space
- y otros
Las conexiones con estos nombres de dominio sugieren phishing, pero creemos en las buenas personas, así que intentemos obtener un bono de 332,501.72 rublos. Después de presionar el botón “SÍ”, el sitio nos pide transferir 300 rublos desde la tarjeta para desbloquear la cuenta y nos envía al sitio as-torpay.info para ingresar los datos.
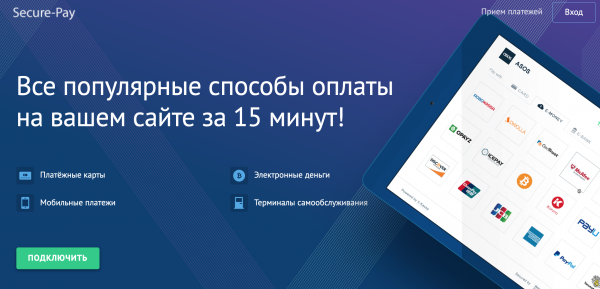
Figura 6. Página principal del sitio ac-pay2day.net
A simple vista, parece un sitio legal, tiene un certificado https, y la página principal ofrece conectar este sistema de pago a su sitio, pero, lamentablemente, todos los enlaces para la conexión no funcionan. Este nombre de dominio se resuelve solo en 1 dirección IP — 190.115.19.74. Esta, a su vez, tiene 1475 nombres de dominio únicos que se resolvían en esta dirección IP, entre los cuales se encuentran nombres como:
- ac-pay2day.net
- ac-payfit.com
- as-manypay.com
- fletkass.net
- as-magicpay.com
- y otros
Como podemos ver, Passive DNS permite recopilar datos sobre el recurso en investigación de manera bastante rápida y efectiva, e incluso construir una especie de huella digital que permite revelar todo un esquema de robo de datos personales, desde su obtención hasta el posible lugar de venta.
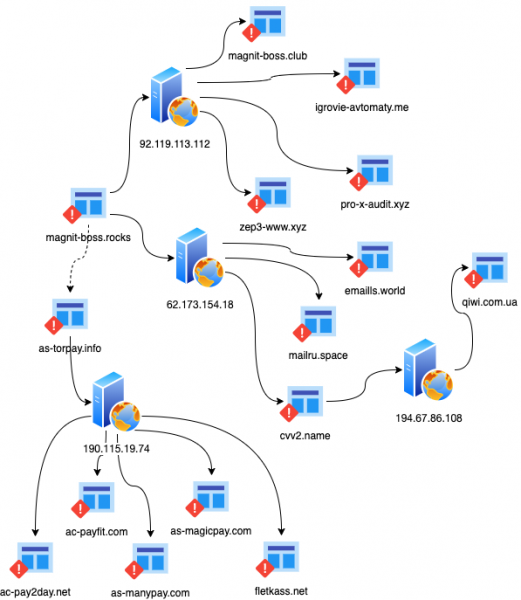
Figura 7. Mapa del sistema investigado
No todo es tan prometedor como nos gustaría. Por ejemplo, tales investigaciones pueden fácilmente ser bloqueadas por CloudFlare o servicios similares. La eficacia de la base de datos recopilada depende mucho de la cantidad de consultas DNS que pasan a través del módulo para recoger datos de Passive DNS. Sin embargo, Passive DNS sigue siendo una fuente de información adicional para el investigador.
Autor: Especialista del Centro de Seguridad de los Urales
Fuente: habr.com
