

La implementación de cualquier solución de TI en una empresa comienza con el diseño. En esta etapa, el gerente de TI debe calcular la cantidad de servidores y sus características, de tal manera que haya suficiente capacidad para todos los usuarios, pero también para que la relación calidad-precio de estos servidores sea óptima y que los gastos en la creación de la infraestructura computacional para el nuevo sistema de información no rompan significativamente el presupuesto de TI de la empresa. Analicemos cómo debe diseñarse la infraestructura para la implementación de Zimbra Collaboration Suite en la empresa.
La principal característica de Zimbra en comparación con otras soluciones es que, en el caso de ZCS, rara vez se convierte en un cuello de botella la potencia del procesador o la memoria RAM. La principal limitación suele ser la velocidad de entrada y salida del disco duro, por lo que se debe prestar especial atención a los sistemas de almacenamiento. Los requisitos mínimos oficialmente declarados para Zimbra en un entorno de producción son un procesador de 4 núcleos de 64 bits a 2 GHz, 10 GB para archivos y registros del sistema, así como al menos 8 GB de RAM. Normalmente, estas características son suficientes para un funcionamiento ágil del servidor. Pero, ¿qué hacer si necesita implementar Zimbra para 10 mil usuarios? ¿Qué servidores y cómo se deberían implementar en ese caso?
Comencemos con el hecho de que la infraestructura para 10,000 usuarios debe ser multi-servidor. Una infraestructura multi-servidor, por un lado, permite que Zimbra sea escalable y, por otro, logra un funcionamiento ágil del sistema de información incluso con una gran afluencia de usuarios. A menudo es bastante difícil predecir cuántos usuarios podrá atender de manera eficiente un servidor Zimbra, ya que depende en gran medida de la intensidad de su trabajo con calendarios y correos electrónicos, así como del protocolo utilizado. Por esta razón, como ejemplo, implementaremos 4 almacenes de correo. En caso de falta o exceso significativo de recursos, se podrá desconectar o añadir uno más.
Por lo tanto, al diseñar una infraestructura para 10,000 personas, será necesario crear servidores LDAP, MTA y Proxy, así como 4 almacenes de correo. Cabe señalar que los servidores LDAP, MTA y Proxy se pueden virtualizar. Esto reducirá los costos del hardware del servidor y facilitará la copia de seguridad y la recuperación de datos. Sin embargo, por otro lado, en caso de falla de un servidor físico, se corre el riesgo de perder MTA, LDAP y Proxy a la vez. Por eso, la decisión entre servidores físicos o virtuales debe basarse en el tiempo de inactividad que se puede permitir en caso de una emergencia. Los almacenes de correo, por otro lado, es mejor alojarlos en servidores físicos, ya que sobre ellos se llevarán a cabo la mayoría de los ciclos de escritura, que limitan el rendimiento de Zimbra, y un mayor número de canales de transmisión de datos permitirá aumentar significativamente el rendimiento de Zimbra.
En principio, después de crear servidores LDAP, MTA, Proxy, almacenes de red y unirlos en una única infraestructura, Zimbra Collaboration Suite para 10,000 usuarios está lista para su implementación. El esquema de funcionamiento de tal configuración será bastante sencillo:
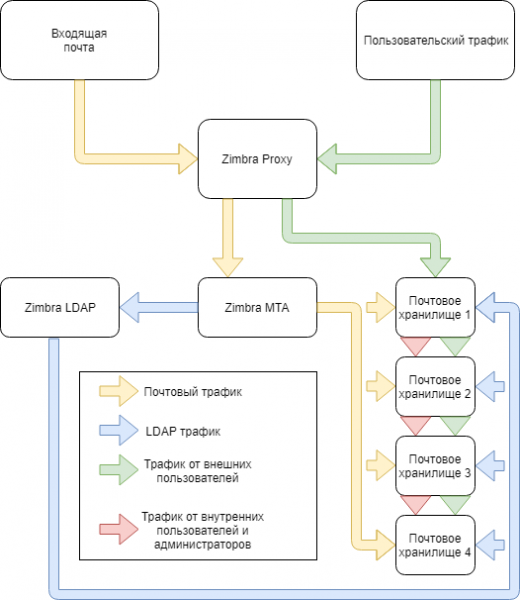
El esquema muestra los nodos principales del sistema y los flujos de datos que circularán entre ellos. Con esta configuración, la infraestructura no estará protegida contra la pérdida de datos, el tiempo de inactividad relacionado con la falla de uno de los servidores, etc. Veamos cómo se puede proteger la infraestructura de estos problemas.
El método principal es la redundancia de hardware. Nodos adicionales de MTA y Proxy pueden, en caso de fallo de los servidores principales, asumir temporalmente el rol de principales. La duplicación de nodos de infraestructura crítica es casi siempre una excelente idea, aunque no siempre se puede implementar en el volumen deseado. Un ejemplo claro es la redundancia de servidores que almacenan correo. Actualmente, Zimbra Collaboration Suite Open-Source Edition no soporta la creación de almacenes duplicados, por lo que en caso de falla de uno de estos servidores no se podrá evitar el tiempo de inactividad, y para reducir el tiempo de inactividad ocasionado por la falla del almacén de correo, el gerente de TI puede desplegar su copia de seguridad en otro servidor.
Dado que no hay un sistema de respaldo incorporado en Zimbra OSE, necesitaremos Zextras Backup, que soporte copias de seguridad en tiempo real, y un almacenamiento externo. Como Zextras Backup, al realizar copias de seguridad completas e incrementales, almacena todos los datos en la carpeta /opt/zimbra/backup, sería sensato montar un almacenamiento externo, de red o incluso en la nube, para tener un medio con una copia de seguridad actual en caso de caída de uno de los servidores. Se puede desplegar tanto en un servidor físico de respaldo como en una máquina virtual o en la nube. También sería una buena idea instalar un MTA con filtro de spam delante del servidor con Zimbra Proxy para disminuir la cantidad de tráfico basura que llega al servidor.
En consecuencia, la infraestructura protegida de Zimbra se verá aproximadamente así:
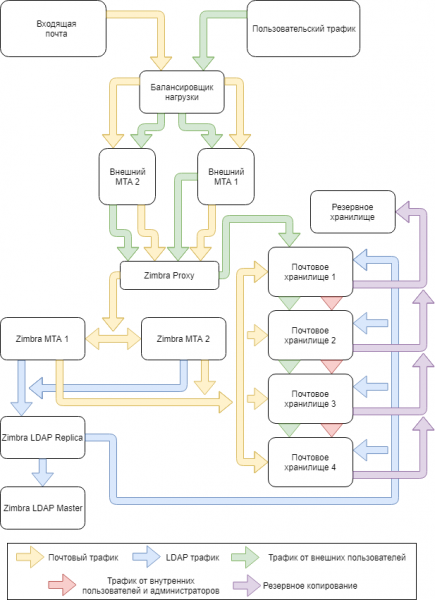
Con esta configuración, la infraestructura de Zimbra no solo podrá proporcionar servicios de calidad a 10,000 usuarios, sino que también permitirá resolver rápidamente cualquier situación de emergencia que surja.
Fuente: habr.com
