

Cada vez más usuarios están trasladando toda su infraestructura de TI a la nube pública. Sin embargo, en caso de que el control antivirus en la infraestructura del cliente sea insuficiente, surgen serios riesgos cibernéticos. La práctica demuestra que hasta el 80% de los virus existentes prosperan muy bien en entornos virtuales. En esta publicación, explicaremos cómo proteger los recursos de TI en la nube pública y por qué los antivirus tradicionales no son del todo adecuados para estos fines.
Primero, explicaremos cómo llegamos a la conclusión de que las herramientas tradicionales de protección antivirus no son adecuadas para la nube pública y que se requieren enfoques diferentes para proteger los recursos.
En primer lugar, generalmente, los proveedores implementan las medidas necesarias para garantizar la alta protección de sus plataformas en la nube. Por ejemplo, en #CloudMTS analizamos todo el tráfico de red, monitoreamos los registros de los sistemas de seguridad de nuestra nube y realizamos pruebas de penetración de forma regular. Los segmentos de la nube asignados a clientes individuales también deben estar protegidos de manera efectiva.
En segundo lugar, la opción clásica para combatir los riesgos cibernéticos implica la instalación de un antivirus y medios de administración en cada máquina virtual. Sin embargo, con un gran número de máquinas virtuales, esta práctica puede ser ineficaz y requerir una cantidad significativa de recursos computacionales, sobrecargando así la infraestructura del cliente y disminuyendo el rendimiento general de la nube. Esto se ha convertido en un factor clave para la búsqueda de nuevos enfoques para crear una protección antivirus efectiva para las máquinas virtuales de los clientes.
Además, la mayoría de las soluciones antivirus disponibles en el mercado no están adaptadas para abordar los desafíos de proteger los recursos de TI en un entorno de nube pública. Por lo general, son soluciones EPP pesadas (Plataformas de Protección de Punto Final) que, además, no ofrecen la personalización necesaria por parte de los clientes del proveedor de la nube.
Se vuelve evidente que las soluciones antivirus tradicionales no son adecuadas para funcionar en la nube, ya que sobrecargan gravemente la infraestructura virtual durante las actualizaciones y análisis, y no tienen los niveles necesarios de control de roles y configuraciones. A continuación, analizaremos detalladamente las razones por las cuales la nube necesita nuevos enfoques para la protección antivirus.
Qué debe ser capaz de hacer un antivirus en la nube pública
Así que, prestemos atención a las especificidades del trabajo en un entorno virtual:
Eficiencia en la realización de actualizaciones y verificaciones masivas programadas. Si un número significativo de máquinas virtuales que utilizan un antivirus tradicional inicia una actualización simultáneamente, se producirá en la nube lo que se llama una "tormenta" de actualizaciones. La capacidad del host ESXi, en el que se alojan varias máquinas virtuales, puede no ser suficiente para manejar la avalancha de tareas similares que se inician por defecto. Desde la perspectiva del proveedor de nube, este problema puede generar cargas adicionales en una serie de hosts ESXi, lo que a la larga provocará una disminución del rendimiento de la infraestructura virtual de la nube. Esto puede afectar, entre otras cosas, el rendimiento de las máquinas virtuales de otros clientes de la nube. Una situación similar puede ocurrir al iniciar un escaneo masivo: el procesamiento simultáneo de una gran cantidad de solicitudes similares por parte de diferentes usuarios impactará negativamente en el rendimiento de toda la nube. Es muy probable que la disminución en la operatividad del sistema de almacenamiento afecte a todos los clientes. Estas cargas abruptas no son satisfactorias ni para el proveedor ni para sus clientes, ya que impactan a los "vecinos" en la nube. Desde este punto de vista, un antivirus tradicional puede representar un gran problema.
Cuarentena segura. Si se detecta un archivo o documento potencialmente infectado con un virus en el sistema, se envía a cuarentena. Por supuesto, el archivo infectado se puede eliminar de inmediato, pero esto a menudo no es aceptable para la mayoría de las empresas. Los antivirus empresariales que no están adaptados para funcionar en la nube del proveedor suelen tener una zona de cuarentena común, donde caen todos los objetos infectados, por ejemplo, aquellos detectados en los ordenadores de los usuarios de la empresa. Los clientes del proveedor de la nube 'viven' en sus propios segmentos (o inquilinos). Estos segmentos son opacos y están aislados: los clientes no conocen a otros clientes y, por supuesto, no ven lo que otros están colocando en la nube. Es evidente que un documento que contenga información confidencial o un secreto comercial podría potencialmente caer en una cuarentena común, a la que accederían todos los usuarios del antivirus en la nube. Esto es inaceptable para el proveedor y sus clientes. Por lo tanto, la única solución posible es tener una cuarentena personal para cada cliente en su segmento, a la que no tienen acceso ni el proveedor ni otros clientes.
Políticas de seguridad individuales. Cada cliente en la nube es una empresa separada, cuyo departamento de TI establece sus propias políticas de seguridad. Por ejemplo, los administradores definen las reglas de escaneo y el calendario de las revisiones antivirus. En consecuencia, cada organización debe tener su propio centro de control para configurar las políticas del antivirus. Además, las configuraciones establecidas no deben afectar a otros clientes de la nube, y el proveedor debe poder asegurarse de que, por ejemplo, las actualizaciones del antivirus se realicen de manera normal para todas las máquinas virtuales del cliente.
Organización de la facturación y licencias. El modelo en la nube se caracteriza por su flexibilidad y permite pagar solo por el volumen de recursos de TI que ha utilizado el cliente. Si es necesario, por ejemplo, debido a factores estacionales, el volumen de recursos puede aumentar o disminuir rápidamente, todo según las necesidades actuales de capacidad de cálculo. Los antivirus tradicionales no son tan flexibles; por lo general, el cliente compra una licencia anual para una cantidad predeterminada. servidores o estaciones de trabajo. Los usuarios de la nube desconectan y conectan regularmente máquinas virtuales adicionales dependiendo de sus necesidades actuales; por lo tanto, las licencias de antivirus deben soportar este mismo modelo.
La segunda pregunta es a qué exactamente se aplicará la licencia. Un antivirus tradicional se licencia por el número de servidores o estaciones de trabajo. Las licencias por la cantidad de máquinas virtuales protegidas no son del todo adecuadas dentro del modelo de nube. El cliente puede crear cualquier número conveniente de máquinas virtuales a partir de los recursos disponibles, por ejemplo, cinco o diez máquinas. Este número no es constante para la mayoría de los clientes, y para nosotros como proveedores es imposible rastrear su cambio. No hay posibilidad técnica de licenciar por CPU: los clientes obtienen procesadores virtuales (vCPU), y sobre esa base debe realizarse la licenciamiento. Por lo tanto, el nuevo modelo de protección antivirus debe permitir que el cliente determine el número necesario de vCPU para el cual recibirá las licencias de antivirus.
Cumplimiento de la legislación. Es un punto importante, ya que las soluciones aplicadas deben garantizar el cumplimiento de los requisitos del regulador. Por ejemplo, a menudo los "residentes" de la nube trabajan con datos personales. En tal caso, el proveedor debe tener un segmento de nube separado que esté completamente certificado y cumpla con los requisitos de la ley de "Datos Personales". Así, las empresas no necesitan "construir" todo el sistema para trabajar con datos personales: comprar el equipo certificado, conectarlo y configurarlo, pasar la certificación. Para la ciberseguridad de los sistemas de información de datos personales de esos clientes, el antivirus también debe cumplir con los requisitos de la legislación rusa y tener el certificado del FSTEC.
Hemos revisado los criterios obligatorios que debe cumplir la protección antivirus en la nube pública. A continuación, compartiremos nuestra propia experiencia en la adaptación de una solución antivirus para trabajar en la nube del proveedor.
¿Cómo se puede integrar el antivirus y la nube?
Como nos ha mostrado nuestra experiencia, elegir una solución a partir de la documentación y las descripciones es una cosa, pero implementarla en un entorno en la nube ya en funcionamiento es una tarea completamente diferente en términos de complejidad. Hablaremos sobre lo que hicimos en la práctica y cómo adaptamos el antivirus para su funcionamiento en la nube pública del proveedor. El proveedor de la solución antivirus fue Kaspersky, que tiene en su portafolio soluciones de protección antivirus para entornos en la nube. Optamos por "Kaspersky Security para entornos virtuales" (Agente ligero).
Incluye una única consola Kaspersky Security Center. Agente ligero y máquinas virtuales de seguridad (SVM, Security Virtual Machine) y servidor de integración KSC.
Después de estudiar la arquitectura de la solución de Kaspersky y realizar las primeras pruebas junto con los ingenieros del proveedor, surgió la cuestión de la integración del servicio en la nube. La primera implementación se llevó a cabo en colaboración en el sitio de nube de Moscú. Y esto es lo que entendimos.
Para minimizar el tráfico de red, se decidió ubicar el SVM en cada host ESXi y "vincular" el SVM a los hosts ESXi. De este modo, los agentes ligeros de las máquinas virtuales protegidas se dirigen al SVM del host ESXi donde están activos. Se eligió un tenant administrativo separado para el principal KSC. Como resultado, los KSC subordinados se encuentran en los tenants de cada cliente individual y se comunican con el KSC superior, ubicado en el segmento de gestión. Este esquema permite resolver rápidamente los problemas que surgen en los tenants de los clientes.
Además de las cuestiones relacionadas con la implementación de los componentes de la solución antivirus, también nos enfrentamos al desafío de organizar la interacción de red mediante la creación de VxLAN adicionales. Y aunque la solución estaba inicialmente destinada a clientes empresariales con nubes privadas, gracias a la agilidad ingenieril y la flexibilidad tecnológica de NSX Edge, logramos resolver todos los problemas relacionados con la separación de tenants y la licencia.
Trabajamos en estrecha colaboración con los ingenieros de Kaspersky. Durante el análisis de la arquitectura de la solución en lo que respecta a la interacción en red entre los componentes del sistema, se estableció que, además del acceso de los agentes ligeros al SVM, también se necesita retroalimentación – del SVM a los agentes ligeros. Esta conectividad de red es imposible en un entorno multitenant debido a la posibilidad de que existan configuraciones de red idénticas de máquinas virtuales en diferentes tenantes de la nube. Por lo tanto, a solicitud nuestra, los colegas del proveedor rediseñaron el mecanismo de interacción en red entre el agente ligero y el SVM eliminando la necesidad de conectividad de red del SVM a los agentes ligeros.
Después de que la solución se desplegó y se probó en la plataforma de nube de Moscú, la replicamos en las demás plataformas, incluyendo el segmento de nube certificado. Ahora el servicio está disponible en todas las regiones del país.
Arquitectura de la solución de seguridad en el marco de un nuevo enfoque
El esquema general de funcionamiento de la solución antivirus en un entorno de nube pública es el siguiente:
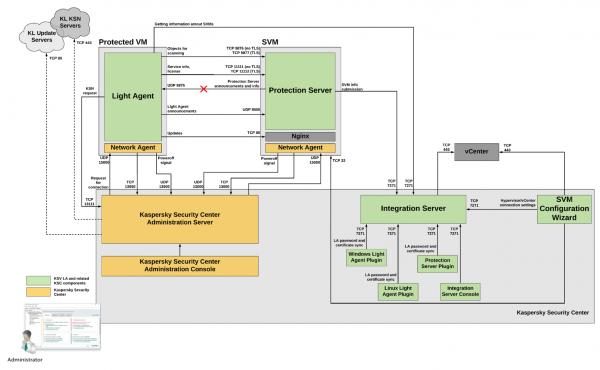
Esquema de funcionamiento de la solución antivirus en un entorno de nube pública #CloudMTS
Describiremos las características de funcionamiento de los diferentes elementos de la solución en la nube:
• Consola unificada que permite a los clientes gestionar de forma centralizada el sistema de protección: ejecutar escaneos, controlar actualizaciones y observar las zonas de cuarentena. Existe la posibilidad de configurar políticas de seguridad individuales dentro de su segmento.
Es importante señalar que, aunque somos proveedores del servicio, no interferimos en la configuración establecida por los clientes. Lo único que podemos hacer es restablecer las políticas de seguridad a los valores predeterminados en caso de ser necesario realizar una reconfiguración. Por ejemplo, esto podría ser necesario si el cliente las ha endurecido accidentalmente o las ha debilitado significativamente. La empresa siempre puede acceder al centro de administración con políticas predeterminadas, que luego puede ajustar por sí misma. La desventaja de Kaspersky Security Center es que, por ahora, la plataforma solo está disponible para el sistema operativo Microsoft. Sin embargo, los agentes ligeros pueden funcionar tanto en máquinas Windows como en Linux. No obstante, en
• Agentes ligeros. Dentro del nuevo modelo, se instala un agente ligero de Kaspersky Security en cada máquina virtual. Esto evita la necesidad de almacenar la base de datos del antivirus en cada VM, reduciendo así el espacio en disco utilizado. El servicio está integrado con la infraestructura de la nube y funciona a través de SVM, lo que incrementa la densidad de máquinas virtuales en el host ESXi y mejora el rendimiento de todo el sistema en la nube. El agente ligero organiza una cola de tareas para cada máquina virtual: revisar el sistema de archivos, la memoria, etc. Sin embargo, la ejecución de estas operaciones corre a cargo de SVM, de la que hablaremos más adelante. Además, el agente desempeña funciones de cortafuegos, controla las políticas de seguridad, envía archivos infectados a cuarentena y monitorea la
• Máquina Virtual de Seguridad. Todas las tareas que requieren muchos recursos (actualizaciones de bases antivirus, escaneos programados) son realizadas por una máquina virtual de seguridad (SVM) separada. Esta es responsable del funcionamiento del motor antivirus completo y sus bases. La infraestructura de TI de la empresa puede incluir varias SVM. Este enfoque aumenta la fiabilidad del sistema: si alguna máquina falla y no responde durante treinta segundos, los agentes comienzan a buscar automáticamente otra.
• Servidor de Integración KSC. Uno de los componentes del KSC principal, que asigna a los agentes ligeros sus SVM de acuerdo con el algoritmo establecido en su configuración, y también controla la disponibilidad de las SVM. De este modo, este módulo de software asegura la distribución de la carga en todas las SVM de la infraestructura en la nube.
Algoritmo de trabajo en la nube: reducción de la carga en la infraestructura
En general, el algoritmo de funcionamiento del antivirus se puede presentar de la siguiente manera. El agente accede a un archivo en la máquina virtual y lo escanea. El resultado del escaneo se guarda en una base de datos centralizada de veredictos de SVM (llamada Shared Cache), donde cada entrada identifica una muestra única del archivo. Este enfoque permite garantizar que el mismo archivo no sea escaneado varias veces consecutivas (por ejemplo, si se ha abierto en diferentes máquinas virtuales). El archivo solo se vuelve a escanear si ha sido modificado o si el escaneo se ha iniciado manualmente.
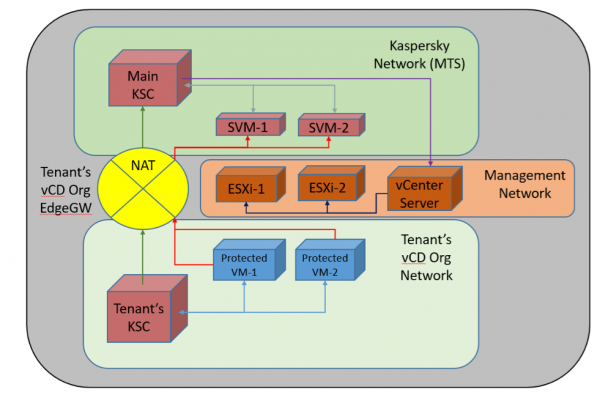
Implementación de la solución antivirus en la nube del proveedor
La imagen muestra el esquema general de implementación de la solución en la nube. En la zona de gestión de la nube se despliega el servidor principal Kaspersky Security Center, y en cada host ESXi, mediante el servidor de integración KSC, se despliega una SVM individual (a cada host ESXi se le vincula su SVM con configuraciones especiales en VMware vCenter Server). Los clientes operan en sus segmentos de nube, donde se alojan máquinas virtuales con agentes. Se gestionan a través de servidores KSC individuales, subordinados al KSC principal. Si es necesario proteger un pequeño número de máquinas virtuales (hasta 5), se puede otorgar al cliente el acceso a la consola virtual de un servidor KSC dedicado especial. La interacción de red entre los KSC de los clientes y el KSC principal, así como entre los agentes ligeros y la SVM, se realiza mediante NAT a través de los enrutadores virtuales EdgeGW de los clientes.
Según nuestras estimaciones y los resultados de las pruebas de colegas en el proveedor, el Agente ligero reduce la carga en la infraestructura virtual de los clientes aproximadamente en un 25% (en comparación con un sistema que utiliza software antivirus tradicional). En particular, el antivirus estándar Kaspersky Endpoint Security (KES) para entornos físicos consume casi el doble de tiempo de CPU del servidor (2,95%) que la solución de virtualización basada en agentes ligeros (1,67%).
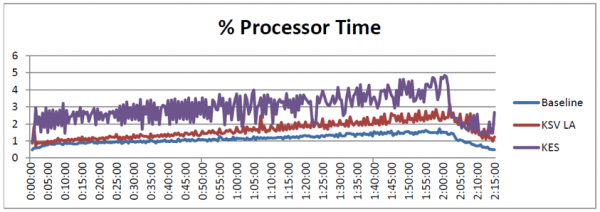
Gráfico de comparación de carga en la CPU
Una situación similar se observa con la frecuencia de accesos al disco de escritura: para el antivirus clásico, es de 1011 IOPS, mientras que para el antivirus en la nube es de 671 IOPS.
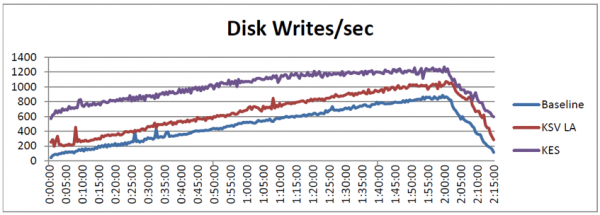
Gráfico de comparación de frecuencia de accesos al disco
La mejora en el rendimiento permite mantener la estabilidad de la infraestructura y utilizar de manera más eficiente los recursos computacionales. Gracias a la adaptación para operar en un entorno de nube pública, la solución no reduce el rendimiento de la nube: realiza una verificación centralizada de archivos y carga de actualizaciones, distribuyendo la carga. Esto significa que, por un lado, no se pasarán por alto las amenazas relevantes para la infraestructura en la nube, y por otro lado, en promedio se reducirán en un 25% los requisitos de recursos de las máquinas virtuales en comparación con un antivirus tradicional.
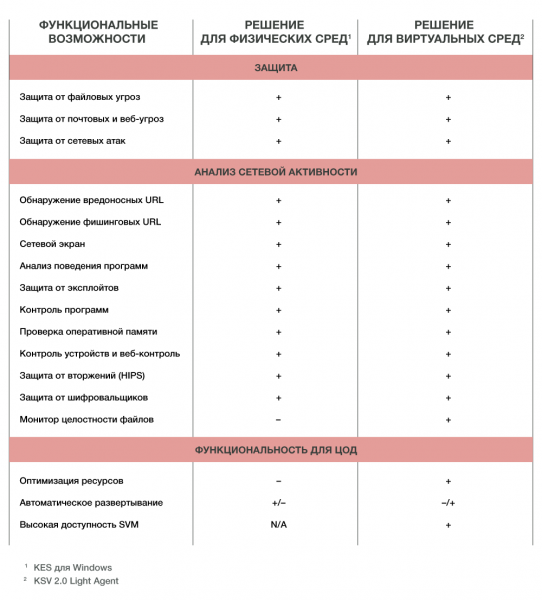
En términos de funcionalidad, ambas soluciones se parecen mucho: a continuación se presenta una tabla comparativa. Sin embargo, en la nube, como muestran los resultados de las pruebas anteriores, es más óptimo utilizar una solución para entornos virtuales.
Sobre la facturación en el marco del nuevo enfoque. Hemos decidido utilizar un modelo que permite obtener licencias según la cantidad de vCPU. Esto significa que el número de licencias será igual al número de vCPU. Se puede probar el antivirus dejando una solicitud. .
En el siguiente material sobre la nube, hablaremos sobre la evolución de los WAF en la nube y qué es mejor elegir: hardware, software o la nube.
El texto fue preparado por empleados del proveedor de nube #CloudMTS: Denis Myagkov, arquitecto principal y Alexey Afanasyev, gerente de desarrollo de productos de seguridad de la información.
Fuente: habr.com
