

Varios aspectos del funcionamiento de DNS ya han sido abordados en varias publicaciones dentro del blog. En todo momento, el principal énfasis se ha puesto en aumentar la seguridad de este servicio clave para toda la Internet.
Hasta hace poco, a pesar de la obviedad de la vulnerabilidad del tráfico de DNS, que se transmite en su mayoría en claro, las acciones malintencionadas por parte de proveedores que buscan aumentar sus ingresos mediante la inserción de publicidad en el contenido, de fuerzas estatales y de censura, así como de delincuentes en general, el proceso , a pesar de la existencia de diversas tecnologías como DNSSEC/DANE, DNScrypt, DNS-over-TLS y DNS-over-HTTPS, ha sido lento. Y si bien las soluciones de servidor, algunas de las cuales han existido durante un tiempo considerable, son ampliamente conocidas y disponibles, el apoyo por parte del software cliente deja mucho que desear.
Afortunadamente, la situación está cambiando. En particular, los desarrolladores del popular navegador Firefox han anunciado planes para incluir de forma predeterminada el modo de soporte de (DoH) en un futuro cercano. Esto debería ayudar a proteger el tráfico DNS de los usuarios de WWW de las amenazas mencionadas anteriormente, aunque potencialmente podría provocar nuevas.
1. Problemas de DNS-over-HTTPS
A primera vista, el inicio de la adopción masiva de DNS-over-HTTPS en el software que opera en Internet genera solo una reacción positiva. Sin embargo, como se dice, el diablo está en los detalles.
El primer problema que limita la adopción masiva de DoH es su enfoque exclusivamente en el tráfico web. De hecho, el protocolo HTTP y su versión actual, HTTP/2, en la que se basa DoH, son la base de la WWW. Pero la Internet no es solo la web. Existe una gran cantidad de servicios populares, como correo electrónico, diversos mensajeros, sistemas de transferencia de archivos, transmisión de multimedia, etc., que no utilizan HTTP. Así, a pesar de que muchos ven a DoH como una panacea, resulta inaplicable sin esfuerzos adicionales (y no necesarios) para nada más que las tecnologías de navegación. Hablando de ello, DNS-over-TLS se presenta como un candidato mucho más digno para este papel, ya que implementa la encapsulación del tráfico DNS estándar en el protocolo TLS estándar protegido.
El segundo problema, que es potencialmente mucho más significativo que el primero, es el hecho de renunciar a la descentralización inherente al DNS by design a favor de utilizar un único servidor DoH indicado en la configuración del navegador. En particular, Mozilla propone utilizar el servicio de Cloudflare. Este tipo de servicio también ha sido lanzado por otras figuras notables de Internet, en particular Google. Por lo tanto, la implementación de DNS-over-HTTPS en la forma en que se propone ahora, solo aumenta la dependencia de los usuarios finales de los principales servicios. No es un secreto que la información que puede proporcionar el análisis de las solicitudes DNS puede recopilar aún más datos sobre ellos, así como mejorar la precisión y relevancia de estos.
En este sentido, el autor ha sido y sigue siendo un defensor de la adopción masiva no de DNS-over-HTTPS, sino de DNS-over-TLS junto con DNSSEC/DANE como un medio universal, seguro y que no promueva una mayor centralización de Internet para garantizar la seguridad del tráfico DNS. Desafortunadamente, no podemos esperar una rápida implementación de un soporte masivo para alternativas a DoH en el software cliente debido a razones comprensibles, y por el momento su destino sigue siendo el de los entusiastas de las tecnologías seguras.
Pero, dado que ahora estamos obteniendo DoH, ¿por qué no usarlo, alejándonos de la posible vigilancia por parte de corporaciones a través de sus servidores hacia nuestro propio servidor de DNS-over-HTTPS?
2. Protocolo DNS-over-HTTPS
Si miramos el estándar que describe el protocolo DNS-over-HTTPS, podemos ver que, en esencia, es una API web que permite encapsular el paquete DNS estándar en el protocolo HTTP/2. Esto se realiza mediante encabezados HTTP especiales, así como la conversión de los datos DNS transmitidos de formato binario (ver y documentos posteriores) a una forma que permita transmitirse y recibirse, así como trabajar con los metadatos necesarios.
Según el estándar, solo se admite HTTP/2 y una conexión segura TLS.
El envío de consultas DNS se puede realizar mediante los métodos estándar GET y POST. En el primer caso, la consulta se convierte en una cadena codificada en base64URL, y en el segundo, a través del cuerpo de la solicitud POST en forma binaria. Al mismo tiempo, se utiliza un tipo de datos MIME especial para la consulta y la respuesta de DNS application/dns-message.
root@eprove:~ # curl -H 'accept: application/dns-message' 'https://my.domaint/dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE' -v
*   Trying 2001:100:200:300::400:443...
* TCP_NODELAY set
* Connected to eprove.net (2001:100:200:300::400) port 443 (#0)
* ALPN, offering h2
* ALPN, offering http/1.1
* successfully set certificate verify locations:
*   CAfile: /usr/local/share/certs/ca-root-nss.crt
  CApath: none
* TLSv1.3 (OUT), TLS handshake, Client hello (1):
* TLSv1.3 (IN), TLS handshake, Server hello (2):
* TLSv1.3 (IN), TLS handshake, Encrypted Extensions (8):
* TLSv1.3 (IN), TLS handshake, Certificate (11):
* TLSv1.3 (IN), TLS handshake, CERT verify (15):
* TLSv1.3 (IN), TLS handshake, Finished (20):
* TLSv1.3 (OUT), TLS change cipher, Change cipher spec (1):
* TLSv1.3 (OUT), TLS handshake, Finished (20):
* SSL connection using TLSv1.3 / TLS_AES_256_GCM_SHA384
* ALPN, server accepted to use h2
* Server certificate:
*  subject: CN=my.domain
*  start date: Jul 22 00:07:13 2019 GMT
*  expire date: Oct 20 00:07:13 2019 GMT
*  subjectAltName: host "my.domain" matched cert's "my.domain"
*  issuer: C=US; O=Let's Encrypt; CN=Let's Encrypt Authority X3
*  SSL certificate verify ok.
* Using HTTP2, server supports multi-use
* Connection state changed (HTTP/2 confirmed)
* Copying HTTP/2 data in stream buffer to connection buffer after upgrade: len=0
* Using Stream ID: 1 (easy handle 0x801441000)
> GET /dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE HTTP/2
> Host: eprove.net
> User-Agent: curl/7.65.3
> accept: application/dns-message
>
* TLSv1.3 (IN), TLS handshake, Newsession Ticket (4):
* Connection state changed (MAX_CONCURRENT_STREAMS == 100)!
< HTTP/2 200
< server: h2o/2.3.0-beta2
< content-type: application/dns-message
< cache-control: max-age=86274
< date: Thu, 12 Sep 2019 13:07:25 GMT
< strict-transport-security: max-age=15768000; includeSubDomains; preload
< content-length: 45
<
Warning: Binary output can mess up your terminal. Use "--output -" to tell
Warning: curl to output it to your terminal anyway, or consider "--output
Warning: " to save to a file.
* Failed writing body (0 != 45)
* stopped the pause stream!
* Connection #0 to host eprove.net left intact
Preste también atención al encabezado cache-control: en la respuesta del servidor web. En el parámetro max-age se contiene el valor TTL para el registro DNS regresado (o el valor mínimo si se devuelve un conjunto).
Con base en lo anterior, el funcionamiento del servidor DoH consta de varias etapas.
- Recibir la solicitud HTTP. Si es GET, decodificar el paquete de codificación base64URL.
- Enviar este paquete al servidor DNS.
- Recibir la respuesta del servidor DNS
- Encontrar el valor mínimo de TTL en los registros obtenidos.
- Devolver la respuesta al cliente por HTTP.
3. Tu propio servidor DNS-over-HTTPS
La forma más simple, rápida y efectiva de ejecutar tu propio servidor DNS-over-HTTPS es utilizar un servidor web HTTP/2 , del cual el autor ya ha hablado brevemente (ver "«).
A favor de esta elección juega el hecho de que todo el código de tu propio servidor DoH se puede implementar completamente utilizando el intérprete integrado en H2O . Además de las bibliotecas estándar, para intercambiar datos con el servidor DNS, se necesita la biblioteca (mrbgem) Socket, que, afortunadamente, ya está incluida en la actual versión de desarrollo de H2O 2.3.0-beta2 en los puertos de FreeBSD. Sin embargo, no es difícil agregarla en cualquier versión anterior clonando el repositorio en el directorio /deps antes de la compilación.
root@beta:~ # uname -v
FreeBSD 12.0-RELEASE-p10 GENERIC
root@beta:~ # cd /usr/ports/www/h2o
root@beta:/usr/ports/www/h2o # make extract
===>  Licencia MIT BSD2CLAUSE aceptada por el usuario
===>   h2o-2.2.6 depende del archivo: /usr/local/sbin/pkg - encontrado
===> Recuperando todos los archivos necesarios por h2o-2.2.6 para la compilación
===>  Extrayendo para h2o-2.2.6.
=> Verificación de checksum SHA256 OK para h2o-h2o-v2.2.6_GH0.tar.gz.
===>   h2o-2.2.6 depende del archivo: /usr/local/bin/ruby26 - encontrado
root@beta:/usr/ports/www/h2o # cd work/h2o-2.2.6/deps/
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # git clone https://github.com/iij/mruby-socket.git
Clonando en «mruby-socket»…
remoto: Enumerando objetos: 385, hecho.
remoto: Total 385 (delta 0), reutilizado 0 (delta 0), pack-reusado 385
Recibiendo objetos: 100% (385/385), 98.02 KiB | 647.00 KiB/s, listo.
Determinando cambios: 100% (208/208), listo.
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # ll
total 181
drwxr-xr-x   9 root  wheel  18 12 ago.  16:09 brotli/
drwxr-xr-x   2 root  wheel   4 12 ago.  16:09 cloexec/
drwxr-xr-x   2 root  wheel   5 12 ago.  16:09 golombset/
drwxr-xr-x   4 root  wheel  35 12 ago.  16:09 klib/
drwxr-xr-x   2 root  wheel   5 12 ago.  16:09 libgkc/
drwxr-xr-x   4 root  wheel  26 12 ago.  16:09 libyrmcds/
drwxr-xr-x  13 root  wheel  32 12 ago.  16:09 mruby/
drwxr-xr-x   5 root  wheel  11 12 ago.  16:09 mruby-digest/
drwxr-xr-x   5 root  wheel  10 12 ago.  16:09 mruby-dir/
drwxr-xr-x   5 root  wheel  10 12 ago.  16:09 mruby-env/
drwxr-xr-x   4 root  wheel   9 12 ago.  16:09 mruby-errno/
drwxr-xr-x   5 root  wheel  14 12 ago.  16:09 mruby-file-stat/
drwxr-xr-x   5 root  wheel  10 12 ago.  16:09 mruby-iijson/
drwxr-xr-x   5 root  wheel  11 12 ago.  16:09 mruby-input-stream/
drwxr-xr-x   6 root  wheel  11 12 ago.  16:09 mruby-io/
drwxr-xr-x   5 root  wheel  10 12 ago.  16:09 mruby-onig-regexp/
drwxr-xr-x   4 root  wheel  10 12 ago.  16:09 mruby-pack/
drwxr-xr-x   5 root  wheel  10 12 ago.  16:09 mruby-require/
drwxr-xr-x   6 root  wheel  10 12 sep. 16:10 mruby-socket/
drwxr-xr-x   2 root  wheel   9 12 ago.  16:09 neverbleed/
drwxr-xr-x   2 root  wheel  13 12 ago.  16:09 picohttpparser/
drwxr-xr-x   2 root  wheel   4 12 ago.  16:09 picotest/
drwxr-xr-x   9 root  wheel  16 12 ago.  16:09 picotls/
drwxr-xr-x   4 root  wheel   8 12 ago.  16:09 ssl-conservatory/
drwxr-xr-x   8 root  wheel  18 12 ago.  16:09 yaml/
drwxr-xr-x   2 root  wheel   8 12 ago.  16:09 yoml/
root@beta:/usr/ports/www/h2o/work/h2o-2.2.6/deps # cd ../../..
root@beta:/usr/ports/www/h2o # make install clean
...
La configuración del servidor web, en general, es estándar.
root@beta: /usr/ports/www/h2o # cd /usr/local/etc/h2o/
root@beta: /usr/local/etc/h2o # cat h2o.conf
# esta configuración de muestra te da una idea de cómo se puede utilizar h2o
# y una configuración de alta seguridad para TLS y encabezados HTTP
# consulta https://h2o.examp1e.net/ para documentación detallada
# y h2o --help para opciones y configuraciones de línea de comandos

# v.20180207 (c)2018 por Max Kostikov http://kostikov.co e-mail: max@kostikov.co

usuario: www
pid-file: /var/run/h2o.pid
access-log:
    path: /var/log/h2o/h2o-access.log
    format: "%h %v %l %u %t "%r" %s %b "%{Referer}i" "%{User-agent}i""
error-log: /var/log/h2o/h2o-error.log

expires: off
compress: on
file.dirlisting: off
file.send-compressed: on

file.index: [ 'index.html', 'index.php' ]

listen:
    port: 80
listen:
    port: 443
    ssl:
        cipher-suite: ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA:ECDHE-RSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-RSA-AES256-SHA256:DHE-RSA-AES256-SHA:ECDHE-ECDSA-DES-CBC3-SHA:ECDHE-RSA-DES-CBC3-SHA:EDH-RSA-DES-CBC3-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:DES-CBC3-SHA:!DSS
        cipher-preference: server
        dh-file: /etc/ssl/dhparams.pem
        certificate-file: /usr/local/etc/letsencrypt/live/eprove.net/fullchain.pem
        key-file: /usr/local/etc/letsencrypt/live/my.domain/privkey.pem

hosts:
    "*.my.domain":
        paths: &go_tls
            "/":
                redirect:
                    status: 301
                    url: https://my.domain/
    "my.domain:80":
        paths: *go_tls
    "my.domain:443":
        header.add: "Strict-Transport-Security: max-age=15768000; includeSubDomains; preload"
        paths:
            "/dns-query":
               mruby.handler-file: /usr/local/etc/h2o/h2odoh.rb
La excepción es solo el manejador de URL /dns-query del cual es responsable nuestro servidor DNS-over-HTTPS, escrito en mruby y llamado a través de la opción del manejador mruby.handler-file.
root@beta: /usr/local/etc/h2o # cat h2odoh.rb
# Servidor web H2O HTTP/2 como servicio DNS sobre HTTP
# v.20190908 (c)2018-2019 Max Kostikov https://kostikov.co correo electrónico: max@kostikov.co

proc {|env|
    if env['HTTP_ACCEPT'] == "application/dns-message"
        case env['REQUEST_METHOD']
            when "GET"
                req = env['QUERY_STRING'].gsub(/dns=/,'')
                # decodificación base64URL
                req = req.tr("-_", "+/")
                if !req.end_with?("=") && req.length % 4 != 0
                    req = req.ljust((req.length + 3) & ~3, "=")
                end
                req = req.unpack1("m")
            when "POST"
                req = env['rack.input'].read
            else
                req = ""
        end
        if req.empty?
            [400, { 'content-type' => 'text/plain' }, [ "Solicitud incorrecta" ]]
        else
            # --- preguntar al servidor DNS
            sock = UDPSocket.new
            sock.connect("localhost", 53)
            sock.send(req, 0)
            str = sock.recv(4096)
            sock.close
            # --- encontrar el TTL más bajo en la respuesta
            nans = str[6, 2].unpack1('n') # número de respuestas
            if nans > 0 # sin fallo de DNS
                shift = 12
                ttl = 0
                while nans > 0
                    # procesar la compresión del nombre de dominio
                    if str[shift].unpack1("C")  curttl
                        ttl = curttl
                    end
                    nans -= 1
                 end
                 cc = 'max-age=' + ttl.to_s
            else
                 cc = 'no-cache'
            end
            [200, { 'content-type' => 'application/dns-message', 'content-length' => str.size, 'cache-control' => cc }, [ str ] ]
        end
    else
        [415, { 'content-type' => 'text/plain' }, [ "Tipo de medio no soportado" ]]
    end
}
Tenga en cuenta que el procesamiento de paquetes DNS lo realiza el servidor de caché local, en este caso de la distribución estándar de FreeBSD. Desde el punto de vista de la seguridad, esta es la solución óptima. Sin embargo, nada impide cambiar localhost por la dirección de otro DNS que estime usar.
root@beta: /usr/local/etc/h2o # local-unbound version
uso:  local-unbound [opciones]
        iniciar el demonio unbound, resolver DNS.
-h      esta ayuda
-c archivo archivo de configuración para leer en lugar de /var/unbound/unbound.conf
        el formato del archivo está descrito en unbound.conf(5).
-d      no bifurcar hacia segundo plano.
-p      no crear un archivo pid.
-v      detallado (más veces para aumentar la verbosidad)
Versión 1.8.1
librerías vinculadas: mini-event interno (utiliza select), OpenSSL 1.1.1a-freebsd  20 Nov 2018
módulos vinculados: dns64 respip validador iterador
Licencia BSD, consulte LICENSE en el paquete fuente para obtener detalles.
Informe errores a unbound-bugs@nlnetlabs.nl
root@eprove: /usr/local/etc/h2o # sockstat -46 | grep unbound
unbound  local-unbo 69749 3  udp6   ::1:53                *:*
unbound  local-unbo 69749 4  tcp6   ::1:53                *:*
unbound  local-unbo 69749 5  udp4   127.0.0.1:53          *:*
unbound  local-unbo 69749 6  tcp4   127.0.0.1:53          *:*
Solo queda reiniciar H2O y ver qué se ha logrado.
root@beta:\/usr\/local\/etc\/h2o # service h2o restart
Deteniendo h2o.
Esperando por PIDS: 69871.
Iniciando h2o.
start_server (pid:70532) comenzando ahora...
4. Pruebas
Así que, verifiquemos los resultados enviando una nueva solicitud de prueba y observando el tráfico de red con la herramienta tcpdump.
root@beta\/usr\/local\/etc\/h2o # curl -H 'accept: application\/dns-message' 'https:\/\/my.domain\/dns-query?dns=q80BAAABAAAAAAAAB2V4YW1wbGUDY29tAAABAAE'
Advertencia: La salida binaria puede dañar su terminal. Use "--output -" para indicarle
Advertencia: a curl que lo muestre en su terminal de todos modos, o considere "--output
Advertencia: " para guardar en un archivo.
...
root@beta:~ # tcpdump -n -i lo0 udp port 53 -xx -XX -vv
tcpdump: escuchando en lo0, tipo de enlace NULL (bucle local BSD), tamaño de captura 262144 bytes
16:32:40.420831 IP (tos 0x0, ttl 64, id 37575, offset 0, flags [none], proto UDP (17), longitud 57, suma de verificación mala 0 (->e9ea)!)
    127.0.0.1.21070 > 127.0.0.1.53: [suma de verificación UDP mala 0xfe38 -> 0x33e3!] 43981+ A? example.com. (29)
        0x0000:  0200 0000 4500 0039 92c7 0000 4011 0000  ....E..9....@...
        0x0010:  7f00 0001 7f00 0001 524e 0035 0025 fe38  ........RN.5.%.8
        0x0020:  abcd 0100 0001 0000 0000 0000 0765 7861  .............exa
        0x0030:  6d70 6c65 0363 6f6d 0000 0100 01         mple.com.....
16:32:40.796507 IP (tos 0x0, ttl 64, id 37590, offset 0, flags [none], proto UDP (17), longitud 73, suma de verificación mala 0 (->e9cb)!)
    127.0.0.1.53 > 127.0.0.1.21070: [suma de verificación UDP mala 0xfe48 -> 0x43fa!] 43981 q: A? example.com. 1\/0\/0 example.com. A 93.184.216.34 (45)
        0x0000:  0200 0000 4500 0049 92d6 0000 4011 0000  ....E..I....@...
        0x0010:  7f00 0001 7f00 0001 0035 524e 0035 fe48  .........5RN.5.H
        0x0020:  abcd 8180 0001 0001 0000 0000 0765 7861  .............exa
        0x0030:  6d70 6c65 0363 6f6d 0000 0100 01c0 0c00  mple.com........
        0x0040:  0100 0100 0151 8000 045d b8d8 22         .....Q...[...]"
En la salida se puede ver cómo la solicitud de resolución de dirección example.com fue recibida y procesada exitosamente por el servidor DNS.
Ahora solo queda activar nuestro servidor en el navegador Firefox. Para ello, en la página de configuración hay que cambiar algunas opciones about:config.
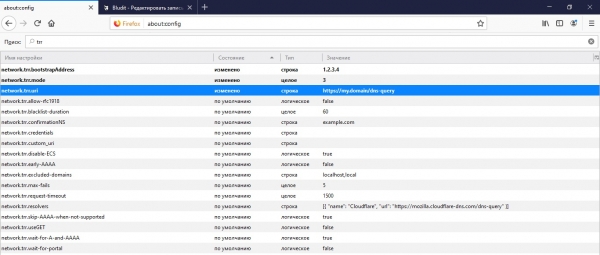
Primero, esta es la dirección de nuestra API a la que el navegador solicitará información DNS en network.trr.uri. También se recomienda indicar la IP del dominio de esta URL para una resolución segura a IP mediante el mismo navegador sin consultar el DNS en network.trr.bootstrapAddress. Y, finalmente, el propio parámetro network.trr.mode que activa el uso de DoH. Establecer el valor en "3" hará que el navegador use exclusivamente DNS-over-HTTPS para resolver nombres, mientras que el más seguro y confiable "2" dará prioridad a DoH dejando la consulta estándar a DNS como una opción de respaldo.
5. ¡GANANCIA!
¿Te resultó útil el artículo? Entonces, no dudes en apoyarnos económicamente a través del formulario de donación (abajo).
Fuente: habr.com
