

En la percepción de personas no iniciadas, el trabajo de un administrador de seguridad parece una emocionante batalla entre un antihacker y malvados hackers que constantemente invaden la red de la empresa. Y nuestro héroe, en tiempo real, evita los audaces ataques utilizando comandos de manera hábil y ágil, y al final sale como un brillante vencedor.
Ciertamente, es un auténtico mosquetero con un teclado en vez de espada y mosquete.
Pero en realidad, todo se ve cotidiano, poco elaborado e incluso, se podría decir, aburrido.
Uno de los principales métodos de análisis sigue siendo la lectura de los registros de eventos. Un estudio minucioso en busca de:
- quién intentó acceder, desde dónde y a qué recurso, y cómo justificó su derecho a acceder al recurso;
- qué fallos, errores y simplemente coincidencias sospechosas ocurrieron;
- quién y cómo probó la robustez del sistema, escaneó puertos, intentó adivinar contraseñas;
- y así sucesivamente…
¿Dónde está, caramba, la romanticismo? Más bien, ¡que Dios no me haga quedarme dormido al volante!
Para que nuestros especialistas no pierdan del todo el amor por el arte, se inventan herramientas que facilitan la vida. Estas son diversos analizadores (parseadores de registros), sistemas de monitoreo con alertas sobre eventos críticos y mucho más.
Sin embargo, si tomas una buena herramienta y comienzas a integrarla manualmente a cada dispositivo, como un gateway de Internet, no será tan simple, no será tan conveniente y, además, necesitarás poseer conocimientos adicionales de áreas totalmente diferentes. Por ejemplo, ¿dónde colocar el software para dicho monitoreo? ¿En un servidor físico, en una máquina virtual, en un dispositivo especial? ¿En qué formato almacenar los datos? Si se utiliza una base de datos, ¿cuál? ¿Cómo realizar copias de seguridad y es necesario hacerlas? ¿Cómo llevar a cabo la gestión? ¿Qué interfaz utilizar? ¿Cómo proteger el sistema? ¿Qué método de cifrado utilizar? —y muchas otras cosas más.
Es mucho más fácil cuando existe un mecanismo único que se encarga de resolver todas las cuestiones mencionadas, proporcionando al administrador un trabajo estrictamente dentro de su especialidad.
Siguiendo la tradición, se denomina «nube» a todo lo que no se encuentra en este servidor. El servicio en la nube Zyxel CNM SecuReporter no solo soluciona muchos problemas, sino que también proporciona herramientas convenientes.
¿Qué es Zyxel CNM SecuReporter?
Es un servicio de análisis inteligente con funciones de recopilación de datos, análisis estadístico (correlación) y generación de informes para dispositivos Zyxel de la serie ZyWALL y sus. Proporciona al administrador de red una visión centralizada de diversas acciones en la red.
Por ejemplo, los atacantes pueden intentar vulnerar el sistema de protección utilizando mecanismos de ataque tipo sigilosos y dirigidos y persistentes. SecuReporter detecta comportamientos sospechosos, lo que da al administrador la posibilidad de tomar las medidas de protección necesarias mediante la configuración de ZyWALL.
Por supuesto, garantizar la seguridad es impensable sin un análisis continuo de datos y la emisión de alertas en tiempo real. Se pueden trazar gráficos muy bonitos, pero si el administrador no está al tanto de lo que está sucediendo... No, eso definitivamente no puede ocurrir con SecuReporter.
Algunas preguntas sobre el uso de SecuReporter
Analítica
El análisis propio de lo que está sucediendo es el núcleo de la construcción de la seguridad de la información. Al analizar eventos, el especialista en seguridad puede prevenir o detener un ataque a tiempo, así como obtener información detallada para reconstrucción con el fin de recoger pruebas.
¿Qué ofrece la «arquitectura en la nube»?
Este servicio se construye bajo el modelo de Software como Servicio (SaaS), lo que facilita la escalabilidad, utilizando la potencia de servidores remotos, sistemas de almacenamiento de datos distribuidos, etc. La aplicación del modelo en la nube permite abstraerse de las particularidades de hardware y software, centrándose en la creación y mejora del servicio de protección.
Esto permite al usuario reducir significativamente los costos de adquisición de hardware para almacenamiento, análisis y acceso, así como evitar realizar tareas de mantenimiento, como copias de seguridad, actualizaciones, prevención de fallos, etc. Solo necesita un dispositivo que sea compatible con SecuReporter y la licencia correspondiente.
¡IMPORTANTE! Gracias a la arquitectura en la nube, los administradores de seguridad pueden monitorear proactivamente el estado de la red en cualquier momento y lugar. Esto resuelve problemas relacionados con vacaciones, bajas por enfermedad, y más. El acceso al equipo, como el robo de una laptop utilizada para acceder a la interfaz web de SecuReporter, no tendrá valor si su propietario no ha violado las normas de seguridad, como almacenar contraseñas localmente, entre otros.
La opción de gestión en la nube es adecuada tanto para empresas unifiliales en una misma ciudad como para estructuras con sucursales. Esta independencia de la ubicación es necesaria en diversas industrias, como proveedores de servicios o desarrolladores de software cuyo negocio está distribuido en diferentes ciudades.
Hemos estado hablando mucho sobre las capacidades de análisis, ¿qué se entiende por esto?
Se trata de diversas herramientas analíticas, como resúmenes de frecuencia de eventos, listas de las Top-100 principales (reales y presuntos) víctimas de un evento determinado, registros que indican objetivos específicos para ataques, entre otros. Todo lo que ayuda al administrador a identificar tendencias ocultas y detectar comportamientos sospechosos de usuarios o servicios.
¿Y qué hay de la generación de informes?
En SecuReporter, es posible personalizar el formato de los informes y luego recibir el resultado en formato PDF. Por supuesto, se puede incluir el logo de la empresa, el título del informe, notas o recomendaciones en el informe si se desea. Se prevé la creación de informes en el momento de la consulta o de forma programada, por ejemplo, una vez al día, semana o mes.
Es posible configurar la emisión de alertas teniendo en cuenta las características del tráfico dentro de la infraestructura de red.
¿Es posible reducir el riesgo de insiders o simplemente de personas descuidadas?
La herramienta especial User Partially Quotient permite al administrador calcular rápidamente a los usuarios que generan riesgos, sin esfuerzo adicional y considerando la interdependencia entre diferentes registros de red o eventos.
Es decir, se realiza un análisis profundo de todos los eventos y el tráfico relacionados con los usuarios que se han comportado de manera sospechosa.
¿Qué otros aspectos caracterizan a SecuReporter?
Configuración sencilla para usuarios finales (administradores de seguridad).
La activación de SecuReporter en la nube se lleva a cabo mediante un sencillo procedimiento de configuración. Después de esto, los administradores obtienen acceso inmediato a todos los datos, herramientas de análisis e informes.
Multi-Tenants en una única plataforma en la nube — puedes configurar tu análisis para cada cliente. Nuevamente, a medida que aumenta la base de clientes gracias a la arquitectura en la nube, se puede adaptar fácilmente el sistema de control sin comprometer la eficiencia.
Leyes de protección de datos
¡IMPORTANTE! Zyxel se toma muy en serio las leyes y regulaciones internacionales y locales sobre la protección de datos personales, incluidas las GDPR y los Principios de Privacidad de la OCDE. Cumple con la Ley Federal "Sobre los Datos Personales" de 27.07.2006 No. 152-ФЗ.
Para asegurar el cumplimiento de los requisitos, SecuReporter incorpora tres opciones de protección de datos personales:
- datos no anónimos — los datos personales se identifican completamente en Analyzer, Report y los Archive Logs descargados;
- parcialmente anónimos — los datos personales se reemplazan por identificadores artificiales en los Archive Logs;
- totalmente anónimos — los datos personales se anonimizar completamente en Analyzer, Report y los Archive Logs descargados.
¿Cómo habilitar el uso de SecuReporter en el dispositivo?
Tomemos como ejemplo el dispositivo ZyWall (en este caso tenemos ZyWall 1100). Accedemos a la sección de configuración (la pestaña de la derecha con el ícono de dos engranajes). Luego expandimos la sección Cloud CNM y dentro seleccionamos el subapartado SecuReporter.
Para permitir el uso del servicio, es necesario activar el elemento Enable SecuReporter. Además, es recomendable activar la opción Include Traffic Log para la recopilación y análisis de registros de tráfico.
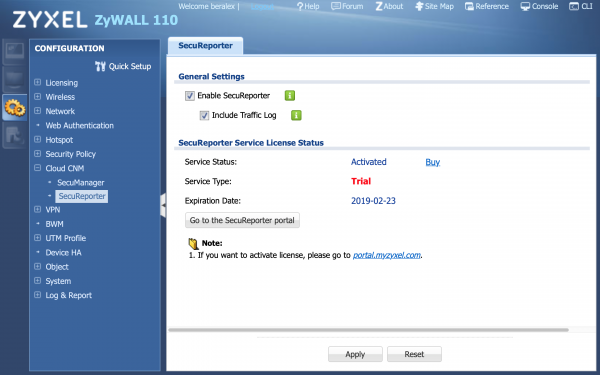
Figura 1. Activación de SecuReporter.
El segundo paso es permitir la recopilación de estadísticas. Esto se realiza en la sección Monitoring (la pestaña de la derecha con el ícono de un monitor).
Luego pasamos a la sección UTM Statistics, subapartado App Patrol. Aquí hay que activar la opción Collect Statistics.
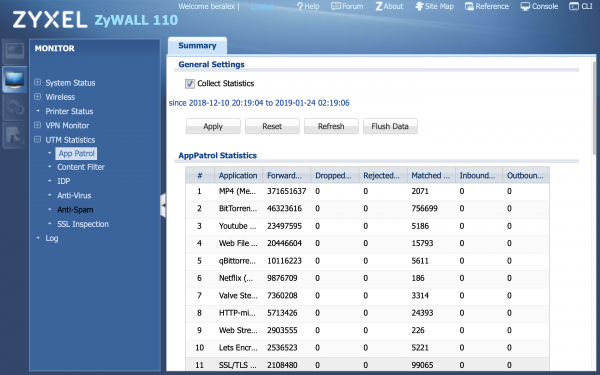
Figura 2. Activación de la recopilación de estadísticas.
Listo, ya se puede conectar a la interfaz web de SecuReporter y usar el servicio en la nube.
¡IMPORTANTE! SecuReporter cuenta con una excelente documentación en formato PDF. Se puede descargar en .
Descripción de la interfaz web de SecuReporter
No es posible proporcionar aquí una descripción detallada de todas las funciones que ofrece SecuReporter al administrador de seguridad, ya que son suficientes para un solo artículo.
Por lo tanto, nos limitaremos a una breve descripción de los servicios que el administrador ve y con los que trabaja constantemente. Así que, conozcamos de qué se compone la consola web SecuReporter.
Mapa
En esta sección se muestra el hardware registrado, indicando la ciudad, el nombre del dispositivo y la dirección IP. Se presenta información sobre si el dispositivo está encendido y cuál es el estado de las advertencias. En el mapa Threat Map, se puede ver el origen de los paquetes utilizados por los atacantes y la frecuencia de los ataques.
Tablero
Información breve sobre las acciones principales y un resumen analítico condensado durante el período indicado. Se puede especificar un rango desde 7 días hasta 1 hora.
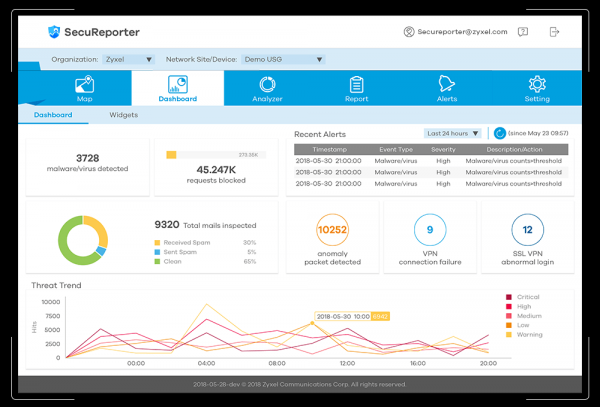
Figura 3. Ejemplo de la apariencia de la sección Tablero.
Analizador
El nombre lo dice todo. Esta es la consola de la herramienta homónima, que diagnostica el tráfico sospechoso durante el período seleccionado, identifica tendencias en la aparición de amenazas y recopila información sobre paquetes sospechosos. El Analizador puede rastrear el código malicioso más común y también proporcionar información adicional sobre problemas de seguridad.
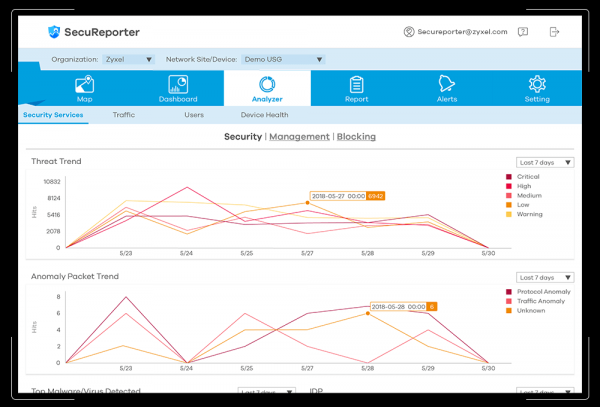
Figura 4. Ejemplo de la apariencia de la sección Analizador.
Informe
En esta sección, el usuario tiene acceso a informes personalizables con una interfaz gráfica. La información requerida puede ser recopilada y presentada de manera conveniente de inmediato o según un horario establecido.
Alertas
Aquí se configura el sistema de alertas. Se pueden establecer umbrales y diferentes niveles de prioridad, lo que facilita el proceso de detección de anomalías y ataques potenciales.
Configuración
Bueno, en realidad, la configuración son solo ajustes.
Además, cabe destacar que SecuReporter puede admitir diferentes políticas de protección al procesar datos personales.
Conclusión
Los métodos locales de análisis de estadísticas relacionadas con la seguridad, en principio, se han consolidado bien.
Sin embargo, el rango y la gravedad de las amenazas aumentan cada día. El nivel de protección que antes satisfacía a todos se está volviendo insuficiente con el tiempo.
Además de los problemas mencionados, el uso de recursos locales requiere ciertos esfuerzos para mantener su funcionamiento (mantenimiento del equipo, copias de seguridad, etc.). También existe el problema de la ubicación remota: no siempre se puede mantener a un administrador de seguridad en la oficina las 24 horas del día, los 7 días de la semana. Por lo tanto, es necesario organizar de alguna manera un acceso seguro al sistema local desde el exterior y mantenerlo con nuestros propios recursos.
El uso de servicios en la nube permite evitar tales problemas, enfocándose precisamente en mantener el nivel necesario de seguridad y proteger contra intrusiones, así como violaciones de las normas por parte de los usuarios.
SecuReporter es precisamente un ejemplo exitoso de tal servicio.
Promoción
A partir de hoy, para los compradores de cortafuegos que soportan Secureporter, hay una promoción conjunta de Zyxel y nuestro socio dorado, la empresa X-Com:
Enlaces útiles
[1] .
[2] en el sitio web oficial de Zyxel.
[3] .
Fuente: habr.com
