

Hay un documento bastante interesante , que aborda la Seguridad de la Información aplicando el principio de Pareto (80/20). Este principio sostiene que el 20% de las medidas de protección generan el 80% del resultado en términos de seguridad para la empresa. Al familiarizarse con este documento, muchos “especialistas en seguridad” descubren que al elegir medidas de protección no comienzan con las más efectivas. El documento destaca 5 medidas clave de protección que tienen el mayor impacto en la seguridad de la información:
- Inventario de todos los dispositivos en la red. Es difícil proteger una red si no se sabe qué hay en ella.
- Inventario de todo el software. El software con vulnerabilidades a menudo se convierte en el punto de entrada para un hacker.
- Configuración Segura — o el uso obligatorio de funciones de seguridad integradas en el software o dispositivos. En pocas palabras: cambie las contraseñas predeterminadas y limite el acceso.
- Búsqueda y eliminación de vulnerabilidades. La mayoría de los ataques comienzan precisamente con una vulnerabilidad conocida.
- Gestión de acceso privilegiado. Sus usuarios deben tener solo los derechos realmente necesarios y realizar únicamente las acciones que realmente requieran.
En el marco de este artículo, nos centraremos en el quinto punto a través del ejemplo del uso de . Más concretamente, analizaremos casos típicos y problemas que se pueden detectar tras la implementación o en el marco de una prueba gratuita de Fudo PAM.
Fudo PAM
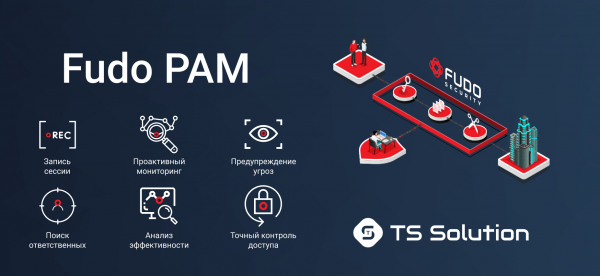
Un par de palabras sobre la solución. Fudo PAM es una solución relativamente nueva para la gestión de acceso privilegiado. Entre sus características clave:
- Grabación de sesiones. Visualización de sesiones en tiempo real. Conexión a la sesión. Creación de pruebas para el proceso judicial.
- Monitoreo proactivo. Políticas flexibles. Búsqueda por plantilla. Automatización de acciones.
- Advertencia de amenazas. Uso indebido de cuentas. Evaluación del nivel de amenaza. Detección de anomalías.
- Búsqueda de responsables. En caso de que varios usuarios utilicen una misma cuenta para acceder.
- Análisis de efectividad. De usuarios individuales, departamentos o incluso organizaciones enteras.
- Control de acceso preciso. Restricción del tráfico y acceso a los usuarios en períodos de tiempo determinados.
Y la ventaja más importante: se implementa literalmente en un par de horas, tras lo cual el sistema está listo para usar.
Para aquellos interesados en el producto, se llevará a cabo un webinar con una revisión detallada y demostración de la funcionalidad. Ahora, abordaremos los problemas reales que se pueden detectar en los proyectos piloto de sistemas de gestión de acceso privilegiado.
1. Los administradores de red abren regularmente acceso a recursos prohibidos.
Curiosamente, los primeros incidentes que se logran detectar son violaciones por parte de los administradores. Con mayor frecuencia, se trata de cambios indebidos en las listas de acceso en el equipo de red. Por ejemplo, para abrir acceso a un sitio prohibido o a una aplicación no permitida. Cabe señalar que dichos cambios pueden permanecer en la configuración del equipo durante años.
2. Varios administradores utilizan una misma cuenta.
Otro problema común relacionado con los administradores. Compartir una cuenta entre colegas es una práctica muy habitual. Es conveniente, pero después es bastante difícil entender quién es el responsable de cada acción.
3. Los empleados remotos trabajan menos de 2 horas al día.
En muchas empresas hay empleados o socios remotos que necesitan acceso a recursos internos (a menudo, a través de escritorio remoto). Fudo PAM permite monitorear la actividad real durante dichas sesiones. A menudo se descubre que los empleados remotos trabajan mucho menos de lo que afirman.
4. Se utiliza la misma contraseña para múltiples sistemas.
Un problema bastante serio. Recordar varias contraseñas siempre es complicado, por lo que a menudo los usuarios utilizan una única contraseña para todos los sistemas. Si esa contraseña se filtra, el posible infractor podrá acceder prácticamente a toda la infraestructura IT.
5. Los usuarios tienen más derechos de los esperados.
A menudo se descubre que los usuarios, que aparentemente tienen derechos limitados, en realidad poseen más privilegios de los que deberían. Por ejemplo, pueden reiniciar un dispositivo controlado. Por lo general, esto se debe a un error en la concesión de derechos o simplemente a deficiencias en el sistema de delimitación de derechos integrado.
Webinar
Si te interesa el tema de PAM, te invitamos a , que se llevará a cabo el 21 de noviembre.
Este no es nuestro último seminario web de este año, que planeamos realizar, así que mantente atento a las actualizaciones (, , , )!
Fuente: habr.com
