

He estado realizando pruebas de penetración utilizando y lo utilicé para extraer información de usuarios de Active Directory (en adelante, AD). En ese momento, me centraba en recopilar información sobre pertenencias a grupos de seguridad y luego utilizaba esta información para moverme a través de la red. De todos modos, AD contiene datos confidenciales sobre los empleados, algunos de los cuales realmente no deberían estar accesibles para todos en la organización. De hecho, en los sistemas de archivos de Windows existe un problema equivalente , que también puede ser utilizado tanto por atacantes internos como externos.
Pero antes de hablar sobre los problemas de privacidad y cómo abordarlos, echemos un vistazo a los datos almacenados en AD.
Active Directory es como un Facebook corporativo
¡Pero en este caso ya te has hecho amigo de todos! Puede que no conozcas las películas, libros y restaurantes favoritos de tus colegas, pero AD contiene sensibles datos de contacto
y otros campos que pueden ser utilizados por hackers e incluso insiders sin habilidades técnicas especiales.
Los administradores de sistemas, por supuesto, están familiarizados con la captura de pantalla a continuación. Esta es la interfaz de Active Directory Users and Computers (ADUC), donde establecen y editan la información de los usuarios y asignan usuarios a los grupos correspondientes.
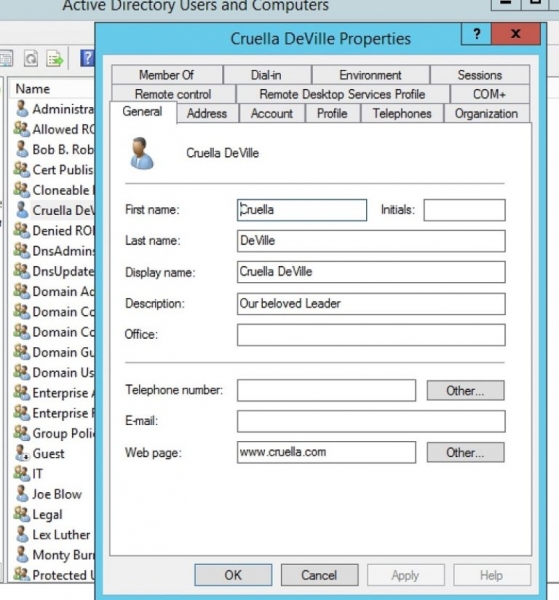
AD contiene campos con el nombre del empleado, dirección y número de teléfono, por lo que es similar a una guía telefónica. ¡Pero hay mucho más! En otras pestañas también hay dirección de correo electrónico y sitio web, supervisor directo y notas.
¿Deberían todos en la organización ver esta información, especialmente en la era de , donde cada nuevo detalle hace que la búsqueda de información adicional sea aún más fácil?
¡Por supuesto que no! El problema se agrava cuando los datos de la alta dirección de la empresa están disponibles para todos los empleados.
PowerView para todos
Aquí es donde entra PowerView. Proporciona una interfaz de PowerShell muy conveniente para las complejas funciones subyacentes de Win32 que acceden a AD. En resumen:
hace que obtener campos de AD sea tan fácil como introducir un cmdlet muy corto.
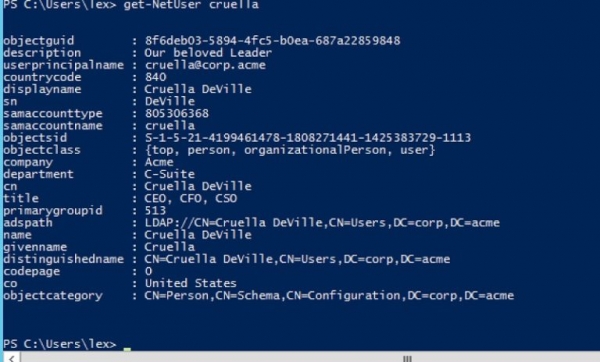
Tomemos el ejemplo de recopilar información sobre la empleada Cruella Deville, quien es una de las directoras de la empresa. Para ello, utilizaremos el cmdlet PowerView get-NetUser:
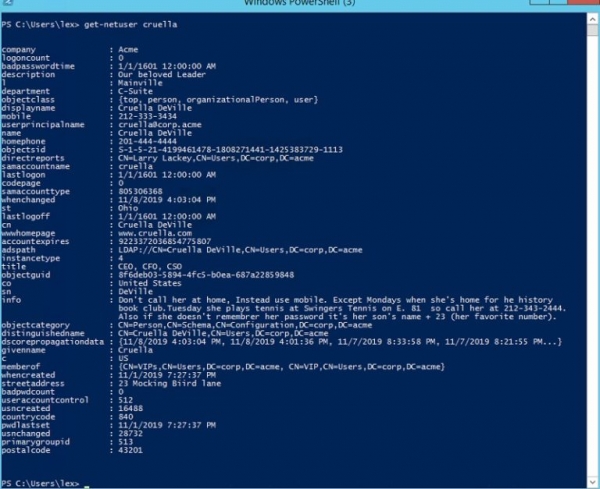
Instalar PowerView no es un gran problema, compruébalo tú mismo en la página . Y lo que es más importante, no necesitas privilegios elevados para ejecutar muchos comandos de PowerView, como get-NetUser. Así, un empleado motivado pero no muy técnico puede comenzar a explorar AD sin mucho esfuerzo.
En la captura de pantalla anterior, se puede ver que un insider puede averiguar rápidamente mucha información nueva sobre Cruella. ¿También notaste que en el campo "info" se revelan datos sobre los hábitos personales y la contraseña del usuario?
No es una probabilidad teórica. De supe que escanean AD en busca de contraseñas en texto claro, y a menudo estos intentos, desafortunadamente, son exitosos. Saben que las empresas son descuidadas con la información en AD y, como regla general, no están al tanto del siguiente tema: los permisos en AD.
En Active Directory hay sus propias ACL
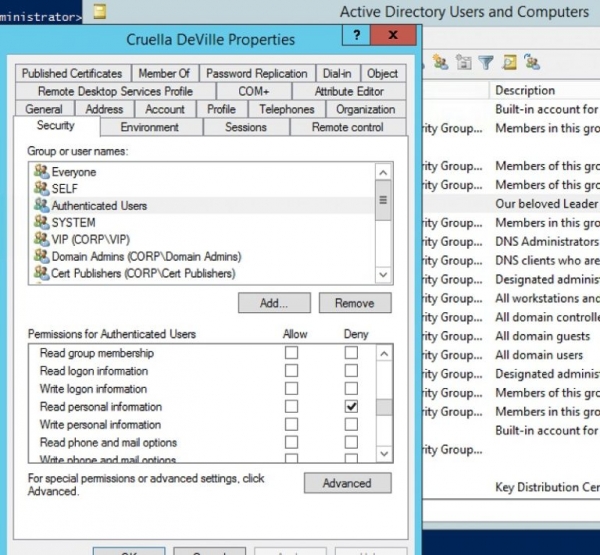
La interfaz AD Usuarios y Equipos permite establecer permisos para los objetos de AD. Existen ACL en AD, y los administradores pueden otorgar o denegar acceso a través de ellas. Necesitas hacer clic en "Avanzado" en el menú de Vista de ADUC, y luego, cuando abras el usuario, verás la pestaña "Seguridad", donde configuras la ACL.
En mi escenario con Cruella, no quería que todos los usuarios autenticados pudieran ver su información personal, así que les prohibí el acceso para leer:
Y ahora un usuario normal verá esto si intenta Get-NetUser en PowerView:
Pude ocultar información valiosa de miradas ajenas. Para mantener el acceso relevante para los usuarios pertinentes, creé otra ACL que permitió a los miembros del grupo VIP (Cruella y otros colegas de alto rango) acceder a estos datos confidenciales. En otras palabras, implementé permisos de AD basados en un modelo de roles, lo que hizo que los datos sensibles no estuvieran disponibles para la mayoría de los empleados, incluidos los insiders.
Sin embargo, puedes hacer que la membresía del grupo sea invisible para los usuarios al establecer apropiadamente la ACL para el objeto del grupo en AD. Esto ayuda en términos de privacidad y seguridad.
En su mostré cómo navegar por el sistema, investigando la membresía de grupos con PowerViews Get-NetGroupMember. En mi escenario, restringí el acceso de lectura a la membresía de un grupo específico. Puede ver el resultado de la ejecución del comando antes y después de los cambios:
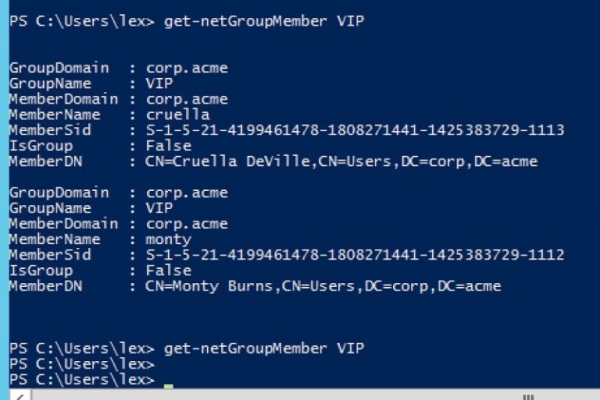
logré ocultar la membresía de Cruella y Monty Burns en el grupo VIP, lo que dificultó la labor de los hackers e insiders para investigar la infraestructura.
Esta publicación estaba destinada a motivarlo a investigar más a fondo los campos
de AD y los permisos asociados. AD es un gran recurso, pero piense en cómo le gustaría
compartir información confidencial y datos personales, especialmente,
cuando se trata de las figuras más altas de su organización.
Fuente: habr.com
