

En el mundo de internet, al igual que en la vida cotidiana, no siempre una puerta abierta significa que todo lo que está detrás será robado, y una puerta cerrada no siempre garantiza tranquilidad.
Nuestra historia de hoy trata sobre varias grandes filtraciones de datos y robos financieros en la historia de internet mundial.
La trágica historia de un joven talento
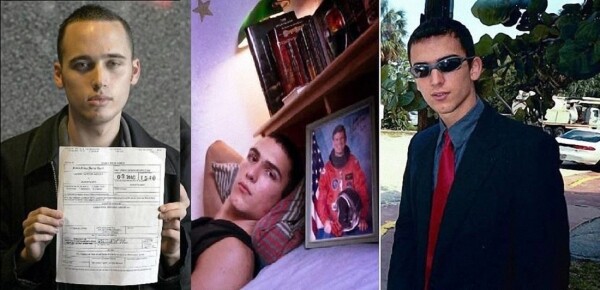
El nombre del prodigio Jonathan Joseph James está relacionado con una de las páginas más sombrías de la historia del hacking. Este adolescente de quince años hackeó las redes de su propia escuela, la empresa de telecomunicaciones Bell South, eludió las defensas de los servidores de NASA y robó numerosos datos valiosos, incluyendo los códigos fuente de la ISS. También se le atribuyó la intrusión en los servidores del Ministerio de Defensa de su país.
El joven se expresó en varias ocasiones sobre su desconfianza hacia el gobierno y que los usuarios son responsables de las vulnerabilidades de sus computadoras. En particular, James afirmaba que ignorar las actualizaciones de software es un camino directo para ser hackeado. Creía que alguien ya había hackeado programas obsoletos. Mantuvo una actitud despectiva hacia los desarrollos de los grandes ministerios y empresas, considerando que estaban sobreestimados.
El daño causado por los ataques de Jonathan se valoró en millones de dólares, y su historia terminó de manera trágica: en 2008, a la edad de 24 años, el hacker se quitó la vida.
Muchos lo vinculaban con los ataques masivos de hackers de 2007, en particular el robo de información de tarjetas de crédito de millones de clientes de la cadena TJX, pero James lo negó. Debido a esos eventos y a su triste desenlace, muchos creen que en realidad el hacker pudo haber sido asesinado.
El colapso de la bolsa de criptomonedas
No hace mucho, el rápido aumento del precio del bitcoin inquietó a los usuarios de la red.
Aunque con retraso, queremos recordar la historia de la bolsa Mount Gox, que se declaró en bancarrota tras varios ataques de hackers. En agosto de 2013, alrededor del 47% de todas las transacciones en la red Bitcoin se realizaban a través de esta plataforma, y el volumen de comercio en dólares superaba el 80 por ciento del volumen mundial de criptomonedas. En enero de 2014, el servicio ocupaba el tercer lugar en volumen de comercio en el mercado, lo que refleja su importancia en el comercio de criptomonedas en ese momento.
En realidad, no solo se trataba de ciberataques; Mount Gox no tenía ni control de versiones, lo que complicaba el seguimiento de vulnerabilidades en el código, ni un sistema de contabilidad que le permitiera rastrear las operaciones financieras, lo que representa un claro ejemplo de "puerta abierta". El ataque a la vulnerabilidad descubierta en 2014 era solo cuestión de tiempo. Como resultado de las acciones de los delincuentes, que continuaron durante casi 3 años, la bolsa perdió más de 500 millones de dólares.
Los enormes costos financieros y reputacionales destruyeron completamente a Mount Gox, y las transacciones posteriores hicieron caer el precio del bitcoin. Como resultado de las acciones de los hackers, un gran número de personas perdió sus ahorros almacenados en moneda virtual. Como afirmó más tarde Mark Karpeles (CEO de Mt.Gox) en el tribunal de Tokio, "los fallos técnicos en la plataforma abrieron el acceso a la extracción ilegal de fondos de nuestros clientes por parte de los delincuentes".
La identidad de todos los delincuentes no fue establecida, pero en 2018 fue arrestado Alexander Vinnik, quien fue acusado de blanqueo de dinero obtenido de manera ilícita por un monto "de entre cuatro y nueve mil millones de dólares". Tales cantidades (dependiendo del tipo de cambio en ese momento) son las que se estiman en los 630 mil bitcoins que desaparecieron como resultado del colapso de Mt.Gox.
Hackeo de Adobe Systems
En 2013 ocurrió el mayor robo de datos de usuarios en la historia.
El desarrollador de Adobe Systems informó que los delincuentes robaron el código fuente del software y los datos de casi 150 millones de personas.
La delicadeza de la situación fue creada por la propia empresa; los primeros signos de daño en el sistema fueron detectados incluso dos semanas antes del hackeo, pero los expertos de Adobe consideraron que no estaban relacionados con hackers. Posteriormente, la empresa hizo públicos los números ajustados de las pérdidas, alegando la falta de evidencias contundentes. Como resultado, los hackers robaron datos de casi 3 millones de tarjetas bancarias de usuarios de 150 millones de cuentas, y hubo preocupaciones particulares sobre el robo del código, ya que, al tener el código fuente, los delincuentes podrían reproducir fácilmente el costoso software.
Todo quedó en un leve susto; por razones desconocidas, los hackers no usaron la información obtenida. La historia está llena de ambigüedades y puntos sin aclarar, con datos que varían de decenas de veces dependiendo del tiempo y de la fuente de información.
Adobe recibió solo condena pública y costos por protección adicional; de lo contrario, si los criminales hubieran decidido utilizar los datos obtenidos, las pérdidas para la empresa y los usuarios habrían sido enormes.
Hackers moralistas
El equipo The Impact Team destruyó los sitios de la empresa Avid Life Media (ALM).
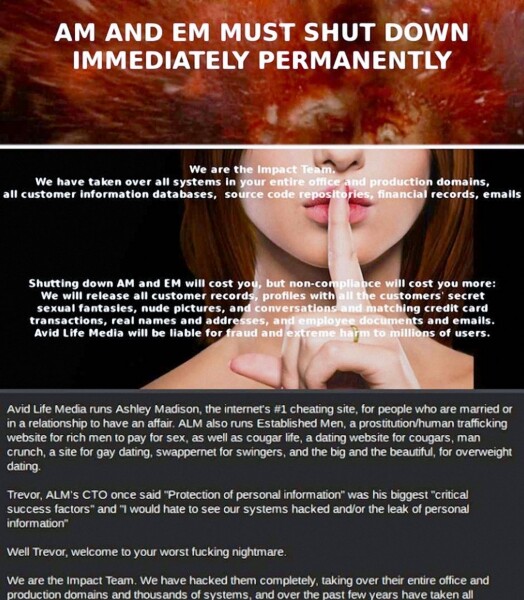
En la mayoría de los casos, los cibercriminales roban dinero o datos personales de los usuarios para su uso o reventa, pero los motivos del grupo de hackers The Impact Team fueron diferentes. El caso más famoso de estos hackers fue la destrucción de los sitios pertenecientes a Avid Life Media. Tres sitios de esta empresa, incluido el portal Ashley Madison, eran un lugar de encuentro para personas interesadas en la infidelidad.
La especificidad de los sitios ya era objeto de controversia, pero el hecho es que en los servidores de Ashley Madison, Cougar Life y Established Men se almacenaba una enorme cantidad de información personal de personas que eran infieles a sus parejas. La situación es interesante también porque la dirección de ALM tampoco tenía reparos en hackear a los competidores; en la correspondencia entre el CEO y el CTO de la empresa se mencionaba el hackeo de su competidor directo, Nerve. Seis meses antes, ALM había querido convertirse en socio de Nerve y comprar su sitio web.
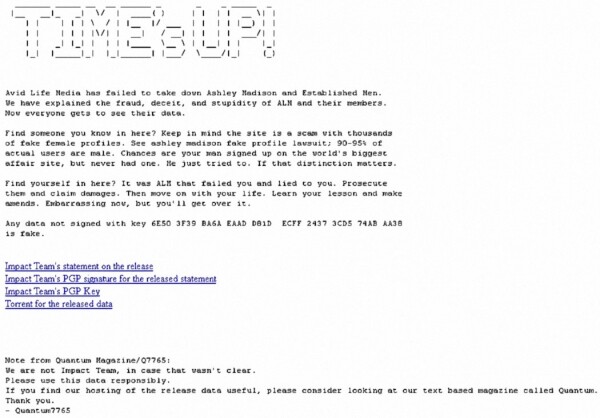
En Avid Life Media decidieron que los hackers estaban bluffando y los ignoraron. Cuando venció el tiempo anunciado de 30 días, The Impact Team cumplió su promesa en su totalidad: se filtraron datos de más de 30 millones de usuarios, que incluían sus nombres, contraseñas, direcciones de correo electrónico, información externa e historiales de mensajes. Esto dio lugar a una avalancha de divorcios, escándalos públicos e incluso posiblemente... algunos suicidios.
Es difícil decir si los motivos de los hackers eran puros, ya que no pidieron dinero. En cualquier caso, es poco probable que tal justicia valiera vidas humanas.
Sin ver límites en la búsqueda de OVNIs
Gary McKinnon hackeó los servidores de la NASA, el Departamento de Defensa, la Marina y la Fuerza Aérea de los EE. UU.
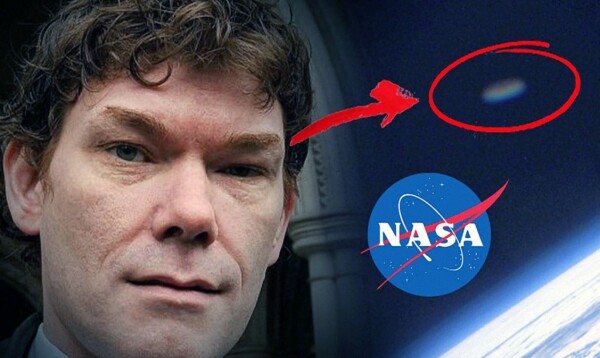
Quisiéramos terminar nuestro relato con una nota divertida. Dicen que "una cabeza tonta no deja en paz a las manos"; esta frase le queda a Gary McKinnon, uno de los hackers que atacó a la NASA, a la perfección. La razón por la cual el delincuente hackeó los sistemas de seguridad de casi cien computadoras con datos secretos es sorprendente. Gary está convencido de que el gobierno de EE. UU. y los científicos ocultan a los ciudadanos información sobre extraterrestres, así como sobre fuentes alternativas de energía y otras tecnologías que serían útiles para la gente común, pero que no benefician a las corporaciones.
En 2015, Gary McKinnon dio una entrevista a Richard D. Hall en el canal RichPlanet TV.
Contó que durante varios meses recopiló información de los servidores de la NASA desde su casa usando una computadora común con Windows, y obtuvo acceso a archivos y carpetas que contenían información sobre la existencia de un programa secreto del gobierno de EE. UU. para vuelos interplanetarios e investigaciones espaciales, tecnologías de antigravedad, energía libre, y esto muy lejos de ser una lista exhaustiva de la información.
McKinnon es un verdadero maestro en su oficio y un soñador genuino, pero ¿valía la pena la persecución tras los OVNIs un juicio? Debido a las pérdidas causadas al gobierno de EE. UU., Gary se vio obligado a permanecer en el Reino Unido y vivir con el miedo a la extradición. Pasó mucho tiempo bajo la protección personal de Theresa May, quien en ese entonces ocupaba el cargo de ministra del Interior del Reino Unido, y ella prohibió por orden directa su entrega a las autoridades estadounidenses. (Por cierto, ¿quién cree en la humanidad de los políticos? Quizás McKinnon realmente posea información valiosa). Esperemos que el hacker siempre tenga suerte, porque en América le podrían esperar 70 años de prisión.
Probablemente hay hackers por ahí que realizan su labor por el deseo de ayudar a alguien o por amor al arte. Lamentablemente, esta actividad siempre es un arma de doble filo. Con demasiada frecuencia, la búsqueda de justicia o secretos ajenos pone en peligro el bienestar de las personas. La mayoría de las veces, las víctimas son aquellas personas que no tienen relación alguna con los hackers.
Si estás interesado en alguno de los temas tratados en el artículo, déjanos un comentario; tal vez podamos profundizar más en ello en uno de los próximos materiales.
¡Sigue las reglas de seguridad en línea y cuídate!
Publicidad
Servidores épicos — es con protección contra ataques DDoS, que ya está incluida en el costo de los planes tarifarios. La configuración máxima es de 128 núcleos de CPU, 512 GB de RAM, 4000 GB de NVMe.
Fuente: habr.com
