

Entre nuestros clientes hay empresas que utilizan soluciones de Kaspersky como estándar corporativo y gestionan su protección antivirus de manera independiente. A primera vista, el servicio de escritorios virtuales, donde el proveedor se encarga del antivirus, podría no parecerles del todo adecuado. Hoy mostraré cómo los clientes pueden gestionar la protección sin comprometer la seguridad de los escritorios virtuales.
En ya hemos explicado en general cómo protegemos los escritorios virtuales de los clientes. El antivirus dentro del servicio VDI ayuda a reforzar la seguridad de las máquinas en la nube y a controlarla de manera independiente.
En la primera parte del artículo mostraré cómo gestionamos la solución en la nube y compararé los indicadores del Kaspersky 'en la nube' con los de Endpoint Security tradicional. La segunda parte se centrará en las capacidades de gestión independiente.
Cómo gestionamos la solución
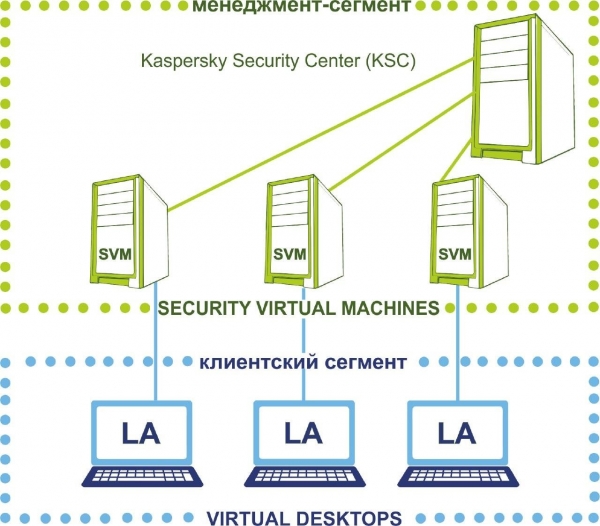
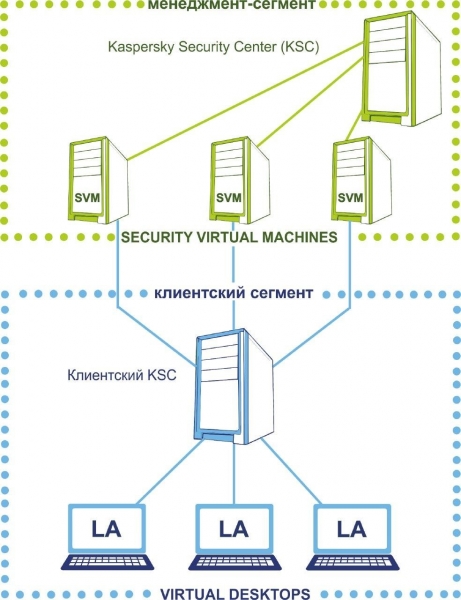
Así es como se ve la arquitectura de la solución en nuestra nube. Para el antivirus, se asignan dos segmentos de red:
- segmento cliente, donde se encuentran los escritorios virtuales de los usuarios,
- segmento de gestión, donde se encuentra la parte del servidor del antivirus.
El segmento de gestión permanece bajo el control de nuestros ingenieros, el cliente no tiene acceso a esta parte. El segmento de gestión incluye el servidor principal de administración KSC, que contiene archivos de licencias, claves para la activación de los puestos de trabajo de los clientes.
Así es como se compone la solución en términos de 'Laboratorios Kaspersky'.
- En los escritorios virtuales de los usuarios se instala un agente ligero (LA). No realiza verificaciones de archivos, sino que los envía a la SVM y espera ‘el veredicto de arriba’. Como resultado, los recursos del escritorio del usuario no se desperdician en actividades antivirus y los empleados no se quejan de que 'VDI se ralentiza'.
- La verificación es realizada por una máquina virtual de seguridad (Security virtual machine, SVM). Este es un dispositivo de seguridad dedicado, donde se alojan las bases de datos de malware. Durante las verificaciones, la carga recae en la SVM: a través de ella, el agente ligero se comunica con el servidor.
- Kaspersky security center (KSC) que gestiona las máquinas virtuales de protección. Esta es una consola con configuraciones de tareas y políticas que se aplicarán a los dispositivos finales.
Este esquema de trabajo promete un ahorro de hasta el 30% en los recursos de hardware de la máquina del usuario en comparación con un antivirus en la computadora del usuario. Veamos qué sucede en la práctica.
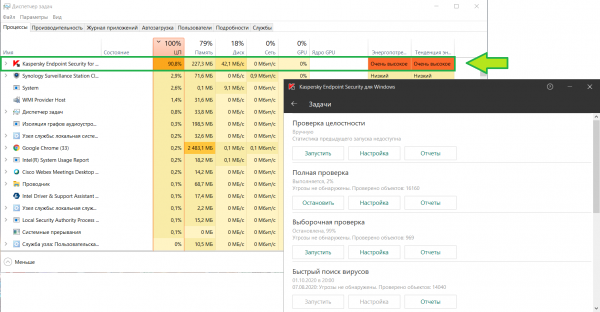
Para la comparación, tomé mi laptop de trabajo con Kaspersky Endpoint Security instalado, ejecuté un escaneo y observé el consumo de recursos:
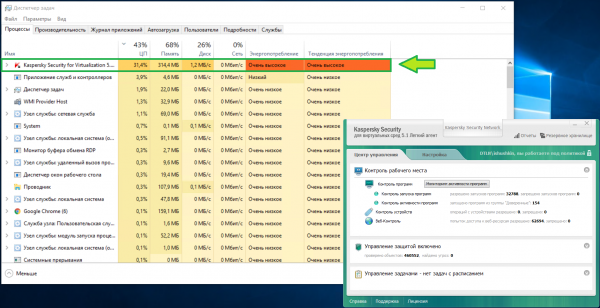
Y aquí está la misma situación en un escritorio virtual con características similares en nuestra infraestructura. La memoria consume aproximadamente lo mismo, pero la carga de la CPU es dos veces menor:
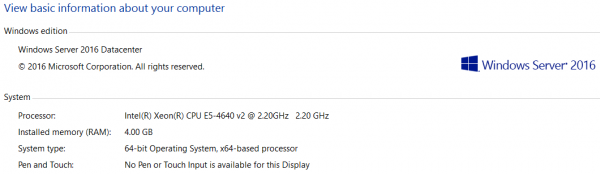
El propio KSC también es bastante exigente en cuanto a recursos. Le asignamos
lo suficiente para que el administrador pueda trabajar cómodamente. Miren ustedes mismos:
Lo que queda bajo control del cliente
Así que hemos aclarado las tareas del lado del proveedor, ahora proporcionaremos al cliente el control de la protección antivirus. Para esto, creamos un servidor secundario KSC y lo movemos al segmento del cliente:
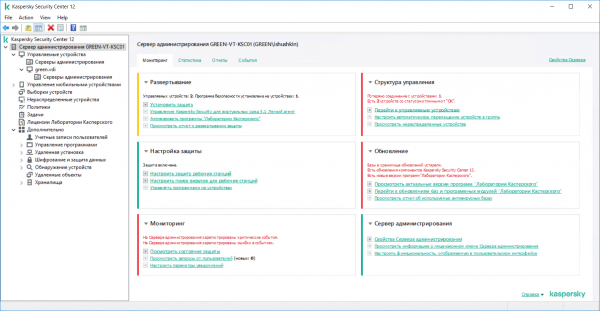
Iniciaremos sesión en la consola del KSC del cliente y veremos qué configuraciones tendrá el cliente por defecto.
Monitoreo. En la primera pestaña vemos el panel de monitoreo. Es claro de inmediato en qué áreas problemáticas se debe prestar atención:
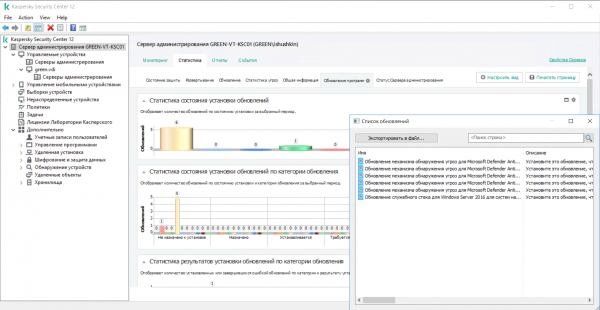
Pasemos a la estadística. Algunos ejemplos de lo que se puede revisar aquí.
Aquí, el administrador verá de inmediato si alguna máquina no ha instalado la actualización
o si ha surgido otro problema relacionado con el software en los escritorios virtuales. Su
actualización puede afectar la seguridad de toda la máquina virtual:
En esta pestaña se pueden analizar las amenazas encontradas hasta la amenaza específica hallada en los dispositivos protegidos:
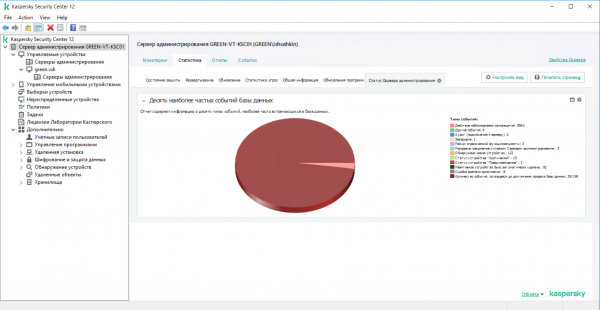
En la tercera pestaña están todas las posibles opciones de informes preconfigurados. Los clientes pueden crear sus informes a partir de plantillas, elegir qué información se mostrará. Se puede configurar el envío por correo electrónico según un horario o revisar los informes localmente desde el servidor
de administración (KSC).
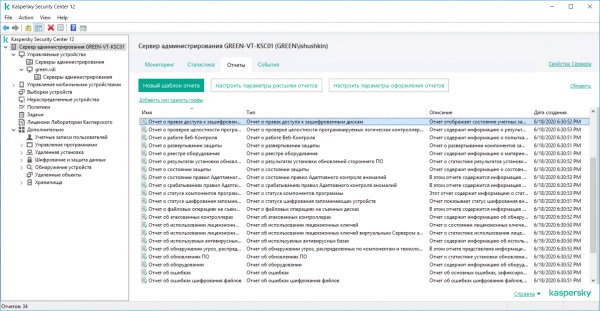
Grupos de administración. A la derecha vemos todos los dispositivos gestionados: en nuestro caso, son escritorios virtuales bajo la administración del servidor KSC.
Se pueden agrupar para crear tareas comunes y políticas de grupo para diferentes departamentos o para todos los usuarios simultáneamente.
Una vez que el cliente ha creado una máquina virtual en la nube privada, se detecta de inmediato en la red y Kaspersky la envía a los dispositivos no distribuidos:
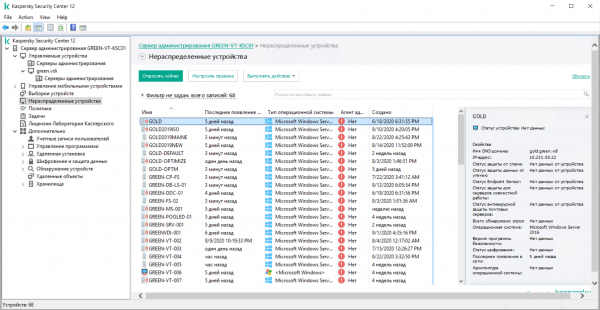
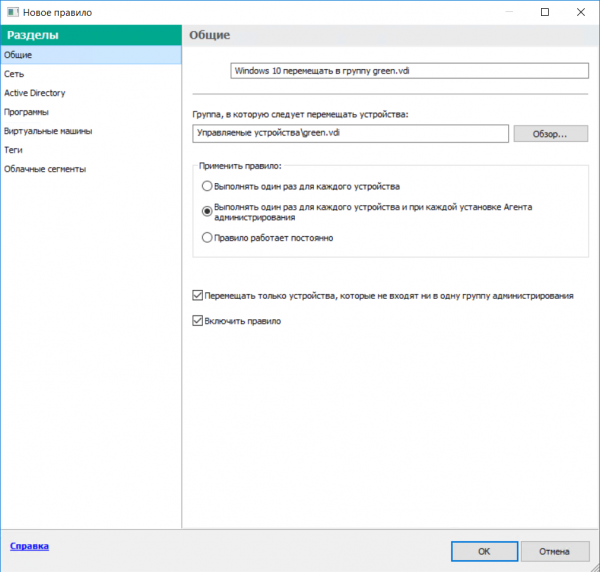
En los dispositivos no distribuidos no se aplican las políticas grupales. Para no tener que distribuir manualmente los escritorios virtuales en grupos, se pueden utilizar reglas. Así automatizamos la asignación de dispositivos a los grupos.
Por ejemplo, los escritorios virtuales con Windows 10, pero sin el agente de administración instalado, irán al grupo VDI_1, mientras que los que tienen Windows 10 y el agente instalado irán al grupo VDI_2. De manera similar, los dispositivos también se pueden distribuir automáticamente en función de su pertenencia a dominio, ubicación en diferentes redes y ciertos tags que el cliente puede definir según sus tareas y necesidades.
Para crear una regla, simplemente iniciamos el asistente de distribución de dispositivos en grupos:
Tareas grupales. Con las tareas, KSC automatiza la ejecución de ciertas reglas en un momento determinado o al ocurrir un evento específico, por ejemplo: una verificación de virus se realiza fuera del horario laboral o cuando la máquina virtual está "inactiva", lo que a su vez reduce la carga en la VM. En esta sección, es conveniente programar verificaciones en los escritorios virtuales dentro del grupo, así como actualizar las bases de datos de virus.
Aquí está la lista completa de tareas disponibles:
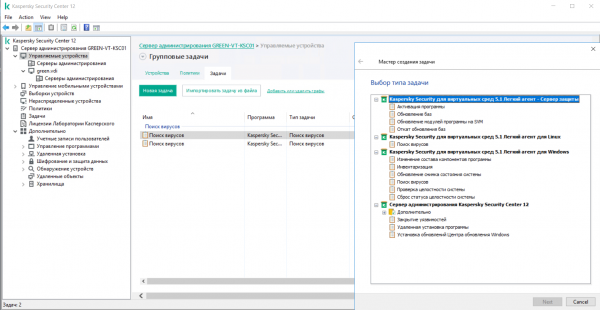
Políticas grupales. Desde el KSC subordinado, el cliente puede distribuir la protección a nuevos escritorios virtuales, actualizar las firmas, configurar excepciones
para archivos y redes, generar informes, así como gestionar todos los tipos de verificaciones de sus máquinas. Esto incluye limitar el acceso a archivos, sitios o hosts específicos.
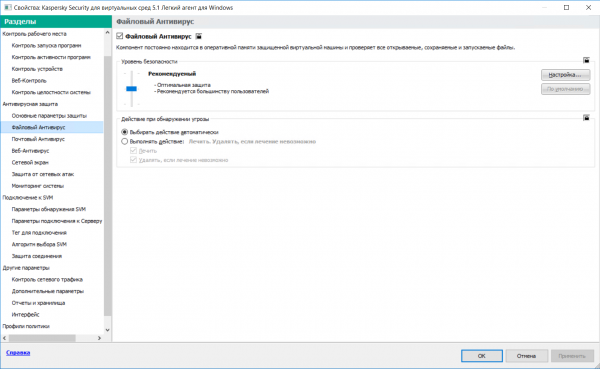
Las políticas y reglas del servidor principal se pueden reactivar si algo sale mal. En el peor de los casos, si hay una configuración incorrecta, los agentes ligeros perderán la conexión con el SVM y dejarán los escritorios virtuales sin protección. Nuestros ingenieros inmediatamente recibirán una notificación sobre esto y podrán activar la herencia de políticas desde el servidor principal KSC.
Estas son las configuraciones principales de las que quería hablar hoy.
Fuente: habr.com
