

Las filtraciones de datos son un tema crítico para el servicio de seguridad. Ahora, cuando la mayoría trabaja desde casa, el riesgo de filtraciones es mucho mayor. Por esta razón, los conocidos grupos de ciberdelincuentes están prestando más atención a los protocolos de acceso remoto que están desactualizados y poco protegidos. Y, lo que es interesante, cada vez más filtraciones de datos hoy en día están relacionadas con el ransomware. Cómo, por qué y de qué manera, léelo a continuación.
Comencemos por señalar que el desarrollo y la difusión de programas de ransomware constituyen, por sí mismos, un negocio delictivo muy lucrativo. Por ejemplo, según estimaciones del FBI estadounidense, ganaba aproximadamente $1 millón al mes durante el año pasado. Y los delincuentes que usaban Ryuk obtenían aún más: al principio de las actividades del grupo, sus ingresos alcanzaban hasta $3 millones al mes. Así que no es sorprendente que muchos directores de seguridad de la información (CISO) mencionen el ransomware como uno de los cinco principales riesgos para el negocio.
El Centro de Seguridad Acronis Cyber Protection Operation Center (CPOC), ubicado en Singapur, confirma el aumento de la ciberdelincuencia en el ámbito del ransomware. En la segunda mitad de mayo, se bloqueó un 20% más de programas de ransomware a nivel mundial de lo habitual. Después de una pequeña caída, ahora, en junio, estamos viendo nuevamente un aumento en la actividad. Y hay varias razones para ello.
Acceder a la computadora de la víctima
Las tecnologías de protección están evolucionando, y los delincuentes deben modificar un poco su táctica para infiltrarse en un sistema específico. Los ataques de ransomware aún se propagan a través de correos electrónicos de phishing bien diseñados (aquí también interviene la ingeniería social). Sin embargo, últimamente, los desarrolladores de malware han estado prestando mucha atención a los empleados remotos. Para atacarlos, se pueden encontrar servicios de acceso remoto mal protegidos, como RDP, o servidores VPN con vulnerabilidades.
Esto es precisamente lo que están haciendo. En la dark web incluso han surgido servicios de ransomware como servicio, que proporcionan todo lo necesario para atacar a una organización o persona seleccionada.
Los atacantes buscan cualquier forma de infiltrarse en la red corporativa y expandir su espectro de ataque. Un enfoque popular ha sido el intento de infectar las redes de los proveedores de servicios. Dado que los servicios en la nube están en auge, infectar un servicio popular permite atacar de inmediato a decenas o incluso cientos de víctimas al mismo tiempo.
En caso de que se hackeen las consolas web de gestión de sistemas de seguridad o de copias de seguridad, los atacantes pueden desactivar la protección, eliminar copias de seguridad y asegurar que su malware se despliegue en toda la organización. De hecho, por esta razón, se recomienda a los expertos proteger cuidadosamente todas las cuentas de servicio mediante la autenticación multifactor. Por ejemplo, todos los servicios en la nube de Acronis permiten establecer una doble protección, porque en caso de que se comprometa una contraseña, los atacantes pueden anular todas las ventajas del uso de un sistema integral de ciberseguridad.
Expansión del espectro de ataque
Cuando se alcanza el objetivo deseado y el malware ya se encuentra dentro de la red corporativa, generalmente se utilizan tácticas bastante típicas para su propagación. Los atacantes estudian la situación y buscan superar las barreras que ha creado la empresa para contrarrestar las amenazas. Esta parte del ataque puede realizarse manualmente (¡pues si ya han entrado en la red, eso significa que el anzuelo está en el gancho!). Para ello, utilizan herramientas bien conocidas, como PowerShell, WMI PsExec, así como el emulador más nuevo Cobalt Strike y otras utilidades. Algunos grupos criminales atacan específicamente a los administradores de contraseñas para infiltrarse más en la red corporativa. Y el malware como Ragnar se ha visto recientemente en una imagen de máquina virtual de VirtualBox completamente cerrada, que ayuda a ocultar la presencia de software no autorizado en la máquina.
De este modo, al ingresar a la red corporativa, el malware intenta verificar el nivel de acceso del usuario y aplicar las contraseñas robadas. Herramientas como Mimikatz y Bloodhound & Co. ayudan a hackear cuentas de administradores de dominio. Solo cuando el atacante considera que las oportunidades de propagación se han agotado, se carga directamente en los sistemas de los clientes el programa secuestrador.
Ransomware como cobertura
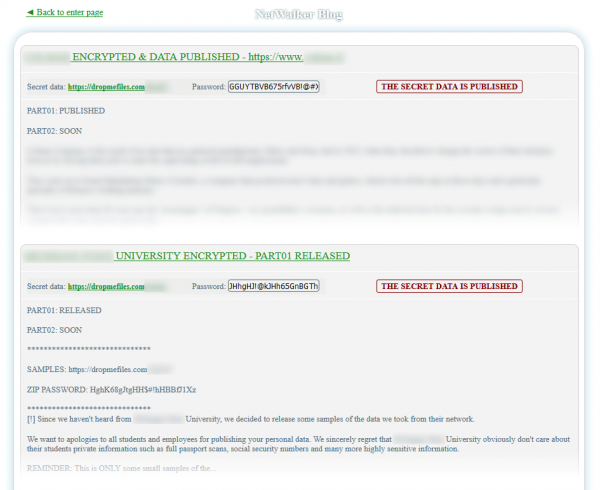
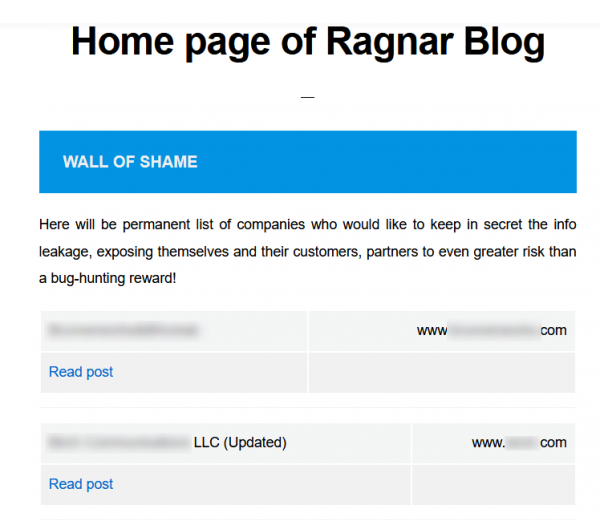
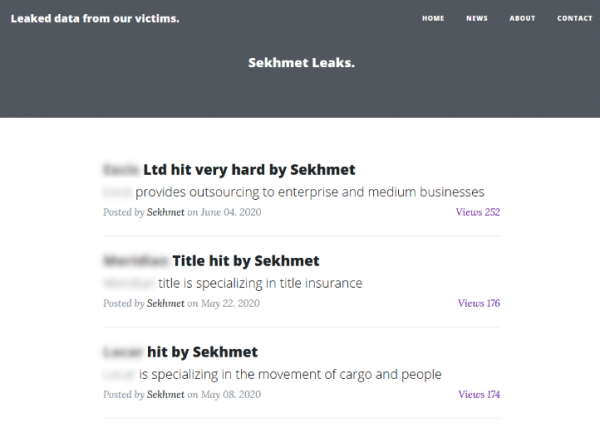
Dada la gravedad de la amenaza de pérdida de datos, cada año más empresas implementan lo que se conoce como un 'plan de recuperación ante desastres'. Gracias a esto, no se preocupan demasiado por los datos cifrados y, en caso de un ataque de ransomware, no comienzan a reunir un rescate, sino que inician el proceso de recuperación. Pero los delincuentes no descansan. Bajo la cobertura del ransomware, ocurre un robo masivo de datos. Los primeros en aplicar ampliamente esta táctica fueron Maze en 2019, aunque otros grupos también han combinado ataques periódicamente. Ahora, al menos Sodinokibi, Netfilm, Nemty, Netwalker, Ragnar, Psya, DoppelPaymer, CLOP, AKO y Sekhmet se ocupan del robo de datos junto con el cifrado.
A veces, a los delincuentes les resulta posible extraer de la empresa decenas de terabytes de datos, que podrían haber sido detectados por medios de monitoreo de red (si hubieran sido instalados y configurados). Pues, muy a menudo, la transmisión de datos se realiza simplemente mediante FTP, Putty, WinSCP o scripts de PowerShell. Para eludir DLP y sistemas de monitoreo de red, los datos se pueden cifrar o enviar como un archivo comprimido con contraseña, y este es un nuevo desafío para los servicios de seguridad, que deben verificar el tráfico saliente en busca de tales archivos.
El estudio del comportamiento de los infostealers muestra que los delincuentes no recolectan cualquier cosa al azar; les interesan específicamente los informes financieros, bases de datos de clientes, datos personales de empleados y clientes, contratos, registros y documentos legales. El malware escanea discos en busca de cualquier información que teóricamente podría ser utilizada para chantaje.
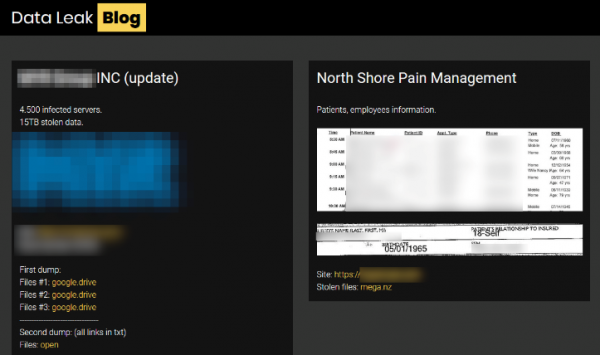
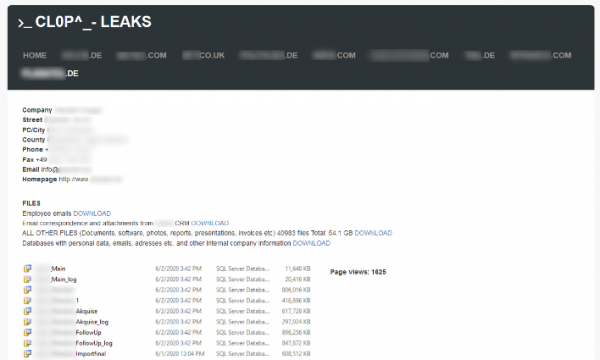
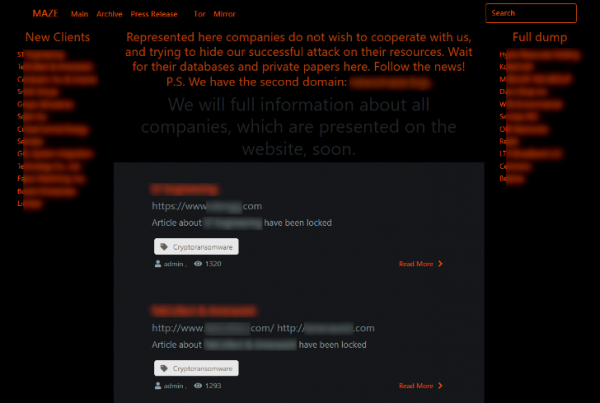
Si un ataque como este tiene éxito, los atacantes suelen publicar un pequeño teaser mostrando algunos documentos en prueba de que los datos han sido filtrados de la organización. Y algunos grupos publican el conjunto completo de datos en su sitio web, si el tiempo para el pago del rescate ya ha pasado. Para evitar ser bloqueados y garantizar un amplio alcance, los datos también se publican en la red TOR.
Otra forma de monetización es la venta de datos. Por ejemplo, Sodinokibi recientemente anunció la realización de subastas abiertas, donde los datos se obtienen por el participante que haga la oferta más alta. El precio de inicio de estas subastas oscila entre $50,000 y $100,000 dependiendo de la calidad y contenido de los datos. Por ejemplo, un conjunto de 10,000 registros sobre flujos de efectivo, datos comerciales confidenciales y permisos de conducción escaneados se vendieron por un precio de $100,000. Por $50,000 se podía comprar más de 20,000 documentos financieros más tres bases de datos con archivos contables y datos de clientes.
Los sitios donde se publican las filtraciones pueden ser muy variados. Puede tratarse de una simple página donde se publica todo lo robado, o estructuras más complejas con secciones y la posibilidad de realizar compras. Pero lo principal es que todos sirven a un mismo objetivo: aumentar las posibilidades de los atacantes de obtener dinero real. Si este modelo de negocio muestra buenos resultados para los delincuentes, no cabe duda de que habrá aún más sitios de este tipo, y las técnicas de robo y monetización de datos corporativos se ampliarán aún más.
Así lucen los sitios actuales donde se publican las filtraciones de datos:
Qué hacer ante nuevos ataques
El principal desafío para los servicios de seguridad en estas condiciones es que, en los últimos tiempos, cada vez más incidentes relacionados con ransomware resultan ser simplemente un método de distracción para el robo de datos. Los atacantes ya no se centran solo en cifrar servidores. Por el contrario, su objetivo principal es organizar la filtración, mientras usted lucha contra los cifradores.
Así, el uso de un solo sistema de copias de seguridad, incluso con un buen plan de recuperación, resulta insuficiente para contrarrestar amenazas múltiples. Por supuesto, no se puede prescindir de las copias de seguridad, ya que los atacantes intentarán cifrar algo y exigir un rescate. Más bien se trata de que cada ataque con Ransomware debe ser visto como una oportunidad para un análisis exhaustivo del tráfico y para iniciar una investigación sobre posibles ataques. También se deben considerar medidas de seguridad adicionales que puedan:
- Detectar rápidamente ataques y analizar actividades inusuales en la red utilizando IA
- Restablecer sistemas al instante en caso de ataques de Ransomware de día cero, para que pueda monitorear la actividad de la red
- Bloquear la propagación de malware clásico y nuevos tipos de ataques en la red corporativa
- Analizar software y sistemas (incluido el acceso remoto) en busca de vulnerabilidades y exploits actuales
- Impedir la transmisión de información no identificada fuera del perímetro corporativo
Solo los usuarios registrados pueden participar en la encuesta. , por favor.
¿Alguna vez has analizado la actividad en segundo plano durante un ataque de Ransomware?
20,0%Sí1
80,0%No4
5 usuarios votaron. 2 usuarios se abstuvieron.
Fuente: habr.com
