

A juzgar por la cantidad de preguntas que hemos estado recibiendo sobre SD-WAN, la tecnología ha comenzado a afianzarse en Rusia. Los proveedores, por supuesto, no se quedan atrás y ofrecen sus conceptos, y algunos atrevidos pioneros ya los están implementando en sus redes.
Trabajamos con casi todos los proveedores, y en los últimos años he podido indagar en la arquitectura de cada uno de los grandes desarrolladores de soluciones definidas por software en nuestro laboratorio. Un caso particular es el SD-WAN de Fortinet, que ha integrado la funcionalidad de balanceo de tráfico entre canales de comunicación en el software de sus cortafuegos. Esta solución es bastante accesible, por lo que generalmente es considerada por empresas que aún no están preparadas para cambios drásticos, pero desean utilizar sus canales de comunicación de manera más efectiva.
En este artículo quiero explicar cómo configurar y trabajar con el SD-WAN de Fortinet, a quién puede convenir esta solución y qué posibles obstáculos se pueden encontrar.
Los jugadores más destacados en el mercado de SD-WAN se pueden clasificar en uno de dos tipos:
1. Startups que han creado soluciones de SD-WAN desde cero. Las más exitosas de estas reciben un enorme impulso para su desarrollo al ser adquiridas por grandes empresas, como ocurrió con Cisco/Viptela, VMWare/VeloCloud, Nuage/Nokia.
2. Grandes proveedores de redes que han creado soluciones de SD-WAN, desarrollando la programabilidad y gestionabilidad de sus enrutadores tradicionales, como es el caso de Juniper y Huawei.
Fortinet ha logrado encontrar su camino. La funcionalidad que permite agrupar las interfaces en canales virtuales y equilibrar la carga entre ellas, utilizando algoritmos más complejos en comparación con la enrutación tradicional, fue integrada en su software de cortafuegos. A esta funcionalidad se le denomina SD-WAN. ¿Se puede considerar lo que ha hecho Fortinet como SD-WAN? En el mercado, poco a poco se va comprendiendo que 'Software-Defined' significa separar el Control Plane del Data Plane, con controladores dedicados y orquestadores. Fortinet no ofrece nada de esto. La gestión centralizada es opcional y se ofrece a través del medio tradicional Fortimanager. Pero, en mi opinión, no vale la pena buscar una verdad abstracta y perder tiempo debatiendo sobre términos. En el mundo real, cualquier enfoque tiene sus ventajas y desventajas. La mejor salida es comprenderlos y saber elegir soluciones que se ajusten a las necesidades.
Intentaré explicar con capturas de pantalla cómo se ve y qué puede hacer SD-WAN de Fortinet.
Cómo funciona todo
Supongamos que tienes dos sucursales conectadas entre sí mediante dos canales de transmisión de datos. Estos canales se agrupan, similar a cómo se agrupan las interfaces Ethernet en un LACP-Port-Channel. Los veteranos recordarán PPP Multilink, que también es una analogía válida. Los canales pueden ser puertos físicos, VLAN SVI y también VPN o túneles GRE.
VPN o GRE generalmente se utilizan para conectar redes locales de sucursales a través de Internet. Los puertos físicos se utilizan cuando hay conexiones L2 entre las ubicaciones, o cuando se conectan a través de una MPLS/VPN dedicada, si estamos conformes con la conexión sin Overlay y cifrado. Otro escenario donde se utilizan puertos físicos en un grupo SD-WAN es el balanceo de la salida local de los usuarios a Internet.
En nuestro stand hay cuatro cortafuegos y dos túneles VPN funcionando a través de dos "proveedores de servicios". El esquema se ve así:
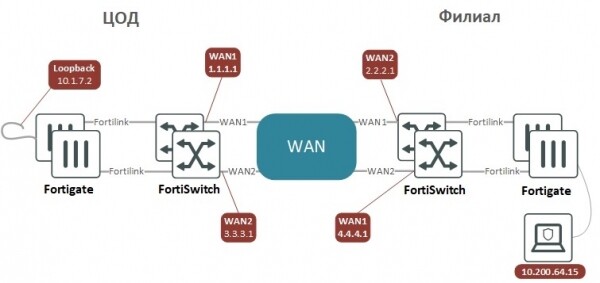
Los túneles VPN están configurados en modo de interfaz, de modo que se parezcan a conexiones Point-to-Point entre dispositivos con direcciones IP en interfaces P2P, que se pueden hacer ping y asegurarse de que la conexión a través de un túnel específico funcione. Para que el tráfico se cifre y se envíe al otro lado, basta con enrutarlo al túnel. La alternativa, la filtración de tráfico para cifrado mediante listas de subredes, complica mucho al administrador a medida que la configuración se vuelve más complicada. En una gran red, se puede usar la tecnología ADVPN para la construcción de VPN, que es análoga a DMVPN de Cisco o DVPN de Huawei, permitiendo simplificar la configuración.
Configuración de Site-to-Site VPN para dos dispositivos con enrutamiento BGP en ambos extremos
«Centro de Datos» (DC)
«Sucursal» (BRN)
config system interface
edit "WAN1"
set vdom "Internet"
set ip 1.1.1.1 255.255.255.252
set allowaccess ping
set role wan
set interface "DC-BRD"
set vlanid 111
next
edit "WAN2"
set vdom "Internet"
set ip 3.3.3.1 255.255.255.252
set allowaccess ping
set role lan
set interface "DC-BRD"
set vlanid 112
next
edit "BRN-Ph1-1"
set vdom "Internet"
set ip 192.168.254.1 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.2 255.255.255.255
set interface "WAN1"
next
edit "BRN-Ph1-2"
set vdom "Internet"
set ip 192.168.254.3 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.4 255.255.255.255
set interface "WAN2"
next
end
config vpn ipsec phase1-interface
edit "BRN-Ph1-1"
set interface "WAN1"
set local-gw 1.1.1.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 2.2.2.1
set psksecret ***
next
edit "BRN-Ph1-2"
set interface "WAN2"
set local-gw 3.3.3.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 4.4.4.1
set psksecret ***
next
end
config vpn ipsec phase2-interface
edit "BRN-Ph2-1"
set phase1name "BRN-Ph1-1"
set proposal aes256-sha256
set dhgrp 2
next
edit "BRN-Ph2-2"
set phase1name "BRN-Ph1-2"
set proposal aes256-sha256
set dhgrp 2
next
end
config router static
edit 1
set gateway 1.1.1.2
set device "WAN1"
next
edit 3
set gateway 3.3.3.2
set device "WAN2"
next
end
config router bgp
set as 65002
set router-id 10.1.7.1
set ebgp-multipath enable
config neighbor
edit "192.168.254.2"
set remote-as 65003
next
edit "192.168.254.4"
set remote-as 65003
next
end
config network
edit 1
set prefix 10.1.0.0 255.255.0.0
next
end
config system interface
edit "WAN1"
set vdom "Internet"
set ip 2.2.2.1 255.255.255.252
set allowaccess ping
set role wan
set interface "BRN-BRD"
set vlanid 111
next
edit "WAN2"
set vdom "Internet"
set ip 4.4.4.1 255.255.255.252
set allowaccess ping
set role wan
set interface "BRN-BRD"
set vlanid 114
next
edit "DC-Ph1-1"
set vdom "Internet"
set ip 192.168.254.2 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.1 255.255.255.255
set interface "WAN1"
next
edit "DC-Ph1-2"
set vdom "Internet"
set ip 192.168.254.4 255.255.255.255
set allowaccess ping
set type tunnel
set remote-ip 192.168.254.3 255.255.255.255
set interface "WAN2"
next
end
config vpn ipsec phase1-interface
edit "DC-Ph1-1"
set interface "WAN1"
set local-gw 2.2.2.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 1.1.1.1
set psksecret ***
next
edit "DC-Ph1-2"
set interface "WAN2"
set local-gw 4.4.4.1
set peertype any
set net-device disable
set proposal aes128-sha1
set dhgrp 2
set remote-gw 3.3.3.1
set psksecret ***
next
end
config vpn ipsec phase2-interface
edit "DC-Ph2-1"
set phase1name "DC-Ph1-1"
set proposal aes128-sha1
set dhgrp 2
next
edit "DC2-Ph2-2"
set phase1name "DC-Ph1-2"
set proposal aes128-sha1
set dhgrp 2
next
end
config router static
edit 1
set gateway 2.2.2.2
et device "WAN1"
next
edit 3
set gateway 4.4.4.2
set device "WAN2"
next
end
config router bgp
set as 65003
set router-id 10.200.7.1
set ebgp-multipath enable
config neighbor
edit "192.168.254.1"
set remote-as 65002
next
edit "192.168.254.3"
set remote-as 65002
next
end
config network
edit 1
set prefix 10.200.0.0 255.255.0.0
next
end
Presento la configuración en formato de texto porque, en mi opinión, es más conveniente configurar VPN de esta manera. Casi todos los parámetros en ambos lados son iguales, y en formato de texto se pueden copiar y pegar. Si se hace lo mismo en la interfaz web, es fácil cometer errores, como olvidar marcar una opción o ingresar un valor incorrecto.
Después de agregar las interfaces al grupo

todas las rutas y políticas de seguridad pueden referirse a él, y no a las interfaces que lo componen. Como mínimo, es necesario permitir el tráfico de las redes internas hacia el SD-WAN. Al crear reglas para ellos, se pueden aplicar medidas de seguridad como IPS, antivirus y descifrado de HTTPS.
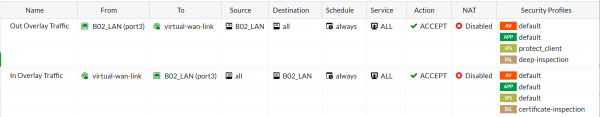
Para el grupo se configuran las Reglas de SD-WAN. Estas reglas determinan el algoritmo de balanceo para tráfico específico. Son similares a las políticas de enrutamiento en el Enrutamiento Basado en Políticas, solo que el resultado de la coincidencia del tráfico con la política no es el siguiente salto o la interfaz de salida habitual, sino las interfaces agregadas en el grupo SD-WAN más el algoritmo de balanceo del tráfico entre estas interfaces.
El tráfico se puede segmentar del flujo general por información L3-L4, por aplicaciones y servicios de Internet reconocidos (URL e IP), así como por usuarios identificados de estaciones de trabajo y laptops. Después de esto, se puede asignar uno de los siguientes algoritmos de balanceo al tráfico segmentado:
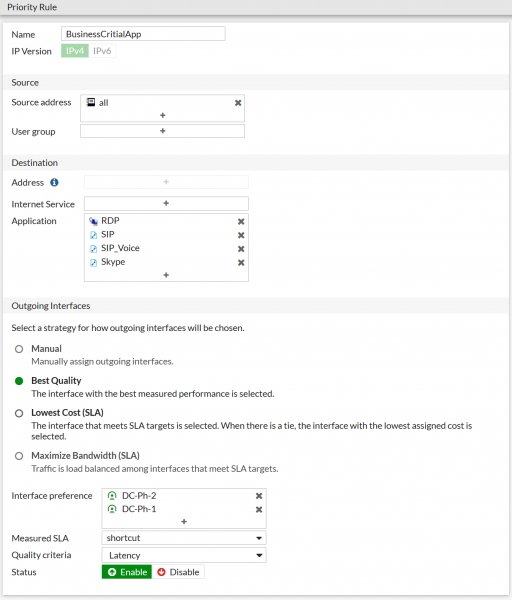
En la lista de Preferencia de Interfaces se seleccionan aquellas interfaces que ya han sido añadidas al paquete y que atenderán este tipo de tráfico. Si no se añaden todas las interfaces, se puede limitar por qué canales, por ejemplo, se envía el correo electrónico, si no se desea sobrecargar los canales costosos con un SLA alto. En FortiOS 6.4.1 se agregó la posibilidad de agrupar las interfaces añadidas al paquete de SD-WAN en zonas, creando, por ejemplo, una zona para la conexión con sitios remotos y otra para el acceso local a Internet utilizando NAT. Así es, el tráfico que va hacia Internet también se puede balancear.
Sobre los algoritmos de balanceo
En cuanto a cómo Fortigate (firewall de Fortinet) puede dividir el tráfico entre los canales, hay dos opciones interesantes, no muy comunes en el mercado:
Costo Más Bajo (SLA) – de todas las interfaces que cumplen con el SLA en ese momento, se selecciona aquella con el peso (cost) más bajo, establecido manualmente por el administrador; este modo es adecuado para tráfico «a granel», como copias de seguridad y transferencia de archivos.
Mejor Calidad (SLA) – este algoritmo, además de las latencias, el jitter y la pérdida de paquetes habituales, Fortigate puede utilizar la carga actual del canal para evaluar la calidad; este modo es adecuado para tráfico «sensible», como la telefonía IP (VoIP) y videoconferencias.
Para estos algoritmos se requiere la configuración de un medidor de rendimiento de la conexión, el Performance SLA. Este medidor controla periódicamente (check interval) la información sobre el cumplimiento del SLA: pérdidas (packet loss), latencia (latency) y jitter (jitter) en la conexión, y puede "rechazar" aquellos canales que en ese momento no satisfacen los valores umbral de calidad, es decir, pierden demasiados paquetes o tienen una latencia demasiado alta. Además, el medidor supervisa el estado del canal y puede eliminarlo temporalmente del grupo en caso de pérdidas recurrentes de respuestas (failures before inactive). Al restablecerse, después de recibir varias respuestas sucesivas (restore link after), el medidor automáticamente devolverá el canal al grupo, permitiendo que los datos se transmitan nuevamente a través de él.
Así es como se configura el "medidor":
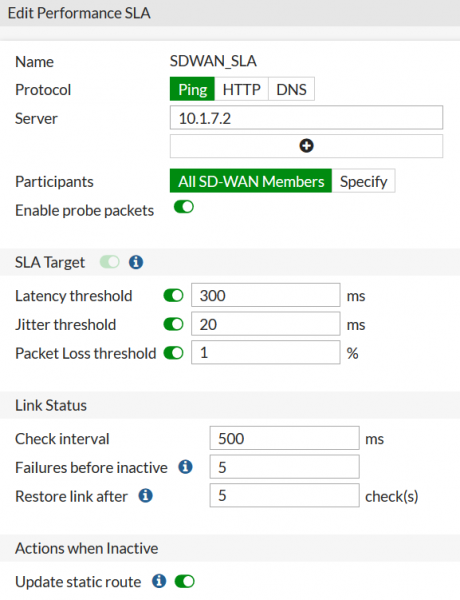
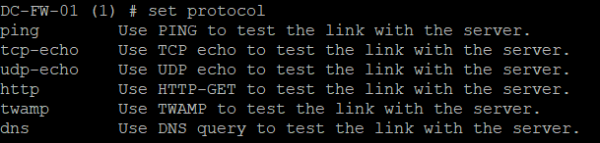
En la interfaz web, se puede utilizar como protocolo para las pruebas ICMP-Echo-request, HTTP-GET y DNS request. En la línea de comandos, hay un poco más de opciones: se pueden utilizar TCP-echo y UDP-echo, así como un protocolo especializado de medición de calidad: TWAMP.
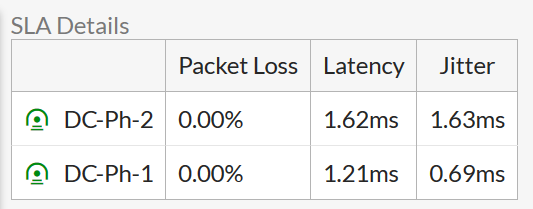
Los resultados de las mediciones se pueden ver también en la interfaz web:
Y en la línea de comandos:

Solución de problemas
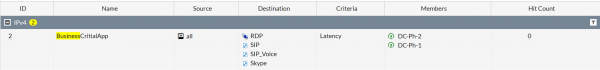
Si se ha creado una regla y no funciona como se esperaba, es recomendable revisar el valor de Hit Count en la lista de Reglas de SD-WAN. Esto mostrará si el tráfico está alcanzando realmente esta regla:
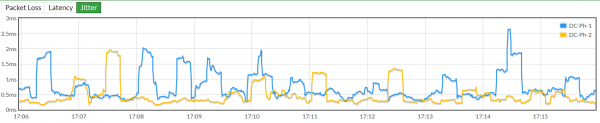
En la página de configuración del medidor mismo, se pueden observar los cambios en los parámetros del canal a lo largo del tiempo. La línea punteada indica el valor umbral del parámetro.
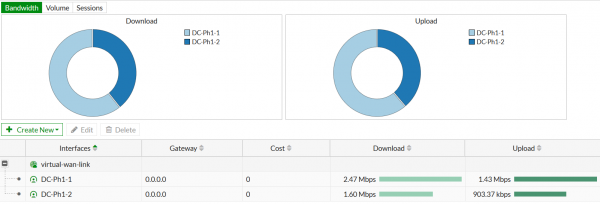
En la interfaz web, se puede visualizar cómo se distribuye el tráfico en función del volumen de datos transmitidos/recibidos y la cantidad de sesiones:
Además de todo esto, hay una excelente oportunidad para rastrear el paso de paquetes con el máximo detalle. Al trabajar en una red real, en la configuración del dispositivo se acumulan numerosas políticas de enrutamiento, filtrado de paquetes y distribución de tráfico a través de los puertos SD-WAN. Todo esto interactúa de manera compleja, y aunque el proveedor proporciona esquemas detallados de los algoritmos de procesamiento de paquetes, es muy importante tener la capacidad de no construir y probar teorías, sino observar a dónde se dirige realmente el tráfico.
Por ejemplo, el siguiente conjunto de comandos
diagnosticar flujo de depuración filtrar saddr 10.200.64.15
 diagnosticar flujo de depuración filtrar daddr 10.1.7.2
 diagnosticar flujo de depuración mostrar nombre-de-función
 diagnosticar depuración habilitar
 diagnosticar traza de depuración 2
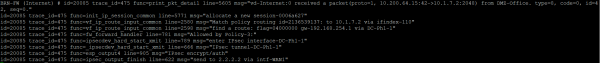
Permite rastrear dos paquetes con la dirección de origen 10.200.64.15 y la dirección de destino 10.1.7.2.
Haciendo ping a 10.7.1.2 desde 10.200.64.15 dos veces y observando la salida en la consola.
Primer paquete:
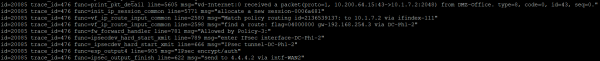
Segundo paquete:
Aquí está el primer paquete recibido por el firewall:
id=20085 trace_id=475 func=print_pkt_detail line=5605 msg="vd-Internet:0 recibió un paquete(proto=1, 10.200.64.15:42->10.1.7.2:2048) de DMZ-Office. tipo=8, código=0, id=42, sec=0."
 VDOM – Internet, Proto=1 (ICMP), DMZ-Office – nombre de la interfaz L3. Type=8 – Echo.
Se ha creado una nueva sesión para él:
msg="allocate a new session-0006a627"
Y se encontró una coincidencia en la configuración de las políticas de enrutamiento.
msg="Match policy routing id=2136539137: to 10.1.7.2 via ifindex-110"
Se determina que el paquete debe ser enviado a uno de los túneles VPN:
"find a route: flag=04000000 gw-192.168.254.1 via DC-Ph1-1"
En las políticas del firewall se encuentra una regla permitida:
msg="Allowed by Policy-3:"
El paquete se cifra y se envía al túnel VPN:
func=ipsecdev_hard_start_xmit line=789 msg="ingresar la interfaz IPsec-DC-Ph1-1"
 func=_ipsecdev_hard_start_xmit line=666 msg="túnel IPsec-DC-Ph1-1"
 func=esp_output4 line=905 msg="IPsec encriptar/autenticar"
El paquete cifrado se envía a la dirección del gateway para esta interfaz WAN:
msg="send to 2.2.2.2 via intf-WAN1"
Para el segundo paquete, todo ocurre de manera similar, pero se envía a otro túnel VPN y sale a través de otro puerto del firewall:
func=ipsecdev_hard_start_xmit line=789 msg="ingresar a la interfaz IPsec-DC-Ph1-2"
 func=_ipsecdev_hard_start_xmit line=666 msg="túnel IPsec-DC-Ph1-2"
 func=esp_output4 line=905 msg="IPsec encriptar/autenticar"
 func=ipsec_output_finish line=622 msg="enviar a 4.4.4.2 a través de intf-WAN2"
Ventajas de la solución
Funcionalidad confiable y una interfaz conveniente. El conjunto de funciones que existía en FortiOS antes de la llegada de SD-WAN se ha mantenido completamente. Es decir, no tenemos software desarrollado desde cero, sino un sistema maduro de un proveedor de firewalls comprobado. Con un conjunto tradicional de funciones de red y una interfaz web fácil y sencilla de aprender. ¿Cuántos proveedores de SD-WAN tienen funcionalidad de Remote-Access VPN en dispositivos finales, por ejemplo?
Seguridad de nivel 80. FortiGate está en la parte superior de las soluciones de firewall. Hay muchos materiales en Internet sobre la configuración y administración de firewalls, y en el mercado laboral hay muchos especialistas en seguridad que ya han dominado las soluciones del proveedor.
Cero costo por funcionalidad de SD-WAN. Construir una red SD-WAN en FortiGate cuesta lo mismo que construir una red WAN ordinaria en él, ya que no se necesitan licencias adicionales para implementar la funcionalidad de SD-WAN.
Bajo umbral de entrada en precio. Fortigate tiene una buena gradación de dispositivos para diferentes capacidades. Los modelos más pequeños y económicos son adecuados para levantar una oficina o punto de venta, digamos, para 3-5 empleados. Muchos proveedores simplemente no tienen modelos tan de bajo rendimiento y accesibles.
Alto rendimiento. La reducción de la funcionalidad de SD-WAN a la balanceo de tráfico permitió a la empresa lanzar un ASIC SD-WAN especializado, gracias al cual el funcionamiento de SD-WAN no disminuye el rendimiento del firewall en general.
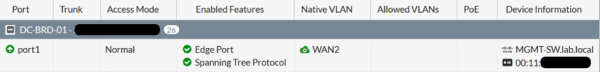
Posibilidad de implementar toda la oficina en el equipo de Fortinet. Esto es un par de cortafuegos, switches y puntos de acceso Wi-Fi. Este tipo de oficina es fácil y cómodo de gestionar: los switches y puntos de acceso se registran en los cortafuegos y se administran desde ellos. Por ejemplo, este podría ser el aspecto de un puerto de switch desde la interfaz del cortafuegos que gestiona este switch:
Ausencia de controladores como un único punto de fallo. El propio proveedor destaca esto, pero solo se puede considerar una ventaja en parte, ya que para aquellos proveedores que tienen controladores, garantizar su alta disponibilidad no es costoso, y a menudo solo implica el costo de una pequeña cantidad de recursos computacionales en un entorno de virtualización.
Qué tener en cuenta
Falta de separación entre Control Plane y Data Plane. Esto significa que la red debe configurarse ya sea manualmente o utilizando herramientas de gestión tradicionales ya existentes, como FortiManager. En el caso de los proveedores que implementan esta separación, la red se configura automáticamente. El administrador puede necesitar solo ajustar su topología, prohibir alguna cosa, nada más. Sin embargo, la ventaja de FortiManager es que puede gestionar no solo cortafuegos, sino también switches y puntos de acceso Wi-Fi, es decir, prácticamente toda la red.
Crecimiento condicional de la gestionabilidad. Debido a que se utilizan herramientas tradicionales para automatizar la configuración de la red, la gestionabilidad de la red aumenta de manera insignificante con la implementación de SD-WAN. Por otro lado, la nueva funcionalidad se vuelve disponible más rápidamente, ya que el proveedor primero la lanza solo para el sistema operativo de los cortafuegos (lo que inmediatamente permite su uso), y luego completa el sistema de gestión con las interfaces necesarias.
Parte de la funcionalidad puede estar disponible desde la línea de comandos, pero no desde la interfaz web. No es tan grave entrar a la línea de comandos a veces para realizar alguna configuración, como no ver en la interfaz web que algo ya ha sido configurado por alguien desde la línea de comandos. Pero esto generalmente se refiere a las funciones más nuevas, y gradualmente, con las actualizaciones de FortiOS, se incorporan capacidades a la interfaz web.
A quién le puede convenir
A aquellos que no tienen muchas sucursales. La implementación de una solución SD-WAN con componentes centrales complejos en redes de 8 a 10 sucursales puede no valer la pena: habrá que gastar dinero en licencias para dispositivos SD-WAN y recursos del sistema de virtualización para alojar los componentes centrales. Las pequeñas empresas suelen tener recursos computacionales escasos. En el caso de Fortinet, basta con comprar cortafuegos.
Para aquellos que tienen muchas sucursales pequeñas. Para muchos proveedores, el precio mínimo de la solución por sucursal es bastante alto y puede no resultar atractivo desde el punto de vista del negocio del cliente final. Fortinet ofrece dispositivos pequeños a un precio muy atractivo.
Para quienes no están listos para dar un paso tan grande aún. La implementación de SD-WAN con controladores, enrutamiento propietario, un nuevo enfoque para la planificación y gestión de la red puede ser un paso demasiado serio para algunos clientes. Sí, tal implementación eventualmente ayudará a optimizar el uso de los canales de comunicación y el trabajo de los administradores, pero primero habrá que aprender muchas cosas nuevas. Para aquellos que aún no están listos para un cambio de paradigma, pero quieren obtener más de sus canales de comunicación, la solución de Fortinet es la adecuada.
Fuente: habr.com
