

En el torbellino de festividades y los diversos eventos posteriores a las vacaciones, se podría haber pasado por alto que el esperado lanzamiento de Veeam Availability Suite versión 10.0 verá la luz muy pronto, en febrero.
Se han publicado muchos materiales sobre la nueva funcionalidad, incluidas presentaciones en conferencias en línea y presenciales, publicaciones en blogs y diversas comunidades en varios idiomas. Para aquellos que aún no han tenido la oportunidad de familiarizarse con ellos, y simplemente para todos los interesados en las novedades del sector, hoy enumeraré brevemente las nuevas capacidades de Veeam Backup & Replication y me detendré en una de las claves con más detalle.
Así que, bienvenidos al post.
“Todos los trabajos son buenos - elige a tu gusto”
De hecho, todos los equipos de desarrollo han contribuido al lanzamiento del aniversario. Para cada cliente potencial, habrá un conjunto de características necesarias específicamente para su infraestructura. Aquí hay solo una lista parcial de las novedades:
- Backup de NAS y archivos compartidos
- API de Integración de Datos
- Linux VIX y backup-proxy para Linux
- Soporte para la clonación de bloques en XFS
- Nueve tier y repositorio de SОBR actualizados
- Repositorio de backups en NFS
- Trabajo con NetApp ONTAP SVM
- Plugin RMAN para Solaris
- Archivado de copias de seguridad de registros de transacciones (transaction logs backup copy job)
- Tareas con política de retención GFS Retention M Primary Backup Jobs
- Acelerador WAN mejorado
- Backup mejorado para infraestructuras virtuales en la plataforma Nutanix AHV
Y eso son solo las novedades en Veeam Backup & Replication! La próxima versión de Veeam Availability Suite también implica un nuevo Veeam ONE y nuevos Veeam Agents. Sin duda, nos espera mucho interés, pero empecemos por el principio.
Backup para NAS y archivos compartidos
Esta funcionalidad se esperaba desde hace mucho tiempo, y nuestros ingenieros no han trabajado en vano en ella durante varios meses. Los usuarios obtendrán herramientas con capacidades muy flexibles para backup y recuperación de archivos y carpetas, todo ello implementado sobre una arquitectura clara y escalable en una interfaz familiar.
Con el gentil permiso de nuestro Vanguard, Evgeny Elizarov (), que asistió en diciembre de 2019 al foro de Veeam Vanguards, comparto el enlace a su sobre esta funcionalidad.
Por mi parte, hablaré un poco sobre el esquema de trabajo y el procedimiento de configuración de este tipo de backup.
Cómo funciona
El esquema general de trabajo se muestra a continuación:
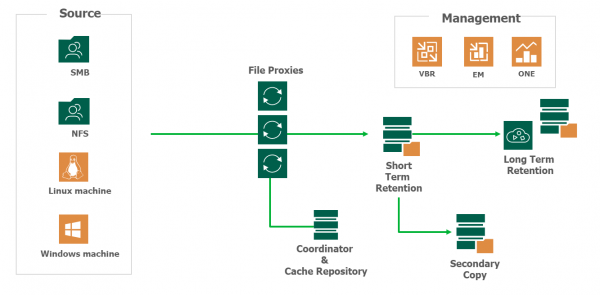
Como podemos ver, en el proceso de copia de seguridad se utilizan los siguientes componentes:
- Almacenamiento de archivos de origen (NAS, recurso compartido SMB)
- Servidor Veeam Backup & Replication, responsable de la gestión
- Proxy auxiliar File Backup Proxy, que realiza la transferencia de datos durante la copia de seguridad, es decir: enumeración, lectura, escritura, compresión, descompresión, cifrado, descifrado. (Este componente es idéntico al conocido backup proxy.)
- Repositorio de copias de seguridad, donde se almacenan las copias de seguridad y los archivos de metadatos que describen la estructura original del recurso compartido y la ubicación de los archivos y carpetas correspondientes en las copias de seguridad.
- Repositorio de caché: aquí se almacena una instantánea del árbol de archivos, realizada en la última ejecución de la copia de seguridad. Gracias a esto, los pasos incrementales se realizan mucho más rápido, ya que no hay necesidad de comparar cada carpeta original con la que se encuentra en la copia de seguridad. Además, esto acelera el proceso de recuperación de archivos. Este repositorio puede estar alojado en un servidor físico o virtual conectado directamente, ya sea Windows o Linux, o también se puede usar NAS (o recurso compartido SMB). Se recomienda ubicar este repositorio en SSD, más cerca del recurso compartido.
Nota: En este papel se puede utilizar un repositorio Veeam ya existente en la infraestructura, donde se almacenan las copias de seguridad de máquinas virtuales. Sin embargo, tenga en cuenta que no se puede utilizar SOBR / almacenamiento de deduplicación / repositorio en la nube como tal repositorio.
- Repositorio de archivo, si es necesario — y generalmente lo es — para el almacenamiento a largo plazo. Aquí se puede emplear un sistema de almacenamiento de bajo costo y configurar la archivación regular de las copias de seguridad desde el repositorio principal, como se mostrará a continuación.
Nota: No se admiten unidades rotativas como repositorios.
Las etapas principales del proceso se resumen así:
- Veeam Backup & Replication inicia la enumeración y la construcción del árbol de carpetas y archivos en el recurso compartido de origen.
- Estas acciones son realizadas por el proxy de archivos, que transmite la estructura construida al repositorio de caché para su almacenamiento.
- Cuando el proxy de archivos recibe una nueva estructura, la compara con la anterior, almacenada en el repositorio. Si se detectan cambios, el repositorio de caché envía una solicitud de recursos al repositorio de copias de seguridad.
- El proxy de archivos comienza a leer nuevos datos desde el recurso compartido de origen y los envía al repositorio de copia de seguridad. Se transmiten empacados en BLOBs: cada BLOB contiene los datos de la copia de seguridad en forma de archivos de 64 Mb. También se guardan los archivos de metadatos.
Veamos cómo se puede configurar todo esto en la interfaz.
Configurando la copia de seguridad de archivos en la consola Veeam
Primero, es necesario configurar los componentes requeridos: proxy, recurso compartido de archivos y repositorio.
Configuración del proxy de archivos
Como proxy para la copia de seguridad de archivos, se puede utilizar un servidor Windows, siempre y cuando sea x64, y es muy recomendable que sea Windows 2012R2 o superior si se necesita hacer copias de seguridad de recursos compartidos CIFS utilizando VSS.
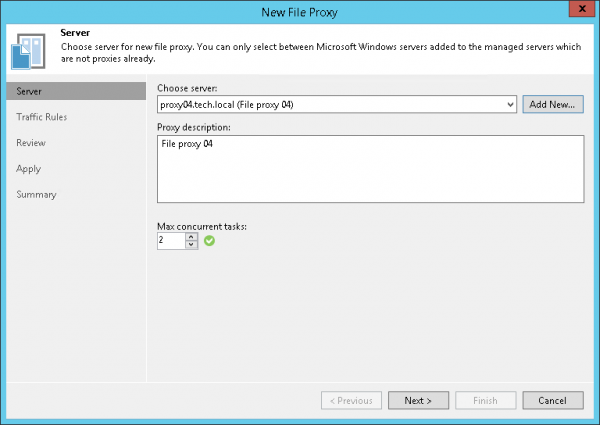
Esta máquina debe estar ya integrada en la infraestructura de copia de seguridad, o se puede añadir un nuevo servidor; para ello, en la vista Infraestructura de Copia de Seguridad hay que hacer clic derecho en el nodo Proxies de Copia de Seguridad y seleccionar la opción Agregar proxy de copia de seguridad de archivos. Luego, seguimos los pasos del asistente, indicando:
- El nombre del nuevo proxy
- Máximo de tareas ejecutadas simultáneamente (1 tarea = 1 recurso compartido de origen). El valor predeterminado se calcula automáticamente, según los recursos disponibles.
En el paso Reglas de Tráfico configuramos las reglas de manejo de tráfico de red, como lo hacemos normalmente para el proxy.
Adición de recurso compartido de origen
En la vista Inventario se ha añadido un nuevo nodo — Recursos Compartidos de Archivos, así como los comandos correspondientes:
- Agregar recurso compartido de archivos — añadir un nuevo recurso compartido
- Crear tarea — crear una tarea de copia de seguridad
- Restaurar — realizar una restauración desde la copia de seguridad
Añadimos el recurso compartido de archivos a la infraestructura de la siguiente manera:
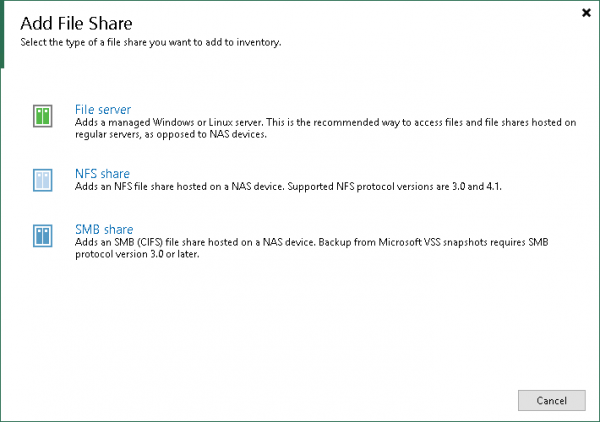
- Después de hacer clic en el nodo Recursos Compartidos de Archivos hay que seleccionar la opción Agregar recurso compartido de archivos.
- Elegimos el tipo de objeto que vamos a añadir.

Se puede elegir como almacenamiento de archivos de origen:- Un servidor de archivos Windows o Linux.
- Un recurso compartido NFS — se admiten versiones 3.0 y 4.1.
- Un recurso compartido SMB (CIFS), donde para SMB3 se admite copia de seguridad desde instantáneas de Microsoft VSS.
Por ejemplo, seleccionemos la opción del recurso compartido SMB.
Nota: Al especificar la cuenta para acceder al recurso compartido de origen, asegúrese de que esta cuenta tenga al menos derechos de lectura (y si desea restaurar, también de escritura). Y no olvide que los servidores proxy utilizados también deben tener derechos de lectura.
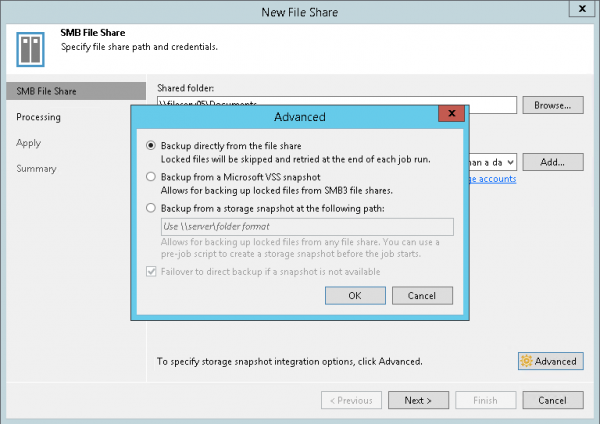
- Si desea utilizar instantáneas para la copia de seguridad, debe hacer clic en Avanzado y especificar qué tipo de instantáneas utilizar — VSS o almacenamiento.
Nota: El soporte de VSS requiere la configuración correcta del File Backup Proxy. Y si desea utilizar instantáneas de almacenamiento, deberá configurar su creación del lado de su almacenamiento.

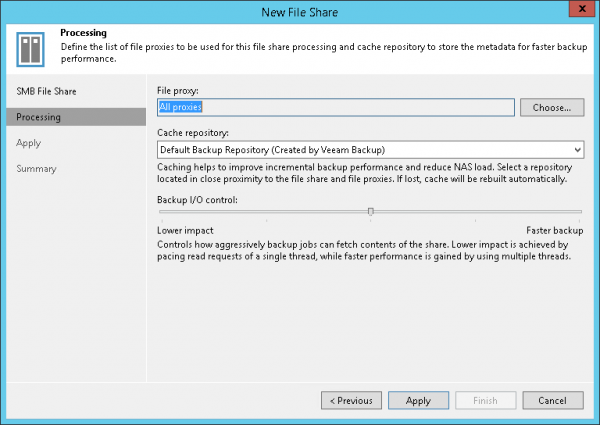
- En el siguiente paso, es necesario establecer la configuración del procesamiento:
- Indicar qué proxy de archivos planeamos utilizar; por defecto, se activarán todos los proxies disponibles (Todos los proxies).
- Indicar la ruta al repositorio de caché — Repositorio de caché. Recordemos que SOBR/Dedu duplicación/Nube no se puede usar como tal repositorio.

- Utilizando la configuración Control de I/O de Backup, elegimos la característica preferida para realizar operaciones durante la copia de seguridad.
- Menor impacto (el menor impacto en su NAS) — el procesamiento de solicitudes de lectura se realizará en un solo hilo;
- Copia de seguridad más rápida (alta velocidad) — por lo tanto, multihilo; aplicable a almacenamiento de alto rendimiento.
Qué opción es mejor usar en su infraestructura se determina, por supuesto, mediante pruebas. Pero el principio general es este: si tiene un almacenamiento SAN destinado a infraestructuras empresariales, puede configurarlo sin problemas, Copia de seguridad más rápida, pero si tiene un NAS modesto de nivel doméstico, entonces, por supuesto, nos orientamos hacia Menor impacto.
- Luego decimos Apply, finalizamos los pasos del asistente — y en el árbol de infraestructura de Veeam Backup vemos nuestro recurso compartido de archivos.
Configuración de la copia de seguridad
Ahora necesitamos crear una tarea de copia de seguridad. En el menú Tarea de respaldo elegimos Recurso compartido de archivos.
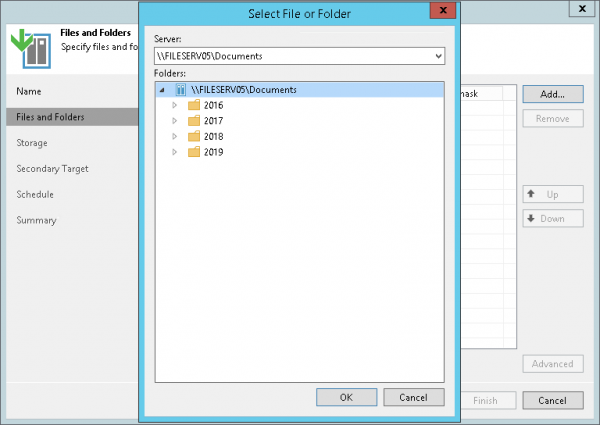
Se inicia el asistente de configuración de la tarea. Primero indicamos el nombre de la nueva tarea y luego en el paso Archivos y carpetas — lo que específicamente queremos respaldar.
Si deseamos establecer filtros de inclusión/exclusión, hacemos clic en el botón Avanzado. Por defecto, se respaldará todo el contenido.
Luego pasamos al paso Almacenamiento, donde establecemos la configuración de almacenamiento:
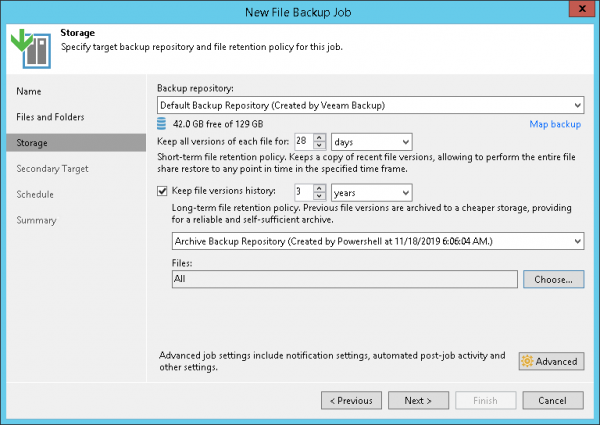
- Repositorio de copias de seguridad — ruta al repositorio
- Mantener todas las versiones de cada archivo durante N días — período de almacenamiento a corto plazo, es decir, cuánto tiempo se deben almacenar todas las versiones de los archivos respaldados en el repositorio en caso de necesidad de recuperación (por defecto, 28 días — sí, para los archivos consideramos no “puntos de recuperación”, sino simplemente días).
- Si también se necesita almacenamiento a largo plazo, marcamos la casilla Mantener el historial de versiones de archivos y especificamos cuánto tiempo almacenar versiones antiguas de archivos, cuáles específicamente y dónde (aquí se puede indicar un almacenamiento auxiliar, que se podrá configurar en el siguiente paso).
Para seleccionar los archivos para los que organizar un almacenamiento a largo plazo, hacemos clic en Choose:
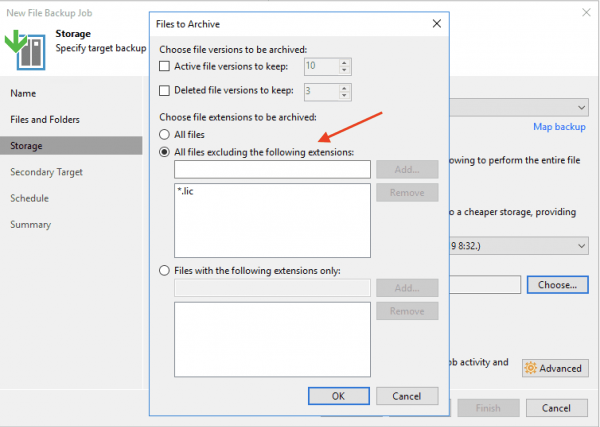
Aquí, además del filtro de inclusión/exclusión por máscara, también se puede configurar por separado cuántas versiones deben mantenerse para los archivos activos y los archivos eliminados (campos Versiones de archivos activos a conservar y Versiones de archivos eliminados a conservar, respectivamente). Por supuesto, todas estas configuraciones deben hacerse de acuerdo con su política de disponibilidad de datos.
Hacemos clic en OK y regresamos al paso del asistente.
Las configuraciones habituales de notificaciones, scripts personalizados, etc., están disponibles al hacer clic en Avanzado.
Si necesita almacenamiento a largo plazo en un repositorio de archivo auxiliar, procedemos al paso Objetivo secundario. La archivación de datos comenzará al finalizar la copia de seguridad.
Este también es un pequeño avance. De hecho, se trata de las tareas de Copia de Seguridad que todos conocen, pero integradas directamente en el principal, es decir, no es necesario crear una por separado.
Si desea configurar adicionalmente la política de almacenamiento, el cifrado y la duración de la ventana de archivado para un repositorio específico, debe seleccionar el repositorio en la lista y hacer clic en Edit.
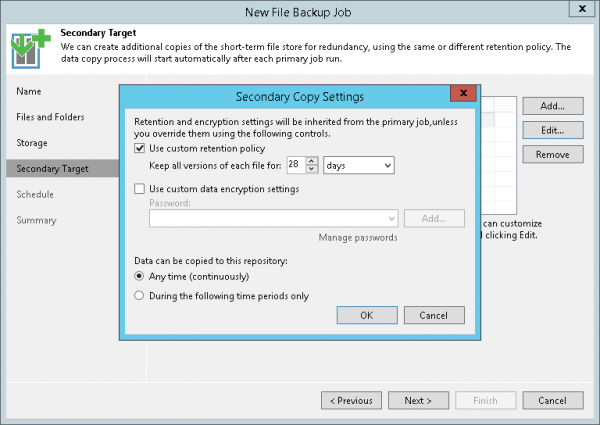
A continuación, configuramos el horario: aquí todo es como de costumbre.
Y en el último paso verificamos las configuraciones y, si es necesario, seleccionamos el inicio inmediato (Ejecutar el trabajo cuando haga clic en Finalizar), tras lo cual observamos el progreso de la copia de seguridad:
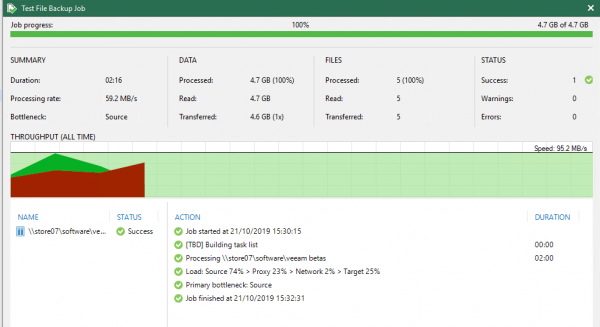
Opciones de restauración
La restauración es posible en tres modos: se puede restaurar todo el recurso a un momento específico en el tiempo, se pueden seleccionar archivos específicos para restaurar o restaurar todos los archivos que han cambiado desde el momento de la copia de seguridad.
- El recurso se restaura completamente al estado en el que fue respaldado y llegó al punto de restauración seleccionado. Se restaurarán todos los archivos y carpetas; se puede restaurar en la ubicación original o en otro lugar:
- Retroceso al momento de tiempo seleccionado restaurando solo archivos modificados: aquí también es claro, primero seleccionamos el momento de tiempo deseado, luego los archivos/carpeta que queremos restaurar.
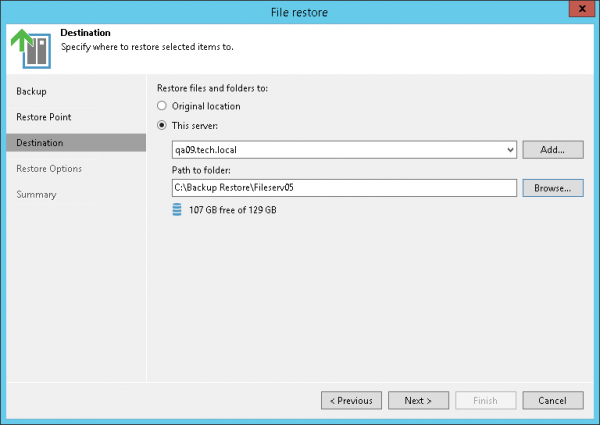
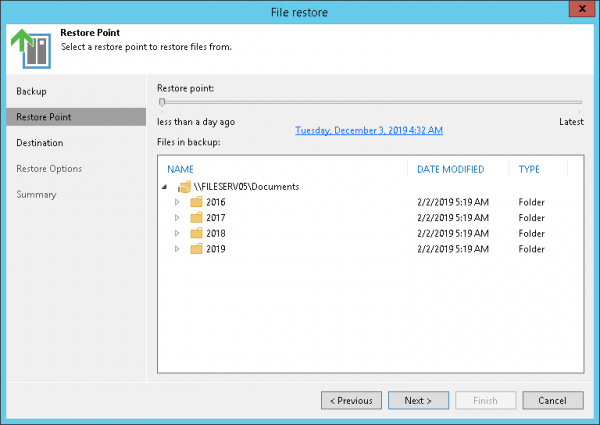
Ha cambiado un poco la lógica para seleccionar el punto de restauración. Al iniciar el asistente de restauración, se puede seleccionar:
- Último punto de restauración — restauración desde la última copia de seguridad en el modo seleccionado.
- Punto de restauración seleccionado — si te perdiste con el punto de restauración, ahora puedes seleccionarlo de nuevo directamente en el asistente (antes tenías que salir a la interfaz principal para hacerlo).
- Todo el tiempo — en este modo puedes ver todo el historial de copias de seguridad del recurso, además puedes restaurar desde el almacenamiento archivado.
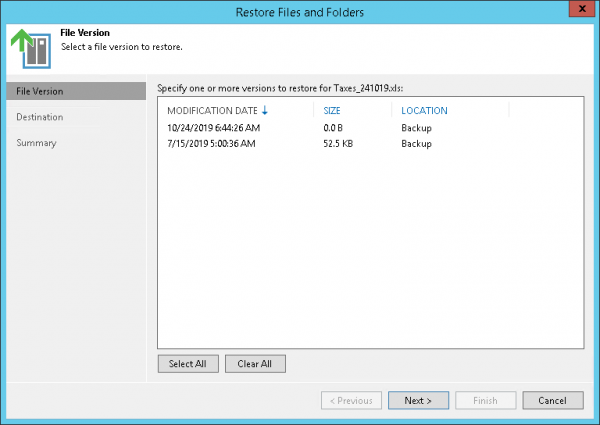
Además, también se puede especificar la versión del objeto que se va a restaurar:
Hasta hoy, eso es todo. Pero ¡continuará!
Materiales adicionales
Fuente: habr.com
