

Introducción
La optimización de la infraestructura de oficina y el despliegue de nuevos puestos de trabajo es un desafío serio para empresas de todos los tipos y tamaños. La opción óptima para un nuevo proyecto es alquilar recursos en la nube y adquirir licencias que se puedan utilizar tanto en el proveedor como en su propio centro de datos. Una de las soluciones para este escenario es , que permite crear una plataforma para la colaboración y las comunicaciones corporativas de la empresa tanto en un entorno de nube como en su propia infraestructura.

La solución está diseñada para oficinas de cualquier tamaño y tiene dos escenarios principales de implementación: si hay hasta 3000 buzones de correo y no hay altas exigencias de disponibilidad, se puede utilizar una instalación de un solo servidor, mientras que la opción de instalación en múltiples servidores admite un funcionamiento fiable y receptivo de decenas y cientos de miles de buzones de correo. En todos los casos, el usuario accede al correo, documentos y mensajes a través de una única interfaz web desde cualquier sistema operativo sin necesidad de instalar y configurar software adicional, o a través de aplicaciones móviles para iOS y Android. También es posible utilizar los clientes habituales de Outlook y Thunderbird.
Para el despliegue del proyecto, el socio de Zextras — elegió Yandex Cloud, ya que su arquitectura es análoga a AWS y cuenta con soporte para almacenamiento compatible con S3, lo que permitirá reducir el costo de almacenamiento de grandes volúmenes de correo, mensajes y documentos y aumentará la disponibilidad de la solución.
En el entorno de Yandex Cloud, para la instalación de un solo servidor se utilizan herramientas básicas de gestión de máquinas virtuales y capacidades de gestión de redes virtuales . Para la instalación en múltiples servidores, además de las herramientas mencionadas, es necesario utilizar tecnologías , si es necesario (dependiendo de la escala del sistema) – también , y un equilibrador de carga .
El almacenamiento de objetos compatible con S3 puede utilizarse en ambas opciones de instalación, y también puede conectarse a sistemas desplegados on-premise para un almacenamiento económico y altamente disponible de datos del servidor de correo en Yandex Cloud.
Para una instalación en un solo servidor, dependiendo del número de usuarios y/o buzones de correo, se requiere: para el servidor principal, de 4 a 12 vCPU, de 8 a 64 GB de vRAM (los valores específicos de vCPU y vRAM dependen del número de buzones de correo y de la carga real), al menos 80 GB de disco para el sistema operativo y las aplicaciones, así como espacio en disco adicional para almacenar correo, índices, registros, etc., dependiendo del número y tamaño promedio de los buzones de correo, que puede cambiar dinámicamente durante la operación del sistema; para servidores auxiliares Docs: de 2 a 4 vCPU, de 2 a 16 GB de vRAM, 16 GB de espacio en disco (los valores específicos de recursos y el número de servidores dependen de la carga real); además, puede requerirse un servidor TURN/STUN (su necesidad como servidor independiente y recursos dependen de la carga real). Para instalaciones en múltiples servidores, la cantidad y el propósito de las máquinas virtuales de rol y los recursos asignados a ellas se determinan individualmente según los requisitos del usuario.
Objetivo del artículo
Descripción de la implementación en el entorno de Yandex.Cloud de los productos Zextras Suite basado en el servidor de correo Zimbra en la variante de instalación en un solo servidor. La instalación resultante puede ser utilizada en un entorno productivo (los usuarios avanzados pueden realizar los ajustes necesarios y agregar recursos).
El sistema Zextras Suite/Zimbra incluye:
- Zimbra — correo electrónico corporativo con la capacidad de compartir buzones de correo, calendarios y listas de contactos (libros de direcciones).
- Zextras Docs — paquete de oficina integrado basado en LibreOffice online para crear y colaborar en documentos, hojas de cálculo y presentaciones.
- Zextras Drive – almacenamiento de archivos personal que permite editar, almacenar y compartir archivos y carpetas con otros usuarios.
- Zextras Team – mensajería con soporte para conferencias de audio y video. Están disponibles las versiones Team Basic, que permite solo comunicaciones 1:1, y Team Pro, que soporta conferencias múltiples, canales, la posibilidad de compartir pantalla, intercambio de archivos y otras funciones.
- Zextras Mobile – soporte para dispositivos móviles a través de Exchange ActiveSync para sincronizar correo con dispositivos móviles con funciones de gestión MDM (Mobile Device Management). Permite usar Microsoft Outlook como cliente de correo.
- Zextras Admin Implementación de administración multitenant del sistema con delegación de administradores para gestionar grupos de clientes y clases de servicios.
- Zextras Backup Copia de seguridad y recuperación de datos de ciclo completo en tiempo real
- Zextras Powerstore Almacenamiento jerárquico de objetos del sistema de correo con soporte para clases de procesamiento de datos, con la capacidad de almacenar datos localmente o en almacenes en la nube con arquitectura S3, incluyendo Yandex Object Storage.
Al finalizar la instalación, el usuario obtendrá un sistema operativo en el entorno de Yandex.Cloud.
Condiciones y restricciones
- No se describe la asignación de espacio en disco para buzones de correo, índices y otros tipos de datos, ya que Zextras Powerstore admite varios tipos de almacenamiento. El tipo y tamaño de los almacenes dependen de las necesidades y parámetros del sistema. Si es necesario, esto puede hacerse más tarde en el proceso de transición de la instalación descrita a producción.
- Para simplificar la instalación, no se considera el uso de un servidor DNS gestionado por el administrador para resolver nombres de dominio internos (no públicos), se utiliza el servidor DNS estándar de Yandex.Cloud. Al utilizar en un entorno de producción, se recomienda usar un servidor DNS que ya esté disponible en la infraestructura corporativa.
- Se supone que se usa una cuenta en Yandex.Cloud con configuraciones predeterminadas (en particular, al ingresar a la "Consola" del servicio, solo existe un catálogo en la lista de "Nubes disponibles" bajo el nombre default). Los usuarios familiarizados con el trabajo en Yandex.Cloud pueden, a su discreción, crear un catálogo separado para el entorno de prueba o usar uno existente.
- El usuario debe tener una zona DNS pública, a la que debe tener acceso administrativo.
- El usuario debe tener acceso al catálogo en la "Consola" de Yandex.Cloud con al menos el rol de "editor" (el "Propietario de la nube" tiene todos los derechos necesarios por defecto; para otorgar acceso a otros usuarios a la nube hay guías: , , )
- Este artículo no trata sobre la instalación de certificados X.509 personalizados utilizados para proteger las comunicaciones en red a través de mecanismos TLS. Al finalizar la instalación, se utilizarán certificados autofirmados, lo que permite el acceso a la sistema instalada mediante navegadores. Por lo general, estos muestran una notificación de que el servidor no tiene un certificado verificable, pero permiten continuar trabajando. Antes de instalar certificados que sean verificables por dispositivos cliente (firmados por autoridades certificadoras públicas y/o corporativas), las aplicaciones móviles pueden no funcionar con la sistema instalada. Por lo tanto, la instalación de dichos certificados en un entorno productivo es necesaria y se realiza tras la finalización de la prueba de acuerdo con las políticas de seguridad corporativas.
Descripción del proceso de instalación del sistema Zextras/Zimbra en la modalidad de "servidor único".
1. Preparación previa
Antes de comenzar la instalación, es necesario asegurar:
a) Realizar cambios en la zona DNS pública (creación de un registro A para el servidor Zimbra y un registro MX para el dominio de correo que se va a gestionar).
b) Configurar la infraestructura de red virtual en Yandex.Cloud.
Al hacer esto, tras realizar cambios en la zona DNS, se requiere tiempo para que estos cambios se propaguen; sin embargo, no se puede crear un registro A sin conocer la dirección IP asociada.
Por lo tanto, las acciones se realizarán en el siguiente orden:
1. Reservar una dirección IP pública en Yandex.Cloud.
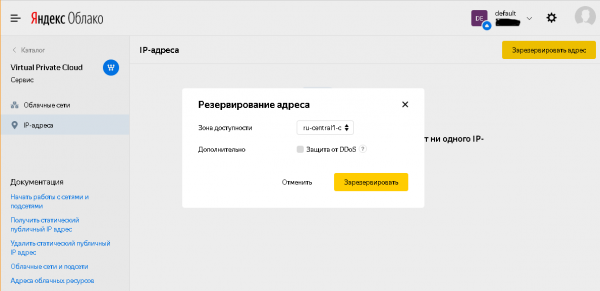
1.1 En la "Consola de Yandex.Cloud" (si es necesario, seleccionando un catálogo en "nubes disponibles"), acceder a la sección de Virtual Private Cloud, subsección de direcciones IP, y luego hacer clic en el botón "Reservar dirección", elegir la zona de disponibilidad preferida (o aceptar el valor sugerido; esta zona de disponibilidad debe utilizarse para todas las acciones descritas a continuación en Yandex.Cloud, si en los formularios correspondientes hay una opción para seleccionar la zona de disponibilidad), en el cuadro de diálogo que aparece, opcionalmente se puede seleccionar la opción "Protección contra DDoS", y hacer clic en el botón "Reservar" (ver también ).
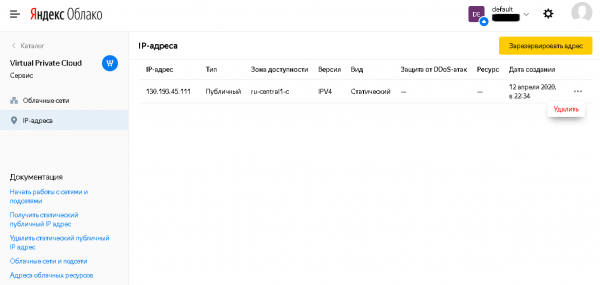
Después de cerrar el diálogo en la lista de direcciones IP, habrá una dirección IP estática asignada por el sistema disponible para copiar y utilizar en el siguiente paso.
1.2 En la zona DNS 'directa', crea un registro A para el servidor Zimbra, apuntando a la dirección IP asignada anteriormente, un registro A para el servidor TURN, apuntando a la misma dirección IP, y un registro MX para el dominio de correo electrónico gestionado. En nuestro ejemplo, estos serán mail.testmail.svzcloud.ru (servidor Zimbra), turn.testmail.svzcloud.ru (servidor TURN) y testmail.svzcloud.ru (dominio de correo) respectivamente.
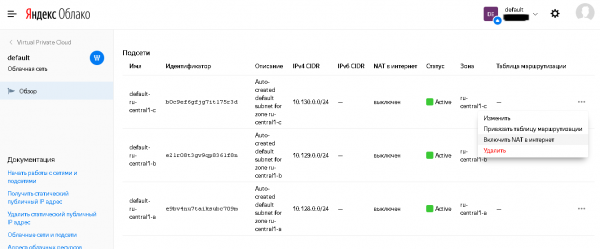
1.3 En Yandex.Cloud, en la zona de disponibilidad elegida para la subred que se utilizará para implementar máquinas virtuales, activa NAT en Internet.
Para ello, en la sección Virtual Private Cloud, en la subcategoría 'Redes en la nube', selecciona la red en la nube correspondiente (por defecto, solo está disponible la red default), elige la zona de disponibilidad correspondiente y en su configuración selecciona la opción 'Habilitar NAT en internet'.
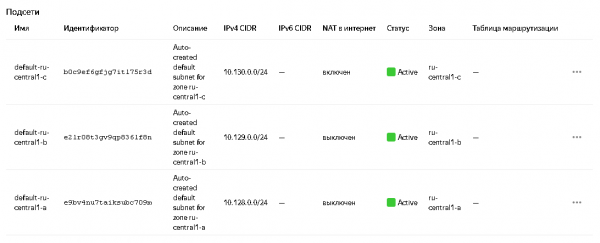
El estado cambiará en la lista de subredes:
Más detalles en la documentación: y .
2. Creación de máquinas virtuales
2.1. Creación de una máquina virtual para Zimbra
Secuencia de acciones:
2.1.1 En la 'Consola de Yandex.Cloud', ve a la sección Compute Cloud, en la subcategoría 'Máquinas virtuales', haz clic en el botón 'Crear VM' (más detalles sobre la creación de VM en ).
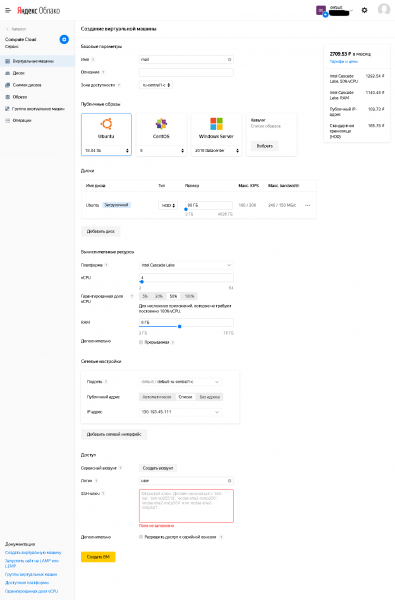
2.1.2 Allí es necesario especificar:
- Nombre: de forma aleatoria (de acuerdo con el formato compatible de Yandex.Cloud)
- Zona de disponibilidad: debe coincidir con la elegida anteriormente para la red virtual.
- En 'Imágenes públicas', selecciona Ubuntu 18.04 lts
- En discos, establece un disco de arranque de al menos 80GB. Para propósitos de prueba, es suficiente con el tipo HDD (y también para uso productivo siempre que algunos tipos de datos se trasladen a discos SSD). Si es necesario, se podrán agregar discos adicionales después de crear la VM.
En 'recursos computacionales', establece:
- vCPU: al menos 4.
- Parte garantizada de vCPU: durante la ejecución de las acciones descritas en el artículo, al menos el 50%; después de finalizar la instalación, si es necesario, se podrá reducir.
- RAM: se recomienda 8GB.
- Subred: selecciona la subred para la cual se habilitó NAT en Internet en etapa de preparación.
- Dirección pública: selecciona de la lista la dirección IP previamente utilizada para crear el registro A en DNS.
- Usuario: a tu discreción, pero diferente del usuario root y de las cuentas de usuario del sistema Linux.
- Es necesario establecer una clave SSH pública (abierta).
→
Ver también Apéndice 1. Creación de claves SSH en openssh y putty y conversión de claves del formato putty a openssh.
2.1.3 Al finalizar la configuración, haga clic en "Crear VM".
2.2. Creación de una máquina virtual para Zextras Docs
Secuencia de acciones:
2.2.1 En la 'Consola de Yandex.Cloud', ve a la sección Compute Cloud, en la subcategoría 'Máquinas virtuales', haz clic en el botón 'Crear VM' (más detalles sobre la creación de VM en ).
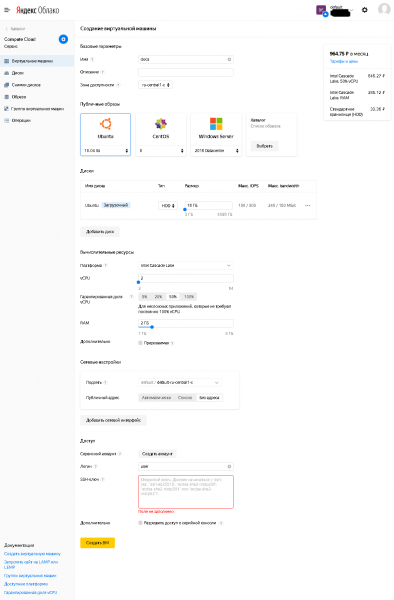
2.2.2 Allí es necesario especificar:
- Nombre: de forma aleatoria (de acuerdo con el formato compatible de Yandex.Cloud)
- Zona de disponibilidad: debe coincidir con la elegida anteriormente para la red virtual.
- En 'Imágenes públicas', selecciona Ubuntu 18.04 lts
- En discos, establece un disco de arranque de al menos 80GB. Para propósitos de prueba, es suficiente con el tipo HDD (y también para uso productivo siempre que algunos tipos de datos se trasladen a discos SSD). Si es necesario, se podrán agregar discos adicionales después de crear la VM.
En 'recursos computacionales', establece:
- vCPU: mínimo 2.
- Parte garantizada de vCPU: durante la ejecución de las acciones descritas en el artículo, al menos el 50%; después de finalizar la instalación, si es necesario, se podrá reducir.
- RAM: mínimo 2GB.
- Subred: selecciona la subred para la cual se habilitó NAT en Internet en etapa de preparación.
- Dirección pública: sin dirección (no se requiere acceso desde Internet a esta máquina, solo acceso saliente desde esta máquina a Internet, lo cual se logra con la opción "NAT a Internet" de la subred utilizada).
- Usuario: a tu discreción, pero diferente del usuario root y de las cuentas de usuario del sistema Linux.
- Es necesario establecer una clave SSH pública (abierta), puede ser la misma que para el servidor Zimbra, o puede generar un par de claves separado, ya que necesitará colocar la clave privada para el servidor Zextras Docs en el disco del servidor Zimbra.
Ver también Apéndice 1. Creación de claves SSH en openssh y putty y conversión de claves del formato putty a openssh.
2.2.3 Al finalizar la configuración, haga clic en "Crear VM".
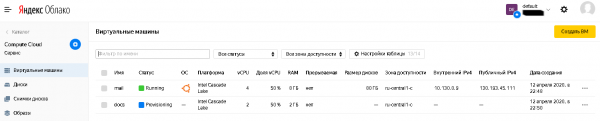
2.3 Las máquinas virtuales creadas estarán disponibles en la lista de máquinas virtuales, donde se muestra, entre otros, su estado y las direcciones IP utilizadas, tanto públicas como internas. La información sobre las direcciones IP será necesaria en los pasos posteriores de la instalación.
3. Preparar el servidor Zimbra para la instalación
3.1 Instalación de actualizaciones
Es necesario acceder al servidor Zimbra a través de su dirección IP pública mediante su cliente ssh preferido utilizando la clave privada (privada) ssh y el nombre de usuario asignado durante la creación de la máquina virtual.
Después de iniciar sesión, ejecute los comandos:
sudo apt update
sudo apt upgrade
(al ejecutar el último comando, responda “y” a la pregunta de si está seguro de instalar la lista de actualizaciones propuestas)
Después de instalar las actualizaciones, puede (pero no es obligatorio) ejecutar el comando:
sudo apt autoremoveY para finalizar el paso, ejecute el comando
sudo shutdown –r now3.2 Instalación adicional de aplicaciones
Es necesario instalar el cliente NTP para sincronizar la hora del sistema y la aplicación screen con el siguiente comando:
sudo apt install ntp screen(al ejecutar el último comando, responda “y” a la pregunta de si está seguro de instalar la lista de paquetes adjunta)
También puede instalar utilidades adicionales para la comodidad del administrador. Por ejemplo, Midnight Commander se puede instalar con el comando:
sudo apt install mc3.3. Cambio de la configuración del sistema
3.3.1 En el archivo /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg cambiar el valor del parámetro manage_etc_hosts c true en false.
Nota: el editor para modificar este archivo debe ejecutarse con privilegios de usuario root, por ejemplo, “sudo vi /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg” o, si se ha instalado el paquete mc, se puede utilizar el comando “sudo mcedit /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg»
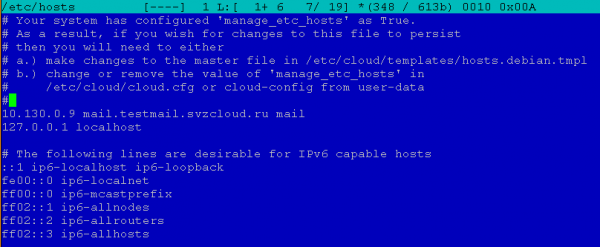
3.3.2 Editar /etc/hosts de la siguiente manera, reemplazando en la línea que define el FQDN del host, la dirección 127.0.0.1 por la dirección IP interna de este servidor, y el nombre completo en la zona .internal por el nombre público del servidor, indicado anteriormente en el registro A de la zona DNS, y modificando appropriadamente el nombre corto del host (si es diferente del nombre corto del host en el registro A del DNS público).
Por ejemplo, en nuestro caso, el archivo hosts tenía el siguiente aspecto:

Después de editarlo, asumió el siguiente aspecto:
Nota: el editor para modificar este archivo debe ejecutarse con privilegios de usuario root, por ejemplo, “sudo vi /etc/hosts” o, si se ha instalado el paquete mc, se puede utilizar el comando “sudo mcedit /etc/hosts»
3.4 Establecer la contraseña del usuario
Esto es necesario porque más adelante se configurará el firewall, y en caso de problemas con él, si el usuario tiene una contraseña, se podrá acceder a la máquina virtual usando la consola serial desde la consola web de Yandex.Cloud y deshabilitar el firewall y/o corregir el error. Al crear la máquina virtual, el usuario no tiene contraseña, y por lo tanto, el acceso es posible solo por SSH utilizando autenticación por clave.
Para establecer la contraseña, debe ejecutar el comando:
sudo passwdPor ejemplo, en nuestro caso, será el comando “sudo passwd user”.
4. Instalación de Zimbra y Zextras Suite
4.1. Descarga de los distribuidores de Zimbra y Zextras Suite
4.1.1 Descargar el distribuidor de Zimbra
Secuencia de acciones:
1) Ir al navegador en la URL y completar el formulario. Recibirá un correo electrónico con enlaces para descargar Zimbra para diferentes sistemas operativos.
2) Seleccionar la versión actual del distribuidor para Ubuntu 18.04 LTS y copiar el enlace
3) Descargar el distribuidor de Zimbra en el servidor Zimbra y descomprimirlo. Para ello, en la sesión ssh en el servidor zimbra, ejecutar los comandos
cd ~
mkdir zimbra
cd zimbra
wget
tar -zxf
(en nuestro ejemplo esto será “tar -zxf zcs-9.0.0_OSE_UBUNTU18_latest-zextras.tgz”)
4.1.2 Descarga del distribuidor de Zextras Suite
Secuencia de acciones:
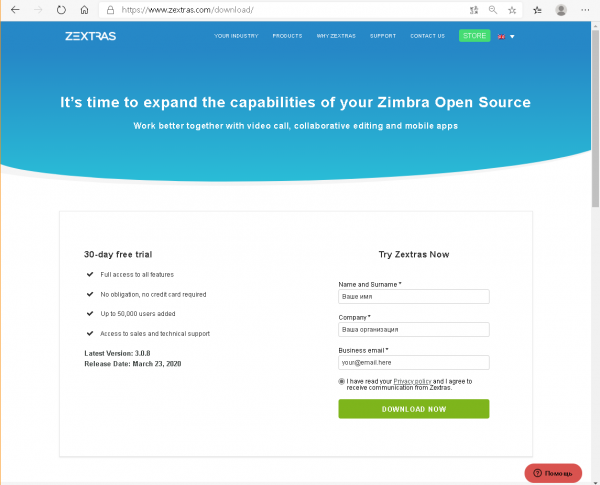
1) Ir al navegador en la URL
2) Completar el formulario ingresando los datos necesarios y presionar el botón “DESCARGAR AHORA”
3) Se abrirá la página de descarga
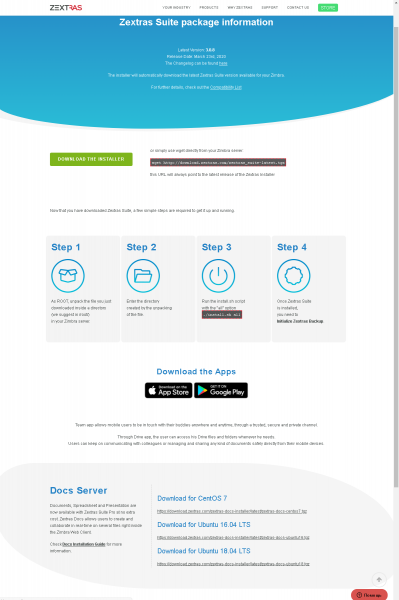
En ella hay dos URL que nos interesan: uno en la parte superior de la página para el propio Zextras Suite, que necesitaremos ahora, y otro en la parte inferior en el bloque Docs Server para Ubuntu 18.04 LTS, que necesitaremos más tarde para instalar Zextras Docs en la VM para Docs.
4) Descarga el paquete de Zextras Suite en el servidor Zimbra y descomprímelo. Para ello, en la sesión ssh en el servidor zimbra, ejecuta los comandos
cd ~
mkdir zimbra
cd zimbra
(si no se cambió el directorio actual en el paso anterior, los comandos anteriores no es necesario ejecutarlos)
wget http://download.zextras.com/zextras_suite-latest.tgz
tar –zxf zextras_suite-latest.tgz
4.2. Instalación de Zimbra
Secuencia de acciones
1) Accede al directorio en el que se descomprimieron los archivos en el paso 4.1.1 (puedes verlo con el comando ls, estando en el directorio ~/zimbra).
En nuestro ejemplo será:
cd ~/zimbra/zcs-9.0.0_OSE_UBUNTU18_latest-zextras/zimbra-installer2) Inicia la instalación de Zimbra con el comando
sudo ./install.sh3) Responde a las preguntas del instalador
A las preguntas del instalador se puede responder “y” (que corresponde a ‘sí’), “n” (que corresponde a ‘no’) o dejar la propuesta del instalador sin cambios (él ofrece opciones, mostrándolas entre corchetes, por ejemplo, “[Y]” o “[N]”).
¿Estás de acuerdo con los términos del acuerdo de licencia de software? – sí.
¿Usar el repositorio de paquetes de Zimbra? – por defecto (sí).
“¿Instalar zimbra-ldap?”, “¿Instalar zimbra-logger?”, “¿Instalar zimbra-mta?– por defecto (sí).
¿Instalar zimbra-dnscache? – no (el sistema operativo ya tiene su propio servidor DNS en caché, por lo que habrá un conflicto con este paquete debido a los puertos utilizados).
¿Instalar zimbra-snmp? – opcional, se puede dejar la opción por defecto (sí), se puede omitir este paquete. En nuestro ejemplo se dejó la opción por defecto.
“¿Instalar zimbra-store?”, “¿Instalar zimbra-apache?”, “¿Instalar zimbra-spell?”, “¿Instalar zimbra-memcached?”, “¿Instalar zimbra-proxy?– por defecto (sí).
¿Instalar zimbra-snmp? – no (el paquete no se soporta realmente y es funcionalmente reemplazado por Zextras Drive).
¿Instalar zimbra-imapd? – por defecto (no).
¿Instalar zimbra-chat? – no (funcionalmente reemplazado por Zextras Team).
Después de eso, el instalador preguntará si deseas continuar con la instalación.
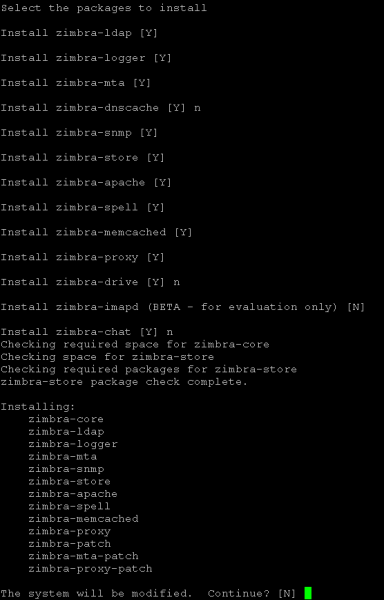
Respondemos ‘sí’ si se puede continuar, de lo contrario respondemos ‘no’ y tendremos la opción de cambiar las respuestas a las preguntas anteriores.
Después de aceptar continuar, el instalador realizará la instalación de paquetes.
4.) Responde a las preguntas del configurador inicial.
4.1) Dado que en nuestro ejemplo se diferencian el nombre DNS del servidor de correo (nombre del registro A) y el nombre del dominio de correo alojado (nombre del registro MX), el configurador muestra una advertencia y sugiere especificar el nombre del dominio de correo alojado. Aceptamos su sugerencia e introducimos el nombre del registro MX. En nuestro ejemplo, esto se ve de la siguiente manera:
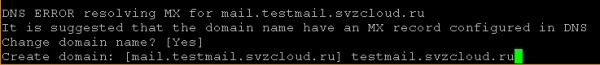
Nota: Es posible establecer un dominio de correo alojado diferente del nombre del servidor incluso si hay un registro MX con el mismo nombre para el nombre del servidor.
4.2) El configurador muestra el menú principal.
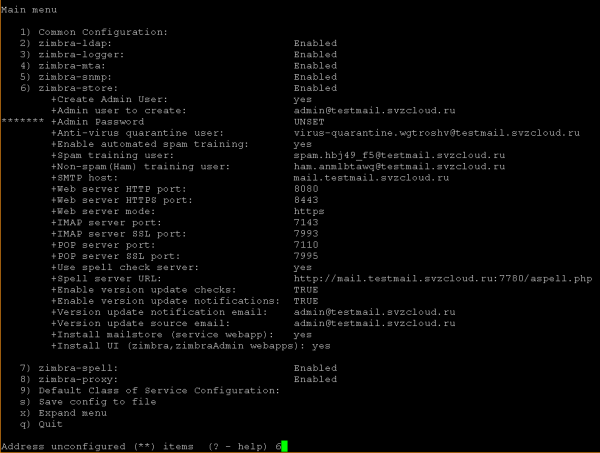
Necesitamos establecer la contraseña de administrador de Zimbra (opción de menú 6 en nuestro ejemplo), sin la cual no se puede continuar con la instalación, y cambiar la configuración de zimbra-proxy (opción de menú 8 en nuestro ejemplo; esta configuración se puede modificar también después de la instalación si es necesario).
4.3) Cambio de la configuración de zimbra-store
En el mensaje del configurador, introducimos el número de la opción de menú y pulsamos Enter. Accedemos al menú de configuración del almacenamiento:
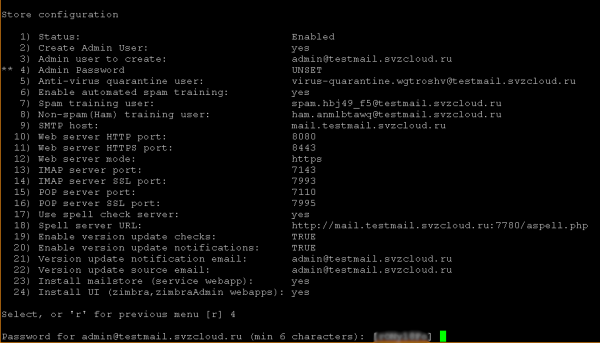
donde en el mensaje del configurador introducimos el número de la opción de menú Contraseña de administrador (en nuestro ejemplo 4), pulsamos Enter, tras lo cual el configurador ofrece una contraseña generada aleatoriamente, que se puede aceptar (recordándola) o introducir la propia. En ambos casos, al final se debe pulsar Enter, después de lo cual se desmarcará la espera para que el usuario introduzca información desde la opción 'Contraseña de administrador':
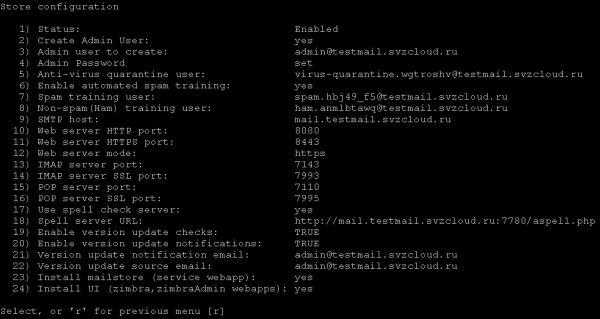
Regresamos al menú anterior (aceptamos la sugerencia del configurador).
4.4) Cambio de la configuración de zimbra-proxy
Siguiendo el mismo procedimiento que en el paso anterior, en el menú principal seleccionamos el número de la opción 'zimbra-proxy' y lo introducimos en el mensaje del configurador.
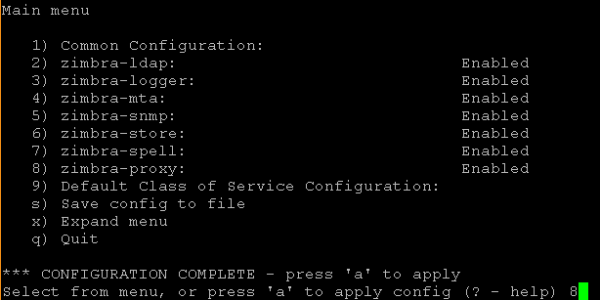
En el menú que aparece Configuración del proxy seleccionamos el número de la opción 'Modo del servidor proxy' y lo introducimos en el mensaje del configurador.
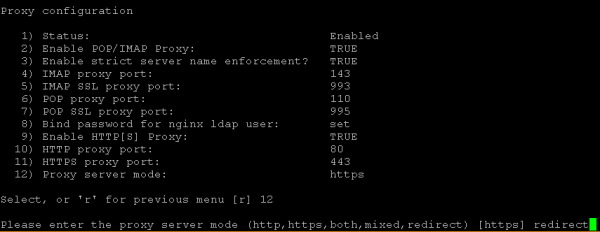
El configurador sugerirá elegir uno de los modos, introducimos en su mensaje 'redirect' y pulsamos Enter.
Después de lo cual regresamos al menú principal (aceptamos la sugerencia del configurador).
4.5) Iniciar configuración
Para iniciar la configuración, ingrese «a» en el aviso del configurador. Luego, preguntará si desea guardar la configuración ingresada en un archivo (que se puede utilizar para una reinstalación posterior); puede aceptar la propuesta predeterminada y, si se guarda, preguntará en qué archivo guardar la configuración (también puede aceptar la propuesta predeterminada o ingresar su propio nombre de archivo).
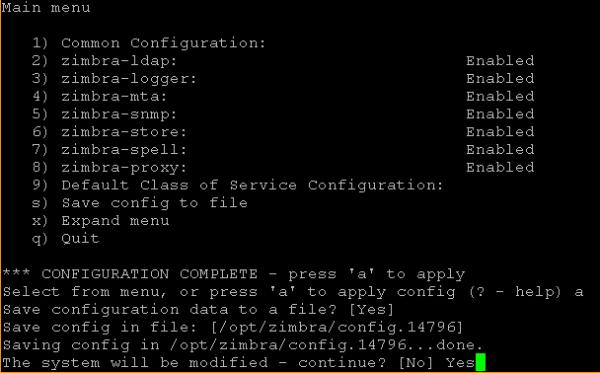
En esta etapa, aún puede rechazar continuar y realizar cambios en la configuración, aceptando la respuesta predeterminada a la pregunta «El sistema será modificado — ¿continuar?».
Para iniciar la instalación, debe responder “Sí” a esta pregunta, después de lo cual el configurador aplicará durante un tiempo las configuraciones ingresadas anteriormente.
4.6) Finalización de la instalación de Zimbra.
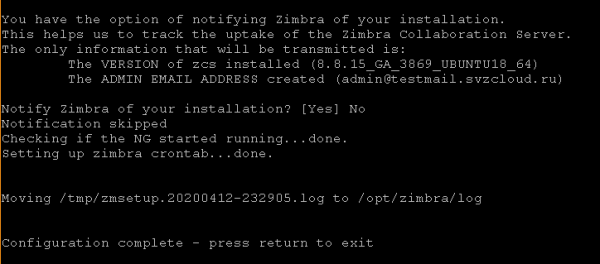
Antes de finalizar, el instalador preguntará si desea notificar a Zimbra sobre la instalación realizada. Puede aceptar la propuesta predeterminada o rechazarla (respondiendo “No”) la notificación.
Después de eso, el instalador continuará realizando operaciones finales durante un tiempo y mostrará una notificación sobre la finalización de la configuración del sistema con la propuesta de presionar cualquier tecla para salir del instalador.
4.3. Instalación de Zextras Suite.
Más información sobre la instalación de Zextras Suite en. .
Secuencia de acciones:
1) Vaya al directorio donde se descomprimieron los archivos en el paso 4.1.2 (puede verificarlo con el comando ls, estando en el directorio ~/zimbra).
En nuestro ejemplo será:
cd ~/zimbra/zextras_suite2) Inicie la instalación de Zextras Suite con el comando.
sudo ./install.sh all3) Responde a las preguntas del instalador
El principio de funcionamiento del instalador es similar al del instalador de Zimbra, a excepción de la ausencia de un configurador. Puede responder a las preguntas del instalador con “y” (que corresponde a «sí»), “n” (que corresponde a «no») o dejar la propuesta del instalador sin cambios (ofrece opciones, mostradas entre corchetes, por ejemplo, “[Y]” o “[N]”).
Para iniciar el proceso de instalación, debe responder en secuencia «sí» a las siguientes preguntas:
¿Estás de acuerdo con los términos del acuerdo de licencia de software?
¿Desea que Zextras Suite descargue, instale y actualice automáticamente la Biblioteca ZAL?
Después de eso, se mostrará una notificación con la propuesta de presionar Enter para continuar:
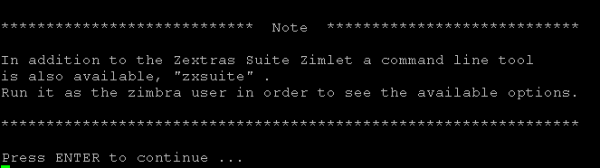
Después de presionar Enter, comenzará el proceso de instalación, a veces interrumpido por preguntas, a las cuales, sin embargo, respondemos aceptando las propuestas predeterminadas («sí»), a saber:
Ahora se instalará el núcleo de Zextras Suite. ¿Proceder?
¿Desea detener la Aplicación Web de Zimbra (bandeja de entrada)?
Ahora se instalará el Zextras Suite Zimlet. ¿Proceder?
Antes de comenzar la parte final de la instalación, se mostrará un aviso sobre la necesidad de configurar el filtro DOS, con la indicación de presionar Enter para continuar. Después de presionar Enter, comenzará la parte final de la instalación y se mostrará un aviso final al final, y el instalador se cerrará.
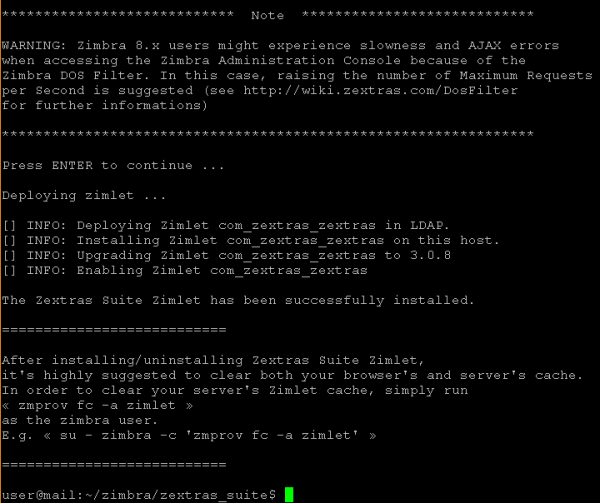
4.4. Ajuste inicial de la configuración y definición de los parámetros de configuración de LDAP
1) Todas las acciones posteriores se ejecutan como el usuario zimbra. Para esto, es necesario ejecutar el comando
sudo su - zimbra2) Modificamos la configuración del filtro DOS con el comando
zmprov mcf zimbraHttpDosFilterMaxRequestsPerSec 1503) Para instalar Zextras Docs, se necesitará información sobre algunos parámetros de configuración de Zimbra. Para esto se puede ejecutar el comando:
zmlocalconfig –s | grep ldapEn nuestro ejemplo, se mostrará la siguiente información:
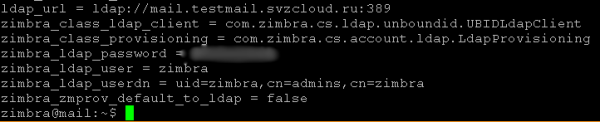
Para un uso posterior se necesitarán ldap_url, zimbra_ldap_password (y zimbra_ldap_userdn, aunque el instalador de Zextras Docs generalmente proporciona suposiciones correctas sobre el nombre de usuario LDAP).
4) Cierra la sesión como el usuario zimbra ejecutando el comando
logout
5. Preparar el servidor Docs para la instalación
5.1. Subir la clave privada SSH al servidor Zimbra e ingresar al servidor Docs
Es necesario colocar en el servidor Zimbra la clave privada del par de claves SSH, cuya clave pública se utilizó en el paso 2.2.2 p.2.2 al crear la máquina virtual Docs. Se puede cargar en el servidor por SSH (por ejemplo, a través de sftp) o pegarla a través del portapapeles (si lo permite el cliente SSH utilizado y su entorno de ejecución).
Suponemos que la clave privada se ha colocado en el archivo ~/.ssh/docs.key y que el usuario utilizado para ingresar al servidor Zimbra es su propietario (si la carga/creación de este archivo se realizó como este usuario, automáticamente se convirtió en su propietario).
Es necesario ejecutar una vez el comando:
chmod 600 ~/.ssh/docs.keyEn adelante, para ingresar al servidor Docs, es necesario seguir la siguiente secuencia de acciones:
1) Ingresar al servidor Zimbra
2) Ejecutar el comando
ssh -i ~/.ssh/docs.key user@Donde el valor se puede conocer en la 'Consola de Yandex.Cloud', por ejemplo, como se muestra en p.2.3.
5.2. Instalación de actualizaciones
Después de ingresar al servidor Docs, ejecutar los comandos de manera similar a los del servidor Zimbra:
sudo apt update
sudo apt upgrade
(al ejecutar el último comando, responda “y” a la pregunta de si está seguro de instalar la lista de actualizaciones propuestas)
Después de instalar las actualizaciones, puede (pero no es obligatorio) ejecutar el comando:
sudo apt autoremoveY para finalizar el paso, ejecute el comando
sudo shutdown –r now5.3. Instalación adicional de aplicaciones
Es necesario instalar un cliente NTP para sincronizar la hora del sistema y la aplicación screen, de manera similar a la acción para el servidor Zimbra, con el siguiente comando:
sudo apt install ntp screen(al ejecutar el último comando, responda “y” a la pregunta de si está seguro de instalar la lista de paquetes adjunta)
También puede instalar utilidades adicionales para la comodidad del administrador. Por ejemplo, Midnight Commander se puede instalar con el comando:
sudo apt install mc5.4. Cambio de la configuración del sistema
5.4.1. En el archivo /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg, así como para el servidor Zimbra, cambiar el valor del parámetro manage_etc_hosts de true a false.
Nota: el editor para modificar este archivo debe ejecutarse con privilegios de usuario root, por ejemplo, “sudo vi /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg” o, si se ha instalado el paquete mc, se puede utilizar el comando “sudo mcedit /etc/cloud/cloud.cfg.d/95-yandex-cloud.cfg»
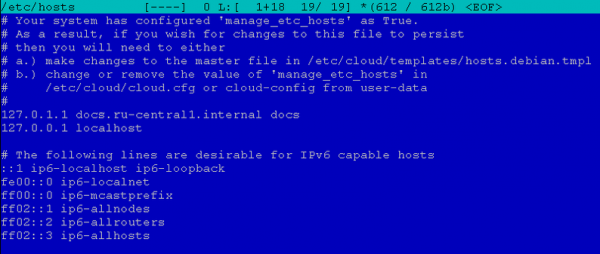
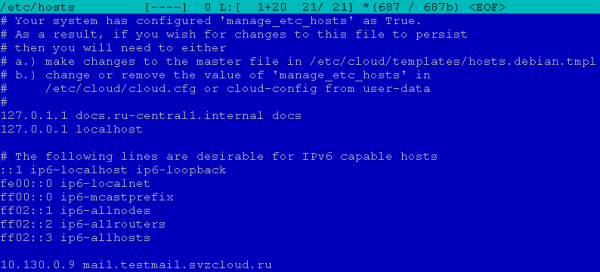
5.4.2. Editar /etc/hosts, añadiendo el FQDN público del servidor Zimbra, pero con la dirección IP interna asignada por Yandex.Cloud. Si hay un servidor DNS interno administrado que es utilizado por las máquinas virtuales (por ejemplo, en un entorno productivo) y que puede resolver el FQDN público del servidor Zimbra a la dirección IP interna al recibir una solicitud desde la red interna (para las solicitudes desde Internet, el FQDN del servidor Zimbra debe resolver a la dirección IP pública, y el servidor TURN debe resolver siempre a la dirección IP pública, incluso al ser consultado desde direcciones internas), esta operación no es necesaria.
Por ejemplo, en nuestro caso, el archivo hosts tenía el siguiente aspecto:
Después de editarlo, asumió el siguiente aspecto:
Nota: el editor para modificar este archivo debe ejecutarse con privilegios de usuario root, por ejemplo, “sudo vi /etc/hosts” o, si se ha instalado el paquete mc, se puede utilizar el comando “sudo mcedit /etc/hosts»
6. Instalación de Zextras Docs
6.1. Acceder al servidor Docs
El procedimiento para iniciar sesión en el servidor Docs se describe en el punto 5.1.
6.2. Descarga del distribuidor de Zextras Docs
Secuencia de acciones:
1) Desde la página de donde en el punto 4.1.2. se descargó el distribuidor de Zextras Suite (en el paso 3), copiar la URL para la versión Docs para Ubuntu 18.04 LTS (si no se copió anteriormente).
2) Descarga el paquete de Zextras Suite en el servidor Zimbra y descomprímelo. Para ello, en la sesión ssh en el servidor zimbra, ejecuta los comandos
cd ~
mkdir zimbra
cd zimbra
wget
(en nuestro caso se ejecuta el comando «wget »)
tar –zxf(en nuestro caso se ejecuta el comando «tar –zxf zextras-docs-ubuntu18.tgz»)
6.3. Instalación de Zextras Docs
Más información sobre la instalación y configuración de Zextras Docs se encuentra en. .
Secuencia de acciones:
1) Accede al directorio en el que se descomprimieron los archivos en el paso 4.1.1 (puedes verlo con el comando ls, estando en el directorio ~/zimbra).
En nuestro ejemplo será:
cd ~/zimbra/zextras-docs-installer2) Iniciar la instalación de Zextras Docs con el comando
sudo ./install.sh3) Responde a las preguntas del instalador
Para las preguntas del instalador se puede responder “y” (corresponde a «sí»), “n” (corresponde a «no») o dejar la opción del instalador sin cambios (ofrece opciones, mostrándolas entre corchetes, por ejemplo, “[Y]” o “[N]”).
El sistema se modificará, ¿desea continuar? – aceptamos la opción por defecto («sí»).
Después de esto comenzará la instalación de dependencias: el instalador mostrará qué paquetes desea instalar y pedirá confirmación para su instalación. En todos los casos, aceptamos las propuestas por defecto.
Por ejemplo, puede preguntar «python2.7 no encontrado. ¿Desea instalarlo?», «python-ldap no encontrado. ¿Desea instalarlo?» y así sucesivamente.
Después de la instalación de todos los paquetes necesarios, el instalador solicita consentimiento para la instalación de Zextras Docs:
¿Te gustaría instalar Zextras DOCS? – aceptamos la opción por defecto («sí»).
Después de esto, la instalación de los paquetes, es decir, Zextras Docs, transcurre un tiempo y se procede a las preguntas del configurador.
4) Respondemos a las preguntas del configurador
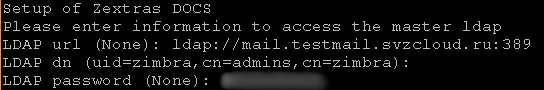
El configurador solicita los parámetros de configuración uno por uno; en respuesta se introducen los valores obtenidos en el paso 3 en el p.4.4. Ajuste inicial de la configuración y determinación de los parámetros de configuración LDAP.
En nuestro ejemplo, la configuración es la siguiente:
5) Finalización de la instalación de Zextras Docs
Después de responder a las preguntas del configurador, el instalador completa la configuración local de Docs y registra el servicio instalado en el servidor Zimbra principal, que se instaló previamente.
Para una instalación en un solo servidor, esto suele ser suficiente, pero en algunos casos (si los documentos no se abrirán en Docs en el cliente web en la pestaña Drive) puede ser necesario realizar una acción obligatoria para una instalación en múltiples servidores; en nuestro ejemplo, en el servidor principal de Zimbra será necesario ejecutar los comandos como usuario Zimbra. /opt/zimbra/libexec/zmproxyconfgen y zmproxyctl restart.
7. Configuración inicial de Zimbra y Zextra Suite (excepto Team)
7.1. Inicio de sesión inicial en la consola de administración
Acceder en el navegador a la URL: https://<FQDN_del_servidor_Zimbra>:7071
Si lo desea, puede acceder al cliente web a través de la URL: https://<FQDN_del_servidor_Zimbra>
Al iniciar sesión, los navegadores muestran una advertencia sobre una conexión no segura debido a la imposibilidad de verificar el certificado. Es necesario confirmar al navegador que se acepta continuar al sitio a pesar de esta advertencia. Esto se debe a que después de la instalación se utiliza un certificado X.509 autofirmado para conexiones TLS, el cual posteriormente puede (en uso productivo, debe) ser reemplazado por un certificado comercial u otro certificado reconocido por los navegadores utilizados.
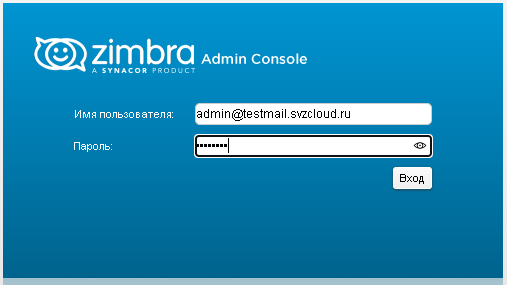
En el formulario de autenticación, introduzca el nombre de usuario en el formato admin@<su_dominio_de_correo_servicio> y la contraseña del administrador de Zimbra, establecida al instalar el servidor Zimbra en el paso 4.3 en el p.4.2.
En nuestro ejemplo, esto se ve de la siguiente manera:
Consola de administración:
Cliente web:
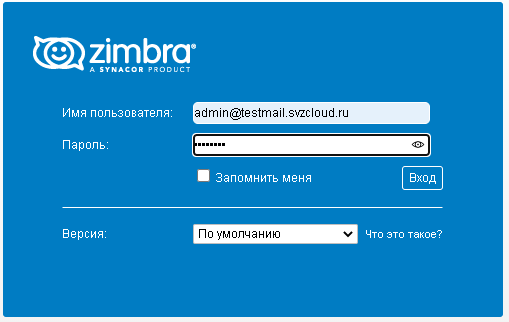
Nota 1. Si no se especifica el dominio de correo electrónico gestionado al acceder a la consola de administrador o al cliente web, los usuarios se autenticarán en el dominio de correo electrónico creado durante la instalación del servidor Zimbra. Tras la instalación, este es el único dominio de correo electrónico gestionado existente en este servidor, pero durante la operación del sistema pueden añadirse dominios de correo electrónico adicionales, por lo que es importante especificar el dominio en el nombre de usuario.
Nota 2. Al acceder al cliente web, el navegador puede solicitar permiso para mostrar notificaciones del sitio. Es necesario dar consentimiento para recibir notificaciones de este sitio.
Nota 3. Después de acceder a la consola de administrador, puede aparecer un aviso sobre la existencia de mensajes para el administrador, generalmente un recordatorio sobre la necesidad de configurar Zextras Backup y/o la necesidad de adquirir una licencia de Zextras antes de que expire la licencia de prueba establecida por defecto. Estas acciones se pueden realizar más tarde, por lo que los mensajes existentes en el momento del acceso pueden ignorarse y/o marcarse como leídos en el menú Zextras: Notificación de Zextras.
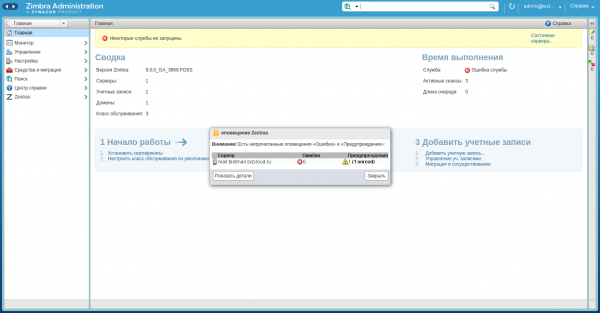
Nota 4. Es especialmente importante señalar que en el monitor del estado del servidor, el estado del servicio Docs aparece como "no disponible" incluso si Docs funciona correctamente en el cliente web:
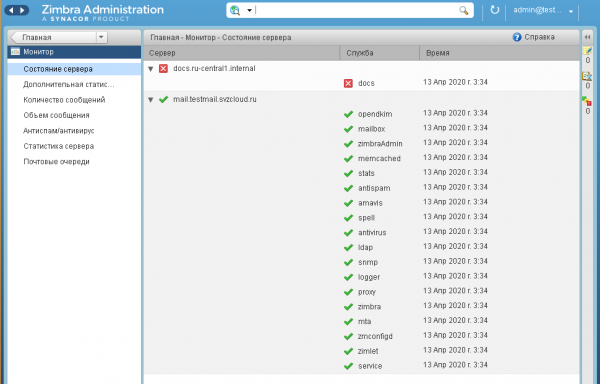
Esta es una característica de la versión de prueba y solo puede solucionarse después de adquirir una licencia y contactar con el servicio de soporte.
7.2. Despliegue de componentes de Zextras Suite
En el menú Zextras: Core, es necesario hacer clic en el botón "Desplegar" para todas las zimlets que se pretenden utilizar.
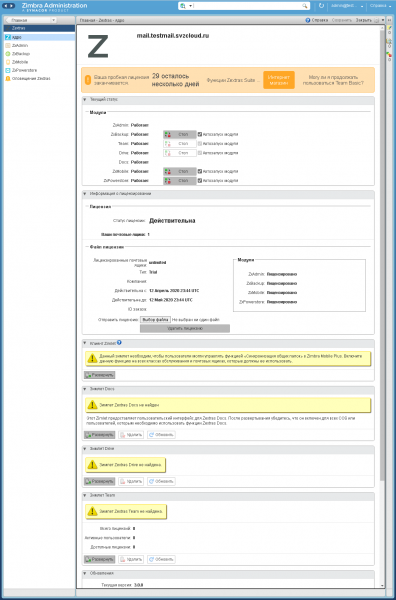
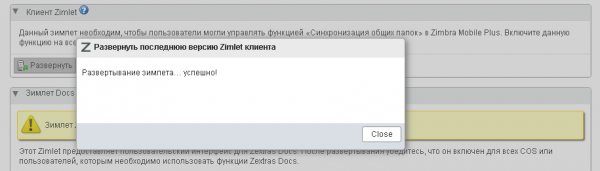
Al desplegar los zimlets, se muestra un diálogo con el resultado de la operación del siguiente tipo:
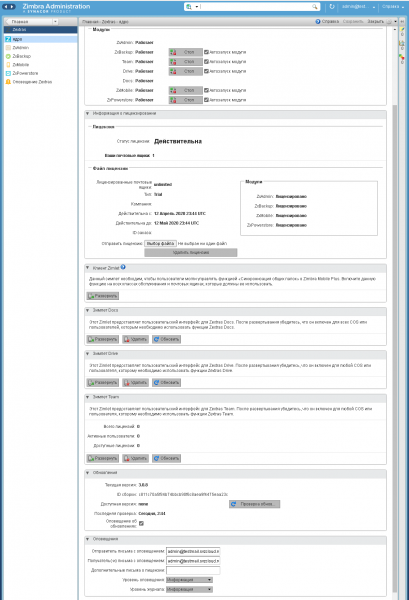
En nuestro ejemplo, se realiza el despliegue de todos los zimlets de Zextras Suite, después de lo cual el formulario Zextras: Core tendrá el siguiente aspecto:
7.3. Cambio de la configuración de acceso
7.3.1. Cambio de la configuración global
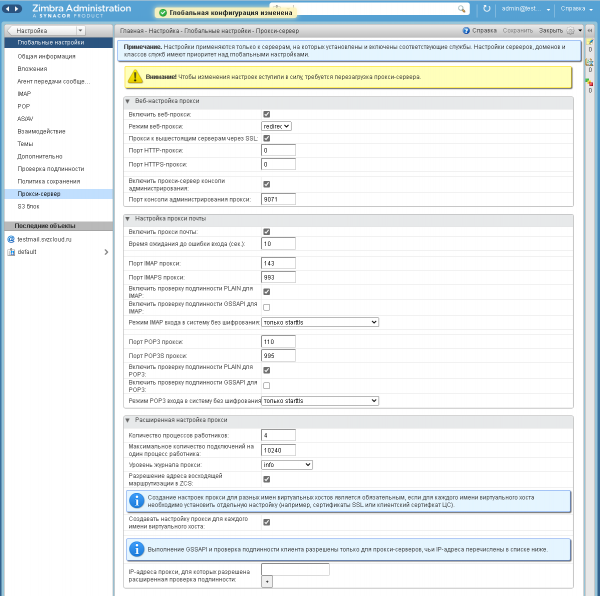
En el menú Configuración: Configuración global, submenú Servidor proxy, cambie los siguientes parámetros:
Modo de proxy web: redirigir
Habilitar el servidor proxy de la consola de administración: marque la casilla.
Después de lo cual, en la parte superior derecha del formulario, haga clic en "Guardar".
En nuestro ejemplo, después de los cambios, el formulario tiene el siguiente aspecto:
7.3.2. Cambios en la configuración del servidor principal de Zimbra
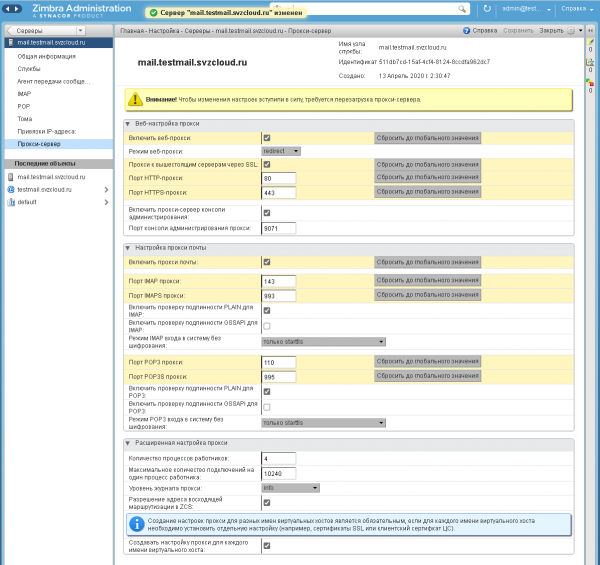
En el menú Configuración: Servidores: , en el submenú Proxy, cambie los siguientes parámetros:
Modo de proxy web: haga clic en el botón "Restablecer a valor predeterminado" (el valor en sí no cambiará, ya que se estableció durante la instalación). Habilitar el servidor proxy de la consola de administración: asegúrese de que la casilla esté marcada (el valor predeterminado debería haberse aplicado, si no se aplicó, puede hacer clic en el botón "Restablecer a valor predeterminado" y/o configurarlo manualmente). Luego, en la parte superior derecha del formulario, haga clic en "Guardar".
En nuestro ejemplo, después de los cambios, el formulario tiene el siguiente aspecto:
Nota: (puede ser necesario reiniciar si no se puede acceder a este puerto)
7.4. Nuevo acceso a la consola de administración
Acceda a la consola de administración en el navegador a través de la URL: https://:9071
Utilice esta URL para acceder en el futuro
Nota: para la instalación en un solo servidor, generalmente es suficiente con el cambio realizado en el paso anterior, pero en algunos casos (si al acceder por la URL indicada no se muestra la página del servidor) puede ser necesario realizar una acción que es obligatoria para la instalación en múltiples servidores; en nuestro ejemplo, en el servidor principal de Zimbra, será necesario ejecutar comandos como usuario Zimbra /opt/zimbra/libexec/zmproxyconfgen y zmproxyctl restart.
7.5. Edición del COS predeterminado
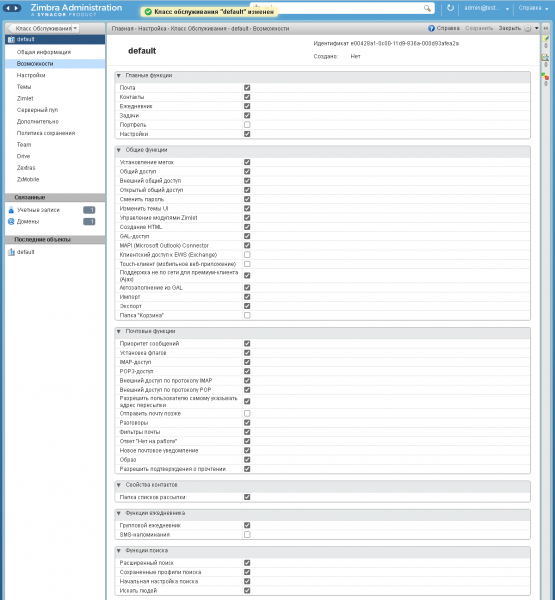
En el menú Configuración: Clase de servicio, seleccione el COS llamado "default".
En el submenú "Capacidades", desmarque la casilla para la función "Carpeta compartida", luego en la parte superior derecha del formulario haga clic en "Guardar".
En nuestro ejemplo, después de la configuración, el formulario tiene el siguiente aspecto:
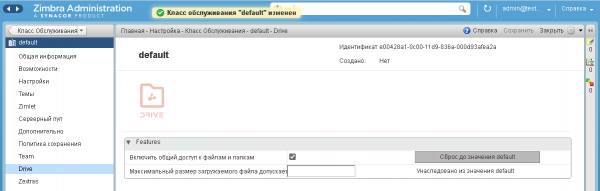
También se recomienda en el submenú Drive marcar la casilla para la opción "Habilitar el acceso compartido a archivos y carpetas", luego en la parte superior derecha del formulario haga clic en "Guardar".
En nuestro ejemplo, después de la configuración, el formulario tiene el siguiente aspecto:
En el entorno de prueba, en esta misma clase de servicio se pueden habilitar las funciones de Team Pro, para lo cual en el submenú Team marque la casilla con el mismo nombre, después de lo cual el formulario de configuración tendrá el siguiente aspecto:
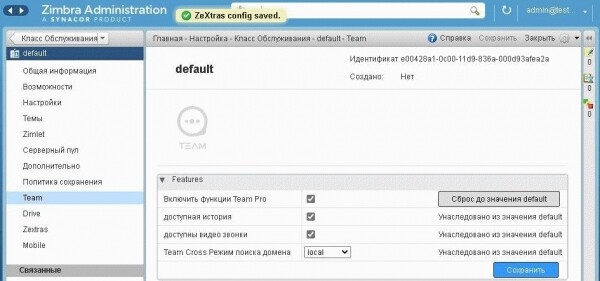
Con las funciones de Team Pro deshabilitadas, los usuarios sólo tendrán acceso a las funciones de Team Basic.
Le informamos que Zextras Team Pro se licencia independientemente de Zextras Suite, lo que permite adquirirlo para un menor número de buzones que Zextras Suite; las funciones de Team Basic están incluidas en la licencia de Zextras Suite. Por lo tanto, al utilizarse en un entorno productivo, puede ser necesario crear una clase de servicio separada para los usuarios de Team Pro, donde se incluirán las funciones correspondientes.
7.6. Configuración del firewall
Necesario para el servidor principal de Zimbra:
a) Permitir el acceso desde Internet a los puertos ssh, http/https, imap/imaps, pop3/pop3s, smtp (puerto principal y puertos adicionales para el uso por clientes de correo) y al puerto de la consola de administración.
b) Permitir todas las conexiones desde la red interna (para la cual en el paso 1.3 en el punto 1 se habilitó NAT hacia Internet).
No se requiere configurar el firewall para el servidor Zextras Docs, ya que no hay acceso desde Internet.
Para ello, es necesario realizar la siguiente secuencia de acciones:
1) Acceder a la consola de texto del servidor principal de Zimbra. Al ingresar por SSH, se debe ejecutar el comando “screen” para evitar la interrupción de la ejecución de comandos en caso de pérdida temporal de conexión con el servidor debido a cambios en la configuración del firewall.
2) Ejecutar los comandos
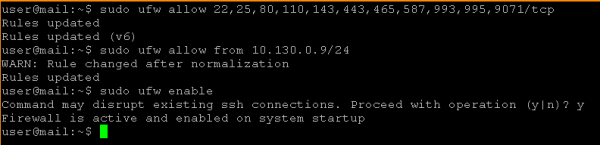
sudo ufw allow 22,25,80,110,143,443,465,587,993,995,9071/tcp
sudo ufw allow from /
sudo ufw enable
En nuestro ejemplo, esto se ve de la siguiente manera:
7.7. Verificación de acceso al cliente web y a la consola de administración
Para controlar la operatividad del firewall, se puede acceder en el navegador mediante las siguientes URL
Consola de administración: https://:9071
Cliente web: http:// (se redirigirá automáticamente a https://)
En este caso, a través de la URL alternativa https://:7071, la consola de administración no debería abrirse.
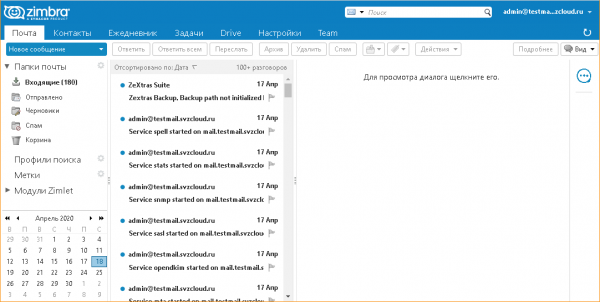
El cliente web en nuestro ejemplo se ve de la siguiente manera:
Nota. Al iniciar sesión en el cliente web, el navegador puede solicitar permiso para mostrar notificaciones del sitio. Se debe aceptar recibir notificaciones de este sitio.
8. Asegurar el funcionamiento de conferencias de audio y vídeo en Zextras Team
8.1. Información General
No es necesario realizar las acciones descritas a continuación si todos los clientes de Zextras Team interactúan entre sí sin utilizar NAT (siendo posible la interacción con el propio servidor Zimbra utilizando NAT, es decir, es importante que no haya NAT precisamente entre los clientes), o si solo se utiliza un mensajero de texto.
Para garantizar la interacción de los clientes en modo de conferencia de audio y video:
a) Es necesario instalar o utilizar un servidor TURN existente.
b) Dado que el servidor TURN generalmente también tiene funcionalidad de servidor STUN, se recomienda usarlo también en esta capacidad (como alternativa, se pueden utilizar servidores STUN públicos, pero generalmente la funcionalidad de STUN por sí sola no es suficiente).
En un entorno productivo, debido a la posible alta carga, se recomienda trasladar el servidor TURN a una máquina virtual separada. Para pruebas y/o cargas menores, el servidor TURN puede combinarse con el servidor principal de Zimbra.
En nuestro ejemplo, se considera la instalación del servidor TURN en el servidor principal de Zimbra. La instalación de TURN en un servidor separado es similar, con la diferencia de que los pasos relacionados con la instalación y configuración del software TURN se ejecutan en el servidor TURN, mientras que los pasos para configurar el servidor Zimbra para usar este servidor se ejecutan en el servidor principal de Zimbra.
8.2. Instalación del servidor TURN
Primero, accediendo por SSH al servidor principal de Zimbra, ejecute el comando
sudo apt install resiprocate-turn-server8.3. Configuración del servidor TURN
Nota. El editor para modificar todos los archivos de configuración mencionados a continuación debe ejecutarse con privilegios de usuario root, por ejemplo, “sudo vi /etc/reTurn/reTurnServer.config” o, si se ha instalado el paquete mc, se puede utilizar el comando “sudo mcedit /etc/reTurn/reTurnServer.config»
Creación simplificada de usuarios
Para simplificar la creación y depuración de la conexión de prueba al servidor TURN, desactivaremos el uso de contraseñas hash en la base de datos de usuarios del servidor TURN. En un entorno productivo, se recomienda utilizar contraseñas hash; en este caso, la generación de los hashes de las contraseñas debe realizarse de acuerdo con las instrucciones contenidas en los archivos /etc/reTurn/reTurnServer.config y /etc/reTurn/users.txt.
Secuencia de acciones:
1) Editar el archivo /etc/reTurn/reTurnServer.config
Cambiar el valor del parámetro "UserDatabaseHashedPasswords" de "true" a "false".
2) Editar el archivo /etc/reTurn/users.txt
Configurar un nombre de usuario, contraseña, realm (opcional, no utilizado al configurar la conexión Zimbra) y establecer el estado de la cuenta como “AUTHORIZED”.
En nuestro ejemplo, el archivo inicialmente tenía el siguiente aspecto:
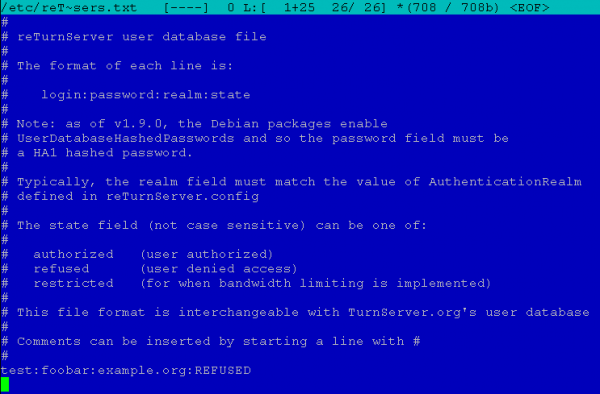
Después de la edición, se veía así:
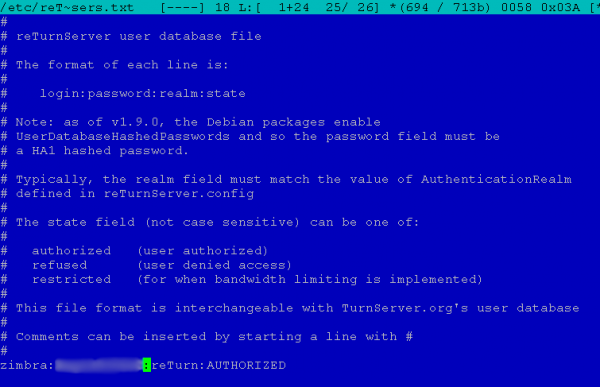
3) Aplicación de la configuración
Ejecutar el comando
sudo systemctl restart resiprocate-turn-server8.4. Configuración del firewall para el servidor TURN
En esta etapa se establecen reglas adicionales del firewall necesarias para el funcionamiento del servidor TURN. Es necesario permitir el acceso al puerto principal, donde el servidor recibe solicitudes, y al rango dinámico de puertos que utiliza el servidor para organizar flujos de medios.
Los puertos se indican en el archivo /etc/reTurn/reTurnServer.config, en nuestro caso son:
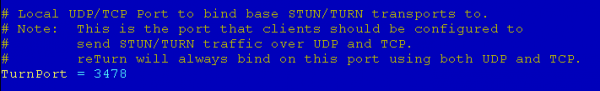
y
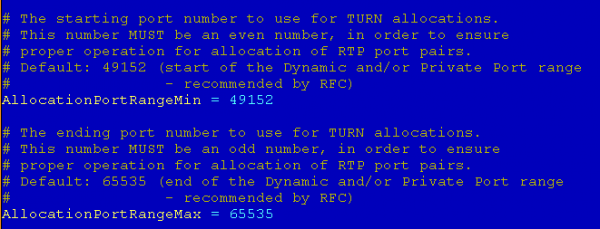
Para establecer las reglas del firewall, es necesario ejecutar los comandos
sudo ufw allow 3478,49152:65535/udp
sudo ufw allow 3478,49152:65535/tcp
8.5. Configuración del uso del servidor TURN en Zimbra
Para la configuración se utiliza el FQDN del servidor TURN, creado en el paso 1.2 p.1, que debe resolverse por los servidores DNS como la misma dirección IP pública tanto para solicitudes de Internet como para solicitudes de direcciones internas.
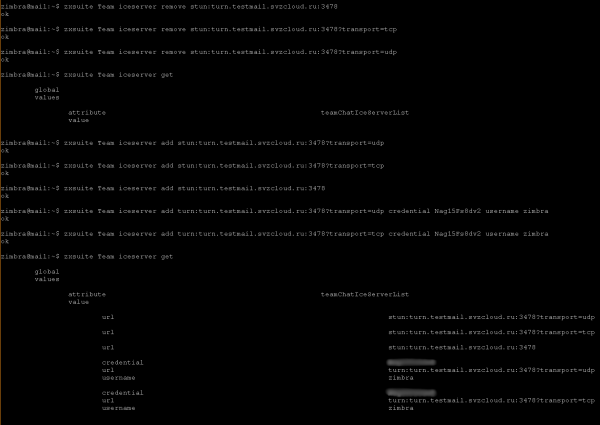
Ver la configuración actual de la conexión ‘zxsuite team iceServer get’, ejecutada desde el usuario zimbra.
Para más información sobre la configuración del uso del servidor TURN, consulte la sección ‘Instalación de Zextras Team para usar el servidor TURN’ en .
Para la configuración, es necesario ejecutar los siguientes comandos en el servidor Zimbra:
sudo su - zimbra
zxsuite team iceServer add stun:<FQDN de su servidor TURN>:3478?transport=udp
zxsuite team iceServer add turn:<FQDN de su servidor TURN>:3478?transport=udp credential <contraseña> username <nombre de usuario>
zxsuite team iceServer add stun:<FQDN de su servidor TURN>:3478?transport=tcp
zxsuite team iceServer add turn:<FQDN de su servidor TURN>:3478?transport=tcp credential <contraseña> username <nombre de usuario>
zxsuite team iceServer add stun:<FQDN de su servidor TURN>:3478
logout
Los valores de <nombre de usuario> y <contraseña> son los establecidos en el paso 2 en p.8.3.
En nuestro ejemplo, esto se ve de la siguiente manera:
9. Permitir la transmisión de correo a través del protocolo SMTP
De acuerdo con , en Yandex.Cloud siempre se bloquea el tráfico saliente en el puerto TCP 25 hacia Internet y hacia las máquinas virtuales Yandex Compute Cloud, al acceder a través de la dirección IP pública. Esto no impedirá probar la recepción de correo en el dominio de correo tratado, enviado desde otro servidor de correo, pero impedirá enviar correo fuera del servidor Zimbra.
La documentación indica que Yandex.Cloud puede abrir el puerto TCP 25 a solicitud del soporte, si cumples con , y se reserva el derecho de bloquear nuevamente el puerto en caso de violación de las reglas. Para abrir el puerto, es necesario contactar al servicio de soporte de Yandex.Cloud.
Aplicación
Creación de claves SSH en OpenSSH y Putty y conversión de claves del formato Putty a OpenSSH
1. Creación de pares de claves para SSH
En Windows usando Putty: ejecutar el comando puttygen.exe y presionar el botón “Generar”
En Linux: ejecutar el comando
ssh-keygen2. Conversión de claves del formato Putty a OpenSSH
En Windows:
Secuencia de acciones:
- Ejecutar el programa puttygen.exe.
- Cargar la clave privada en formato ppk, para lo cual utilizar el menú File → Load private key.
- Introducir el código (passphrase), si se requiere para esta clave.
- La clave pública en formato OpenSSH se muestra en puttygen con la etiqueta «Public key for pasting into OpenSSH authorized_keys file field»
- Para exportar la clave privada a formato OpenSSH, seleccionar en el menú principal Conversions → Export OpenSSH key
- Guardar la clave privada en un nuevo archivo.
En Linux
1. Instalar el paquete de herramientas PuTTY:
en Ubuntu:
sudo apt-get install putty-toolsen distribuciones similares a Debian:
apt-get install putty-toolsen distribuciones basadas en RPM usando yum (CentOS y otras):
yum install putty2. Para convertir la clave privada, ejecutar el comando:
puttygen -O private-openssh -o3. Para generar la clave pública (si es necesario):
puttygen -O public-openssh -oResultado
Después de la instalación de acuerdo a las recomendaciones, el usuario obtiene un servidor de correo Zimbra configurado en la infraestructura de Yandex.Cloud con la extensión Zextras para la comunicación empresarial y la colaboración en documentos. La configuración se realiza con ciertas limitaciones para el entorno de prueba, pero no es complicado trasladar la instalación al modo productivo y agregar opciones para usar el almacenamiento de objetos de Yandex.Cloud y otras. Para preguntas sobre el despliegue y uso de la solución, comuníquese con el socio de Zextras — o con los representantes .
Para cualquier pregunta relacionada con Zextras Suite, puede ponerse en contacto con la representante de la empresa "Zextras" Ekaterina Triandafiliidi al correo electrónico katerina@zextras.com
Fuente: habr.com
