

Fuente: Acunetix
Red Teaming (ataque de «equipo rojo») es una simulación integral de ataques reales con el fin de evaluar la ciberseguridad de los sistemas. Un «equipo rojo» es un grupo (especialistas que realizan pruebas de penetración en sistemas). Pueden ser contratados externamente o ser empleados de su organización, pero en todos los casos su papel es el mismo: simular las acciones de los atacantes e intentar infiltrarse en su sistema.
Junto con los «equipos rojos», también existen otros en ciberseguridad. Por ejemplo, el «equipo azul» (Blue Team) trabaja junto al rojo, pero su actividad se centra en aumentar la seguridad de la infraestructura del sistema desde adentro. El «equipo púrpura» (Purple Team) actúa como un enlace, ayudando a los otros dos equipos a desarrollar estrategias de ataque y medidas de defensa. Sin embargo, el red teaming sigue siendo uno de los métodos de gestión de ciberseguridad menos comprendidos, y muchas organizaciones aún son reacias a adoptar esta práctica.
En este artículo, explicaremos en detalle qué implica el concepto de Red Teaming y cómo la implementación de prácticas de simulación integral de ataques reales puede ayudar a mejorar la seguridad de su organización. El objetivo del artículo es mostrar cómo este método puede aumentar significativamente la seguridad de sus sistemas de información.
Red Teaming: reseña
Aunque hoy en día los «equipos rojos» y «azules» se asocian principalmente con el ámbito de la tecnología de la información y la ciberseguridad, estos términos fueron concebidos por los militares. De hecho, fue en el ejército donde escuché por primera vez sobre ellos. Trabajar como analista de ciberseguridad en los años 80 era muy diferente a hoy: el acceso a sistemas informáticos encriptados era mucho más limitado que ahora.
En otros aspectos, mi primera experiencia en juegos militares — modelización, simulación y organización de interacción — fue muy similar al proceso actual de simulación integral de ataques, que se ha generalizado en la ciberseguridad. Al igual que hoy, se prestó una enorme atención al uso de métodos de ingeniería social para convencer a los empleados de proporcionar al 'enemigo' acceso no autorizado a los sistemas militares. Por lo tanto, aunque los métodos técnicos de simulación de ataques han avanzado significativamente desde la década de 1980, cabe señalar que muchas de las herramientas básicas del enfoque competitivo, especialmente las técnicas de ingeniería social, son en gran medida independientes de la plataforma.
El valor principal de la simulación integral de ataques reales también no ha cambiado desde los años 80. Al simular un ataque a sus sistemas, es más fácil detectar vulnerabilidades y comprender cómo pueden ser aprovechadas. Y aunque antes el red teaming era utilizado principalmente por 'hackers éticos' y especialistas en ciberseguridad que buscaban vulnerabilidades a través de pruebas de penetración, ahora este método tiene una aplicación más amplia en el ámbito de la ciberseguridad y los negocios.
La clave del red teaming es entender que, en realidad, no puede obtener una idea de la seguridad de sus sistemas hasta que sean atacados. Y en lugar de arriesgarse a un ataque por parte de verdaderos delincuentes, es mucho más seguro simular dicho ataque con la ayuda de un 'equipo rojo'.
Red Teaming: escenarios de uso
Una forma sencilla de entender los fundamentos del red teaming es observar algunos ejemplos. Aquí hay dos de ellos:
- Escenario 1. Imagine que se lleva a cabo una prueba de penetración en un sitio de atención al cliente, y la revisión resulta exitosa. Aparentemente, esto sugiere que todo está bien. Sin embargo, más tarde, como resultado de una simulación integral de ataque, el 'equipo rojo' descubre que, aunque la aplicación de atención al cliente está en orden, la función de chat de terceros no puede identificar correctamente a las personas, lo que permite engañar a los representantes de servicio al cliente para que cambien la dirección de correo electrónico en la cuenta (lo que permite que una nueva persona, un delincuente, tenga acceso).
- Escenario 2. Como resultado de la realización de una prueba de penetración, se descubrió que todos los medios de control de VPN y acceso remoto están protegidos. Sin embargo, luego un miembro del "equipo rojo" pasa sin problemas por el mostrador de recepción y se lleva la computadora portátil de uno de los empleados.
En ambos casos mencionados anteriormente, el "equipo rojo" verifica no solo la confiabilidad de cada sistema por separado, sino también la totalidad del sistema en su conjunto para detectar vulnerabilidades.
¿Quién necesita una simulación de ataques integral?
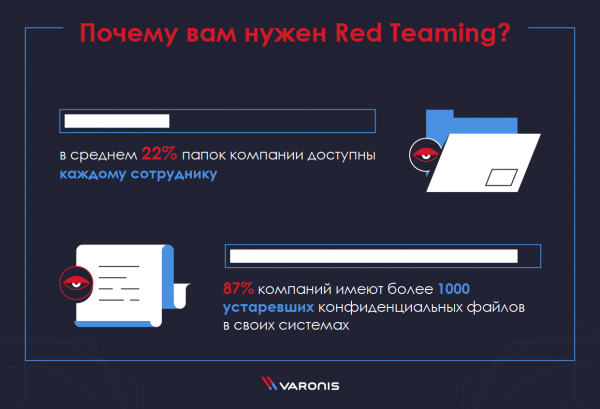
En pocas palabras, prácticamente cualquier empresa puede beneficiarse del red teaming. Como se muestra , un alarmante número de organizaciones vive con la falsa creencia de que tienen control total sobre sus datos. Descubrimos, por ejemplo, que, en promedio, el 22% de las carpetas de una empresa son accesibles para cada empleado, y que el 87% de las empresas tienen más de 1000 archivos confidenciales obsoletos en sus sistemas.
Si su empresa no opera en el ámbito tecnológico, puede parecer que el red teaming no le ofrecerá muchos beneficios. Pero no es así. La ciberseguridad no es solo proteger información confidencial.
Los delincuentes intentan apoderarse de tecnologías independientemente del sector de la empresa. Por ejemplo, pueden buscar acceder a su red para ocultar sus acciones de apoderamiento de otro sistema o red en otra parte del mundo. En este tipo de ataque, los datos no son el objetivo para ellos. Quieren infectar específicamente sus computadoras con malware para convertir su sistema en un grupo de botnets.
Para las pequeñas empresas puede ser difícil encontrar recursos para llevar a cabo el red teaming. En este caso, tiene sentido delegar este proceso a un contratista externo.
Red Teaming: recomendaciones
El momento óptimo para realizar red teaming y su frecuencia dependen de en qué sector trabaje y del desarrollo de sus medios de ciberseguridad.
En particular, debe automatizar acciones como la investigación de activos y el análisis de vulnerabilidades. Su organización también debe combinar tecnologías automatizadas con control humano, realizando regularmente pruebas de penetración completas.
Después de completar varios ciclos de pruebas de penetración y búsqueda de vulnerabilidades, puede comenzar con una simulación integral de un ataque real. En esta etapa, el red teaming le será de gran utilidad. Sin embargo, intentar llevarlo a cabo antes de establecer las bases de la ciberseguridad no dará frutos significativos.
El equipo de 'hackers éticos' probablemente podrá comprometer un sistema desprevenido tan rápida y fácilmente que obtendrá muy poca información para tomar medidas adicionales. Para lograr un efecto real, la información obtenida por el 'equipo rojo' debe ser comparada con pruebas de penetración y evaluaciones de vulnerabilidad anteriores.
¿Qué es una prueba de penetración?
La simulación integral de un ataque real (Red Teaming) se confunde a menudo con , pero estos dos métodos son un poco diferentes. Más precisamente, las pruebas de penetración son solo uno de los métodos de red teaming.
El rol del pentester . El trabajo de los pentesters se divide en cuatro etapas principales: planificación, recopilación de información, ataque e informes. Como puede ver, los pentesters hacen más que simplemente buscar vulnerabilidades de software. Intentan ponerse en el lugar de los hackers y, una vez que acceden a su sistema, comienza su verdadero trabajo.
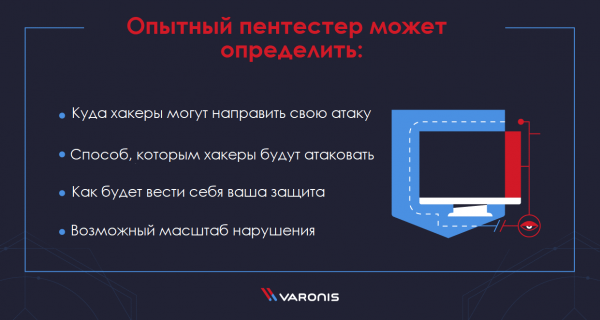
Identifican vulnerabilidades y luego realizan nuevos ataques basándose en la información obtenida, moviéndose por la jerarquía de carpetas. Esta es la diferencia entre los especialistas que realizan pruebas de penetración y aquellos que son contratados solo para buscar vulnerabilidades, utilizando software de escaneo de puertos o detección de virus. Un pentester experimentado puede determinar:
- hacia dónde pueden dirigir su ataque los hackers;
- la forma en que atacarán los hackers;
- cómo se comportará su defensa;
- la posible magnitud de la violación.
Las pruebas de penetración están destinadas a identificar fallos a nivel de aplicaciones y redes, así como oportunidades para superar barreras de seguridad físicas. Si bien las pruebas automáticas pueden revelar algunos problemas de ciberseguridad, las pruebas manuales de penetración tienen en cuenta, además, la vulnerabilidad del negocio ante ataques.
Red Teaming vs. pruebas de penetración
Sin duda, la prueba de penetración es importante, pero es solo una parte de una serie completa de actividades llevadas a cabo durante el red teaming. Las actividades del 'equipo rojo' tienen objetivos mucho más amplios que los de los pentesters, que a menudo solo buscan acceder a la red. En el red teaming, generalmente se involucra a más personas, recursos y tiempo, ya que los especialistas del 'equipo rojo' profundizan para comprender completamente el verdadero nivel de riesgo y vulnerabilidad en las tecnologías, así como en los activos humanos y físicos de la organización.
Además, hay otras diferencias. El red teaming se utiliza generalmente por organizaciones con medidas de ciberseguridad más maduras y desarrolladas (aunque, en la práctica, esto no siempre es así).
Normalmente, se trata de empresas que ya han realizado pruebas de penetración y han corregido la mayoría de las vulnerabilidades encontradas, y ahora buscan a alguien que pueda intentar nuevamente acceder a información confidencial o vulnerar sus defensas de cualquier manera.
Es por eso que el red teaming se basa en un equipo de expertos en seguridad, enfocados en un objetivo específico. Se centran en las vulnerabilidades internas y utilizan tanto métodos electrónicos como físicos de ingeniería social dirigidos a los empleados de la organización. A diferencia de los pentesters, los 'equipos rojos' no tienen prisa durante sus ataques, deseando evitar la detección, como lo haría un verdadero ciberdelincuente.
Ventajas del Red Teaming
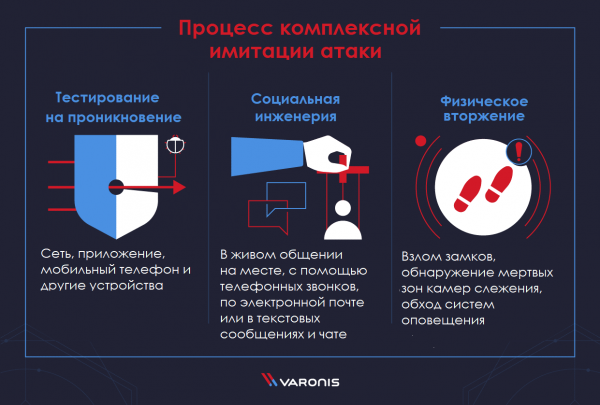
La simulación integral de ataques reales tiene muchas ventajas, pero la más importante es que este enfoque proporciona una visión exhaustiva del nivel de ciberseguridad de la organización. Un proceso típico de simulación de ataque integral incluirá pruebas de penetración (red, aplicaciones, dispositivos móviles y otros), ingeniería social (en comunicación en persona, mediante llamadas telefónicas, correos electrónicos o mensajes de texto y chat) y acceso físico (forzar cerraduras, identificar zonas muertas de cámaras de vigilancia, eludir sistemas de alerta). Si hay vulnerabilidades en cualquiera de estos aspectos de su sistema, serán detectadas.
Una vez que se identifican las vulnerabilidades, estas pueden ser corregidas. Un procedimiento efectivo de simulación de ataques no termina tras la detección de vulnerabilidades. Después de que se hayan identificado claramente las deficiencias de seguridad, querrá trabajar en su corrección y realizar pruebas nuevamente. De hecho, el trabajo real generalmente comienza después de la incursión del 'equipo rojo', cuando lleva a cabo un análisis forense del ataque e intenta mitigar las vulnerabilidades encontradas.
Además de estas dos ventajas principales, el red teaming también ofrece varias otras. Así, el 'equipo rojo' puede:
- identificar riesgos y vulnerabilidades a ataques en los activos de información clave del negocio;
- simular los métodos, tácticas y procedimientos de los atacantes reales en un entorno de riesgo controlado y limitado;
- evaluar la capacidad de su organización para detectar, responder y prevenir amenazas complejas y específicas;
- fomentar una estrecha colaboración con los departamentos de ciberseguridad y los 'equipos azules', para garantizar una reducción significativa de las consecuencias y llevar a cabo seminarios prácticos exhaustivos sobre las vulnerabilidades detectadas.
¿Cómo funciona el Red Teaming?
Una excelente manera de entender el principio de funcionamiento del red teaming es observar cómo suele llevarse a cabo. El proceso típico de simulación de ataques consta de varias etapas:
- La organización coordina con el 'equipo rojo' (interno o externo) el objetivo del ataque realizado. Por ejemplo, dicho objetivo puede ser extraer información confidencial de un servidor específico.
- Luego, el «equipo rojo» realiza la exploración del objetivo. Esto da como resultado un esquema de los sistemas objetivo, incluyendo servicios de red, aplicaciones web y portales internos para empleados.
- Después de esto, se buscan vulnerabilidades en el sistema objetivo, que generalmente se explotan mediante phishing o ataques XSS.
- Una vez que se obtienen los tokens de acceso, el «equipo rojo» los utiliza para investigar vulnerabilidades adicionales.
- Al detectar otras vulnerabilidades, el «equipo rojo» intentará elevar su nivel de acceso al necesario para alcanzar el objetivo.
- Cuando se obtiene acceso a los datos o activos objetivo, la tarea del ataque se considera completa.
De hecho, un especialista experimentado del «equipo rojo» utilizará una gran cantidad de métodos diferentes para llevar a cabo cada uno de los pasos enumerados. Sin embargo, la conclusión clave del ejemplo anterior es que pequeñas vulnerabilidades en sistemas individuales pueden convertirse en fallos catastróficos si se combinan en cadena.
¿Qué se debe considerar al dirigirse al «equipo rojo»?
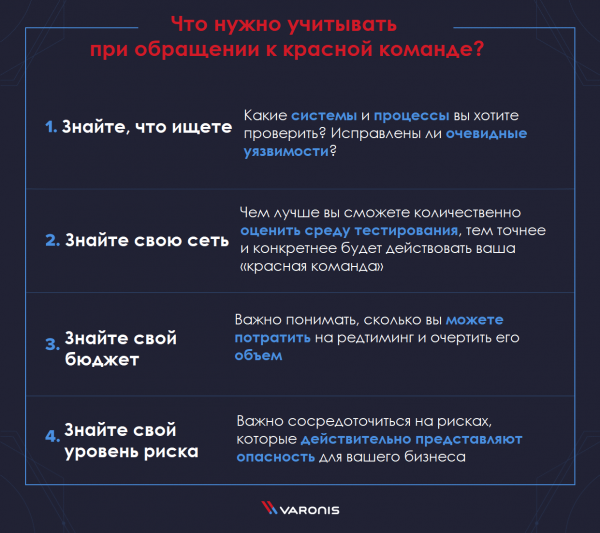
Para obtener el máximo beneficio del red teaming, es necesario prepararse adecuadamente. Los sistemas y procesos utilizados por cada organización son diferentes, y se logra un nivel de red teaming de calidad cuando se enfoca en la búsqueda de vulnerabilidades en sus propios sistemas. Por esta razón, es importante tener en cuenta varios factores:
Sepa qué está buscando
Primero y ante todo, es importante entender qué sistemas y procesos desea evaluar. Puede que sepa que quiere probar una aplicación web, pero no tiene mucha claridad sobre lo que eso realmente implica y qué otros sistemas están integrados con sus aplicaciones web. Por ello, es fundamental que tenga un buen conocimiento de sus propios sistemas y que corrija todas las vulnerabilidades obvias antes de comenzar una simulación exhaustiva de un ataque real.
Conozca su red
Esto está relacionado con la recomendación anterior, pero se centra más en las características técnicas de su red. Cuanto mejor pueda evaluar cuantitativamente el entorno de prueba, más precisa y específica actuará su «equipo rojo».
Conozca su presupuesto
El Red Teaming puede llevarse a cabo en diferentes niveles, pero simular un espectro completo de ataques en su red, incluida la ingeniería social y la intrusión física, puede resultar costoso. Por esta razón, es importante entender cuánto puede gastar en dicha evaluación y, en consecuencia, delinear su alcance.
Conozca su nivel de riesgo
Algunas organizaciones pueden tolerar un nivel de riesgo bastante alto dentro de sus procedimientos comerciales estándar. Otras, en cambio, deberán limitar su nivel de riesgo en mayor medida, especialmente si la empresa opera en una industria altamente regulada. Por lo tanto, al llevar a cabo el red teaming, es importante centrarse en los riesgos que realmente representan una amenaza para su negocio.
Red Teaming: herramientas y tácticas
Con la implementación adecuada, el 'equipo rojo' realizará un ataque a gran escala en sus redes utilizando todas las herramientas y métodos que emplean los hackers. Entre otras cosas, esto incluye:
- Pruebas de penetración de aplicaciones — se centra en identificar vulnerabilidades a nivel de aplicación, como la falsificación de peticiones entre sitios, deficiencias en la entrada de datos, gestión débil de sesiones y muchas más.
- Pruebas de penetración de red — se enfoca en identificar vulnerabilidades a nivel de red y sistema, incluidas configuraciones incorrectas, vulnerabilidades en redes inalámbricas, servicios no autorizados y mucho más.
- Pruebas de penetración física — verifica la eficacia, así como las fortalezas y debilidades de los medios de control de seguridad física en situaciones del mundo real.
- Social engineering — se centra en aprovechar las debilidades de las personas y la naturaleza humana, evaluando la susceptibilidad de las personas al engaño, la persuasión y la manipulación mediante phishing por correo electrónico, llamadas telefónicas y mensajes de texto, así como en contactos físicos en el lugar.
Todo lo anterior son componentes del red teaming. Se trata de una simulación de ataque a gran escala y multi-nivel, diseñada para determinar qué tan bien pueden resistir sus personas, redes, aplicaciones y medios de control de seguridad físicos un ataque de un verdadero agresor.
El método de Red Teaming continúa evolucionando.
La naturaleza de la simulación compleja de ataques reales, en la que los "equipos rojos" intentan encontrar nuevas vulnerabilidades en el sistema de seguridad y los "equipos azules" intentan corregirlas, lleva a un desarrollo constante de los métodos de estas pruebas. Por esta razón, es difícil hacer una lista actualizada de las técnicas modernas de red teaming, ya que se vuelven obsoletas rápidamente.
Por lo tanto, la mayoría de los especialistas en red teaming dedicarán al menos parte de su tiempo a estudiar nuevas vulnerabilidades y métodos de explotación, utilizando numerosos recursos proporcionados por la comunidad de "equipos rojos". Aquí están las más populares de estas comunidades:
- es un servicio por suscripción que ofrece cursos en línea, dedicados principalmente a pruebas de penetración, así como cursos sobre la forense de sistemas operativos, ingeniería social y lenguaje ensamblador para la protección de información.
- es un "operador de ciberseguridad ofensiva" que mantiene un blog sobre métodos de simulación compleja de ataques reales y es una buena fuente de nuevos enfoques.
- Twitter también es una buena fuente si buscas información actual sobre red teaming. Puedes encontrarla a través de hashtags y .
- es otro experto en red teaming que publica un boletín informativo y , escribe y escribe mucho sobre las tendencias actuales de los "equipos rojos". Entre sus últimos artículos están: y .
- es un boletín informativo sobre seguridad web, patrocinado por PortSwigger Web Security. Es un buen recurso para conocer los desarrollos y noticias en el campo del red teaming: hacks, filtraciones de datos, exploits, vulnerabilidades de aplicaciones web y nuevas tecnologías de seguridad.
- es un "hacker ético" y especialista en pruebas de penetración, que regularmente cubre nuevas tácticas de "equipo rojo" en su .
- MWR labs es una buena, aunque extremadamente técnica, fuente de noticias sobre red teaming. Publican información útil para los equipos rojos , y su contiene consejos para resolver problemas que enfrentan los especialistas en pruebas de seguridad.
- — abogado y «hackeador ético». En su cuenta de Twitter, comparte métodos útiles para los «red teams», como la escritura de inyecciones SQL y la falsificación de tokens OAuth.
- (ATT & CK) — es una base de conocimientos cuidadosamente elaborada sobre el comportamiento de los atacantes. Rastrea las fases del ciclo de vida de los atacantes y las plataformas a las que apuntan.
- — es una guía para hackers que, aunque algo antigua, cubre muchos métodos fundamentales que aún forman la base de la simulación compleja de ataques reales. Su autor, Peter Kim, también tiene , en la que ofrece consejos sobre hacking y otra información.
- SANS Institute — otro proveedor importante de materiales de capacitación en ciberseguridad. Su , dedicado a la criminalística digital y la respuesta a incidentes, contiene las últimas noticias sobre cursos de SANS y consejos de expertos en la práctica.
- Algunas de las novedades más interesantes sobre red teaming se publican en . Allí hay artículos enfocados en la tecnología, como la comparación entre Red Teaming y pruebas de penetración, así como artículos analíticos, como el «Manifiesto del Especialista en Red Team».
- Por último, Awesome Red Teaming es una comunidad en GitHub que ofrece de recursos dedicados al Red Teaming. Aborda prácticamente todos los aspectos técnicos de las actividades del «red team», desde obtener acceso inicial, realizar acciones maliciosas hasta la recolección y extracción de datos.
¿Qué es el «equipo azul»?
Con tantos equipos de «colores» diferentes, puede ser difícil determinar qué tipo necesita su organización.
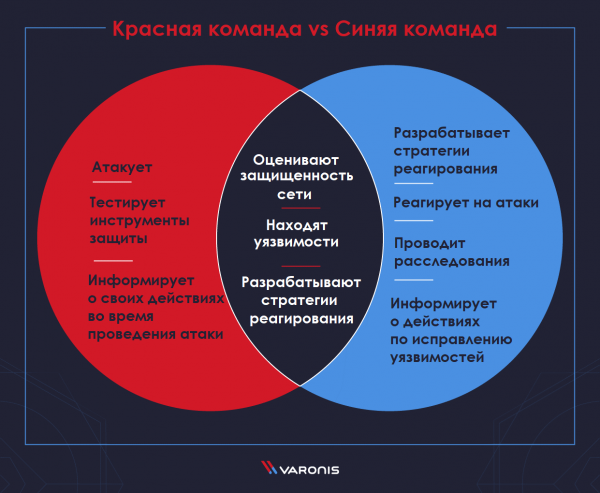
Una de las alternativas al «equipo rojo», o más bien otro tipo de equipo que puede utilizarse junto con el «equipo rojo», es el «equipo azul». El «equipo azul» también evalúa la seguridad de la red y identifica posibles vulnerabilidades en la infraestructura. Sin embargo, tiene un objetivo diferente. Este tipo de equipos se necesita para encontrar formas de proteger, modificar y reagrupar los mecanismos de defensa, para hacer que la respuesta a incidentes sea mucho más efectiva.
Al igual que el "equipo rojo", el equipo azul debe tener el mismo conocimiento sobre las tácticas de los atacantes, técnicas y procedimientos para desarrollar estrategias de respuesta en base a eso. Sin embargo, las responsabilidades del "equipo azul" no se limitan solo a la defensa contra ataques. También participa en el fortalecimiento de toda la infraestructura de seguridad, utilizando, por ejemplo, un sistema de detección de intrusiones (IDS) que asegura un análisis continuo de actividades inusuales y sospechosas.
Estos son algunos de los pasos que realiza el "equipo azul":
- auditoría de seguridad, en particular, auditoría DNS;
- análisis de registros y memoria;
- análisis de paquetes de datos de red;
- análisis de datos de riesgos;
- análisis de huella digital;
- ingeniería inversa;
- pruebas de DDoS;
- desarrollo de escenarios de implementación de riesgos.
Diferencias entre el equipo rojo y el equipo azul
Una pregunta común para muchas organizaciones: ¿qué equipo deberían utilizar, el rojo o el azul? Esta pregunta también suele estar acompañada de una rivalidad amistosa entre las personas que trabajan "en lados opuestos de la barricada". En realidad, ningún equipo tiene sentido sin el otro. Así que la respuesta correcta a esta pregunta es que ambos equipos son importantes.
El "equipo rojo" ataca y se utiliza para evaluar la preparación del "equipo azul" para la defensa. A veces, el "equipo rojo" puede encontrar vulnerabilidades que el "equipo azul" ha pasado por alto completamente, y en ese caso, el "equipo rojo" debe demostrar cómo se pueden resolver estas vulnerabilidades.
Para ambos equipos, es vital trabajar conjuntamente contra los cibercriminales para fortalecer la seguridad de la información.
Por esta razón, no tiene sentido elegir solo un lado o invertir solo en un tipo de equipo. Es importante recordar que el objetivo de ambas partes es prevenir el cibercrimen.
En otras palabras, las empresas necesitan establecer una colaboración mutua entre ambos equipos para garantizar una auditoría integral, con registros de todos los ataques y chequeos realizados, así como de las características detectadas.
El "equipo rojo" proporciona información sobre las operaciones que llevaron a cabo durante la simulación de ataque, mientras que el azul informa sobre las acciones que tomaron para cubrir las lagunas y corregir las vulnerabilidades encontradas.
No se puede subestimar la importancia de ambos equipos. Sin su auditoría constante de seguridad, la realización de pruebas de penetración y la mejora de la infraestructura, las empresas no tendrían idea del estado de su propia seguridad. Al menos hasta que ocurra una filtración de datos, y quede dolorosamente claro que las medidas de seguridad han sido insuficientes.
¿Qué es un «equipo púrpura»?
El «equipo púrpura» surgió como resultado de los intentos de combinar los equipos rojo y azul. El «equipo púrpura» es más bien un concepto que un tipo de equipo separado. Es mejor verlo como una combinación de los equipos rojo y azul. Involucra a ambos equipos, ayudándoles a trabajar juntos.
El «equipo púrpura» puede ayudar a los servicios de seguridad a aumentar la efectividad en la detección de vulnerabilidades, identificación de amenazas y monitoreo de la red mediante la modelación precisa de escenarios de amenazas comunes y asistiendo en la creación de nuevos métodos de detección y prevención de amenazas.
Algunas organizaciones utilizan el «equipo púrpura» para eventos específicos y dirigidos, donde se definen claramente los objetivos de seguridad, los plazos y los resultados clave. Esto incluye el reconocimiento de deficiencias en los ataques y la defensa, así como la determinación de futuras necesidades de capacitación y tecnología.
Un enfoque alternativo, que está ganando impulso, es considerar el «equipo púrpura» como un modelo conceptual que opera en toda la organización, promoviendo la creación de una cultura de ciberseguridad y su mejora continua.
Conclusión
El Red Teaming, o la simulación integral de ataques, es un método poderoso para probar las vulnerabilidades del sistema de seguridad de una organización, pero debe aplicarse con precaución. En particular, para su uso necesitas tener suficientes , de lo contrario, puede no cumplir con las expectativas depositadas en él.
El Red Teaming puede revelar vulnerabilidades en tu sistema de las que ni siquiera tenías idea y ayudar a remediarlas. Al aplicar un enfoque competitivo entre los equipos azul y rojo, puedes simular las acciones de un verdadero hacker que quisiera robar tus datos o dañar tus activos.
Fuente: habr.com
