

Continuamos el análisis de las tareas del módulo Network del campeonato WorldSkills en la competencia de "Administración de sistemas y redes."
En el artículo se tratarán las siguientes tareas:
- En TODOS los dispositivos, cree interfaces virtuales, subinterfaces y interfaces tipo loopback. Asigne IP de acuerdo con la topología.
- Active el mecanismo SLAAC para la asignación de direcciones IPv6 en la red MNG en la interfaz del enrutador RTR1;
- En las interfaces virtuales en la VLAN 100 (MNG) en los switches SW1, SW2, SW3, active el modo de autoconfiguración IPv6;
- En TODOS los dispositivos (excepto PC1 y WEB), asigne manualmente las direcciones link-local;
- En TODOS los switches, desactive TODOS los puertos no utilizados en la tarea y mándelos a la VLAN 99;
- En el switch SW1, active el bloqueo durante 1 minuto en caso de dos intentos fallidos de ingreso de contraseña en un período de 30 segundos;
- Todos los dispositivos deben ser accesibles para la administración a través del protocolo SSH versión 2.
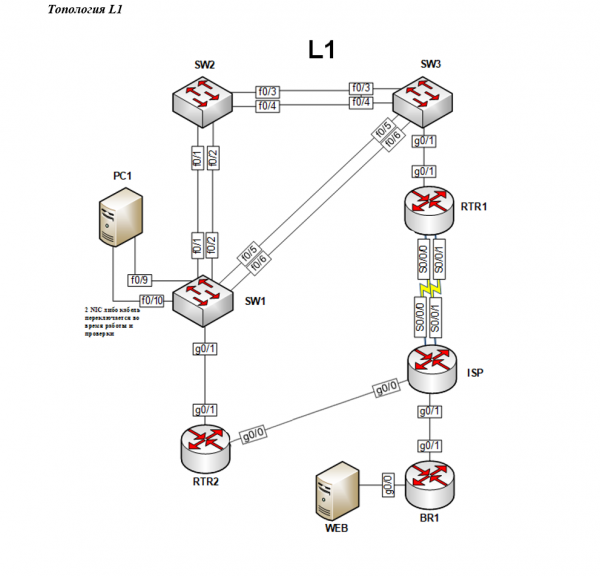
La topología de la red a nivel físico se presenta en el siguiente esquema:
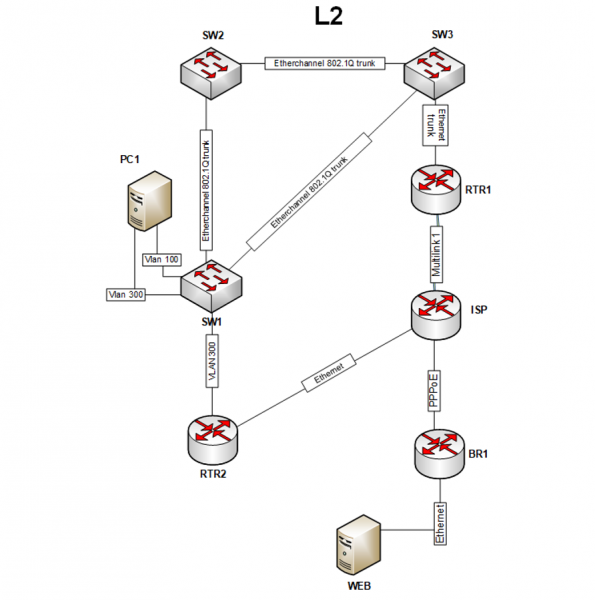
La topología de la red en el nivel de enlace se presenta en el siguiente esquema:
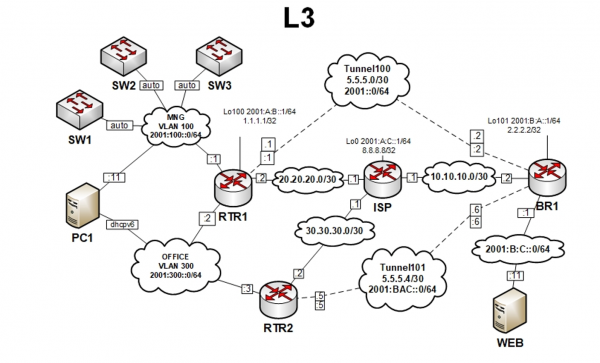
La topología de la red en el nivel de red se presenta en el siguiente esquema:
Configuración preliminar
Antes de realizar las tareas mencionadas, es recomendable configurar la conmutación básica en los switches SW1-SW3, ya que será más conveniente verificar sus configuraciones posteriormente. La configuración de la conmutación se describirá en detalle en el próximo artículo, por ahora solo se definirán las configuraciones.
Primero, es necesario crear VLANs con los números 99, 100 y 300 en todos los switches:
SW1(config)#vlan 99
SW1(config-vlan)#exit
SW1(config)#vlan 100
SW1(config-vlan)#exit
SW1(config)#vlan 300
SW1(config-vlan)#exit
El siguiente paso será mover la interfaz g0/1 en SW1 a la VLAN con el número 300:
SW1(config)#interface gigabitEthernet 0/1
SW1(config-if)#switchport mode access
SW1(config-if)#switchport access vlan 300
SW1(config-if)#exit
Las interfaces f0/1-2, f0/5-6, que apuntan a otros switches, deben ser cambiadas al modo trunk:
SW1(config)#interface range fastEthernet 0/1-2, fastEthernet 0/5-6
SW1(config-if-range)#switchport trunk encapsulation dot1q
SW1(config-if-range)#switchport mode trunk
SW1(config-if-range)#exit
En el switch SW2, los interfaces en modo trunk serán f0/1-4:
SW2(config)#interface range fastEthernet 0/1-4
SW2(config-if-range)#switchport trunk encapsulation dot1q
SW2(config-if-range)#switchport mode trunk
SW2(config-if-range)#exit
En el switch SW3, los interfaces en modo trunk serán f0/3-6, g0/1:
SW3(config)#interface range fastEthernet 0/3-6, gigabitEthernet 0/1
SW3(config-if-range)#switchport trunk encapsulation dot1q
SW3(config-if-range)#switchport mode trunk
SW3(config-if-range)#exit
En esta etapa, las configuraciones de los switches permitirán el intercambio de paquetes etiquetados, lo que será necesario para completar las tareas.
1. En TODOS los dispositivos, cree interfaces virtuales, subinterfaces y interfaces de tipo loopback. Asigne direcciones IP de acuerdo con la topología.
El primero en ser configurado será el enrutador BR1. Según la topología L3, aquí es necesario configurar una interfaz de tipo loopback, también conocida como loopback, con el número 101:
// Создание loopback
BR1(config)#interface loopback 101
// Назначение ipv4-адреса
BR1(config-if)#ip address 2.2.2.2 255.255.255.255
// Включение ipv6 на интерфейсе
BR1(config-if)#ipv6 enable
// Назначение ipv6-адреса
BR1(config-if)#ipv6 address 2001:B:A::1/64
// Выход из режима конфигурирования интерфейса
BR1(config-if)#exit
BR1(config)#
Para verificar el estado de la interfaz creada, se puede utilizar el comando show ipv6 interface brief:
BR1#show ipv6 interface brief
...
Loopback101                [up/up]
    FE80::2D0:97FF:FE94:5022	//dirección link-local
    2001:B:A::1			//dirección IPv6
...
BR1#
Aquí se puede ver que el loopback está activo, su estado ACTIVO. Si se observa más abajo, se pueden ver dos direcciones IPv6, aunque se utilizó solo un comando para establecer la dirección IPv6. Esto se debe a que FE80::2D0:97FF:FE94:5022 — es una dirección link-local que se asigna al habilitar ipv6 en la interfaz con el comando ipv6 enable.
Y para ver la dirección IPv4 se utiliza un comando similar:
BR1#show ip interface brief
...
Loopback101        2.2.2.2      YES manual up        up
...
BR1#
Para BR1, inmediatamente se debe configurar la interfaz g0/0, aquí solo es necesario establecer la dirección IPv6:
// Переход в режим конфигурирования интерфейса
BR1(config)#interface gigabitEthernet 0/0
// Включение интерфейса
BR1(config-if)#no shutdown
BR1(config-if)#ipv6 enable
BR1(config-if)#ipv6 address 2001:B:C::1/64
BR1(config-if)#exit
BR1(config)#
Se pueden verificar las configuraciones con el mismo comando show ipv6 interface brief:
BR1#show ipv6 interface brief
GigabitEthernet0/0         [up/up]
    FE80::290:CFF:FE9D:4624	//dirección link-local
    2001:B:C::1			//dirección IPv6
...
Loopback101                [up/up]
    FE80::2D0:97FF:FE94:5022	//dirección link-local
    2001:B:A::1			//dirección IPv6
A continuación se configurará el enrutador ISP. Aquí, según la tarea, se configurará un loopback con el número 0, pero además es preferible configurar la interfaz g0/0, en la que debe estar la dirección 30.30.30.1, porque en tareas posteriores no se mencionará la configuración de estas interfaces. Primero se configura el loopback con el número 0:
ISP(config)#interface loopback 0
ISP(config-if)#ip address 8.8.8.8 255.255.255.255
ISP(config-if)#ipv6 enable
ISP(config-if)#ipv6 address 2001:A:C::1/64
ISP(config-if)#exit
ISP(config)#
Con el comando show ipv6 interface brief se puede verificar la corrección de la configuración de la interfaz. Luego se configura la interfaz g0/0:
BR1(config)#interface gigabitEthernet 0/0
BR1(config-if)#no shutdown
BR1(config-if)#ip address 30.30.30.1 255.255.255.252
BR1(config-if)#exit
BR1(config)#
A continuación se configurará el enrutador RTR1. Aquí también es necesario crear un loopback con el número 100:
BR1(config)#interface loopback 100
BR1(config-if)#ip address 1.1.1.1 255.255.255.255
BR1(config-if)#ipv6 enable
BR1(config-if)#ipv6 address 2001:A:B::1/64
BR1(config-if)#exit
BR1(config)#
También en RTR1 es necesario crear 2 subinterfaces virtuales para los vlans con los números 100 y 300. Esto se puede hacer de la siguiente manera.
Para empezar, se debe habilitar la interfaz física g0/1 con el comando no shutdown:
RTR1(config)#interface gigabitEthernet 0/1
RTR1(config-if)#no shutdown
RTR1(config-if)#exit
Luego se crean y configuran subinterfaces con los números 100 y 300:
// Создание подынтерфейса с номером 100 и переход к его настройке
RTR1(config)#interface gigabitEthernet 0/1.100
// Установка инкапсуляции типа dot1q с номером vlan'a 100
RTR1(config-subif)#encapsulation dot1Q 100
RTR1(config-subif)#ipv6 enable
RTR1(config-subif)#ipv6 address 2001:100::1/64
RTR1(config-subif)#exit
// Создание подынтерфейса с номером 300 и переход к его настройке
RTR1(config)#interface gigabitEthernet 0/1.300
// Установка инкапсуляции типа dot1q с номером vlan'a 100
RTR1(config-subif)#encapsulation dot1Q 300
RTR1(config-subif)#ipv6 enable
RTR1(config-subif)#ipv6 address 2001:300::2/64
RTR1(config-subif)#exit
El número de la subinterfaz puede diferir del número del VLAN en el que trabajará, pero para mayor conveniencia es mejor usar un número de subinterfaz que coincida con el número del VLAN. En el caso de establecer un tipo de encapsulación al configurar la subinterfaz, debe indicarse un número que coincida con el número del VLAN. Así, después del comando encapsulation dot1Q 300 la subinterfaz solo permitirá el paso de paquetes del VLAN con el número 300.
El último en esta tarea será el router RTR2. La conexión entre SW1 y RTR2 debe estar en modo acceso, el interfaz del conmutador solo permitirá pasar hacia RTR2 los paquetes destinados al VLAN con el número 300, como se indica en la tarea sobre la topología L2. Por lo tanto, en el router RTR2 solo se configurará la interfaz física sin crear subinterfaces:
RTR2(config)#interface gigabitEthernet 0/1
RTR2(config-if)#no shutdown
RTR2(config-if)#ipv6 enable
RTR2(config-if)#ipv6 address 2001:300::3/64
RTR2(config-if)#exit
RTR2(config)#
Luego se configura la interfaz g0/0:
BR1(config)#interface gigabitEthernet 0/0
BR1(config-if)#no shutdown
BR1(config-if)#ip address 30.30.30.2 255.255.255.252
BR1(config-if)#exit
BR1(config)#
Con esto, la configuración de las interfaces de los routers según la tarea actual ha terminado. La configuración de las demás interfaces se llevará a cabo a medida que se completen las siguientes tareas.
a. Habilite el mecanismo SLAAC para la asignación de direcciones IPv6 en la red MNG en la interfaz del router RTR1
El mecanismo SLAAC está habilitado por defecto. Lo único que se necesita hacer es habilitar el enrutamiento IPv6. Esto se puede hacer con el siguiente comando:
RTR1(config-subif)#ipv6 unicast-routing
Sin este comando, el equipo funcionará como un host. En otras palabras, gracias al comando mencionado anteriormente, es posible utilizar funciones adicionales de IPv6, incluyendo la asignación de direcciones IPv6, configurar el enrutamiento y demás.
b. En las interfaces virtuales en la VLAN 100 (MNG) en los conmutadores SW1, SW2 y SW3, active el modo de autoconfiguración IPv6
A partir de la topología L3, se puede ver que los conmutadores están conectados a la red VLAN 100. Esto significa que es necesario crear interfaces virtuales en los conmutadores y luego asignar la obtención de direcciones IPv6 por defecto. La configuración inicial se realizó precisamente para permitir que los conmutadores recibieran direcciones por defecto de RTR1. Esta tarea se puede realizar con la siguiente lista de comandos, aplicables a los tres conmutadores:
// Создание виртуального интерфейса
SW1(config)#interface vlan 100
SW1(config-if)#ipv6 enable
// Получение ipv6 адреса автоматически
SW1(config-if)#ipv6 address autoconfig
SW1(config-if)#exit
Se puede verificar con el mismo comando show ipv6 interface brief:
SW1#show ipv6 interface brief
...
Vlan100                [up/up]
    FE80::A8BB:CCFF:FE80:C000		// dirección link-local
    2001:100::A8BB:CCFF:FE80:C000	// dirección IPv6 obtenida
Además de la dirección link-local, se ha obtenido una dirección IPv6 de RTR1. Esta tarea se ha completado con éxito, y en los otros conmutadores es necesario ejecutar los mismos comandos.
c. En TODOS los dispositivos (excepto PC1 y WEB) asigne manualmente las direcciones link-local
Las direcciones IPv6 de treinta dígitos no son del agrado de los administradores, por lo que existe la opción de modificar manualmente las direcciones link-local, reduciendo su longitud a un valor mínimo. En las tareas no se especifica qué direcciones elegir, por lo que aquí se otorga libertad de elección.
Por ejemplo, en el conmutador SW1 se debe establecer la dirección link-local fe80::10. Esto se puede hacer con el siguiente comando desde el modo de configuración de la interfaz seleccionada:
// Вход в виртуальный интерфейс vlan 100
SW1(config)#interface vlan 100
// Ручная установка link-local адреса
SW1(config-if)#ipv6 address fe80::10 link-local
SW1(config-if)#exit
Ahora la direccionamiento se ve mucho más atractivo:
SW1#show ipv6 interface brief
...
Vlan100                [up/up]
    FE80::10		// dirección link-local
    2001:100::10	// dirección IPv6
Además de la dirección link-local, también se ha cambiado la dirección IPv6 obtenida, ya que esta dirección se asigna basándose en la dirección link-local.
En el conmutador SW1 solo era necesario establecer la dirección link-local en una interfaz. Con el enrutador RTR1, se requieren más configuraciones — es necesario establecer la dirección link-local en dos subinterfaces, en la loopback, y en configuraciones posteriores también aparecerá la interfaz túnel 100.
Para evitar escribir excesivamente los comandos, se puede asignar la misma dirección link-local a todas las interfaces a la vez. Esto se puede hacer con la palabra clave range seguida de la enumeración de todas las interfaces:
// Переход к настройке нескольких интерфейсов
RTR1(config)#interface range gigabitEthernet 0/1.100, gigabitEthernet 0/1.300, loopback 100
// Ручная установка link-local адреса
RTR1(config-if)#ipv6 address fe80::1 link-local
RTR1(config-if)#exit
Al verificar las interfaces, se podrá ver que se han cambiado las direcciones link-local en todas las interfaces seleccionadas:
RTR1#show ipv6 interface brief
gigabitEthernet 0/1.100		[up/up]
    FE80::1
    2001:100::1
gigabitEthernet 0/1.300		[up/up]
    FE80::1
    2001:300::2
Loopback100            		[up/up]
    FE80::1
    2001:A:B::1
Todos los demás dispositivos se configuran de manera similar.
d. En TODOS los switches, desactive TODOS los puertos no utilizados en la tarea y transfiera a VLAN 99.
La idea principal es el mismo método de selección de múltiples interfaces para la configuración mediante el comando. range, y luego se deben escribir los comandos de transferencia a la VLAN correspondiente y la posterior desactivación de interfaces. Por ejemplo, en el switch SW1, según la topología L1, se desactivarán los puertos f0/3-4, f0/7-8, f0/11-24 y g0/2. Para este ejemplo, la configuración será la siguiente:
// Выбор всех неиспользуемых портов
SW1(config)#interface range fastEthernet 0/3-4, fastEthernet 0/7-8, fastEthernet 0/11-24, gigabitEthernet 0/2
// Установка режима access на интерфейсах
SW1(config-if-range)#switchport mode access
// Перевод в VLAN 99 интерфейсов
SW1(config-if-range)#switchport access vlan 99
// Выключение интерфейсов
SW1(config-if-range)#shutdown
SW1(config-if-range)#exit
Al verificar la configuración con el comando ya conocido, es importante observar que todos los puertos no utilizados deben tener el estado. administratively down., indicando que el puerto está apagado:
SW1#show ip interface brief
Interface          IP-Address   OK? Method   Status                  Protocol
...
fastEthernet 0/3   unassigned   YES unset    administratively down   down
Para ver en qué VLAN se encuentra el puerto, se puede usar otro comando:
SW1#show ip vlan
...
99   VLAN0099     active    Fa0/3, Fa0/4, Fa0/7, Fa0/8
                            Fa0/11, Fa0/12, Fa0/13, Fa0/14
                            Fa0/15, Fa0/16, Fa0/17, Fa0/18
                            Fa0/19, Fa0/20, Fa0/21, Fa0/22
                            Fa0/23, Fa0/24, Gig0/2
...
Aquí deben estar todas las interfaces no utilizadas. Es importante señalar que no se podrán transferir las interfaces a la VLAN si no se ha creado dicha VLAN. Precisamente para esto, en la configuración inicial se crearon todas las VLAN necesarias para el funcionamiento.
e. En el switch SW1, active el bloqueo por 1 minuto en caso de dos intentos de ingreso de contraseña incorrectos en un plazo de 30 segundos.
Esto se puede hacer con el siguiente comando:
// Блокировка на 60с; Попытки: 2; В течение: 30с
SW1#login block-for 60 attempts 2 within 30
También se pueden verificar estas configuraciones de la siguiente manera:
SW1#show login
...
   If more than 2 login failures occur in 30 seconds or less,
     logins will be disabled for 60 seconds.
...
Donde se explica claramente que después de dos intentos fallidos en 30 segundos o menos, la posibilidad de ingresar será bloqueada durante 60 segundos.
2. Todos los dispositivos deben ser accesibles para la gestión a través del protocolo SSH versión 2.
Para que los dispositivos sean accesibles mediante SSH versión 2, se debe configurar previamente el hardware, por lo que, para mayor claridad, se configurará primero el equipo con ajustes de fábrica.
Se puede cambiar la versión del protocolo de la siguiente manera:
// Установить версию SSH версии 2
Router(config)#ip ssh version 2
Please create RSA keys (of at least 768 bits size) to enable SSH v2.
Router(config)#
El sistema solicita crear claves RSA para que SSH versión 2 funcione. Siguiendo el consejo del inteligente sistema, se pueden crear las claves RSA con el siguiente comando:
// Создание RSA ключей
Router(config)#crypto key generate rsa
% Please define a hostname other than Router.
Router(config)#
El sistema no permite ejecutar el comando porque el hostname no ha sido cambiado. Después de cambiar el hostname, se debe escribir el comando de generación de claves nuevamente:
Router(config)#hostname R1
R1(config)#crypto key generate rsa
% Por favor, primero define un nombre de dominio.
R1(config)#
Ahora el sistema no permite crear claves RSA debido a la falta de un nombre de dominio. Solo después de establecer un nombre de dominio será posible crear claves RSA. La longitud de las claves RSA debe ser de al menos 768 bits para el funcionamiento de SSH versión 2:
R1(config)#ip domain-name wsrvuz19.ru
R1(config)#crypto key generate rsa
¿Cuántos bits en el módulo [512]: 1024
% Generando claves RSA de 1024 bits, las claves serán no exportables...[OK]
En resumen, para el funcionamiento de SSHv2 es necesario:
- Cambiar el hostname;
- Cambiar el nombre de dominio;
- Generar claves RSA.
En el artículo anterior se presentó la configuración del cambio de hostname y nombre de dominio en todos los dispositivos, por lo tanto, continuando con la configuración de los dispositivos actuales, solo es necesario generar claves RSA:
RTR1(config)#crypto key generate rsa
¿Cuántos bits en el módulo [512]: 1024
% Generando claves RSA de 1024 bits, las claves serán no exportables...[OK]
SSH versión 2 está activo, pero los dispositivos aún no están completamente configurados. El paso final será la configuración de las consolas virtuales:
// Переход к настройке виртуальных консолей
R1(config)#line vty 0 4
// Разрешение удаленного подключения только по протоколу SSH
RTR1(config-line)#transport input ssh
RTR1(config-line)#exit
En el artículo anterior se configuró el modelo AAA, donde en las consolas virtuales se estableció la autenticación utilizando la base de datos local, y el usuario, después de la autenticación, debía entrar directamente en modo privilegiado. La verificación más simple del funcionamiento de SSH es intentar conectarse a su propio equipo. En RTR1 hay un loopback con la dirección IP 1.1.1.1, se puede intentar conectarse a esta dirección:
//Подключение по ssh
RTR1(config)#do ssh -l wsrvuz19 1.1.1.1
Password:
RTR1#
Después de la clave -l se introduce el nombre de usuario existente y luego la contraseña. Después de la autenticación, se pasa directamente al modo privilegiado, lo que significa que SSH está configurado correctamente.
Fuente: habr.com
