

Hola a todos. En vísperas del inicio del curso preparamos para ustedes la traducción de un artículo interesante.
La guía de hoy te familiarizará con los fundamentos para empezar a trabajar con el paquete aircrack-ng. Por supuesto, no es posible proporcionar toda la información necesaria y cubrir cada escenario. Así que prepárate para hacer tareas y realizar investigaciones por ti mismo. En y en hay muchos tutoriales adicionales y otra información útil.
Aunque no cubre todos los pasos de principio a fin, la guía explora más a fondo el trabajo con aircrack-ng.
Configuración del hardware, instalación de Aircrack-ng
El primer paso para asegurar el correcto funcionamiento aircrack-ng en tu sistema Linux es parchear e instalar el controlador adecuado para tu tarjeta de red. Muchas tarjetas funcionan con varios controladores, algunos de los cuales proporcionan la funcionalidad necesaria para usar aircrack-ng, otros no.
Creo que es redundante decir que necesitas una tarjeta de red compatible con el paquete aircrack-ng. Es decir, el hardware que es totalmente compatible y puede inyectar paquetes. Con una tarjeta de red compatible, puedes hackear un punto de acceso inalámbrico en menos de una hora.
Para determinar a qué categoría pertenece tu tarjeta, consulta la página de . Lee , si no sabes cómo tratar la tabla. Sin embargo, esto no te impedirá leer la guía, que te ayudará a aprender algo nuevo y a verificar ciertas características de tu tarjeta.
Para comenzar, necesitas saber qué chipset se utiliza en tu tarjeta de red y qué controlador necesitarás para él. Debes determinar esto con la información del párrafo anterior. En la sección sabrás qué controladores necesitas.
Instalación de aircrack-ng
La última versión de aircrack-ng se puede obtener , o puedes utilizar una distribución diseñada para pruebas de penetración, como Kali Linux o Pentoo, donde se encuentra la última versión aircrack-ng.
Para instalar aircrack-ng consulta la .
Fundamentos de IEEE 802.11
Bien, ahora que todo está listo, es hora de hacer una pausa antes de comenzar a actuar y aprender algo sobre cómo funcionan las redes inalámbricas.
La siguiente parte es importante entender para poder resolver cualquier inconveniente que surja si algo no funciona como se esperaba. Comprender cómo funciona todo esto te ayudará a encontrar el problema o, al menos, a describirlo correctamente para que otra persona pueda ayudarte. Aquí las cosas se vuelven un poco técnicas, y tal vez quieras omitir esta parte. Sin embargo, para hackear redes inalámbricas se requiere un poco de conocimiento, por lo que hackear es un poco más que solo introducir un comando y dejar que aircrack haga todo por ti.
Cómo encontrar una red inalámbrica
Esta parte es una breve introducción a las redes gestionadas que funcionan con puntos de acceso (Access Point, AP). Cada punto de acceso envía alrededor de 10 llamados Beacon Frames por segundo. Estos paquetes contienen la siguiente información:
- Nombre de la red (ESSID);
- Si se utiliza cifrado (y qué cifrado se utiliza, pero ten en cuenta que esta información puede no ser veraz solo porque el punto de acceso la informe);
- Qué velocidades de transmisión se admiten (en MBit);
- En qué canal se encuentra la red.
Esa información es la que se muestra en la herramienta que se conecta específicamente a esta red. Se muestra cuando permites que la tarjeta escanee redes usando iwlist <interface> scan
Cada punto de acceso tiene una dirección MAC única (48 bits, 6 pares de números hexadecimales). Se ve algo así: 00:01:23:4A:BC:DE. Cada dispositivo de red tiene tal dirección, y los dispositivos de red interactúan entre sí utilizando estas direcciones. Así que es algo así como un nombre único. Las direcciones MAC son únicas y no hay dos dispositivos con la misma dirección MAC.
Conexión a la red
Existen varias formas de conectarse a una red inalámbrica. En la mayoría de los casos, se utiliza la autenticación del sistema abierto. (Opcional: si deseas saber más sobre la autenticación, .)
Autenticación del sistema abierto:
- Solicita autenticación al punto de acceso;
- El punto de acceso responde: OK, estás autenticado.
- Solicita asociación al punto de acceso;
- El punto de acceso responde: OK, estás conectado.
Este es el caso más simple, pero surgen problemas cuando no tienes derechos de acceso, ya que:
- Se utiliza WPA/WPA2 y necesitas la autenticación APOL. El punto de acceso responderá con un rechazo en el segundo paso.
- El punto de acceso tiene una lista de clientes permitidos (direcciones MAC) y no permitirá la conexión a nadie más. Esto se llama filtrado por MAC.
- El punto de acceso utiliza la Autenticación de Clave Compartida, es decir, debes proporcionar la clave WEP correcta para conectarte. (Consulta la sección para saber más al respecto)
Sencillos ataques de sniffing y hackeo
Detección de redes
Lo primero que debes hacer es encontrar un objetivo potencial. En el paquete aircrack-ng hay herramientas para esto, pero también puedes usar otros programas como, por ejemplo, Kismet .
Para poner la tarjeta de red en modo monitor, usa
airmon-ng :
Así crearás otra interfaz y le agregarás«mon» . Entonces,wlan0 wlan0mon se convertirá . Para verificar si realmente la tarjeta de red está en modo monitor, ejecutaiwconfig y asegúrate de ello. Luego, ejecuta
para buscar redes: airodump-ng wlan0mon
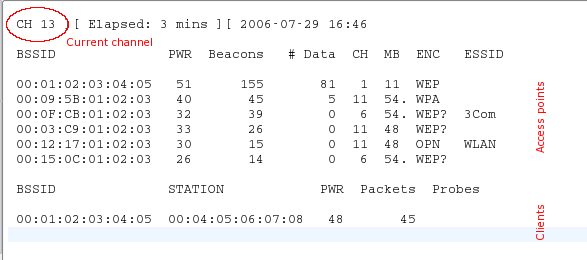
no podrá conectarse al dispositivo WLAN, verás algo como:Si airodump-ng salta de canal en canal y muestra todos los puntos de acceso de los que recibe beacons. Los canales del 1 al 14 se utilizan para los estándares 802.11 b y g (en EE. UU. sólo se permite el uso del 1 al 11; en Europa del 1 al 13 con algunas excepciones; en Japón del 1 al 14). El 802.11a opera en el rango de 5 GHz, y su disponibilidad varía en diferentes países más que en el rango de 2.4 GHz. En general, los canales conocidos van desde el 36 (32 en algunos países) hasta el 64 (68 en algunos países) y del 96 al 165. Puedes encontrar más información sobre la disponibilidad de canales en Wikipedia. En Linux, la regulación del permiso/prohibición de transmisión por ciertos canales para tu país es gestionada por
Central Regulatory Domain Agent El canal actual se muestra en la esquina superior izquierda.
El canal actual se muestra en la esquina superior izquierda.
Después de un tiempo, aparecerán puntos de acceso y (espero) algunos clientes asociados.
El bloque superior muestra los puntos de acceso detectados:
bssid
dirección MAC del punto de acceso
pwr
calidad de la señal cuando se selecciona un canal
pwr
fuerza de la señal. Algunos controladores no la reportan.
beacons
número de beacons recibidos. Si no tienes un indicador de fuerza de señal, puedes medirla en beacons: cuanto más beacons, mejor es la señal.
data
número de tramas de datos recibidas
ch
canal en el que opera el punto de acceso
mb
velocidad o modo del punto de acceso. 11 es puro 802.11b, 54 es puro 802.11g. Los valores entre estos dos son una mezcla.
enc
encriptación: opn: sin encriptación, wep: encriptación wep, wpa: wpa o wpa2, wep?: wep o wpa (aún no está claro)
essid
nombre de la red, a veces oculto
El bloque inferior muestra los clientes detectados:
bssid
dirección MAC con la que el cliente se asocia a este punto de acceso
station
dirección MAC del cliente
pwr
fuerza de la señal. Algunos controladores no la reportan.
packets
número de tramas de datos recibidas
probes
nombres de red (essid) que este cliente ya ha probado
Ahora necesitas monitorear la red objetivo. Debe haber al menos un cliente conectado, ya que hackear redes sin clientes es un tema más complicado (ver sección ). Debe usar encriptación WEP y tener una buena señal. Quizás puedas cambiar la posición de la antena para mejorar la recepción de la señal. A veces, unos pocos centímetros pueden ser decisivos para la fuerza de la señal.
En el ejemplo anterior hay una red 00:01:02:03:04:05. Resultó ser el único objetivo posible, ya que solo a ella se conecta un cliente. Además, tiene una buena señal, por lo que es un objetivo adecuado para practicar.
Sniffing de Vectores de Inicialización
Debido a los saltos entre canales, no podrás interceptar todos los paquetes de la red objetivo. Por lo tanto, queremos escuchar solo en un canal y grabar todos los datos en el disco para después poder usarlos para hackear:
airodump-ng -c 11 --bssid 00:01:02:03:04:05 -w dump wlan0mon Con el parámetro -c seleccionas el canal, y el parámetro después de -w es el prefijo de las volcaduras de red grabadas en el disco. La bandera --bssid junto con la dirección MAC del punto de acceso limita la recepción de paquetes a un solo punto de acceso. La bandera --bssid está disponible solo en versiones nuevas airodump-ng.
Antes de romper WEP, necesitarás entre 40,000 y 85,000 vectores de inicialización (Initialization Vector, IV) diferentes. Cada paquete de datos contiene un vector de inicialización. Estos se pueden reutilizar, por lo que la cantidad de vectores suele ser un poco menor que la cantidad de paquetes interceptados.
Por lo tanto, tendrás que esperar para interceptar entre 40k y 85k paquetes de datos (con IV). Si la red no está ocupada, esto llevará mucho tiempo. Puedes acelerar este proceso utilizando un ataque activo (o un ataque de repetición). Hablaremos de esto en la siguiente parte.
Robo
Si ya tienes suficientes vectores de inicialización interceptados almacenados en uno o varios archivos, puedes intentar romper la clave WEP:
aircrack-ng -b 00:01:02:03:04:05 dump-01.cap La dirección MAC después de la bandera -b – es el BSSID del objetivo, y dump-01.cap – es el archivo que contiene los paquetes interceptados. Puedes usar varios archivos, simplemente añadiendo todos los nombres en el comando o usando un carácter comodín, como dump*.cap.
Puedes obtener más información sobre los parámetros , la salida y el uso de .
La cantidad de vectores de inicialización necesarios para romper la clave no está limitada. Esto se debe a que algunos vectores son más débiles y pierden más información sobre la clave que otros. Por lo general, estos vectores de inicialización débiles se mezclan con los más fuertes. Así que, si tienes suerte, podrías romper la clave con solo 20,000 vectores de inicialización. Sin embargo, a menudo esto no es suficiente, aircrack-ng puede durar mucho tiempo (una semana o más en caso de alta imprecisión), y luego informarte que la clave no se puede romper. Cuantos más vectores de inicialización tengas, más rápido puede ocurrir la ruptura, y generalmente se logra en unos pocos minutos o incluso segundos. La experiencia muestra que 40,000 a 85,000 vectores son suficientes para romper la clave.
Existen puntos de acceso más avanzados que utilizan algoritmos especiales para filtrar los vectores de inicialización débiles. Como resultado, no podrás obtener más de N vectores de un punto de acceso, o necesitarás millones de vectores (por ejemplo, de 5 a 7 millones) para romper la clave. Puedes , qué hacer en tales casos.
Ataques activos
La mayoría de los dispositivos no soportan inyecciones, al menos sin controladores parchados. Algunos solo soportan ciertos ataques. Consulte la y mire en la columna aireplay. A veces, esta tabla no proporciona información actualizada, por lo que si ve la palabra “NO” junto a su controlador, no se desanime, mejor consulte la página de inicio del controlador, en la lista de distribución de controladores en . Si logró realizar la reproducción con éxito usando un controlador que no estaba en la lista de soportados, no dude en sugerir cambios en la página de la tabla de compatibilidad y agregar un enlace a la guía breve. (Para esto, necesita solicitar una cuenta de wiki en IRC.)
Primero, debe asegurarse de que la inyección de paquetes realmente funcione con su tarjeta de red y controlador. La forma más sencilla de comprobarlo es realizar un ataque de inyección de prueba. Antes de continuar, asegúrese de que haya pasado esta prueba. Su tarjeta debe poder inyectar inyecciones para que pueda proceder con los siguientes pasos.
Necesitará el BSSID (dirección MAC del punto de acceso) y el ESSID (nombre de red) del punto de acceso que no filtra por direcciones MAC (por ejemplo, el suyo) y que esté dentro del rango disponible.
Intente conectarse al punto de acceso usando :
aireplay-ng --fakeauth 0 -e "el ESSID de su red" -a 00:01:02:03:04:05 wlan0mon El valor después de -a será el BSSID de su punto de acceso.
La inyección ha funcionado si ve algo como esto:
12:14:06  Enviando solicitud de autenticación
12:14:06  Autenticación exitosa
12:14:06  Enviando solicitud de asociación
12:14:07  Asociación exitosa :-)
Si no:
- Verifique la corrección del ESSID y BSSID;
- Asegúrese de que la filtración por direcciones MAC esté desactivada en su punto de acceso;
- Intente esto en otro punto de acceso;
- Asegúrese de que su controlador esté correctamente configurado y sea compatible;
- En lugar de «0», intente «6000 -o 1 -q 10».
Repetición ARP
Ahora que sabemos que la inyección de paquetes funciona, podemos hacer algo que acelere mucho la captura de vectores de inicialización: ataque de inyecciones .
La idea principal
En términos sencillos, ARP funciona enviando una solicitud de difusión a una dirección IP, y el dispositivo con esa dirección IP responde. Como WEP no protege contra la reproducción, puedes esnifar el paquete y enviarlo una y otra vez mientras sea válido. Por lo tanto, solo necesitas interceptar y reproducir la solicitud ARP enviada al punto de acceso para generar tráfico (y obtener vectores de inicialización).
Método perezoso
Primero, abre una ventana con airodump-ng, que es capaz de esnifar tráfico (ver más arriba). Aireplay-ng y airodump-ng pueden funcionar simultáneamente. Espera a que aparezca un cliente en la red objetivo y comienza el ataque:
aireplay-ng --arpreplay -b 00:01:02:03:04:05 -h 00:04:05:06:07:08 wlan0mon-b indica el BSSID objetivo, -h la dirección MAC del cliente conectado.
Ahora debes esperar a recibir un paquete ARP. Normalmente, hay que esperar unos minutos (o leer el artículo más adelante).
Si tienes suerte, verás algo como esto:
Guardando solicitudes ARP en replay_arp-0627-121526.cap
También debes iniciar airodump para capturar las respuestas.
Leídos 2493 paquetes (se obtuvo 1 solicitud ARP), se enviaron 1305 paquetes...
Si necesitas detener la reproducción, no es necesario esperar a que llegue el siguiente paquete ARP, puedes usar paquetes interceptados anteriormente con el parámetro -r <nombre de archivo>
Al usar inyecciones ARP, puedes utilizar el método PTW para romper la clave WEP. Esto reduce significativamente la cantidad de paquetes necesarios, así como el tiempo de ataque. Necesitas interceptar un paquete completo con airodump-ng, es decir, no usar la opción “--ivs” al ejecutar el comando. Para aircrack-ng usa “aircrack -z <nombre de archivo>”
Si la cantidad de paquetes de datos recibidos airodump-ng deja de aumentar, quizás debas disminuir la velocidad de reproducción. Haz esto con el parámetro -x <paquetes por segundo>.
Método agresivo
La mayoría de los sistemas operativos limpian la caché ARP al desconectar. Si necesitas enviar el siguiente paquete después de reconectar (o simplemente usar DHCP), envían una solicitud ARP. Como efecto secundario, puedes esnifar el ESSID y quizás el keystream durante la reconexión. Esto es útil si el ESSID de tu objetivo está oculto o utiliza autenticación de clave compartida.
Déjalo airodump-ng y aireplay-ng funcionar. Abre otra ventana y ejecuta :
Aquí -a – es el BSSID del punto de acceso, -c la dirección MAC del cliente seleccionado.
Espera unos segundos y el replay ARP funcionará.
La mayoría de los clientes intentan restablecer la conexión automáticamente. Pero el riesgo de que alguien reconozca este ataque, o al menos preste atención a lo que sucede en la WLAN, es mayor que en otros ataques.
Más herramientas e información sobre ellas, las .
Fuente: habr.com
