

En los últimos tiempos, se puede encontrar una gran cantidad de materiales en Internet sobre el tema análisis de tráfico en el perímetro de la red. Sin embargo, todos parecen haber olvidado completamente el análisis de tráfico local, que es igual de importante. Este artículo justo aborda este tema. A través del ejemplo de , recordaremos el viejo y querido Netflow (y sus alternativas), exploraremos casos interesantes, posibles anomalías en la red y conoceremos las ventajas de la solución, cuando toda la red funciona como un único sensor. Y lo más importante, se puede realizar dicho análisis de tráfico local de forma completamente gratuita, bajo una licencia de prueba (45 días). Si el tema le interesa, bienvenido a leer más. Si no tiene ganas de leer, puede registrarse en el , donde mostraremos y explicaremos todo (allí también podrá conocer sobre la formación en el producto).
¿Qué es Flowmon Networks?
Primero que nada, Flowmon es un proveedor de TI europeo. Es una empresa checa, con sede en la ciudad de Brno (el tema de las sanciones ni se plantea). En su forma actual, la compañía está presente en el mercado desde 2007. Antes, era conocida bajo la marca Invea-Tech. Así que en total se han invertido casi 20 años en el desarrollo de productos y soluciones.
Flowmon se posiciona como una marca de clase A. Desarrolla soluciones premium para clientes corporativos y está destacada en los cuadros de Gartner en el área de Monitoreo y Diagnóstico del Rendimiento de Red (NPMD). Lo interesante es que, de todas las empresas en el informe, Flowmon es el único proveedor que Gartner ha reconocido como fabricante de soluciones tanto para el monitoreo de red como para la seguridad de la información (Análisis del Comportamiento de la Red). No ocupa el primer lugar aún, pero por eso no tiene un precio de ala de Boeing.
¿Qué problemas resuelve el producto?
Globalmente, se puede destacar el siguiente conjunto de problemas que resuelven los productos de la empresa:
- aumento de la estabilidad operativa de la red, así como de los recursos de red, mediante la minimización del tiempo de inactividad y falta de disponibilidad;
- aumento del nivel general de rendimiento de la red;
- aumento de la eficiencia del personal administrativo, a través de:
- la utilización de herramientas modernas de monitoreo de red innovadoras, basadas en información sobre flujos IP;
- proporcionando un análisis detallado del funcionamiento y estado de la red: usuarios y aplicaciones que operan en la red, datos transmitidos, recursos interactuantes, servicios y nodos;
- reaccionar a incidentes antes de que ocurran, en lugar de después de que los usuarios y clientes pierdan el servicio;
- reducir el tiempo y los recursos necesarios para la administración de la red y la infraestructura de TI;
- simplificar las tareas de búsqueda de fallos.
- aumentar el nivel de seguridad de la red y los recursos de información de la empresa, mediante el uso de tecnologías no basadas en firmas para la detección de actividad de red anómala y maliciosa, así como de ataques de día cero;
- garantizar el nivel requerido de SLA para aplicaciones de red y bases de datos.
Portafolio de productos de Flowmon Networks
Ahora, veamos directamente el portafolio de productos de Flowmon Networks y averigüemos en qué se especializa la empresa. Como muchos ya habrán adivinado por el nombre, su especialización principal está en soluciones para el monitoreo de tráfico de flujo, además de una serie de módulos adicionales que amplían la funcionalidad básica.
De hecho, Flowmon puede considerarse una compañía de un solo producto, o mejor dicho, de una única solución. Analicemos si esto es bueno o malo.
El núcleo del sistema es un colector que se encarga de recopilar datos de varios protocolos de flujo, como NetFlow v5/v9, jFlow, sFlow, NetStream, IPFIX… Es bastante lógico que para una empresa no afiliada a ningún fabricante de equipos de red, sea importante ofrecer al mercado un producto universal, no vinculado a un estándar o protocolo específico.
Flowmon Collector
El colector se presenta tanto en forma de servidor hardware como en forma de máquina virtual (VMware, Hyper-V, KVM). Por cierto, la plataforma hardware está implementada en servidores DELL personalizados, lo que automáticamente resuelve gran parte de las cuestiones relacionadas con la garantía y RMA. Su único componente hardware son las placas FPGA para la captura de tráfico, desarrolladas por una subsidiaria de Flowmon, que permiten el monitoreo a velocidades de hasta 100 Gbps.
¿Pero qué hacer si el equipo de red existente no puede generar un flujo de calidad? ¿O si la carga sobre el equipo es demasiado alta? No hay problema:
Flowmon Prob
En este caso, Flowmon Networks sugiere utilizar sondas propias (Flowmon Probe), que se conectan a la red a través del puerto SPAN del conmutador o utilizando divisores TAP pasivos.
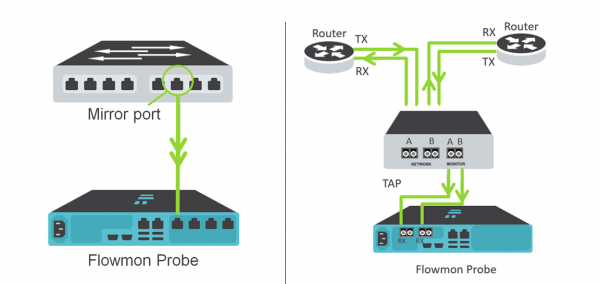
Opciones de implementación SPAN (puerto espejo) y TAP
En este caso, el tráfico "crudo" que llega a Flowmon Probe se transforma en IPFIX extendido, que contiene más de 240 métricas con información. Mientras que en el protocolo estándar NetFlow, generado por el hardware de red, hay no más de 80 métricas. Esto permite asegurar la visibilidad de los protocolos no solo en los niveles 3 y 4, sino también en el nivel 7 del modelo ISO OSI. Como resultado, los administradores de red pueden monitorear el funcionamiento de aplicaciones y protocolos como el correo electrónico, HTTP, DNS, SMB…
Conceptualmente, la arquitectura lógica del sistema se ve de la siguiente manera:
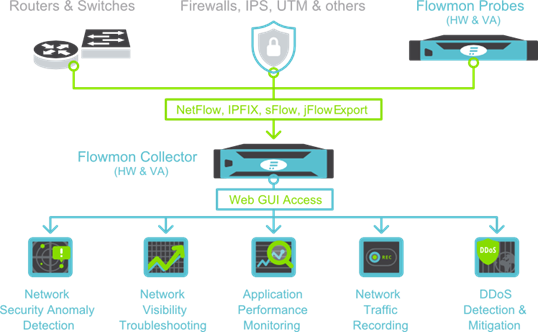
La parte central de todo el "ecosistema" de Flowmon Networks es el Collector, que recibe el tráfico del equipo de red existente o de sus propias sondas (Probe). Pero para la solución Enterprise, proporcionar funcionalidad exclusivamente para el monitoreo del tráfico de red sería demasiado simple. Esto lo pueden hacer también las soluciones de código abierto, aunque no con tal rendimiento. El valor añadido de Flowmon son los módulos adicionales que amplían la funcionalidad básica:
- módulo Detección de Anomalías de Seguridad – detección de actividad anómala en la red, incluidas las amenazas de "día cero", basada en el análisis heurístico del tráfico y el perfil de red habitual;
- módulo Monitoreo del Rendimiento de Aplicaciones – control del rendimiento de las aplicaciones de red sin necesidad de instalar "agentes" ni influir en los sistemas objetivo;
- módulo Grabador de Tráfico – grabación de fragmentos de tráfico de red según un conjunto de reglas predefinidas o mediante un desencadenante del módulo ADS, para futura solución de problemas y/o investigación de incidentes de seguridad;
- módulo Protección DDoS – protección del perímetro de la red contra ataques volumétricos de denegación de servicio DoS/DDoS, incluidas las amenazas a aplicaciones (OSI L3/L4/L7).
En este artículo, veremos cómo funciona todo en vivo usando como ejemplo 2 módulos – Monitoreo y Diagnóstico del Rendimiento de la Red y Detección de Anomalías de Seguridad.
Datos de origen:
- servidor Lenovo RS 140 con hipervisor VMware 6.0;
- imagen de la máquina virtual Flowmon Collector, que se puede ;
- par de conmutadores con soporte para protocolos de flujo.
Paso 1. Instalación de Flowmon Collector
El despliegue de una máquina virtual en VMware se realiza de manera completamente estándar a partir de una plantilla OVF. Al final, obtenemos una máquina virtual que opera con CentOS y con el software listo para trabajar. Los requisitos de recursos son razonables:
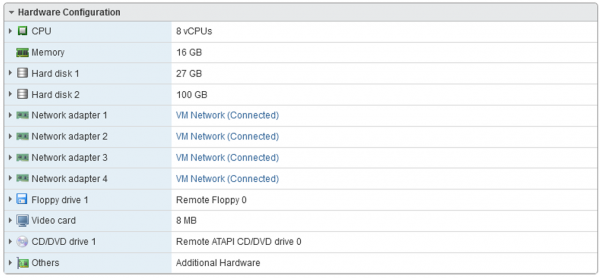
Solo queda realizar la inicialización básica con el comando sysconfig:
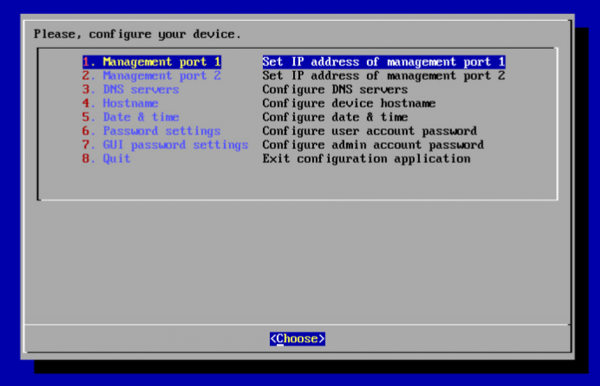
Configuramos la IP en el puerto de gestión, DNS, la hora, el nombre del host y podemos conectarnos a la interfaz WEB.
Paso 2. Instalación de la licencia
Una licencia de prueba de un mes y medio se genera y se descarga junto con la imagen de la máquina virtual. Se carga a través de Configuration Center -> License. Al final vemos:
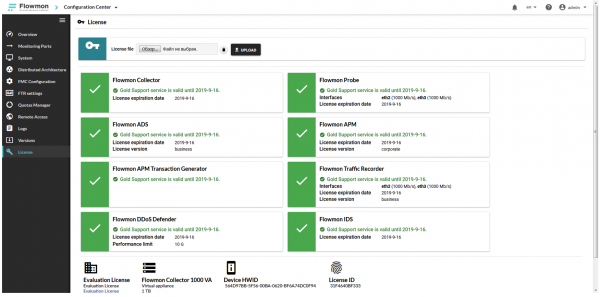
Todo está listo. Se puede comenzar a trabajar.
Paso 3. Configuración del receptor en el colector
En esta etapa, es necesario determinar cómo se enviarán los datos a la sistema desde las fuentes. Como mencionamos antes, esto puede ser uno de los protocolos flow o un puerto SPAN en el switch.
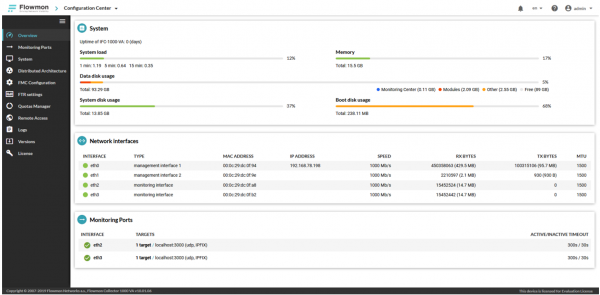
En nuestro ejemplo, utilizaremos la recepción de datos mediante los protocolos NetFlow v9 e IPFIX. En este caso, como objetivo, especificamos la dirección IP de la interfaz de gestión - 192.168.78.198. Las interfaces eth2 y eth3 (con tipo de interfaz de monitoreo) se utilizan para recibir una copia del tráfico "crudo" del puerto SPAN del switch. Las omitimos, no es nuestro caso.
A continuación, verificamos el puerto del colector, donde debe entrar el tráfico.
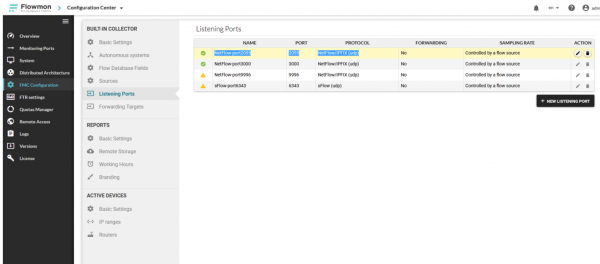
En nuestro caso, el colector espera tráfico en el puerto UDP/2055.
Paso 4. Configuración del equipo de red para la exportación de flow
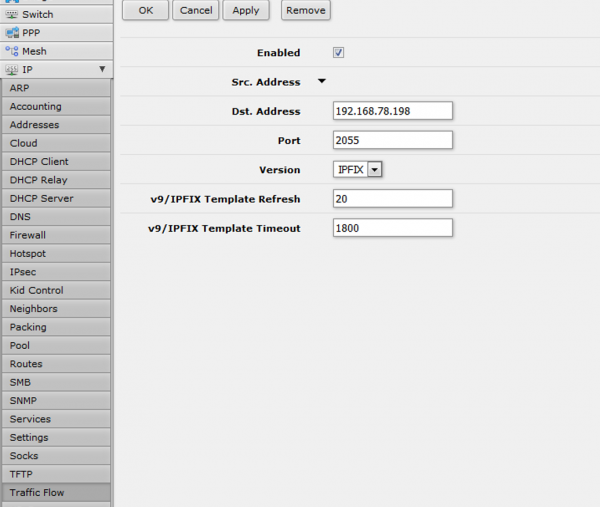
La configuración de NetFlow en equipos de Cisco Systems se puede considerar algo totalmente habitual para cualquier administrador de red. Para nuestro ejemplo, tomaremos algo más inusual. Por ejemplo, el enrutador MikroTik RB2011UiAS-2HnD. Sí, aunque parezca extraño, esta solución económica para pequeñas oficinas y hogares también soporta los protocolos NetFlow v5/v9 e IPFIX. En la configuración, establecemos el objetivo (dirección del colector 192.168.78.198 y puerto 2055):
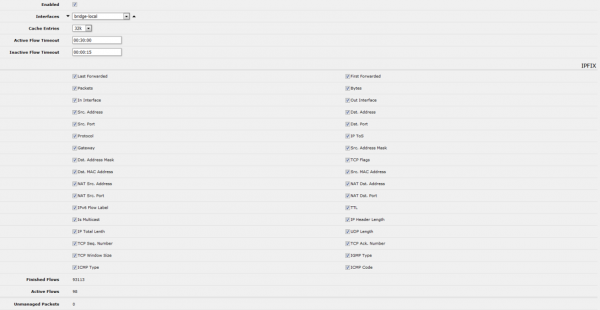
Y agregamos todas las métricas disponibles para exportación:
En este punto se puede decir que la configuración básica ha terminado. Verificamos si el tráfico está llegando al sistema.
Paso 5. Verificación y operación del módulo Network Performance Monitoring and Diagnostics
Se puede comprobar la presencia de tráfico de la fuente en la sección Flowmon Monitoring Center -> Sources:
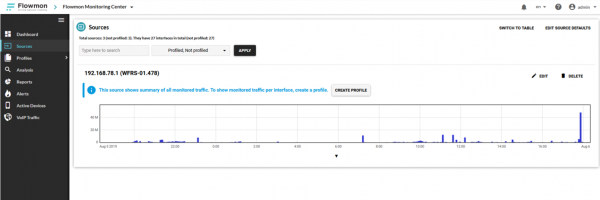
Vemos que los datos están llegando al sistema. Después de un tiempo, una vez que el colector acumule tráfico, los widgets comenzarán a mostrar información:
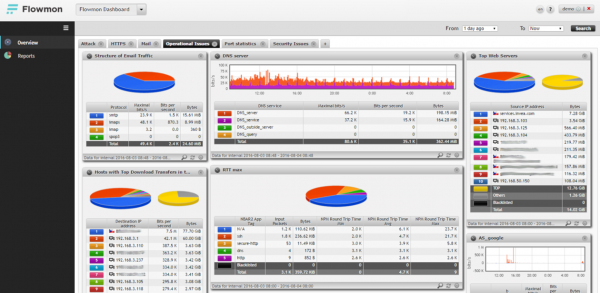
Se ha construido un sistema basado en el principio drill down. Es decir, el usuario, al seleccionar un fragmento de interés en el esquema o gráfico, 'profundiza' hasta el nivel de detalle que necesita:
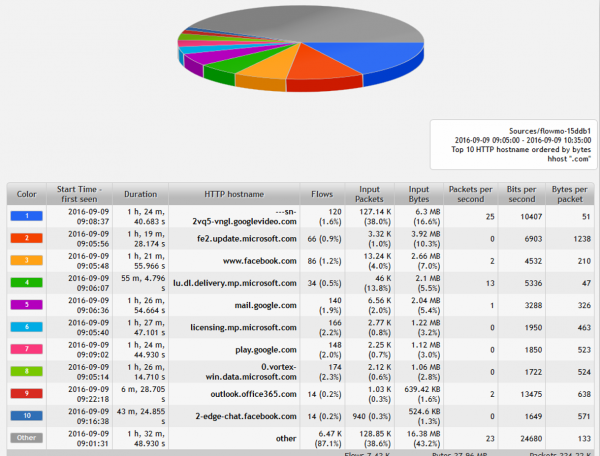
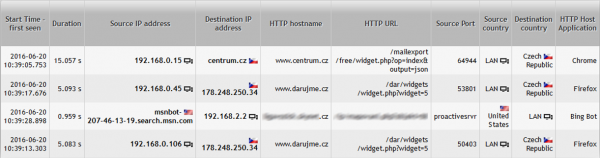
Hasta la información sobre cada conexión de red y enlace:
Paso 6. Módulo de Detección de Anomalías de Seguridad
Este módulo puede ser considerado, quizás, uno de los más interesantes, gracias al uso de métodos de detección de anomalías sin firma en el tráfico de red y la actividad de red maliciosa. Pero no es un equivalente a los sistemas IDS/IPS. El trabajo con el módulo comienza con su 'entrenamiento'. Para ello, en un asistente especial se indican todos los componentes clave y servicios de la red, incluyendo:
- direcciones de los servidores de gateway, DNS, DHCP y NTP,
- direccionamiento en los segmentos de usuarios y servidores.
Después de esto, el sistema entra en modo de entrenamiento, que dura en promedio de 2 semanas a 1 mes. Durante este tiempo, el sistema forma una línea base del tráfico característico de nuestra red. En otras palabras, el sistema estudia:
- ¿qué comportamiento es característico para los nodos de la red?
- ¿qué volúmenes de datos se transfieren normalmente y son normales para la red?
- ¿cuánto tiempo de trabajo es típico para los usuarios?
- ¿qué aplicaciones funcionan en la red?
- y mucho más..
Como resultado, obtenemos una herramienta que identifica cualquier anomalía en nuestra red y desviaciones del comportamiento característico. Aquí hay un par de ejemplos que el sistema permite detectar:
- la propagación en la red de nuevo malware no detectado por firmas de antivirus;
- la construcción de túneles DNS, ICMP u otros y la transmisión de datos eludiendo el cortafuegos;
- la aparición en la red de una nueva computadora que se hace pasar por un servidor DHCP y/o DNS.
Veamos cómo se ve en vivo. Después de que su sistema haya pasado el entrenamiento y construido la línea base del tráfico de la red, comienza a detectar incidentes:
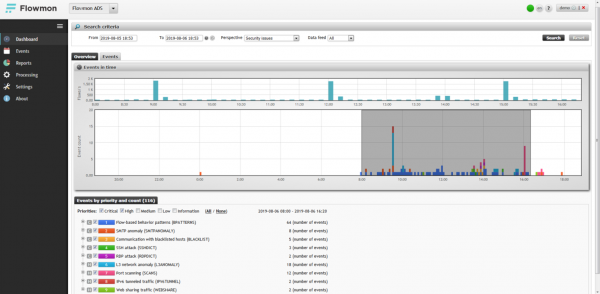
La página principal del módulo es un gráfico temporal que muestra los incidentes detectados. En nuestro ejemplo, vemos un claro aumento, aproximadamente entre las 9 y las 16 horas. Lo destacamos y vemos más detalles.
Se puede observar claramente el comportamiento anómalo de un atacante en la red. Todo comienza con el hecho de que el host con la dirección 192.168.3.225 comenzó un escaneo horizontal de la red en el puerto 3389 (servicio Microsoft RDP) y encuentra 14 'víctimas' potenciales:
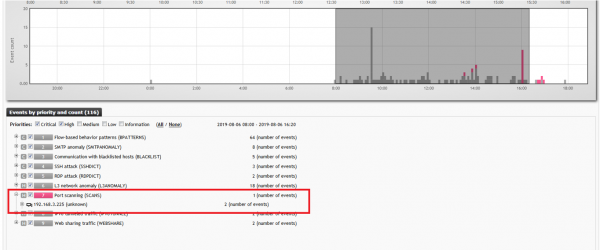
y
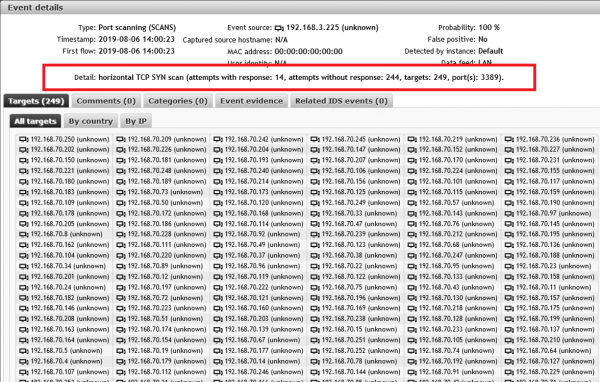
El siguiente incidente registrado es que el host 192.168.3.225 inicia un ataque de fuerza bruta para adivinar contraseñas en el servicio RDP (puerto 3389) en las direcciones identificadas anteriormente:
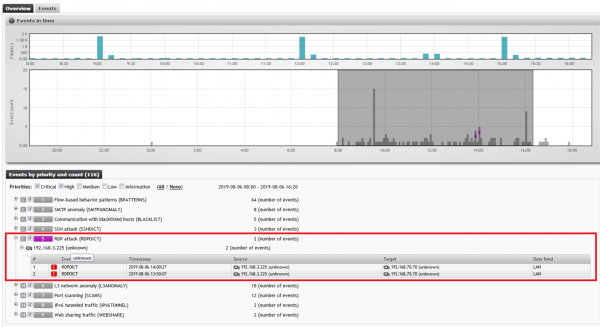
Como resultado del ataque, se registra una anomalía SMTP en uno de los hosts pirateados. En otras palabras, ha comenzado el envío de SPAM:
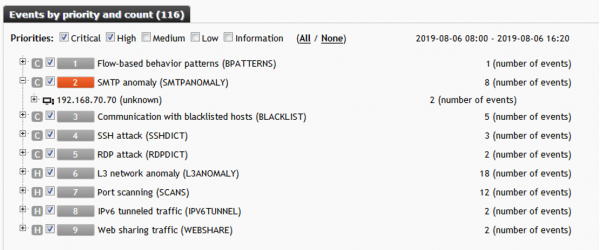
Este ejemplo es una demostración clara de las capacidades del sistema y el módulo Anomaly Detection Security en particular. Juzgue usted mismo sobre la efectividad. Con esto, concluimos la revisión funcional de la solución.
Conclusión
En resumen, ¿qué conclusiones podemos sacar sobre Flowmon a partir de lo expuesto?
- Flowmon es una solución de nivel premium para clientes corporativos;
- gracias a su versatilidad y compatibilidad, la recolección de datos está disponible desde cualquier fuente: equipos de red (Cisco, Juniper, HPE, Huawei…) o nuestros propios sondas (Flowmon Probe);
- las capacidades de escalabilidad de la solución permiten aumentar la funcionalidad del sistema mediante la adición de nuevos módulos y mejorar el rendimiento gracias a un enfoque flexible de licenciamiento;
- mediante el uso de tecnologías de análisis sin firma, el sistema permite detectar incluso ataques zero-day que son desconocidos para los antivirus y sistemas IDS/IPS;
- gracias a la completa 'transparencia' desde el punto de vista de instalación y presencia del sistema en la red, la solución no afecta el funcionamiento de otros nodos y componentes de su infraestructura de TI;
- Flowmon es la única solución en el mercado que soporta monitoreo de tráfico a velocidades de hasta 100 Gbit/s;
- Flowmon es una solución para redes de cualquier escala;
- mejor relación calidad/precio entre soluciones similares.
En esta revisión hemos cubierto menos del 10% de la funcionalidad total de la solución. En el próximo artículo hablaremos sobre los demás módulos de Flowmon Networks. Tomando como ejemplo el módulo Application Performance Monitoring, mostraremos cómo los administradores de aplicaciones empresariales pueden garantizar la disponibilidad a un nivel de SLA específico, así como diagnosticar problemas lo más rápidamente posible.
Además, queremos invitarle a nuestro webinar (10.09.2019) dedicado a las soluciones del proveedor Flowmon Networks. Para registrarse previamente, le pedimos que .
Por ahora es todo, gracias por su interés.
Solo los usuarios registrados pueden participar en la encuesta. , por favor.
¿Utilizas Netflow para monitorear la red?
Sí
No, pero planeo hacerlo
No
Votaron 9 usuarios. 3 usuarios se abstuvieron.
Fuente: habr.com
