

Se ha presentado la tarea de configurar la asignación de direcciones IP a los abonados. Condiciones de la tarea:
- No proporcionaremos un servidor separado para la autorización; ¡se las arreglarán! 😉
- Los abonados deben recibir configuraciones de red a través de DHCP.
- La red es heterogénea. Incluye tanto equipos PON como conmutadores estándar configurados con la Opción 82 y bases WiFi con puntos de acceso.
- Si los datos para la asignación de IP no cumplen con ninguna de las condiciones, se debe proporcionar una IP de la red "invitada".
A lo bueno: sí hay servidor en FreeBSD, que puede "funcionar", pero está "a millas de distancia" ;), no "directamente en esta red".
También hay un dispositivo maravilloso Mikrotik. El esquema general de la red es aproximadamente el siguiente:
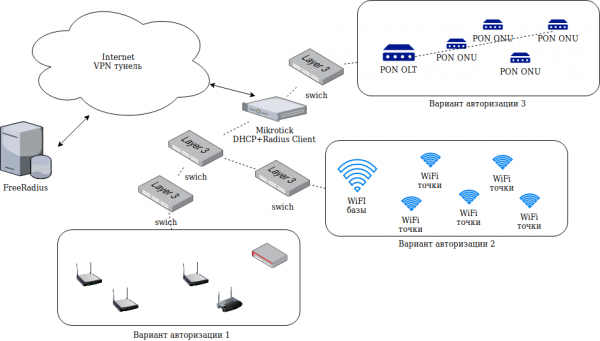
Después de reflexionar un poco, se decidió utilizar FreeRadius para otorgar las configuraciones de red a los abonados. En principio, el esquema es común: en el Mikrotik, habilitamos el servidor DHCP y también el cliente Radius. Configuramos la conexión DHCP server -> Radius Client -> Radius server.
Parece que no es complicado. Pero! El diablo está en los detalles. Específicamente:
- Durante la autorización de PON OLT según este esquema, se recibe una solicitud en FreeRadius con el User-Name igual a la dirección MAC de la estación principal, Agent-Circuit-Id igual a la MAC del PON Onu y una contraseña vacía.
- Durante la autorización desde los conmutadores con la opción 82, recibimos una solicitud en FreeRadius con un User-Name vacío igual a la dirección MAC del dispositivo del abonado y con los atributos adicionales Agent-Circuit-Id y Agent-Remote-Id llenos, que contienen, respectivamente, la dirección MAC del conmutador y el puerto al que está conectado el abonado.
- Una parte de los abonados con puntos WiFi se autoriza mediante los protocolos PAP-CHAP.
- Una parte de los abonados con puntos WiFi se autoriza con un User-Name igual a la dirección MAC del punto WiFi, sin contraseña.
Referencia histórica: ¿qué es la "Opción 82" en DHCP?
Son opciones adicionales en el protocolo DHCP que permiten transmitir información adicional, por ejemplo, en los campos Agent-Circuit-Id y Agent-Remote-Id. Se utiliza comúnmente para transmitir la dirección MAC del conmutador y el puerto al que está conectado el abonado. En el caso de equipos PON o estaciones base WiFi, el campo Agent-Circuit-Id no contiene información útil (no hay un puerto del abonado). En este caso, el esquema general de operación de DHCP es el siguiente:
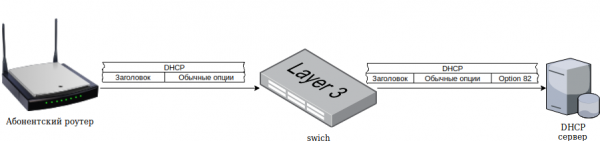
Paso a paso, este esquema funciona así:
- El equipo del abonado envía una solicitud DHCP de difusión para obtener configuraciones de red.
- El dispositivo (por ejemplo, un switch, una estación base WiFi o PON) al que se conecta directamente el equipo del abonado "intercepta" este paquete y lo modifica, incorporando opciones adicionales Option 82 y Relay agent IP address, y lo transmite a través de la red.
- El servidor DHCP acepta la solicitud, forma la respuesta y la envía al dispositivo de reenvío.
- El dispositivo de reenvío envía el paquete de respuesta al equipo del abonado.
Por supuesto, no todo funciona tan sencillo, se necesita una configuración adecuada del equipo de red.
Instalación de FreeRadius.
Con la configuración de FreeRadius se puede lograr todo esto, pero es complicado y confuso... especialmente cuando intentas hacerlo después de meses de que "todo funciona". Por eso, se tomó la decisión de escribir nuestro propio módulo de autenticación para FreeRadius en Python. Vamos a obtener los datos para la autenticación de una base de datos MySQL. No tiene sentido describir su estructura, ya que cada uno la hará "a su modo". En particular, tomé la estructura que se propone con el módulo sql para FreeRadius y la modifiqué un poco, añadiendo el campo mac y port para cada abonado, además del nombre de usuario y contraseña.
Así que, para comenzar, instalamos FreeRadius:
cd /usr/ports/net/freeradius3
make config
make
install clean
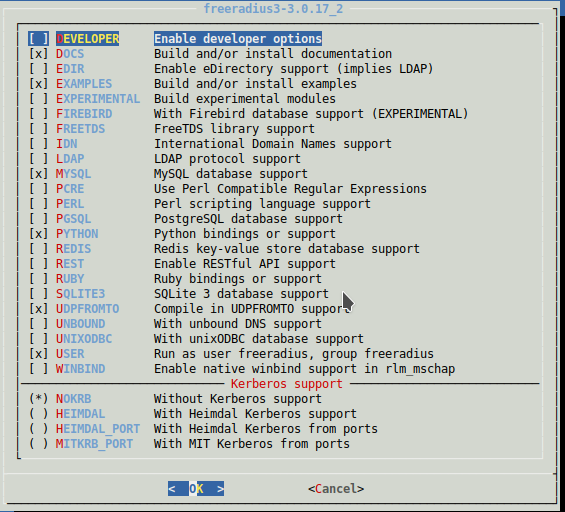
En la configuración, señalamos para la instalación:
Hacemos un enlace simbólico al módulo python (es decir, lo "activamos"):
ln -s /usr/local/etc/raddb/mods-available/python /usr/local/etc/raddb/mods-enabledInstalaremos un módulo adicional para python:
pip install mysql-connectorEn la configuración del módulo python para FreeRadius, es necesario definir las rutas de búsqueda de módulos en la variable python_path. Por ejemplo, para mí es:
python_path="/usr/local/etc/raddb/mods-config/python:/usr/local/lib/python2.7:/usr/local/lib/python27.zip:/usr/local/lib/python2.7:/usr/local/lib/python2.7/plat-freebsd12:/usr/local/lib/python2.7/lib-tk:/usr/local/lib/python2.7/lib-old:/usr/local/lib/python2.7/lib-dynload:/usr/local/lib/python2.7/site-packages"
Puedes conocer las rutas ejecutando el intérprete de python y escribiendo los comandos:
root@phaeton:/usr/local/etc/raddb/mods-enabled# python
Python 2.7.15 (default, Dec 8 2018, 01:22:25)
[GCC 4.2.1 Compatible FreeBSD Clang 6.0.1 (tags/RELEASE_601/final 335540)] en freebsd12
Escriba "help", "copyright", "credits" o "license" para más información.
>>> import sys
>>> sys.path
['', '/usr/local/lib/python27.zip', '/usr/local/lib/python2.7', '/usr/local/lib/python2.7/plat-freebsd12', '/usr/local/lib/python2.7/lib-tk', '/usr/local/lib/python2.7/lib-old', '/usr/local/lib/python2.7/lib-dynload', '/usr/local/lib/python2.7/site-packages']
>
Si no se realiza este paso, los scripts escritos en Python y ejecutados por FreeRadius no encontrarán los módulos que se enumeran en import. Además, es necesario descomentar en la configuración del módulo las funciones de llamada de autorización y contabilidad. Por ejemplo, mi módulo se ve así:
python {
    python_path="/usr/local/etc/raddb/mods-config/python:/usr/local/lib/python2.7:/usr/local/lib/python2.7/site-packages:/usr/local/lib/python27.zip:/usr/local/lib/python2.7:/usr/local/lib/python2.7/plat-freebsd12:/usr/local/lib/python2.7/lib-tk:/usr/local/lib/python2.7/lib-old:/usr/local/lib/python2.7/lib-dynload:/usr/local/lib/python2.7/site-packages"
    module = work
    mod_instantiate = ${.module}
    mod_detach = ${.module}

    mod_authorize = ${.module}
    func_authorize = authorize

    mod_authenticate = ${.module}
    func_authenticate = authenticate

    mod_preacct = ${.module}
    func_preacct = preacct

    mod_accounting = ${.module}
    func_accounting = accounting

    mod_checksimul = ${.module}
    mod_pre_proxy = ${.module}
    mod_post_proxy = ${.module}
    mod_post_auth = ${.module}
    mod_recv_coa = ${.module}
    mod_send_coa = ${.module}

}
El script work.py (y todos los demás) debe colocarse en /usr/local/etc/raddb/mods-config/python. En total, tengo tres scripts.
work.py:
#!/usr/local/bin/python
# coding=utf-8
import radiusd
import func
import sys
from pprint import pprint

mysql_host="localhost"
mysql_username="укацук"
mysql_password="ыукаыукаыук"
mysql_base="ыукаыкуаыу"

def instantiate(p):
  print ("*** instantiate ***")
  print (p)
  # return 0 for success or -1 for failure

def authenticate(p):
    print ("*** Аутенфикация!!***")
    print (p)
def authorize(p):
  radiusd.radlog(radiusd.L_INFO, '*** radlog call in authorize ***')
  conn=func.GetConnectionMysql(mysql_host, mysql_username, mysql_password, mysql_base);
  param=func.ConvertArrayToNames(p);
  pprint(param)
  print ("*** Авторизация ***")
  reply = ()
  conf = ()
  cnt=0
  username="";mac="";
  # сначала проверяем "как положено", по связке логин/пароль
  if ("User-Name" in param) and ("User-Password" in param) :
      print ("Вариант авторизации (1): есть логин-пароль")
      pprint(param["User-Name"])
      pprint(param["User-Password"])
      pprint(conn)
      print(sys.version_info)
      print (radiusd.config)
      sql="select radreply.attribute,radreply.value from radcheck inner join radreply on radreply.username=radcheck.username where radcheck.username=%s and radcheck.value=%s"
      print(sql)
      cursor = conn.cursor(dictionary=True,buffered=True)
      cursor.execute(sql,[param["User-Name"], param["User-Password"]]);
      row = cursor.fetchone()
      while row is not None:
                cnt=cnt+1
                username=row["username"]
                reply = reply+((str(row["attribute"]),str(row["value"])), )
                row = cursor.fetchone()
 # вариант, что User-Name - это МАС адрес БС,пароля и порта нет
  if ("User-Name" in param)  and ("User-Password" in param) and (cnt==0):
    if param["User-Password"] =='':
        if ":" in param["User-Name"]:
              pprint(param["User-Name"])
              print ("Вариант авторизации (2): User-Name - это MAC адрес базовой станции, порта и пароля нет")
              sql="select radreply.username,radreply.attribute,radreply.value from radcheck inner join radreply on radreply.username=radcheck.username where REPLACE(radcheck.mac,':','') = REPLACE(REPLACE('"+str(param["User-Name"])+"','0x',''),':','') and radcheck.sw_port=''"
              print (sql)
              cursor = conn.cursor(dictionary=True,buffered=True)
              cursor.execute(sql);
              row = cursor.fetchone()
              while row is not None:
                        cnt=cnt+1
                        username=row["username"]
                        mac=param["User-Name"]
                        reply = reply+((str(row["attribute"]),str(row["value"])), )
                        row = cursor.fetchone()
  if ("Agent-Remote-Id" in param)  and ("User-Password" in param) and (cnt==0):
    if param["User-Password"] =='':
              pprint(param["Agent-Remote-Id"])
              print ("Вариант авторизации (2.5): Agent-Remote-Id - это MAC адрес PON оборудования")
              sql="select radreply.username,radreply.attribute,radreply.value from radcheck inner join radreply on radreply.username=radcheck.username where REPLACE(radcheck.mac,':','') = REPLACE(REPLACE('"+str(param["Agent-Remote-Id"])+"','0x',''),':','') and radcheck.sw_port=''"
              print (sql)
              cursor = conn.cursor(dictionary=True,buffered=True)
              cursor.execute(sql);
              row = cursor.fetchone()
              while row is not None:
                        cnt=cnt+1
                        username=row["username"]
                        mac=param["User-Name"]
                        reply = reply+((str(row["attribute"]),str(row["value"])), )
                        row = cursor.fetchone()

#Вариант, что Agent-Remote-Id - это МАС адрес БС,пароля и порта нет и предыдущие варианты поиска IP результата не дали
  if ("Agent-Remote-Id" in param)  and ("User-Password" not in param) and (cnt==0):
          pprint(param["Agent-Remote-Id"])
          print ("Вариант авторизации (3): Agent-Remote-Id - МАС базовой станции/пон. Порта в биллинге нет")
          sql="select radreply.username,radreply.attribute,radreply.value from radcheck inner join radreply on radreply.username=radcheck.username where REPLACE(radcheck.mac,':','') = REPLACE(REPLACE('"+str(param["Agent-Remote-Id"])+"','0x',''),':','') and radcheck.sw_port=''"
          print(sql)
          cursor = conn.cursor(dictionary=True,buffered=True)
          cursor.execute(sql);
          row = cursor.fetchone()
          while row is not None:
                    cnt=cnt+1
                    mac=param["Agent-Remote-Id"]
                    username=row["username"]
                    reply = reply+((str(row["attribute"]),str(row["value"])), )
                    row = cursor.fetchone()
#Вариант, что предыдущие попытки результата не дали, но есть Agent-Remote-Id и Agent-Circuit-Id
  if ("Agent-Remote-Id" in param)  and ("Agent-Circuit-Id" in param) and (cnt==0):
          pprint(param["Agent-Remote-Id"])
          pprint(param["Agent-Circuit-Id"])
          print ("Вариант авторизации (4): авторизация по Agent-Remote-Id и Agent-Circuit-Id, в биллинге есть порт/мак")
          sql="select radreply.username,radreply.attribute,radreply.value from radcheck inner join radreply on radreply.username=radcheck.username where upper(radcheck.sw_mac)=upper(REPLACE('"+str(param["Agent-Remote-Id"])+"','0x','')) and upper(radcheck.sw_port)=upper(RIGHT('"+str(param["Agent-Circuit-Id"])+"',2)) and radcheck.sw_port<>''"
          print(sql)
          cursor = conn.cursor(dictionary=True,buffered=True)
          cursor.execute(sql);
          row = cursor.fetchone()
          while row is not None:
                    cnt=cnt+1
                    mac=param["Agent-Remote-Id"]
                    username=row["username"]
                    reply = reply+((str(row["attribute"]),str(row["value"])), )
                    row = cursor.fetchone()
 # если так до сих пор IP не получен, то выдаю иего из гостевой сети..
  if cnt==0:
      print ("Ни один из вариантов авторизации не сработал, получаю IP из гостевой сети..")
      ip=func.GetGuestNet(conn)
      if ip!="":
          cnt=cnt+1;
          reply = reply+(("Framed-IP-Address",str(ip)), )
 # если совсем всё плохо, то Reject
  if cnt==0:
    conf = ( ("Auth-Type", "Reject"), )
  else:
    #если авторизация успешная (есть такой абонент), то запишем историю авторизации
    if username!="":
            func.InsertToHistory(conn,username,mac, reply);
    conf = ( ("Auth-Type", "Accept"), )
    pprint (reply)
  conn=None;
  return radiusd.RLM_MODULE_OK, reply, conf

def preacct(p):
  print ("*** preacct ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def accounting(p):
  print ("*** Аккаунтинг ***")
  radiusd.radlog(radiusd.L_INFO, '*** radlog call in accounting (0) ***')
  print (p)
  conn=func.GetConnectionMysql(mysql_host, mysql_username, mysql_password, mysql_base);
  param=func.ConvertArrayToNames(p);
  pprint(param)
  print("Удалим старые сессии (более 20 минут нет аккаунтинга)");
  sql="delete from radacct where TIMESTAMPDIFF(minute,acctupdatetime,now())>20"
  cursor = conn.cursor(dictionary=True,buffered=True)
  cursor.execute(sql);
  conn.commit()
  print("Обновим/добавим информацию о сессии")
  if (("Acct-Unique-Session-Id" in param) and ("User-Name" in param) and ("Framed-IP-Address" in param)):
      sql='insert into radacct (radacctid,acctuniqueid,username,framedipaddress,acctstarttime) values (null,"'+str(param['Acct-Unique-Session-Id'])+'","'+str(param['User-Name'])+'","'+str(param['Framed-IP-Address'])+'",now()) ON DUPLICATE KEY update acctupdatetime=now()'
      print(sql)
      cursor = conn.cursor(dictionary=True,buffered=True)
      cursor.execute(sql)
      conn.commit()
  conn=None;
  return radiusd.RLM_MODULE_OK

def pre_proxy(p):
  print ("*** pre_proxy ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def post_proxy(p):
  print ("*** post_proxy ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def post_auth(p):
  print ("*** post_auth ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def recv_coa(p):
  print ("*** recv_coa ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def send_coa(p):
  print ("*** send_coa ***")
  print (p)
  return radiusd.RLM_MODULE_OK

def detach():
  print ("*** На этом всё детишечки ***")
  return radiusd.RLM_MODULE_OK
func.py:
#!/usr/bin/python2.7
# coding=utf-8

import mysql.connector
from mysql.connector import Error

# Функция возвращает соединение с MySQL
def GetConnectionMysql(mysql_host, mysql_username, mysql_password, mysql_base):
    try:
        conn = mysql.connector.connect(host=mysql_host,database=mysql_base,user=mysql_username,password=mysql_password)
        if conn.is_connected(): print('---cоединение с БД '+mysql_base+' установлено')
    except Error as e:
        print("Ошибка: ",e);
        exit(1);
    return conn

def ConvertArrayToNames(p):
    mass={};
    for z in p:
      mass[z[0]]=z[1]
    return mass
# Функция записывает историю соединения по известным данным
def InsertToHistory(conn,username,mac, reply):
    print("--записываю для истории")
    repl=ConvertArrayToNames(reply)
    if "Framed-IP-Address" in repl:
        sql='insert into radpostauth (username,reply,authdate,ip,mac,session_id,comment) values ("'+username+'","Access-Accept",now(),"'+str(repl["Framed-IP-Address"])+'","'+str(mac)+'","","")'
        print(sql)
        cursor = conn.cursor(dictionary=True,buffered=True)
        cursor.execute(sql);
        conn.commit()
# Функция выдает последний по дате выдачи IP адрес из гостевой сети
def GetGuestNet(conn):
    ip="";id=0
    sql="select * from guestnet order by dt limit 1"
    print (sql)
    cursor = conn.cursor(dictionary=True,buffered=True)
    cursor.execute(sql);
    row = cursor.fetchone()
    while row is not None:
            ip=row["ip"]
            id=row["id"]
            row = cursor.fetchone()
    if id>0:
        sql="update guestnet set dt=now() where id="+str(id)
        print (sql)
        cursor = conn.cursor(dictionary=True,buffered=True)
        cursor.execute(sql);
        conn.commit()
    return ip
radiusd.py:
#!/usr/bin/python2.7
# coding=utf-8

# from modules.h

RLM_MODULE_REJECT = 0
RLM_MODULE_FAIL = 1
RLM_MODULE_OK = 2
RLM_MODULE_HANDLED = 3
RLM_MODULE_INVALID = 4
RLM_MODULE_USERLOCK = 5
RLM_MODULE_NOTFOUND = 6
RLM_MODULE_NOOP = 7
RLM_MODULE_UPDATED = 8
RLM_MODULE_NUMCODES = 9

# from log.h
L_AUTH = 2
L_INFO = 3
L_ERR = 4
L_WARN = 5
L_PROXY = 6
L_ACCT = 7

L_DBG = 16
L_DBG_WARN = 17
L_DBG_ERR = 18
L_DBG_WARN_REQ = 19
L_DBG_ERR_REQ = 20

# log function
def radlog(level, msg):
    import sys
    sys.stdout.write(msg + 'n')
    level = level
Como se puede ver en el código, intentamos identificar al abonado de todas las maneras posibles a través de sus direcciones MAC de abonado conocidas o la combinación de Option 82, y si eso no funciona, devolvemos la dirección IP más antigua que se haya usado alguna vez de la red "invitada". Solo queda configurar el script default en la carpeta sites-enabled, para que las funciones necesarias del script en Python se invoquen en los momentos adecuados. Básicamente, es suficiente con que el archivo tenga el siguiente aspecto:
default
server default {
listen {
    type = auth
    ipaddr = *
    port = 0
    limit {
          max_connections = 16
          lifetime = 0
          idle_timeout = 30
    }
}
listen {
    ipaddr = *
    port = 0
    type = acct
    limit {
    }
}

listen {
    type = auth
    port = 0
    limit {
          max_connections = 1600
          lifetime = 0
          idle_timeout = 30
    }
}

listen {
    ipv6addr = ::
    port = 0
    type = acct
    limit {
    }
}

authorize {
    python
    filter_username
    preprocess
    expiration
    logintime
}

authenticate {
    Auth-Type PAP {
	pap
	python
    }
    Auth-Type CHAP {
	chap
	python
    }
    Auth-Type MS-CHAP {
	mschap
	python
    }
    eap
}


preacct {
    preprocess
    acct_unique
    suffix
    files
}

accounting {
    python
    exec
    attr_filter.accounting_response
}

session {

}

post-auth {
    update {
	&reply: += &session-state:
    }
    exec
    remove_reply_message_if_eap
    Post-Auth-Type REJECT {
attr_filter.access_reject
	eap
remove_reply_message_if_eap
    }
    Post-Auth-Type Challenge {
    }
}

pre-proxy {
}

post-proxy {
    eap
}
}
Intentamos iniciar y ver qué llega al registro de depuración:
/usr/local/etc/rc.d/radiusd debugAdemás. Al configurar FreeRadius, es conveniente probar su funcionamiento mediante la utilidad radclient. Por ejemplo, autorización:
echo "User-Name=4C:5E:0C:2E:7F:15,Agent-Remote-Id=0x9845623a8c98,Agent-Circuit-Id=0x00010006" | radclient -x 127.0.0.1:1812 auth testing123O la contabilidad:
echo "User-Name=4C:5E:0C:2E:7F:15,Agent-Remote-Id=0x00030f26054a,Agent-Circuit-Id=0x00010002" | radclient -x 127.0.0.1:1813 acct testing123Quiero advertir que aplicar este tipo de esquema y scripts "sin cambios" a escala "industrial" no se puede hacer de ninguna manera. Al menos se notan las siguientes cuestiones:
- es posible la "falsificación" de la dirección MAC. Simplemente basta con que el abonado se asigne a sí mismo una dirección MAC ajena y habrá problemas.
- la lógica de la emisión de redes de invitados está por debajo de toda crítica. Ni siquiera se verifica "¿podría ya haber clientes con esa dirección IP asignada?"
Esto es solo una "solución hecha a la ligera", para que funcione específicamente en mis condiciones, nada más. No sean muy duros 😉
Fuente: habr.com
