

Para garantizar una alta eficiencia de los medios de seguridad de la información, la conexión entre sus componentes juega un papel crucial. Esto permite cerrar no solo las amenazas externas, sino también las internas. En el diseño de la infraestructura de red, cada medio de protección, ya sea un antivirus o un firewall, es de suma importancia para que funcione no solo dentro de su clase (seguridad de punto final o NGFW), sino que también tenga la capacidad de interactuar entre sí para la lucha conjunta contra las amenazas.
Un poco de teoría
No es sorprendente que los delincuentes cibernéticos de hoy en día se hayan vuelto más ingeniosos. Para distribuir malware, utilizan toda una serie de tecnologías de red:
El envío de phishing por correo electrónico provoca que el malware "cruce el umbral" de su red, utilizando ataques conocidos o "ataques de día cero", seguidos de un escalado de privilegios o movimiento lateral en la red. La presencia de un solo dispositivo comprometido puede significar que su red puede ser utilizada en beneficio del atacante.
En algunos casos, cuando es necesario garantizar la interacción de los componentes de seguridad de la información, durante una auditoría del estado actual del sistema, no se puede describir con un conjunto único de medidas interconectadas. En la mayoría de los casos, muchas soluciones tecnológicas, centradas en contrarrestar un tipo específico de amenaza, no prevén la integración con otras soluciones tecnológicas. Por ejemplo, los productos de protección de dispositivos finales utilizan análisis de firmas y comportamiento para determinar si un archivo está infectado o no. Para detener el tráfico malicioso, los firewalls utilizan otras tecnologías que incluyen filtrado web, IPS, sandboxing, etc. Sin embargo, en la mayoría de las organizaciones, estos componentes de seguridad de la información no están conectados entre sí y operan de manera aislada.
Tendencias en la implementación de la tecnología Heartbeat
Un nuevo enfoque para garantizar la ciberseguridad implica una protección en cada nivel, donde las soluciones utilizadas en cada uno de ellos están interconectadas y pueden intercambiar información. Esto conduce a la creación del sistema Synchronized Security (SynSec). SynSec es el proceso de garantizar la seguridad de la información como un solo sistema. En este caso, cada componente de la seguridad de la información está conectado entre sí en tiempo real. Por ejemplo, la solución se implementa según este principio.
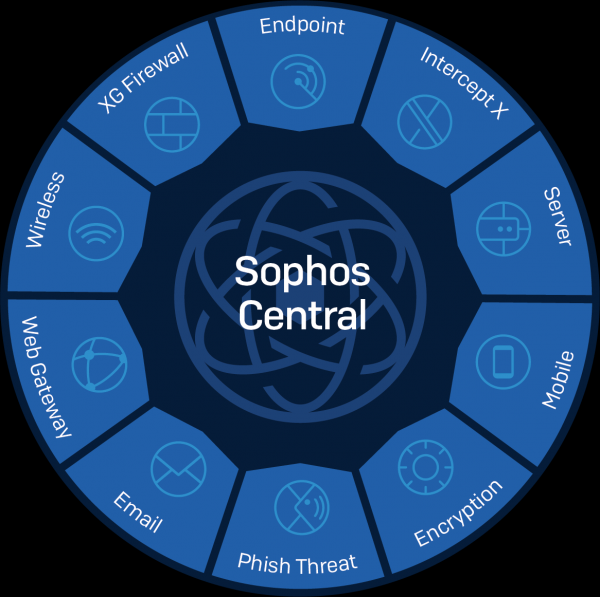
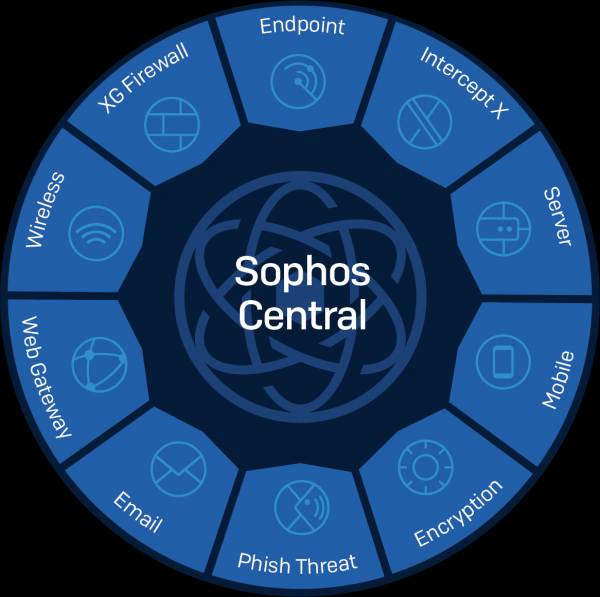
La tecnología Security Heartbeat garantiza la conexión entre los componentes de seguridad, asegurando el funcionamiento conjunto del sistema y su monitoreo. En se integran soluciones de las siguientes categorías:
- — antivirus clásico basado en firmas;
- — antivirus especializado para servidores;
- – antivirus de nueva generación (sin firmas y con tecnologías de inteligencia artificial);
- — Cortafuegos de Nueva Generación;
- — gestión de dispositivos móviles y control de acceso a correo electrónico y archivos corporativos;
- ;
- — puntos de acceso gestionados tanto desde la nube como localmente a través de Sophos UTM / Sophos XG;
- — solución clásica para filtrar el tráfico web;
- — solución de antispam/antivirus en la nube/local;
- — aumenta la concienciación de los empleados, realizando envíos de phishing de prueba;
- — auditoría de infraestructuras en la nube.
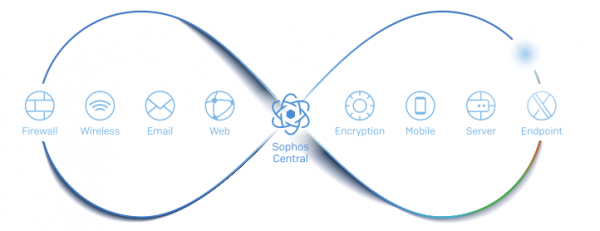
No es difícil notar que Sophos Central apoya una amplia gama de soluciones en el ámbito de la seguridad de la información. En Sophos Central, el concepto de SynSec se basa en tres principios importantes: detección, análisis y respuesta. Para una descripción detallada, nos detendremos en cada uno de ellos.
Conceptos de SynSec
DETECCIÓN (identificación de amenazas desconocidas)
Los productos Sophos bajo la gestión de Sophos Central comparten automáticamente información entre sí para identificar riesgos y amenazas desconocidas, lo que incluye:
- análisis del tráfico de red con posibilidad de identificar aplicaciones de alto riesgo y tráfico malicioso;
- detección de usuarios con un alto nivel de riesgo mediante el análisis correlacionado de sus acciones en la red.
ANÁLISIS (instantáneo e intuitivo)
El análisis de incidentes en tiempo real proporciona una comprensión instantánea de la situación actual en el sistema.
- la visualización de toda la cadena de eventos que condujeron al incidente, incluyendo todos los archivos, claves del registro, URLs, etc.
REACCIÓN (respuesta automática a incidentes)
La configuración de políticas de seguridad permite reaccionar automáticamente en cuestión de segundos a infecciones e incidentes. Esto se logra mediante:
- la inmediata aislamiento de dispositivos infectados y detención del ataque en tiempo real (incluso dentro de una misma red / dominio de difusión);
- la restricción de acceso a los recursos de red de la empresa para dispositivos que no cumplen con las políticas;
- el inicio remoto del escaneo del dispositivo al detectar spam saliente.
Hemos revisado los principales principios de protección que sustentan el funcionamiento de Sophos Central. Ahora pasemos a describir cómo la tecnología SynSec se manifiesta en la práctica.
De la teoría a la práctica
Para comenzar, aclaremos cómo se establece la interacción entre dispositivos según el principio de SynSec mediante la tecnología Heartbeat. La primera etapa consiste en registrar Sophos XG en Sophos Central. En esta etapa, recibe un certificado para la autoidentificación, dirección IP y puerto, a través del cual los dispositivos finales interactuarán con él mediante la tecnología Heartbeat, así como una lista de IDs de dispositivos finales gestionados a través de Sophos Central y sus certificados de cliente.
Poco después de que se complete el registro de Sophos XG, Sophos Central enviará a los dispositivos finales información para iniciar la interacción mediante la tecnología Heartbeat:
- una lista de las autoridades de certificación utilizadas para emitir certificados de Sophos XG;
- una lista de IDs de dispositivos que están registrados en Sophos XG;
- dirección IP y puerto para la interacción mediante la tecnología Heartbeat.
Esta información se almacena en la computadora en la siguiente ruta: %ProgramData%SophosHearbeatConfigHeartbeat.xml y se actualiza regularmente.
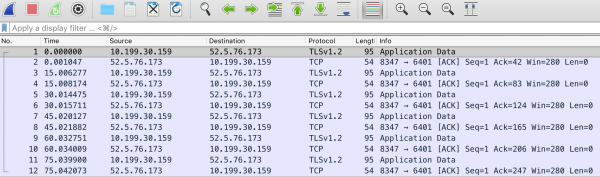
La comunicación a través de la tecnología Heartbeat se realiza mediante el envío de mensajes desde el punto final a la dirección IP mágica 52.5.76.173:8347 y viceversa. Durante el análisis, se constató que los paquetes se envían cada 15 segundos, como lo ha indicado el proveedor. Cabe señalar que los mensajes Heartbeat son procesados directamente por el XG Firewall: este intercepta los paquetes y monitorea el estado del punto final. Si se captura el tráfico en el host, el flujo de tráfico parecerá ser una comunicación con una dirección IP externa, aunque en realidad el punto final interactúa directamente con el firewall XG.
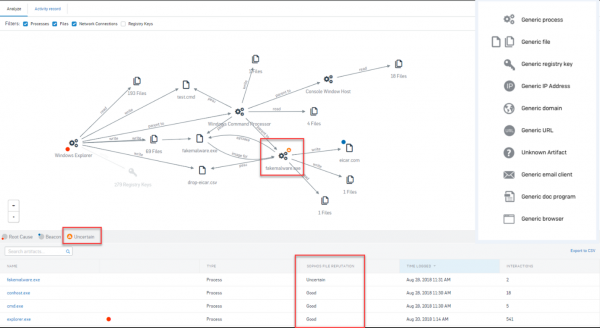
Supongamos que un programa malicioso ha llegado al ordenador de alguna manera. Sophos Endpoint detecta este ataque o dejamos de recibir Heartbeat de este sistema. El dispositivo infectado envía automáticamente información sobre la infección del sistema, activando una cadena de acciones automatizadas. El XG Firewall aísla inmediatamente el ordenador, evitando la propagación del ataque y la interacción con los servidores C&C.
Sophos Endpoint elimina automáticamente el malware. Después de su eliminación, el dispositivo final se sincroniza con Sophos Central, y luego el XG Firewall restaura el acceso a la red. El análisis de causas raíz (Root Cause Analysis - RCA o EDR - Endpoint Detection and Response) permite obtener una visión detallada de lo que ha sucedido.
Si asumimos que el acceso a los recursos corporativos se realiza a través de dispositivos móviles y tabletas, ¿es posible garantizar SynSec en este caso?
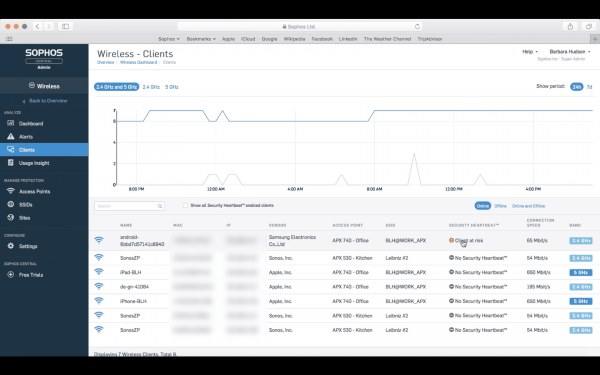
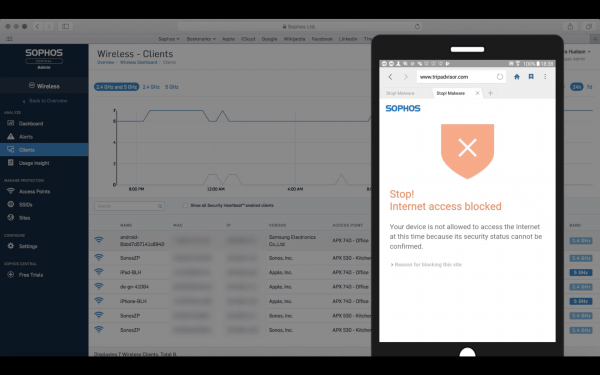
Para tal escenario, Sophos Central proporciona soporte para y . Supongamos que un usuario intenta violar la política de seguridad en un dispositivo móvil protegido por Sophos Mobile. Sophos Mobile detecta la violación de la política de seguridad y envía notificaciones a otros componentes del sistema, activando una respuesta preconfigurada al incidente. Si en Sophos Mobile se establece la política de "prohibir la conexión a la red", entonces Sophos Wireless restringirá el acceso a la red para dicho dispositivo. En el panel de control de Sophos Central, en la pestaña Sophos Wireless, aparecerá una notificación indicando que el dispositivo está infectado. En el momento en que el usuario intente acceder a la red, aparecerá una pantalla que informará que el acceso a internet está restringido.
El punto final tiene varios estados de estado Heartbeat: rojo, amarillo y verde.
El estado rojo ocurre en los siguientes casos:
- se detectó malware activo;
- se detectó un intento de ejecución de malware;
- se detectó tráfico de red malicioso;
- no se eliminó el malware.
El estado amarillo significa que se detectó malware inactivo en el punto final o se detectó una PUP (potencialmente no deseado). El estado verde indica que no se detectaron ninguno de los problemas mencionados anteriormente.
Al considerar algunos escenarios clásicos de interacción de dispositivos protegidos con Sophos Central, pasamos a describir la interfaz gráfica de la solución y revisaremos las configuraciones básicas y las funcionalidades soportadas.
Interfaz gráfica
En el panel de control se muestran las últimas notificaciones. También se presenta un resumen en forma de gráficos sobre diversos componentes de protección. En este caso, se muestran los datos de protección de computadoras personales. En este panel también hay información resumida sobre intentos de acceso a recursos peligrosos y recursos con contenido inaceptable, así como estadísticas de análisis de correo electrónico.
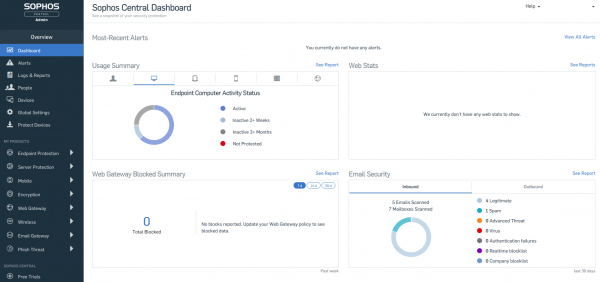
Sophos Central admite la visualización de notificaciones por nivel de importancia, lo que evitará que el usuario pase por alto alertas críticas del sistema de seguridad. Además de mostrar de manera concisa el estado del sistema de protección, Sophos Central admite el registro de eventos y la integración con sistemas SIEM. Para muchas empresas, Sophos Central es una plataforma tanto para su SOC interno como para brindar servicios a sus clientes — MSSP.
Una de las características importantes es el soporte de caché de actualizaciones para clientes endpoint. Esto permite ahorrar ancho de banda de tráfico externo, ya que en este caso las actualizaciones se descargan una vez en uno de los clientes endpoint, y luego otros dispositivos finales descargan las actualizaciones desde él. Además de esta capacidad, el endpoint seleccionado puede retransmitir mensajes sobre políticas de seguridad e informes de información a la nube de Sophos. Esta función será útil si hay dispositivos finales que no tienen acceso directo a Internet pero requieren protección. Sophos Central ofrece una opción (tamper protection) que prohíbe cambiar la configuración de seguridad del ordenador o eliminar el agente endpoint.
Uno de los componentes de la protección endpoint es el antivirus de nueva generación (NGAV) — . Con tecnologías de aprendizaje profundo, el antivirus es capaz de detectar amenazas desconocidas sin el uso de firmas. La precisión de detección es comparable a la de los análogos basados en firmas, pero a diferencia de ellos, ofrece una protección proactiva, previniendo ataques de "día cero". Intercept X puede funcionar en paralelo con antivirus basados en firmas de otros proveedores.
En este artículo hemos explicado brevemente el concepto de SynSec, que se implementa en Sophos Central, así como algunas de las capacidades de esta solución. Hablaremos sobre cómo funciona cada uno de los componentes de seguridad, integrados en Sophos Central, en los próximos artículos. Puedes obtener una versión de demostración de la solución .
Fuente: habr.com
