

La seguridad de la información se ha separado de las telecomunicaciones para convertirse en un sector independiente, con sus propias especificidades y equipos. Sin embargo, existe una clase poco conocida de dispositivos que se sitúa en la intersección entre telecomunicaciones y seguridad de la información: los corredores de paquetes de red (Network Packet Broker), también conocidos como equilibradores de carga, conmutadores especializados/monitoreo, agregadores de tráfico, Security Delivery Platform, Network Visibility, y así sucesivamente. Como desarrollador y fabricante ruso de tales dispositivos, nos gustaría hablar más sobre ellos.
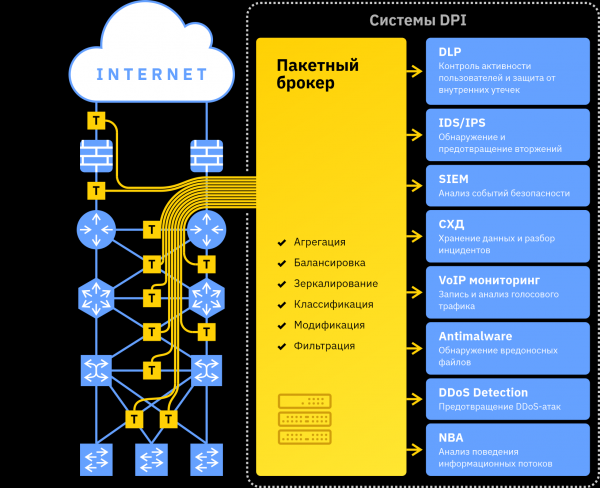
Ámbito de aplicación y problemas que resuelve
Los corredores de paquetes de red son dispositivos especializados que han encontrado su mayor aplicación en sistemas de seguridad de la información. Esta clase de dispositivos es relativamente nueva y poco numerosa en la infraestructura de red común en comparación con los conmutadores, enrutadores, etc. El pionero en el desarrollo de este tipo de dispositivos fue la empresa estadounidense Gigamon. En la actualidad, hay muchos más actores en este mercado (incluyendo soluciones similares de un conocido fabricante de complejos de prueba, la empresa IXIA), pero la existencia de tales dispositivos sigue siendo conocida solo por un reducido grupo de profesionales. Como se mencionó anteriormente, incluso la terminología no es clara: los nombres varían desde "sistemas de garantía de transparencia de red" hasta el simple "equilibradores".
Al desarrollar corredores de paquetes de red, nos encontramos con la necesidad de explicar a los potenciales consumidores la existencia de esta clase de equipos, ya que no todos están informados sobre su existencia, además de analizar las direcciones de desarrollo de funcionalidades y realizar pruebas en laboratorios/zonas de prueba.
Hace 15-20 años, había poco tráfico en la red, y en su mayoría eran datos poco importantes. Sin embargo, prácticamente repite : la velocidad de conexión a Internet aumenta un 50 % cada año. El volumen de tráfico también sigue creciendo (en el gráfico se presenta la previsión de 2017 de la empresa Cisco, fuente Cisco Visual Networking Index: Forecast and Trends, 2017–2022):
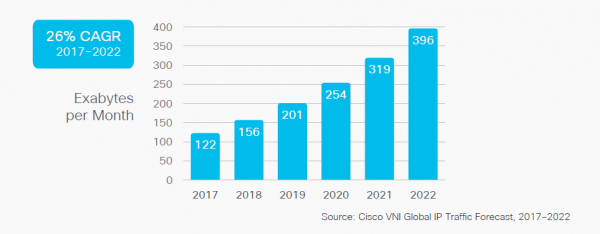
Junto con la velocidad, aumenta la importancia de la información que circula (tanto secretos comerciales como los célebres datos personales) y, en general, la operatividad de la infraestructura.
Así surgió la industria de la seguridad informática. La industria respondió con una amplia gama de dispositivos de análisis profundo de tráfico (DPI), desde sistemas de prevención de ataques DDoS hasta sistemas de gestión de eventos de seguridad informática, incluyendo IDS, IPS, DLP, NBA, SIEM, Antimailware, y más. Normalmente, cada una de estas herramientas es un software instalado en una plataforma de servidor. Además, cada programa (herramienta de análisis) se instala en su propia plataforma de servidor: los fabricantes de software son diferentes y se requieren muchos recursos computacionales para el análisis en L7.
Al construir un sistema de seguridad informática, se deben resolver una serie de tareas fundamentales:
- ¿cómo se transferirá el tráfico de la infraestructura a los sistemas de análisis? (Los puertos SPAN diseñados originalmente para esto son actualmente insuficientes tanto en cantidad como en rendimiento)
- ¿cómo se distribuirá el tráfico entre los diferentes sistemas de análisis?
- ¿cómo se escalarán los sistemas ante la falta de rendimiento de una instancia de analizador para procesar todo el volumen de tráfico que recibe?
- ¿cómo se monitorearán las interfaces 40G/100G (y en un futuro cercano, 200G/400G), dado que los medios de análisis actualmente solo soportan interfaces de 1G/10G/25G?
Y las siguientes tareas asociadas:
- ¿cómo minimizar el tráfico no dirigido que no necesita procesamiento, pero que llega a los medios de análisis y consume sus recursos?
- ¿cómo procesar los paquetes encapsulados y los paquetes con etiquetas de servicio de hardware, cuya preparación para el análisis es, en ocasiones, intensiva en recursos o totalmente inviable?
- ¿cómo excluir del análisis una parte del tráfico que no está sujeta a la regulación de la política de seguridad (por ejemplo, el tráfico de la alta dirección)?
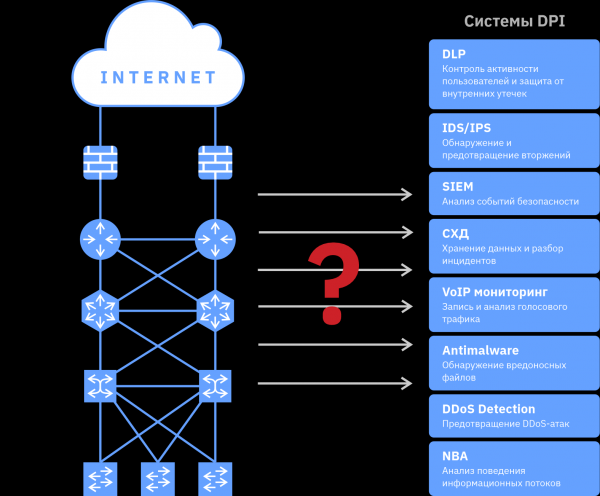
Como todos saben, la demanda genera oferta, y en respuesta a estas necesidades comenzaron a desarrollarse los brokers de paquetes de red.
Descripción general de los brokers de paquetes de red
Los corredores de paquetes de red operan en el nivel de paquetes, y en esto son similares a los conmutadores comunes. La principal diferencia con los conmutadores radica en que las reglas de distribución y agregación del tráfico en los corredores de paquetes de red se determinan completamente a través de configuraciones. No existen estándares para la construcción de tablas de reenvío (tablas MAC) y protocolos de intercambio con otros conmutadores (como STP) en los corredores de paquetes de red, lo que permite un rango de configuraciones y campos comprendidos mucho más amplio. Un corredor puede distribuir equitativamente el tráfico de uno o varios puertos de entrada a un rango determinado de puertos de salida con una función de carga equilibrada en la salida. Se pueden establecer reglas para copiar, filtrar, clasificar, deduplicar y modificar el tráfico. Estas reglas se pueden aplicar a diferentes grupos de puertos de entrada del corredor de paquetes de red, así como aplicarse secuencialmente dentro del dispositivo. Una ventaja importante del corredor de paquetes es la capacidad de procesar tráfico a la velocidad completa del flujo y mantener la integridad de las sesiones (en caso de equilibrio de tráfico en varios sistemas DPI homogéneos).
La preservación de la integridad de las sesiones consiste en transmitir todos los paquetes de la sesión en el nivel de transporte (TCP/UDP/SCTP) a un único puerto. Esto es importante, ya que los sistemas DPI (generalmente software que se ejecuta en un servidor conectado al puerto de salida del corredor de paquetes) analizan el contenido del tráfico a nivel de aplicaciones, y todos los paquetes enviados/recibidos por una misma aplicación deben llegar a una misma instancia del analizador. Si se pierden paquetes de una sesión o se distribuyen entre diferentes dispositivos DPI, cada dispositivo DPI se encontrará en una situación similar a la de leer un texto incompleto, extrayendo solo palabras individuales. Y, lo más probable, no se entenderá el texto.
Así, al estar orientados a sistemas de seguridad de la información, los corredores de paquetes de red cuentan con funcionalidades que ayudan a conectar complejos sistemas DPI a redes de telecomunicaciones de alta velocidad y reducir la carga sobre ellos: llevan a cabo la filtración preliminar, la clasificación y la preparación del tráfico para facilitar el procesamiento posterior.
Además, dado que los brokers de paquetes de red ofrecen una amplia gama de estadísticas y a menudo están conectados a diversos puntos de la red, también encuentran su lugar en el diagnóstico de problemas de funcionamiento de la propia infraestructura de red.
Funciones básicas de los brokers de paquetes de red
El término 'conmutadores especializados / de monitoreo' surgió de su función básica: recopilar tráfico de la infraestructura (generalmente mediante divisores ópticos pasivos TAP y/o puertos SPAN) y distribuirlo entre las herramientas de análisis. El tráfico se refleja (duplica) entre diferentes sistemas y se equilibra entre sistemas del mismo tipo. Las funciones básicas generalmente incluyen la filtración por campos hasta L4 (MAC, IP, puerto TCP/UDP, etc.) y la agregación de varios canales poco cargados en uno solo (por ejemplo, para su procesamiento en un sistema DPI).
Esta funcionalidad resuelve la tarea básica de conectar sistemas DPI a la infraestructura de red. Los brokers de diferentes fabricantes que se limitan a la funcionalidad básica permiten el procesamiento de hasta 32 interfaces de 100G en 1U (más interfaces físicamente no caben en el panel frontal de 1U). Sin embargo, no permiten reducir la carga sobre las herramientas de análisis y, para infraestructuras complejas, no pueden cumplir ni siquiera con los requisitos de la función básica: una sesión distribuida a través de varios túneles (o equipada con etiquetas MPLS) puede desbalancearse en diferentes instancias del analizador y, en general, caer fuera del análisis.
Además de agregar interfaces de 40/100G y, como consecuencia, mejorar el rendimiento, los brokers de paquetes de red están evolucionando activamente en cuanto a la oferta de nuevas capacidades: desde el equilibrio basado en encabezados anidados de túneles hasta la descifrado de tráfico. Desafortunadamente, tales modelos no pueden presumir de un rendimiento en terabits, pero permiten construir un sistema de seguridad de la información realmente de calidad y 'visualmente atractivo', en el que cada herramienta de análisis recibe garantizado solo la información que necesita de la manera más adecuada para el análisis.
Funciones avanzadas de los brokers de paquetes de red
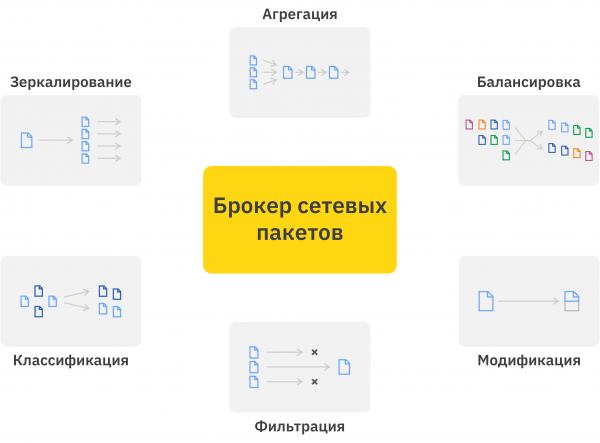
1. Mencionado anteriormente equilibrio basado en encabezados anidados en tráfico encapsulado.
¿Por qué es importante? Consideremos 3 aspectos que pueden ser críticos juntos o por separado:
- garantizar la uniformidad de la distribución cuando hay un número reducido de túneles. Si en el punto de conexión de los sistemas de seguridad de la información hay solo 2 túneles, no será posible distribuirlos a 3 plataformas de servidor manteniendo la sesión. Además, el tráfico en la red se transmite de manera desigual, y dirigir cada túnel a un medio de procesamiento separado requerirá un rendimiento excesivo de este último;
- garantizar la integridad de las sesiones y flujos de protocolos multis sesión (por ejemplo, FTP y VoIP), cuyos paquetes se encuentran en diferentes túneles. La complejidad de la infraestructura de red sigue aumentando: redundancia, virtualización, simplificación de la administración, etc. Por un lado, esto incrementa la confiabilidad en términos de transmisión de datos, pero por otro, complica el trabajo de los sistemas de seguridad de la información. Incluso con un rendimiento suficiente de los analizadores para procesar un canal dedicado con túneles, el problema no es resoluble, ya que parte de los paquetes de la sesión del usuario se transmite por otro canal. Y aunque en algunas infraestructuras aún intentan cuidar la integridad de las sesiones, los protocolos multis sesión pueden seguir caminos completamente diferentes;
- balanceo en presencia de MPLS, VLAN, etiquetas individuales de equipos, etc. No son exactamente túneles, pero los equipos con funcionalidad básica pueden entender este tráfico no como IP y balancear por direcciones MAC, lo que nuevamente interrumpe la uniformidad de la distribución o la integridad de las sesiones.
El corredor de paquetes de red analiza los encabezados externos y recorre secuencialmente los punteros hasta llegar al encabezado IP más interno, y se equilibra según este. Como resultado, el número de flujos aumenta considerablemente (por lo tanto, se puede hacer un balanceo más uniforme y en un mayor número de plataformas), y el sistema DPI recibe todos los paquetes de la sesión y todas las sesiones relacionadas de los protocolos multis sesión.
2. Modificación del tráfico.
Una de las funciones más amplias en términos de posibilidades, el número de subfunciones y opciones para su aplicación es enorme:
- eliminación del payload, en este caso solo se envían los encabezados de los paquetes al medio de análisis. Esto es relevante para herramientas de análisis o tipos de tráfico donde el contenido de los paquetes no juega un papel, o no puede ser analizado. Por ejemplo, en el tráfico cifrado, pueden ser interesantes los datos paramétricos de intercambio (quién, con quién, cuándo y cuánto), mientras que el payload en realidad se considera ruido que ocupa el canal y los recursos computacionales del analizador. Pueden existir variaciones donde el payload se recorta a partir de un desplazamiento determinado, lo que proporciona un mayor margen para los medios de análisis;
- des-túnelización, a saber, eliminación de los encabezados que marcan e identifican túneles. El objetivo es reducir la carga sobre las herramientas de análisis y mejorar su eficacia. La des-túnelización puede realizarse en función de un desplazamiento fijo o con un análisis dinámico de encabezados y determinación del desplazamiento para cada paquete;
- eliminación de parte de los encabezados de los paquetes: etiquetas MPLS, VLAN, campos específicos de dispositivos de terceros;
- enmascaramiento de parte de los encabezados, por ejemplo, enmascaramiento de direcciones IP para garantizar la anonimización del tráfico;
- adición de información de servicio al paquete: marcas de tiempo, puerto de entrada, etiquetas de clase de tráfico, etc.
3. Duplicación – limpieza de paquetes de tráfico duplicados enviados a las herramientas de análisis. Los paquetes duplicados surgen con más frecuencia debido a las características de la conexión a la infraestructura: el tráfico puede pasar por múltiples puntos de análisis y ser reflejado desde cada uno de ellos. También se encuentra el reenvío de paquetes TCP no entregados, pero si hay muchos, se trata más bien de problemas de monitoreo de calidad de la red, en lugar de cuestiones de seguridad de la información.
4. Funciones avanzadas de filtrado – desde la búsqueda de valores específicos en un desplazamiento dado hasta análisis de firmas en todo el paquete.
5. Generación de NetFlow/IPFIX – recopilación de una amplia gama de estadísticas sobre el tráfico que pasa y su transmisión a los medios de análisis.
6. Descripción del tráfico SSL, funciona bajo la condición de que el certificado y las claves se hayan cargado previamente en el corredor de paquetes de red. Sin embargo, esto permite aliviar considerablemente las herramientas de análisis.
Existen muchas otras funciones, útiles y de marketing, pero las principales probablemente ya están enumeradas.
El desarrollo de sistemas de detección (de intrusiones, ataques DDOS) en sistemas de prevención, así como la implementación de medios activos de DPI, requirió un cambio en el esquema de conexión de pasivo (a través de puertos TAP o SPAN) a activo ("en corte"). Esta circunstancia aumentó los requisitos de confiabilidad (ya que una falla en este caso conduce a la interrupción de toda la red, y no solo a la pérdida de control sobre la seguridad informática) y llevó a la sustitución de las derivaciones ópticas por bypass ópticos (para resolver el problema de la dependencia de la operatividad de la red en la operatividad de los sistemas de seguridad de la información), pero la funcionalidad principal y los requisitos para ella se mantuvieron iguales.
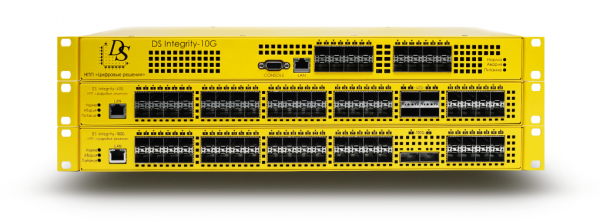
Hemos desarrollado los Corredores de Paquetes de Red DS Integrity con interfaces de 100G, 40G y 10G, desde el diseño y la ingeniería hasta el software integrado. Además, a diferencia de otros corredores de paquetes, las funciones de modificación y equilibrio por encabezados de túneles se implementan de forma hardware, a plena velocidad de los puertos.
Fuente: habr.com
