

, que el 80% de los correos electrónicos en el mundo son spam. Es decir, son mensajes de correo electrónico que son completamente innecesarios para el destinatario (y eso es triste). Pero, como si eso no fuera suficiente, entre el spam frecuentemente se encuentran correos enviados con fines maliciosos: por ejemplo, para robar o eliminar datos, o para extorsionar.
CPV:
Como sabemos, para que un correo pueda realmente dañar los sistemas informáticos, en la mayoría de los casos simplemente entregar el correo al destinatario no es suficiente. Se requiere un 'oponente dispuesto a cooperar', es decir, el usuario debe llevar a cabo acciones que permitan ejecutar los planes del atacante.
Normalmente, esa acción es 'abrir' el archivo adjunto al correo, es decir, iniciar manualmente el procesamiento del archivo con el programa correspondiente dentro del sistema operativo del usuario.
Lo que es aún más triste es que el oponente cooperador es una especie bastante común, y nuestro spamming atacante puede contar con él.
Y esto conduce a
En resumen, nuestra contadora abre una cuenta, y allí no hay cuenta, sino un virus.
Los correos maliciosos, por supuesto, tienen importantes diferencias. Pero esperar que los usuarios sean atentos y conscientes es una mala idea. Incluso los impresionantes conciertos sobre 'no abran esto' con fuegos artificiales y la actuación en solitario del director general (la composición 'Polímeros') se desvanecen con el tiempo en la memoria del trabajador de la oficina.
Por supuesto, los sistemas bien configurados nos protegerán de la mayoría de tales ataques. Pero la palabra clave sigue siendo 'de la mayoría'. Nadie ofrecerá una garantía del cien por ciento; y si se llega al usuario, reforzarlo, como uno de los puntos más débiles de los sistemas, es una buena acción.
En el ámbito de la criminalidad informática, la tecnología y la ingeniería social van de la mano. El atacante se da cuenta de que es difícil hacerse pasar por alguien en quien el usuario confía incondicionalmente, y por lo tanto se ve obligado a utilizar otras tácticas: intimidación, coerción, imitar autoridades reconocidas y/o utilizar nombres falsos correspondientes; por ejemplo, enviar correos desde entidades gubernamentales y grandes empresas.
Y, como nos enseñan los antiguos: si no podemos vencer, debemos liderar. Realmente, ¿qué nos hace diferentes a los spammers? ¡Somos mucho mejores! Y además, tenemos más oportunidades. La tarea en sí requerirá habilidades de programación mínimas y prácticamente no afectará a los sistemas existentes.
Descargo de responsabilidad: el autor no es un spammer, el spammer no es el autor. El autor está únicamente y exclusivamente del lado del bien.
La tarea es muy simple:
enviamos nosotros mismos correos electrónicos a nuestros usuarios que se asemejan a los maliciosos. En los archivos adjuntos de estos correos, adjuntaremos documentos que contengan en letras grandes "NO ABRIR DOCUMENTOS DE ESTOS CORREOS. Sea más atento y cauteloso."
Por lo tanto, a nuestra tarea se le aplican las siguientes condiciones:
Condición 1. Los correos deben ser diferentes. Si enviamos a todos siempre el mismo correo, no se diferenciará en nada de los recordatorios normales durante las reuniones, a los que los usuarios tienen una inmunidad persistente. Debemos estimular en el usuario el sistema que se encarga del aprendizaje. De esto se derivan las siguientes condiciones:
Condición 2. Los correos deben parecer reales. Enviar correos desde TТОО "Compañía de Carne" o Barack Obama es posible, pero ineficaz. Tiene sentido utilizar nombres de organizaciones y entidades que realmente existan (¡y sean diferentes!);
Condición 3. También es importante que los correos se vean un poco extraños. Deben ser algo sospechosos para despertar la curiosidad y activar en el cerebro el sistema de aprendizaje;
Condición 4. Y con todo esto los correos deben atraer la atención y provocar. Bueno, aquí todo es simple, ni siquiera necesitamos inventar nada: los spammers ya han hecho todo por nosotros. "Multas", "Decisiones Judiciales" e incluso simplemente "Documentos" en los anexos, "Indemnizaciones", "Revisiones", "Cargos" en el tema y un montón de palabras como "Urgente", "Inmediatamente", "Obligados", "Páguenlo" en el texto, y el trabajo está hecho.
Para implementar este conjunto mágico se necesitan habilidades mínimas de programación y una tarde aburrida. El autor utilizó Python 3 (porque tenía que practicar) y JS (para recopilar datos, directamente desde la consola del navegador). Pero la mayor parte del código se puede implementar fácilmente con herramientas nativas del sistema operativo (bash, cmd), solo que con las codificaciones tendrás que lidiar.
Cabe señalar, en honor a la verdad, que la idea no pertenece al autor, sino que fue tomada de una gran empresa internacional. Sin embargo, la idea es tan evidente que, tan pronto como la escuchó, el autor se lanzó a realizarla gritando "¿por qué no lo hice antes?".
Así que, en primer lugar, necesitamos las partes con las que vamos a componer el correo. Empecemos por el campo De – quién va a amenazar a nuestros usuarios temerosos. Bueno, ¿quién? Por supuesto, los bancos, las agencias tributarias, los juzgados y todo tipo de extrañas empresas limitadas. Además, podemos añadir plantillas para autocompletar en el futuro, como PАО. CmpNmF. Ver from.txt
Ahora necesitamos, propiamente dicho, los nombres. Las empresas limitadas "Romashka" y "Vektor", así como un incesante "Juzgado de Moscú", difícilmente resonarán en los corazones.
Afortunadamente, internet nos ofrece oportunidades sorprendentes para obtener información. Por ejemplo, se puede obtener con un simple comando en JavaScript directamente en la consola del navegador, como:
for (let el of document.getElementById("mw-content-text").querySelectorAll("li")) {console.log(el.innerText;)}De este modo, se puede construir rápidamente una buena base para nuestras tareas (especialmente porque el autor ya lo ha hecho por ti 🙂). Lo guardaremos en texto plano; una base de datos sería excesiva para esta tarea. El proyecto utiliza la codificación UTF-8 con BOM, en caso de utilizar los símbolos más específicos. Consulta los archivos txt con los nombres correspondientes.
A continuación, necesitamos generar un correo electrónico del remitente correcto (desde el punto de vista estándar, aunque no necesariamente existente) para que nuestro mensaje se visualice correctamente y sea reenviado adecuadamente. Para algunas de las denominaciones, el autor utilizó dominios fijos; para otras, se hizo una generación automática del nombre utilizando una biblioteca de transliteración, algo como ООО "Vektor" -> warning@ooovektor.ru. El nombre de la cuenta se toma de la lista en el código y también está destinado a inspirar temor: "vzyskanie", "shtraf", "dolg", "alarm" y otras "solicitudes".
Ahora – el asunto del correo.
El asunto debe atraer obligatoriamente la atención, de lo contrario, el correo pasará desapercibido. Deja volar a tu interior acosador de contables, y todo saldrá bien: "Cierre de cuenta(s) (CmpNm)", "Al jefe de contabilidad (CmpNm)", "Requerimiento (para CmpNm)", "¡Pago inmediato (!!!)" y otras travesuras.
Ver subj.txt. Añade a gusto, mezcla, no agites.
El texto del correo debe ser un poco extraño. Ya hemos llamado la atención del usuario, ahora nuestra tarea es generar sospechas. Por lo tanto, no hay necesidad de ser sutil en este punto. Tomemos frases amenazantes de los spammers y combinémoslas de manera aleatoria, la veracidad al 100% solo nos estorbará. Resultado: se llegará a algo así:
(importante) Información (LLC "TEST") sobre la cuenta en el contexto de un proceso judicial
 abre los documentos adjuntos
 resolución en el adjunto
Ver msg.txt. Se aceptan sugerencias.
Y, finalmente, el archivo adjunto. En el proyecto hay actualmente 3 tipos de archivos adjuntos: pdf, doc, docx. Los archivos se copian de las muestras sin cambios en el contenido, al archivo adjunto se le asigna un nombre de la lista («Resolución», «Sentencia» y así sucesivamente, ver flnms.txt). Para los dos primeros tipos, el tamaño se genera aleatoriamente, añadiendo ceros al final del archivo. Esto no funciona con docx (aunque después del proceso de recuperación Word puede abrir el archivo; y LibreOffice, por ejemplo, abre docx sin problemas cuando se han añadido archivos a través de la interfaz de los archivadores).
Y obtendremos esta maravilla:
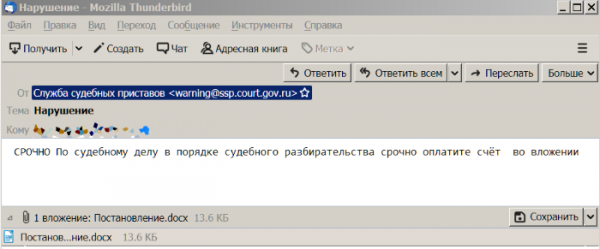
Se puede enviar:
gen_msg.py buh@oootest.ru
En realidad, eso es todo. Un asunto de una hora, y el beneficio… Sin embargo, habrá beneficio. Porque la teoría es seca, pero el árbol de la vida florece; las explicaciones no se comprenden, los recordatorios se olvidan, y las personas adquieren habilidades solo en la práctica. Y es mejor que seamos maestros en esto, que luego tener que restaurarlo todo desde copias de seguridad, ¿no?
Solo los usuarios registrados pueden participar en la encuesta. , por favor.
¿Lo probaron con sus usuarios? ¿Cuáles son los resultados?
0,0%Nadie picó, eliminaron sin preguntas0
0,0%Algunos informaron sobre correos sospechosos, no abrieron los archivos adjuntos0
50,0%Algunos abrieron los archivos adjuntos (contaré en los comentarios qué pasó después)3
50,0%Recibí una reprimenda de los superiores3
Votaron 6 usuarios. 21 usuarios se abstuvieron.
Fuente: habr.com
