

A medida que se nos cierra cada vez más el acceso a diversos recursos en la red, se vuelve más relevante la cuestión de cómo sortear bloqueos, y, por lo tanto, la pregunta «¿cómo sortear bloqueos más rápido?» se vuelve más pertinente.
Dejaremos el tema de la eficiencia, en términos de evasión de listas de DPI y listas negras para otro momento, y simplemente compararemos el rendimiento de las herramientas populares para sortear bloqueos.
Atención: En el artículo habrá muchas imágenes bajo los spoilers.
Descargo de responsabilidad: este artículo compara el rendimiento de soluciones populares de VPN y proxy en condiciones relativamente 'ideales'. Los resultados obtenidos y descritos aquí no necesariamente coincidirán con tus resultados en la práctica. Esto se debe a que el número en el speedtest a menudo dependerá no de cuán eficiente sea la herramienta de evasión, sino de cómo tu proveedor la limita o bloquea.
Metodología
Un proveedor de nube (DO) ha adquirido 3 VPS en diferentes países del mundo. 2 en los Países Bajos y 1 en Alemania. Se eligieron los VPS más potentes (por número de núcleos) disponibles para la cuenta a través de créditos por cupones.
En el primer servidor neerlandés se ha desplegado un servidor iperf3 privado.
En el segundo servidor neerlandés se desplegarán diferentes servidores de herramientas para sortear bloqueos uno tras otro.
En el VPS alemán se ha desplegado una imagen de escritorio de Linux (xubuntu) con VNC y escritorio virtual. Este VPS actúa como un cliente y se le instalarán y ejecutarán diferentes clientes de proxies y VPNs uno tras otro.
Las mediciones de velocidad se realizan tres veces, nos orientamos hacia la media, utilizando 3 herramientas: en Chromium a través de un test de velocidad web; en Chromium a través de fast.com; desde la consola a través de iperf3 a través de chain proxies (donde es necesario canalizar el tráfico de iperf3 a la proxy).
La conexión directa 'cliente'-servidor iperf3 da una velocidad de 2 Gbps en iperf3, y un poco menos en el test de velocidad de fast.
El lector curioso puede preguntarse, «¿por qué no elegiste speedtest-cli?» y tendría razón.
El test de velocidad resultó ser un método poco fiable y no adecuado para medir el ancho de banda, por razones que desconozco. Tres mediciones consecutivas podrían dar tres resultados completamente diferentes, o, por ejemplo, mostrar un ancho de banda mucho mayor que la velocidad de los puertos de mis VPS. Puede que el problema esté en mi torpeza, pero me pareció imposible realizar investigaciones con esta herramienta.
En cuanto a los resultados de las tres formas de medición (speedtest, fast, iperf), considero que las métricas de iperf son las más precisas, fiables y verificables, mientras que el speedtest rápido es simplemente orientativo. Pero algunas herramientas de bypass no permitieron completar 3 mediciones a través de iperf3 y, en esos casos, se puede confiar en el speedtest rápido.
El speedtest da resultados diferentes.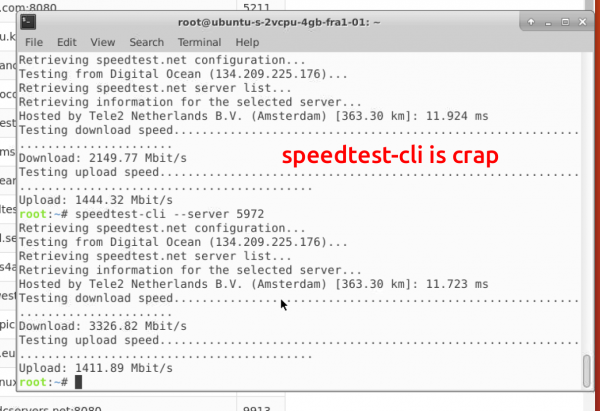
Herramientas
Se probaron un total de 24 diferentes herramientas de bypass y/o sus combinaciones, con las que daré una breve explicación y mis impresiones sobre su funcionamiento. Pero, en esencia, el objetivo era comparar las velocidades de shadowsocks (y un montón de diferentes ofuscadores para ello), openVPN y wireguard.
En este material no entraré en detalle sobre la cuestión de "cómo ocultar mejor el tráfico para no ser desconectado", porque el bypass de bloqueos es una medida reactiva: nos ajustamos a lo que utiliza el censor y actuamos en consecuencia.
Resultados
Strongswanipsec
Según mis impresiones, es muy fácil de configurar y funciona bastante de manera estable. Entre sus ventajas, es verdaderamente multiplataforma, sin necesidad de buscar clientes para cada plataforma.
download — 993 mbits; upload — 770 mbits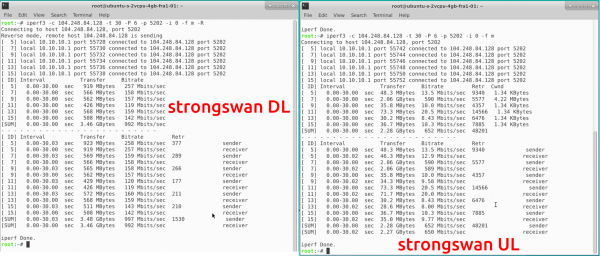
Túnel SSH
Sobre el uso de SSH como herramienta de túnel, seguramente solo el perezoso no ha escrito. Entre sus desventajas, está la "rigidez" de la solución, es decir, no se puede desplegar desde un cliente cómodo y bonito en cada plataforma. Entre sus ventajas, tiene un buen rendimiento, no es necesario instalar nada en el servidor.
download — 1270 mbits; upload — 1140 mbits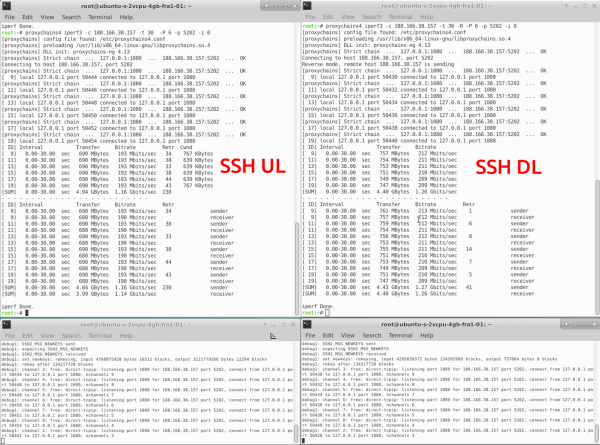
OpenVPN
OpenVPN fue probado en 4 modos de funcionamiento: tcp, tcp+sslh, tcp+stunnel, udp.
Los servidores OpenVPN fueron configurados automáticamente con la instalación de streisand.
Según se puede juzgar, actualmente solo el modo de funcionamiento a través de stunnel es resistente a los DPI avanzados. La razón del aumento anómalo del ancho de banda al encapsular OpenVPN-TCP dentro de stunnel no me queda clara; se realizaron pruebas en varias ocasiones, en diferentes momentos y días, y el resultado fue el mismo. Puede que esté relacionado con las configuraciones del stack de red establecidas al desplegar Streisand, escriban si tienen ideas sobre por qué sucede esto.
openvpntcp: descarga — 760 mbits; subida — 659 mbits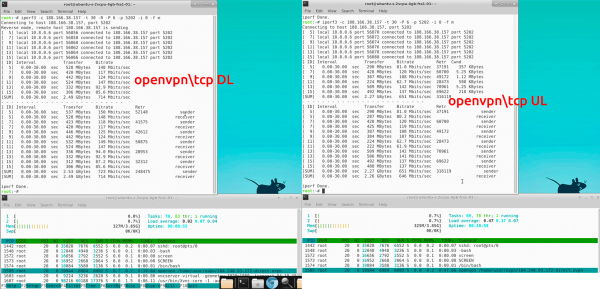
openvpntcp+sslh: descarga — 794 mbits; subida — 693 mbits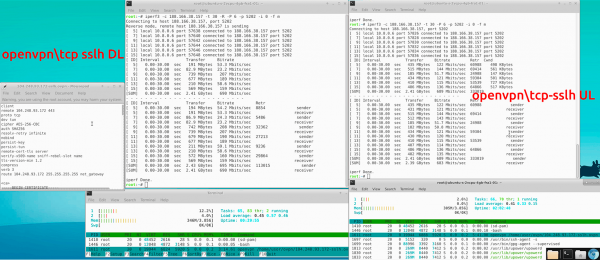
openvpntcp+stunnel: descarga — 619 mbits; subida — 943 mbits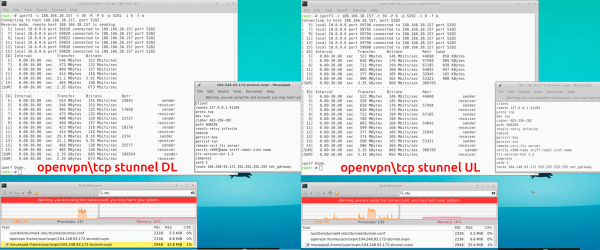
openvpnudp: descarga — 756 mbits; subida — 580 mbits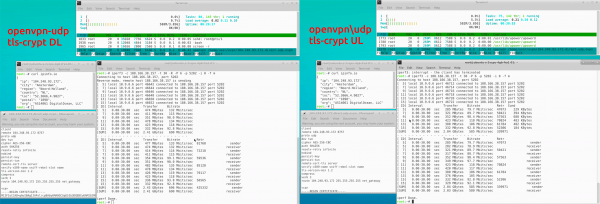
Openconnect
No es la herramienta de elusión de bloqueos más popular, forma parte del paquete Streisand, por lo que se decidió probarla también.
descarga — 895 mbits; subida 715 mbits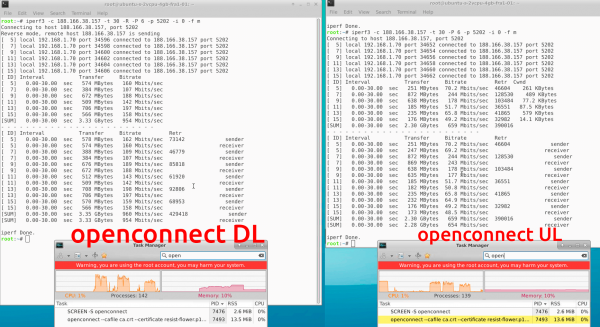
Wireguard
Es una herramienta muy popular entre los usuarios occidentales, los desarrolladores del protocolo incluso recibieron algunas subvenciones para su desarrollo de fondos de protección. Funciona como un módulo del núcleo Linux, a través de UDP. Recientemente, han aparecido clientes para Windows y iOS.
Fue concebido por su creador como una manera rápida y sencilla de ver Netflix estando fuera de los Estados Unidos.
De aquí surgen ventajas y desventajas. Ventajas — es un protocolo muy rápido, relativo a su facilidad de instalación y configuración. Desventajas — el desarrollador no lo creó inicialmente con el objetivo de eludir bloqueos fuertes, por lo que WireGuard puede ser detectado fácilmente por herramientas simples, incluyendo Wireshark.
protocolo WireGuard en Wireshark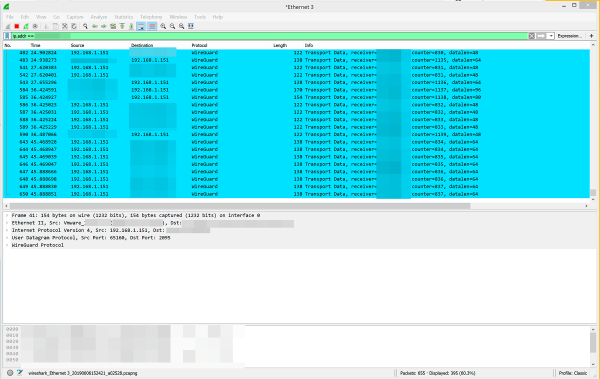
descarga — 1681 mbits; subida 1638 mbits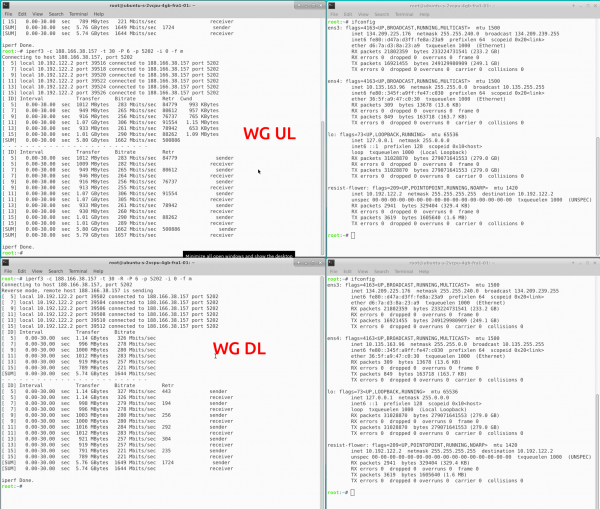
Lo interesante es que el protocolo WireGuard se usa en el cliente externo Tunsafe, que al utilizarse con el mismo servidor WireGuard, da resultados mucho peores. Es muy probable que el cliente de Windows de WireGuard muestre resultados similares:
tunsafeclient: descarga — 1007 mbits; subida — 1366 mbits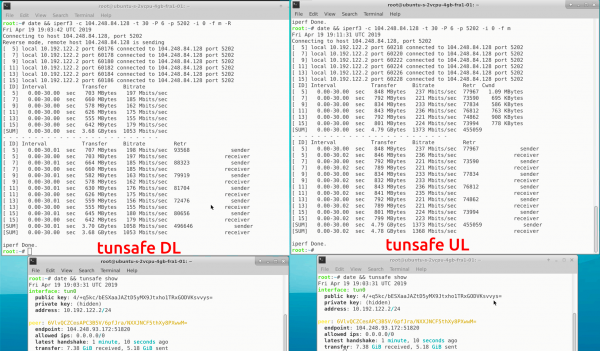
OutlineVPN
Outline es una implementación del servidor y cliente Shadowsocks con una interfaz gráfica bonita y cómoda de Google Jigsaw. En Windows, el cliente Outline consiste simplemente en un conjunto de envoltorios para los binarios de shadowsocks-local (cliente shadowsocks-libev) y badvpn (binario tun2socks, que dirige todo el tráfico de la máquina a un proxy SOCKS local).
Antes, Shadowsocks era resistente al gran firewall chino, pero según los últimos comentarios, eso ya no es así. A diferencia de Shadowsocks, no soporta la conexión de ofuscación 'out of the box' a través de complementos, pero se puede hacer manualmente, jugando con el servidor y el cliente.
descarga — 939 mbits; subida — 930 mbits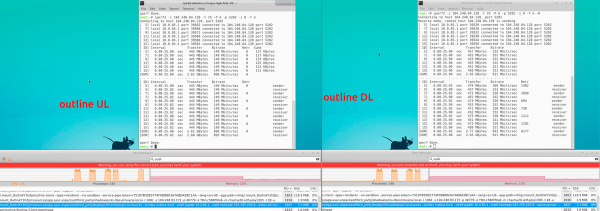
ShadowsocksR
ShadowsocksR es un fork del original Shadowsocks, escrito en Python. En esencia, es un Shadowsocks al que se le han añadido firmemente varios métodos de ofuscación del tráfico.
Existen forks de ssR en libev y otros lenguajes. La baja capacidad de transmisión probablemente se deba al lenguaje de codificación. El original Shadowsocks en Python no es significativamente más rápido.
shadowsocksR: descarga 582 mbits; subida 541 mbits.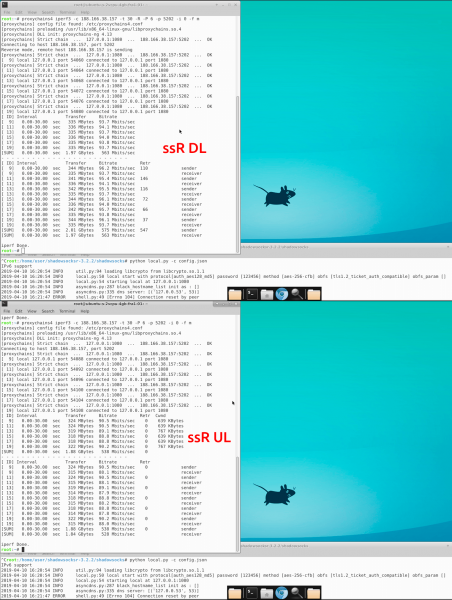
Shadowsocks
Herramienta china para eludir bloqueos, que aleatoriza el tráfico y utiliza otros métodos maravillosos para dificultar el análisis automático. Hasta hace poco, no era bloqueado por el GFW; se dice que ahora se bloquea solamente si se activa el reenvío UDP.
Multiplataforma (hay clientes para cualquier plataforma), soporta el trabajo con PT tipo ofuscadores de Tor, y cuenta con varios ofuscadores propios o adaptados, es rápido.
Existen un montón de implementaciones de clientes y servidores de Shadowsocks en diferentes lenguajes. En las pruebas, el servidor utilizado fue shadowsocks-libev, con varios clientes. El cliente de Linux más rápido resultó ser shadowsocks2 en Go, que se distribuye como el cliente predeterminado en Streisand; no puedo decir cuán más eficiente es comparado con shadowsocks-windows. En la mayoría de las pruebas posteriores, se utilizó justamente shadowsocks2 como cliente. No se tomaron capturas del testing de shadowsocks-libev puro, debido al evidente atraso de esta implementación.
shadowsocks2: descarga — 1876 mbits; subida — 1981 mbits.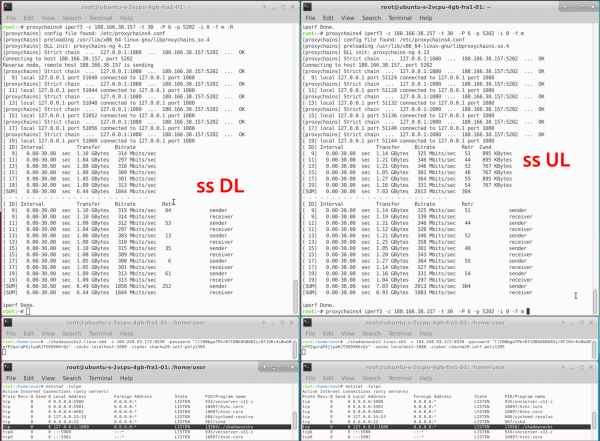
shadowsocks-rust: descarga — 1605 mbits; subida — 1895 mbits.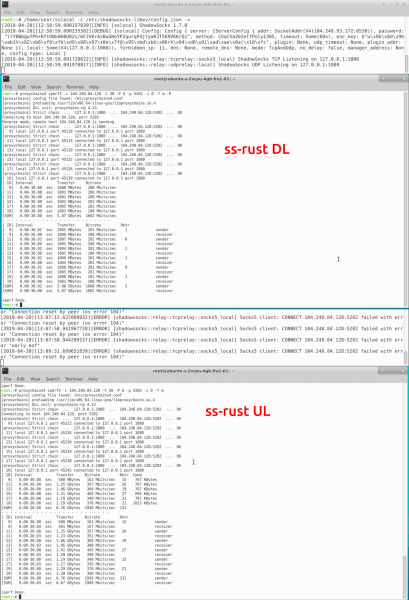
Shadowsocks-libev: descarga — 1584 mbits; subida — 1265 mbits.
Simple-obfs
Complemento para Shadowsocks, actualmente en estado de 'depreciated', pero aún funciona (aunque no siempre bien). Ha sido en gran parte reemplazado por el complemento v2ray-plugin. Ofusca el tráfico ya sea bajo http-websocket (y permite suplantar los encabezados del host de destino, haciendo parecer que estás visitando, por ejemplo, el sitio de la constitución de Rusia en lugar de Pornhub) o bajo pseudo-tls (pseudo porque no utiliza certificados, los DPI más simples como el gratuito nDPI lo detectan como 'tls sin certificado'. En modo tls, ya no se puede suplantar los encabezados).
Es bastante rápido, se instala desde el repositorio con un solo comando, se configura muy fácilmente y tiene una función de failover incorporada (cuando el tráfico de un cliente no-ss lo recibe en el puerto que escucha simple-obfs, lo reenvía a la dirección que especificas en la configuración; de este modo, puedes evitar la verificación manual del puerto 80, simplemente redirigiendo a un sitio web a través de http, así como bloqueos a través de conexión-proxy).
shadowsockss-obfs-tls: descarga — 1618 mbits; subida 1971 mbits.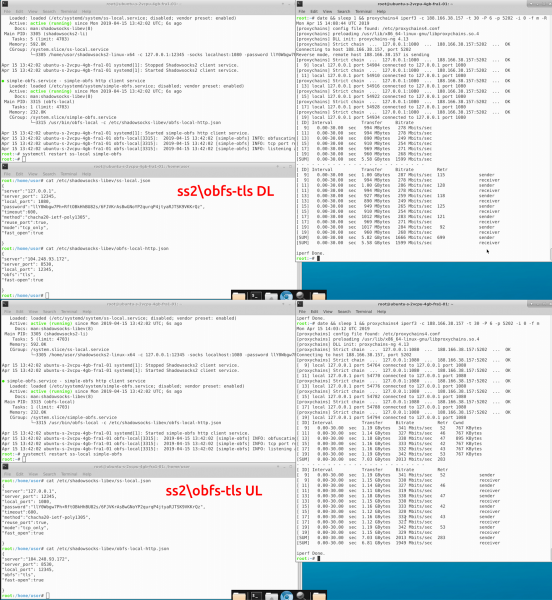
shadowsockss-obfs-http: descarga — 1582 mbits; subida — 1965 mbits.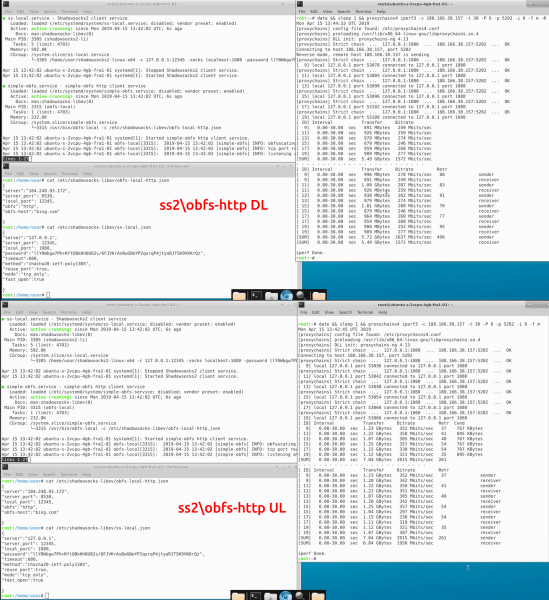
Simple-obfs en modo http también puede funcionar a través de un reverse-proxy CDN (como Cloudflare), de este modo el tráfico para nuestro proveedor parecerá tráfico http en texto plano hasta Cloudflare, esto permite ocultar un poco mejor nuestro túnel, y a su vez dividir el punto de entrada y salida del tráfico — el proveedor ve que tu tráfico va hacia el CDN, y los 'likes' extremistas en las imágenes se están generando en ese momento desde la dirección IP del VPS. dirección IP Es necesario mencionar que el s-obfs a través de CF no siempre funciona claramente, y a veces no accede a ciertos recursos http. Así, no se pudo probar la carga utilizando iperf a través de shadowsockss-obfs+CF, pero a juzgar por los resultados de la prueba de velocidad, el ancho de banda está a nivel de shadowsocksv2ray-plugin-tls+CF. No adjunto capturas de iperf3, ya que no son de confianza.
descarga (speedtest) — 887; subida (speedtest) — 1154.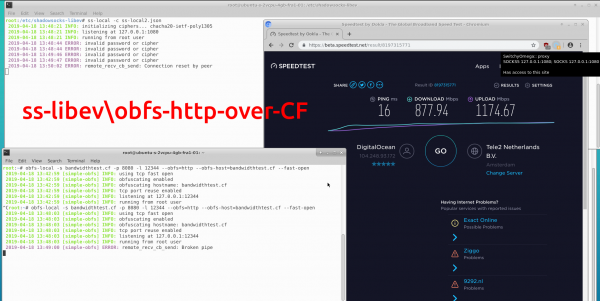
Descarga (iperf3) — 1625; subida (iperf3) — NA.
v2ray-plugin
El V2ray-plugin llegó para reemplazar simple-obfs como el principal 'obfuscador oficial' para ss-libev. A diferencia de simple-obfs, aún no está en los repositorios, y es necesario descargar un binario precompilado o compilarlo uno mismo.
Soporta 3 modos de operación: por defecto, http-websocket (con soporte para spoofing de cabeceras del host de destino); tls-websocket (a diferencia de s-obfs, es tráfico tls completo, que es reconocido por cualquier servidor web-reverseproxy y permite, por ejemplo, configurar la terminación tls en servidores Cloudflare o en nginx); quic — funciona a través de udp, pero desafortunadamente, el rendimiento de quic en v2ray es muy bajo.
Entre las ventajas en comparación con simple-obfs: el plugin v2ray funciona sin problemas a través de CF en modo http-websocket con cualquier tráfico, en modo tls representa tráfico tls completo, y requiere certificados para su funcionamiento (por ejemplo, de Let's Encrypt o auto-firmados).
shadowsocksv2ray-plugin-http: descarga — 1404 mbits; subida 1938 mbits.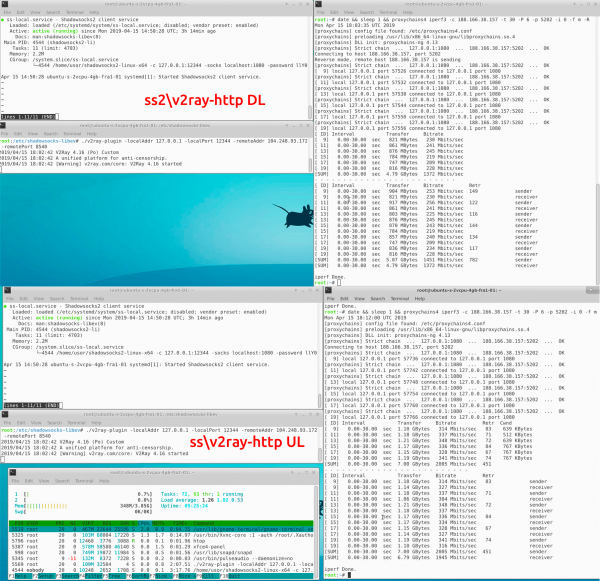
shadowsocksv2ray-plugin-tls: descarga — 1214 mbits; subida 1898 mbits.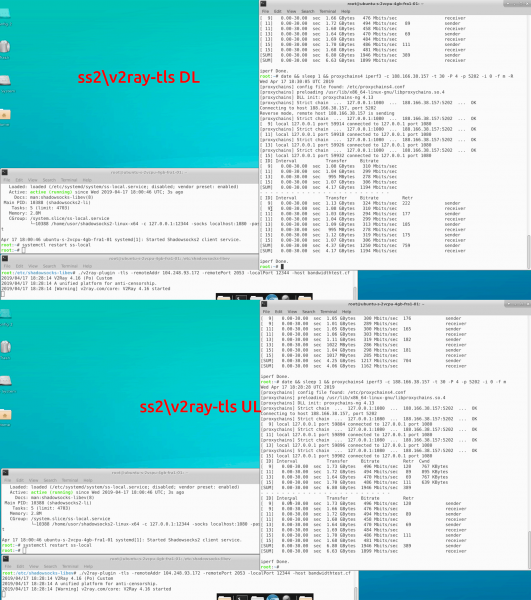
shadowsocksv2ray-plugin-quic: descarga — 183 mbits; subida 384 mbits.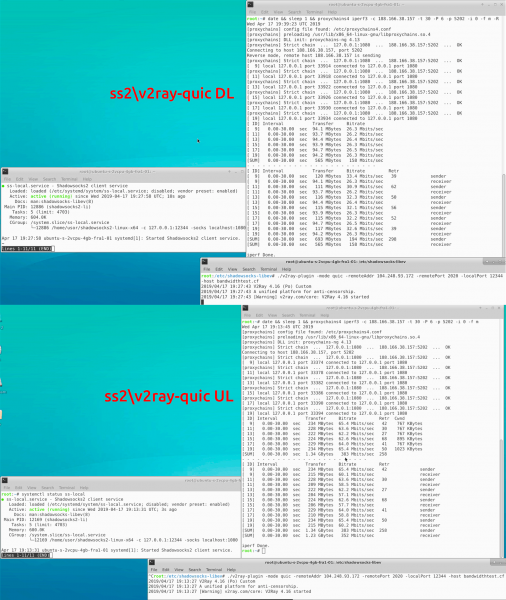
Como ya mencioné, v2ray puede establecer encabezados, y de esta manera se puede trabajar a través de un proxy inverso CDN (por ejemplo, Cloudflare). Por un lado, esto complica la detección del túnel, y por otro, puede aumentar (o a veces reducir) la latencia; esto depende de la ubicación de cada uno y los servidores. En este momento, CF está probando el funcionamiento con quic, pero actualmente este modo no está disponible (al menos para cuentas gratuitas).
shadowsocksv2ray-plugin-http+CF: descarga — 1284 mbits; subida 1785 mbits.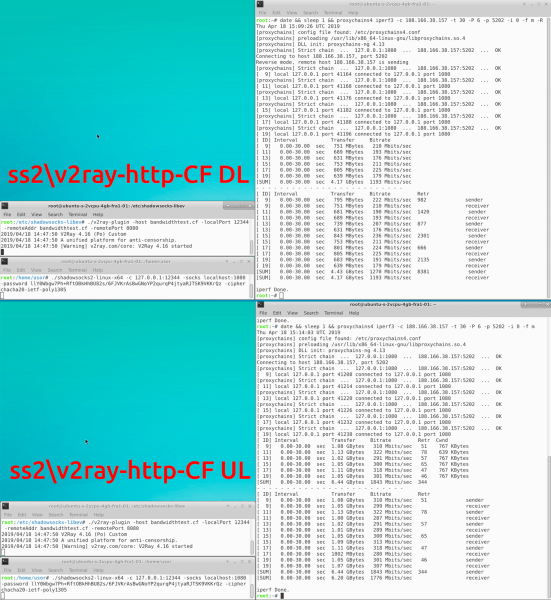
shadowsocksv2ray-plugin-tls+CF: descarga — 1261 mbits; subida 1881 mbits.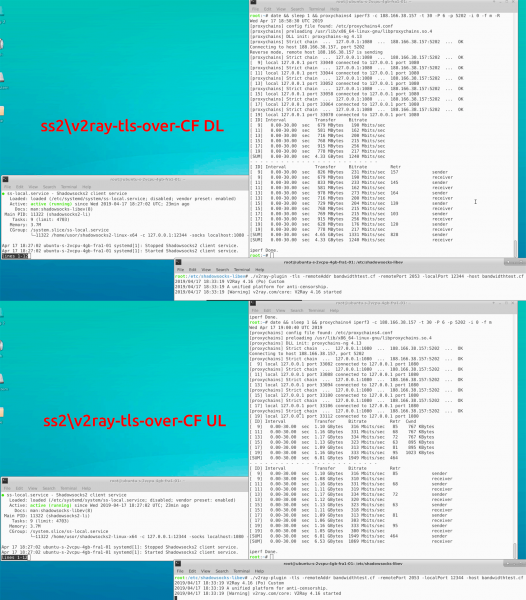
Cloak
Cloak es el resultado de un desarrollo adicional del ofuscador GoQuiet. Simula tráfico TLS, funcionando, por lo tanto, a través de TCP. En este momento, el autor ha lanzado la segunda versión del plugin, cloak-2, que difiere significativamente de la versión original.
Según el desarrollador, la primera versión del plugin utilizó el mecanismo tls 1.2 resume session para engañar a la dirección de destino para tls. Después del lanzamiento de la nueva versión (cloak-2), todas las páginas de wiki en GitHub que describían este mecanismo fueron eliminadas, y en la descripción actual de la ofuscación de cifrado no hay mención de esto. Según el autor, la primera versión de cloak no se utiliza debido a 'vulnerabilidades críticas en la criptografía'. En el momento de realizar las pruebas, solo había disponible la primera versión de cloak, los binarios aún están en GitHub, además, las vulnerabilidades críticas no son tan importantes, ya que shadowsocks cifra el tráfico de la misma manera, ya sea con o sin cloak, y cloak no afecta a la criptografía de shadowsocks.
shadowsockscloak: descarga — 1533; subida — 1970 mbits.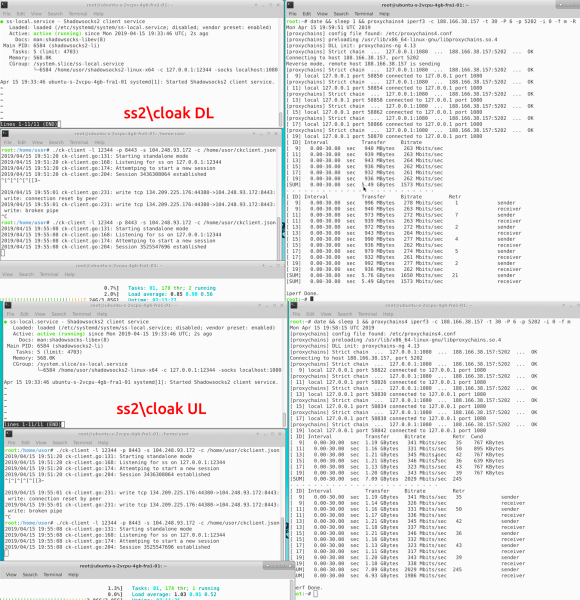
Kcptun
kcptun utiliza como transporte y en algunas circunstancias especiales permite alcanzar un aumento en el ancho de banda. Desafortunadamente (o afortunadamente) esto es muy relevante para los usuarios de China, algunos de cuyos operadores móviles limitan agresivamente TCP y no tocan UDP.
Kcptun es muy exigente y puede fácilmente cargar al 100% 4 núcleos de Zen durante la prueba con 1 cliente. Además, el plugin es 'lento', y al trabajar a través de iperf3 no finaliza las pruebas completamente. Nos orientamos según el speedtest en el navegador.
shadowsockskcptun: descarga (speedtest) — 546 mbits; subida (speedtest) 854 mbits.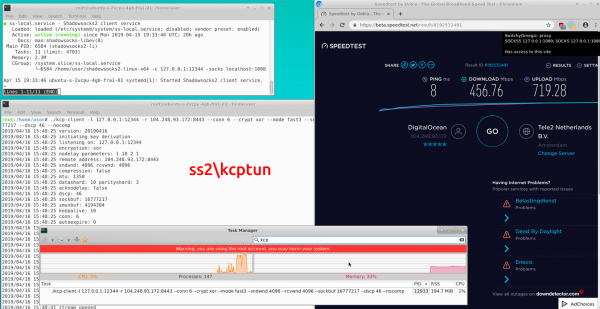
Conclusión
¿Necesita un VPN simple y rápido para encriptar el tráfico de toda su máquina? Entonces su elección es Vaergard. ¿Busca proxies (para tunelización selectiva o separación de flujos de personas virtuales) o le preocupa más ofuscar el tráfico contra bloqueos severos? Entonces considere Shadowsocks con ofuscación TLSHTTP. ¿Quiere asegurarse de que su internet funcionará mientras haya internet? Elija la proxy de tráfico a través de CDN importantes, cuya interrupción resultará en la caída de la mitad de internet en el país.
tabla resumen, ordenado por descarga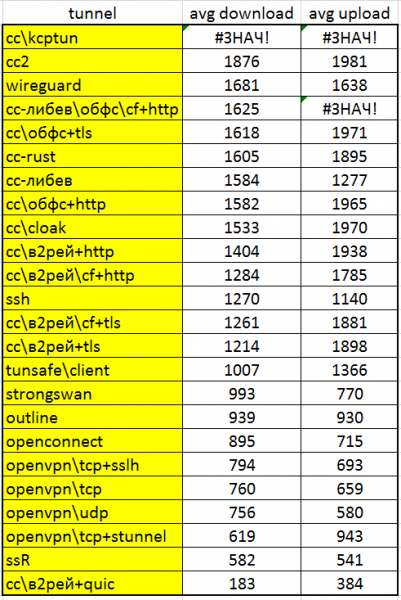
Fuente: habr.com
