

es una solución analítica en el ámbito de la ciberseguridad, que proporciona una monitorización integral de amenazas en una red distribuida. En su funcionamiento, StealthWatch se basa en la recopilación de NetFlow e IPFIX desde enrutadores, conmutadores y otros dispositivos de red. Como resultado, la red se convierte en un sensor sensible y permite al administrador ver más allá de lo que los métodos de protección de red tradicionales, como los firewalls de nueva generación, pueden alcanzar.
En artículos anteriores ya he hablado sobre StealthWatch: , así como . Ahora propongo avanzar y discutir cómo trabajar con las alarmas e investigar los incidentes de seguridad que genera la solución. Se presentarán 6 ejemplos que, espero, darán una buena idea de la utilidad del producto.
Primero, es importante mencionar que en StealthWatch hay cierta distribución de disparadores en algoritmos y feeds. Los primeros son una variedad de alarmas (notificaciones) que, al activarse, permiten detectar elementos sospechosos en la red. Los segundos son los incidentes de seguridad. En este artículo se examinarán 4 ejemplos de disparadores de algoritmos y 2 ejemplos de feeds.
1. Análisis de las interacciones más voluminosas dentro de la red
El primer paso en la configuración de StealthWatch es identificar hosts y redes por grupos. En la interfaz web, la pestaña Configure > Host Group Management debe utilizarse para clasificar las redes, hosts y servidores en los grupos correspondientes. También se pueden crear grupos personalizados. Por cierto, el análisis de interacciones entre hosts en Cisco StealthWatch es bastante conveniente, ya que puedes no solo guardar filtros de búsqueda por flujos, sino también los resultados mismos.
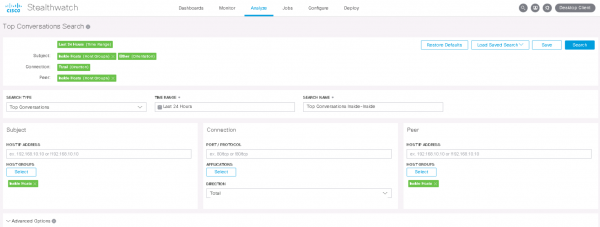
Para comenzar, en la interfaz web debes ir a la pestaña Analyze > Flow Search. Luego, se deben establecer los siguientes parámetros:
- Search Type — Top Conversations (las interacciones más populares)
- Time Range — 24 hours (rango de tiempo, se puede usar otro)
- Search Name — Top Conversations Inside-Inside (cualquier nombre comprensible)
- Subject — Host Groups → Inside Hosts (fuente — grupo de nodos internos)
- Connection (se pueden especificar puertos, aplicaciones)
- Peer — Host Groups → Inside Hosts (destino — grupo de nodos internos)
- En Advanced Options se puede especificar además el colector desde el cual se visualizan los datos, la ordenación de la salida (por bytes, flujos, etc.). Dejaré en predeterminado.
Después de hacer clic en el botón Buscar se emite una lista de interacciones, que ya están ordenadas por el volumen de datos transferidos.
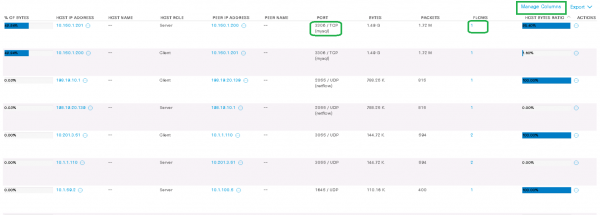
En mi ejemplo, el host 10.150.1.201 (servidor) transmitió a través de un solo flujo 1.5 GB tráfico al host 10.150.1.200 (cliente) utilizando el protocolo mysql. El botón Administrar Columnas permite añadir más columnas a los datos mostrados.
A continuación, el administrador puede crear una regla personalizada que se active constantemente para este tipo de interacciones y notifique por SNMP, correo electrónico o Syslog.
2. Análisis de las interacciones client-servidor más lentas dentro de la red en busca de retardos
Etiquetas SRT (Tiempo de Respuesta del Servidor), RTT (Tiempo de Ida y Vuelta) permiten identificar los retardos de los servidores y las latencias generales en la red. Esta herramienta es especialmente útil para encontrar rápidamente la causa de las quejas de los usuarios sobre aplicaciones que funcionan lentamente.
Nota: prácticamente todos los exportadores de Netflow no pueden envían etiquetas SRT, RTT, por lo que muchas veces, para ver tales datos en FlowSensor, es necesario configurar el envío de una copia del tráfico desde los dispositivos de red. FlowSensor, a su vez, entrega IPFIX ampliado a FlowCollector.
Es más conveniente realizar este análisis en la aplicación java StealthWatch, que se instala en la computadora del administrador.
Con el botón derecho del ratón en Hosts Internos y vamos a la pestaña Tabla de Flujos.
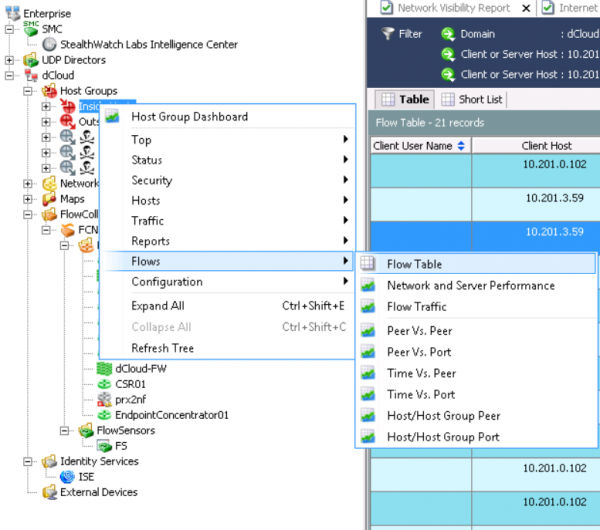
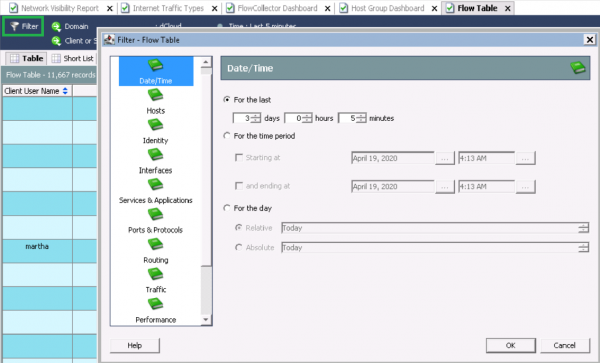
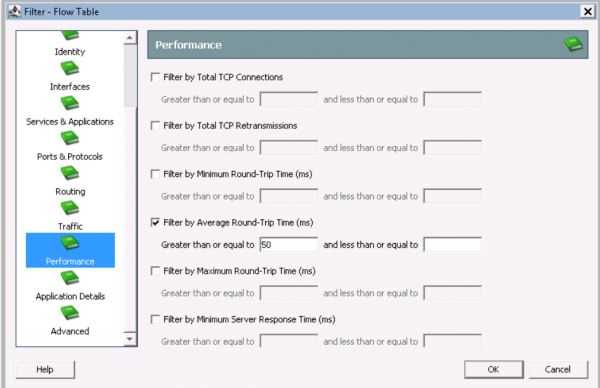
Hacemos clic en Filtrar y configuramos los parámetros necesarios. Como ejemplo:
- Fecha/Hora — Para los últimos 3 días
- Rendimiento — Tiempo de Ida y Vuelta Promedio >=50ms
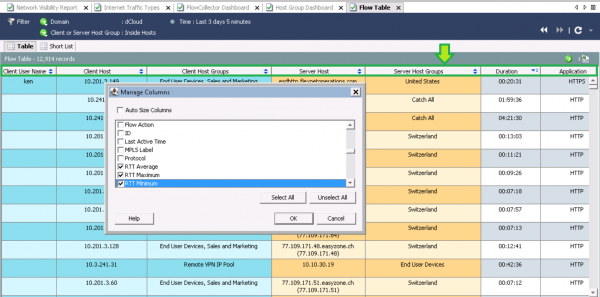
Después de mostrar los datos, se deben añadir los campos RTT, SRT que nos interesan. Para ello, se debe hacer clic en la columna de la captura de pantalla y seleccionar con el botón derecho del ratón Administrar Columnas. Luego se deben marcar los parámetros RTT, SRT.
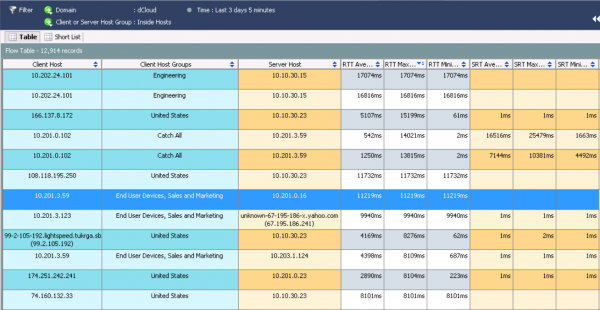
Después de procesar la solicitud, ordené por RTT promedio y vi las interacciones más lentas.
Para profundizar en la información detallada, se debe hacer clic con el botón derecho del ratón en el flujo y seleccionar Vista Rápida de Flujos.
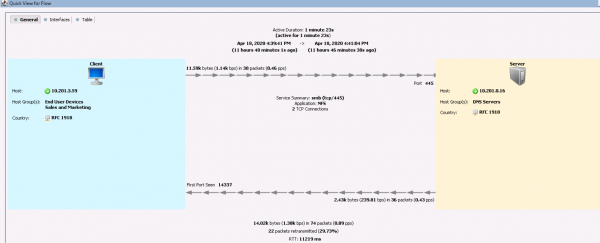
Esta información indica que el host 10.201.3.59 del grupo Ventas y Marketing a través del protocolo NFS se refiere a al servidor DNS durante un minuto y 23 segundos y tiene un retardo terrible. En la pestaña Interfaces se puede averiguar de qué exportador de Netflow provienen los datos. En la pestaña Table se muestra información más detallada sobre la interacción.
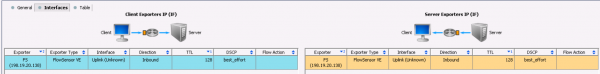
A continuación, es necesario averiguar qué dispositivos envían tráfico a FlowSensor y que el problema probablemente se encuentra allí.
Además, StealthWatch es único porque realiza deduplicación los datos (combina los mismos flujos). Por lo tanto, se pueden recopilar prácticamente de todos los dispositivos Netflow y no hay que temer que haya muchos datos repetidos. Por el contrario, en este esquema, ayudará a entender en qué salto específico hay mayores demoras.
3. Auditoría de protocolos criptográficos HTTPS
ETA (Analítica de Tráfico Encriptado) — es una tecnología desarrollada por Cisco que permite detectar conexiones maliciosas en el tráfico cifrado sin necesidad de desencriptarlo. Además, esta tecnología permite ‘descomponer’ HTTPS en versiones de TLS y protocolos criptográficos utilizados en las conexiones. Esta funcionalidad es especialmente útil cuando se necesita identificar nodos de red que utilizan estándares criptográficos débiles.
Nota: se debe instalar la aplicación de red en StealthWatch — Auditoría Criptográfica ETA.
Vamos a la pestaña Dashboards → Auditoría Criptográfica ETA y seleccionamos el grupo de hosts que se va a analizar. Para tener una visión general, seleccionaremos Hosts Internos.
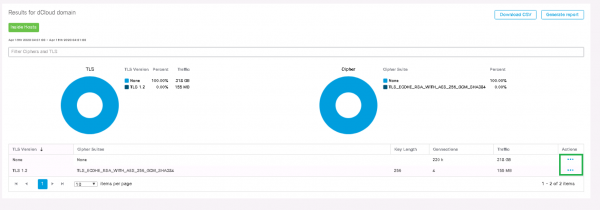
Se puede observar que se muestran la versión de TLS y el estándar criptográfico correspondiente. Según el esquema habitual, en la columna Actions pasamos a Ver Flujos y se inicia la búsqueda en una nueva pestaña.
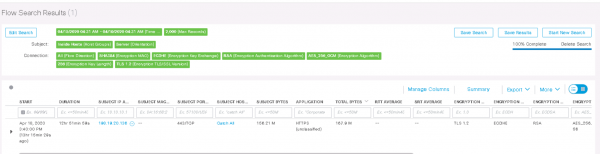
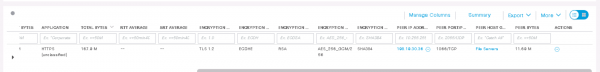
Del resultado se ve que el host 198.19.20.136 durante 12 horas utilizó HTTPS con TLS 1.2, donde el algoritmo de cifrado AES-256 y la función hash SHA-384. Así, ETA permite encontrar algoritmos débiles en la red.
4. Análisis de anomalías en la red
Cisco StealthWatch puede reconocer anomalías en el tráfico de la red utilizando tres herramientas: Eventos Clave (eventos de seguridad), Eventos de Relación (eventos de interacciones entre segmentos, nodos de la red) y análisis conductual.
El análisis conductual, a su vez, permite construir con el tiempo un modelo de comportamiento para un host o grupo de hosts. Cuanto más tráfico pasa a través de StealthWatch, más precisas serán las detecciones gracias a este análisis. Al principio, el sistema activa muchas alertas incorrectas, por lo que las reglas deben ‘ajustarse’ manualmente. Recomiendo no prestar atención a tales eventos durante las primeras semanas, ya que el sistema se ajustará solo, o añadirlos a las excepciones.
A continuación se muestra un ejemplo de una regla preestablecida Anomalía, en la que se indica que el evento se activará sin alarma si un host en el grupo de Hosts Internos interactúa con el grupo de Hosts Internos y en 24 horas el tráfico supera los 10 megabytes.
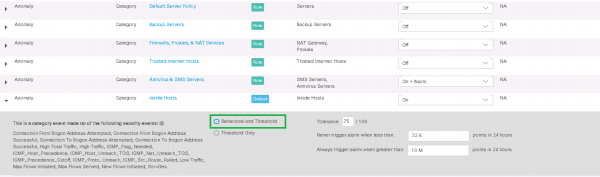
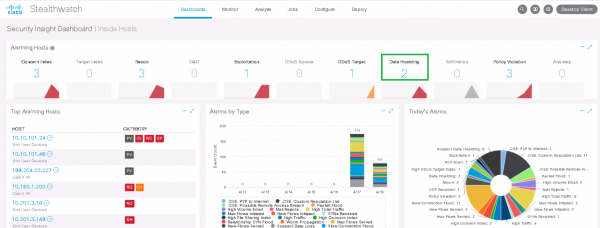
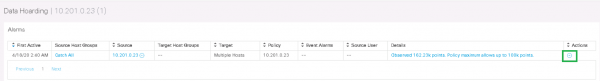
Tomemos como ejemplo una alarma Acumulación de Datos, lo que significa que algún host fuente/destino ha subido/descargado una cantidad anómala de datos desde un grupo de hosts o desde un host. Hacemos clic en el evento y profundizamos en la tabla, donde se indican los hosts que activan la alerta. Luego seleccionamos el host que nos interesa en la columna Acumulación de Datos.
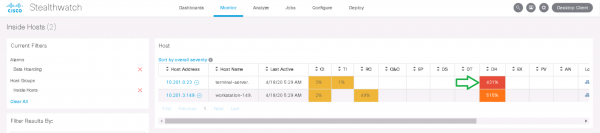
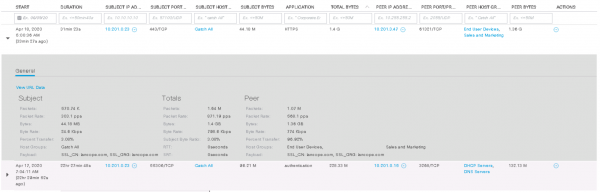
Se muestra un evento que indica que se han detectado 162k “puntos”, mientras que la política permite 100k “puntos” — estas son métricas internas de StealthWatch. En la columna Actions hacemos clic en Ver Flujos.
Podemos observar que este host interactuó durante la noche con el host 10.201.3.47 del departamento Ventas y Marketing a través del protocolo HTTPS y descargó 1.4 GB. Puede que este ejemplo no sea del todo acertado, pero la detección de interacciones de varios cientos de gigabytes se realiza de la misma manera. Por lo tanto, una investigación adicional sobre anomalías puede llevar a resultados interesantes.
Nota: en la interfaz web de SMC los datos en las pestañas Tableros se muestran solo para la última semana y en la pestaña Monitor para las últimas 2 semanas. Para analizar eventos más antiguos y generar informes, es necesario usar la consola de Java en el ordenador del administrador.
5. Localización de escaneos internos de red
Ahora revisemos algunos ejemplos de feeds — incidentes de seguridad informática. Esta funcionalidad es más interesante para los profesionales de seguridad.
Hay varios tipos de eventos de escaneo predefinidos en StealthWatch:
- Escaneo de Puertos — el origen escanea muchos puertos del nodo de destino.
- Escaneo de dirección TCP — el origen escanea toda una red en un mismo puerto TCP, cambiando la dirección IP de destino. En este caso, el origen recibe paquetes TCP Reset o no recibe respuestas en absoluto.
- Escaneo de dirección UDP — el origen escanea toda una red en un mismo puerto UDP, cambiando la dirección IP de destino. En este caso, el origen recibe paquetes ICMP de Puerto Inalcanzable o no recibe respuestas en absoluto.
- Escaneo Ping — el origen envía solicitudes ICMP a toda una red con el fin de buscar respuestas.
- Escaneo Silencioso TCP/UDP — el origen utilizó su mismo puerto para conectarse a muchos puertos del nodo de destino al mismo tiempo.
Para encontrar cómodamente todos los escaneadores internos, existe una aplicación de red para StealthWatch — Evaluación de Visibilidad. Al ir a la pestaña Tableros → Evaluación de Visibilidad → Escáneres de Red Interna verá incidentes de seguridad relacionados con escaneos en las últimas 2 semanas.
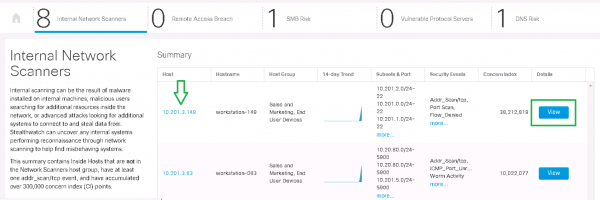
Al hacer clic en el botón Detalles, se podrá ver el inicio del escaneo de cada red, la tendencia del tráfico y las alarmas correspondientes.
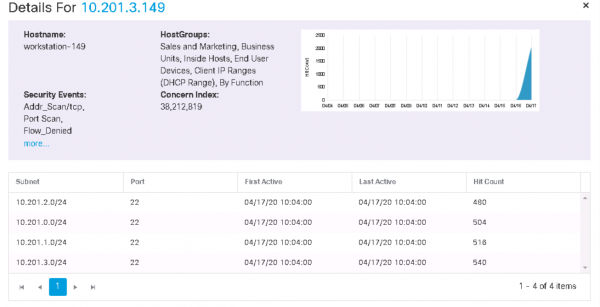
Luego se puede “profundizar” en el host desde la pestaña de la captura de pantalla anterior y ver los eventos de seguridad, así como la actividad de la última semana para este host.
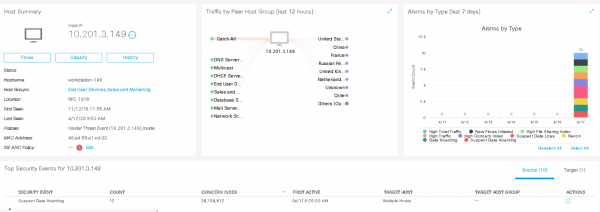
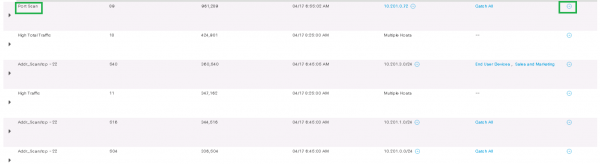
Como ejemplo, analizaremos el evento Escaneo de puertos del host 10.201.3.149 en 10.201.0.72, haciendo clic en Acciones > Flujos asociados. Se inicia la búsqueda de flujos y se extrae información relevante.
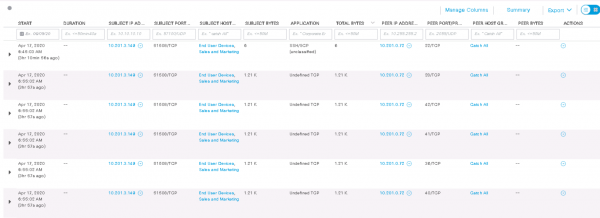
Como podemos ver, este host desde uno de sus puertos 51508/TCP escanearon hace 3 horas el host de destino en los puertos 22, 28, 42, 41, 36, 40 (TCP). Algunos campos no muestran información, ya que no todos los campos de Netflow son compatibles con el exportador de Netflow.
6. Análisis de malware descargado con CTA
CTA (Cognitive Threat Analytics) es análisis en la nube de Cisco, que se integra perfectamente con Cisco StealthWatch y permite complementar el análisis sin firmas con uno basado en firmas. De este modo, es posible detectar troyanos, gusanos de red, malware de día cero y otros tipos de malware, así como su propagación dentro de la red. Además, la tecnología mencionada anteriormente, ETA, permite analizar tales comunicaciones maliciosas incluso en tráfico cifrado.
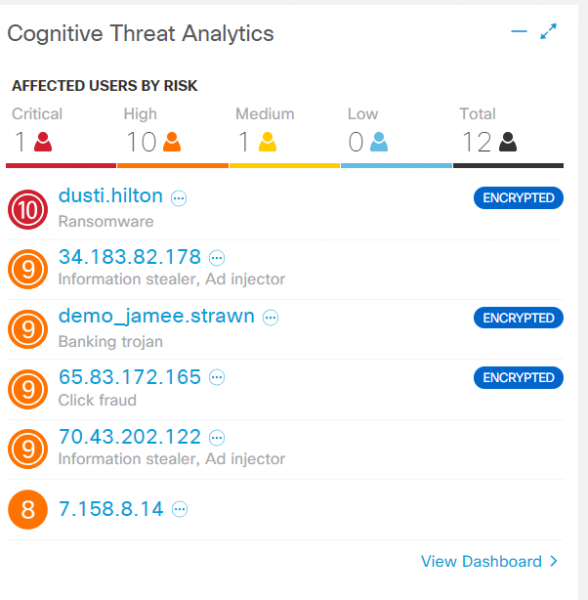
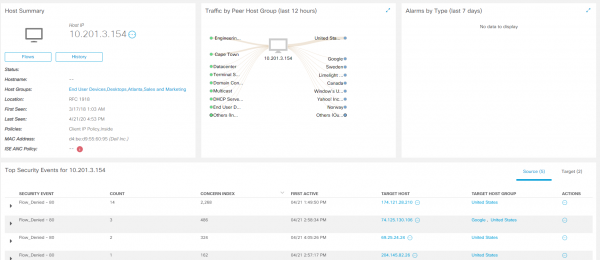
Literalmente en la primera pestaña de la interfaz web hay un widget especial de Cognitive Threat Analytics. Un resumen breve muestra las amenazas detectadas en los hosts de los usuarios: troyano, software fraudulento, malware publicitario. La palabra “Cifrado” indica precisamente la actividad de ETA. Al hacer clic en el host, se despliega toda la información, incluidos los eventos de seguridad y los registros de CTA.
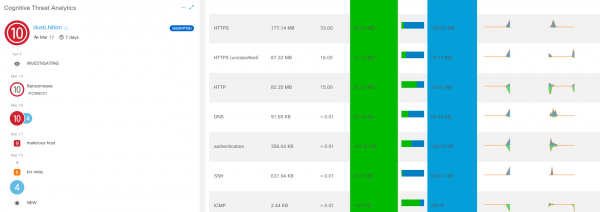
Al pasar el mouse sobre cada etapa de CTA, se muestra información detallada sobre la interacción. Para un análisis completo, es recomendable hacer clic en Ver detalles del incidente, y se accederá a una consola separada. Cognitive Threat Analytics.
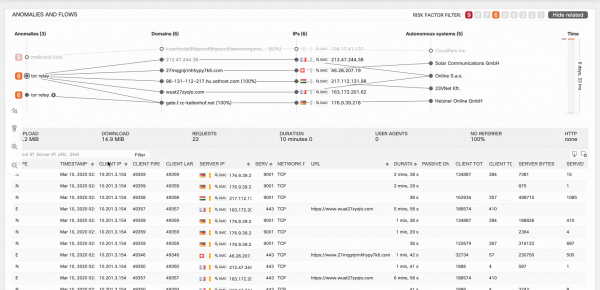
En la esquina superior derecha, el filtro permite mostrar los eventos según el nivel de criticidad. Al pasar el mouse sobre una anomalía específica, en la parte inferior de la pantalla aparecen registros con la correspondiente línea de tiempo a la derecha. De esta forma, el especialista del departamento de seguridad informática entiende claramente qué host infectado comenzó a realizar qué acciones tras qué eventos.
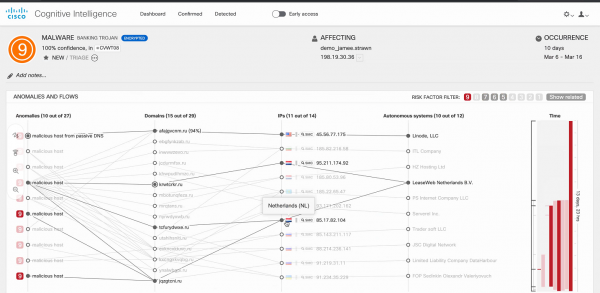
A continuación se muestra otro ejemplo: un troyano bancario que infectó el host 198.19.30.36. Este host comenzó a interactuar con dominios maliciosos y en los registros se muestra información sobre los flujos de estas interacciones.
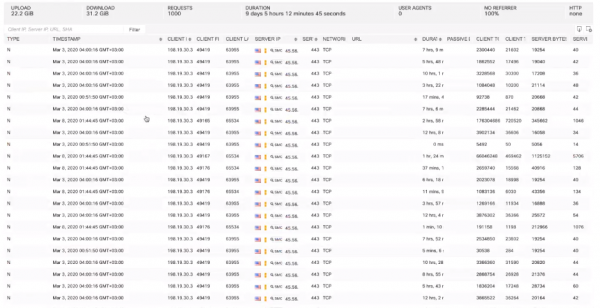
A continuación, una de las mejores soluciones que puede haber es poner el host en cuarentena gracias a nativo con Cisco ISE para un tratamiento y análisis posteriores.
Conclusión
La solución Cisco StealthWatch es uno de los líderes en productos de monitoreo de red, tanto en análisis de red como en seguridad de la información. Gracias a ella, se pueden detectar interacciones ilegítimas dentro de la red, retrasos en aplicaciones, los usuarios más activos, anomalías, malware y APT. Además, se pueden identificar escaneos, pentesters, realizar auditorías criptográficas del tráfico HTTPS. Puede encontrar aún más casos de uso en .
Si tiene el deseo de verificar qué tan bien y eficazmente está funcionando su red, envíe .
En un futuro cercano, planeamos publicar más artículos técnicos sobre diversos productos de seguridad de la información. Si le interesa este tema, siga las actualizaciones en nuestros canales (, , , )!
Fuente: habr.com
