

El lanzamiento de la versión 12 de Sysmon se anunció el 17 de septiembre en . De hecho, ese día también se lanzaron nuevas versiones de Process Monitor y ProcDump. En este artículo voy a hablar sobre la nueva y controvertida función clave de la versión 12 de Sysmon: el tipo de eventos con Event ID 24, que registra operaciones con el portapapeles.
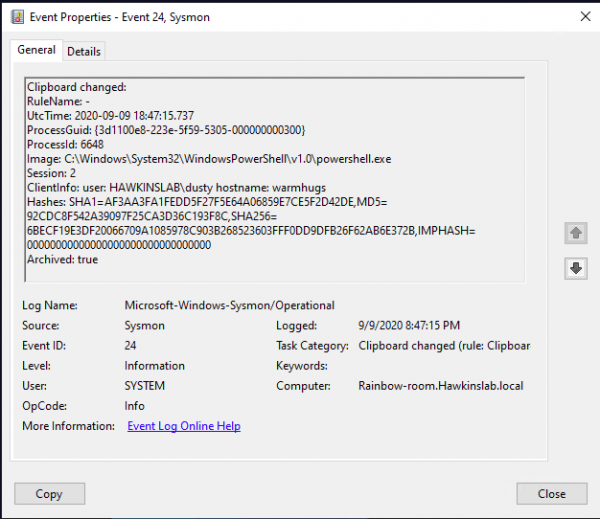
La información de este tipo de eventos abre nuevas oportunidades para el control de actividades sospechosas (además de nuevas vulnerabilidades). De este modo, podrás entender quién, de dónde y qué exactamente intentaron copiar. A continuación se describe algunos campos del nuevo evento y un par de casos de uso.
El nuevo evento contiene los siguientes campos:
Imagen: el proceso cuyos datos fueron escritos en el portapapeles.
Sesión: la sesión en la que se realizó la escritura en el portapapeles. Esto puede ser system(0)
al trabajar en modo interactivo o remoto, etc.
ClientInfo: contiene el nombre del usuario de la sesión, y en el caso de una sesión remota, el nombre de host de origen y la dirección IP, si esos datos están disponibles.
Hashes: determina el nombre del archivo donde se guardó el texto copiado (de manera similar a los eventos del tipo FileDelete).
Archivado: el estado, si el texto del portapapeles fue guardado en el directorio de archivos de Sysmon.
Los dos últimos campos generan preocupación. La cuestión es que a partir de la versión 11, Sysmon puede (con la configuración adecuada) guardar diferentes datos en su directorio de archivos. Por ejemplo, el Event ID 23 registra eventos relacionados con la eliminación de archivos y puede guardarlos en el mismo directorio de archivos. A los nombres de los archivos creados como resultado de operaciones con el portapapeles se les añade la etiqueta CLIP. Los archivos en sí contienen los datos exactos que fueron copiados en el portapapeles.
Así se ve el archivo guardado
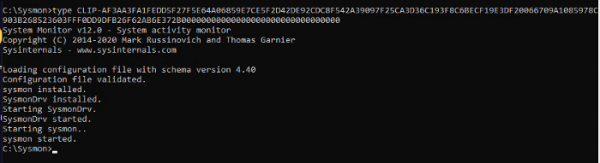
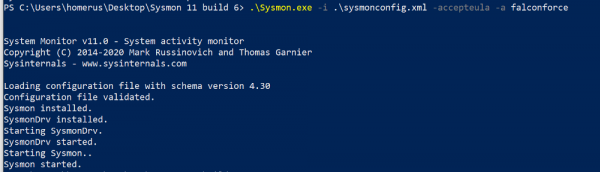
El guardado en archivo se activa durante la instalación. Se pueden configurar listas blancas de procesos que no guardarán texto.
Así se ve la instalación de Sysmon con la configuración adecuada del directorio de archivos:
Aquí, creo que vale la pena recordar a los administradores de contraseñas que también utilizan el portapapeles. Tener Sysmon en el sistema con un administrador de contraseñas te permitirá (o a un atacante) capturar estas contraseñas. Si asumes que sabes qué proceso está asignando el texto copiado (y no siempre es el proceso del administrador de contraseñas, podría ser algo como svchost), se puede añadir esta excepción a la lista blanca y no guardar.
Puede que no lo supieras, pero el texto del portapapeles es capturado por el servidor remoto al cambiar a él en modo de sesión RDP. Si tienes algo en el portapapeles y cambias entre sesiones RDP, esta información viajará contigo.
Resumamos las capacidades de Sysmon en relación con el portapapeles.
Se registra:
- Copia textual del texto pegado a través de RDP y localmente;
- Captura de datos del portapapeles por diversas utilidades/procesos;
- Copiar/pegar texto desde/hacia una máquina virtual local, incluso si ese texto aún no ha sido pegado.
No se registra:
- Copiar/pegar archivos desde/hacia una máquina virtual local;
- Copiar/pegar archivos a través de RDP.
- El malware que captura tu portapapeles solo escribe en el mismo portapapeles.
A pesar de su ambigüedad, este tipo de eventos permitirá reconstruir el algoritmo de acciones del atacante y ayudará a revelar datos previamente inaccesibles para formar postmortems tras los ataques. Si el registro del contenido del portapapeles está habilitado, es importante registrar cada hecho de acceso al directorio de archivos y detectar potencialmente peligrosos (no iniciados por sysmon.exe).
Para registrar, analizar y reaccionar ante los eventos mencionados, se puede utilizar la herramienta , que combina los tres enfoques y, además, es un almacén centralizado efectivo de todos los datos crudos recopilados. Podemos configurar su integración con sistemas SIEM populares para minimizar los costos de su provisión de licencias al trasladar el procesamiento y almacenamiento de datos crudos a InTrust.
Para saber más sobre InTrust, lee nuestros artículos anteriores o .
(artículo popular)
Fuente: habr.com
